 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Basic vs. Standard Azure Load Balancer: Welche Variante brauchen Sie?
Von Mirko Peters ·
Beim Entwurf der Cloud-Infrastruktur in Microsoft Azure sind hohe Verfügbarkeit, optimale Leistung und Fehlertoleranz nicht verhandelbar. Im Zentrum vieler ausfallsicherer Cloud-Architekturen steht der Azure Load Balancer. Sobald Sie sich jedoch für einen Load Balancer entscheiden, stehen Sie vor einer kritischen Designfrage: Sollten Sie die Basic-Stufe oder die Standard-Stufe wählen? Die falsche
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
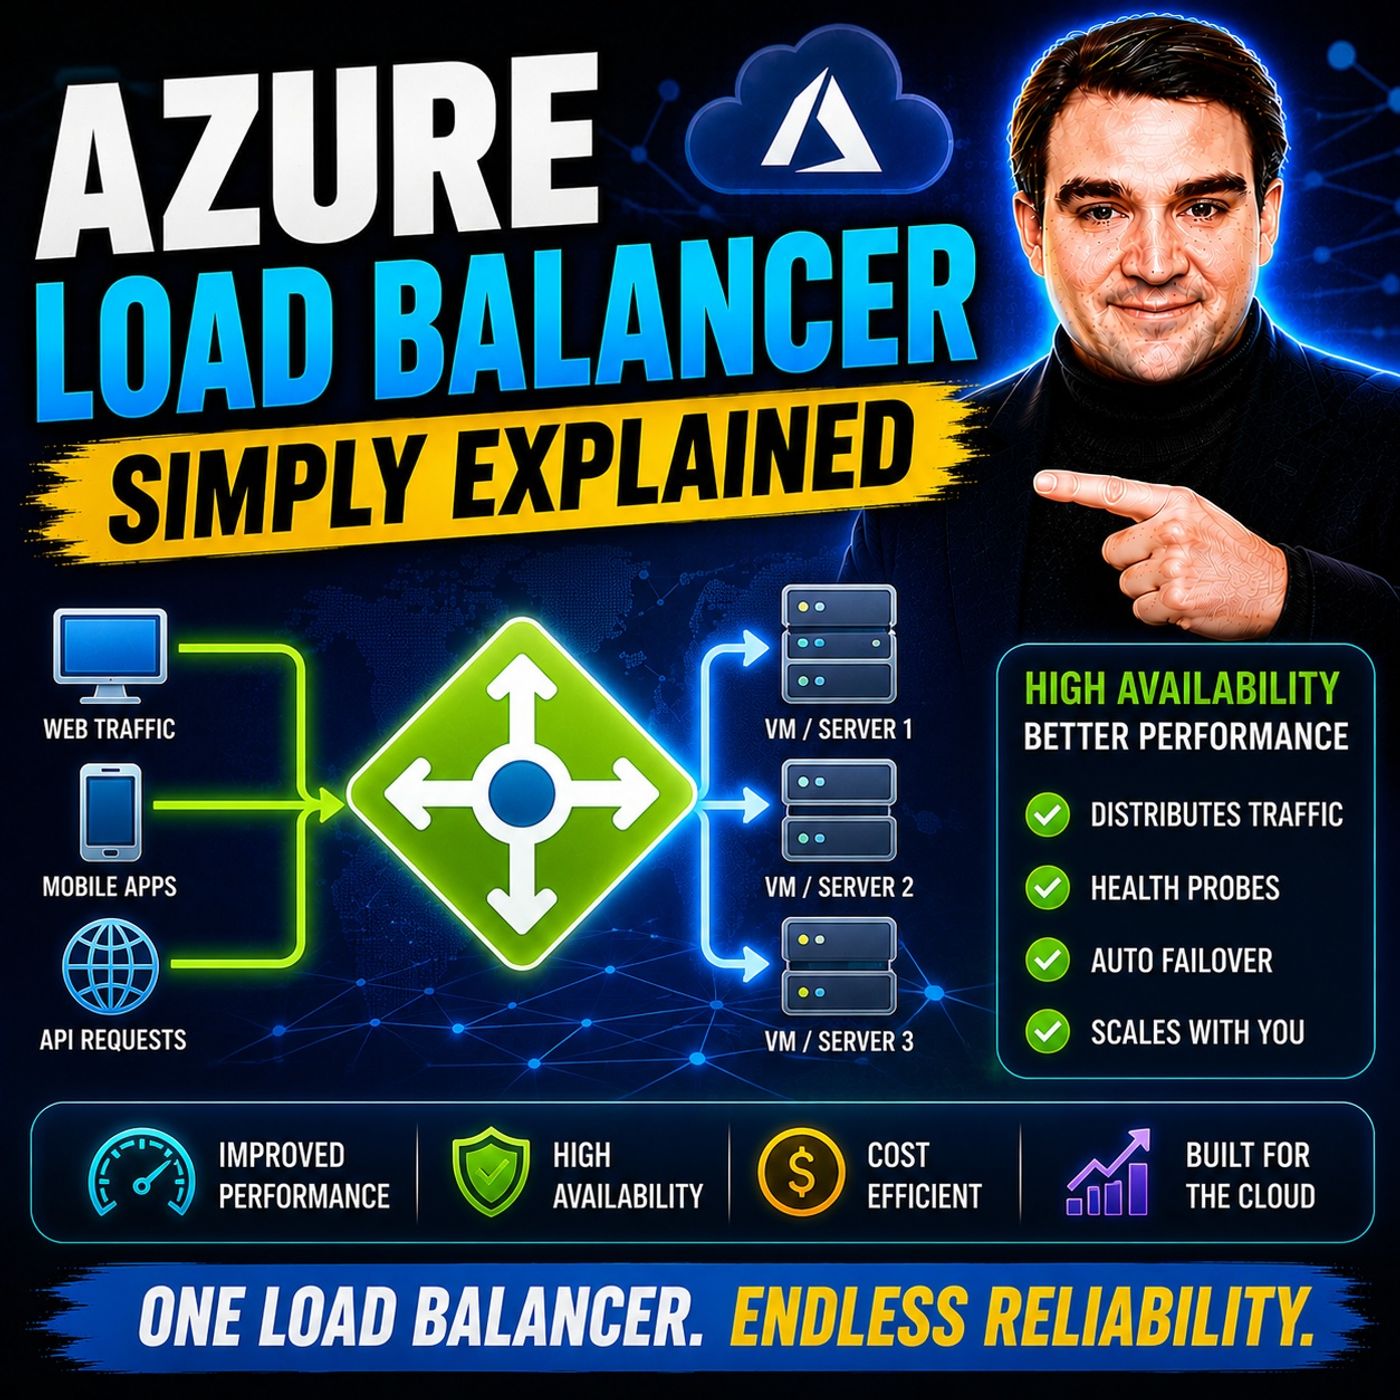
Beim Entwurf der Cloud-Infrastruktur in Microsoft Azure sind hohe Verfügbarkeit, optimale Leistung und Fehlertoleranz nicht verhandelbar. Im Zentrum vieler ausfallsicherer Cloud-Architekturen steht der Azure Load Balancer. Sobald Sie sich jedoch für einen Load Balancer entscheiden, stehen Sie vor einer kritischen Designfrage: Sollten Sie die Basic-Stufe oder die Standard-Stufe wählen? Die falsche Wahl kann zu unnötigen Kosten führen oder Ihre geschäftskritischen Anwendungen anfällig für Skalierungsengpässe und Ausfallzeiten machen.
In diesem umfassenden Leitfaden erklären wir Ihnen alles Wichtige zu den Basic- und Standard-Varianten des Azure Load Balancer. Wir betrachten ihre Kernfunktionen, die architektonischen Unterschiede, Leistungskennzahlen, Diagnosemöglichkeiten und Bereitstellungsszenarien, damit Sie die passende Stufe für die Anforderungen Ihrer Anwendung sicher auswählen können.
Einführung in den Azure Load Balancer
Bevor wir uns den Stufen widmen, ist es wichtig zu verstehen, was der Azure Load Balancer tatsächlich leistet. Der Azure Load Balancer arbeitet auf Schicht 4 des OSI-Modells, verarbeitet sowohl TCP- als auch UDP-Datenverkehr und bietet extrem niedrige Latenz und hohen Durchsatz. Er fungiert als Verkehrsregler für Ihre Cloud-Infrastruktur und sitzt zwischen Ihren Clients und Ihren Backend-Serverpools.
Der Load Balancer verwaltet eingehende und ausgehende Datenflüsse und sorgt dafür, dass Clientanfragen gleichmäßig auf Backend-Ressourcen wie virtuelle Computer oder VM-Skalierungsgruppen verteilt werden. Mithilfe von Integritätstests überwacht er laufend den Betriebszustand Ihrer Backend-Server. Reagiert ein Server nicht mehr, entfernt der Load Balancer ihn automatisch aus der Rotation und schützt so Ihre Benutzer vor Anwendungsabstürzen und Ausfallzeiten. Ob Sie eine einfache interne Workload betreiben oder für eine globale E-Commerce-Plattform Millionen von Anfragen pro Sekunde verarbeiten: Das Verständnis für die Konfiguration dieses Dienstes ist unverzichtbar.
Basic- und Standard-Stufen im Überblick
Azure bietet für seinen Load-Balancer-Dienst zwei unterschiedliche Stufen: Basic und Standard. Beide Stufen verfolgen das grundlegende Ziel, Netzwerkverkehr zu verteilen. Sie sind jedoch für sehr unterschiedliche Anwendungsfälle, Größenordnungen und Sicherheitsanforderungen konzipiert.
Der Basic Load Balancer ist für kleinere, weniger anspruchsvolle Workloads gedacht. Er bietet grundlegende Lastverteilung, hat jedoch Einschränkungen bei Skalierbarkeit, Redundanz und erweiterten Funktionen. Der Standard Load Balancer hingegen ist für Workloads im Unternehmensmaßstab und im produktiven Betrieb ausgelegt. Er bringt erweiterte Routing-Funktionen, strenge Sicherheitskonzepte und robuste Überwachungsfunktionen mit. Den grundsätzlichen Unterschied zwischen diesen beiden Stufen zu verstehen, ist der erste Schritt zu einer fundierten Architekturentscheidung für Ihre Umgebung.
Kernfunktionen im Vergleich
Um die Unterschiede zwischen Basic- und Standard-Stufe wirklich einzuordnen, sollten wir sie Funktion für Funktion vergleichen. Die architektonische Lücke zwischen beiden bestimmt, was Sie in Bezug auf Hochverfügbarkeit, Sicherheit und Überwachung erreichen können.
Einer der wichtigsten Unterschiede liegt bei den Endpunkten des Backend-Pools. Ein Standard Load Balancer kann jede virtuelle Maschine innerhalb eines virtuellen Netzwerks einbinden, einschließlich VM-Skalierungsgruppen und unterschiedlicher Instanzen, und unterstützt große Backend-Pool-Grenzen. Der Basic Load Balancer beschränkt den Backend-Pool dagegen auf virtuelle Maschinen innerhalb einer einzelnen Verfügbarkeitsgruppe oder Skalierungsgruppe.
Auch bei der Sicherheit gibt es einen entscheidenden Unterschied. Der Standard Load Balancer ist standardmäßig sicher konfiguriert: Backend-Instanzen sind nicht implizit dem Internet ausgesetzt, es sei denn, Sie erlauben dies ausdrücklich über ausgehende Regeln oder Konfigurationen der Netzwerksicherheitsgruppen. Der Basic Load Balancer ist standardmäßig offen, sodass Sie Netzwerksicherheitsgruppen sorgfältig verwalten müssen, um den eingehenden und ausgehenden Zugriff abzusichern. Darüber hinaus sind Funktionen wie HA-Ports (Hochverfügbarkeitsports), globaler Lastausgleich und flexible Sitzungspersistenz ausschließlich der Standard-Stufe vorbehalten.
Wann Sie den Basic Load Balancer wählen sollten
Angesichts des umfangreichen Funktionsumfangs der Standard-Stufe fragen Sie sich vielleicht, ob der Basic Load Balancer überhaupt noch einen Sinn hat. Die kurze Antwort lautet: ja, aber sein Einsatz ist auf Nicht-Produktionsumgebungen und bestimmte schlanke Szenarien beschränkt.
Den Basic Load Balancer sollten Sie in Betracht ziehen, wenn Ihre Rahmenbedingungen die folgenden sind:
- Nicht-Produktions- und Dev/Test-Umgebungen: Wenn Sie temporäre Ressourcen zum Testen, Lernen oder für Staging bereitstellen, bei denen hohe Verfügbarkeit und strenge Service Level Agreements (SLAs) nicht erforderlich sind.
- Kleine Anwendungen mit begrenztem Budget: Da die Basic-Stufe günstiger ist (je nach Azure-Konfigurationsmodell mitunter sogar kostenlos), eignet sie sich für kleine interne Anwendungen mit geringem Datenverkehr.
- Einfache Architekturen: Benötigt Ihre Anwendung keine Verfügbarkeitszonen, keine komplexen Integritätstestprotokolle (über einfaches TCP und HTTP hinaus) und keine erweiterten Metrikdiagnosen, bietet die Basic-Stufe eine unkomplizierte Lastverteilung auf Schicht 4 ohne zusätzliche Komplexität.
Wann Sie den Standard Load Balancer wählen sollten
Für nahezu jede moderne Unternehmensanwendung, jede Produktionslast und jeden kundenorientierten Dienst ist der Standard Load Balancer die eindeutige Wahl. Sein leistungsstarker Funktionsumfang ist auf die Anforderungen hochverfügbarer Cloud-Architekturen ausgelegt.
Den Standard Load Balancer sollten Sie in den folgenden Szenarien wählen:
- Geschäftskritische Produktionsanwendungen: Jede Anwendung, die ein finanziell abgesichertes SLA, hohe Verfügbarkeit und keinerlei Ausfalltoleranz erfordert, muss die Standard-Stufe verwenden.
- Scale-Out-Architekturen: Anwendungen, die VM-Skalierungsgruppen nutzen und sich je nach Last dynamisch hoch- und herunterskalieren müssen.
- Zustandsbehaftete Anwendungen mit Sitzungspersistenz: Wenn Ihre Anwendung auf Benutzersitzungen angewiesen ist und Quell-IP-Affinität benötigt, um einen Benutzer konsistent an denselben Backend-Server weiterzuleiten, bietet Standard die dafür notwendigen Konfigurationsoptionen.
- Globale und regionsübergreifende Reichweite: Wenn Sie Ihre Anwendung weltweit skalieren und den Datenverkehr effizient auf mehrere Azure-Regionen verteilen müssen.
Leistung, Diagnose und Verfügbarkeitszonen
Bei der Bewertung von Infrastrukturkomponenten sind Beobachtbarkeit und Resilienz mindestens genauso wichtig wie der reine Durchsatz. Genau hier zieht der Standard Load Balancer deutlich an seinem Basic-Pendant vorbei.
Verfügbarkeitszonen: Die Standard-Stufe unterstützt Azure-Verfügbarkeitszonen nativ. Das bedeutet, dass Sie Frontend und Backend-Pools des Load Balancers bestimmten Zonen zuordnen können. So bleibt Ihre Anwendung auch dann resilient, wenn ein komplettes physisches Rechenzentrum ausfällt. Die Basic-Stufe unterstützt keine Verfügbarkeitszonen.
Diagnose und Beobachtbarkeit: Die Fehlersuche bei Netzwerkproblemen kann ohne die richtigen Daten zum Albtraum werden. Der Standard Load Balancer ist tief in Azure Monitor integriert und liefert umfangreiche, mehrdimensionale Metriken zum Zustand des Datenpfads, zu SYN-Paketen, Byte-Zählern und Verbindungsabbrüchen. Sie können sogar Warnungen für Metrik-Schwellenwerte einrichten. Die Basic-Stufe bietet deutlich eingeschränktere Metriken, in der Regel beschränkt auf einfache Protokollierung über Azure Log Analytics und nur für öffentliche Load Balancer.
Integritätstests: Beide Stufen unterstützen TCP- und HTTP-Integritätstests, die Standard-Stufe unterstützt zusätzlich HTTPS-Integritätstests. Damit können Sie verschlüsselte Integritätsprüfungen für Ihre Backend-Instanzen durchführen und so sicherstellen, dass die Validierung des Datenverkehrs Ende-zu-Ende geschützt bleibt.
Fazit und Ihre Entscheidung
Die Wahl zwischen dem Basic und dem Standard Azure Load Balancer hängt letztlich davon ab, Anwendungsanforderungen, Leistungserwartungen, Sicherheitsaspekte und Budget in Einklang zu bringen. Während die Basic-Stufe eine wirtschaftliche Option für Entwicklung, Tests und kleine, nicht geschäftskritische Workloads darstellt, ist der Standard Load Balancer für moderne Produktionsumgebungen der unangefochtene Sieger. Mit Unterstützung für Verfügbarkeitszonen, umfassender Azure-Monitor-Diagnose, standardmäßig sicherer Architektur und enormer Skalierbarkeit stellt die Standard-Stufe sicher, dass Ihre Cloud-Infrastruktur resilient, leistungsfähig und sicher bleibt.
Wenn Sie mehr darüber erfahren möchten, wie sich widerstandsfähige Architekturen entwerfen lassen und welche praktischen Cloud-Strategien sich eignen, sollten Sie sich die passende Podcast-Folge ansehen: Azure Load Balancer — Simply Explained. Diese Folge erklärt die Konzepte in klarer, praxisnaher Sprache und zeigt, wie sie in das größere Microsoft-Ökosystem passen.