 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Soft Match vs Hard Match
By Mirko Peters · · Updated
Compara soft match y hard match en Azure AD Connect y descubre cómo la coincidencia de identidades afecta a la sincronización híbrida y a las cuentas duplicadas.
Automatically translated with AI from the original post. Read the English original
En un entorno híbrido de Microsoft, mantener sincronizadas las identidades de tus usuarios entre Active Directory local y Azure Active Directory (Azure AD) es fundamental. Sin una forma fiable de emparejar a las personas, desde el servidor de siempre hasta la nube, pueden aparecer todo tipo de dolores de cabeza, como cuentas duplicadas y confusión en los inicios de sesión.
Ahí es donde entran en juego los conceptos de "soft match" y "hard match". Son dos formas distintas en que Azure AD Connect determina qué usuario local corresponde a qué usuario en la nube. La coincidencia blanda (soft match) se basa en elementos conocidos, como las direcciones de correo electrónico. La coincidencia dura (hard match) utiliza una huella técnica más profunda: el GUID, reforzado con un atributo llamado immutableID.
Entender la diferencia es mucho más que un detalle técnico. Se trata de una autenticación sin fricciones, migraciones sin contratiempos y de evitar interrupciones para los usuarios. Así que, si quieres que tu configuración híbrida funcione como un reloj (sin duplicados accidentales ni inicios de sesión perdidos), saber cuándo y cómo usar cada método es crucial.
Métodos de coincidencia soft y hard en Azure: GUID e ImmutableID
Cuando conectas tu Active Directory local con Azure AD, la coincidencia de usuarios no es solo un detalle técnico, sino la base de tu identidad híbrida. Azure AD Connect ofrece dos caminos principales: soft match y hard match. Cada uno gestiona la sincronización de identidades a su manera, y la elección que hagas determina desde la facilidad de administración hasta la preparación para la conmutación por error y la experiencia de usuario a largo plazo.
Soft match puede parecer sencillo, ya que se basa en atributos cotidianos como la dirección de correo electrónico del usuario. Hard match, en cambio, profundiza más: utiliza el GUID de Active Directory local, codificado como immutableID en Azure AD, para crear un vínculo prácticamente infalible que no se rompe si necesitas volver a asociar cuentas tras una interrupción o una migración.
Entonces, ¿por qué importa todo esto? La forma en que Azure AD Connect empareja a los usuarios puede afectar a los flujos de inicio de sesión, a la coherencia del inicio de sesión único y a si los usuarios notan alguna interrupción durante una implementación híbrida o en un escenario de recuperación. A medida que profundices en los detalles, verás exactamente cómo funciona cada enfoque, sus puntos fuertes y por qué los profesionales de TI prestan tanta atención a acertar con la coincidencia desde el primer día.
Cómo funciona soft match en Azure para la sincronización de usuarios
La coincidencia blanda (soft match) se produce cuando Azure AD Connect intenta alinear los usuarios existentes en la nube con los usuarios de Active Directory local comparando atributos comunes, principalmente la dirección SMTP principal (es decir, la dirección de correo electrónico principal) y los valores del campo proxyAddresses. Si hay coincidencia en estos atributos, Azure AD la reconoce como la misma persona y vincula las cuentas automáticamente.
Este proceso es casi invisible para los administradores durante la configuración inicial, sobre todo si ya tienes usuarios creados en Microsoft 365 antes de implementar la sincronización. Azure AD Connect se pregunta: "¿Esta cuenta local tiene la misma dirección de correo que algún usuario de Azure AD?". Si la respuesta es sí, ya tienes una coincidencia blanda. No requiere ninguna configuración especial; funciona comparando esos atributos durante los ciclos de sincronización.
La coincidencia blanda es flexible por diseño, lo que la hace muy útil cuando estás probando la identidad híbrida o trabajas en entornos dinámicos donde los usuarios aún se están añadiendo o modificando. Suele ser la opción predeterminada en entornos de prueba, pilotos y organizaciones pequeñas que adoptan la identidad híbrida por primera vez. No necesitas rellenar previamente el immutableID: Azure simplemente alinea las cuentas según los campos de correo electrónico que ya usas a diario.
Pero ten en cuenta que depender de soft match exige direcciones de correo limpias y coherentes en ambos entornos. Cualquier discrepancia, errata o correo duplicado puede alterar el proceso, lo que puede provocar coincidencias fallidas o divisiones de cuentas. Aun así, para muchas implementaciones nuevas o fases de prueba, soft match ofrece un puente rápido entre las identidades heredadas y las de la nube sin demasiadas complicaciones.
Cómo asociar el GUID con el ImmutableID para una vinculación de identidades coherente
Hard match adopta un enfoque más rígido. En este caso, Azure AD Connect usa el objectGUID de tu Active Directory local como "ancla de origen" (source anchor), convirtiéndolo en un valor codificado en Base64, llamado immutableID, que se asigna al objeto de Azure AD. Este immutableID no cambia, aunque cambies el nombre del usuario, restablezcas contraseñas o realices la mayoría de los tipos de migración.
En la práctica, cuando estableces una coincidencia fuerte (hard matching), Azure AD Connect comprueba: "¿El objectGUID de este usuario local, una vez convertido, coincide con el immutableID de una cuenta existente en la nube?" Si la respuesta es sí, se forma un vínculo sólido. Eso significa que, aunque las cuentas se desconecten durante migraciones, interrupciones o cambios, la coincidencia fuerte te da las herramientas para volver a vincularlas rápidamente, simplemente emparejando los immutableID.
Este método es el preferido para producción, organizaciones grandes o cualquier entorno en el que necesites la máxima estabilidad y una recuperación ante desastres robusta. Al basarse en identificadores únicos e inmutables, la coincidencia fuerte evita cuentas duplicadas, sorpresas durante las migraciones y desajustes con el tiempo. Es especialmente importante en sectores regulados y en entornos de misión crítica, donde los errores de identidad pueden tener efectos en cadena sobre el acceso, el cumplimiento normativo e incluso los registros de auditoría.
Configurar la coincidencia fuerte requiere un poco más de planificación. Tendrás que exportar el GUID de cada objeto de AD y establecerlo o sincronizarlo como immutableID en Azure AD, normalmente con PowerShell o con herramientas de Azure AD Connect. Pero los beneficios a largo plazo, como una conmutación por error y una restauración más ágiles y una vinculación de usuarios a prueba de fallos, compensan con creces el esfuerzo cuando la fiabilidad es realmente importante.
Roles de los atributos de directorio en la identidad híbrida de Azure AD Connect
Azure AD Connect depende de varios atributos clave del directorio para realizar sus coincidencias. El primero es el ancla de origen (source anchor), que normalmente es el objectGUID de Active Directory local, que se convierte en immutableID en la nube. Este ancla de origen funciona como el número de la Seguridad Social de cada usuario: es único, inmutable y esencial para lograr una coincidencia sólida entre ambos entornos.
A continuación están los atributos que permiten la coincidencia flexible (soft matching), concretamente userPrincipalName (UPN) y proxyAddresses. El UPN suele ser el nombre de inicio de sesión principal del usuario (algo como johndoe@yourdomain.com), mientras que proxyAddresses contiene todos los alias de correo electrónico que pueda tener el usuario (piensa en los buzones compartidos y en las direcciones antiguas que todavía deben funcionar). Azure AD Connect cruza estos campos para mantener estrechamente vinculados los objetos de usuario locales y los de la nube.
Los valores de atributo limpios y coherentes evitan la duplicación accidental de usuarios y garantizan que todos conserven sus credenciales de inicio de sesión personalizadas y el acceso a su buzón como se espera. Los valores desordenados o desalineados, en cambio, pueden confundir el proceso de sincronización y dejarte con cuentas huérfanas o usuarios duplicados, problemas que pueden agravarse rápidamente en entornos grandes.
Tanto si usas coincidencia fuerte como flexible, entender qué atributos del directorio importan (y por qué) es clave para una identidad híbrida estable. Si configuras bien tus anclas de origen y tus direcciones de correo, te ahorrarás muchos quebraderos de cabeza al incorporar, migrar o recuperar usuarios en tu entorno híbrido de Microsoft.
Elegir el enfoque adecuado de identidad híbrida para la coincidencia: soft match de Azure y coincidencia fuerte con GUID e immutableID
Elegir entre los métodos de coincidencia flexible y fuerte no es solo una cuestión técnica: define toda tu estrategia de gestión de identidades. La decisión depende en gran medida de tu entorno actual, de la madurez de tu directorio de usuarios y de lo que tu organización espera conseguir con la identidad híbrida.
Para las organizaciones que solo están probando el terreno, la coincidencia flexible ofrece una solución sencilla y adaptable. Es ideal para pruebas piloto, laboratorios temporales y proyectos híbridos en fase inicial, donde los datos de usuario pueden cambiar y el entorno todavía está en evolución. Ofrece flexibilidad con una configuración mínima, lo que te permite centrarte en la experimentación y el descubrimiento en lugar de en una gobernanza estricta desde el principio.
Pero a medida que pasas a producción, o si tu negocio depende de la fiabilidad, la recuperación rápida ante desastres y un cumplimiento normativo estricto, la coincidencia fuerte se convierte en el estándar de referencia. Al vincular el objectGUID local con el immutableID, reduces considerablemente el riesgo de identidades divididas o duplicadas, y ganas la capacidad de restaurar o recuperar usuarios con confianza tras cambios importantes o eliminaciones accidentales.
Más adelante veremos cuándo aprovechar la naturaleza flexible de la coincidencia flexible en entornos dinámicos, y por qué vincular GUID con immutableID es imprescindible en entornos seguros y de misión crítica. Tanto si gestionas un proyecto piloto como si despliegas la solución para miles de usuarios, elegir bien marca el tono de una sincronización sin problemas y de usuarios finales satisfechos.
Uso de la coincidencia flexible con Azure AD en entornos nuevos o dinámicos
La coincidencia flexible resulta muy útil cuando tu entorno híbrido está en plena transición. En despliegues nuevos, laboratorios de pruebas o entornos de staging donde los usuarios se añaden, eliminan o reestructuran con frecuencia, ofrece una forma inmediata de vincular las cuentas locales de Active Directory con los usuarios de la nube sin configuración adicional. Los atributos SMTP principal y proxyAddresses actúan como nexo de unión sin necesidad de asignar antes un immutableID.
Este método es especialmente práctico si estás piloteando Microsoft 365 o preparando una prueba de concepto antes de apostar por un modelo híbrido completo. Puedes experimentar e iterar rápidamente, sabiendo que Azure AD Connect emparejará los usuarios según lo que ya tengan en común ambos directorios. No hace falta rellenar previamente el immutableID: basta con alinear los atributos de correo y ya estarás prácticamente listo.
Pero toda esa flexibilidad conlleva responsabilidad. Cuando los atributos de los usuarios, como los correos, cambian con frecuencia, pueden producirse discrepancias. La coincidencia flexible es menos tolerante en entornos donde la higiene de los atributos no es una prioridad. Tendrás que implementar procesos para mantener estandarizadas las direcciones de correo, los UPN y los alias, a fin de evitar divisiones de cuentas o fallos en la asociación durante la sincronización.
La buena práctica aquí consiste en documentar los flujos de atributos, auditar periódicamente los objetos de usuario locales y en la nube, y corregir cualquier incoherencia antes de realizar cambios importantes en la sincronización. Así reducirás la probabilidad de terminar con cuentas duplicadas o huérfanas, que nadie quiere perseguir justo antes del paso a producción del proyecto.
Coincidir GUID con ImmutableID para una producción segura y la recuperación
Cuando llegue el momento de pasar tu entorno híbrido a producción, la coincidencia estricta, es decir, vincular el objectGUID local con el immutableID de Azure AD, es la opción adecuada. Este método crea un vínculo permanente entre los dos objetos de usuario, de modo que, aunque una cuenta se elimine, cambie de nombre o se mueva, puedas reconstruirla o recuperarla sin confusiones ni duplicados.
Esta asociación estable es esencial en sectores regulados que exigen integridad de los datos y un registro de auditoría claro, así como en organizaciones que valoran una recuperación ante desastres sin fisuras y una continuidad de negocio fluida. Al fijar el immutableID, garantizas que los usuarios conserven su acceso y que la autenticación sea totalmente sólida.
Si tu estrategia de gestión de identidades se centra en la seguridad, la minimización del riesgo y la recuperación rápida durante incidentes, la coincidencia estricta es el estándar de oro.
Solución de problemas de coincidencia flexible en Azure: discrepancias de UPN y de dirección proxy
La coincidencia flexible es potente, pero también es sensible a los detalles. Uno de los obstáculos más habituales durante la sincronización se produce cuando el UPN o la dirección proxy del usuario local no coinciden exactamente con lo que hay en Azure AD. Incluso un pequeño error tipográfico o una diferencia de formato puede generar la temida cuenta duplicada o, peor aún, impedir por completo que un usuario inicie sesión.
Si los usuarios empiezan a ver cuentas nuevas al iniciar sesión, o no pueden acceder a su buzón tras la sincronización, revisa primero los atributos SMTP principal y proxyAddresses. Asegúrate de que la dirección de correo principal de cada usuario de AD local coincida con la que existe en la nube, incluidas las mayúsculas y minúsculas y el sufijo de dominio (como .com frente a .org).
En el caso de las discrepancias de UPN, actualiza el atributo userPrincipalName local para que coincida con el inicio de sesión del usuario en Azure AD. En algunos casos, tendrás que cambiar el sufijo UPN en el AD local para que coincida con un dominio verificado en Azure. Una vez alineados los atributos, ejecuta una sincronización para combinar las cuentas (y no duplicarlas).
Anticiparte es clave. Revisa periódicamente tu directorio en busca de incoherencias con herramientas o scripts de PowerShell, sobre todo si incorporas usuarios por lotes o tras cambios importantes de dominio. Detectar las discrepancias antes de que se sincronicen te ahorrará muchísimo trabajo de limpieza y frustración de los usuarios más adelante. Con la práctica, estas correcciones se vuelven más sencillas y lo que parece una pesadilla puede convertirse en un día tranquilo en la oficina.
Supervisión de Active Directory y lecturas recomendadas para consultores de Microsoft 365
- Configura la supervisión de Active Directory: utiliza soluciones de supervisión de Active Directory consolidadas para controlar el estado de la sincronización, detectar objetos duplicados y localizar errores de sincronización antes de que afecten a los usuarios. La supervisión proactiva mantiene tu sistema de identidad híbrido robusto y facilita la resolución de problemas. Para saber más sobre la supervisión activa, visita este recurso dedicado.
- Usa los diagnósticos de Azure AD Connect: Aprovecha los informes de estado integrados de Azure AD Connect. Estas herramientas detectan errores de sincronización, conflictos de atributos y cambios de riesgo. Revisarlos con regularidad ayuda a mantener un inicio de sesión sin interrupciones y a detectar problemas antes de que afecten a los usuarios.
- Consulta blogs de expertos y guías de la comunidad: Mantenerse actualizado es fundamental. Sigue blogs de referencia en gestión de identidades, como itpromentor, y guías en profundidad para consultores de Microsoft 365. Estas fuentes ofrecen consejos prácticos, recorridos por la resolución de problemas y perspectivas nuevas sobre la gobernanza de identidades, a menudo basadas en experiencias reales de entornos complejos.
- Explora categorías, etiquetas y archivos: Para seguir aprendiendo, navega por las categorías del blog, usa las etiquetas para filtrar el contenido por tema y consulta los archivos para estar al día sobre novedades de funciones, buenas prácticas y notas de la versión.
- Sigue aprendiendo: La identidad híbrida no es un trabajo de «configúralo y olvídalo». Aprovecha los artículos más recientes, los seminarios web y las bases de conocimiento para estar al día con las nuevas funciones de sincronización, los cambios en el manejo de atributos y las recomendaciones de seguridad. Un administrador bien informado evita la mayoría de los problemas antes de que aparezcan.
Combinando la supervisión activa, la actualización constante de conocimientos y las conexiones adecuadas con la comunidad, mantendrás tu entorno híbrido en buen estado y preparado para cualquier desafío de identidad que se presente.
También te recomendamos escuchar
Si estás explorando una coincidencia flexible frente a una coincidencia estricta, estos episodios aportan contexto práctico sobre identidad, colaboración, gobernanza y adopción segura de la IA.
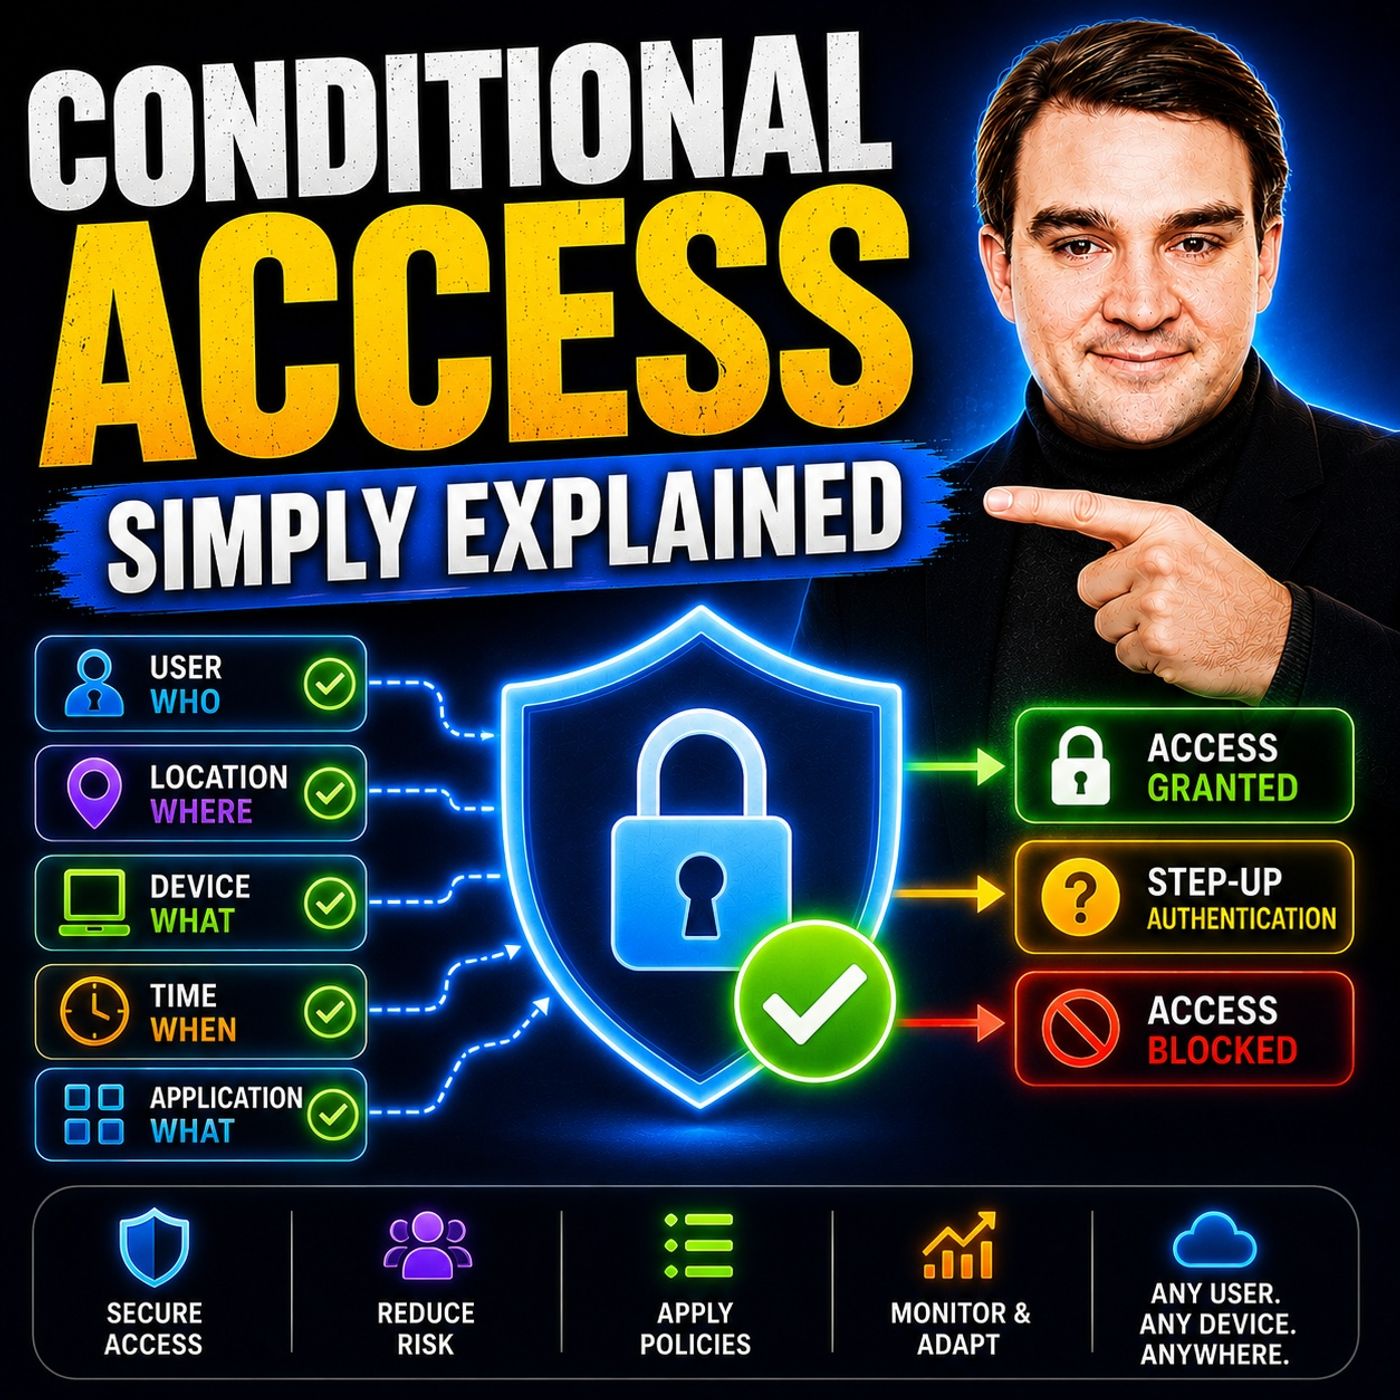
- Conditional Access – Simply Explained — Descubre cómo las señales de identidad, dispositivo, ubicación y riesgo determinan las decisiones de acceso.
- Microsoft AI Agent Harness – Simply Explained — Explora los controles que hacen que la automatización con IA sea más fiable y observable.
- Microsoft Teams Governance – Simply Explained — Aprende cómo las reglas de propiedad y ciclo de vida hacen que la colaboración sea sostenible.
- Microsoft Purview – Simply Explained — Conecta la colaboración y la identidad con la clasificación, la retención y el cumplimiento normativo.
Estos episodios te ayudan a traducir el tema técnico en decisiones prácticas de implantación y gobernanza.