 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
10 raisons convaincantes de choisir Microsoft Azure Bastion dès aujourd’hui
By Mirko Peters · · Updated
Découvrez 10 raisons convaincantes d’utiliser Azure Bastion pour un accès RDP/SSH sécurisé et fluide à vos machines virtuelles dans le portail Azure.
Automatically translated with AI from the original post. Read the English original
Dans le monde numérique actuel, la sécurisation de vos données lors des accès à distance est plus cruciale que jamais. Les cybermenaces sont omniprésentes, et il est donc essentiel de protéger vos systèmes. Microsoft Bastion offre une solution puissante pour l’accès à distance sécurisé, garantissant que vos machines virtuelles restent à l’abri d’une exposition non autorisée. Avec Bastion, vous vous connectez sans friction tout en respectant les normes de sécurité les plus élevées. Ne faites aucun compromis sur la sécurité : choisissez Microsoft Bastion pour répondre à vos besoins d’accès à distance.
Points clés
- Microsoft Bastion renforce la sécurité en supprimant les adresses IP publiques, ce qui réduit l’exposition aux cybermenaces.
- Le contrôle d’accès centralisé simplifie la gestion, vous permettant d’administrer l’accès à distance depuis une plateforme unique.
- Azure Bastion est rentable et permet de réaliser des économies sur l’infrastructure et la maintenance par rapport aux VPN traditionnels.
- La mise en place d’Azure Bastion est simple et permet un déploiement rapide, sans connaissances techniques approfondies.
- Bastion prend en charge les protocoles RDP et SSH, offrant une grande souplesse selon les besoins d’accès à distance.
- Azure Bastion contribue au respect des normes de conformité grâce à des fonctionnalités telles que la journalisation des sessions et les contrôles d’accès basés sur les rôles.
- Le service évolue facilement pour accompagner la croissance de l’organisation, tout en garantissant des performances optimales lors des pics d’utilisation.
- Les mises à jour continues et le support technique de Microsoft garantissent que votre accès à distance reste sécurisé et efficace.
- Aucun client requis : Microsoft Azure Bastion vous permet de vous connecter en RDP/SSH de manière sécurisée à vos machines virtuelles directement depuis le portail Azure, sans installer de client ni exposer d’adresses IP publiques sur vos machines virtuelles.
- Expérience native basée sur HTML5 : La session distante s’exécute via un client web HTML5, ce qui permet de se connecter depuis les navigateurs de la plupart des appareils, y compris les tablettes et les Chromebooks.
- Aucune gestion de serveurs de rebond : Bastion élimine la nécessité de déployer et de maintenir des serveurs de rebond ou des passerelles VPN distincts, ce qui réduit la surface d’attaque et la charge opérationnelle.
- Évolutivité avec les zones de disponibilité : Azure Bastion prend en charge les déploiements redondants par zone, permettant un accès sécurisé et hautement disponible à travers les zones de disponibilité dans les régions prises en charge.
- Fonctionnalités de session avancées : Il prend en charge le copier-coller via le presse-papiers, le transfert de fichiers (avec les nouvelles références SKU) et la redirection de port pour SSH, offrant des fonctionnalités plus riches que de nombreux tunnels basés sur le navigateur.
- Intégration avec Azure AD et les stratégies : Microsoft Bastion peut être combiné à Azure RBAC, à l’accès conditionnel Azure AD et à des points de terminaison privés pour appliquer des contrôles d’accès granulaires et sécuriser les workflows de gestion.
1. Sécurité de Microsoft Bastion
Accès sécurisé sans exposition publique
Dans le paysage numérique actuel, la sécurisation de votre accès à distance est primordiale. Microsoft Bastion offre une solution robuste qui garantit que vos machines virtuelles (VM) restent protégées contre les accès non autorisés. En supprimant le besoin d’adresses IP publiques, Bastion réduit considérablement votre exposition aux cybermenaces.
Protection des machines virtuelles
Avec Microsoft Bastion, vous vous connectez à vos VM de manière sécurisée via le portail Azure. Cette méthode permet une connectivité RDP/SSH sans exposer vos machines à Internet. L’hôte bastion agit comme une passerelle sécurisée, garantissant que seuls les utilisateurs autorisés peuvent accéder à vos ressources. Cette configuration protège vos VM contre des attaques courantes, telles que l’analyse de ports et l’exploitation de failles zero-day.
Voici un aperçu rapide des principales fonctionnalités de sécurité qui distinguent Microsoft Bastion des autres solutions d’accès à distance :
| Fonctionnalité | Description |
|---|---|
| Connectivité sécurisée via TLS | Permet des connexions RDP/SSH via TLS sur le port 443, renforçant la sécurité lors de l’accès à distance. |
| Protection contre les menaces externes | Protège les machines virtuelles contre les analyses de ports et permet un déploiement avec des zones de disponibilité pour gagner en résilience. |
| Évolutivité et flexibilité | Offre la mise à l’échelle des hôtes, le partage de liens et les connexions par adresse IP pour des options d’accès polyvalentes. |
| Allègement de la charge de gestion | Permet un déploiement unique pour desservir plusieurs réseaux grâce à l’appairage de réseaux virtuels. |
| Conformité et audit | Fournit l’enregistrement des sessions pour répondre aux exigences de conformité, disponible dans la référence SKU Premium. |
Suppression des adresses IP publiques
En utilisant Azure Bastion, vous supprimez entièrement le besoin d’adresses IP publiques. Cette approche réduit la surface d’attaque et rend bien plus difficile la tâche des acteurs malveillants qui cherchent à cibler vos systèmes. Les méthodes traditionnelles exposent directement les ports RDP et SSH sur Internet, ce qui accroît la vulnérabilité. En revanche, Bastion isole la gestion des machines virtuelles à l’aide d’une adresse IP privée, seul l’hôte bastion étant exposé publiquement.
L’intégration à Microsoft Entra ID permet une gestion des accès granulaire, ce qui renforce votre posture de sécurité. Vous pouvez contrôler qui accède à vos machines virtuelles, sans craindre que des utilisateurs non autorisés n’y entrent. De plus, Bastion offre un accès depuis le navigateur : vous pouvez vous connecter sans logiciel client supplémentaire, ce qui réduit encore les risques de sécurité.
2. Gestion simplifiée avec Azure Bastion
Contrôle d’accès centralisé
La gestion des accès aux ressources peut vite devenir complexe, en particulier dans un environnement informatique hétérogène. Azure Bastion simplifie ce processus grâce à un contrôle d’accès centralisé. Vous disposez d’une plateforme unique pour gérer l’ensemble de vos besoins d’accès à distance, sans jongler avec plusieurs outils. Cette approche rationalisée vous permet de vous concentrer sur l’essentiel : votre activité.
Fonctionnalités de gestion des utilisateurs
Avec Azure Bastion, vous pouvez gérer facilement les utilisateurs sans les complications des solutions d’accès à distance traditionnelles. La plateforme élimine la nécessité de multiples connexions VPN ainsi que la distribution de clés SSH. Vous pouvez plutôt utiliser une interface accessible depuis le navigateur pour accéder aux ressources en toute sécurité, depuis n’importe quel appareil. Cette fonctionnalité réduit sensiblement les tâches administratives et améliore l’expérience utilisateur globale.
Imaginez pouvoir accorder ou révoquer l’accès à vos machines virtuelles en quelques clics. Azure Bastion vous le permet. Vous pouvez rapidement intégrer de nouveaux utilisateurs ou supprimer l’accès de ceux qui n’en ont plus besoin. Cette souplesse garantit un niveau de sécurité élevé tout en rendant la gestion nettement plus simple.
Accès basé sur les rôles
Le contrôle d’accès basé sur les rôles (RBAC) est une autre fonctionnalité puissante d’Azure Bastion. Il vous permet d’attribuer des autorisations en fonction des rôles des utilisateurs au sein de votre organisation. Vous définissez qui a accès à quelles ressources, ce qui protège les informations sensibles.
Par exemple, vous souhaiterez peut-être donner à vos développeurs un accès complet à certains réseaux virtuels tout en restreignant l’accès aux autres membres de l’équipe. Avec Azure Bastion, vous configurez ces autorisations facilement. Ce niveau de contrôle renforce non seulement la sécurité, mais améliore aussi la conformité aux stratégies internes et aux réglementations externes.
3. Rentabilité d’Azure Bastion
Économies par rapport aux VPN traditionnels
Lorsqu’il s’agit de solutions d’accès à distance, le coût est un facteur déterminant. Azure Bastion se distingue comme une alternative économique aux VPN traditionnels. En choisissant Azure Bastion, vous réalisez des économies sur l’infrastructure comme sur la maintenance.
Réduction des coûts d’infrastructure
Les solutions VPN traditionnelles exigent souvent d’importants investissements en infrastructure. Il peut être nécessaire de mettre en place des serveurs dédiés, de gérer des configurations complexes et de maintenir du matériel supplémentaire. Azure Bastion simplifie nettement cette démarche : vous pouvez provisionner un hôte Azure Bastion sans matériel supplémentaire. Votre budget peut ainsi être consacré à d’autres domaines critiques de votre activité.
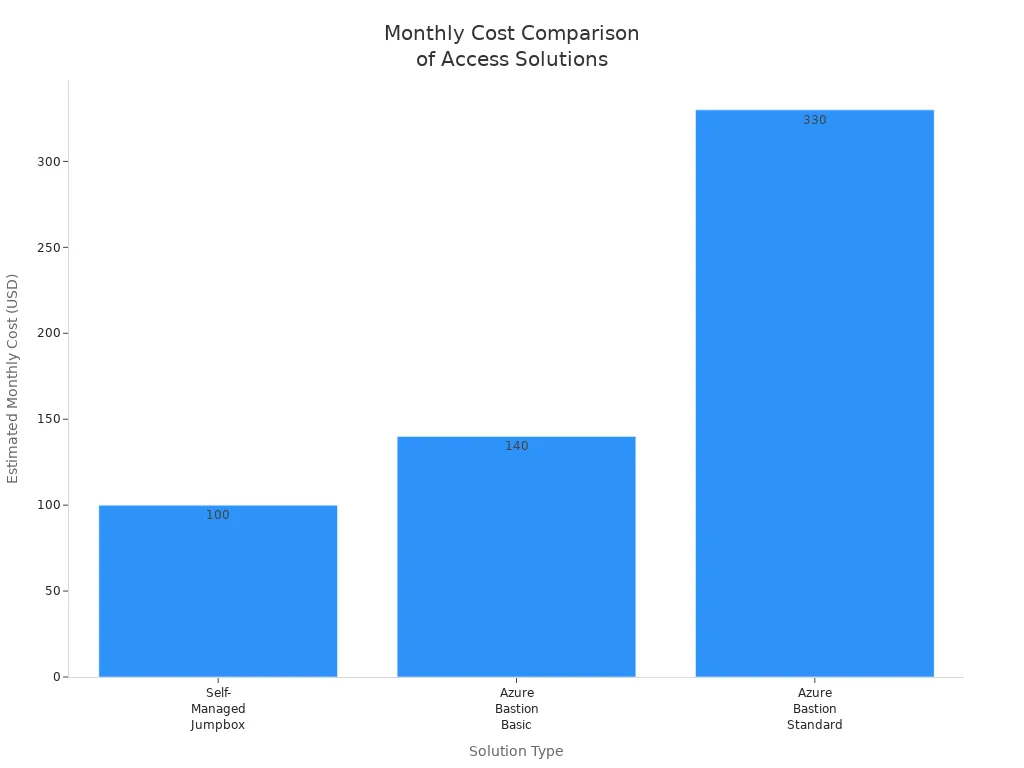
Voici une comparaison rapide des coûts entre les jumpboxes autogérées et Azure Bastion :
| Facteur de coût | Jumpbox autogérée | Azure Bastion (Basic) | Azure Bastion (Standard) |
|---|---|---|---|
| Frais de service | Aucun | environ 140 $/mois (par hôte) | environ 330 $/mois (par hôte, évolutif) |
| Correctifs et maintenance | Manuelle (heures du personnel informatique) | Aucune (entièrement géré) | Aucune (entièrement géré) |
| Total mensuel estimé | environ 35 à 100 $ + temps du personnel | ~$140 | environ 330 $ et plus (évolue selon la demande) |
Ce tableau montre comment Azure Bastion peut vous aider à réaliser des économies substantielles sur les coûts d’infrastructure.
Des frais de maintenance réduits
La maintenance peut mobiliser une grande partie de vos ressources. Les VPN traditionnels exigent des correctifs et des mises à jour continus, ce qui requiert souvent des heures dédiées du personnel informatique. Azure Bastion élimine ces contraintes. Il s’agit d’un service entièrement géré : vous n’avez donc pas à vous soucier des mises à jour manuelles ni des correctifs de sécurité. Vous gagnez ainsi du temps, et cela réduit vos coûts d’exploitation.
En choisissant Azure Bastion, vous pouvez consacrer vos ressources à la croissance et à l’innovation plutôt qu’à la maintenance. Ce changement vous permet d’investir dans vos activités métier essentielles tout en bénéficiant d’un accès distant sécurisé.
4. Intégration fluide de Bastion
Compatibilité avec les services Azure
L’intégration de Microsoft Bastion à vos services Azure existants est simple et efficace. Vous pouvez améliorer vos capacités d’accès distant sans perturber votre configuration actuelle. Voici comment commencer :
- Connectez-vous au portail Azure et accédez à votre machine virtuelle ou à votre réseau virtuel.
- Sélectionnez Connecter > Bastion dans le volet de gauche.
- Choisissez votre méthode de déploiement :
- Pour les paramètres par défaut, sélectionnez Déployer Bastion.
- Pour les paramètres personnalisés, sélectionnez Configurer manuellement et renseignez les détails d’instance requis.
Ce processus simple vous permet de provisionner Azure Bastion rapidement, tout en garantissant un accès sécurisé à vos ressources.
Processus de configuration simple
La configuration d’Azure Bastion a été conçue pour être conviviale. Vous n’avez pas besoin de connaissances techniques approfondies pour commencer. Le portail Azure vous guide à chaque étape, ce qui facilite le déploiement de l’hôte bastion. Cette facilité d’utilisation vous permet de vous concentrer sur vos activités métier essentielles plutôt que de vous perdre dans des configurations complexes.
Par ailleurs, Azure Bastion prend en charge différents services Azure, ce qui élargit ses fonctionnalités. Il convient toutefois de noter que, si Azure Bastion prend en charge le déploiement pour Virtual WAN, il ne fonctionne pas au sein d’un hub Virtual WAN. De plus, il ne prend pas en charge la connectivité à Azure Virtual Desktop. Bien comprendre ces limites vous aide à planifier votre intégration efficacement.
Fonctionnalités améliorées
Une fois Azure Bastion configuré, vous bénéficiez d’un ensemble de fonctionnalités enrichies. L’hôte bastion permet d’accéder de manière sécurisée et fluide à vos machines virtuelles, sans les exposer à Internet. Cette caractéristique réduit considérablement votre surface d’attaque et vous permet de gérer vos ressources en toute confiance.
Par ailleurs, Azure Bastion s’intègre bien aux autres services Azure et offre une expérience cohérente. Vous pouvez facilement gérer les accès et l’authentification, en garantissant que seuls les utilisateurs autorisés peuvent se connecter à vos VM. Cette intégration simplifie non seulement votre flux de travail, mais renforce aussi votre posture de sécurité.
5. Une expérience utilisateur améliorée avec l’hôte Azure Bastion
Interface conviviale
Lorsque vous utilisez l’hôte Azure Bastion, vous remarquerez immédiatement son interface conviviale. Cette conception intuitive simplifie l’accès sécurisé à vos machines virtuelles Azure. Vous pouvez vous connecter depuis le portail Azure en HTTPS, ce qui évite de recourir à des configurations complexes. Vous passez ainsi moins de temps à gérer vos VM et davantage à vous concentrer sur vos tâches essentielles. Cette approche simplifiée améliore directement la productivité des utilisateurs distants.
Fonctionnalités d’accessibilité
L’accessibilité est un critère essentiel dans un environnement de travail aussi diversifié que le nôtre. Azure Bastion vous permet d’accéder à vos ressources depuis n’importe où, sur n’importe quel appareil. L’interface en navigateur vous évite d’installer des logiciels supplémentaires ou de configurer des VPN. Vous pouvez ainsi vous connecter rapidement et en toute sécurité à vos machines virtuelles, que vous soyez au bureau ou en télétravail.
Par ailleurs, Azure Bastion prend en charge plusieurs fonctionnalités d’accessibilité. L’interface est facile à parcourir, ce qui permet de trouver sans peine les ressources dont vous avez besoin. Cette simplicité d’utilisation profite particulièrement aux collaborateurs qui ne disposent pas de connaissances techniques approfondies. Chacun peut accéder aux outils nécessaires sans se sentir dépassé.
Un processus d’accès simplifié
La configuration d’un hôte Azure Bastion est simple. Vous pouvez provisionner l’hôte bastion en quelques clics. Le portail Azure vous guide à chaque étape et vous évite d’oublier une configuration essentielle. Ce processus d’accès simplifié vous permet de démarrer rapidement et de vous concentrer sur votre travail plutôt que de vous perdre dans les détails techniques.
Une fois Azure Bastion configuré, l’accès à vos machines virtuelles devient un jeu d’enfant. Il vous suffit de vous connecter au portail Azure, de sélectionner votre VM, puis de vous connecter via Bastion. Ce processus réduit les délais et optimise l’efficacité. Vous pouvez également gérer l’authentification des utilisateurs de manière transparente, afin que seules les personnes autorisées accèdent aux informations sensibles.
6. Évolutivité de Microsoft Bastion
S’adapter à la croissance de l’organisation
À mesure que votre organisation se développe, vos besoins d’accès à distance évoluent aussi. Microsoft Bastion évolue sans effort pour répondre à ces besoins. Vous pouvez ajuster les ressources en fonction de vos besoins actuels sans compromettre la sécurité ni les performances. Cette souplesse vous permet de vous concentrer sur votre cœur de métier, tandis que Bastion prend en charge les aspects techniques.
Allocation flexible des ressources
Avec Azure Bastion, vous pouvez allouer les ressources de manière dynamique. Concrètement, vous pouvez augmenter la capacité lors des pics d’utilisation et la réduire lorsque la demande diminue. Cette adaptabilité évite le surdimensionnement, ce qui vous permet de réaliser des économies tout en garantissant des performances optimales. Voici quelques fonctionnalités clés qui illustrent l’évolutivité de Bastion' :
- Évolutivité : prend en charge efficacement de vastes environnements de machines virtuelles tout en préservant la sécurité.
- Mise à l’échelle dynamique : ajuste la capacité pendant les pics d’utilisation et évite le surdimensionnement pendant les périodes de faible demande.
- Connexions simultanées : chaque instance prend en charge 20 connexions RDP et 40 connexions SSH simultanées pour une planification précise de la capacité.
Cette souplesse vous garantit une gestion efficace de vos ressources, quelle que soit l’évolution de votre organisation.
Prise en charge d’une base d’utilisateurs en croissance
À mesure que votre équipe s’agrandit, Azure Bastion vous apporte le soutien nécessaire. Vous pouvez facilement accueillir davantage d’utilisateurs sans avoir à gérer des configurations complexes. La nature entièrement managée d’Azure Bastion réduit la charge de maintenance de l’infrastructure et permet à votre équipe informatique de se consacrer à des initiatives plus stratégiques.
- Azure Bastion permet une connexion fluide à plusieurs machines virtuelles, ce qui est essentiel pour les déploiements à grande échelle.
- Les administrateurs peuvent déployer Bastion avec un effort minimal, ce qui améliore la productivité.
- Vous pouvez gérer efficacement les accès des utilisateurs et garantir que seules les personnes autorisées se connectent à vos ressources.
Cette capacité simplifie non seulement vos opérations, mais renforce également la sécurité. Vous pouvez intégrer rapidement de nouveaux utilisateurs et révoquer leurs accès si nécessaire, ce qui vous permet de conserver un contrôle strict sur votre environnement.
7. Conformité et gouvernance avec Azure Bastion
Répondre aux exigences réglementaires
Dans le contexte réglementaire actuel, la conformité n’est pas négociable. Azure Bastion vous aide à respecter diverses normes réglementaires et garantit que votre organisation reste conforme lorsqu’elle accède aux ressources de manière sécurisée. En utilisant Azure Bastion, vous pouvez naviguer en toute confiance dans la complexité de la conformité sans sacrifier la sécurité.
Normes de protection des données
Azure Bastion respecte des normes strictes de protection des données. Cet engagement garantit que vos informations sensibles restent protégées lors des accès à distance. Avec Azure Bastion, vous bénéficiez notamment de :
- Chiffrement : toutes les données transmises par l’intermédiaire d’Azure Bastion sont chiffrées à l’aide de protocoles conformes aux standards du secteur. Ce chiffrement protège vos données contre les accès non autorisés.
- Contrôles d’accès : vous pouvez mettre en place un contrôle d’accès basé sur les rôles (RBAC) afin de restreindre les personnes autorisées à accéder à des ressources spécifiques. Cette fonctionnalité vous aide à maintenir votre conformité aux réglementations en matière de protection des données.
- Résidence des données : Azure Bastion vous permet de choisir l’emplacement de vos données. Vous pouvez sélectionner des régions Azure spécifiques afin de garantir la conformité aux lois locales sur la protection des données.
Ces fonctionnalités s’associent pour créer un environnement sécurisé pour vos données, vous permettant ainsi de vous concentrer sur vos activités métier essentielles.
Capacités d’audit et de génération de rapports
Azure Bastion offre des capacités d’audit et de génération de rapports particulièrement solides. Ces fonctionnalités vous aident à surveiller les accès et à respecter les exigences réglementaires. Les principaux avantages sont les suivants :
- Journalisation des sessions : Azure Bastion enregistre toutes les sessions utilisateur et fournit un historique détaillé de qui a accédé à quelles ressources et à quel moment. Cette journalisation est essentielle pour les audits et les contrôles de conformité.
- Surveillance en temps réel : vous pouvez suivre l’activité des utilisateurs en temps réel et détecter immédiatement tout comportement suspect. Cette approche proactive renforce votre posture de sécurité.
- Rapports de conformité : Azure Bastion génère des rapports de conformité qui synthétisent l’activité des utilisateurs et les schémas d’accès. Ces rapports simplifient le processus d’audit et vous aident à démontrer votre conformité auprès des régulateurs.
En tirant parti de ces capacités d’audit et de génération de rapports, vous pouvez vous assurer que votre organisation respecte ses obligations de conformité tout en maintenant un environnement d’accès à distance sécurisé.
8. Prise en charge multiprotocole d’Bastion
Polyvalence pour des cas d’usage variés
Microsoft Bastion se distingue par sa capacité à prendre en charge plusieurs protocoles, ce qui en fait une solution polyvalente pour différents besoins d’accès à distance. Que vous ayez besoin d’un accès sécurisé au bureau ou d’une interface en ligne de commande, Bastion répond présent. Cette souplesse vous permet de vous adapter à différents cas d’usage sans compromettre la sécurité.
Prise en charge de RDP et SSH
Avec Azure Bastion, vous pouvez vous connecter à vos machines virtuelles à l’aide de deux protocoles principaux : RDP (Remote Desktop Protocol) et SSH (Secure Shell). Cette double prise en charge vous permet de choisir la méthode la mieux adaptée à vos tâches.
- RDP : idéal pour les utilisateurs qui ont besoin d’une interface graphique pour gérer leurs machines virtuelles Windows. Vous pouvez accéder facilement à votre environnement de bureau et effectuer vos tâches comme si vous étiez assis directement devant la machine.
- SSH : parfait pour les développeurs et les administrateurs système qui préfèrent un accès en ligne de commande. SSH offre un moyen sécurisé de gérer les systèmes basés sur Linux, en vous permettant d’exécuter des commandes et des scripts efficacement.
Cette prise en charge multiprotocole vous garantit de travailler comme bon vous semble, ce qui améliore la productivité et la satisfaction des utilisateurs.
Options d’accès aux applications
En complément de RDP et SSH, Azure Bastion propose diverses options d’accès aux applications. Cette fonctionnalité vous permet de vous connecter aux applications hébergées sur vos machines virtuelles sans les exposer à Internet. Vous pouvez accéder en toute sécurité aux applications web, aux bases de données et à d’autres services via le portail Azure.
- Applications web : accédez à vos applications web en toute sécurité, sans avoir à configurer de VPN complexes ni à exposer vos applications à des menaces potentielles.
- Gestion des bases de données : connectez-vous directement à vos bases de données depuis le portail Azure, en garantissant la protection de vos données pendant que vous effectuez les opérations nécessaires.
En tirant parti de ces options d’accès aux applications, vous pouvez rationaliser vos flux de travail et maintenir un niveau de sécurité élevé. La capacité d’Azure Bastion à prendre en charge plusieurs protocoles et types d’applications en fait un outil essentiel pour toute organisation souhaitant renforcer ses capacités d’accès à distance.
9. Surface d’attaque réduite avec Azure Bastion
Réduction des vulnérabilités
Dans le paysage numérique actuel, réduire les vulnérabilités est essentiel pour préserver la sécurité. Azure Bastion excelle dans ce domaine en jouant le rôle de barrière protectrice. Il centralise l’accès via une passerelle managée et ferme efficacement les ports RDP et SSH aux accès publics. Cette approche réduit considérablement le risque d’accès non autorisé et de violations de données.
Limiter l’exposition aux menaces
Azure Bastion supprime le besoin d’adresses IP publiques, qui constituent des vecteurs d’attaque courants. En évitant les ports ouverts, vous protégez vos machines virtuelles (VM) contre les menaces externes. Voici quelques avantages clés d’Azure Bastion :
- Connectivité directe : vous pouvez vous connecter à vos VM via le portail Azure en SSL, ce qui supprime le besoin d’exposer une adresse IP publique.
- Règles de groupe de sécurité réseau (NSG) : ces règles peuvent bloquer l’accès direct RDP/SSH tout en autorisant les connexions Bastion via le port 443. Cette configuration renforce votre posture de sécurité.
- Réduction des incidents de sécurité : les organisations utilisant Bastion signalent une baisse de 60 % des incidents de sécurité liés à l’accès à distance. Cette statistique illustre l’efficacité d’Azure Bastion pour réduire les vulnérabilités.
En centralisant l’accès et en supprimant les adresses IP publiques, Azure Bastion simplifie la gestion de la sécurité. Vous n’avez plus à gérer de configurations VPN complexes ni d’adresses IP publiques. Vous disposez plutôt d’une solution simple, directement intégrée à Azure, qui permet un accès rapide à vos VM.
Posture de sécurité renforcée
Avec Azure Bastion, vous renforcez votre posture de sécurité globale. Le service propose un accès sécurisé depuis le navigateur via le portail Azure, en utilisant HTTPS sur le port 443. Cette méthode garantit la protection de vos données pendant les accès à distance. De plus, Azure Bastion s’intègre à Azure Active Directory (Azure AD) pour l’authentification, ce qui renforce encore vos mesures de sécurité.
Par ailleurs, en automatisant et en simplifiant le processus de connexion, Azure Bastion réduit la probabilité d’erreurs humaines et de mauvaises configurations. Ces erreurs conduisent souvent à des failles de sécurité dans les architectures traditionnelles. Avec Azure Bastion, vous pouvez vous concentrer sur vos activités principales, l’esprit tranquille, sachant que vos accès à distance sont sécurisés.
10. Mises à jour continues et support pour Microsoft Bastion
Engagement en faveur de la sécurité
En choisissant Microsoft Bastion, vous accédez à un service qui fait de la sécurité une priorité, grâce à des mises à jour et un support continus. Microsoft a bien conscience de l’importance de garder vos accès à distance sécurisés. L’éditeur s’engage à améliorer Azure Bastion régulièrement, afin que vous disposiez toujours des dernières fonctionnalités et mesures de sécurité.
Améliorations régulières des fonctionnalités
Microsoft Bastion bénéficie d’améliorations continues qui le maintiennent à la pointe de la technologie de sécurité. Voici quelques aspects clés de ces améliorations :
- Microsoft met en avant la surveillance continue et la conformité des ressources Azure Bastion via Azure Policy. Cela garantit que les configurations de sécurité sont auditées et appliquées de manière constante.
- Le chiffrement TLS intégré protège les données en transit, illustrant l’engagement de Microsoft en matière de protection des données.
- Les capacités de gestion des sessions permettent de surveiller les sessions actives et de mettre en œuvre leur déconnexion, afin de conserver le contrôle des accès utilisateurs.
Ces améliorations ne se contentent pas d’enrichir votre expérience : elles renforcent aussi la sécurité globale de vos machines virtuelles.
Support technique continu
Avec Azure Bastion, vous bénéficiez également d’un support technique continu. Microsoft met à disposition des ressources pour vous aider à résoudre les problèmes et à optimiser l’utilisation du service. Son support comprend :
- Documentation complète qui vous guide dans la configuration et la gestion.
- Accès à des forums communautaires où vous pouvez échanger avec d’autres utilisateurs et partager vos retours d’expérience.
- Canaux d’assistance directe pour les problèmes urgents, vous permettant de les résoudre rapidement.
Ce niveau d’assistance vous permet de vous concentrer sur votre activité sans vous soucier des difficultés d’accès à distance. L’engagement de Microsoft en faveur de votre réussite se manifeste clairement dans son approche proactive en matière de mises à jour et d’assistance.
En résumé, Microsoft Bastion offre une solution complète pour un accès distant sécurisé. Ses principaux avantages sont les suivants :
| Avantage | Description |
|---|---|
| Sécurité renforcée | Supprime le besoin d’adresses IP publiques et s’appuie sur des connexions privées et chiffrées. |
| Facilité de gestion | Offre un accès direct aux machines virtuelles via le portail Azure sans compromettre la sécurité. |
| Rentabilité | Aide les organisations à maintenir des normes de sécurité robustes tout en améliorant leur efficacité opérationnelle. |
En choisissant Azure Bastion, vous protégez vos machines virtuelles tout en simplifiant leur gestion et en réduisant vos coûts. N’attendez plus : envisagez dès aujourd’hui Microsoft Bastion pour renforcer votre stratégie d’accès distant sécurisé.
Questions fréquentes
Qu’est-ce que Microsoft Bastion ?
Microsoft Bastion est un service entièrement géré qui offre un accès distant sécurisé et transparent à vos machines virtuelles Azure, sans les exposer à Internet public.
Comment Azure Bastion renforce-t-il la sécurité ?
Azure Bastion supprime le besoin d’adresses IP publiques, ce qui réduit votre surface d’attaque. Il utilise des connexions chiffrées via TLS, garantissant un accès sécurisé à vos machines virtuelles.
Puis-je utiliser Azure Bastion pour RDP et SSH ?
Oui ! Azure Bastion prend en charge à la fois RDP (Remote Desktop Protocol) et SSH (Secure Shell), vous permettant de vous connecter en toute sécurité à des machines virtuelles Windows et Linux.
Azure Bastion est-il facile à configurer ?
Absolument ! La configuration d’Azure Bastion est simple. Vous pouvez le déployer directement depuis le portail Azure en quelques clics, ce qui le rend très convivial.
Quelles sont les implications financières de l’utilisation d’Azure Bastion ?
Azure Bastion permet de réaliser des économies par rapport aux solutions VPN traditionnelles. Vous évitez les coûts d’infrastructure et de maintenance, ce qui en fait une option économique pour un accès distant sécurisé.
Azure Bastion répond-il aux exigences de conformité ?
Oui, Azure Bastion vous aide à respecter diverses normes de conformité. Il propose des fonctionnalités telles que la journalisation des sessions et le contrôle d’accès basé sur les rôles, afin que votre organisation reste conforme.
Comment Azure Bastion améliore-t-il l’expérience utilisateur ?
Azure Bastion propose une interface conviviale qui permet d’accéder facilement aux machines virtuelles via le portail Azure. Cette simplicité améliore la productivité des utilisateurs distants.
Quel type d’assistance Microsoft fournit-il pour Azure Bastion ?
Microsoft propose une assistance technique continue pour Azure Bastion, comprenant une documentation complète, des forums communautaires et des canaux d’assistance directe pour les problèmes urgents.
Déploiement de Bastion sur une machine virtuelle et considérations relatives aux SKU
Qu’est-ce que Microsoft Bastion et comment sécurise-t-il les connexions à ma machine virtuelle ?
Microsoft Bastion est un service bastion entièrement géré qui offre une connectivité RDP/SSH sécurisée et transparente aux machines virtuelles Azure directement dans le portail Azure, sans exposer d’adresses IP publiques sur chaque machine virtuelle. Bastion fournit une plateforme intégrée déployée à la périphérie de votre réseau virtuel, ce qui vous permet d’utiliser Azure Bastion pour vous connecter à une machine virtuelle Windows en SSH ou en RDP, tout en bénéficiant des mises à jour de sécurité et d’une architecture sans agent.
Comment déployer des hôtes Bastion et quelles sont les étapes courantes de déploiement ?
Vous déployez Bastion en créant une ressource Azure Bastion dans le même réseau virtuel que vos machines virtuelles cibles, ou dans un réseau hub pour un accès aux réseaux virtuels appairés. Le déploiement type de Bastion comprend la création ou la sélection d’un réseau virtuel Azure, l’attribution d’une adresse IP publique (ou d’une IP publique propre au SKU), la configuration du sous-réseau (AzureBastionSubnet), puis l’achèvement des paramètres de configuration de Bastion directement dans le portail Azure.
Ai-je besoin d’une adresse IP publique pour Azure Bastion ?
Oui, Azure Bastion nécessite une adresse IP publique pour la ressource Bastion afin que les clients puissent atteindre le service Bastion. Selon le niveau tarifaire et la SKU d’Azure Bastion, vous pouvez attribuer une adresse IP publique de SKU Standard. Pour les conceptions entièrement privées, vous pouvez associer Bastion à des zones Azure Private DNS et à des configurations de réseaux virtuels appairés afin de réduire l’exposition.
Comment fonctionne l’authentification Microsoft Entra ID avec Azure Bastion ?
Azure Bastion s’intègre à l’authentification Microsoft Entra ID pour permettre un accès sécurisé basé sur les rôles ainsi que des scénarios d’authentification unique (SSO). Lorsque vous utilisez l’authentification Microsoft Entra ID, les administrateurs peuvent imposer l’accès conditionnel et l’authentification multifacteur (MFA) pour les sessions RDP/SSH passant par Bastion, ce qui renforce la sécurité sans nécessiter d’agents supplémentaires sur la machine virtuelle Azure cible.
Puis-je utiliser Azure Bastion avec un réseau virtuel appairé, ou avec un réseau virtuel local ou appairé ?
Oui, Bastion prend en charge les connexions aux machines virtuelles dans des topologies de réseaux virtuels appairés, à condition d’être correctement configuré. Bastion peut se connecter à des ressources d’un réseau virtuel appairé si l’appairage réseau, le routage et les autorisations nécessaires sont en place. Vous pouvez ainsi centraliser les hôtes Bastion pour desservir plusieurs réseaux virtuels.
Comment la tarification et la SKU d’Azure Bastion affectent-elles mon déploiement et mes coûts ?
La tarification d’Azure Bastion dépend de la SKU sélectionnée et du modèle d’utilisation : certaines SKU incluent des coûts horaires fixes, auxquels s’ajoutent les frais de transfert de données et de sessions. Choisir la SKU adaptée et une stratégie de mise à l’échelle appropriée peut rendre Bastion plus rentable que l’exécution de machines virtuelles de rebond. Consultez la tarification d’Azure Bastion ainsi que les recommandations pour Bastion Developer sur Microsoft Learn afin d’aligner les coûts sur le volume de connexions attendu.
Azure Bastion est-il sans agent, et quels sont les avantages en matière de sécurité par rapport aux serveurs de rebond ?
Azure Bastion est sans agent, ce qui signifie que vous n’installez aucun agent sur vos machines virtuelles pour activer l’accès RDP/SSH. Cela réduit la charge de maintenance ainsi que la surface d’attaque. Comme Bastion offre un accès sécurisé depuis le navigateur (y compris avec Microsoft Edge Chromium), vous évitez de gérer des machines virtuelles de rebond et pouvez appliquer des mises à jour de sécurité et des stratégies de manière centralisée au niveau de la ressource Bastion.
Puis-je utiliser Azure Bastion conjointement avec Azure Firewall et des zones Azure Private DNS ?
Oui, vous pouvez combiner Bastion avec Azure Firewall pour des protections de périmètre en couches, et avec des zones Azure Private DNS pour résoudre les noms d’hôte internes entre réseaux virtuels. Une architecture courante consiste à utiliser Azure Firewall pour contrôler le trafic sortant, tout en s’appuyant sur Bastion et sur des zones Azure Private DNS pour garantir la résolution des noms internes lors des connexions aux machines virtuelles via Azure Bastion.
Comment accéder à une machine virtuelle via Bastion depuis Microsoft Edge ou d’autres navigateurs ?
Vous pouvez démarrer directement une session RDP/SSH dans le portail Azure avec Microsoft Edge, Microsoft Edge Chromium ou tout autre navigateur pris en charge. L’hôte Bastion vous permet d’ouvrir une session sécurisée depuis le navigateur vers la machine virtuelle cible via Azure Bastion, sans exposer les ports RDP/SSH de la machine virtuelle à Internet.
Où puis-je en savoir plus et trouver les Questions fréquentes ou les recommandations pour les développeurs concernant Azure Bastion ?
Pour des tutoriels pratiques et des recommandations destinées aux développeurs, consultez Microsoft Learn, qui propose des articles pas à pas sur la création d’un hôte Bastion, l’utilisation de Bastion avec différentes SKU et le déploiement d’hôtes Bastion. La documentation comprend les questions fréquentes sur Azure, les ressources pour les développeurs Bastion, ainsi que des exemples montrant comment utiliser des clés dans Azure Key Vault, configurer Bastion pour se connecter à votre réseau virtuel Azure et optimiser les scénarios de déploiement de Bastion.