 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Sécuriser les agents intelligents et les outils MCP en entreprise
By Mirko Peters ·
Bienvenue dans notre exploration continue des technologies d'entreprise modernes, de la cybersécurité dans le cloud et de l'intégration de l'intelligence artificielle. Alors que les organisations du monde entier se précipitent pour…
Automatically translated with AI from the original post. Read the English original
Bienvenue dans notre exploration continue des technologies d'entreprise modernes, de la cybersécurité dans le cloud et de l'intégration de l'intelligence artificielle. Alors que les organisations du monde entier se précipitent pour déployer l'IA générative, la manière dont le travail numérique s'effectue est en train de changer profondément. Nous quittons rapidement l'ère des simples chatbots statiques qui se contentent de répondre à des questions dans une fenêtre de discussion isolée. Aujourd'hui, les entreprises déploient des agents intelligents autonomes capables de raisonner, de planifier, d'exécuter des flux de travail en plusieurs étapes et d'interagir directement avec des bases de données métier sensibles, des systèmes de ressources humaines et des grands livres financiers. Si cette capacité ouvre des perspectives sans précédent en matière de productivité et d'innovation, elle introduit simultanément des défis majeurs en matière de sécurité, de gouvernance et d'architecture.
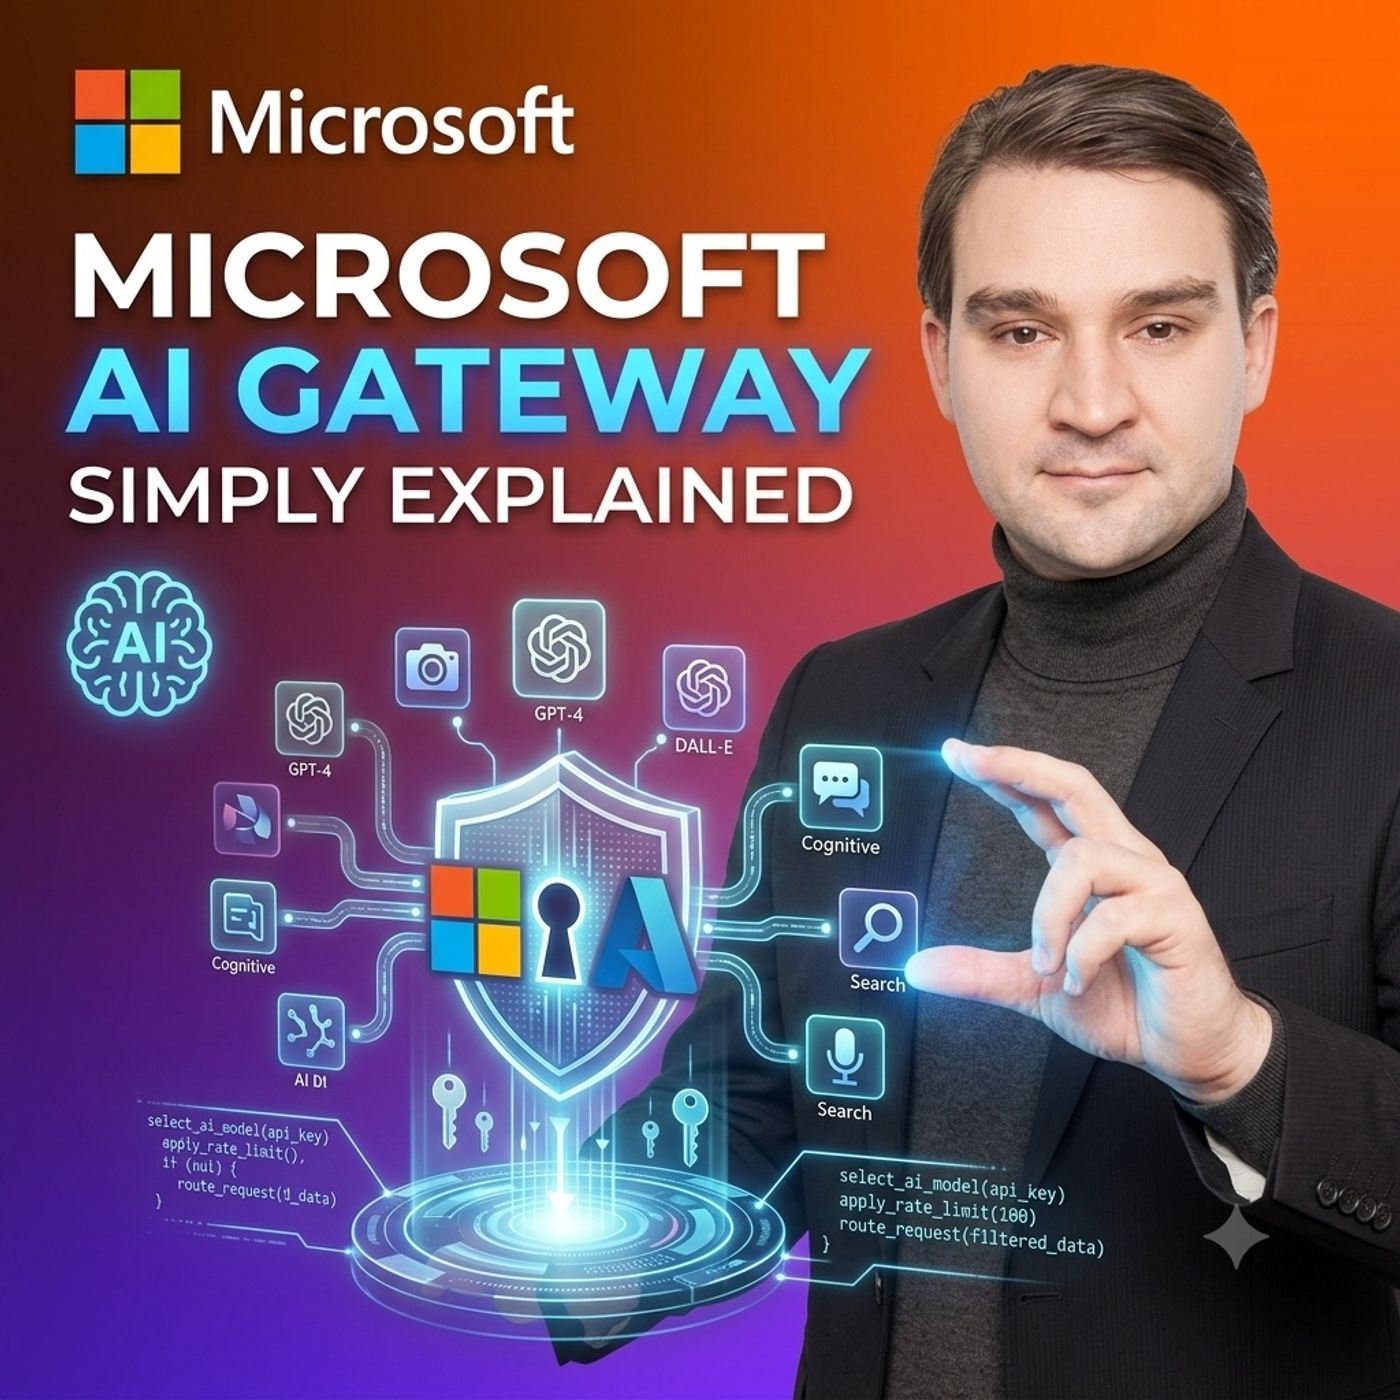
Si vous souhaitez approfondir la manière dont les entreprises modernes gèrent cette évolution, n'hésitez pas à consulter notre épisode de podcast associé, Microsoft AI Gateway - Simply Explained. Dans cet épisode, nous expliquons comment des outils tels que Microsoft AI Gateway et Azure API Management offrent une porte d'entrée sécurisée à l'ensemble du trafic d'IA de l'entreprise. Dans cet article complet, nous allons nettement approfondir ces concepts fondamentaux et examiner comment les principes Zero Trust, Microsoft Entra ID, les identités managées et le Model Context Protocol (MCP) se combinent pour sécuriser les agents intelligents à grande échelle.
Introduction au défi de la sécurité de l'IA en entreprise
Le défi de la sécurité de l'IA en entreprise est sans équivalent pour les services informatiques et de cybersécurité. Dans l'architecture logicielle traditionnelle, les applications communiquent avec les bases de données et les API back-end par le biais de chemins de code déterministes. Les contrôles d'accès, l'authentification des utilisateurs et les jetons d'API sont étroitement régis par des systèmes de gestion des identités établis. Chaque transaction est prévisible, et chaque flux de données est rigoureusement cartographié pendant le cycle de développement logiciel.
L'IA générative bouleverse cette prévisibilité. Les grands modèles de langage (LLM) et les agents autonomes fonctionnent grâce à un raisonnement probabiliste. Ils acceptent des entrées en langage naturel, interprètent l'intention et décident dynamiquement quels outils appeler, quelles bases de données interroger et quelles actions exécuter. Lorsqu'un agent d'IA se voit accorder l'accès aux outils internes de l'entreprise, il devient un acteur actif de votre écosystème informatique. Sans garde-fous architecturaux rigoureux, un agent d'IA pourrait exécuter par inadvertance des requêtes non autorisées sur une base de données, exfiltrer des données personnelles identifiables (PII) de collaborateurs depuis les systèmes RH, ou générer des coûts de consommation de jetons insoutenables à cause de boucles automatisées incontrôlées.
Par ailleurs, de nombreuses organisations déploient d'abord leurs modèles d'IA de manière décentralisée. Les équipes de développement connectent individuellement leurs applications personnalisées à différents fournisseurs d'IA, externes comme internes. Il en résulte un véritable cauchemar architectural, connu dans le secteur sous le nom de shadow AI. Les équipes de sécurité perdent toute visibilité sur les applications qui appellent quels modèles, sur les données transmises sur le réseau et sur la manière dont les jetons d'accès sont gérés. Relever ce défi suppose de renoncer aux intégrations ad hoc au profit d'une architecture centralisée, sécurisée et pilotée par des stratégies.
Comprendre les agents intelligents et les outils MCP au travail
Pour sécuriser les systèmes d'IA modernes, il faut d'abord comprendre les composants qui les rendent si puissants. La pile d'IA d'entreprise moderne ne se limite plus à un point de terminaison de modèle ; elle se compose de couches d'orchestration, d'agents autonomes et d'outils d'intégration spécialisés. À la pointe de cette évolution se trouvent le Model Context Protocol (MCP) et les cadres avancés de communication agent à agent (A2A).
Les agents intelligents sont des entités logicielles conçues pour atteindre des objectifs précis en percevant leur environnement et en prenant des mesures autonomes. Dans un contexte professionnel, un agent peut être chargé d'intégrer un nouveau collaborateur. Pour cela, il doit lire les stratégies de l'entreprise, interagir avec le système RH pour générer un contrat de travail, provisionner un nouveau compte utilisateur dans Microsoft Entra ID et soumettre une demande de matériel à la base de données des achats informatiques.
C'est là que les outils Model Context Protocol (MCP) deviennent indispensables. MCP fournit une méthode standardisée permettant aux modèles d’IA et aux agents de se connecter de manière sécurisée à des sources de données externes et à des outils de développement. Au lieu de développer sur mesure une intégration spécifique pour chaque modèle et chaque source de données, les développeurs créent des serveurs MCP standardisés. Ces serveurs exposent à l’agent d’IA des capacités et des schémas de données précis. Toutefois, comme ces outils MCP font le lien entre le raisonnement abstrait de l’IA et les actions concrètes de l’entreprise, ils constituent une surface d’attaque critique. Si un utilisateur non autorisé manipule l’invite de l’IA au moyen d’une attaque par injection de prompt, un outil MCP mal sécurisé pourrait permettre à l’agent d’exécuter des commandes non autorisées ou d’accéder à des bases de données restreintes. Sécuriser ces chemins est donc l’exigence fondamentale d’un déploiement de l’IA en entreprise.
Pourquoi le Zero Trust est essentiel pour les systèmes d’IA autonomes
Depuis des années, le secteur de la cybersécurité défend le modèle de sécurité Zero Trust. Fondé sur le principe « ne jamais faire confiance, toujours vérifier », le Zero Trust exige une vérification explicite et continue de chaque demande émanant d’un utilisateur, d’un appareil ou d’une application avant d’accorder l’accès aux ressources de l’entreprise. Initialement conçu pour les utilisateurs humains et les appareils traditionnels, ce modèle est désormais absolument indispensable aux systèmes d’IA autonomes et aux agents intelligents.
Dans une architecture d’IA Zero Trust, aucun modèle d’IA, aucune application cliente, aucun agent intelligent ni aucun outil MCP n’est considéré comme fiable par défaut, simplement parce qu’il fonctionne à l’intérieur du périmètre du réseau de l’entreprise. Chaque requête émise par un agent d’IA doit être authentifiée, autorisée et vérifiée de manière cryptographique. Si un agent demande l’accès à une base de données financières, la couche de sécurité doit vérifier non seulement l’identité de l’application appelante, mais aussi le contexte précis de la requête, l’utilisateur à l’origine de l’invite et la question de savoir si cet agent précis est autorisé à effectuer cette action précise sur ce jeu de données précis.
La sécurité périmétrique traditionnelle ne tient plus à l’ère de l’IA générative, car le périmètre n’est plus un pare-feu physique ; il correspond désormais à la limite de la fenêtre de contexte du modèle d’IA et aux points de terminaison d’API qu’il sollicite. Les agents autonomes brouillent la frontière entre l’intention de l’utilisateur et l’exécution automatisée. En appliquant les principes du Zero Trust aux passerelles d’IA, les organisations garantissent que le principe de moindre privilège est strictement appliqué. Si un agent est compromis ou trompé par une attaque par injection de prompt, la frontière Zero Trust limite son rayon d’action et empêche tout mouvement latéral non autorisé à travers les systèmes internes de l’entreprise.
Comment Microsoft AI Gateway applique des limites d’autorisation strictes
Mettre en œuvre le Zero Trust dans un paysage d’IA d’entreprise aussi vaste exige un composant d’architecture dédié : une passerelle sécurisée placée entre les applications clientes et les fournisseurs de modèles d’IA. C’est précisément le problème que résout Microsoft AI Gateway, construit sur Azure API Management.
Microsoft AI Gateway joue le rôle d’un point d’entrée sécurisé et centralisé pour l’ensemble du trafic d’IA de l’entreprise. Plutôt que de laisser des centaines d’applications, de copilotes et d’agents intelligents communiquer directement avec les différents points de terminaison de modèles d’IA d’Azure OpenAI, de Microsoft Foundry, d’Anthropic, de Google Gemini ou d’Amazon Bedrock, l’ensemble du trafic transite par la passerelle. Ce point d’interception centralisé permet aux équipes plateforme et sécurité d’appliquer de manière homogène des limites d’autorisation, des limites de débit et des stratégies de sécurité à l’ensemble de l’organisation.
Au sein de la passerelle, les administrateurs peuvent configurer des stratégies complètes permettant d’inspecter les prompts entrants, de valider l’identité des utilisateurs, d’appliquer des filtres de sécurité des contenus et de réguler l’accès à des outils MCP spécifiques. Si une application tente d’invoquer un modèle d’IA ou un outil sans autorisation appropriée, la passerelle bloque immédiatement la requête avant qu’elle n’atteigne le système dorsal. En outre, la passerelle permet un équilibrage de charge, une mise en cache sémantique et des stratégies de basculement entre modèles fluides, garantissant une haute disponibilité et une résilience sans compromettre la conformité en matière de sécurité.
Tirer parti de Microsoft Entra ID et des identités managées pour le contrôle d’accès
La application centralisée des stratégies n'est aussi solide que le fournisseur d'identité sur lequel elle repose. Pour sécuriser efficacement les agents d'IA et les outils MCP, les entreprises doivent éliminer les clés d'API codées en dur, les secrets partagés et les mots de passe statiques. Les identifiants codés en dur constituent une vulnérabilité de sécurité bien connue : si le dépôt de code source d'une application est exposé, les clés d'API qu'il contient peuvent accorder à des acteurs malveillants un accès illimité à des modèles d'IA coûteux et à des systèmes back-end sensibles.
C'est là que Microsoft Entra ID et les identités managées Azure jouent un rôle déterminant. En intégrant la passerelle IA Microsoft à Microsoft Entra ID, les organisations peuvent authentifier chaque requête d'IA à l'aide de jetons d'identité de niveau entreprise. Les applications et les agents intelligents s'authentifient auprès de la passerelle au moyen de jetons sécurisés et cryptographiquement vérifiables, émis par Entra ID.
Plus puissant encore, les services exécutés dans Azure peuvent utiliser des identités managées. Une identité managée supprime la nécessité, pour les développeurs, de gérer des identifiants dans le code. Azure gère automatiquement l'identité du service d'IA ou de l'agent, ce qui lui permet de s'authentifier en toute sécurité auprès de la passerelle IA et des outils MCP en aval, sans stocker de secrets nulle part. Combinées au contrôle d'accès basé sur les rôles (RBAC), les administrateurs de la sécurité peuvent attribuer des autorisations précises à chaque agent. Par exemple, un agent de support client peut se voir attribuer une identité Entra ID qui n'autorise l'accès qu'aux outils MCP de la base de connaissances publique, tout en lui interdisant cryptographiquement d'interroger les systèmes financiers ou RH.
Centraliser la gouvernance à travers les flux de travail d'IA et les systèmes métier
À mesure que l'adoption de l'IA s'étend au sein d'une entreprise, une gestion décentralisée conduit rapidement au chaos opérationnel. Différentes unités métier commencent à déployer des solutions d'IA disparates, à utiliser des modèles différents et à définir des normes de sécurité incohérentes. Centraliser la gouvernance de l'ensemble des flux de travail d'IA et des systèmes métier intégrés est la seule façon de maintenir la conformité, de maîtriser les coûts et de protéger les données de l'entreprise.
La passerelle IA Microsoft fournit un plan de contrôle unifié grâce auquel les administrateurs informatiques, les responsables de la sécurité et les équipes de conformité peuvent surveiller et gérer l'ensemble de leur empreinte d'IA. Grâce à l'intégration avec Azure API Center et à des tableaux de bord de supervision complets, les organisations obtiennent une visibilité de bout en bout sur chaque transaction d'IA. Les administrateurs peuvent suivre les métriques de consommation de jetons, surveiller la latence, analyser les schémas de requêtes et détecter en temps réel les comportements anormaux.
La gouvernance centralisée garantit également que les stratégies de prévention des pertes de données (DLP) et de sécurité du contenu sont appliquées de manière uniforme. Qu'un collaborateur interagisse avec un agent d'IA via une application web interne personnalisée, Microsoft Copilot Studio ou un flux de travail back-end automatisé, chaque requête et chaque réponse traverse les mêmes filtres de sécurité. Cela évite la fuite accidentelle de propriété intellectuelle, de secrets commerciaux ou de données clients réglementées vers des jeux de données d'entraînement de modèles publics, et assure une parfaite conformité avec les référentiels réglementaires de l'entreprise, tels que le RGPD, HIPAA et SOC 2.
Bonnes pratiques pour sécuriser les initiatives d'IA d'entreprise à grande échelle
Sécuriser les agents intelligents et les outils MCP est un processus opérationnel continu, et non une simple tâche de configuration ponctuelle. Pour aider les organisations à bâtir des fondations d'IA résilientes, évolutives et sécurisées, les équipes d'ingénierie de plateforme et de sécurité doivent suivre un ensemble de bonnes pratiques éprouvées :
- Commencer petit avec des charges de travail gérées : Lancez votre démarche d'IA d'entreprise en faisant transiter une seule application pilote ou une seule charge de travail gérée par la passerelle IA Microsoft. Validez vos flux d'authentification, testez vos stratégies Entra ID et affinez votre supervision avant d'étendre le dispositif aux systèmes critiques.
- Appliquer le principe du moindre privilège à tous les agents : Considérez chaque agent intelligent comme une identité d'entreprise distincte. Attribuez des autorisations granulaires via Microsoft Entra ID et veillez à ce que les outils MCP n'exposent que les schémas de données et les fonctions strictement nécessaires à l'accomplissement de la tâche spécifique de l'agent.
- Éliminer les secrets codés en dur : Interdisez totalement l'utilisation de clés d'API statiques et d'identifiants partagés dans le code des applications. Adoptez intégralement les identités managées Azure et l'authentification par jeton pour toutes les communications de service à service liées à l'IA.
- Mettre en place des contrôles de coûts et une limitation de débit robustes : la consommation de jetons (tokens) de l’IA générative peut rapidement échapper à tout contrôle. Configurez, au sein de votre passerelle IA, des limites de débit, des budgets de jetons, des quotas de requêtes et un cache sémantique afin de protéger votre organisation contre les hausses de coûts imprévues et les vulnérabilités de type déni de service.
- Assurer une observabilité complète et une journalisation d’audit : veillez à ce que chaque requête IA, chaque réponse de modèle et chaque exécution d’outil soit journalisée avec des métadonnées détaillées. Examinez régulièrement vos tableaux de bord d’observabilité IA afin de détecter les schémas d’utilisation anormaux, les requêtes (prompts) inefficaces et les failles de sécurité potentielles.
En appliquant ces bonnes pratiques et en s’appuyant sur une infrastructure cloud moderne comme la Microsoft AI Gateway, Microsoft Entra ID et Azure API Management, les entreprises peuvent adopter en toute confiance la puissance transformatrice de l’IA autonome, sans sacrifier la sécurité, la conformité ni le contrôle financier. Pour découvrir une présentation concise et accessible de ces concepts, ainsi que la manière de les mettre en œuvre dans votre propre environnement, n’hésitez pas à écouter notre épisode de podcast, Microsoft AI Gateway - Simply Explained.