 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: Memahami Conditional Access vs. Kebijakan Identity Protection
By Mirko Peters ·
Dalam dunia keamanan cloud, memahami seluk-beluk Azure Active Directory (Azure AD) sangat penting untuk menjaga postur keamanan yang tangguh. Dua fitur utama…
Automatically translated with AI from the original post. Read the English original
Dalam dunia keamanan cloud, memahami seluk-beluk Azure Active Directory (Azure AD) sangat penting untuk menjaga postur keamanan yang tangguh. Dua fitur utama di Azure AD yang berperan besar dalam mengamankan akses adalah Conditional Access dan Identity Protection. Keduanya sama-sama bertujuan melindungi identitas dan sumber daya pengguna, tetapi keduanya bekerja dengan prinsip yang berbeda dan menangani aspek manajemen identitas yang berlainan. Artikel ini bertujuan menjelaskan perbedaan mendasar antara Azure AD Conditional Access dan Azure AD Identity Protection, sehingga Anda dapat memahami peran masing-masing dan bagaimana keduanya berkontribusi pada strategi keamanan zero trust yang komprehensif.
Pengantar Azure AD dan Manajemen Identitas
Apa itu Azure Active Directory?
Azure Active Directory (Azure AD), kini bagian dari Microsoft Entra ID, adalah layanan manajemen identitas dan akses berbasis cloud dari Microsoft's. Layanan ini menjadi fondasi untuk mengelola identitas pengguna dan mengamankan akses ke sumber daya, baik di cloud maupun on-premises. Azure AD memungkinkan single sign-on (SSO) bagi pengguna untuk mengakses ribuan aplikasi cloud, termasuk Microsoft 365, Salesforce, dan banyak lainnya. Azure AD juga menyediakan kemampuan autentikasi dan otorisasi yang andal, sehingga hanya pengguna yang berwenang yang dapat mengakses data dan aplikasi sensitif. Fleksibilitas dan skalabilitas Azure AD menjadikannya komponen esensial bagi setiap perusahaan yang mengadopsi layanan cloud.
Ikhtisar Manajemen Identitas di Microsoft Entra
Manajemen identitas di Microsoft Entra mencakup berbagai kemampuan yang bertujuan mengamankan dan mengatur identitas pengguna beserta hak aksesnya. Ini meliputi provisioning dan deprovisioning pengguna, autentikasi multi-faktor (MFA), kontrol akses berbasis peran (RBAC), serta pemantauan aktivitas pengguna untuk mendeteksi potensi ancaman keamanan. Manajemen identitas yang efektif sangat penting untuk menjaga postur keamanan yang kuat, memastikan kepatuhan terhadap persyaratan regulasi, dan memungkinkan pengguna mengakses sumber daya yang mereka butuhkan untuk bekerja dengan aman. Microsoft Entra ID menyediakan alat dan fitur yang diperlukan untuk menerapkan strategi manajemen identitas yang komprehensif, melindungi organisasi dari akses tidak sah dan pelanggaran data. Pendekatan Microsoft Entra terhadap manajemen identitas menjadi dasar bagi keamanan yang kuat.
Peran Microsoft Entra ID dalam Solusi Identitas Modern
Microsoft Entra ID memegang peran penting dalam solusi identitas modern dengan menyediakan platform terpusat untuk mengelola identitas pengguna dan mengamankan akses ke sumber daya di berbagai lingkungan. Seiring organisasi semakin mengadopsi layanan cloud dan model TI hybrid, kebutuhan akan solusi identitas yang terpadu menjadi sangat mendesak. Microsoft Entra ID menjawab kebutuhan ini dengan menawarkan fitur seperti conditional access, identity protection, dan privileged identity management (PIM), sehingga tanggung jawab keamanan dibagi di seluruh level organisasi. Kemampuan ini memungkinkan organisasi menerapkan kebijakan kontrol akses yang kuat, mendeteksi dan merespons ancaman berbasis identitas, serta mengelola hak istimewa administratif secara efektif. Dengan memanfaatkan Microsoft Entra ID, organisasi dapat memperkuat postur keamanan, menyederhanakan proses manajemen identitas, dan memberikan akses yang mulus bagi pengguna, di mana pun lokasi mereka atau perangkat yang digunakan.
Kebijakan Conditional Access di Azure AD
Apa itu Kebijakan Conditional Access?
Kebijakan Conditional Access di Azure AD merupakan fitur yang andal dalam Microsoft Entra ID yang memungkinkan organisasi menerapkan keputusan kontrol akses berdasarkan kondisi tertentu. Kondisi tersebut dapat mencakup lokasi pengguna, kesehatan perangkat, tingkat sensitivitas aplikasi, dan penilaian risiko secara real-time. Dengan mengonfigurasi kebijakan Conditional Access, administrator dapat memastikan bahwa hanya pengguna yang berwenang yang memperoleh akses ke sumber daya sensitif, dan bahwa akses tersebut dilakukan secara aman. Hal ini dapat mencakup pewajiban autentikasi multifaktor (MFA) untuk proses masuk berisiko tinggi, atau pemblokiran akses sepenuhnya dari lokasi yang tidak tepercaya. Kebijakan Conditional Access Azure AD merupakan fondasi strategi keamanan zero trust, yang memungkinkan organisasi menyesuaikan postur keamanan mereka dengan lanskap ancaman yang terus berkembang. Conditional Access juga penting untuk mengelola identitas pengguna.
Cara Kerja Conditional Access
Conditional Access bekerja dengan mengevaluasi serangkaian kondisi sebelum memberikan akses ke sebuah sumber daya. Ketika pengguna mencoba mengakses aplikasi atau layanan yang dilindungi oleh Conditional Access, Azure AD menilai identitas, lokasi, perangkat, dan faktor relevan lainnya dari pengguna tersebut, yang merupakan bagian penting dari tanggung jawab untuk memastikan akses yang aman. Berdasarkan faktor-faktor ini, kebijakan Conditional Access menentukan apakah akses diberikan, MFA diwajibkan, akses diblokir, atau tindakan lain dilakukan. Prosesnya bersifat dinamis dan adaptif, sehingga organisasi dapat menyesuaikan postur keamanan mereka dengan konteks spesifik setiap upaya akses. Tingkat kontrol yang granular ini memungkinkan organisasi menyeimbangkan keamanan dengan pengalaman pengguna, memastikan pengguna dapat mengakses sumber daya yang mereka butuhkan sekaligus meminimalkan risiko akses tidak sah. Conditional Access juga memungkinkan pengambil keputusan menentukan tingkat akses bagi pengguna. Microsoft adalah pakar dalam manajemen.
Manfaat Menerapkan Conditional Access
Menerapkan kebijakan Conditional Access menawarkan berbagai manfaat bagi organisasi yang ingin meningkatkan postur keamanan dan melindungi data sensitif. Dengan menegakkan kontrol akses berdasarkan penilaian risiko secara real-time, Conditional Access dapat secara signifikan mengurangi risiko akses tidak sah dan pelanggaran data. Fitur ini juga membantu organisasi memenuhi persyaratan regulasi dengan memastikan bahwa akses ke data sensitif dikontrol dan diaudit dengan benar. Selain itu, Conditional Access dapat meningkatkan produktivitas pengguna dengan memungkinkan mereka mengakses sumber daya secara lancar dari perangkat dan lokasi tepercaya, sekaligus menerapkan langkah keamanan yang lebih ketat untuk skenario berisiko tinggi. Dengan mengadopsi Conditional Access, organisasi dapat mencapai strategi manajemen identitas yang lebih aman dan efisien. Oleh karena itu, penggunaan Conditional Access sangat penting karena mengurangi kerentanan dan meningkatkan tanggung jawab keamanan secara keseluruhan. Sebagai contoh, Conditional Access juga, jika diaktifkan, bekerja sama dengan Identity Protection dan Conditional Access. Conditional Access juga membantu organisasi menerapkan keamanan yang kuat.
Identity Protection di Azure AD
Memahami Azure AD Identity Protection
Azure AD Identity Protection merupakan komponen penting dalam Microsoft Entra ID, yang berfokus secara khusus pada pendeteksian, investigasi, dan remediasi risiko berbasis identitas. Berbeda dengan Conditional Access, yang secara proaktif menegakkan kontrol akses berdasarkan kondisi yang telah ditentukan, Identity Protection bekerja secara reaktif dengan terus menganalisis pola masuk dan perilaku pengguna untuk mengidentifikasi anomali dan potensi ancaman. Ini mencakup pendeteksian lokasi masuk yang tidak biasa, pola akses yang tidak lazim, dan kemungkinan kredensial yang disusupi, yang merupakan bagian dari tanggung jawab sistem conditional access. Dengan memanfaatkan machine learning dan analitik perilaku, Azure AD Identity Protection memberikan organisasi alat yang andal untuk melindungi identitas pengguna dan memitigasi dampak serangan terkait identitas. Ini merupakan lapisan keamanan yang kuat dan vital bagi setiap perusahaan yang menggunakan Azure AD, serta mendukung postur keamanan secara keseluruhan.
Fitur Utama Identity Protection
Berikut beberapa fitur utama yang ditawarkan Azure AD Identity Protection:
- Deteksi risiko, yang mengidentifikasi aktivitas mencurigakan seperti kredensial yang bocor, percobaan masuk yang anomali, dan proses masuk yang terkait dengan malware.
- Remediasi otomatis, yang memungkinkan organisasi merespons risiko yang terdeteksi secara otomatis, misalnya dengan meminta pengguna mengatur ulang kata sandi atau mewajibkan autentikasi multifaktor (MFA) untuk sign-in berisiko.
Pelaporan yang komprehensif memberikan wawasan tentang risiko terkait identitas dan efektivitas upaya remediasi, sehingga membantu organisasi memahami tanggung jawabnya dalam mengelola keamanan. Dengan memanfaatkan fitur-fitur ini, organisasi dapat secara proaktif mengelola dan memitigasi ancaman berbasis identitas, sekaligus memastikan identitas pengguna dan sumber daya mereka tetap aman. Identity Protection dan Conditional Access dapat bekerja sama untuk menentukan keputusan akses pengguna, sehingga memperkuat tanggung jawab administrator untuk mengonfigurasi sistem ini dengan benar.
Cara Identity Protection Meningkatkan Keamanan
Identity Protection meningkatkan keamanan dengan pendekatan yang dinamis dan adaptif dalam mengelola risiko terkait identitas. Dengan terus memantau pola sign-in dan perilaku pengguna, Identity Protection dapat mendeteksi dan merespons ancaman yang mungkin luput dari perhatian. Pendekatan proaktif ini membantu organisasi selangkah lebih maju dari potensi serangan dan meminimalkan dampak pelanggaran keamanan. Selain itu, Identity Protection terintegrasi secara mulus dengan Conditional Access, sehingga organisasi dapat memadukan kebijakan berbasis risiko dengan kebijakan berbasis kondisi untuk strategi keamanan yang lebih komprehensif. Misalnya, Identity Protection dapat memicu kebijakan Conditional Access untuk mewajibkan MFA bagi pengguna yang dinilai berisiko tinggi. Integrasi Azure AD Identity Protection dan Conditional Access ini merupakan dasar bagi keamanan yang kuat. Menerapkan praktik terbaik ini memastikan postur keamanan zero trust yang tangguh bagi perusahaan.
Membandingkan Conditional Access dan Identity Protection
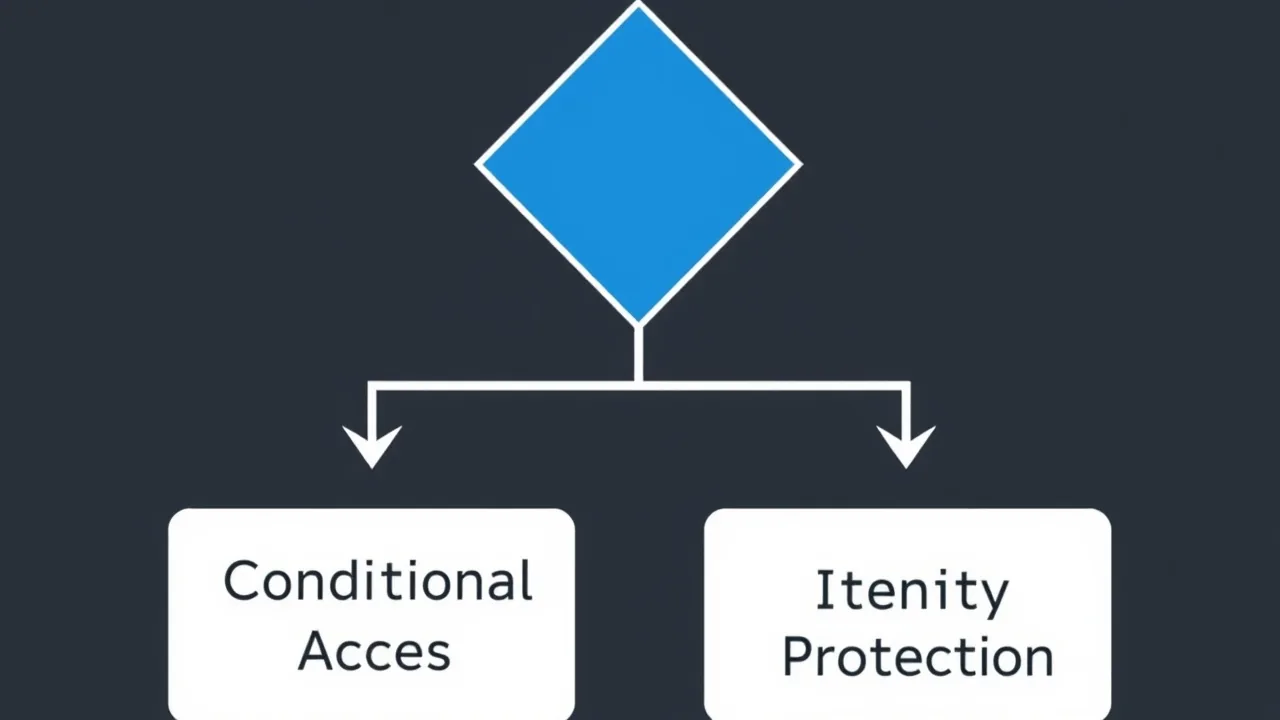
Perbedaan Utama antara Conditional Access dan Identity Protection
Perbedaan utama antara Conditional Access dan Identity Protection terletak pada pendekatannya dalam mengamankan akses. Conditional Access secara proaktif menerapkan kontrol akses berdasarkan kondisi yang telah ditentukan, seperti lokasi pengguna atau kepatuhan perangkat. Fitur ini merupakan sistem berbasis aturan, tempat Anda mengonfigurasi kebijakan yang menentukan akses berdasarkan kriteria tertentu. Sebaliknya, Identity Protection berfokus pada deteksi dan remediasi risiko berbasis identitas secara reaktif. Fitur ini menggunakan machine learning untuk menganalisis pola sign-in dan perilaku pengguna, serta mengidentifikasi anomali yang mungkin menunjukkan identitas pengguna telah disusupi atau upaya akses berbahaya. Jika Conditional Access menentukan akses berdasarkan aturan yang dikonfigurasi, Identity Protection menilai risiko yang terkait dengan setiap sign-in dan aktivitas pengguna, sehingga menjadikannya pendekatan otorisasi yang dinamis dan didorong oleh risiko.
Kasus Penggunaan untuk Setiap Jenis Kebijakan
Conditional Access unggul dalam skenario ketika Anda ingin menerapkan kontrol akses tertentu berdasarkan faktor yang sudah diketahui. Misalnya, Anda dapat mengonfigurasi kebijakan Conditional Access untuk mewajibkan MFA bagi semua pengguna yang mengakses data sensitif dari luar jaringan perusahaan. Atau, Anda dapat memblokir akses dari negara-negara tertentu yang diketahui sebagai sumber aktivitas berbahaya. Identity Protection, di sisi lain, sangat berharga untuk mendeteksi dan merespons risiko yang belum diketahui. Jika seorang pengguna tiba-tiba mengakses sumber daya dari lokasi yang tidak biasa atau menunjukkan perilaku sign-in yang tidak lazim, Identity Protection dapat menandainya sebagai potensi ancaman. Peringatan Azure AD Identity Protection ini kemudian dapat memicu remediasi otomatis, seperti meminta pengguna mengatur ulang kata sandi atau memblokir sign-in yang mencurigakan. Secara keseluruhan, fitur-fitur ini memberikan keamanan Azure AD yang komprehensif dan kuat.
Mengintegrasikan Kedua Pendekatan untuk Model Zero Trust
Mengintegrasikan Conditional Access dan Identity Protection merupakan praktik terbaik untuk membangun model keamanan zero trust yang tangguh. Kebijakan Conditional Access dapat dikonfigurasi untuk memanfaatkan penilaian risiko yang disediakan oleh Identity Protection. Misalnya, kebijakan Conditional Access dapat mewajibkan MFA atau memblokir akses sepenuhnya jika Identity Protection mendeteksi sign-in berisiko tinggi. Integrasi ini memastikan bahwa keputusan akses tidak hanya didasarkan pada kondisi yang telah ditentukan, tetapi juga pada penilaian risiko secara real-time. Pendekatan berlapis ini menghasilkan postur keamanan yang lebih adaptif dan responsif, sehingga organisasi dapat melindungi identitas pengguna dan sumber daya secara efektif dalam lanskap ancaman yang terus berkembang, sebagai bagian dari tanggung jawab mereka untuk menjaga keamanan. Organisasi yang menggunakan Conditional Access juga sebaiknya mengaktifkan Azure AD.
Kesimpulan
Merangkum Pentingnya Manajemen Akses
Manajemen akses, yang didukung oleh alat seperti Conditional Access dan Identity Protection di Microsoft Entra ID, sangat penting untuk menjaga postur keamanan yang kuat. Manajemen akses yang efektif memastikan bahwa hanya pengguna yang berwenang yang dapat mengakses sumber daya sensitif, sehingga mencegah akses tidak sah dan pelanggaran data. Dengan menerapkan kontrol akses yang tangguh, organisasi dapat meminimalkan risiko ancaman dari dalam, serangan eksternal, dan pelanggaran kepatuhan. Strategi manajemen akses yang terdefinisi dengan baik sangat penting untuk melindungi aset berharga, menjaga kelangsungan bisnis, dan membangun kepercayaan dengan pelanggan dan mitra. Oleh karena itu, gunakan Conditional Access untuk mencapai manajemen akses dan keamanan yang kuat.
Masa Depan Manajemen Identitas dengan Solusi Microsoft
Masa depan manajemen identitas dengan solusi Microsoft seperti Microsoft Entra ID mengarah pada keamanan yang semakin cerdas dan otomatis. Seiring berkembangnya lanskap ancaman, kemampuan Azure AD juga akan terus berkembang. Kemajuan di masa depan kemungkinan mencakup algoritma machine learning yang lebih canggih untuk deteksi risiko yang lebih akurat, integrasi yang lebih baik dengan alat keamanan lain, dan kontrol yang lebih granular terhadap kebijakan akses. Microsoft berkomitmen untuk menyediakan alat yang dibutuhkan organisasi agar tetap selangkah lebih maju dari ancaman baru dan mempertahankan postur zero trust. Inovasi berkelanjutan dalam manajemen identitas sangat penting untuk menjamin kerahasiaan, integritas, dan ketersediaan data serta sumber daya sensitif. Peran Conditional Access dan Identity Protection ke depan akan menjadi fitur kunci dalam menentukan tanggung jawab organisasi untuk melindungi data pengguna.
Pemikiran Akhir tentang Kebijakan Azure AD
Kebijakan Conditional Access dan Identity Protection di Azure AD merupakan komponen yang sangat penting dalam strategi keamanan modern. Conditional Access menyediakan kerangka kerja untuk menerapkan kontrol akses berdasarkan kondisi yang telah ditentukan, sedangkan Identity Protection menawarkan kemampuan penilaian dan remediasi dinamis berbasis risiko. Dengan memahami kekuatan masing-masing pendekatan dan mengintegrasikannya secara efektif, organisasi dapat mencapai postur keamanan yang lebih komprehensif dan tangguh. Menerapkan fitur Azure AD ini bukan sekadar praktik terbaik, melainkan sebuah keharusan untuk melindungi identitas dan sumber daya pengguna di tengah lanskap ancaman yang kompleks dan terus berkembang. Oleh karena itu, kebijakan Conditional Access sebaiknya diaktifkan oleh para pengambil keputusan.
Bagaimana keputusan untuk menggunakan Conditional Access berbeda dari kontrol identitas tradisional?
Memilih Conditional Access adalah keputusan yang melampaui verifikasi identitas tradisional dengan menerapkan kondisi dan kontrol akses secara real-time. Alih-alih hanya memeriksa kredensial, Conditional Access mengevaluasi sinyal seperti kepatuhan perangkat, lokasi, dan kebijakan risiko pengguna untuk memberikan akses. Pendekatan yang lebih luas dari sekadar identitas ini terintegrasi dengan manajemen endpoint dan aturan akses untuk memastikan akses yang tepat sekaligus mengurangi akses tidak sah dan meningkatkan perlindungan data, yang menunjukkan bagaimana Conditional Access mengurangi risiko.
Apa peran MFA dalam Conditional Access Microsoft Entra ID?
MFA (multi-factor authentication) adalah kontrol akses bersyarat inti yang digunakan Microsoft Entra ID Conditional Access untuk memperkuat keamanan proses masuk, dan organisasi bertanggung jawab untuk menerapkannya secara efektif. Kebijakan dapat mewajibkan MFA dalam kondisi tertentu, misalnya saat risiko pengguna tinggi atau saat mengakses aplikasi sensitif. Dengan demikian, conditional access memastikan keamanan yang kuat tanpa mewajibkan MFA untuk setiap permintaan akses, sekaligus menegaskan tanggung jawab pengguna untuk mematuhinya. Menggabungkan MFA dengan perlindungan identitas dan log akses membantu mendeteksi serta memitigasi aktivitas yang mencurigakan.
Bagaimana kondisi masuk dan kontrol akses bekerja bersama dalam conditional access?
Kondisi masuk dan kontrol akses merupakan tulang punggung kebijakan CA. Kondisi mengevaluasi proses masuk (pengguna, perangkat, lokasi, risiko), sedangkan kontrol akses menentukan hasilnya (izinkan, blokir, wajibkan MFA, wajibkan perangkat yang patuh). Logika bergaya tutorial ini memungkinkan administrator hanya mengizinkan akses ketika kebijakan dengan kondisi dan kontrol akses terpenuhi. Hasilnya, keputusan akses dibuat secara real-time, risiko akses tidak sah berkurang, dan produktivitas pengguna tetap terjaga.
Apa manfaat conditional access bagi organisasi?
Manfaat conditional access mencakup penerapan kontrol keamanan yang lebih tepat sasaran, peningkatan perlindungan data, dan pengurangan akses tidak sah, dengan menegaskan tanggung jawab organisasi untuk menerapkan langkah-langkah tersebut. Conditional access memberi tim TI alat tata kelola untuk menentukan siapa yang dapat mengakses apa dan kapan. Fitur ini terintegrasi dengan Microsoft Entra ID Protection dan Azure Active Directory Identity Protection, serta mendukung kontrol conditional access yang menyeimbangkan kemudahan penggunaan dan risiko, sehingga akses yang tepat dapat diberikan kepada pengguna.
Apakah microsoft entra id conditional access merupakan sebuah implementasi atau fitur produk?
Microsoft Entra ID Conditional Access adalah fitur produk dalam ekosistem Microsoft Entra (sebelumnya Azure AD), tetapi penggunaannya yang efektif memerlukan perencanaan implementasi. Penerapannya meliputi pendefinisian kebijakan CA, integrasi manajemen endpoint, konfigurasi pengaturan kebijakan risiko pengguna, serta memastikan identity protection dipantau dengan tepat. Organisasi sering mengikuti whitepaper atau rencana pelatihan untuk implementasi bertahap.
Apakah saya memerlukan lisensi P1 untuk menggunakan conditional access dan bagaimana lisensi memengaruhi aturan akses?
Beberapa kemampuan conditional access memerlukan Azure AD Premium P1 atau lisensi Microsoft Entra yang setara. Lisensi P1 mengaktifkan fitur lanjutan seperti kebijakan conditional access, integrasi identity protection, dan log akses yang terperinci. Tingkat lisensi memengaruhi aturan akses dan kondisi yang dapat Anda terapkan, sehingga verifikasi persyaratan lisensi sebelum penerapan penuh agar kebijakan dengan kondisi dan kontrol akses berjalan sesuai harapan.
Bagaimana conditional access terintegrasi dengan Azure Active Directory Identity Protection dan pemantauan?
Conditional access terintegrasi dengan Azure Active Directory Identity Protection dan Microsoft Entra ID Protection untuk menggunakan sinyal seperti risiko proses masuk dan risiko pengguna sebagai dasar keputusan conditional access. Microsoft memiliki akses untuk memantau sinyal ini dan menghasilkan rekomendasi. Administrator dapat mengaitkan penggunaan identity protection dengan kebijakan CA untuk memblokir atau mewajibkan remediasi, sehingga memenuhi tanggung jawab mereka dalam mengamankan identitas pengguna. Akses untuk memantau aktivitas pengguna melalui log akses dan telemetri akses real-time membantu tata kelola serta respons insiden.
Tata kelola dan pelatihan apa yang direkomendasikan untuk mengelola kebijakan conditional access?
Tata kelola yang efektif mencakup pendokumentasian kebijakan CA, pembuatan alur kerja permintaan akses, dan penyediaan pelatihan bagi administrator serta staf helpdesk, sehingga setiap orang memahami tanggung jawabnya dalam proses tersebut. Tutorial atau kurikulum pelatihan sebaiknya mencakup pembuatan kebijakan, pengujian, dan prosedur rollback, sedangkan whitepaper dapat menjadi panduan praktik terbaik. Tata kelola juga memastikan bahwa kebijakan conditional access dapat diaudit, selaras dengan kepatuhan, dan dapat diskalakan ke berbagai perangkat dan skenario akses, sambil tetap memastikan akses yang tepat serta perlindungan data.