 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Menguasai Azure Resource Manager: Panduan Pemula untuk Mengendalikan Cloud
By Mirko Peters ·
Selamat datang di panduan lengkap tentang Azure Resource Manager! Jika Anda baru memasuki dunia cloud computing, mengelola resource secara efisien adalah salah satu rintangan besar pertama yang akan Anda hadapi…
Automatically translated with AI from the original post. Read the English original
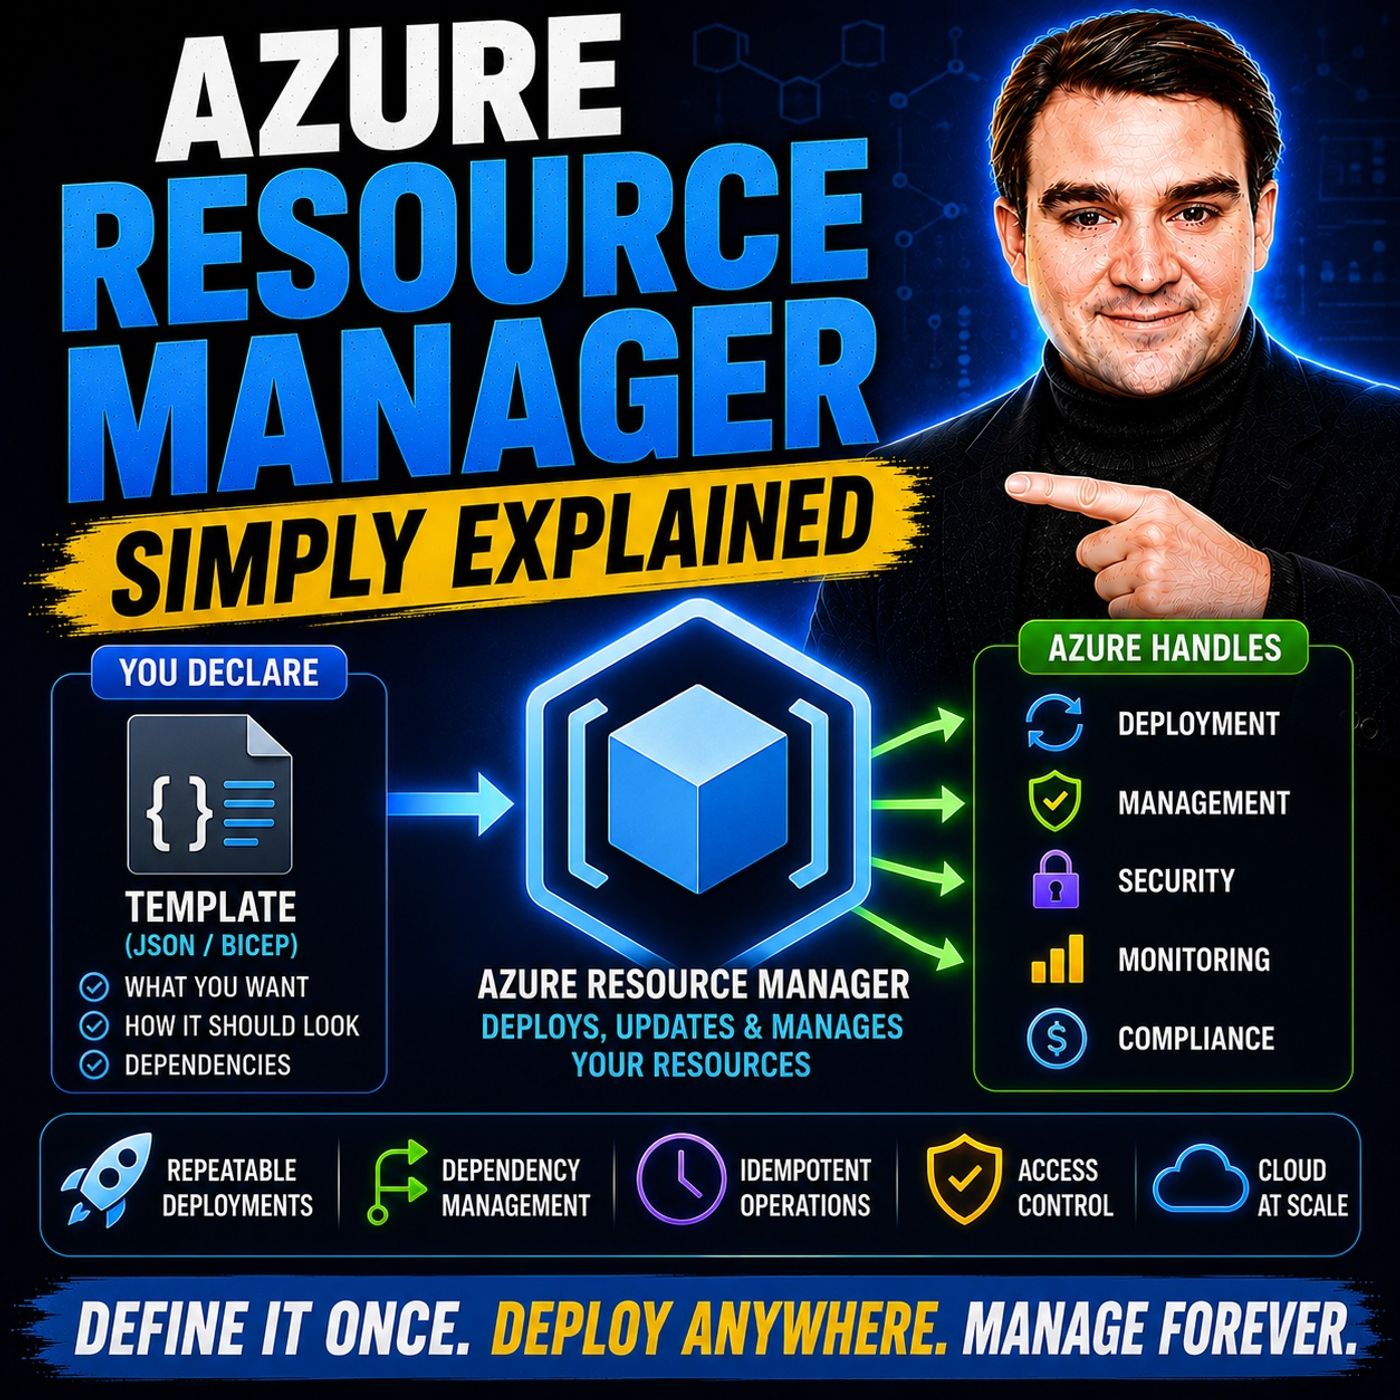
Selamat datang di panduan lengkap tentang Azure Resource Manager! Jika Anda baru memasuki dunia cloud computing, mengelola resource secara efisien adalah salah satu rintangan besar pertama yang akan Anda temui. Sudah lewat masanya ketika administrator harus mengklik portal satu per satu untuk membuat virtual machine, mengonfigurasi storage account, dan menghubungkan jaringan secara manual. Lingkungan cloud modern menuntut skalabilitas, kemampuan pengulangan, dan tata kelola yang ketat. Di sinilah control plane pusat Microsoft Azure berperan.
Jika Anda ingin beralih dari konfigurasi manual yang rawan kesalahan menuju pengelolaan infrastruktur yang terstruktur dan otomatis, memahami Azure Resource Manager adalah titik awalnya. Dalam artikel blog komprehensif ini, kita akan membahas apa itu ARM, cara kerjanya di balik layar, fitur-fitur unggulannya, dan bagaimana Anda dapat memanfaatkannya untuk mengendalikan operasi cloud Anda sepenuhnya. Mari langsung kita telusuri mesin yang menggerakkan Microsoft Azure.
Apa Itu ARM?
Azure Resource Manager (ARM) berfungsi sebagai tulang punggung dan control plane pusat untuk Microsoft Azure. Setiap kali Anda menyebarkan, memperbarui, atau menghapus resource di Azure—baik melalui Azure portal, Azure PowerShell, Azure CLI, maupun klien REST—permintaan Anda langsung melewati lapisan ARM. ARM memproses permintaan tersebut, memvalidasi izin Anda, dan berinteraksi dengan layanan Azure di baliknya untuk menjalankan perintah Anda.
Komponen Utama
Untuk benar-benar memahami cara kerja ARM, ada baiknya melihat lapisan arsitektur yang membentuk ekosistem manajemen Azure:
| Lapisan | Deskripsi |
|---|---|
| Lapisan Alat Manajemen | Antarmuka bagi pengguna untuk berinteraksi dengan Azure, seperti Azure Portal, Azure PowerShell, dan Azure CLI. |
| Lapisan Azure Resource Manager | Lapisan kontrol pusat yang bertanggung jawab memproses permintaan, mengelola resource, serta menerapkan kebijakan keamanan dan tata kelola. |
| Lapisan Layanan Azure | Resource komputasi, penyimpanan, database, dan jaringan yang sebenarnya menjalankan beban kerja di cloud. |
Selain lapisan dasar tersebut, ARM mengandalkan beberapa elemen kunci untuk menyusun dan menjalankan deployment:
- Resource Group: Wadah logis yang menampung resource terkait, sehingga lebih mudah dikelola sebagai satu kesatuan.
- Resource: Layanan atau komponen infrastruktur individual yang di-deploy di dalam resource group Anda.
- Template: File JSON deklaratif yang mendefinisikan infrastruktur persis yang ingin Anda deploy, sehingga memastikan konsistensi penuh.
- Parameter: Nilai yang dapat disesuaikan agar template deployment fleksibel dan dapat digunakan kembali di berbagai lingkungan.
- Deployment: Proses eksekusi untuk membuat atau memperbarui resource berdasarkan spesifikasi yang telah Anda definisikan.
Tujuan ARM
Tujuan utama Azure Resource Manager adalah menyederhanakan pengelolaan resource dan menghadirkan keteraturan pada lingkungan cloud yang kompleks. Dengan memperlakukan infrastruktur cloud Anda sebagai satu kesatuan, bukan komponen yang terpisah-pisah, ARM menawarkan keunggulan besar:
- Konsistensi dan Kemampuan Pengulangan: Dengan memanfaatkan template, ARM menghilangkan configuration drift dan memastikan lingkungan staging, pengujian, dan produksi identik.
- Manajemen Resource Group: Mengelompokkan aset terkait memungkinkan tim mengelola izin, melacak pengeluaran, dan menerapkan aturan tata kelola secara bersamaan.
- Infrastructure as Code (IaC): ARM memungkinkan tim mengadopsi definisi infrastruktur yang dikelola dengan version control, sehingga pelacakan perubahan dan rollback pembaruan menjadi mudah.
- Role-Based Access Control (RBAC): Pengelolaan izin yang granular memastikan pengguna hanya memiliki akses ke resource spesifik yang mereka butuhkan untuk menjalankan pekerjaan mereka.
Cara Kerja Azure Resource Manager
Memahami mekanisme operasional Azure Resource Manager sangat penting untuk merancang arsitektur cloud yang tangguh. ARM sangat bergantung pada batasan logis dan model deployment yang terstandarisasi agar cloud Anda tetap rapi dan dapat diprediksi.
Resource Group
Grup sumber daya adalah fondasi organisasi ARM. Grup ini berfungsi sebagai wadah logis untuk mengelompokkan layanan Azure yang saling terkait. Ketika Anda menerapkan suatu tindakan, seperti penghapusan, pembaruan, atau pemberian izin, ke sebuah grup sumber daya, tindakan tersebut akan diteruskan ke semua sumber daya yang ada di dalamnya.
Sebagai contoh, aplikasi web multi-tier mungkin memiliki satu grup sumber daya yang berisi mesin virtual front-end, database Azure SQL, dan akun penyimpanan pendukung. Mengelola semuanya bersama-sama akan menyederhanakan siklus hidup aplikasi. Berikut praktik terbaik yang penting untuk mengelola grup sumber daya Anda:
- Manajemen Siklus Hidup Bersama: Kelompokkan sumber daya yang memiliki siklus hidup, ritme deployment, dan jadwal penonaktifan yang sama.
- Batas Keamanan: Gunakan grup sumber daya untuk memisahkan lingkungan (misalnya, memisahkan beban kerja produksi dari sandbox pengembangan).
- Perlindungan Sumber Daya: Terapkan kunci manajemen pada grup sumber daya yang kritis untuk mencegah penghapusan tidak sengaja atau modifikasi yang tidak sah.
- Konsistensi Penamaan dan Tagging: Tetapkan konvensi penamaan dan strategi tagging yang jelas agar sumber daya mudah diidentifikasi.
Model Deployment
ARM mendukung dua jalur utama untuk menyediakan infrastruktur: deployment berbasis template dan deployment manual.
Deployment Berbasis Template
Deployment berbasis template menggunakan file JSON deklaratif untuk menggambarkan kondisi infrastruktur yang diinginkan. Alih-alih memberi tahu Azure langkah demi langkah cara membangun server, Anda memberi tahu ARM seperti apa arsitektur akhir yang diharapkan. ARM secara otomatis menentukan dependensi dan urutan deployment.
| Proses Operasional | Deskripsi |
|---|---|
| Template deklaratif | Memodelkan sumber daya, dependensi, dan urutan deployment secara efisien. |
| Manajemen siklus hidup | Kelola komponen infrastruktur terkait secara rapi melalui grup sumber daya. |
| Integrasi tata kelola | Manfaatkan Azure RBAC, Azure Policy, dan tag untuk menjaga kepatuhan secara ketat. |
| Otomatisasi | Terapkan pipeline CI/CD untuk menyederhanakan alur kerja deployment dan manajemen. |
| Eksekusi idempoten | Pastikan bahwa menjalankan template yang sama berulang kali menghasilkan kondisi yang konsisten. |
| Penanganan dependensi | Deploy tumpukan aplikasi multi-tier yang kompleks dengan aman dan dalam urutan yang deterministik. |
Deployment Manual
Deployment manual dilakukan dengan mengklik melalui portal Azure atau menjalankan perintah CLI ad-hoc untuk menyediakan layanan satu per satu. Meskipun pendekatan ini membantu untuk pengujian cepat atau pembuatan prototipe, pendekatan ini sering menimbulkan kesalahan manusia, configuration drift, dan kurangnya dokumentasi. Beralih ke model otomatis berbasis template selalu direkomendasikan untuk beban kerja perusahaan.
Fitur Utama Azure Resource Manager
Azure Resource Manager dilengkapi dengan kemampuan native yang dirancang untuk mengamankan, mengatur, dan mengotomatisasi jejak cloud Anda. Mari kita bahas fitur-fitur yang membuat ARM sangat penting bagi cloud engineer.
Role-Based Access Control (RBAC)
Keamanan dimulai dari akses dengan hak istimewa minimum. Azure RBAC memungkinkan administrator memberikan izin yang presisi kepada pengguna, grup, dan service principal pada cakupan tertentu, seperti langganan, grup sumber daya, atau satu sumber daya.
- Berikan izin yang terperinci dan disesuaikan dengan tanggung jawab operasional yang tepat.
- Gunakan peran bawaan seperti Pembaca, Kontributor, dan Pemilik untuk penyiapan yang cepat.
- Tegakkan kepatuhan keamanan dengan mencegah pengguna yang tidak berwenang mengubah infrastruktur produksi.
Tag dan Tata Kelola
Seiring bertambahnya skala estat cloud Anda, melacak apa yang dimiliki oleh siapa menjadi semakin sulit. Tag memungkinkan Anda melampirkan metadata berupa pasangan kunci-nilai ke sumber daya Anda. Hal ini membuat pemfilteran, pemantauan, dan pembukuan jauh lebih mudah.
| Manfaat | Deskripsi |
|---|---|
| Organisasi sumber daya | Kelompokkan aset berdasarkan lingkungan, beban kerja, pemilik, departemen, atau proyek. |
| Tata kelola dan kepatuhan | Audit kepatuhan kebijakan dan deteksi dini penyimpangan kepatuhan. |
| Alokasi biaya | Bebankan pengeluaran Azure secara langsung ke tim, unit bisnis, atau klien tertentu. |
Infrastructure as Code (IaC)
Infrastructure as Code adalah praktik DevOps modern yang sangat mendasar. Dengan ARM, Anda menulis kode yang mendefinisikan lingkungan cloud Anda. Hal ini memastikan infrastruktur Anda dapat dikelola versinya, ditinjau melalui pull request, dan di-deploy secara otomatis di berbagai region atau penyewa tanpa intervensi manual.
Jika template JSON ARM mentah terasa terlalu bertele-tele untuk alur kerja Anda, Anda dapat mempelajari bahasa abstraksi modern seperti Bicep, yang dikompilasi langsung menjadi template ARM sekaligus menawarkan sintaks yang lebih bersih dan ringkas.
Manfaat Menggunakan ARM
Mengadopsi Azure Resource Manager langsung memberikan peningkatan nyata pada alur kerja engineering, kesehatan finansial, dan postur keamanan Anda.
Manajemen yang Disederhanakan
Dengan memusatkan operasi melalui satu control plane terpadu, ARM menghilangkan hambatan dalam mengelola berbagai layanan cloud yang terpisah-pisah. Templat deklaratif dan grup sumber daya membuat penskalaan infrastruktur lintas lingkungan menjadi lebih dapat diprediksi dan mudah dikelola.
Efisiensi Biaya
Pengeluaran cloud dapat dengan mudah lepas kendali tanpa pengawasan yang tepat. ARM membantu mendorong efisiensi biaya dengan memfasilitasi penandaan sumber daya yang tepat untuk pelacakan keuangan, memungkinkan tim membuat laporan pengeluaran terperinci, mengidentifikasi beban kerja yang tidak aktif, dan menyesuaikan ukuran deployment berdasarkan penggunaan historis yang sebenarnya.
Keamanan yang Ditingkatkan
Dengan autentikasi Azure Active Directory yang terintegrasi, identitas terkelola untuk aplikasi, kebijakan RBAC yang terperinci, serta integrasi erat dengan Azure Key Vault untuk pengelolaan rahasia, ARM memastikan lingkungan cloud Anda tetap terkunci dengan rapi dan siap diaudit.
Kasus Penggunaan Umum untuk Azure Resource Manager
ARM sangat fleksibel dan sesuai secara alami dengan beberapa skenario enterprise yang umum:
- Pengembangan dan Pengujian: Dengan cepat membuat sandbox terisolasi atau lingkungan pengujian sesuai permintaan bagi pengembang menggunakan templat yang dapat diulang.
- Deployment Produksi: Otomatiskan deployment enterprise multi-tingkat melalui pipeline CI/CD, memastikan tanpa intervensi manual dan keandalan yang menyeluruh.
- Strategi Multi-Cloud dan Hybrid: Pertahankan model tata kelola terpadu di seluruh arsitektur hybrid dengan mengintegrasikan sumber daya non-Azure menggunakan Azure Arc.
Pertanyaan Umum
Apa itu Azure Resource Manager (ARM)?
Azure Resource Manager adalah layanan control plane pusat di Microsoft Azure yang memungkinkan Anda men-deploy, mengatur, mengelola, dan mengamankan sumber daya cloud secara konsisten.
Bagaimana cara membuat grup sumber daya di ARM?
Anda dapat membuat grup sumber daya melalui Azure Portal, Azure CLI, atau Azure PowerShell dengan cukup memberikan nama unik dan memilih wilayah geografis yang Anda inginkan.
Apakah saya bisa menggunakan templat ARM untuk otomatisasi?
Bisa! Templat ARM menggunakan JSON deklaratif untuk mendefinisikan infrastruktur Anda, sehingga Anda dapat mengotomatiskan deployment dan menghilangkan kesalahan provisioning manual.
Apa itu Role-Based Access Control (RBAC)?
RBAC adalah fitur ARM yang memungkinkan Anda mengelola secara ketat siapa yang memiliki akses ke sumber daya Azure Anda dan tindakan spesifik apa saja yang diizinkan untuk mereka lakukan.
Bagaimana tag membantu dalam pengelolaan sumber daya?
Tag adalah label metadata yang dilekatkan pada sumber daya untuk menyederhanakan kategorisasi berdasarkan departemen, proyek, lingkungan, atau pusat biaya, sehingga pelaporan biaya dan tata kelola menjadi jauh lebih mudah.
Apakah saya bisa menggunakan ARM dengan penyedia cloud lain?
Meskipun ARM bersifat native untuk Azure, Anda dapat memperluas kemampuan tata kelola dan pengelolaannya ke lingkungan on-premises dan multi-cloud menggunakan Azure Arc.
Apa saja manfaat menggunakan Infrastructure as Code (IaC)?
IaC menstandarkan deployment, memungkinkan version control, mencegah configuration drift, dan secara drastis mempercepat siklus provisioning.
Bagaimana cara memantau sumber daya Azure saya?
Anda dapat memantau sumber daya menggunakan Azure Monitor, yang mengumpulkan data telemetri tentang performa, ketersediaan, dan kesehatan operasional.
Kesimpulan
Menguasai Azure Resource Manager merupakan tonggak penting bagi siapa pun yang ingin membangun solusi cloud yang kokoh, skalabel, dan aman. Dengan meninggalkan konfigurasi manual dan merangkul grup sumber daya, role-based access control, serta infrastructure as code, tim Anda dapat men-deploy beban kerja dengan percaya diri dan konsisten. Untuk mendalami konsep-konsep ini dan mendengar diskusi ahli tentang cara merampingkan perjalanan cloud Anda, pastikan Anda menonton episode terkait Azure Resource Manager - Simply Explained.