 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Menguasai Co-Management: Menjembatani SCCM dan Intune untuk Migrasi yang Mulus
By Mirko Peters ·
Selamat datang kembali di blog ini! Dalam lingkungan TI perusahaan yang bergerak cepat saat ini, beralih dari infrastruktur lokal (on-premises) lama ke model cloud-first modern merupakan salah satu tantangan terbesar yang dihadapi administrator sistem dan pimpinan TI…
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di blog ini! Dalam lingkungan TI perusahaan yang bergerak cepat saat ini, beralih dari infrastruktur lokal (on-premises) lama ke model cloud-first modern merupakan salah satu tantangan terbesar yang dihadapi administrator sistem dan pimpinan TI. Selama puluhan tahun, Microsoft Endpoint Configuration Manager, yang secara tradisional dikenal sebagai SCCM atau ConfigMgr, menjadi standar emas untuk mengelola perangkat Windows. Namun, meningkatnya kerja jarak jauh, tenaga kerja yang bergerak, dan beragam sistem operasi membuat Microsoft Intune menjadi kebutuhan mutlak. Untungnya, Anda tidak harus memilih salah satu saja atau melakukan cutover total semalam yang berisiko. Dengan memanfaatkan co-management, organisasi dapat menjembatani SCCM dan Intune untuk migrasi bertahap yang mulus. Panduan ini membahas strategi praktis untuk membagi beban kerja (workload), mengevaluasi kebutuhan infrastruktur, serta menjaga keamanan yang kokoh selama transisi Anda.
Pengantar Co-Management
Co-management adalah pendekatan transformatif yang memungkinkan organisasi mengelola perangkat Windows 10 dan Windows 11 secara bersamaan menggunakan SCCM dan Microsoft Intune. Alih-alih membongkar investasi lokal yang sudah ada untuk membangun arsitektur cloud baru dari nol, co-management memungkinkan Anda menghubungkan lingkungan SCCM yang sudah ada ke layanan cloud Microsoft Intune. Kemampuan manajemen ganda ini menjadi jembatan terbaik selama perjalanan migrasi ke cloud. Fitur ini memungkinkan administrator secara bertahap menghadirkan kemampuan cloud-native sambil tetap mempertahankan fitur deployment SCCM yang granular dan andal, yang masih diandalkan banyak perusahaan setiap hari. Baik Anda ingin mengurangi jejak lokal, memberdayakan tenaga kerja hybrid, atau memperkuat postur keamanan endpoint, menguasai co-management adalah kunci untuk mencapai transisi yang mulus dan terkelola risikonya.
Memahami Fondasi SCCM dan Intune
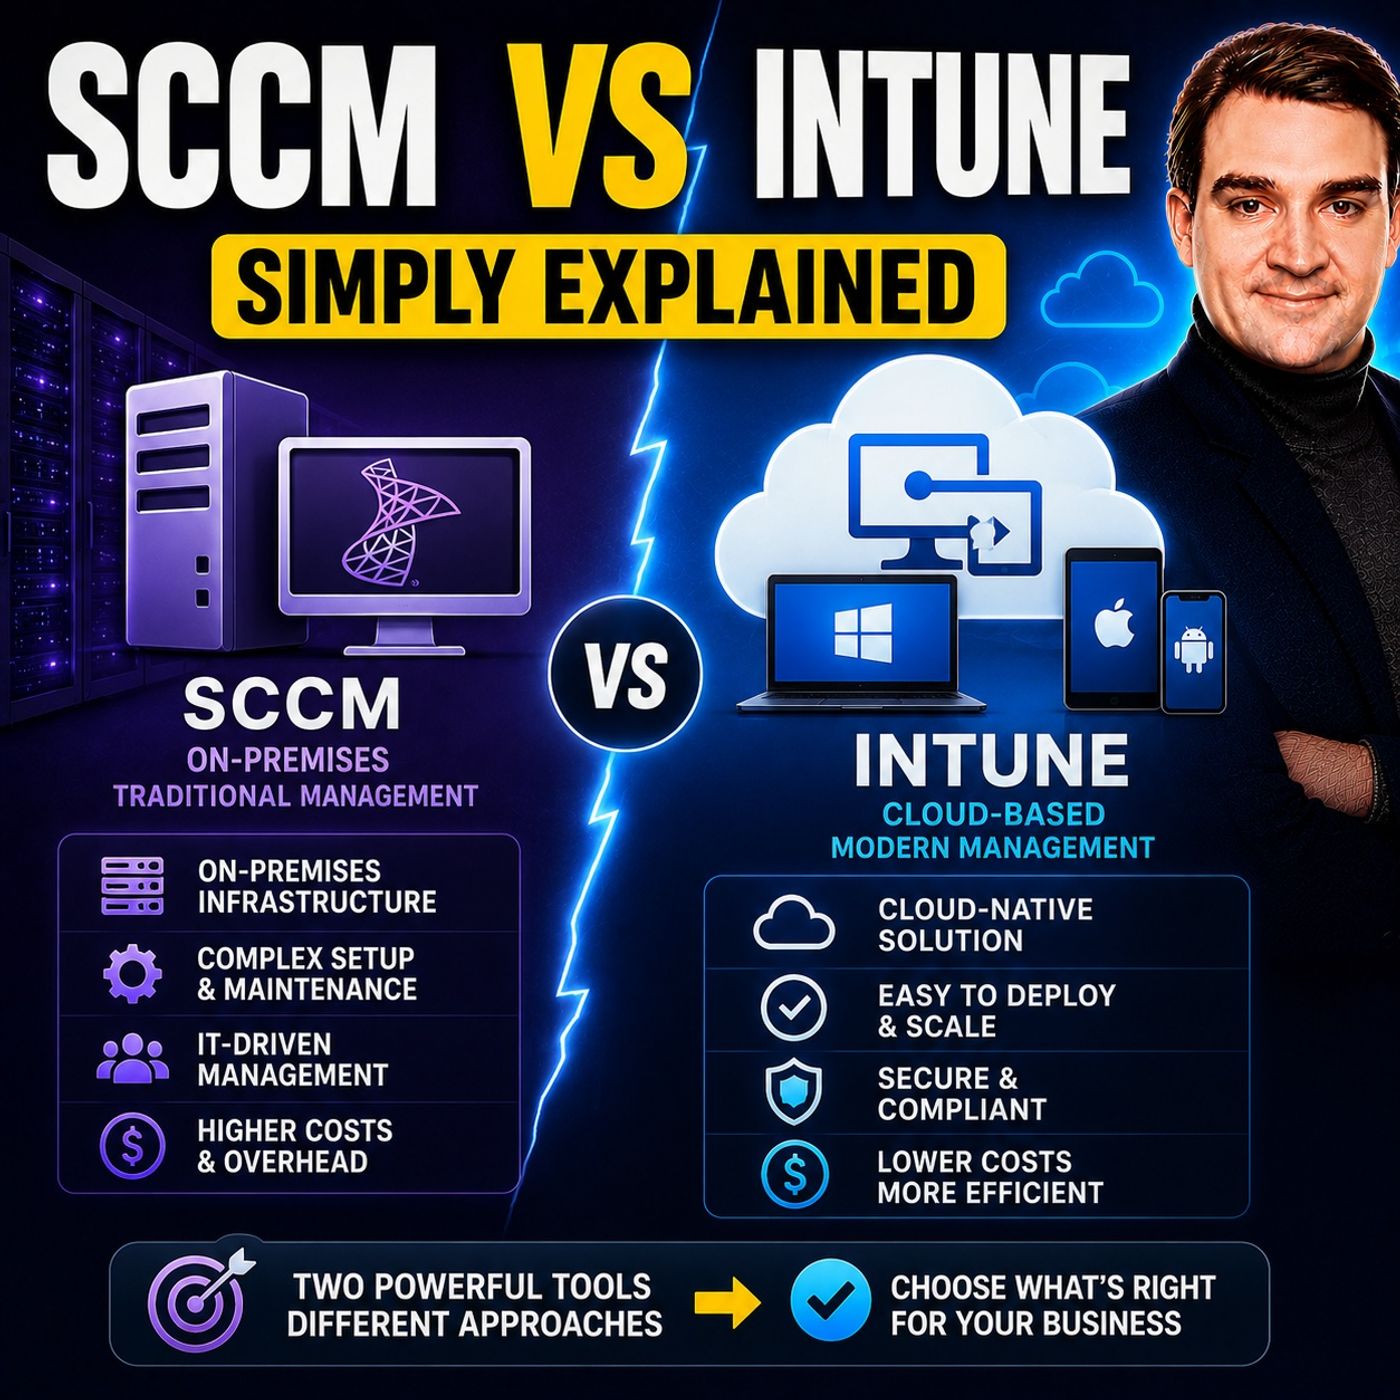
Sebelum membahas pembagian workload dan strategi migrasi, penting untuk memahami arsitektur dasar kedua alat ini. SCCM adalah konfigurasi manajer lokal yang kuat, dirancang untuk kontrol terpusat yang mendalam atas lingkungan Windows. SCCM unggul dalam distribusi perangkat lunak skala besar, deployment sistem operasi yang kompleks, dan manajemen patch yang andal di jaringan area lokal (LAN). Namun, SCCM membutuhkan komitmen infrastruktur yang signifikan, termasuk server situs khusus, instance Microsoft SQL Server, dan distribution point lokal.
Di sisi lain, Microsoft Intune adalah layanan manajemen endpoint modern yang sepenuhnya berbasis cloud. Beroperasi sepenuhnya di cloud, Intune menghilangkan kebutuhan akan infrastruktur server fisik dan dapat diskalakan secara mudah untuk mendukung jumlah perangkat yang tidak terbatas. Selain itu, Intune memperluas kemampuan manajemennya jauh melampaui Windows, dengan dukungan native untuk macOS, iOS, iPadOS, dan Android. Intune terintegrasi secara mendalam dengan Microsoft Entra ID (sebelumnya Azure AD) dan Microsoft Defender for Endpoint, menjadikannya fondasi arsitektur keamanan Zero Trust modern. Memahami fondasi yang berbeda ini menunjukkan mengapa menggabungkan keduanya melalui co-management menciptakan strategi hybrid yang sangat kuat bagi departemen TI modern.
Manfaat Menjembatani SCCM dan Intune
Menjembatani SCCM dan Intune melalui co-management membuka berbagai manfaat operasional dan strategis bagi organisasi Anda. Alih-alih beroperasi dalam silo, tim Anda dapat memadukan kekuatan eksekusi ConfigMgr di lokal dengan keluwesan dan aksesibilitas cloud. Salah satu manfaat yang paling cepat terasa adalah fleksibilitas yang lebih baik. Anda dapat mengelola laptop perusahaan tradisional yang terhubung ke jaringan internal dengan SCCM, sekaligus menerapkan kebijakan cloud modern kepada pekerja jarak jauh melalui Intune.
Selain itu, co-management memberikan peningkatan signifikan pada postur keamanan dan kepatuhan Anda secara keseluruhan. Dengan menghubungkan perangkat ke Intune, Anda membuka fitur berbasis cloud seperti Conditional Access, yang memastikan hanya perangkat yang patuh dan sehat yang dapat mengakses aplikasi dan data perusahaan. Cara ini juga menyederhanakan proses onboarding perangkat, mengurangi beban administratif yang terkait dengan pemeliharaan infrastruktur distribusi on-premises yang besar, serta memberikan jalur yang jelas dan berisiko rendah menuju strategi manajemen endpoint yang sepenuhnya native cloud. Untuk memahami lebih dalam perbedaan dasar dan pilihan arsitektur ini, jangan lewatkan episode podcast pendamping kami tentang SCCM vs Intune - Simply Explained.
Strategi Praktis untuk Memisahkan Beban Kerja
Salah satu fitur paling andal dari co-management adalah kemampuan untuk memindahkan beban kerja manajemen dari SCCM ke Intune secara bertahap. Anda tidak harus menekan satu tombol dan memindahkan semuanya sekaligus. Sebaliknya, workload slider memungkinkan Anda memindahkan kemampuan manajemen tertentu satu per satu, sesuai dengan kecepatan Anda. Berikut beban kerja inti yang dapat Anda pisahkan:
- Kebijakan Kepatuhan: Pindahkan evaluasi aturan kesehatan dan kepatuhan perangkat ke Intune agar data dapat langsung diumpankan ke kebijakan Conditional Access Entra ID.
- Kebijakan Akses Sumber Daya: Kelola profil Wi-Fi, VPN, email, dan sertifikat melalui cloud untuk penerapan yang lebih cepat dan dapat dilakukan dari jarak jauh.
- Client Apps: Pindahkan penerapan aplikasi modern, termasuk Microsoft 365 Apps dan aplikasi Win32, ke Intune, sementara distribusi paket lama tetap dapat dipertahankan di SCCM jika diperlukan.
- Endpoint Protection: Integrasikan kebijakan Microsoft Defender melalui cloud untuk memantau dan menangani ancaman keamanan secara real time.
- Windows Update for Business: Pindahkan pengelolaan pembaruan fitur dan kualitas sistem operasi ke cloud, sehingga beban lalu lintas pada WAN internal dan distribution point lokal berkurang secara signifikan.
Dengan merencanakan secara cermat workload mana yang akan dipindahkan dan kapan, tim Anda dapat menguji kebijakan pada kelompok pilot yang lebih kecil, memvalidasi perilaku perangkat, dan memastikan tidak ada gangguan bagi pengguna akhir sebelum perubahan diterapkan ke seluruh organisasi.
Transisi ke Manajemen Berbasis Cloud Tanpa Cutover Total
Cutover total, yaitu ketika organisasi mencoba menghapus, membangun ulang, dan mendaftarkan ulang setiap perangkat dalam satu akhir pekan, adalah resep untuk bencana operasional, frustrasi pengguna, dan lonjakan tiket helpdesk. Co-management sepenuhnya menghilangkan kebutuhan akan cutover total dengan membangun model koeksistensi. Ketika perangkat Windows sudah tergabung ke domain dan dikelola oleh SCCM, Anda dapat mendaftarkannya secara otomatis ke Intune menggunakan kebijakan grup yang ada atau pengaturan client Configuration Manager, tanpa pengguna menyadari adanya perubahan.
Model migrasi bertahap ini memungkinkan tim IT Anda memvalidasi penegakan kebijakan, memverifikasi pengiriman aplikasi, dan memecahkan masalah sinkronisasi di lingkungan produksi yang sebenarnya tanpa menghilangkan kemampuan lama terlalu dini. Seiring perangkat secara alami memasuki siklus penyegaran, atau seiring meningkatnya kenyamanan Anda dengan alat berbasis cloud, Anda dapat secara bertahap memindahkan semua beban kerja ke Intune dan pada akhirnya melepaskan perangkat dari ConfigMgr sepenuhnya, sehingga transformasi cloud Anda selesai secara alami dan tanpa rasa sakit.
Keamanan dan Kepatuhan dalam Lingkungan Co-Management
Keamanan adalah hal yang utama dalam setiap migrasi infrastruktur, dan strategi co-management justru memperkuat postur keamanan Anda, bukan malah mengorbankannya. Dengan menghubungkan SCCM dan Intune, Anda dapat menggabungkan baseline keamanan on-premises tradisional dengan pertahanan native cloud yang canggih. Misalnya, Anda dapat menggunakan SCCM untuk perlindungan endpoint mendalam dan inventaris perangkat lunak lokal, sambil memanfaatkan Intune untuk menerapkan aturan Conditional Access yang ketat. Artinya, jika perangkat karyawan jarak jauh tidak lagi memenuhi kepatuhan, misalnya firewall-nya dinonaktifkan atau tidak memiliki patch keamanan terbaru, Intune segera memblokir aksesnya ke sumber daya Microsoft 365 perusahaan.
Selain itu, pemantauan kepatuhan secara real-time memberi administrator visibilitas instan terhadap kerentanan keamanan di seluruh armada perangkat, di mana pun perangkat tersebut berada secara fisik. Mengintegrasikan Microsoft Defender for Endpoint ke dalam ekosistem ini memastikan deteksi ancaman, remediasi otomatis, dan analisis perilaku berjalan mulus di kedua bidang manajemen, baik yang lama maupun yang modern.
Mengevaluasi Kebutuhan Infrastruktur dan Lisensi
Sebelum memulai inisiatif co-management, penting untuk mengevaluasi kesiapan infrastruktur organisasi Anda dan investasi lisensi yang sudah ada. Dari sisi infrastruktur, Anda perlu memastikan bahwa lingkungan SCCM yang ada sehat, mutakhir, dan dikonfigurasi dengan benar menggunakan Cloud Management Gateway (CMG) jika Anda ingin mengelola klien berbasis internet. Anda juga perlu memverifikasi bahwa bandwidth jaringan dan sinkronisasi direktori (melalui Microsoft Entra Connect atau Cloud Sync) sudah dioptimalkan untuk menangani identitas perangkat hibrida dengan lancar.
Dari sisi lisensi, co-management sangat hemat biaya bagi organisasi yang sudah berinvestasi di ekosistem Microsoft. Sebagian besar organisasi enterprise sebenarnya sudah memiliki hak lisensi yang diperlukan, karena Microsoft Intune sudah termasuk dalam banyak paket populer, termasuk lisensi Microsoft 365 E3 dan E5. Dengan mengaudit lisensi dan kapabilitas infrastruktur Anda sebelumnya, Anda dapat merancang peta jalan migrasi yang memaksimalkan investasi teknologi yang ada sekaligus meminimalkan pengeluaran modal yang tidak terduga.
Kesimpulan dan Langkah Selanjutnya untuk Migrasi Anda
Menguasai co-management adalah salah satu cara paling efektif untuk menjembatani kesenjangan antara manajemen endpoint lokal yang tradisional dan dunia modern yang mengutamakan cloud. Dengan menggunakan SCCM dan Microsoft Intune secara bersamaan, organisasi Anda dapat menghindari risiko hard cutover, membagi beban kerja secara strategis, memperkuat keamanan dengan kepatuhan berbasis cloud, serta bermigrasi dengan kecepatan yang sesuai dengan kebutuhan bisnis Anda. Transformasi infrastruktur TI tidak harus menjadi taruhan semua atau tidak sama sekali; dengan co-management, Anda mendapatkan yang terbaik dari kedua dunia.
Untuk memperdalam pemahaman Anda tentang konsep-konsep ini dan mendengar wawasan arsitektur dunia nyata, pastikan Anda mendengarkan episode terkait kami, SCCM vs Intune - Simply Explained. Bekali tim Anda dengan pengetahuan yang mereka butuhkan, rencanakan migrasi beban kerja dengan cermat, dan bawa strategi manajemen endpoint organisasi Anda ke cloud mulai hari ini!