 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Massimizzare il ROI e l'efficienza con Microsoft Sentinel
By Mirko Peters ·
Bentornato sul blog di accompagnamento al podcast, dove approfondiamo gli strumenti e le tecnologie che stanno trasformando il panorama dell'IT moderno e della sicurezza. Nel post di oggi esploriamo uno dei progressi più potenti nella difesa aziendale: Microsoft Sentinel. Se ti sei mai chiesto come il passaggio a un approccio moderno e cloud-native possa trasformare radicalmente i risultati econom
Automatically translated with AI from the original post. Read the English original
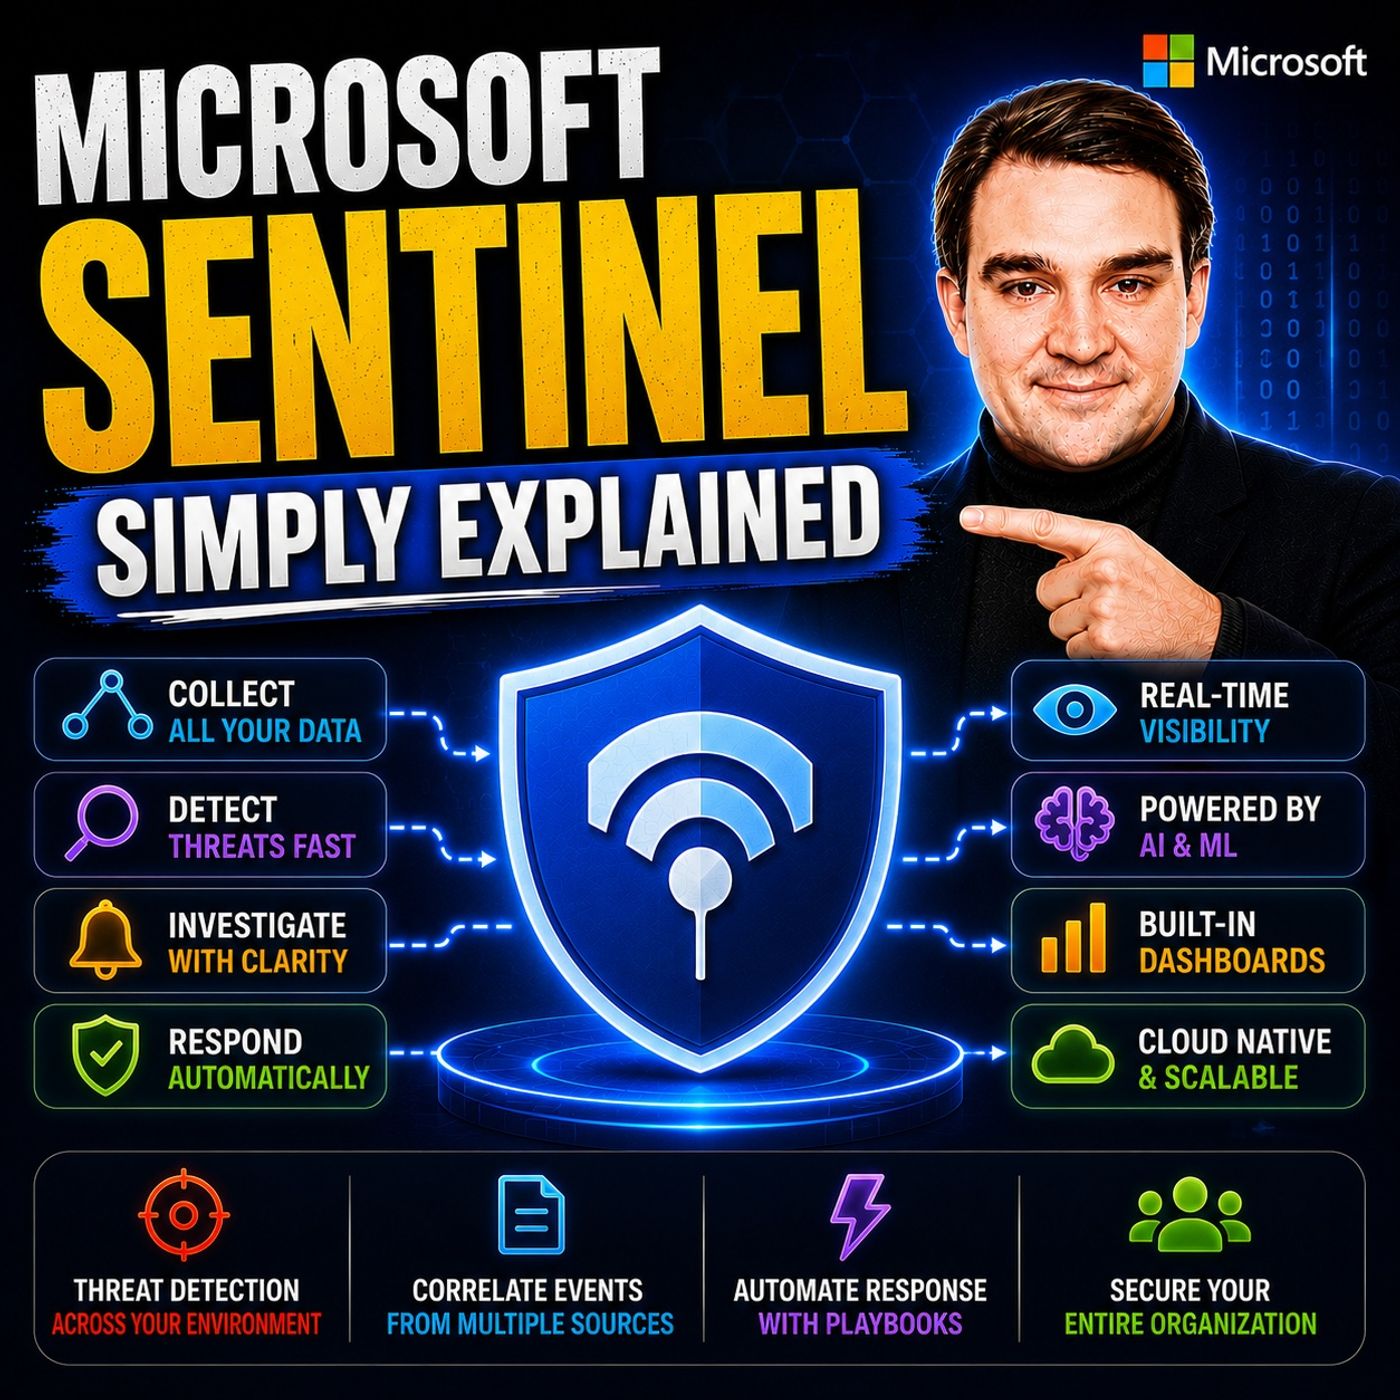
Bentornato sul blog di accompagnamento al podcast, dove approfondiamo gli strumenti e le tecnologie che stanno trasformando il panorama dell'IT moderno e della sicurezza. Nel post di oggi esploriamo uno dei progressi più potenti nella difesa aziendale: Microsoft Sentinel. Se ti sei mai chiesto come il passaggio a un approccio moderno e cloud-native possa trasformare radicalmente i risultati economici e il carico di lavoro quotidiano del tuo team, sei nel posto giusto. Vedremo come le organizzazioni stanno ottenendo un sorprendente ritorno sull'investimento del 134% e riducendo i tempi di indagine fino all'85%.
Con l'aumento della sofisticazione delle minacce informatiche, gli strumenti di sicurezza tradizionali non riescono più a tenere il passo. I tradizionali sistemi di gestione delle informazioni e degli eventi di sicurezza (SIEM) spesso sommergono le organizzazioni di rumore, appesantite dagli elevati costi infrastrutturali e limitate da lenti limiti di elaborazione. Questo post analizza i vantaggi finanziari e operativi della migrazione a una piattaforma SIEM e SOAR cloud-native, spaziando dalle architetture di data lake ai modelli di prezzo flessibili. Entriamo subito nel merito di come Microsoft Sentinel ridefinisce la sicurezza aziendale.
Introduzione alla sicurezza cloud-native
Per decenni, gestire la sicurezza aziendale ha significato mantenere costosi hardware on-premises, gestire configurazioni di database complesse e confrontarsi con informazioni frammentate che rendevano quasi impossibile la threat hunting a 360 gradi. Il cambio di paradigma verso la sicurezza cloud-native cambia tutto. Eliminando la gestione dell'infrastruttura, le piattaforme cloud-native offrono scalabilità immediata, portata globale e aggiornamenti continui che tengono il passo con i threat actor moderni.
Microsoft Sentinel rappresenta l'apice di questa evoluzione. Come piattaforma cloud-native di Security Information and Event Management (SIEM) e di Security Orchestration, Automation, and Response (SOAR), offre alle organizzazioni l'agilità di cui hanno bisogno. Invece di dedicare ore preziose al provisioning dei server e alla gestione dei limiti di archiviazione, i team di sicurezza possono concentrarsi interamente su ciò che conta di più: proteggere i dati, individuare le minacce e rispondere agli incidenti. Questo cambio di fondo getta le basi per guadagni finanziari e operativi senza precedenti.
L'impatto finanziario: ottenere un ROI del 134%
Quando si presentano gli aggiornamenti tecnologici ai consigli di amministrazione e ai decisori finanziari, la conversazione si sposta quasi sempre sul ritorno sull'investimento. La sicurezza viene spesso vista come un centro di costo piuttosto che come un motore di ricavi, ed è quindi fondamentale dimostrarne il valore finanziario concreto. Studi e implementazioni reali di Microsoft Sentinel rivelano costantemente un notevole ROI del 134% nell'arco di un periodo di tre anni.
Da dove proviene questo impressionante ritorno economico? Innanzitutto, le organizzazioni eliminano gli elevati investimenti in capitale legati all'acquisto, all'ospitalità e alla manutenzione di un'infrastruttura SIEM fisica. In secondo luogo, la riduzione dei falsi positivi e delle attività manuali abbatte drasticamente i costi del personale legati al triage degli avvisi. Gli analisti della sicurezza dedicano meno tempo a inseguire fantasmi e più tempo a gestire i rischi reali. Inoltre, consolidando più soluzioni puntuali eterogenee in un'unica piattaforma unificata, le organizzazioni risparmiano in modo significativo su licenze, manutenzione e costi amministrativi generali, riducendo il costo totale di proprietà.
Efficienza operativa: ridurre del 85% i tempi di indagine
Il tempo è la risorsa più preziosa in cybersecurity. Più rapidamente un team di sicurezza riesce a rilevare, analizzare e risolvere una minaccia, più si riduce il potenziale raggio d'azione di un attacco. Gli strumenti di sicurezza tradizionali spesso costringono gli analisti in operazioni di tipo "swivel-chair", obbligandoli a copiare e incollare manualmente i dati tra più dashboard per ricostruire la catena dell'attacco. Questo approccio frammentato rallenta le indagini e consente agli avversari di muoversi lateralmente.
Microsoft Sentinel cambia le regole del gioco con una riduzione sorprendente del 85% dei tempi di indagine. Questo enorme guadagno di efficienza deriva dalla raccolta automatizzata del contesto, dalla mappatura visiva delle relazioni e dall'analisi delle minacce basata sull'IA. Quando un incidente viene segnalato, Sentinel arricchisce automaticamente l'avviso con dati contestuali pertinenti provenienti da tutto l'ecosistema aziendale. Gli analisti ricevono una rappresentazione visiva chiara dell'ambito dell'attacco, che consente loro di comprendere le cause principali e di intervenire in pochi minuti anziché in ore o giorni.
Funzionalità principali di Microsoft Sentinel
Il segreto delle prestazioni impressionanti di Sentinel sta in un solido set di funzionalità principali pensate per l'azienda moderna. Alla base, la piattaforma offre oltre 350 connettori dati pronti all'uso. Questo significa che le organizzazioni possono acquisire con facilità la telemetria da utenti, dispositivi, applicazioni e ambienti multicloud, incluse le fonti non Microsoft, senza scrivere script di integrazione personalizzati.
Oltre alla semplice raccolta dei log, Sentinel sfrutta analisi dei grafi avanzate per modellare relazioni complesse tra asset e attività aziendali. Visualizzando queste connessioni, i security operations center ottengono una visibilità approfondita su schemi di attacco sofisticati che, altrimenti, sfuggirebbero ai tradizionali meccanismi di rilevamento basati sulle firme. Insieme alle interfacce di query in linguaggio naturale e ai playbook automatizzati, queste funzionalità principali consentono ai team di sicurezza di operare con una velocità, una precisione e una sicurezza senza precedenti.
Sfruttare il Unified Data Lake per risparmiare sui costi
Uno dei problemi più frequenti dell'architettura SIEM tradizionale è il costo proibitivo dell'archiviazione e dell'analisi di grandi volumi di dati di sicurezza. Spesso le organizzazioni sono costrette a scegliere tra mantenere una visibilità completa e rimanere nel budget, eliminando frequentemente log preziosi solo per ridurre i costi di archiviazione. Microsoft Sentinel risolve questo dilemma grazie alla sua potente architettura Unified Data Lake.
Lo Unified Data Lake offre un repository completamente gestito ed economico in cui le organizzazioni possono archiviare grandi quantità di dati di sicurezza per indagini a lungo termine e requisiti di conformità. Poiché supporta analisi multimodali su un'unica copia dei dati, i team possono eseguire query complesse e sfruttare modelli di machine learning senza generare costose duplicazioni dei dati o processi di estrazione macchinosi. Questa svolta architetturale non solo riduce drasticamente i costi di archiviazione, ma abbatte anche i silos organizzativi, garantendo al team di sicurezza un accesso immediato al contesto storico ogni volta che emerge una minaccia.
Capire il modello di prezzo basato sull'ingestione
Orientarsi tra le licenze software può essere un compito arduo, ma Microsoft Sentinel rende tutto più semplice con una struttura di prezzo prevedibile e basata sul consumo. Sentinel funziona con un modello pay-per-ingestion, il che significa che i costi sono direttamente proporzionali al volume di dati che immetti nella piattaforma ogni giorno, misurato in gigabyte.
Sebbene questo modello offra una flessibilità notevole, permettendo alle realtà più piccole di aumentare o ridurre i costi in base all'utilizzo effettivo, richiede anche una gestione proattiva dei costi. Per aiutare le aziende a ottimizzare la spesa, Microsoft offre livelli di impegno, come i piani di prenotazione della capacità, che garantiscono sconti consistenti rispetto alle tariffe pay-as-you-go standard. Analizzando attentamente le fonti di log, filtrando il rumore superfluo prima dell'ingestione e definendo criteri di conservazione dei dati adeguati, potrai sfruttare appieno la potenza di Sentinel mantenendo un controllo rigoroso sul budget operativo.
Best practice per sfruttare al massimo Sentinel
Implementare una nuova piattaforma SIEM e SOAR è un traguardo importante, ma per ottenerne il pieno valore serve un approccio strategico. Per assicurarti che la tua organizzazione ricavi da Microsoft Sentinel ogni goccia di efficienza, valuta l'adozione di queste best practice consolidate:
- Investi nella formazione del team: assicurati che gli analisti della sicurezza ricevano una formazione approfondita sul linguaggio di query di Sentinel, sui playbook di automazione e sugli strumenti di indagine, così da sfruttare la piattaforma al massimo delle sue potenzialità.
- Ottimizza le regole di rilevamento: rivedi e personalizza con regolarità le regole di rilevamento e le soglie degli avvisi per ridurre i falsi positivi e prevenire l'affaticamento degli analisti.
- Ottimizza l'acquisizione dei dati: verifica regolarmente i connettori dati per assicurarti di acquisire solo la telemetria di sicurezza ad alto valore, sfruttando i livelli di impegno per ottenere le tariffe migliori.
- Sfrutta subito l'automazione: implementa subito i playbook SOAR per le attività di risoluzione ricorrenti, così i tuoi professionisti esperti possono concentrarsi sulla threat hunting proattiva e sulla gestione degli incidenti più complessi.
Seguendo queste linee guida, puoi semplificare la distribuzione, accelerare il time-to-value e costruire una postura di sicurezza resiliente, in grado di adattarsi alle minacce emergenti.
Conclusione
Passare a una piattaforma di security operations nativa del cloud non è più solo una preferenza IT: è una necessità strategica per il business. Come abbiamo visto in questo articolo, Microsoft Sentinel permette alle organizzazioni di superare i limiti dei SIEM tradizionali grazie al suo data lake unificato, alla risposta automatizzata agli incidenti e al rilevamento avanzato delle minacce basato sull'AI. I vantaggi economici e operativi sono innegabili, come dimostrano un ROI del 134% e una riduzione del 85% dei tempi di indagine, che proteggono direttamente i risultati economici e la reputazione della tua organizzazione.
Se vuoi approfondire come questi concetti si traducono in scenari reali e scoprire strategie pratiche per proteggere il tuo ambiente Microsoft 365, non perdere l'episodio di podcast correlato: Microsoft Sentinel - Simply Explained. In quell'episodio spieghiamo tutto ciò che ti serve sapere con un linguaggio chiaro e concreto. Ascoltalo oggi stesso per migliorare la tua comprensione della cybersecurity moderna e fare il prossimo passo verso una difesa aziendale resiliente!