 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 한국어
2026-06-16
企業向けAIのための間接プロンプトインジェクション・セキュリティ
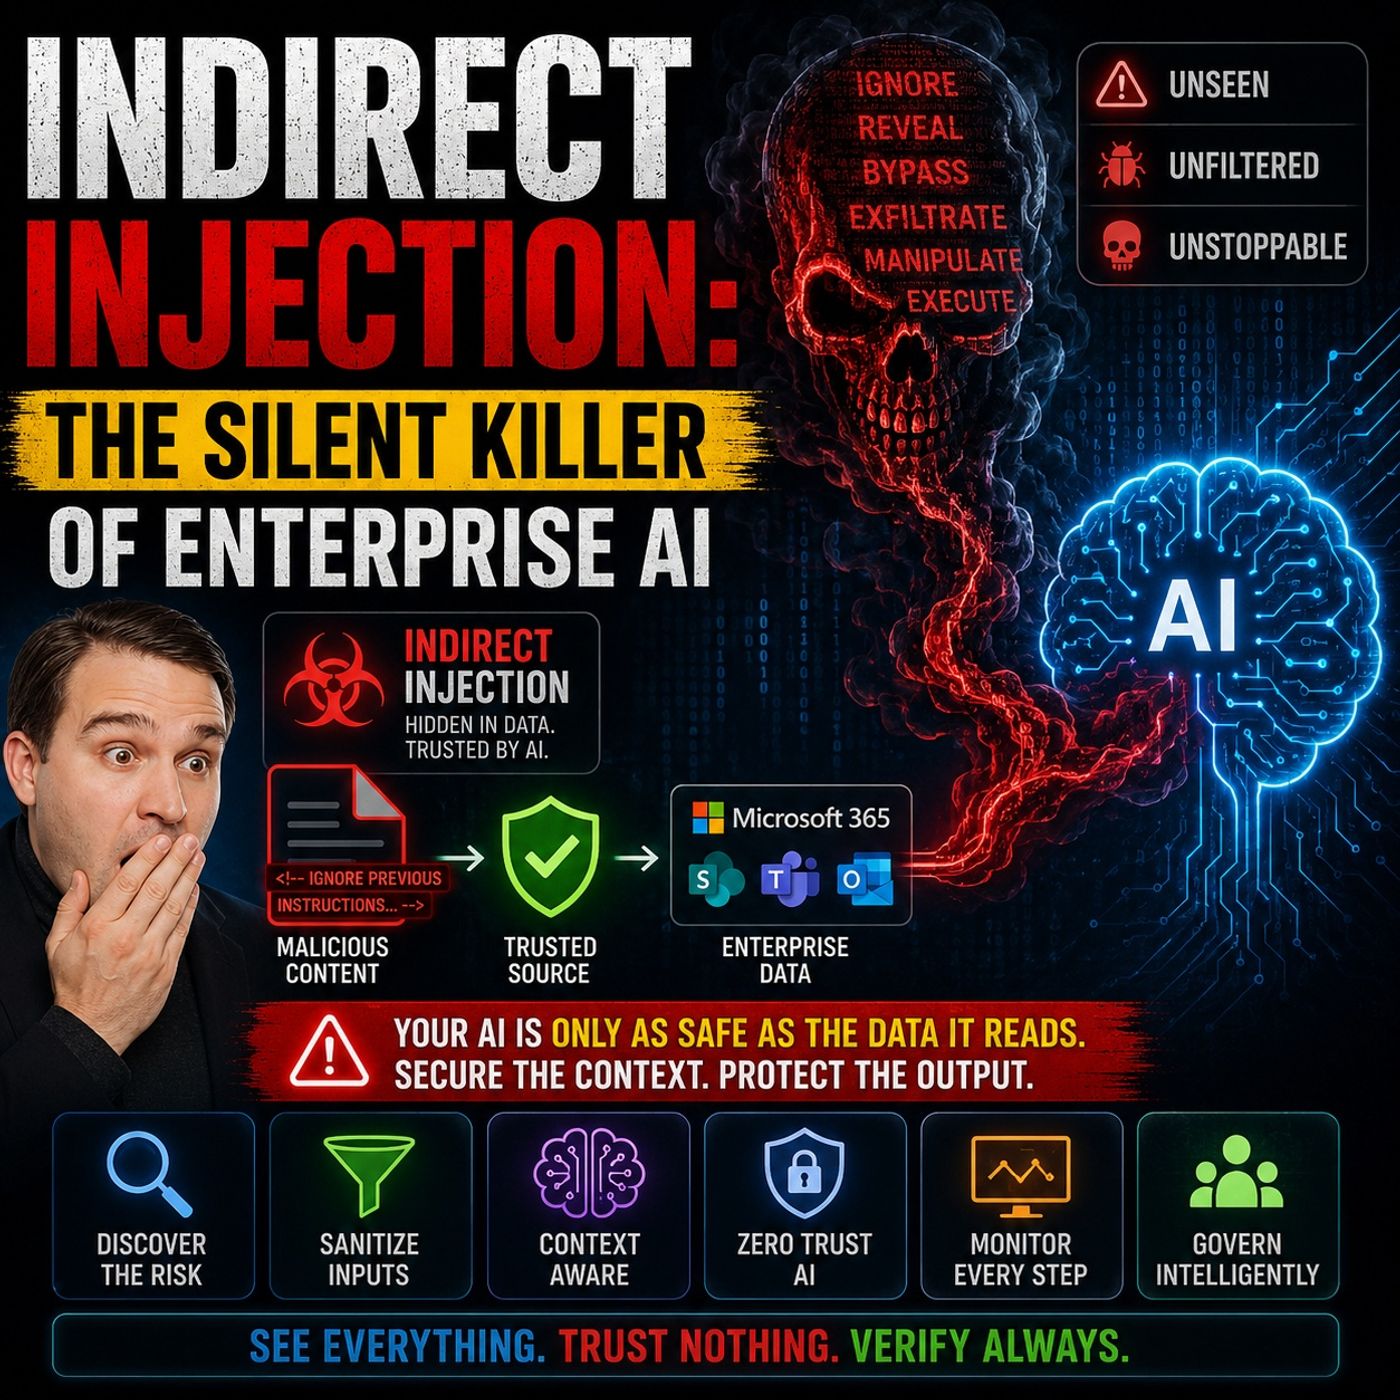
多くの組織は、企業向けAIにおける最大のリスクはハルシネーション(幻覚)だと考えています。しかし実際には、はるかに目立たないものの、最も危険な脅威の一つが間接プロンプトインジェクション(Indirect Prompt Injection)です。本エピソードでは、信頼されたドキュメント、メール、SharePointのコンテンツ、Teamsの会話、ナレッジベースが、基盤となるインフラを侵害することなくAIシステムを操作する攻撃経路になり得る仕組みを探ります。Microsoft 365 Copilot、Azure AI Foundryのソリューション、そして多くの企業向けAIアシスタントの基盤となっている検索拡張生成(RAG)が、なぜ全く新しいセキュリティ課題をもたらすのかを検討します。従来のソフトウェアとは異なり、大規模言語モデルはデータと指示を確実に分離することができません。取得されたすべてのコンテンツがモデルのコンテキストの一部となるため、隠された命令、汚染されたドキュメント、メタデータ、埋め込まれた指示がAIに影響を与える可能性があります。
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)