 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 한국어
2025-12-25
Microsoft 365のコンプライアンスドリフトをグリーンのダッシュボードの先で修正する

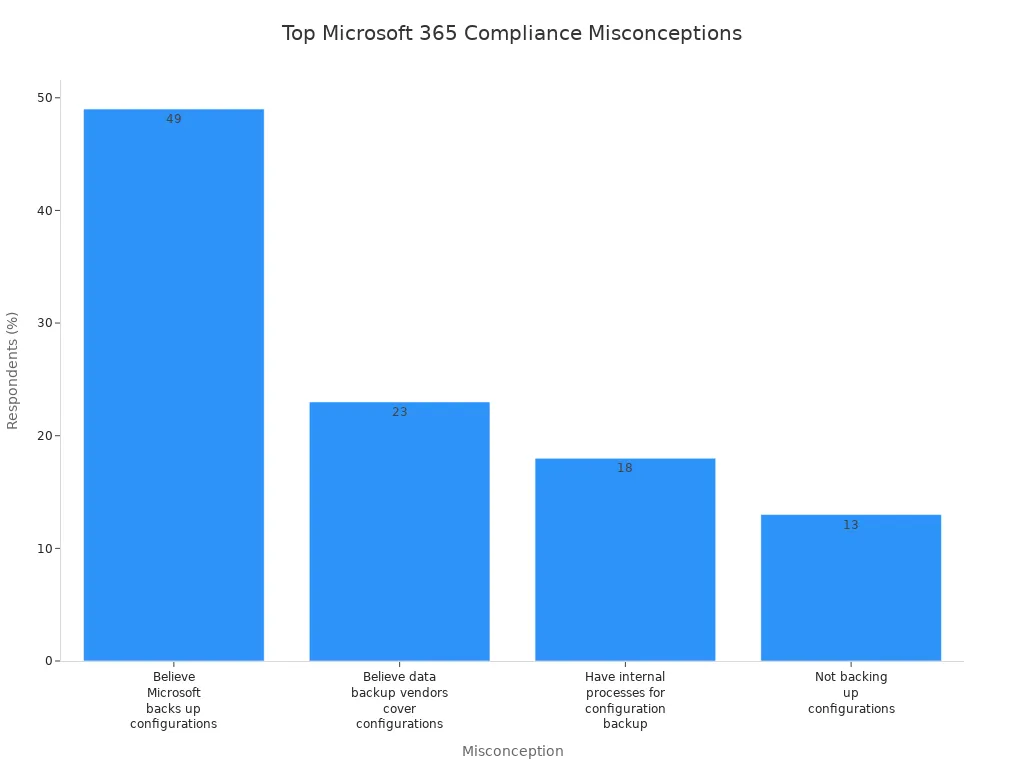
Microsoft 365のコンプライアンスポリシーは、往々にして誤った安心感を与えることがあります。ダッシュボードに緑のインジケーターが表示されているというだけで、すべてが問題ないと思い込んでしまうかもしれません。しかし、この認識の裏には、コンプライアンスのタイムループ(compliance time-loop)と呼ばれる、より深刻な問題が隠れています。この概念を理解することは非常に重要です。ポリシーが有効に見えても、真のガバナンスとセキュリティを実現しているとは限らないことが明らかになります。最近の調査では、よくある誤解が浮き彫りになっています。たとえば、回答者の49%が、Microsoftが構成のバックアップを取っていると信じています。このような誤解は、重大なコンプライアンスギャップにつながりかねません。
重要なポイント
-
誤解を招くコンプライアンス指標は、誤った安心感を生み出します。ダッシュボードの緑のランプだけを頼りにしないでください。
-
コンプライアンスのタイムループは、組織を誤解の循環に閉じ込めます。コンプライアンスの状況をより深く掘り下げることで、そこから抜け出しましょう。
-
定期的な監査は不可欠です。コンプライアンスの体制を評価し、侵害につながる前に脆弱性を特定しましょう。
-
ポリシーのドリフトは、組織をリスクにさらす可能性があります。設定がコンプライアンス基準に沿っているか、定期的に見直してください。
-
継続的な監視は極めて重要です。不正アクセスやデータ漏えいをリアルタイムで検出するのに役立ちます。
-
自動化ツールを活用してコンプライアンスを強化しましょう。手作業によるミスを減らし、コンプライアンス状況をリアルタイムで把握できるようになります。
-
チームにコンプライアンスについて教育しましょう。定期的なトレーニングは、警戒心のある文化を育み、内部脅威の軽減に役立ちます。
-
プロアクティブなガバナンスが鍵となります。コンプライアンスを日々の業務に組み込み、潜在的な脅威から組織を守りましょう。
コンプライアンスのタイムループの解説
誤解を招くコンプライアンス指標
Microsoft 365のコンプライアンスダッシュボードは、緑のランプや成功したポリシー実行を表示するため、信頼したくなるかもしれません。しかし、これらの指標は誤解を招くことがあります。システムは、全体像を示さない汎用的なアラートを生成することが多いのです。たとえば、一部のアラートは広範なシグネチャに基づいて警告やブロックを行うだけなので、特定の脅威を見逃したり、誤検知を発生させたりする可能性があります。また、誤警報を防ぐために設計された除外設定やカスタムの「許可」指定を目にすることもあるでしょう。これらはノイズの低減に役立つ一方で、実際のセキュリティ上の問題を隠してしまうおそれがあります。その結果、データやポリシーが完全に保護されていると誤って思い込み、実際にはギャップが残っているという誤った安心感が生まれます。
Microsoftのコンプライアンスツールは、システム内に存在するものに焦点を当てており、保持または保護すべきものを必ずしも測定しているわけではありません。つまり、指標は現在の状態を反映していても、動作やリスクのパターンを測定するものではないのです。ダッシュボードがそう示しているからガバナンスは万全だと考えても、実態は異なる可能性があります。特定のMicrosoftアプリがシグネチャのためにブロックできないことも、アラートの正確性をさらに損ないます。これらの要因が組み合わさることで、真のセキュリティコンプライアンスを覆い隠す、誤解を招くシグナルが生まれるのです。
タイムループの結果
この誤解を招くコンプライアンス指標の循環が、私たちが「コンプライアンスのタイムループ」と呼ぶものを形成します。緑のランプを目にして、すべて問題ないと思い込み、それ以上深く調べることをやめてしまいます。その間にも、データは意図されたガバナンスポリシーから逸脱していきます。システムがそれを適切に検出しないため、侵害は静かに発生することがあります。そして、そのことに気づかないうちに規制へのコンプライアンスが損なわれ、罰金や評判の失墜によって組織が危険にさらされるおそれがあります。
コンプライアンスのタイムループは、ポリシーが有効に見えても、リアルタイムのセキュリティを適用できていない循環にあなたを閉じ込めます。指標がこれらのイベントを正確に捉えられないため、重要なデータ変更や不正アクセスを見逃してしまうかもしれません。時間が経つにつれ、気づかれないままガバナンスのギャップが広がっていきます。この循環に長くとどまるほど、そこから抜け出して真のコンプライアンスを取り戻すことは難しくなります。
この循環から抜け出すには、表面的な指標の先を見る必要があります。データ作成比率、生存ヒット率、検出カバレッジ比率など、動作を測定することに焦点を当ててください。これらの指標は、時間の経過とともにポリシーがどれだけ効果的にデータを保護しているかを明らかにします。コンプライアンス要件に沿った継続的な監視と適用が必要です。そうして初めて、誤解を招くコンプライアンスのシグナルに惑わされることなく、Microsoft 365環境がセキュリティと規制の基準を満たしていることを確かめられます。
注意: コンプライアンスダッシュボードだけを信頼すると、データとガバナンスがリスクにさらされる可能性があります。指標が示す内容を超えて、ポリシーを積極的に検証し、適用するための措置を講じてください。
コンプライアンス問題の原因
ポリシーのドリフト
定義と例
ポリシーのドリフトとは、Microsoft 365の設定が、確立されたコンプライアンス基準から徐々に逸脱していく現象です。このドリフトは、次のようなさまざまな要因によって生じる可能性があります。
-
Teamsでのゲスト共有など、許可されていない、あるいは手動による設定変更。
-
セキュリティを弱める、IDおよびアクセスポリシーの変更。
-
管理された変更パイプラインに従わずに、本番環境へ直接編集を加えること。
-
複数の関係者による承認や、適切な構成のバックアップが欠如していること。
これらの行為は、重大なコンプライアンス違反につながる可能性があります。実際、調査によれば、セキュリティインシデントの45%は設定ミスに起因しており、ポリシーへの厳格な準拠を維持することの重要性が浮き彫りになっています。
コンプライアンスへの影響
ポリシーのドリフトが発生すると、データ侵害や規制上の罰則に組織をさらすリスクがあります。監視が欠如すると、悪意のある攻撃者が悪用する脆弱性が生まれかねません。ポリシーが自社のコンプライアンス目標に沿っているか、常に注意を払い、定期的に見直す必要があります。
リアルタイムの適用におけるギャップ
監視の重要性
Microsoft 365においてセキュリティコンプライアンスを維持するには、効果的な監視が欠かせません。リアルタイムの監視がなければ、重要な変更や不正アクセスの試みを見逃してしまう可能性があります。このような可視性の欠如は、組織のデータ保護の取り組みを危うくするガバナンス上のギャップにつながりかねません。
効果的な適用のためのツール
適切なツールを活用することで、これらの適用ギャップを埋めることができます。継続的な監視とアラート機能を提供するソリューションの導入を検討してください。これらのツールは、
Apple Podcasts · Spotify · YouTube · YouTube Music
Fix Microsoft 365 Compliance Drift Beyond Green Dashboards (English)