 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Opanowanie współzarządzania: łączenie SCCM i Intune dla bezproblemowej migracji
By Mirko Peters ·
Witamy ponownie na blogu! W dzisiejszym dynamicznym środowisku IT przedsiębiorstw przejście z przestarzałej infrastruktury lokalnej na nowoczesny model oparty przede wszystkim na chmurze jest jednym z największych wyzwań, przed którymi stają administratorzy systemów i kierownictwo IT…
Automatically translated with AI from the original post. Read the English original
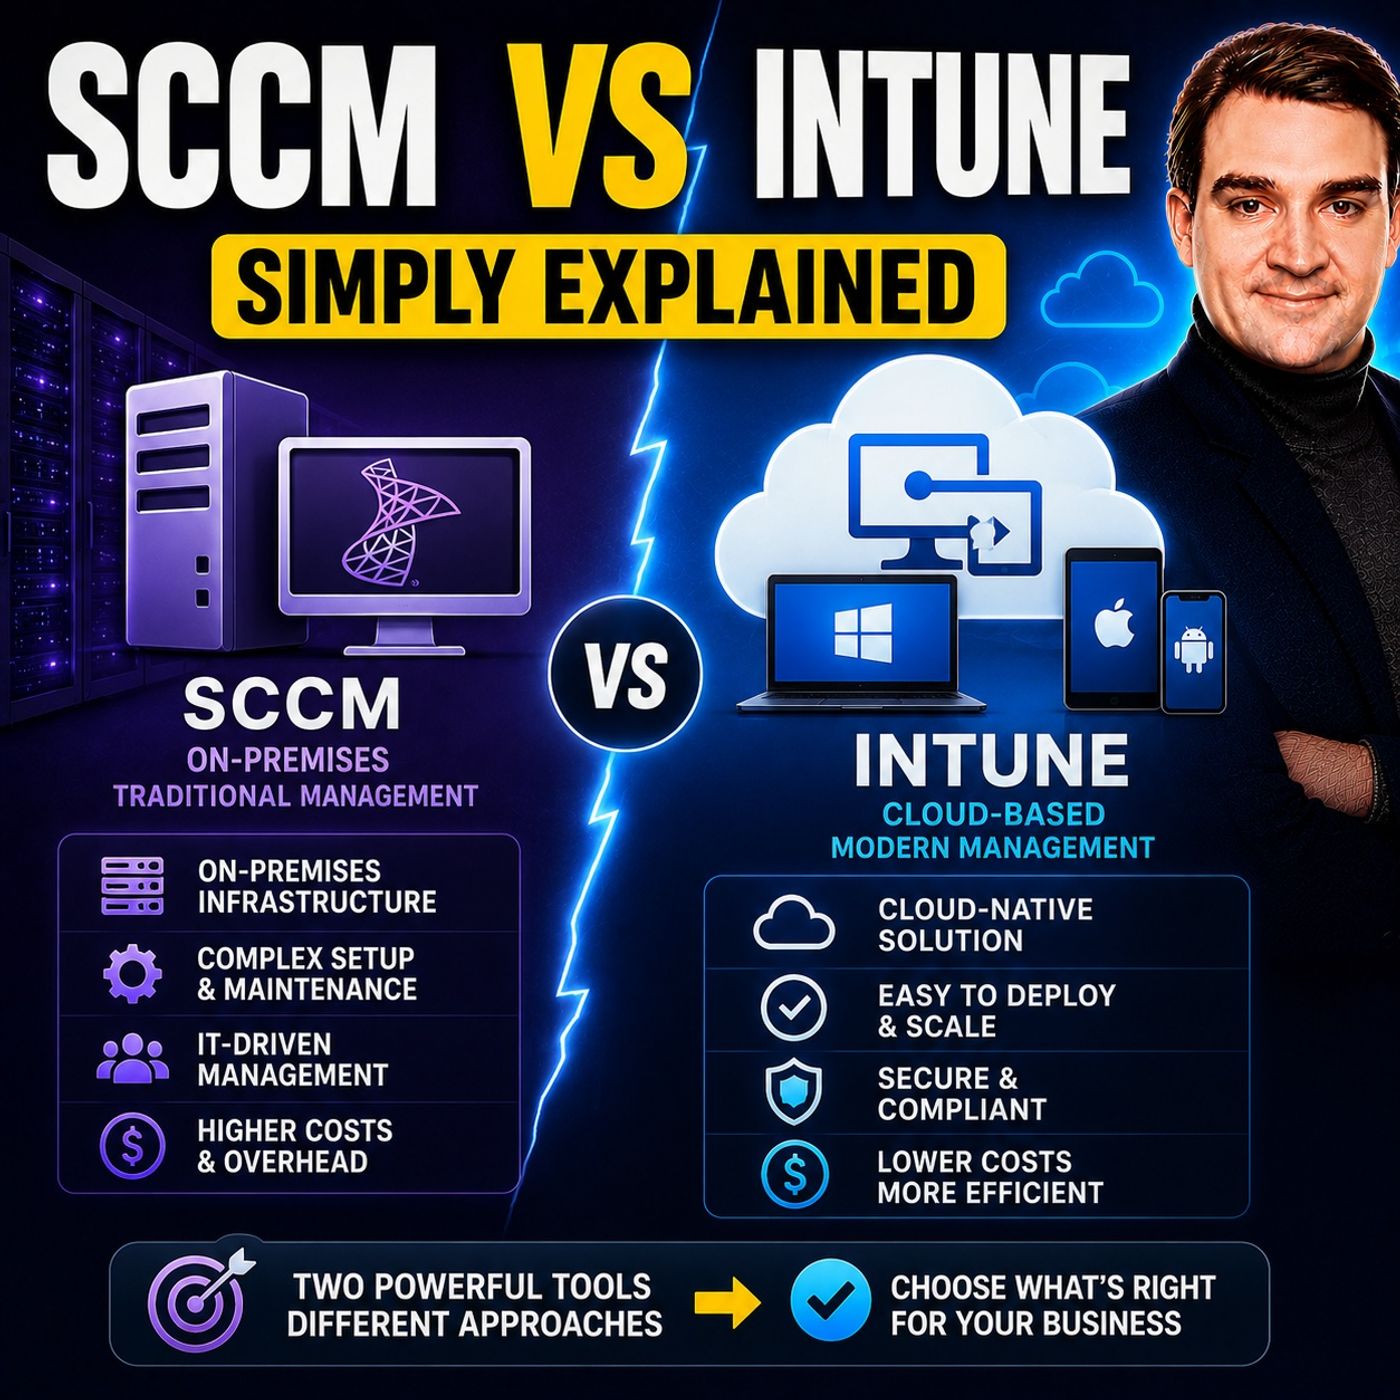
Witamy ponownie na blogu! W dzisiejszym dynamicznym środowisku IT przedsiębiorstw przejście z przestarzałej infrastruktury lokalnej na nowoczesny model oparty przede wszystkim na chmurze jest jednym z największych wyzwań, przed którymi stają administratorzy systemów i kierownictwo IT. Przez dekady Microsoft Endpoint Configuration Manager, znany tradycyjnie jako SCCM lub ConfigMgr, był złotym standardem w zarządzaniu urządzeniami z systemem Windows. Rozwój pracy zdalnej, mobilnych zespołów i różnorodnych systemów operacyjnych sprawił jednak, że Microsoft Intune stał się absolutną koniecznością. Na szczęście nie musisz wybierać tylko jednego z nich ani przeprowadzać ryzykownego, jednonocnego twardego przełączenia. Dzięki współzarządzaniu organizacje mogą połączyć SCCM i Intune, aby przeprowadzić płynną, etapową migrację. Ten przewodnik omawia praktyczne strategie podziału obciążeń, oceny potrzeb infrastrukturalnych oraz utrzymania solidnych zabezpieczeń na każdym etapie przejścia.
Wprowadzenie do współzarządzania
Współzarządzanie to przełomowe podejście, które pozwala organizacjom jednocześnie zarządzać urządzeniami z systemami Windows 10 i Windows 11 za pomocą SCCM i Microsoft Intune. Zamiast porzucać dotychczasowe lokalne inwestycje, by budować od podstaw zupełnie nową architekturę chmurową, współzarządzanie pozwala podłączyć istniejące środowisko SCCM do usługi chmurowej Microsoft Intune. Ta możliwość zarządzania w dwóch modelach jest idealnym pomostem podczas migracji do chmury. Umożliwia stopniowe wdrażanie natywnych funkcji chmurowych, przy jednoczesnym zachowaniu rozbudowanych, zaawansowanych możliwości wdrażania SCCM, na które wiele przedsiębiorstw polega na co dzień. Niezależnie od tego, czy chcesz ograniczyć swój lokalny ślad infrastrukturalny, wspierać model pracy hybrydowej, czy wzmocnić bezpieczeństwo punktów końcowych, opanowanie współzarządzania to klucz do płynnego przejścia z kontrolowanym ryzykiem.
Podstawy SCCM i Intune
Zanim przejdziemy do podziału obciążeń i strategii migracji, warto zrozumieć fundamentalne architektury obu narzędzi. SCCM to potężne lokalne narzędzie do konfiguracji, zaprojektowane do głębokiej, scentralizowanej kontroli środowisk Windows. Doskonale sprawdza się w dystrybucji oprogramowania na dużą skalę, złożonych wdrożeniach systemów operacyjnych i solidnym zarządzaniu poprawkami w sieciach lokalnych. Wymaga jednak znacznych nakładów infrastrukturalnych, w tym dedykowanych serwerów witryn, instancji Microsoft SQL Server i lokalnych punktów dystrybucji.
Z kolei Microsoft Intune to nowoczesna usługa zarządzania punktami końcowymi działająca w chmurze. Intune działa w całości w chmurze, dzięki czemu nie wymaga fizycznej infrastruktury serwerowej i bez wysiłku skaluje się do obsługi nieograniczonej liczby urządzeń. Ponadto Intune oferuje możliwości zarządzania znacznie wykraczające poza system Windows, zapewniając natywne wsparcie dla systemów macOS, iOS, iPadOS i Android. Głęboko integruje się z Microsoft Entra ID (dawniej Azure AD) oraz Microsoft Defender for Endpoint, co czyni go fundamentem nowoczesnej architektury bezpieczeństwa Zero Trust. Zrozumienie tych odmiennych podstaw pokazuje, dlaczego połączenie ich w ramach współzarządzania tworzy tak potężną strategię hybrydową dla nowoczesnych działów IT.
Korzyści płynące z łączenia SCCM i Intune
Łączenie SCCM i Intune w ramach współzarządzania otwiera szeroki wachlarz korzyści operacyjnych i strategicznych dla organizacji. Zamiast działać w izolacji, zespoły mogą połączyć głęboką moc wykonawczą ConfigMgr na miejscu z elastycznością i dostępnością chmury. Jedną z najważniejszych, natychmiastowych korzyści jest zwiększona elastyczność. Tradycyjne firmowe laptopy podłączone do wewnętrznej sieci możesz zarządzać za pomocą SCCM, a jednocześnie stosować nowoczesne zasady chmurowe dla pracowników zdalnych za pośrednictwem Intune.
Co-management dodatkowo znacząco wzmacnia ogólne bezpieczeństwo i zgodność z wymogami. Dzięki połączeniu urządzeń z Intune zyskujesz funkcje oparte na chmurze, takie jak warunkowy dostęp (Conditional Access), który zapewnia, że do aplikacji i danych firmowych mogą uzyskać dostęp wyłącznie urządzenia zgodne z zasadami i w dobrym stanie. Usprawnia to także wdrażanie urządzeń, ogranicza obciążenie administracyjne związane z utrzymaniem rozbudowanej lokalnej infrastruktury dystrybucji oraz wyznacza jasną, mało ryzykowną ścieżkę do w pełni chmurowego zarządzania punktami końcowymi. Aby lepiej poznać te podstawowe różnice i wybory architektoniczne, koniecznie posłuchaj naszego podcastu towarzyszącego: SCCM vs Intune - Simply Explained.
Praktyczne strategie podziału obciążeń
Jedną z najpotężniejszych funkcji co-managementu jest możliwość stopniowego przenoszenia zadań zarządzania z SCCM do Intune. Nie musisz przełączać wszystkiego naraz. Suwaki obciążeń (workload sliders) pozwalają przenosić poszczególne możliwości zarządzania pojedynczo, we własnym tempie. Oto podstawowe obciążenia, które możesz podzielić:
- Zasady zgodności: Przenieś ocenę stanu urządzeń i reguł zgodności do Intune, aby dane trafiały bezpośrednio do zasad warunkowego dostępu w Entra ID.
- Zasady dostępu do zasobów: Zarządzaj profilami Wi-Fi, VPN, poczty e-mail i certyfikatów w chmurze, aby wdrożenia były szybsze i możliwe zdalnie.
- Aplikacje klienckie: Przenieś nowoczesne wdrażanie aplikacji, w tym Microsoft 365 Apps i aplikacje Win32, do Intune, a starsze pakiety w razie potrzeby pozostaw w SCCM.
- Ochrona punktów końcowych: Integruj zasady Microsoft Defender przez chmurę, aby monitorować zagrożenia bezpieczeństwa i reagować na nie w czasie rzeczywistym.
- Windows Update for Business: Przenieś zarządzanie aktualizacjami funkcji i jakości systemu operacyjnego do chmury, co znacząco zmniejszy obciążenie ruchem w wewnętrznej sieci WAN i lokalnych punktach dystrybucji.
Dobrze zaplanowany wybór obciążeń do przeniesienia i momentu ich przeniesienia pozwala zespołowi testować zasady w mniejszych grupach pilotażowych, weryfikować zachowanie urządzeń i zapewnić użytkownikom końcowym brak zakłóceń przed wdrożeniem zmian w całej organizacji.
Przejście do zarządzania w chmurze bez twardego przełączenia
Twarde przełączenie, czyli sytuacja, w której organizacja próbuje wyczyścić, odbudować i ponownie zarejestrować każde urządzenie w ciągu jednego weekendu, to przepis na operacyjną katastrofę, frustrację użytkowników i lawinę zgłoszeń do helpdesku. Co-management całkowicie eliminuje potrzebę twardego przełączenia dzięki modelowi współistnienia. Gdy urządzenie z Windows jest dołączone do domeny i zarządzane przez SCCM, możesz automatycznie zarejestrować je w Intune, korzystając z istniejących zasad grupy lub ustawień klienta Configuration Manager, a użytkownik nawet nie zauważy zmiany.
Ten etapowy model migracji pozwala dziale IT weryfikować egzekwowanie zasad, sprawdzać dostarczanie aplikacji i rozwiązywać problemy z synchronizacją w środowisku produkcyjnym, bez przedwczesnego odbierania dotychczasowych możliwości. W miarę naturalnych cykli odnawiania urządzeń lub wzrostu komfortu pracy z narzędziami chmurowymi możesz stopniowo przenosić wszystkie obciążenia do Intune, a w końcu całkowicie wyrejestrować urządzenie z ConfigMgr, dokończąc transformację chmurową w sposób naturalny i bezbolesny.
Bezpieczeństwo i zgodność w środowisku co-managementu
Bezpieczeństwo ma pierwszorzędne znaczenie podczas każdej migracji infrastruktury, a strategia co-managementu faktycznie wzmacnia jego poziom zamiast go osłabiać. Łącząc SCCM i Intune, możesz nałożyć tradycyjne lokalne bazowe konfiguracje bezpieczeństwa na zaawansowane zabezpieczenia oparte na chmurze. Na przykład możesz użyć SCCM do głębokiej ochrony punktów końcowych i lokalnego inwentarza oprogramowania, a Intune do egzekwowania rygorystycznych reguł warunkowego dostępu. Oznacza to, że jeśli urządzenie zdalnego pracownika przestanie spełniać wymagania, na przykład gdy zapora jest wyłączona lub brakuje najnowszych poprawek zabezpieczeń, Intune natychmiast blokuje mu dostęp do firmowych zasobów Microsoft 365.
Ponadto monitorowanie zgodności w czasie rzeczywistym daje administratorom natychmiastowy wgląd w luki w zabezpieczeniach na całej flocie urządzeń, niezależnie od tego, gdzie fizycznie się znajdują. Integracja Microsoft Defender for Endpoint z tym ekosystemem zapewnia, że wykrywanie zagrożeń, automatyczne usuwanie skutków ataków i analiza zachowań będą płynnie działać zarówno w starszych, jak i nowoczesnych płaszczyznach zarządzania.
Ocena potrzeb infrastrukturalnych i licencyjnych
Zanim rozpoczniesz inicjatywę zarządzania współdzielonego, koniecznie oceń gotowość infrastruktury organizacji oraz posiadane licencje. Z perspektywy infrastruktury musisz upewnić się, że istniejące środowisko SCCM jest sprawne, zaktualizowane i prawidłowo skonfigurowane z bramą Cloud Management Gateway (CMG), jeśli zamierzasz zarządzać klientami połączonymi z internetem. Musisz też sprawdzić, czy przepustowość sieci oraz synchronizacja katalogów (za pomocą Microsoft Entra Connect lub Cloud Sync) są zoptymalizowane pod kątem sprawnej obsługi tożsamości hybrydowych urządzeń.
Jeśli chodzi o licencje, zarządzanie współdzielone jest wyjątkowo opłacalne dla organizacji, które już zainwestowały w ekosystem Microsoft. Większość dużych organizacji ma już wymagane prawa licencyjne, ponieważ usługa Microsoft Intune jest zawarta w wielu popularnych pakietach, w tym w licencjach Microsoft 365 E3 i E5. Dzięki wcześniejszemu audytowi posiadanych licencji i możliwości infrastruktury możesz zaprojektować plan migracji, który maksymalizuje dotychczasowe inwestycje technologiczne, jednocześnie minimalizując nieoczekiwane wydatki kapitałowe.
Podsumowanie i kolejne kroki migracji
Opanowanie zarządzania współdzielonego to jeden z najskuteczniejszych sposobów na połączenie tradycyjnego zarządzania punktami końcowymi w lokalnym środowisku z nowoczesnym, chmurowym podejściem. Dzięki równoczesnemu wykorzystaniu SCCM i Microsoft Intune organizacja może uniknąć ryzyka gwałtownego przełączenia, strategicznie podzielić obciążenia, wzmocnić bezpieczeństwo dzięki zgodności opartej na chmurze i migrować w tempie dostosowanym do potrzeb biznesowych. Transformacja infrastruktury IT nie musi być hazardem na zasadzie wszystko albo nic; dzięki zarządzaniu współdzielonemu zyskujesz to, co najlepsze z obu światów.
Aby lepiej zrozumieć te zagadnienia i poznać praktyczne spostrzeżenia dotyczące architektury, koniecznie posłuchaj powiązanego odcinka SCCM vs Intune - Simply Explained. Przekaż zespołowi wiedzę, której potrzebuje, starannie zaplanuj migrację obciążeń i przenieś strategię zarządzania punktami końcowymi organizacji do chmury już dziś!