 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Maksymalizacja zwrotu z inwestycji i wydajności dzięki Microsoft Sentinel
By Mirko Peters ·
Witamy ponownie w towarzyszącym podcastowi blogu, w którym zagłębiamy się w narzędzia i technologie przekształcające współczesny krajobraz IT i bezpieczeństwa. W dzisiejszym wpisie…
Automatically translated with AI from the original post. Read the English original
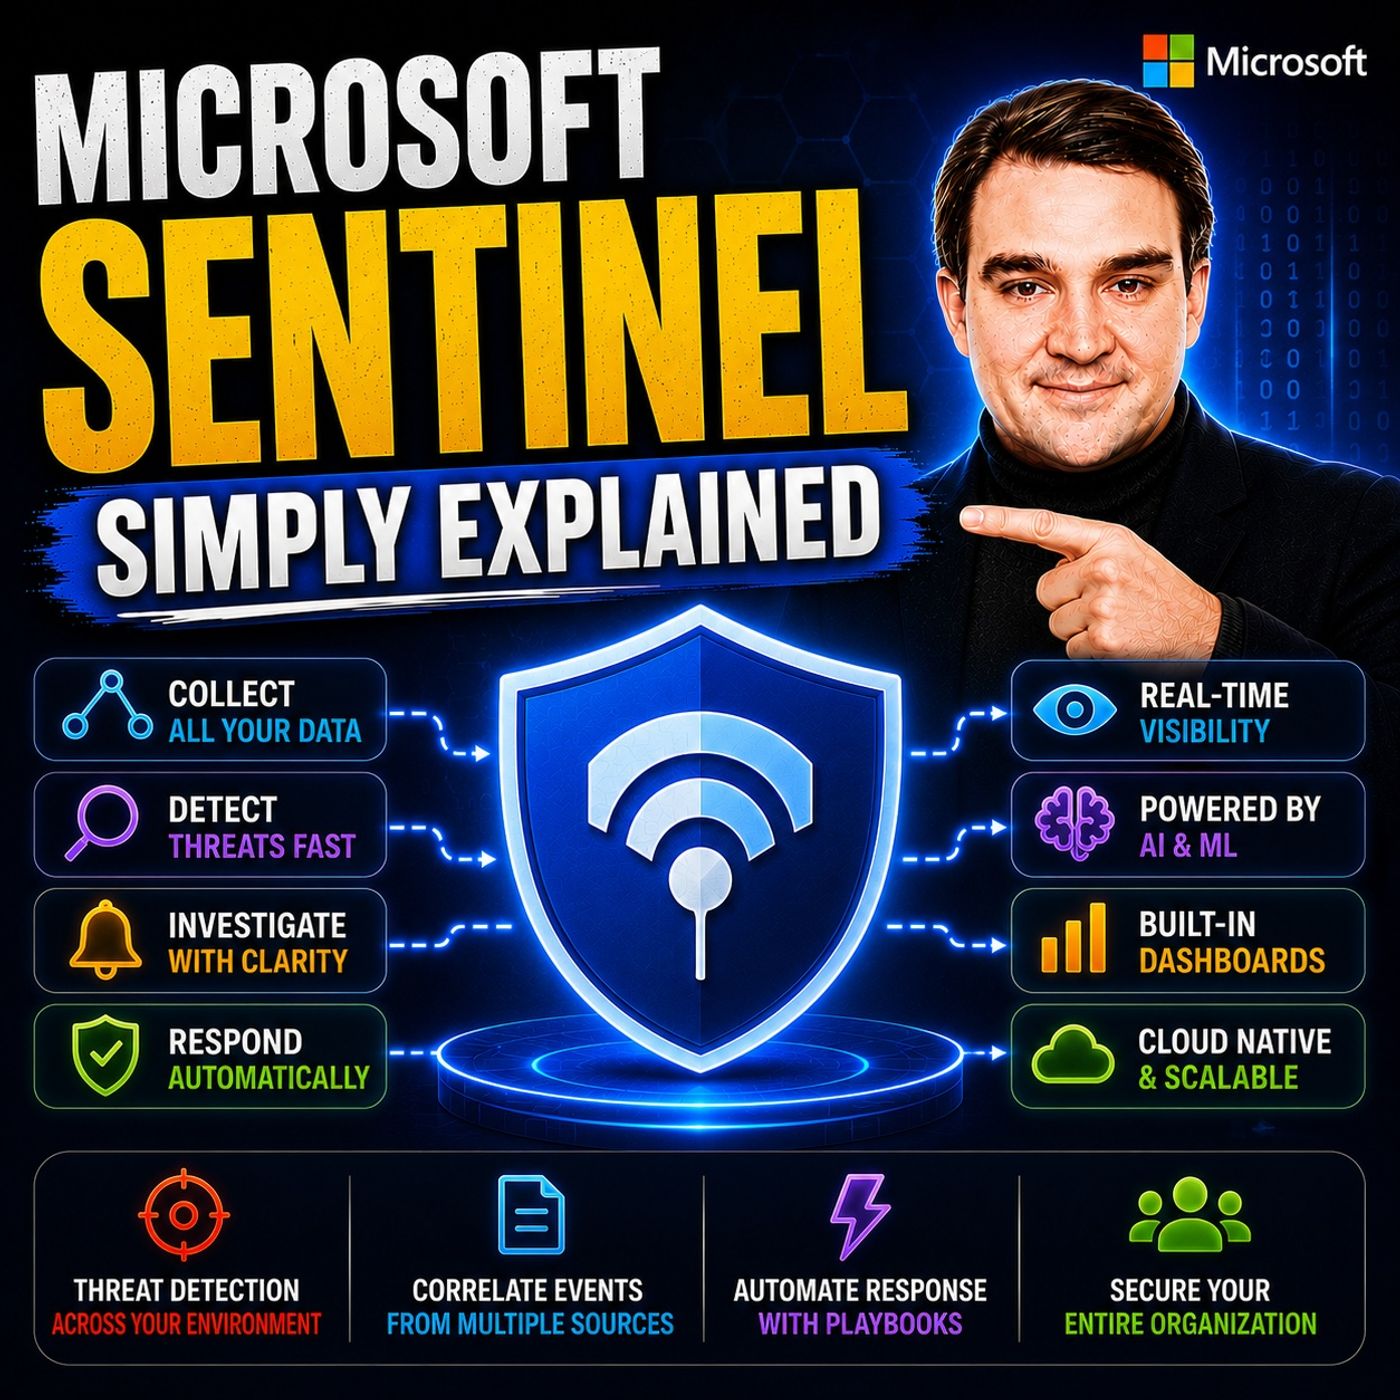
Witamy ponownie w towarzyszącym podcastowi blogu, w którym zagłębiamy się w narzędzia i technologie przekształcające współczesny krajobraz IT i bezpieczeństwa. W dzisiejszym wpisie przyglądamy się jednemu z najpotężniejszych osiągnięć w obszarze obrony przedsiębiorstw: Microsoft Sentinel. Jeśli zastanawiałeś się, jak przejście na nowoczesne podejście natywne dla chmury może radykalnie wpłynąć na wynik finansowy i codzienną pracę Twojego zespołu, trafiłeś we właściwe miejsce. Omówimy, jak organizacje osiągają imponujący zwrot z inwestycji na poziomie 134% oraz skracają czas analizy incydentów nawet o 85%.
Wraz ze wzrostem wyrafinowania cyberzagrożeń tradycyjne narzędzia bezpieczeństwa po prostu nie nadążają. Klasyczne systemy zarządzania informacjami i zdarzeniami bezpieczeństwa często topią organizacje w szumie informacyjnym, obciążają wysokimi kosztami infrastruktury i ograniczają je wolne limity przetwarzania. Ten wpis opisuje korzyści finansowe i operacyjne przejścia na chmurową platformę SIEM i SOAR, omawiając wszystko: od architektur data lake po elastyczne modele cenowe. Przejdźmy od razu do tego, jak Microsoft Sentinel redefiniuje bezpieczeństwo przedsiębiorstw.
Wprowadzenie do bezpieczeństwa natywnego dla chmury
Przez dziesięciolecia zarządzanie bezpieczeństwem przedsiębiorstwa oznaczało utrzymywanie drogiego sprzętu lokalnego, zarządzanie złożonymi konfiguracjami baz danych oraz radzenie sobie z odizolowanymi informacjami, które niemal uniemożliwiały całościowe polowanie na zagrożenia. Zmiana paradygmatu w stronę bezpieczeństwa natywnego dla chmury zmienia wszystko. Dzięki wyeliminowaniu zarządzania infrastrukturą platformy natywne dla chmury zapewniają natychmiastową skalowalność, globalny zasięg oraz bezproblemowe aktualizacje, które nadążają za współczesnymi aktorami zagrożeń.
Microsoft Sentinel jest szczytem tej ewolucji. Jako natywna dla chmury platforma SIEM (Security Information and Event Management) oraz SOAR (Security Orchestration, Automation, and Response) daje organizacjom zwinność, jakiej potrzebują. Zamiast spędzać cenne godziny na udostępnianiu serwerów i zarządzaniu limitami pamięci masowej, zespoły bezpieczeństwa mogą skupić się na tym, co najważniejsze: ochronie danych, wyszukiwaniu zagrożeń i reagowaniu na incydenty. Ta fundamentalna zmiana stwarza podstawy dla bezprecedensowych korzyści finansowych i operacyjnych.
Wpływ finansowy: osiągnięcie zwrotu z inwestycji na poziomie 134%
Gdy prezentujemy modernizacje technologiczne zarządom i decydentom finansowym, rozmowa niemal zawsze schodzi na zwrot z inwestycji. Bezpieczeństwo często postrzega się jako centrum kosztów, a nie źródło przychodów, dlatego kluczowe jest wykazanie wymiernej wartości finansowej. Badania i wdrożenia Microsoft Sentinel w praktyce konsekwentnie pokazują imponujący zwrot z inwestycji na poziomie 134% w okresie trzech lat.
Skąd bierze się ten imponujący zwrot finansowy? Po pierwsze, organizacje eliminują wysokie nakłady kapitałowe związane z zakupem, umieszczeniem i utrzymaniem fizycznej infrastruktury SIEM. Po drugie, ograniczenie liczby fałszywych alarmów i zadań manualnych znacząco obniża koszty pracy związane z triażem alertów. Analitycy bezpieczeństwa spędzają mniej czasu na gonieniu duchów, a więcej na eliminowaniu rzeczywistych zagrożeń. Ponadto konsolidacja wielu rozproszonych rozwiązań punktowych w jedną, zunifikowaną platformę pozwala organizacjom znacząco zaoszczędzić na licencjach, utrzymaniu i kosztach administracyjnych, obniżając całkowity koszt posiadania.
Wydajność operacyjna: skrócenie czasu analizy o 85%
Czas jest najcenniejszą walutą w cyberbezpieczeństwie. Im szybciej zespół bezpieczeństwa wykryje, zbada i usunie zagrożenie, tym mniejszy będzie potencjalny zasięg ataku. Tradycyjne narzędzia bezpieczeństwa często uwięzią analityków w czynnościach typu „przełączanie wzroku między ekranami”, zmuszając ich do ręcznego kopiowania i wklejania danych między wieloma panelami, aby odtworzyć łańcuch ataku. To rozdrobnione podejście spowalnia analizy i pozwala przeciwnikom na boczne przemieszczanie się.
Microsoft Sentinel zmienia zasady gry, zapewniając imponujące skrócenie czasu prowadzenia dochodzeń aż o 85%. Tak znaczący wzrost efektywności wynika z automatycznego zbierania kontekstu, wizualnego mapowania relacji oraz analityki zagrożeń opartej na sztucznej inteligencji. Gdy incydent zostanie oznaczony, Sentinel automatycznie wzbogaca alert o istotne dane kontekstowe pochodzące z całego ekosystemu organizacji. Analitycy otrzymują przejrzystą, wizualną prezentację zakresu ataku, dzięki czemu mogą szybko zrozumieć przyczyny źródłowe i podjąć działania naprawcze w ciągu minut, a nie godzin czy dni.
Kluczowe możliwości Microsoft Sentinel
Sekret imponującej wydajności Sentinel tkwi w solidnym zestawie kluczowych możliwości, zaprojektowanych z myślą o nowoczesnym przedsiębiorstwie. Podstawę platformy stanowi ponad 350 gotowych łączników danych. Oznacza to, że organizacje mogą bez wysiłku pozyskiwać dane telemetryczne od użytkowników, urządzeń, aplikacji i środowisk wielochmurowych, w tym ze źródeł spoza Microsoftu, bez pisania niestandardowych skryptów integracyjnych.
Sentinel wykracza poza proste zbieranie logów, wykorzystując zaawansowaną analitykę grafową do modelowania złożonych relacji między zasobami i działaniami w organizacji. Dzięki wizualizacji tych połączeń zespoły SOC zyskują głęboki wgląd w wyrafinowane wzorce ataków, które w przeciwnym razie mogłyby umknąć tradycyjnym mechanizmom wykrywania opartym na sygnaturach. W połączeniu z interfejsami zapytań w języku naturalnym i zautomatyzowanymi playbookami te kluczowe możliwości pozwalają zespołom bezpieczeństwa działać z dotąd niespotykaną szybkością, precyzją i pewnością.
Wykorzystanie zunifikowanego jeziora danych do obniżenia kosztów
Jednym z najczęstszych problemów tradycyjnej architektury SIEM jest zaporowy koszt przechowywania i analizy ogromnych wolumenów danych bezpieczeństwa. Organizacje często stają przed wyborem między pełną widocznością a zmieszczeniem się w budżecie, nierzadko usuwając cenne logi wyłącznie po to, by ograniczyć opłaty za przechowywanie. Microsoft Sentinel rozwiązuje ten dylemat dzięki zaawansowanej architekturze zunifikowanego jeziora danych (Unified Data Lake).
Zunifikowane jezioro danych to w pełni zarządzane, opłacalne repozytorium, w którym organizacje mogą przechowywać duże ilości danych bezpieczeństwa na potrzeby długoterminowych dochodzeń i wymogów zgodności. Ponieważ obsługuje analitykę wielomodalną na jednej kopii danych, zespoły mogą uruchamiać złożone zapytania i korzystać z modeli uczenia maszynowego bez generowania kosztownej duplikacji danych czy uciążliwych procesów ekstrakcji. Ten przełom architektoniczny nie tylko znacząco obniża koszty przechowywania, ale także przełamuje silosy organizacyjne, zapewniając zespołowi bezpieczeństwa natychmiastowy dostęp do historycznego kontekstu zawsze wtedy, gdy pojawia się zagrożenie.
Zrozumienie modelu cenowego opartego na opłacie za pozyskane dane
Poruszanie się po licencjonowaniu oprogramowania bywa trudnym zadaniem, jednak Microsoft Sentinel upraszcza je dzięki przewidywalnej, opartej na zużyciu strukturze cenowej. Sentinel działa w modelu opłat za pozyskiwanie danych, co oznacza, że koszty bezpośrednio zależą od wolumenu danych dziennie przesyłanych do platformy, mierzonego w gigabajtach.
Choć ten model oferuje ogromną elastyczność, pozwalając mniejszym organizacjom zwiększać lub zmniejszać koszty w zależności od rzeczywistego wykorzystania, wymaga też proaktywnego zarządzania kosztami. Aby pomóc przedsiębiorstwom zoptymalizować wydatki, Microsoft oferuje poziomy zobowiązań, takie jak plany rezerwacji pojemności, które zapewniają znaczne rabaty w porównaniu ze standardowymi stawkami pay-as-you-go. Dokładnie analizując źródła logów, odfiltrowując niepotrzebny szum przed pozyskaniem danych oraz ustawiając odpowiednie zasady przechowywania danych, możesz w pełni wykorzystać potencjał Sentinel, zachowując jednocześnie ścisłą kontrolę nad budżetem operacyjnym.
Najlepsze praktyki maksymalnego wykorzystania potencjału Sentinel
Wdrożenie nowej platformy SIEM i SOAR to istotny kamień milowy, jednak pełna wartość wymaga przemyślanego podejścia. Aby Twoja organizacja wycisnęła z Microsoft Sentinel każdy ułamek efektywności, rozważ zastosowanie sprawdzonych praktyk:
- Inwestuj w szkolenia zespołu: Zadbaj o to, aby analitycy bezpieczeństwa przeszli gruntowne szkolenia z języka zapytań Sentinel, playbooków automatyzacji i narzędzi do prowadzenia dochodzeń, tak aby mogli w pełni wykorzystać możliwości platformy.
- Dostrajaj reguły wykrywania: Regularnie przeglądaj i dostosowuj reguły wykrywania oraz progi alertów, aby ograniczyć liczbę fałszywych alarmów i zapobiec zmęczeniu alertami wśród analityków.
- Optymalizuj pozyskiwanie danych: Regularnie weryfikuj łączniki danych, aby pozyskiwać wyłącznie wysokowartościową telemetrię bezpieczeństwa, i korzystaj z poziomów rezerwacji (commitment tiers), aby uzyskać najlepsze stawki cenowe.
- Wcześnie wdrażaj automatyzację: Od razu wdrażaj playbooki SOAR do rutynowych zadań naprawczych, aby uwolnić wykwalifikowanych specjalistów na rzecz proaktywnego wyszukiwania zagrożeń i złożonego reagowania na incydenty.
Dzięki tym wskazówkom możesz usprawnić wdrożenie, szybciej osiągnąć wartość biznesową i zbudować odporną postawę bezpieczeństwa, która dostosowuje się do pojawiających się zagrożeń.
Podsumowanie
Przejście na chmurową platformę operacji bezpieczeństwa nie jest już wyłącznie preferencją działu IT – to strategiczna konieczność biznesowa. Jak pokazaliśmy w tym artykule, Microsoft Sentinel pozwala organizacjom wyjść poza ograniczenia tradycyjnych systemów SIEM dzięki zunifikowanemu jeziorku danych (data lake), zautomatyzowanemu reagowaniu na incydenty i zaawansowanemu wykrywaniu zagrożeń opartemu na AI. Korzyści finansowe i operacyjne są bezsporne – potwierdzają je imponujący zwrot z inwestycji (ROI) na poziomie 134% oraz 85% skrócenie czasu badania incydentów, co bezpośrednio chroni wyniki finansowe i reputację Twojej organizacji.
Jeśli chcesz zgłębić, jak te koncepcje przekładają się na rzeczywiste scenariusze i poznać praktyczne strategie zabezpieczania środowiska Microsoft 365, koniecznie posłuchaj powiązanego odcinka podcastu: Microsoft Sentinel - Simply Explained. W tym odcinku omawiamy wszystko, co warto wiedzieć, prostym i praktycznym językiem. Posłuchaj już dziś, aby pogłębić swoją wiedzę o nowoczesnym bezpieczeństwie cybernetycznym i zrobić kolejny krok w kierunku odpornej obrony przedsiębiorstwa!