 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Zabezpieczanie inteligentnych agentów i narzędzi MCP w przedsiębiorstwie
By Mirko Peters ·
Witamy ponownie w naszym cyklu poświęconym nowoczesnym technologiom przedsiębiorstw, bezpieczeństwu chmury i integracji sztucznej inteligencji. Gdy organizacje na całym świecie ścigają się we wdrażaniu generatywnej AI…
Automatically translated with AI from the original post. Read the English original
Witamy ponownie w naszym cyklu poświęconym nowoczesnym technologiom przedsiębiorstw, bezpieczeństwu chmury i integracji sztucznej inteligencji. Gdy organizacje na całym świecie wdrażają generatywną AI, sposób wykonywania cyfrowej pracy ulega głębokiej zmianie. Szybko odchodzimy od ery prostych, statycznych chatbotów, które jedynie odpowiadają na pytania w izolowanym oknie czatu. Dziś firmy wdrażają autonomicznych inteligentnych agentów, zdolnych do rozumowania, planowania i wykonywania wieloetapowych procesów oraz bezpośredniego współdziałania z wrażliwymi wewnętrznymi bazami danych biznesowych, systemami kadrowymi i księgami finansowymi. Choć ta możliwość otwiera bezprecedensowe poziomy produktywności i innowacji, jednocześnie niesie ze sobą poważne wyzwania w zakresie bezpieczeństwa, zarządzania i architektury.
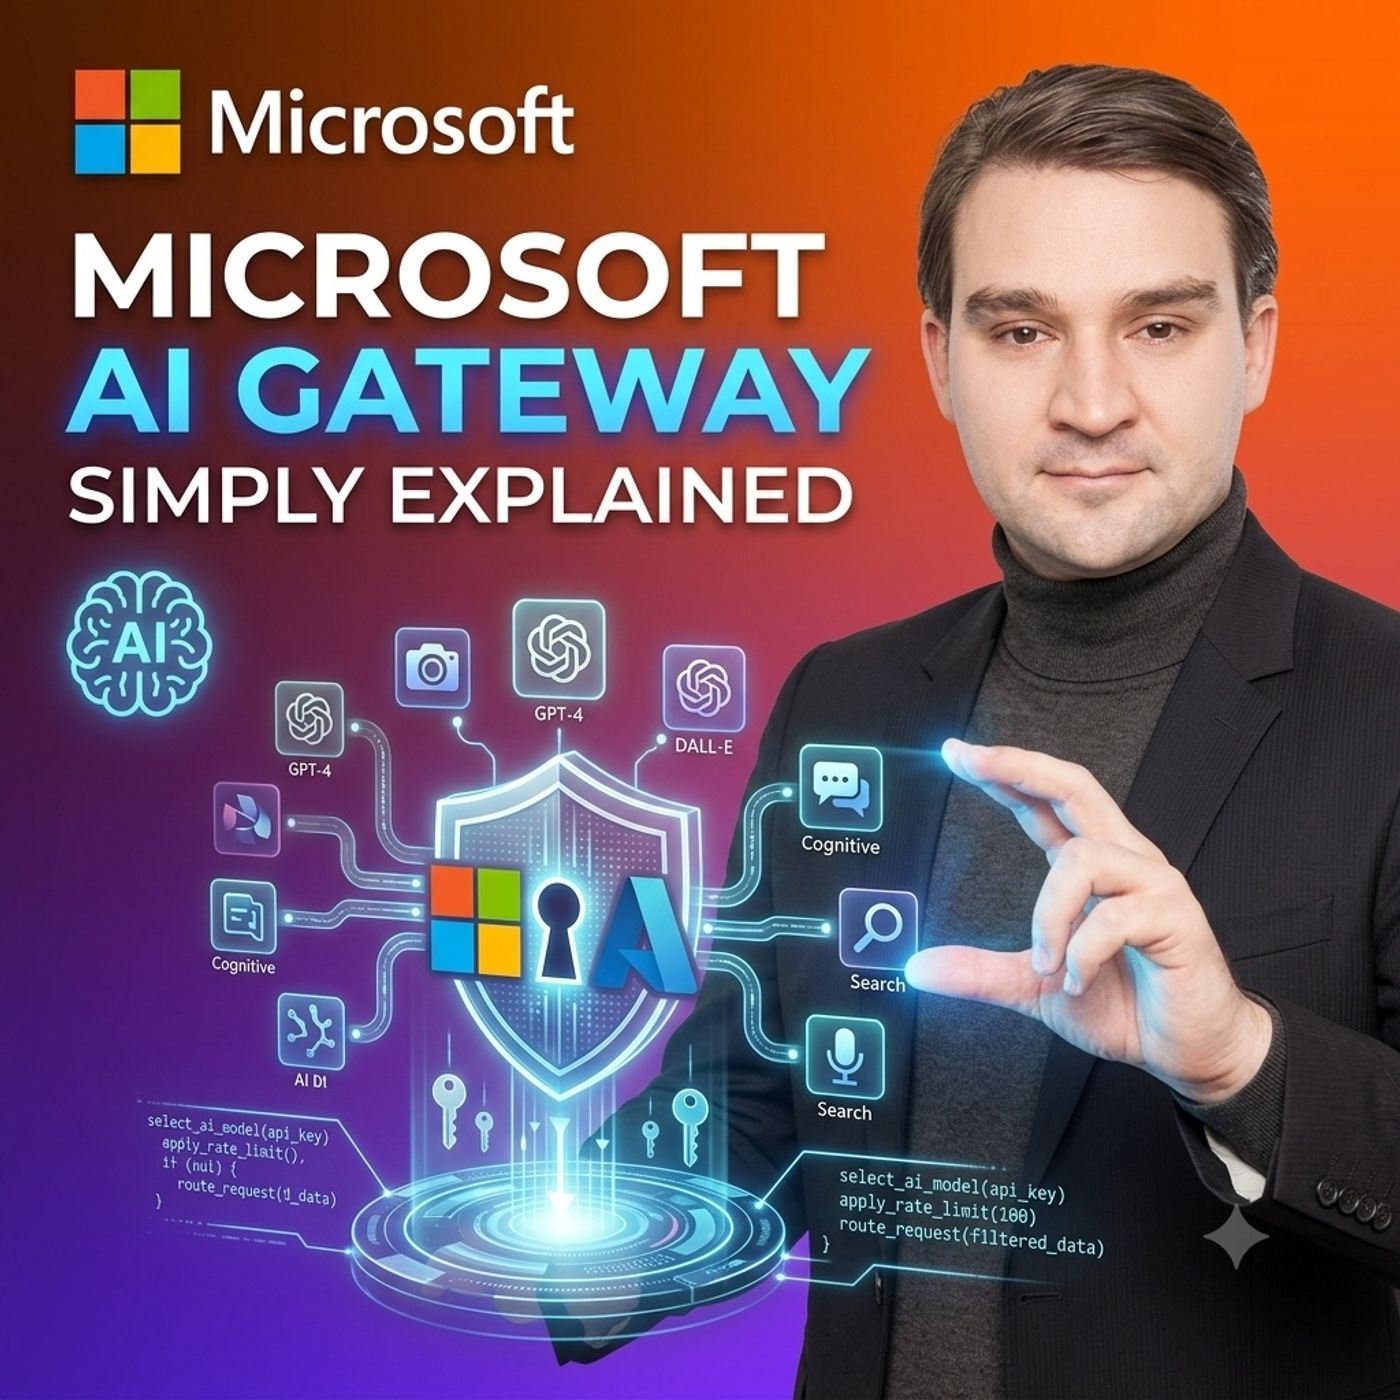
Jeśli chcesz zgłębić, jak nowoczesne przedsiębiorstwa radzą sobie z tą zmianą, koniecznie sprawdź powiązany odcinek naszego podcastu: Microsoft AI Gateway - Simply Explained. W tym odcinku omawiamy, jak narzędzia takie jak Microsoft AI Gateway i Azure API Management zapewniają bezpieczne wejście dla całego ruchu AI w przedsiębiorstwie. W tym obszernym wpisie rozwiniemy te kluczowe koncepcje i przyjrzymy się, jak zasady Zero Trust, Microsoft Entra ID, tożsamości zarządzane oraz Model Context Protocol (MCP) współpracują, aby zabezpieczać inteligentnych agentów na dużą skalę.
Wprowadzenie do wyzwania bezpieczeństwa AI w przedsiębiorstwie
Wyzwanie bezpieczeństwa AI w przedsiębiorstwie nie przypomina niczego, z czym dotychczas mierzyły się działy IT i cyberbezpieczeństwa. W tradycyjnej architekturze oprogramowania aplikacje komunikują się z bazami danych i interfejsami API w back-endzie za pomocą deterministycznych ścieżek kodu. Kontrola dostępu, uwierzytelnianie użytkowników i tokeny API są ściśle zarządzane przez ustalone systemy zarządzania tożsamością. Każda transakcja jest przewidywalna, a każdy przepływ danych jest sztywno zmapowany podczas cyklu życia tworzenia oprogramowania.
Generatywna AI burzy tę przewidywalność. Duże modele językowe (LLM) i autonomiczni agenci działają w oparciu o rozumowanie probabilistyczne. Przyjmują dane wejściowe w języku naturalnym, interpretują intencję i dynamicznie decydują, których narzędzi użyć, które bazy danych odpytać i jakie działania wykonać. Gdy agent AI otrzymuje dostęp do wewnętrznych narzędzi przedsiębiorstwa, staje się aktywnym uczestnikiem Twojego ekosystemu IT. Bez rygorystycznych barier architektonicznych agent AI mógłby nieumyślnie wykonać nieautoryzowane zapytania do baz danych, wyprowadzić wrażliwe dane osobowe pracowników (PII) z systemów HR albo wygenerować nieakceptowalne rachunki za zużycie tokenów w wyniku niekontrolowanych, zautomatyzowanych pętli.
Ponadto wiele organizacji początkowo wdraża modele AI w sposób zdecentralizowany. Poszczególne zespoły deweloperskie podłączają swoje własne aplikacje bezpośrednio do różnych zewnętrznych i wewnętrznych dostawców AI. Tworzy to architektoniczny koszmar znany w branży jako shadow AI. Zespoły bezpieczeństwa tracą widoczność tego, które aplikacje wywołują które modele, jakie dane są przesyłane przez sieć i w jaki sposób zarządzane są tokeny dostępu. Rozwiązanie tego problemu wymaga odejścia od doraźnych integracji na rzecz scentralizowanej, bezpiecznej i opartej na zasadach architektury.
Zrozumienie inteligentnych agentów i narzędzi MCP w miejscu pracy
Aby zabezpieczyć nowoczesne systemy AI, musimy najpierw zrozumieć komponenty, które czynią je tak potężnymi. Nowoczesny stos AI w przedsiębiorstwie to już nie tylko punkt końcowy modelu; składa się z warstw orkiestracji, autonomicznych agentów i wyspecjalizowanych narzędzi integracyjnych. Na czele tej ewolucji stoją Model Context Protocol (MCP) oraz zaawansowane struktury komunikacji agent-agent (A2A).
Inteligentni agenci to byty programowe zaprojektowane do osiągania określonych celów poprzez postrzeganie otoczenia i podejmowanie autonomicznych działań. W miejscu pracy agent może otrzymać zadanie wdrożenia nowego pracownika. Aby to wykonać, agent musi odczytać zasady firmowe, połączyć się z systemem HR w celu wygenerowania umowy o pracę, utworzyć nowe konto użytkownika w Microsoft Entra ID i złożyć zamówienie sprzętu w bazie zakupów IT.
Tu właśnie pojawiają się narzędzia Model Context Protocol (MCP), które są niezbędne. MCP zapewnia ustandaryzowany sposób, w jaki modele AI i agenci mogą bezpiecznie łączyć się z zewnętrznymi źródłami danych i narzędziami deweloperskimi. Zamiast tworzyć indywidualne integracje dla każdego modelu i źródła danych, deweloperzy budują ustandaryzowane serwery MCP. Serwery te udostępniają agentowi AI konkretne możliwości i schematy danych. Ponieważ narzędzia MCP łączą abstrakcyjne rozumowanie AI z konkretnymi działaniami w przedsiębiorstwie, stanowią jednak krytyczną powierzchnię ataku. Jeśli nieautoryzowany użytkownik zmanipuluje prompt AI za pomocą ataku typu prompt injection, słabo zabezpieczone narzędzie MCP może pozwolić agentowi na wykonanie nieautoryzowanych poleceń lub dostęp do ograniczonych baz danych. Zabezpieczenie tych ścieżek jest podstawowym wymogiem wdrożenia AI w przedsiębiorstwie.
Dlaczego model Zero Trust ma znaczenie dla autonomicznych systemów AI
Od lat branża cyberbezpieczeństwa propaguje model zabezpieczeń Zero Trust. Oparty na zasadzie „never trust, always verify” (nigdy nie ufaj, zawsze weryfikuj) model Zero Trust wymaga ciągłej, jawnej weryfikacji każdego żądania użytkownika, urządzenia i aplikacji przed przyznaniem dostępu do zasobów przedsiębiorstwa. Choć model Zero Trust pierwotnie projektowano z myślą o użytkownikach i tradycyjnych urządzeniach, jego zasady są obecnie absolutnie kluczowe dla autonomicznych systemów AI i inteligentnych agentów.
W architekturze AI opartej na Zero Trust żaden model AI, aplikacja kliencka, inteligentny agent ani narzędzie MCP nie są domyślnie zaufane tylko dlatego, że działają wewnątrz granic sieci firmowej. Każde żądanie wysłane przez agenta AI musi zostać uwierzytelnione, autoryzowane i zweryfikowane kryptograficznie. Jeśli agent żąda dostępu do bazy danych finansowych, warstwa zabezpieczeń musi zweryfikować nie tylko tożsamość aplikacji wywołującej, ale także konkretny kontekst żądania, użytkownika inicjującego prompt oraz to, czy dokładnie ten agent jest uprawniony do wykonania tej konkretnej czynności na tym konkretnym zbiorze danych.
Tradycyjne zabezpieczenie obwodowe zawodzi w erze generatywnej AI, ponieważ perymetrem nie jest już fizyczna zapora sieciowa, lecz granica okna kontekstowego modelu AI i punktów końcowych API, z którymi model się łączy. Autonomiczni agenci zacierają granicę między intencją użytkownika a zautomatyzowanym wykonaniem. Stosując zasady Zero Trust do bram AI, organizacje zapewniają ścisłe egzekwowanie dostępu zgodnie z zasadą najmniejszych uprawnień. Jeśli agent zostanie przejęty lub oszukany za pomocą ataku prompt injection, granica Zero Trust ogranicza zasięg szkód i zapobiega nieautoryzowanemu ruchowi bocznemu między wewnętrznymi systemami przedsiębiorstwa.
Jak Microsoft AI Gateway egzekwuje ścisłe granice uprawnień
Wdrożenie Zero Trust w rozległym środowisku AI przedsiębiorstwa wymaga dedykowanego komponentu architektury, czyli bezpiecznej bramy umieszczonej między aplikacjami klienckimi a dostawcami modeli AI. Dokładnie ten problem rozwiązuje Microsoft AI Gateway, zbudowana na bazie Azure API Management.
Microsoft AI Gateway działa jako bezpieczne, scentralizowane wejście dla całego ruchu AI przedsiębiorstwa. Zamiast pozwalać setkom różnych aplikacji, copilotów i inteligentnych agentów komunikować się bezpośrednio z różnymi punktami końcowymi modeli AI w usługach Azure OpenAI, Microsoft Foundry, Anthropic, Google Gemini lub Amazon Bedrock, cały ruch przechodzi przez bramę. Ten scentralizowany punkt przechwytywania pozwala zespołom platformy i bezpieczeństwa konsekwentnie egzekwować granice uprawnień, limity żądań oraz zasady bezpieczeństwa w całej organizacji.
Wewnątrz bramy administratorzy mogą konfigurować rozbudowane zasady, które sprawdzają przychodzące prompty, weryfikują tożsamość użytkownika, egzekwują filtry bezpieczeństwa treści i regulują dostęp do określonych narzędzi MCP. Jeśli aplikacja próbuje wywołać model AI lub narzędzie bez odpowiedniej autoryzacji, brama natychmiast blokuje żądanie, zanim dotrze ono do systemu zaplecza. Ponadto brama umożliwia bezproblemowe równoważenie obciążenia, semantyczne buforowanie oraz strategie przełączania awaryjnego modeli, zapewniając wysoką dostępność i odporność bez rezygnowania ze zgodności z zabezpieczeniami.
Wykorzystanie Microsoft Entra ID i tożsamości zarządzanych do kontroli dostępu
Centralne egzekwowanie zasad jest tak silne, jak dostawca tożsamości, na którym się opiera. Aby skutecznie zabezpieczać agentów AI i narzędzia MCP, organizacje muszą wyeliminować zakodowane na stałe klucze API, wspólne sekrety i statyczne hasła. Zakodowane na stałe poświadczenia to notoryczna luka w zabezpieczeniach: jeśli repozytorium kodu źródłowego aplikacji wycieknie, osadzone klucze API mogą dać złośliwym podmiotom nieograniczony dostęp do kosztownych modeli AI i wrażliwych systemów zaplecza.
Tu zasadniczą rolę odgrywają Microsoft Entra ID i zarządzane tożsamości platformy Azure. Dzięki integracji Microsoft AI Gateway z Microsoft Entra ID organizacje mogą uwierzytelniać każde żądanie AI przy użyciu tokenów tożsamości klasy enterprise. Aplikacje i inteligentni agenci uwierzytelniają się w bramie za pomocą bezpiecznych, kryptograficznie weryfikowalnych tokenów wydawanych przez Entra ID.
Jeszcze skuteczniej działa to w przypadku usług uruchomionych w platformie Azure, które mogą korzystać z zarządzanych tożsamości. Zarządzana tożsamość eliminuje potrzebę zarządzania poświadczeniami w kodzie przez deweloperów. Platforma Azure sama zarządza tożsamością usługi AI lub agenta, dzięki czemu może on bezpiecznie uwierzytelniać się w AI Gateway i w dalszych narzędziach MCP bez przechowywania jakichkolwiek sekretów. W połączeniu z kontrolą dostępu opartą na rolach (RBAC) administratorzy bezpieczeństwa mogą przypisywać precyzyjne uprawnienia każdemu agentowi. Na przykład agent obsługi klienta może otrzymać tożsamość Entra ID, która zezwala wyłącznie na dostęp do publicznych narzędzi MCP bazy wiedzy, a jednocześnie jest kryptograficznie blokowana przed jakimkolwiek zapytaniem do systemów finansowych lub kadrowych.
Centralizacja zarządzania w przepływach pracy AI i systemach biznesowych
Wraz ze skalowaniem wdrożeń AI w organizacji zdecentralizowane zarządzanie szybko prowadzi do chaosu operacyjnego. Różne jednostki biznesowe zaczynają wdrażać odmienne rozwiązania AI, korzystają z różnych modeli i ustanawiają niespójne standardy bezpieczeństwa. Centralizacja zarządzania we wszystkich przepływach pracy AI i zintegrowanych systemach biznesowych to jedyny sposób, by utrzymać zgodność z przepisami, kontrolować koszty i chronić dane firmowe.
Microsoft AI Gateway zapewnia zunifikowaną płaszczyznę sterowania, w której administratorzy IT, oficerowie bezpieczeństwa i zespoły ds. zgodności mogą monitorować i zarządzać całym obszarem wykorzystania AI. Dzięki integracji z Azure API Center oraz kompleksowym panelom monitorowania organizacje zyskują pełną widoczność każdej transakcji AI od początku do końca. Administratorzy mogą śledzić metryki zużycia tokenów, monitorować opóźnienia, analizować wzorce promptów i wykrywać anomalne zachowania w czasie rzeczywistym.
Scentralizowane zarządzanie zapewnia również jednolite stosowanie zasad zapobiegania utracie danych (DLP) i zasad bezpieczeństwa treści. Niezależnie od tego, czy pracownik korzysta z agenta AI za pośrednictwem własnej wewnętrznej aplikacji internetowej, Microsoft Copilot Studio, czy zautomatyzowanego przepływu pracy po stronie zaplecza, każdy prompt i każda odpowiedź przechodzi przez te same filtry bezpieczeństwa. Zapobiega to przypadkowemu wyciekowi własności intelektualnej, tajemnic handlowych lub regulowanych danych klientów do publicznych zbiorów danych treningowych modeli, zapewniając pełną zgodność z ramami zgodności przedsiębiorstwa, takimi jak RODO (GDPR), HIPAA i SOC 2.
Najlepsze praktyki zabezpieczania skalowalnych inicjatyw AI w przedsiębiorstwie
Zabezpieczanie inteligentnych agentów i narzędzi MCP to ciągły proces operacyjny, a nie jednorazowa konfiguracja. Aby pomóc organizacjom zbudować odporne, skalowalne i bezpieczne fundamenty AI, zespoły inżynierii platformy i bezpieczeństwa powinny stosować sprawdzony zestaw najlepszych praktyk:
- Zacznij od małej skali od zarządzanych obciążeń: Rozpocznij wdrażanie AI w przedsiębiorstwie, kierując pojedynczą aplikację pilotażową lub zarządzane obciążenie przez Microsoft AI Gateway. Zweryfikuj przepływy uwierzytelniania, przetestuj zasady Entra ID i dopracuj monitorowanie, zanim rozszerzysz wdrożenie na systemy krytyczne dla misji.
- Egzekwuj zasadę najmniejszych uprawnień dla wszystkich agentów: Traktuj każdego inteligentnego agenta jako odrębną tożsamość przedsiębiorstwa. Przypisuj szczegółowe uprawnienia przy użyciu Microsoft Entra ID i dopilnuj, aby narzędzia MCP udostępniały wyłącznie te schematy danych i funkcje, które są niezbędne agentowi do wykonania konkretnego zadania.
- Wyeliminuj zakodowane na stałe sekrety: Całkowicie zakaż używania statycznych kluczy API i wspólnych poświadczeń w kodzie aplikacji. Przejdź w pełni na zarządzane tożsamości platformy Azure i uwierzytelnianie oparte na tokenach dla całej komunikacji usługa-usługa w obszarze AI.
- Wdrożenie solidnych mechanizmów kontroli kosztów i ograniczania przepustowości: Zużycie tokenów w generatywnej AI może szybko wymknąć się spod kontroli. Skonfiguruj w bramie AI limity żądań, budżety tokenów, przydziały żądań oraz semantyczne buforowanie, aby chronić organizację przed nagłymi skokami kosztów i podatnościami na ataki typu odmowa usługi.
- Zapewnienie pełnej obserwowalności i rejestrowania audytu: Upewnij się, że każde żądanie AI, odpowiedź modelu i wykonanie narzędzia są rejestrowane wraz z szczegółowymi metadanymi. Regularnie przeglądaj pulpity obserwowalności AI, aby wykrywać nietypowe wzorce użycia, nieefektywne podpowiedzi i potencjalne naruszenia bezpieczeństwa.
Stosując te najlepsze praktyki i korzystając z nowoczesnej infrastruktury chmurowej, takiej jak Microsoft AI Gateway, Microsoft Entra ID i Azure API Management, przedsiębiorstwa mogą z pewnością siebie wdrażać transformacyjną moc autonomicznej AI bez narażania bezpieczeństwa, zgodności ani kontroli finansowej. Aby usłyszeć zwięzłe, zrozumiałe wyjaśnienie tych koncepcji i dowiedzieć się, jak wdrożyć je we własnym środowisku, koniecznie posłuchaj naszego odcinka podcastu Microsoft AI Gateway - Simply Explained.