 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dominando o Azure Resource Manager: um guia para iniciantes sobre o controle da nuvem
By Mirko Peters ·
Bem-vindo ao guia definitivo sobre o Azure Resource Manager! Se você está entrando no mundo da computação em nuvem, gerenciar recursos de forma eficiente é um dos primeiros grandes obstáculos que você vai encontrar. Ficou para trás o tempo em que os administradores clicavam em portais para criar máquinas virtuais manualmente, configurar contas de armazenamento e montar redes peça por peça. Hoje, a
Automatically translated with AI from the original post. Read the English original
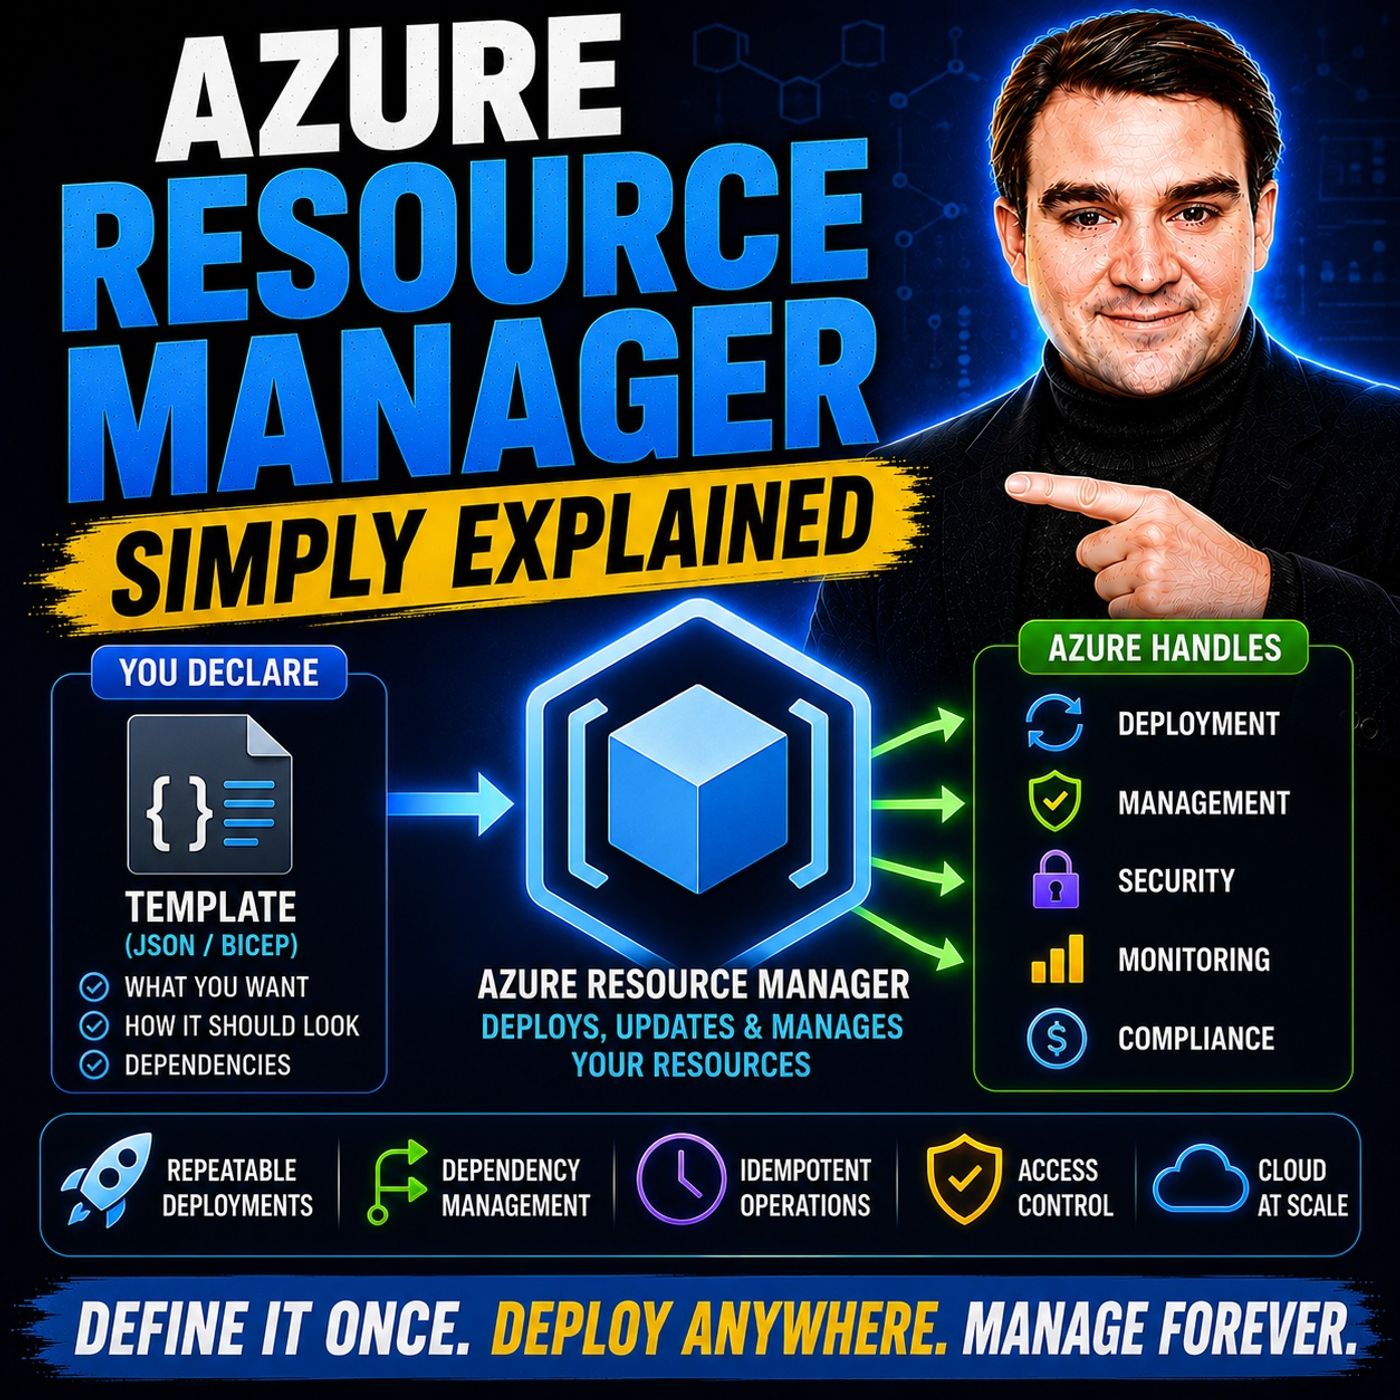
Bem-vindo ao guia definitivo sobre o Azure Resource Manager! Se você está entrando no mundo da computação em nuvem, gerenciar recursos de forma eficiente é um dos primeiros grandes obstáculos que você vai encontrar. Ficou para trás o tempo em que os administradores clicavam em portais para criar máquinas virtuais manualmente, configurar contas de armazenamento e montar redes peça por peça. Hoje, ambientes de nuvem modernos exigem escalabilidade, repetibilidade e governança rigorosa. É aí que entra o plano de controle central do Microsoft Azure.
Se você quer migrar de configurações manuais, sujeitas a erros, para um gerenciamento de infraestrutura estruturado e automatizado, entender o Azure Resource Manager é o seu ponto de partida. Neste post abrangente, vamos explorar o que é o ARM, como ele funciona por baixo dos panos, seus principais recursos e como você pode usá-lo para ter controle total das suas operações na nuvem. Vamos direto ao ponto e desvendar o motor que impulsiona o Microsoft Azure.
O que é o ARM?
O Azure Resource Manager (ARM) é a espinha dorsal e o plano de controle central do Microsoft Azure. Sempre que você implanta, atualiza ou exclui um recurso no Azure, seja usando o portal do Azure, o Azure PowerShell, a CLI do Azure ou clientes REST, sua solicitação passa diretamente pela camada do ARM. O ARM processa a solicitação, valida suas permissões e interage com os serviços subjacentes do Azure para executar seus comandos.
Componentes principais
Para entender de fato como o ARM opera, vale a pena observar as camadas de arquitetura que formam o ecossistema de gerenciamento do Azure:
| Camada | Descrição |
|---|---|
| Camada de ferramentas de gerenciamento | Interfaces para os usuários interagirem com o Azure, como o Portal do Azure, o Azure PowerShell e a CLI do Azure. |
| Camada do Azure Resource Manager | A camada central de controle, responsável por processar solicitações, gerenciar recursos e aplicar políticas de segurança e governança. |
| Camada de serviços do Azure | Os recursos reais de computação, armazenamento, banco de dados e rede que executam as cargas de trabalho na nuvem. |
Além dessas camadas fundamentais, o ARM depende de vários elementos-chave para estruturar e executar implantações:
- Grupos de recursos: contêineres lógicos que reúnem recursos relacionados, facilitando gerenciá-los como uma única unidade coletiva.
- Recursos: serviços individuais ou componentes de infraestrutura implantados dentro dos seus grupos de recursos.
- Modelos: arquivos JSON declarativos que definem exatamente a infraestrutura que você quer implantar, garantindo consistência total.
- Parâmetros: valores personalizáveis que tornam seus modelos de implantação flexíveis e reutilizáveis em diferentes ambientes.
- Implantações: o processo de execução que cria ou atualiza recursos com base nas especificações definidas.
Finalidade do ARM
A principal finalidade do Azure Resource Manager é simplificar o gerenciamento de recursos e trazer ordem a ambientes de nuvem complexos. Ao tratar sua infraestrutura de nuvem como um conjunto unificado, e não como componentes isolados, o ARM oferece vantagens enormes:
- Consistência e repetibilidade: com o uso de modelos, o ARM elimina a divergência de configuração e garante que os ambientes de staging, teste e produção sejam idênticos.
- Gerenciamento por grupo de recursos: agrupar ativos relacionados permite que as equipes gerenciem permissões, acompanhem gastos e apliquem regras de governança ao mesmo tempo.
- Infraestrutura como código (IaC): o ARM permite que as equipes adotem definições de infraestrutura versionadas, tornando o rastreamento de mudanças e a reversão de atualizações muito mais simples.
- Controle de acesso baseado em função (RBAC): o gerenciamento granular de permissões garante que os usuários tenham acesso apenas aos recursos específicos de que precisam para realizar seu trabalho.
Como o Azure Resource Manager funciona
Entender a mecânica operacional do Azure Resource Manager é essencial para projetar arquiteturas de nuvem robustas. O ARM depende muito de limites lógicos e modelos de implantação padronizados para manter sua nuvem organizada e previsível.
Grupos de recursos
Os grupos de recursos são a base da organização no ARM. Eles funcionam como contêineres lógicos que agrupam serviços do Azure relacionados. Quando você aplica uma ação, como exclusão, atualização ou atribuição de permissões, a um grupo de recursos, essa ação se propaga para todos os recursos contidos nele.
Por exemplo, uma aplicação web multicamadas pode ter um grupo de recursos que contém uma máquina virtual de front-end, um banco de dados do Azure SQL e uma conta de armazenamento de suporte. Gerenciá-los em conjunto simplifica o ciclo de vida da aplicação. Estas são as práticas recomendadas essenciais para gerenciar seus grupos de recursos:
- Gerenciamento de ciclo de vida compartilhado: agrupe recursos que compartilham o mesmo ciclo de vida, a mesma cadência de implantação e o mesmo cronograma de desativação.
- Limites de segurança: use grupos de recursos para isolar ambientes (por exemplo, separando cargas de trabalho de produção de ambientes de desenvolvimento).
- Proteção de recursos: aplique bloqueios de gerenciamento a grupos de recursos críticos para evitar exclusões acidentais ou modificações não autorizadas.
- Nomenclatura e marcação consistentes: estabeleça convenções de nomenclatura claras e estratégias de marcação (tags) para facilitar a identificação dos recursos.
Modelos de implantação
O ARM oferece suporte a dois caminhos principais para provisionar infraestrutura: implantações baseadas em modelos e implantações manuais.
Implantações baseadas em modelos
As implantações baseadas em modelos usam arquivos JSON declarativos para descrever o estado desejado da sua infraestrutura. Em vez de dizer ao Azure, passo a passo, como criar um servidor, você informa ao ARM como deve ser a arquitetura final. O ARM determina automaticamente as dependências e a ordem de implantação.
| Processo operacional | Descrição |
|---|---|
| Modelos declarativos | Modele recursos, dependências e ordem de implantação de forma eficiente. |
| Gerenciamento do ciclo de vida | Gerencie de forma organizada os componentes de infraestrutura relacionados por meio de grupos de recursos. |
| Integração com governança | Use o Azure RBAC, o Azure Policy e as tags para manter conformidade rigorosa. |
| Automação | Implemente pipelines de CI/CD para simplificar os fluxos de implantação e gerenciamento. |
| Execução idempotente | Garanta que executar o mesmo modelo várias vezes produza um estado consistente. |
| Tratamento de dependências | Implante com segurança pilhas de aplicações complexas e multicamadas em uma ordem determinística. |
Implantações manuais
As implantações manuais envolvem clicar no portal do Azure ou executar comandos da CLI de forma avulsa para provisionar serviços um a um. Embora essa abordagem seja útil para testes rápidos ou prototipagem, ela frequentemente introduz erro humano, desvio de configuração e falta de documentação. A transição para modelos automatizados e baseados em modelos é sempre recomendada para cargas de trabalho corporativas.
Principais recursos do Azure Resource Manager
O Azure Resource Manager oferece recursos nativos projetados para proteger, organizar e automatizar sua presença na nuvem. Vamos conhecer os recursos que tornam o ARM indispensável para engenheiros de nuvem.
Controle de acesso baseado em função (RBAC)
A segurança começa com acesso de privilégio mínimo. O Azure RBAC permite que administradores atribuam permissões precisas a usuários, grupos e entidades de serviço em escopos específicos, como uma assinatura, um grupo de recursos ou um único recurso.
- Atribua permissões granulares adaptadas às responsabilidades operacionais exatas.
- Use funções integradas, como Leitor, Colaborador e Proprietário, para uma configuração rápida.
- Reforce a conformidade de segurança impedindo que usuários não autorizados alterem a infraestrutura de produção.
Tags e governança
À medida que sua presença na nuvem cresce, fica difícil acompanhar o que pertence a quem. As tags permitem associar metadados no formato chave-valor aos seus recursos. Isso facilita bastante a filtragem, o monitoramento e o controle de custos.
| Benefício | Descrição |
|---|---|
| Organização de recursos | Agrupe ativos por ambiente, carga de trabalho, proprietário, departamento ou projeto. |
| Governança e conformidade | Audite a aderência às políticas e identifique desvios de conformidade logo no início. |
| Alocação de custos | Atribua os gastos com o Azure diretamente a equipes, unidades de negócio ou clientes específicos. |
Infraestrutura como código (IaC)
Infraestrutura como código é uma prática fundamental e moderna de DevOps. Com o ARM, você escreve código que define seu ambiente de nuvem. Isso garante que sua infraestrutura possa ser versionada, revisada por meio de pull requests e implantada automaticamente em várias regiões ou locatários, sem intervenção manual.
Se os modelos JSON brutos do ARM parecerem muito verbosos para o seu fluxo de trabalho, você pode conhecer linguagens de abstração mais modernas, como o Bicep, que são compiladas diretamente para modelos ARM e oferecem uma sintaxe mais limpa e concisa.
Benefícios de usar o ARM
A adoção do Azure Resource Manager traz melhorias concretas e imediatas para seus fluxos de engenharia, para a saúde financeira e para a postura de segurança.
Gerenciamento simplificado
Ao centralizar as operações por meio de um plano de controle unificado, o ARM elimina o atrito de gerenciar serviços de nuvem dispersos. Modelos declarativos e grupos de recursos tornam previsível e administrável a expansão da infraestrutura entre ambientes.
Eficiência de custos
Os gastos com nuvem podem facilmente sair do controle sem supervisão adequada. O ARM contribui para a eficiência de custos ao facilitar a marcação correta dos recursos para acompanhamento financeiro, permitindo que as equipes gerem relatórios detalhados de gastos, identifiquem cargas de trabalho ociosas e ajustem o dimensionamento das implantações com base no uso histórico real.
Segurança reforçada
Com a autenticação integrada do Azure Active Directory, identidades gerenciadas para aplicativos, políticas de RBAC refinadas e integração estreita com o Azure Key Vault para o gerenciamento de segredos, o ARM garante que seu ambiente de nuvem permaneça protegido e pronto para auditoria.
Casos de uso comuns para o Azure Resource Manager
O ARM é versátil e se encaixa naturalmente em vários cenários comuns em empresas:
- Desenvolvimento e testes: Crie rapidamente ambientes isolados ou ambientes de teste sob demanda para desenvolvedores, usando modelos reproduzíveis.
- Implantações em produção: Automatize implantações corporativas em múltiplas camadas por meio de pipelines de CI/CD, garantindo zero intervenção manual e confiabilidade total.
- Estratégias multinuvem e híbridas: Mantenha um modelo de governança unificado em arquiteturas híbridas, integrando recursos não Azure por meio do Azure Arc.
Perguntas frequentes
O que é o Azure Resource Manager (ARM)?
O Azure Resource Manager é o serviço de plano de controle central do Microsoft Azure, que permite implantar, organizar, gerenciar e proteger seus recursos de nuvem de forma consistente.
Como criar um grupo de recursos no ARM?
Você pode criar um grupo de recursos pelo Portal do Azure, pela CLI do Azure ou pelo Azure PowerShell, bastando informar um nome exclusivo e selecionar a região geográfica desejada.
Posso usar modelos do ARM para automação?
Sim! Os modelos do ARM usam JSON declarativo para definir sua infraestrutura, permitindo automatizar implantações e eliminar erros de provisionamento manual.
O que é o controle de acesso baseado em função (RBAC)?
O RBAC é um recurso do ARM que permite gerenciar rigorosamente quem tem acesso aos seus recursos do Azure e quais ações específicas cada pessoa está autorizada a executar.
Como as tags ajudam no gerenciamento de recursos?
As tags são rótulos de metadados associados aos recursos que simplificam a categorização por departamento, projeto, ambiente ou centro de custo, tornando os relatórios de custos e a governança muito mais fáceis.
Posso usar o ARM com outros provedores de nuvem?
Embora o ARM seja nativo do Azure, você pode estender suas capacidades de governança e gerenciamento para ambientes locais e multinuvem usando o Azure Arc.
Quais são os benefícios de usar a Infraestrutura como Código (IaC)?
A IaC padroniza as implantações, permite controle de versão, evita desvios de configuração e acelera drasticamente os ciclos de provisionamento.
Como posso monitorar meus recursos do Azure?
Você pode monitorar seus recursos com o Azure Monitor, que coleta dados de telemetria sobre desempenho, disponibilidade e integridade operacional.
Conclusão
Dominar o Azure Resource Manager é um marco essencial para quem quer criar soluções de nuvem robustas, escaláveis e seguras. Ao deixar para trás as configurações manuais e adotar grupos de recursos, controle de acesso baseado em função e infraestrutura como código, suas equipes podem implantar cargas de trabalho com confiança e consistência. Para aprofundar esses conceitos e ouvir discussões de especialistas sobre como otimizar sua jornada na nuvem, não deixe de conferir o episódio relacionado Azure Resource Manager - Simply Explained.