 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Захист інтелектуальних агентів і інструментів MCP в корпоративному середовищі
By Mirko Peters ·
Раді вітати вас знову у нашому постійному огляді сучасних корпоративних технологій, безпеки хмарних сервісів та інтеграції штучного інтелекту. Оскільки організації у всьому світі поспішають впроваджувати генеративний ШІ, відбувається глибокий зсув у тому, як виконується цифрова робота.
Automatically translated with AI from the original post. Read the English original
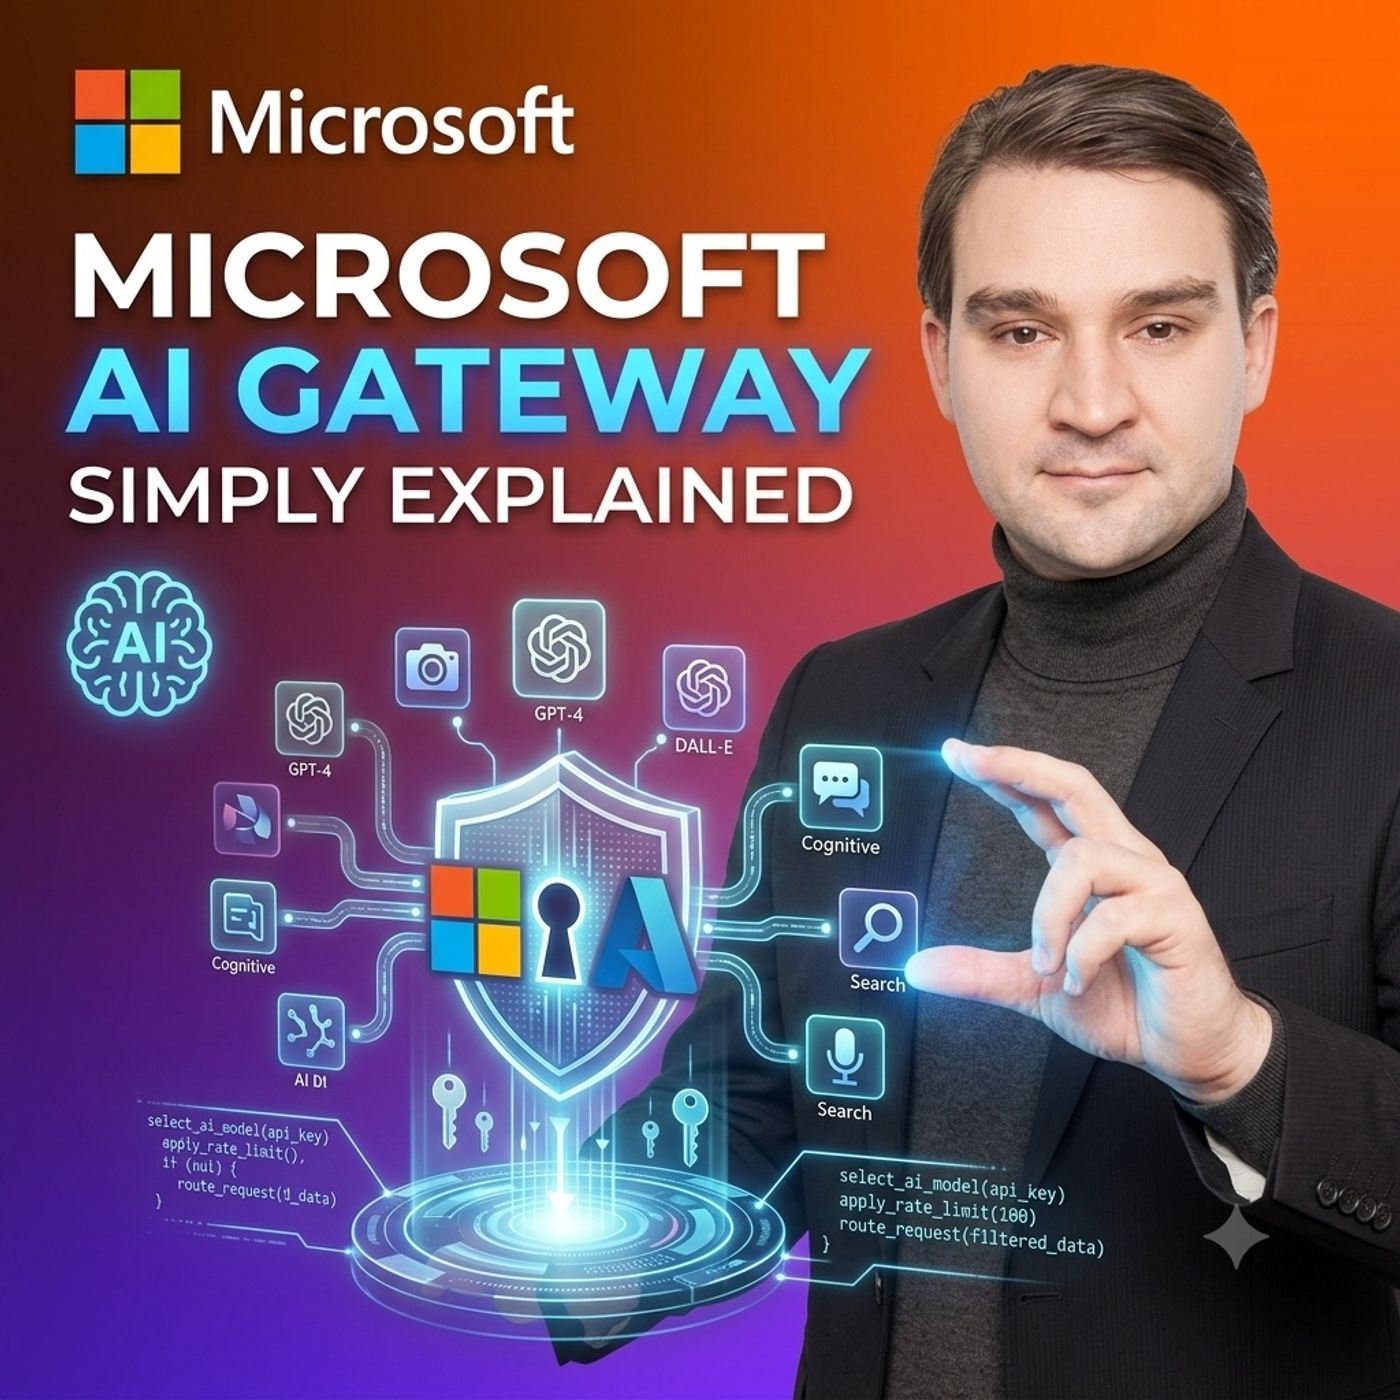
Раді вітати вас знову у нашому постійному огляді сучасних корпоративних технологій, безпеки хмарних сервісів та інтеграції штучного інтелекту. Оскільки організації у всьому світі поспішають впроваджувати генеративний ШІ, відбувається глибокий зсув у тому, як виконується цифрова робота. Ми стрімко відходимо від ери простих статичних чат-ботів, які лише відповідають на запитання в ізольованому вікні чату. Сьогодні компанії впроваджують автономних інтелектуальних агентів, здатних міркувати, планувати, виконувати багатоетапні робочі процеси та безпосередньо взаємодіяти з чутливими внутрішніми базами даних бізнесу, системами управління персоналом і фінансовими книгами. Ця можливість відкриває безприкладний рівень продуктивності та інновацій у бізнесі, але водночас створює масові виклики безпеки, управління та архітектури.
Якщо ви хочете глибше розібратися, як сучасні підприємства керують цим зсувом, обов’язково перегляньте наш пов’язаний подкаст Microsoft AI Gateway - Simply Explained. У цьому епізоді ми розбираємо, як такі інструменти, як Microsoft AI Gateway та Azure API Management, забезпечують надійну точку входу для всього корпоративного трафіку ШІ. У цьому докладному блог-пості ми значно поглибимо ці ключові концепції та розглянемо, як принципи Zero Trust, Microsoft Entra ID, керовані ідентифікатори та Model Context Protocol (MCP) разом забезпечують безпеку інтелектуальних агентів у масштабі.
Вступ до виклику безпеки корпоративного ШІ
Виклик безпеки корпоративного ШІ не схожий на те, з чим раніше стикалися ІТ-відділи та підрозділи кібербезпеки. У традиційній архітектурі програмного забезпечення застосунки взаємодіють із серверними базами даних і API через детерміновані шляхи коду. Контроль доступу, автентифікація користувачів і токени API жорстко регулюються усталеними системами управління ідентифікацією. Кожна транзакція передбачувана, а кожен потік даних чітко описаний на етапі життєвого циклу розробки програмного забезпечення.
Генеративний ШІ руйнує цю передбачуваність. Великі мовні моделі (LLM) та автономні агенти працюють на основі імовірнісного міркування. Вони приймають інструкції природною мовою, інтерпретують намір і динамічно вирішують, які інструменти викликати, які бази даних запитувати та які дії виконувати. Коли агенту ШІ надано доступ до внутрішніх корпоративних інструментів, він стає активним учасником вашої ІТ-екосистеми. Без суворих архітектурних обмежень агент ШІ може ненавмисно виконати несанкціоновані запити до баз даних, витекти конфіденційні персональні дані співробітників (PII) із систем управління персоналом або нагромадити неприпустимі рахунки за споживання токенів через некеровані автоматизовані цикли.
Крім того, багато організацій спочатку впроваджують моделі ШІ децентралізовано. Окремі команди розробників підключають свої власні застосунки безпосередньо до різних зовнішніх і внутрішніх постачальників ШІ. Так виникає архітектурна проблема, яку в галузі називають тіньовим ШІ (shadow AI). Команди безпеки втрачають видимість того, які застосунки викликають які моделі, які дані передаються мережею та як керуються токени доступу. Щоб подолати цей виклик, потрібно відмовитися від ad-hoc інтеграцій на користь централізованої, безпечної та орієнтованої на політики архітектури.
Розуміння інтелектуальних агентів і інструментів MCP на робочому місці
Щоб захистити сучасні системи ШІ, спершу потрібно зрозуміти компоненти, які роблять їх такими потужними. Сучасний корпоративний стек ШІ — це вже не лише кінцева точка моделі; він складається з рівнів оркестрації, автономних агентів і спеціалізованих інструментів інтеграції. Попереду цієї еволюції стоїть Model Context Protocol (MCP) і розвинені комунікаційні фреймворки Agent-to-Agent (A2A).
Інтелектуальні агенти — це програмні сутності, створені для досягнення конкретних цілей шляхом сприйняття свого середовища та автономних дій. У робочому середовищі агенту може бути доручено прийняти нового співробітника на роботу. Для цього агенту потрібно прочитати корпоративні політики, взаємодіяти із системою управління персоналом для створення трудового договору, створити новий обліковий запис користувача в Microsoft Entra ID і подати заявку на апаратне забезпечення до бази закупівель ІТ.
Саме тут на допомогу приходять інструменти Model Context Protocol (MCP). MCP надає стандартизований спосіб, яким моделі ШІ та агенти можуть безпечно підключатися до зовнішніх джерел даних та інструментів розробника. Замість того щоб писати індивідуальні інтеграції для кожної окремої моделі та джерела даних, розробники створюють стандартизовані сервери MCP. Ці сервери відкривають агенту ШІ певні можливості та схеми даних. Водночас ці інструменти MCP з'єднують абстрактне міркування ШІ з конкретними діями в корпоративному середовищі, тому вони становлять критично важливу поверхню атаки. Якщо неавторизований користувач маніпулює запитом до ШІ за допомогою атаки prompt injection, погано захищений інструмент MCP може дозволити агенту виконувати несанкціоновані команди або отримувати доступ до обмежених баз даних. Захист цих каналів є базовою вимогою для впровадження ШІ в корпоративному середовищі.
Чому Zero Trust важливий для автономних систем ШІ
Упродовж багатьох років галузь кібербезпеки просувала модель безпеки Zero Trust. Її основна філософія: «ніколи не довіряй, завжди перевіряй». Zero Trust вимагає постійної явної перевірки кожного запиту користувача, пристрою та застосунку перед наданням доступу до корпоративних ресурсів. Хоча Zero Trust спочатку розроблявся для людей і традиційних пристроїв, його принципи зараз абсолютно необхідні для автономних систем ШІ та інтелектуальних агентів.
В архітектурі ШІ з Zero Trust жодній моделі ШІ, клієнтському застосунку, інтелектуальному агенту чи інструменту MCP не довіряють автоматично лише тому, що вони працюють у межах корпоративної мережі. Кожен запит, зроблений агентом ШІ, має бути автентифікований, авторизований і криптографічно перевірений. Якщо агент запитує доступ до фінансової бази даних, рівень безпеки має перевірити не лише ідентичність застосунку, що виконує виклик, а й конкретний контекст запиту, користувача, який ініціював запит, і те, чи має саме цей агент право виконувати саме цю дію над саме цим набором даних.
Традиційна периметральна безпека в епоху генеративного ШІ не працює, адже периметр більше не є фізичним брандмауером. Він є межею контекстного вікна моделі ШІ та кінцевих точок API, до яких вона звертається. Автономні агенти стирають межу між наміром користувача та автоматизованим виконанням. Застосовуючи принципи Zero Trust до шлюзів ШІ, організації гарантують жорстке дотримання доступу за принципом найменших привілеїв. Якщо агента скомпрометують або обдурять за допомогою атаки prompt injection, межа Zero Trust обмежує масштаб наслідків і запобігає несанкціонованому горизонтальному переміщенню між внутрішніми корпоративними системами.
Як Microsoft AI Gateway забезпечує суворі межі дозволів
Впровадження Zero Trust у розгалуженому корпоративному середовищі ШІ потребує окремого архітектурного компонента, а саме захищеного шлюзу між клієнтськими застосунками та постачальниками моделей ШІ. Саме цю задачу вирішує Microsoft AI Gateway, побудований на основі Azure API Management.
Microsoft AI Gateway працює як захищена централізована точка входу для всього корпоративного трафіку ШІ. Замість того щоб дозволяти сотням різних застосунків, копілотів та інтелектуальних агентів напряму звертатися до різних кінцевих точок моделей ШІ в Azure OpenAI, Microsoft Foundry, Anthropic, Google Gemini або Amazon Bedrock, весь трафік спрямовується через шлюз. Така централізована точка перехоплення дозволяє командам платформи та безпеки послідовно застосовувати межі дозволів, ліміти швидкості та політики безпеки в усій організації.
Усередині шлюзу адміністратори можуть налаштовувати комплексні політики, які перевіряють вхідні запити, підтверджують ідентичність користувача, застосовують фільтри безпеки контенту та регулюють доступ до окремих інструментів MCP. Якщо застосунок намагається викликати модель ШІ або інструмент без належної авторизації, шлюз миттєво блокує запит, ще до того як він потрапить до внутрішньої системи. Крім того, шлюз забезпечує балансування навантаження, семантичне кешування та стратегії відмовостійкості моделей, гарантуючи високу доступність і стійкість без шкоди для відповідності вимогам безпеки.
Використання Microsoft Entra ID та керованих ідентичностей для контролю доступу
Централізоване забезпечення політик є настільки ж надійним, наскільки надійний лежачий в основі провайдер ідентифікації. Щоб ефективно захистити ШІ-агентів та інструменти MCP, підприємства мають позбутися жорстко закодованих ключів API, спільних секретів і статичних паролів. Жорстко закодовані облікові дані — це відома вразливість безпеки: якщо репозиторій із вихідним кодом застосунку стане доступним стороннім особам, вбудовані ключі API можуть дати зловмисникам необмежений доступ до дорогих моделей ШІ та чутливих внутрішніх систем.
Тут важливу роль відіграють Microsoft Entra ID та керовані ідентифікатори Azure. Інтегрувавши Microsoft AI Gateway з Microsoft Entra ID, організації можуть автентифікувати кожен запит до ШІ за допомогою токенів ідентифікації корпоративного рівня. Застосунки та інтелектуальні агенти автентифікуються в шлюзі за допомогою безпечних токенів, які видає Entra ID і які можна криптографічно перевірити.
Ще ефективніше працює інший підхід: служби, що працюють в Azure, можуть використовувати керовані ідентифікатори. Керований ідентифікатор усуває потребу в тому, щоб розробники самостійно керували обліковими даними в коді. Azure автоматично керує ідентичністю служби ШІ або агента, дозволяючи їй безпечно автентифікуватися в AI Gateway та в подальших інструментах MCP без зберігання секретів будь-де. У поєднанні з рольовим контролем доступу (RBAC) адміністратори безпеки можуть призначати кожному агенту точні дозволи. Наприклад, агент служби підтримки клієнтів може отримати ідентифікатор Entra ID, який дозволяє доступ лише до інструментів MCP для загальнодоступної бази знань, водночас криптографічно блокуючи будь-які запити до фінансових або кадрових систем.
Централізоване управління робочими процесами ШІ та бізнес-системами
Коли впровадження ШІ в організації масштабується, децентралізоване управління швидко призводить до операційного хаосу. Різні бізнес-підрозділи починають розгортати розрізнені рішення ШІ, використовують різні моделі та встановлюють неузгоджені стандарти безпеки. Централізоване управління всіма робочими процесами ШІ та інтегрованими бізнес-системами — єдиний спосіб підтримувати відповідність вимогам, контролювати витрати й захищати корпоративні дані.
Microsoft AI Gateway надає єдину площину керування, де ІТ-адміністратори, офіцери з безпеки та команди комплаєнсу можуть відстежувати й керувати всім обсягом використання ШІ. Завдяки інтеграції з Azure API Center та детальним панелям моніторингу організації отримують наскрізну видимість кожної транзакції ШІ. Адміністратори можуть відстежувати метрики споживання токенів, контролювати затримки, аналізувати шаблони запитів і виявляти аномальну поведінку в реальному часі.
Централізоване управління також гарантує, що політики запобігання втраті даних (DLP) і безпеки контенту застосовуються однаково. Чи взаємодіє співробітник з агентом ШІ через власний внутрішній веб-застосунок, Microsoft Copilot Studio чи автоматизований робочий процес на бекенді, кожен запит і кожна відповідь проходять через одні й ті самі фільтри безпеки. Це запобігає випадковому витоку інтелектуальної власності, комерційних таємниць або регульованих даних клієнтів у публічні набори для навчання моделей і забезпечує повну відповідність корпоративним нормативним рамкам, таким як GDPR, HIPAA та SOC 2.
Найкращі практики безпечного масштабування корпоративних ініціатив ШІ
Захист інтелектуальних агентів і інструментів MCP — це безперервний операційний процес, а не одноразове налаштування. Щоб допомогти організаціям побудувати стійку, масштабовану та безпечну основу для ШІ, команди платформної інженерії та безпеки мають дотримуватися перевіреного набору найкращих практик:
- Починайте з невеликого: керовані робочі навантаження: Почніть свій шлях впровадження ШІ в організації з маршрутизації одного пілотного застосунку або керованого робочого навантаження через Microsoft AI Gateway. Перевірте потоки автентифікації, протестуйте політики Entra ID і вдосконаліть моніторинг, перш ніж розширювати його на критично важливі системи.
- Застосовуйте принцип найменших привілеїв для всіх агентів: Розглядайте кожного інтелектуального агента як окрему корпоративну ідентичність. Призначайте детальні дозволи через Microsoft Entra ID і переконайтеся, що інструменти MCP відкривають лише ті схеми даних і функції, які потрібні агенту для виконання конкретного завдання.
- Усуньте жорстко закодовані секрети: Повністю заборонiть використання статичних ключів API та спільних облікових даних у коді застосунків. Повністю перейдіть на керовані ідентифікатори Azure та автентифікацію на основі токенів для всієї міжсервісної взаємодії ШІ.
- Впровадьте надійний контроль витрат і обмеження запитів: Споживання токенів генеративного ШІ може швидко вийти з-під контролю. Налаштуйте ліміти частоти запитів, бюджети токенів, квоти на запити та семантичне кешування у своєму шлюзі ШІ, щоб захистити організацію від несподіваних фінансових стрибків і вразливостей типу «відмова в обслуговуванні».
- Забезпечте повну спостережуваність і журналювання аудиту: Переконайтеся, що кожен запит до ШІ, відповідь моделі та виконання інструмента фіксуються з детальними метаданими. Регулярно переглядайте панелі спостереження за ШІ, щоб виявляти аномальні моделі використання, неефективні промпти та потенційні порушення безпеки.
Дотримуючись цих найкращих практик і використовуючи сучасну хмарну інфраструктуру, зокрема Microsoft AI Gateway, Microsoft Entra ID та Azure API Management, підприємства можуть впевнено використовувати трансформаційну силу автономного ШІ, не жертвуючи безпекою, відповідністю вимогам і фінансовим контролем. Щоб почути стислий, простою мовою виклад цих концепцій і дізнатися, як впровадити їх у своєму середовищі, обов’язково послухайте наш епізод подкасту Microsoft AI Gateway - Simply Explained.