 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Automation Runbooks: Microsoft Azure-Architektur auf Autopilot betreiben
Von Mirko Peters · · Aktualisiert
Azure Automation Runbooks: Microsoft Azure-Architektur auf Autopilot betreiben. Nutzen Sie bewährte Methoden für Azure-Automatisierung, um Ihre Cloud-Architektur zu optimieren.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Kennen Sie diesen „kleinen“ Klick im Portal, der sich um 2 Uhr nachts als Vorfall entpuppt? Ich habe diese Lektion auf die harte Tour gelernt, als ein gut gemeintes manuelles Update einer VM zu abweichenden Konfigurationen in der gesamten Umgebung geführt hat. Die Lösung war kein Heldentum, sondern unspektakuläre, wiederholbare Automatisierung. In Azure leisten Azure Automation Runbooks, Ressourcen und einige gezielt gesetzte Kontrollpunkte genau das: Sie sparen Ihnen still und leise die Woche.
9 überraschende Fakten zu Microsoft Azure-Architektur auf Autopilot- Autopilot kann ganze Cloud-Umgebungen automatisch aufbauen: Mit Azure-Autopilot-Mustern in Verbindung mit Infrastructure as Code (ARM, Bicep, Terraform) lassen sich Landing Zones und Leitplanken für die Unternehmensautomatisierungsarchitektur in Azure automatisch bereitstellen, und zwar in Stunden statt in Wochen.
- Richtlinienbasierte Selbstheilung ist integriert: Die Kombination aus Azure Policy, Azure Monitor und Autopilot-Bereitstellungsskripten lässt die Architektur wie ein selbstheilendes System agieren. Nicht konforme Ressourcen werden automatisch erkannt und behoben, was manuelle Abweichungen in der Unternehmensautomatisierungsarchitektur in Azure reduziert.
- Identitätsorientierte Automatisierung skaliert sicher: Autopilot-Workflows nutzen verwaltete Identitäten und Azure AD Conditional Access, um Anmeldeinformationen zu rotieren und Berechtigungen nach dem Prinzip der minimalen Rechte zu vergeben. So kann die Unternehmensautomatisierungsarchitektur in Azure skalieren, ohne dass sich Geheimnisse unkontrolliert verbreiten.
- Die Kostensteuerung lässt sich im großen Maßstab automatisieren: Autopilot-Vorlagen können Tagging, Budgetwarnungen und automatische Abschaltrichtlinien enthalten. So setzt die Unternehmensautomatisierungsarchitektur in Azure Kostenkontrollen über alle Abonnements hinweg durch, ohne menschliches Eingreifen.
- Hybridumgebungen werden vollwertig eingebunden: Azure-Autopilot-Muster integrieren Azure Arc, um Richtlinien und Automatisierung auf lokale Server und Multicloud-Server auszuweiten. Damit wird die Unternehmensautomatisierungsarchitektur in Azure tatsächlich hybrid und zentral verwaltet.
- Bereitstellungen mit Berücksichtigung der Anwendungstopologie: Autopilot-gesteuerte Pipelines können verteilte Anwendungen unter Berücksichtigung der Topologie bereitstellen (Regionen, Verfügbarkeitszonen, Nähe zu den Daten). Dadurch kann die Unternehmensautomatisierungsarchitektur in Azure Latenz und Ausfallsicherheit automatisch optimieren.
- KI-gestützte Runbooks beschleunigen den Betrieb: Die Integration von Azure Automation mit Azure OpenAI oder kognitiven Diensten ermöglicht es Autopilot-Prozessen, Runbooks vorzuschlagen oder zu generieren. So entwickeln sich die betrieblichen Playbooks der Unternehmensautomatisierungsarchitektur in Azure schneller weiter.
- Nachweise für die Compliance entstehen laufend: Autopilot kann die automatisierte Erfassung von Nachweisen (Protokolle, Richtlinienberichte, Bestätigungen) in Compliance-Speicher einbinden. So erstellt die Unternehmensautomatisierungsarchitektur in Azure auf Abruf prüfungsfähige Berichte.
- Eine Bereitstellung ohne manuelle Eingriffe ist möglich: Autopilot-Pipelines können Infrastruktur- und Anwendungsänderungen von Entwicklung in Produktion überführen, mit automatisierten Tests, Genehmigungen und Rollback-Logik. So unterstützt die Unternehmensautomatisierungsarchitektur in Azure sichere CI/CD ohne manuelle Eingriffe für Infrastruktur- und Plattformänderungen.
1) Warum Sie automatisieren (noch vor der Toolauswahl)
Denken Sie an Ihre letzte manuelle Änderung in Azure. Fragen Sie sich dann: Welchen Teil davon könnten Sie heute nicht mehr reproduzieren? Gemeint sind die genauen Schritte, die Parameter, der Zeitpunkt, die Genehmigungen und das Rollback. Schreiben Sie das auf. Diese Liste ist Ihr eigentlicher Ausgangspunkt für Azure Automation und Cloud-Betriebsautomatisierung, nicht ein Tool-Vergleich.
Drei Motive aus den Problemen ableiten
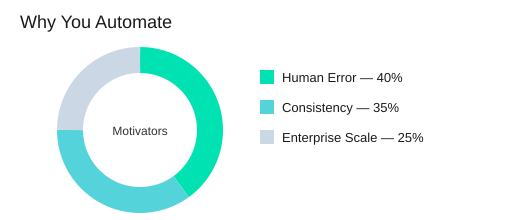
Azure Automation ist als grundlegender Dienst für wiederholbare, zuverlässige Prozesse mit Windows PowerShell Workflow positioniert. Ihr Warum lässt sich meist auf drei Treiber zurückführen:
- Menschliche Fehler reduzieren, wenn Änderungen unter Druck erfolgen.
- Betriebliche Konsistenz sicherstellen, damit Umgebungen der Absicht entsprechen und nicht dem Gedächtnis einzelner Personen.
- Komplexität im Unternehmensmaßstab bewältigen, wenn manuelle Arbeit über Teams, Regionen und Schichten hinweg nicht mehr skaliert.
Scott Guthrie: "Automatisierung macht Zuverlässigkeit zu einem Feature statt zu einer Hektik."
Ziele den Azure-Diensten zuordnen (IaaS und PaaS)
Legen Sie klar fest, wo Sie zuerst automatisieren. IaaS- und PaaS-Automatisierung lässt sich leichter planen, wenn Sie die Dienste benennen:
- IaaS: Azure Virtual Machines (Patching, Konfiguration, Starten/Beenden, Bereitstellungen).
- PaaS: Azure SQL Database, Azure Storage, Azure Websites und Cloud-Dienste (Bereitstellung, Prüfung auf Konfigurationsabweichungen, geplante Aufgaben).
Definieren Sie, was „zuverlässig“ bedeutet, bevor Sie Runbooks schreiben
Arbeitsgruppen, die Ziele über Wiederholbarkeit und Wiederherstellung definieren, erstellen Runbooks, die Personalwechsel und Druck im Incident überstehen. Für Sie sollte „zuverlässig“ bedeuten:
- Idempotente Schritte (gefahrlos mehrfach ausführbar).
- Wiederherstellbare Workflows (nach einem Fehler fortsetzbar; Checkpoints dort einsetzen, wo es darauf ankommt).
- Nachvollziehbare Aufträge (klarer Status, Protokolle und Ergebnisse, die Sie prüfen können).
Der global erreichbare, redundant abgesicherte Speicher von Azure Automation unterstützt Hochverfügbarkeit und Ausfallsicherheit im Notfall. Ihr Runbook-Design muss dennoch auf wiederholbare Ergebnisse ausgelegt sein.
Kurzer Realitätscheck: Erinnerungen sind Automatisierungskandidaten
Wenn eine Aufgabe eine Kalendererinnerung braucht, braucht sie wahrscheinlich ein Zeitplan-Asset. Beginnen Sie mit wenigen, häufig wiederkehrenden Aufgaben, belegen Sie den Nutzen und erweitern Sie dann schrittweise.
Kleiner Exkurs: Lesbarkeit ist eine betriebliche Kontrolle
Die beste Automatisierung ist nicht clever, sondern für Ihr zukünftiges Ich lesbar. Verwenden Sie klare Namen, einfache Parameter und eine offensichtliche Protokollierung. Betrachten Sie Lesbarkeit als Teil der betrieblichen Konsistenz und nicht als Stilfrage.
| Element | Anzahl | Details |
|---|---|---|
| Hauptmotivatoren | 3 | Menschliche Fehler, Konsistenz, Komplexität auf Unternehmensebene |
| Azure-Szenariotypen | 2 | IaaS, PaaS |
| Zentrale Zuverlässigkeitskonzepte | 2 | Hochverfügbarkeit, Ausfallsicherheit im Notfall |
| Beispielhafte Azure-Dienste | 5 | VMs, SQL DB, Storage, Websites, Cloud-Dienste |
2) Ersteinrichtung in der ersten Stunde: Automation-Konto mit bewusster Isolation
Ihr erster Erfolg mit Runbooks beginnt, bevor Sie eine einzige Zeile Code schreiben: Erstellen Sie ein Azure-Automation-Konto im Azure Management Portal unter manage.windowsazure.com. Ja, das alte Portal taucht in der Dokumentation noch auf, und in realen Umgebungen übernehmen Sie es womöglich. Betrachten Sie diesen Schritt als Fundament, nicht als Formalität.
Benennen Sie Ihr Azure-Automation-Konto konsequent
Verwenden Sie ein standardisiertes Muster: Umgebung + Team + Zweck. Beispiel: prod-finops-vmops oder nonprod-platform-patching. Einheitliche Namen verringern die Reibung bei Incident Response und Compliance-Prüfungen, weil Sie schnell beantworten können: „Wofür ist dieses Konto da, und wer ist dafür verantwortlich?“
Logische Isolation: Blast Radius von Anfang an begrenzen
Die Trennung auf Kontoebene ist Ihre einfachste Sicherheitsvorkehrung. Trennen Sie Umgebungen auf Kontoebene, verringert sich der Blast Radius, wenn sich ein Runbook unerwartet verhält.
- Produktiv vs. Nicht-Produktiv (Mindestbasis)
- Geschäftseinheit (wenn Verantwortung und Budgets sich unterscheiden)
- Sensibilität der Workloads (regulierte oder geschäftskritische Systeme)
Michael McKeown: „Isolation ist keine Bürokratie, sondern sorgt dafür, dass Automatisierung mit wachsender Größe berechenbar bleibt.“
Azure AD-Authentifizierung und RBAC Azure: früh entscheiden
Legen Sie den Authentifizierungsansatz frühzeitig fest. Bevorzugen Sie Azure AD-Authentifizierung gegenüber Verwaltungszertifikaten für ein saubereres Sicherheitskonzept und einfacheres Lebenszyklusmanagement. Richten Sie den Zugriff anschließend über RBAC Azure aus, damit Operatoren Aufträge veröffentlichen, starten und überwachen können, ohne übermäßige Berechtigungen zu erhalten. Das vereinfacht zudem Audits, weil Berechtigungen auf Rollen basieren statt auf gemeinsam genutzten Geheimnissen.
Planen Sie die Assets-Strategie, bevor Sie Runbooks erstellen
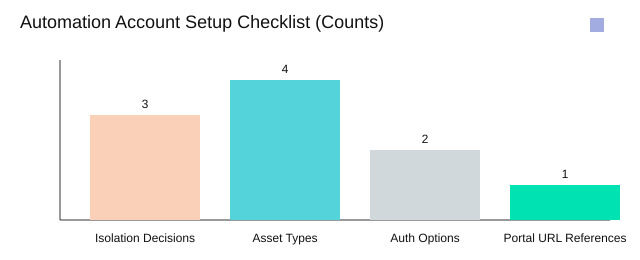
In jedem Automation-Konto ist der Tab Assets der Ort für gemeinsam genutzte Bausteine. Planen Sie diese vier Asset-Typen früh, damit Ihre Runbooks parametrisiert und wiederholbar bleiben:
- Anmeldeinformationen (verwenden Sie
Get-AutomationPSCredential, statt sie fest zu codieren) - Variablen (Umgebungseinstellungen, IDs, Feature-Flags)
- Zeitpläne (Patch-Fenster, tägliche Prüfungen, monatliche Berichte)
- Integrationsmodule (Standard-Cmdlets und wiederverwendbare Funktionen)
Wildcard-Check: zweite Region im nächsten Quartal
Eine Frage jetzt: Wenn Sie im nächsten Quartal eine zweite Region einbinden, unterstützt Ihre Kontostruktur das, oder wird sie zur Archäologie? Wenn die Region eine Rolle spielt, kodieren Sie sie in der Namensgebung oder isolieren Sie nach Sensibilität der Workloads, damit die Erweiterung planbar bleibt.
3) Runbooks als Arbeitseinheit (und als Quelle des Bedauerns)
In Azure Automation ist ein Runbook nicht „einfach nur ein Skript in der Cloud“. Es ist Ihre Arbeitseinheit für wiederholbare Abläufe – und Ihre Quelle für Ärger, wenn Sie auf Disziplin verzichten. Behandeln Sie PowerShell-Runbooks als Artefakte mit einem Runbook-Lebenszyklus, denn die Produktion verzeiht keine „schnellen Änderungen“, die nie getestet oder überwacht wurden.
Jeffrey Snover: "Ein Runbook, das Sie nicht im Schnelldurchlauf lesen können, ist ein Runbook, dem Sie um 2 Uhr morgens nicht vertrauen können."
Runbook-Verwaltung in Azure bedeutet, den Lebenszyklus selbst zu verantworten
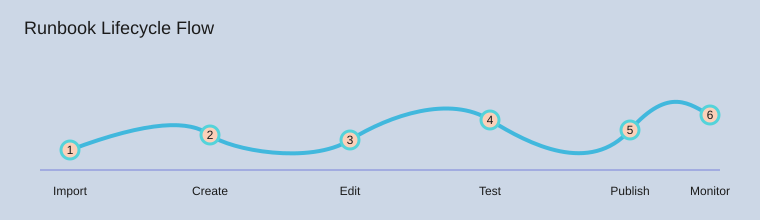
Ihr sicherer Standard ist eine Schleife aus sechs Schritten, die Sie ohne Aufregung wiederholen können:
- Importieren bewährter Ausgangspunkte
- Erstellen Sie ein neues Runbook, wenn Sie einen sauberen Container brauchen
- Bearbeiten Sie mit kleinen, überprüfbaren Änderungen
- Testen Sie im Entwurf, bevor Sie das Produktionsverhalten anfassen
- Veröffentlichen Sie nur, wenn die Ergebnisse vorhersehbar sind
- Überwachen Sie Aufträge und Protokolle und iterieren Sie dann
Research-Erkenntnisse decken sich mit dem realen Betrieb: Teams, die Test, Veröffentlichung und Überwachung konsequent umsetzen, verursachen seltener Störungen durch ungeprüfte Änderungen. Genau darin liegt der praktische Nutzen eines strikten Runbook-Lebenszyklus.
Nutzen Sie Community-Beispiele und überarbeiten Sie sie dann nach Ihren Standards
Sie können die Bereitstellung beschleunigen, indem Sie Bausteine aus dem Azure Automation Runbook Gallery, dem Microsoft Script Center und der MSDN Library („Sample runbooks for Azure Automation“) importieren. Starten Sie dort, aber bleiben Sie nicht dabei stehen. Community-Beispiele bringen Sie in Bewegung; die Überführung in modulare Standards sorgt später dafür, dass der Betrieb übersichtlich bleibt.
- Benennen Sie Namen nach Verb-Objekt-Konventionen.
- Parametrisieren Sie Eingaben, statt Werte fest zu codieren.
- Lagern Sie gemeinsame Logik in wiederverwendbare untergeordnete Runbooks aus.
Berücksichtigen Sie Zustände und gleichzeitige Bearbeitung (irgendjemand klickt garantiert auf „Bearbeiten“)
Runbooks existieren in drei Zuständen: Entwurf, Veröffentlicht und In Bearbeitung. In echten Teams passiert gleichzeitiges Bearbeiten im ungünstigsten Moment. Ihre Regel: Riskante Arbeiten erledigen Sie im Entwurf, veröffentlichen bewusst und verlassen sich auf den Versionsverlauf, damit Sie ohne Hektik zurückrollen können.
Direktes Bearbeiten im Azure-Verwaltungsportal ist nützlich, wenn es schnell gehen muss, aber machen Sie die Portalbearbeitung nicht zum Seiltanz. Halten Sie Änderungen klein, testen Sie jedes Mal und überwachen Sie mit Auftragsansichten wie Get-AzureAutomationJob.
Persönliche Faustregel: Wenn Sie ein Runbook nicht in einem Atemzug erklären können, teilen Sie es in zwei.
4) Assets: die unspektakuläre Geheimzutat (Anmeldeinformationen, Zeitpläne, Module)
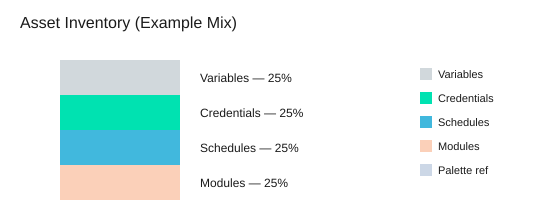
Runbooks bleiben übersichtlich, wenn Sie Azure Automation-Assets als Ort für alles nutzen, das niemals fest codiert werden sollte: Umgebungswerte, Authentifizierung, Zeitsteuerung und Abhängigkeiten. Im Reiter Assets verwalten Sie genau 4 Asset-Typen – Variablen, Anmeldeinformationen, Zeitpläne und Integrationsmodule – und sie gelten für alle Runbooks im selben Automation Account. Dieser zentrale Ansatz reduziert doppelte Konfiguration und macht Rotationen (Anmeldeinformationen, Endpunkte, Modulversionen) planbar statt mühsam.
Variablen: eine einzige Quelle der Wahrheit für Umgebungseinstellungen
Verwenden Sie Variablen für Werte, die sich je nach Umgebung unterscheiden (Ressourcengruppennamen, Namen von Speicherkonten, Regionshinweise, Feature-Flags). Wenn Sie eine Variable einmal aktualisieren, liest jedes Runbook denselben Wert. Das hilft, eine Abweichung nach dem Muster „funktioniert in Dev“ zu vermeiden.
Anmeldeinformations-Assets + Get-AutomationPSCredential: Schluss mit eingefügten Geheimnissen
Speichern Sie Benutzernamen und Kennwörter als Anmeldeinformations-Assets und rufen Sie sie im Code mit dem einen, standardisierten Befehl ab: Get-AutomationPSCredential. So bleiben Geheimnisse aus Skripten, Auftragsausgaben und Quellcode-Verwaltung heraus – denn im Klartext gespeicherte Geheimnisse sind der Anfang jeder Post-Mortem-Analyse.
Mark Russinovich: "Geheimnisse lecken nicht aus Code, den Sie nie geschrieben haben – sie lecken aus Code, von dem Sie vergessen haben, dass Sie ihn geschrieben haben."
Sicherheitsmodell: Azure AD RBAC statt „gemeinsamer Zertifikate“
Bevorzugen Sie die Authentifizierung über Azure AD und Azure AD RBAC, damit Sie Zugriffe über Rollen und Bereiche erklären können – und nicht mit „weil wir 2017 irgendwann ein Zertifikat per E-Mail verschickt haben“. RBAC verbessert die Prüfbarkeit und verringert das Risiko breiter, unverwalteter Berechtigungen, besonders dann, wenn mehrere Teams einen Automation Account gemeinsam nutzen.
Zeitpläne: Routinearbeiten automatisieren und anschließend überprüfen
Zeitpläne machen Runbooks zu verlässlichen Abläufen: Patch-Fenster, Bereinigungsjobs, tägliche Berichte oder periodische Compliance-Prüfungen. Legen Sie einen Überprüfungsrhythmus fest, damit Sie nicht erst bemerken, dass ein täglicher Job eine API belastet, die Sie gar nicht mehr nutzen.
- Monatlich (1/12): Zeitpläne mit großen Auswirkungen prüfen (Kosten, Sicherheit, externe APIs).
- Vierteljährlich (1/4): vollständige Bestandsaufnahme aller Zeitpläne und Prüfung der Verantwortlichkeiten.
Integrationsmodule: Abhängigkeiten sauber halten
Module sind Ihre gemeinsam genutzten Bibliotheken. Dokumentieren Sie, was Sie importiert haben, warum und welche Runbooks davon abhängen, damit Upgrades die Produktion nicht unbemerkt brechen.
Ein schiefer Vergleich: Ressourcen sind Ihre Vorratskammer, Runbooks sind Rezepte. Sie kleben ja auch nicht jeden Mehlsack auf jede Kochbuchseite.
5) Wiederherstellbare Runbooks entwerfen: Parameter, Verben, Checkpoints
Verb-Objekt-Benennung: Ihre Bibliothek wie eine Speisekarte durchsuchen
Verwenden Sie das zweiteilige PowerShell-Verb-Objekt-Muster, damit Sie Runbooks schnell überfliegen können: Verb + Objekt. Namen wie New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVM und Install-ModuleOnAzureVM verraten auf einen Blick, was beabsichtigt ist. Einheitliche Namen erleichtern es Ihrem Team außerdem, Automatisierungen über Umgebungen hinweg wiederzuverwenden, ohne dass sich Kopien auseinanderentwickeln.
Zuerst Parameter festlegen (noch vor der Logik)
Parametrisieren Sie früh, damit dasselbe Runbook ohne Änderungen über Abonnements, Regionen und VM-Namen hinweg funktioniert. In PowerShell Workflow sollten Sie Parameter als Vertrag behandeln: Ressourcengruppen- oder Affinitätsgruppenname, Speicherkonto, VM-Name, Image und Anmeldeinformations-Asset. Wenn Sie Werte beim Start übergeben (oder aus einem übergeordneten Runbook), bleibt das Runbook portabel, und Sie vermeiden „Einzelanfertigungen“, die schwer zu pflegen sind.
Checkpoint-Strategie für Runbooks mit Checkpoint-Workflow
Ihre Checkpoint-Strategie für Runbooks macht aus einem langen Workflow eine idempotente Automatisierung, die sich sicher neu starten lässt. Checkpoints senken die Kosten vorübergehender Fehler, weil Sie nach abgeschlossenen Schritten fortsetzen können, statt alles erneut auszuführen. Setzen Sie Checkpoint-Workflow nach wichtigen, stabilen Meilensteinen ein:
- Nach dem Erstellen der Affinitätsgruppe
- Nach dem Erstellen des Speicherkontos
- Nach der VM-Erstellung
Daraus ergeben sich zwei Zuverlässigkeitseigenschaften: Idempotenz und Wiederherstellung. Ein kleines Geständnis: Beim ersten Mal, wenn Sie Checkpoints auslassen, funktioniert es … und genau dann schlägt es zu.
Don Jones: "Wenn Sie nicht für erneute Ausführungen entwerfen, entwerfen Sie für Ausfälle."
InlineScript: nützlich, aber leicht überstrapaziert
Verwenden Sie InlineScript, wenn Sie Befehle ausführen müssen, die sich nicht gut für Workflows eignen. Behandeln Sie es aber wie Scharfes: Ein wenig hilft, zu viel verbirgt den Zustand und erschwert die Wiederherstellung. Halten Sie das Rückgrat des Workflows in nativen Aktivitäten, damit Checkpoints aussagekräftig bleiben.
Protokollieren Sie so, als müssten Sie unter Zeitdruck debuggen
Schreiben Sie Ausgaben, die eine schnelle Fehlersuche ermöglichen: die Streams Verbose und Progress sowie die Auftragsprüfung im Portal-Dashboard (Status, Fehler und Zeitangaben). Wenn ein Auftrag fehlschlägt, sollten Sie sehen, was ausgeführt wurde, was sich geändert hat und ab welchem Checkpoint Sie neu starten können.
6) Runbooks orchestrieren: synchron, asynchron und „Wer hat was gestartet?“
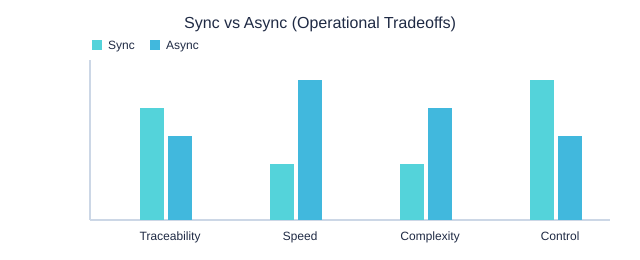
Wenn Sie Azure Automation-Runbooks orchestrieren, treffen Sie eine zentrale Entscheidung: synchron oder asynchron. Wählen Sie bewusst. Die synchrone Orchestrierung (zwei Untertypen: inline und verschachtelt) eignet sich am besten, wenn Schritte eng voneinander abhängen und Sie eine strikte Reihenfolge brauchen. Die asynchrone Orchestrierung eignet sich für lang laufende oder wiederkehrende Aufgaben, bei denen parallele Arbeit den Durchsatz erhöht. Sie erfordert allerdings mehr Auftragsverfolgung und Zusammenführung der Ergebnisse.
Gene Kim: "Orchestrierung bedeutet nicht, mehr auszuführen, sondern zu wissen, was wann und warum ausgeführt wurde."
Start-AzureAutomationRunbook und Start-ChildRunbook: Klarheit statt nur Tempo
Verwenden Sie Start-AzureAutomationRunbook, wenn Sie Arbeit starten möchten, ohne das aktuelle Runbook zu blockieren. Verwenden Sie Start-ChildRunbook, wenn Sie eine klare Eltern-Kind-Beziehung wünschen, die die Fehlersuche beschleunigt und Übergaben erleichtert. Diese Kette aus „Wer hat was gestartet?“ ist bei Vorfällen, Audits und Nachbetrachtungen nach Änderungen entscheidend.
- Synchron (inline): Befehle im selben Workflow für einfache, geordnete Schritte ausführen.
- Synchron (verschachtelt): Ein anderes Runbook aufrufen und auf dessen Abschluss warten, wenn die Ausgaben sofort weiterverwendet werden müssen.
- Asynchron: Aufträge parallel starten, um zu skalieren (zum Beispiel das Patchen vieler VMs), und die Ergebnisse anschließend nachverfolgen und zusammenführen.
Get-AzureAutomationJob und Azure Automation-Überwachung: Nachweis, dass es gelaufen ist
Die unbequeme Frage lautet: „Hat es ausgeführt oder nur behauptet, dass es ausgeführt wurde?“ Beantworten Sie sie im Design. Bei der Überwachung von Azure Automation sollten Sie Auftrags-IDs, Status, Start- und Endzeit sowie Fehler erfassen. Wenn Sie Dashboards oder schnelle Triage-Skripte brauchen, fragen Sie den Verlauf mit dem zentralen Befehl Get-AzureAutomationJob ab.
Hypothetisches Szenario: Sie starten 20 VM-Patch-Aufträge gleichzeitig. Ihr Plan sollte (1) ein Drosselungslimit, (2) eine Timeout-Richtlinie und (3) eine Strategie zur Aggregation von Fehlern enthalten, zum Beispiel „sofort abbrechen, wenn 3 Aufträge fehlschlagen“ im Vergleich zu „alle abschließen und zusammenfassen“.
Veröffentlichung und Versionskontrolle: Änderungen als kontrollierte Vorgänge behandeln
Orchestrierung bricht, wenn Runbooks auseinanderdriften. Nutzen Sie die Lebenszyklus-Steuerung: testen Sie im Entwurf, veröffentlichen Sie bewusst und verlassen Sie sich auf den Versionsverlauf. Vermeiden Sie beiläufiges Überschreiben, besonders bei übergeordneten Runbooks, die viele andere starten.
Synchron vs. asynchron (betriebliche Abwägungen)
7) Praxisszenario: Bereitstellung von IaaS-Ressourcen ohne ständige Überwachung
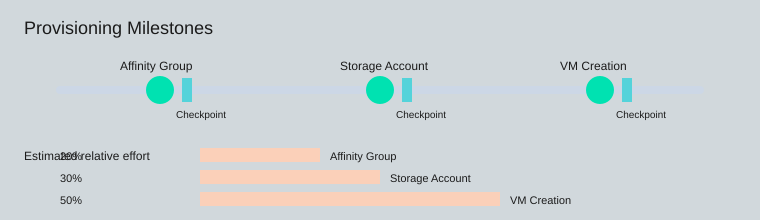
Wenn Sie den täglichen Cloudbetrieb verantworten, liegt die größte Herausforderung bei der Automatisierung der IaaS-Bereitstellung nicht im Schreiben eines Skripts, sondern darin, es wiederholbar zu machen. In Azure Automation können Sie ein einziges Runbook für die Bereitstellung einer Azure-VM erstellen, das Ihre Umgebung in drei klaren Etappen aufbaut: Affinitätsgruppe, Speicherkonto und VM. Anschließend fügen Sie eine checkpointbasierte Bereitstellung hinzu, damit ein erneuter Lauf sicher fortgesetzt wird, statt Arbeit zu duplizieren.
Beginnen Sie mit New-AzureEnvironmentResourcesFromGallery und parametrisieren Sie dann
Ein praxisnaher Ausgangspunkt ist das galeriebasierte Runbook New-AzureEnvironmentResourcesFromGallery. Behandeln Sie es wie eine Vorlage: Behalten Sie die Struktur bei, passen Sie aber die Parameter an Ihre Namenskonventionen, Regionen, VM-Größen und Netzwerkentscheidungen an. Forschung und Praxiserfahrung sind sich hier einig: parametergesteuerte Vorlagen beschleunigen die Umgebungserstellung und halten Bereitstellungen konsistent, besonders wenn mehrere Teams jeweils „dieselbe“ Umgebung mit kleinen Abweichungen anfordern.
Images und Anmeldedaten explizit festlegen (und Geheimnisse als Assets speichern)
Machen Sie die Auswahl des VM-Images und das Administrationsmodell explizit. Hinterlegen Sie keine Kennwörter oder Zertifikate im Code. Speichern Sie Anmeldedaten stattdessen auf der Registerkarte Assets und rufen Sie sie zur Laufzeit ab:
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Fügen Sie 3 Checkpoints hinzu, einen nach jeder Etappe
Aufrufe der Azure-Steuerungsebene können zeitweise fehlschlagen. Checkpointbasierte Bereitstellungs-Runbooks verringern die Auswirkungen, weil der Auftrag nach einem Neustart oder einem vorübergehenden Fehler fortgesetzt werden kann. Setzen Sie drei Checkpoints:
- Nach der Erstellung der Affinitätsgruppe
- Nach der Einrichtung des Speicherkontos
- Nach der Erstellung der VM
Checkpoint-Workflow nach jedem Schritt macht das Runbook robust und leichter zu betreiben.
Für sichere Wiederholungen schreiben: erkennen, prüfen, fortfahren
Ihr Runbook sollte idempotent sein. Wenn ein Speicherkonto bereits existiert, sollte es nicht fehlschlagen. Prüfen Sie stattdessen, ob es dem Soll-Zustand entspricht (Name, Region/Affinität, Einstellungen), und fahren Sie dann fort. Dasselbe gilt für Affinitätsgruppen und VM-Namen: zuerst prüfen, dann nur fehlende Ressourcen erstellen.
Brendan Burns: „Die wertvollste Automatisierung ist diejenige, die Sie erneut ausführen können, ohne den Atem anzuhalten.“
Randbemerkung: Das Ziel ist nicht „null Klicks“. Das Ziel sind keine Überraschungen.
8) Update-Pipelines: Patchen von Azure-VMs mit weniger Chaos
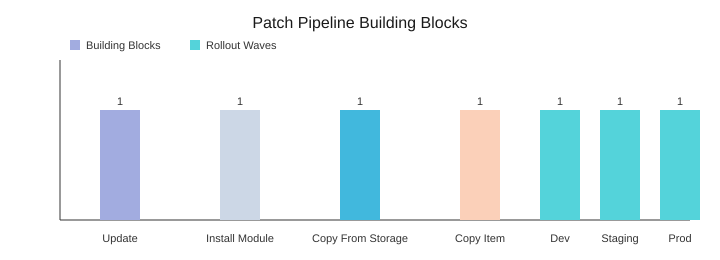
Wenn das Patchen manuell erfolgt, entstehen Abweichungen, Überraschungen und nächtliche Rollbacks. Mit der Update-Automatisierung für Azure-VMs wird das Patchen zu einer wiederholbaren Pipeline: Sie führen dieselben Schritte aus, erfassen dieselben Nachweise und verringern Konfigurationsdrift, indem Sie Modulinstallation und Verteilung von Artefakten einheitlich gestalten.
Beginnen Sie mit dem Update-AzureVM-Runbook und weisen Sie dann nach, dass es funktioniert hat
Verwenden Sie das Runbook Update-AzureVM als Kernaktion, betrachten Sie „Auftrag abgeschlossen“ aber nicht als Erfolg. Ergänzen Sie eine Validierung, damit Ergebnisse messbar und nicht bloß angenommen sind. Protokollieren Sie mindestens den VM-Namen, den Update-Umfang, den Neustart-Status und eine Markierung vor und nach dem Update (zum Beispiel die Anzahl installierter Updates oder den Zeitstempel des letzten Patches).
Patchverhalten standardisieren mit PSWindowsUpdate Azure
Verschiedene VMs werden oft unterschiedlich gepatcht, weil sie unterschiedliche Werkzeuge verwenden. Beheben Sie das, indem Sie überall dasselbe Update-Modul installieren. Führen Sie Install-ModuleOnAzureVM aus, um PSWindowsUpdate Azure bereitzustellen. So verwendet jede VM dieselben Befehle, dieselbe Behandlung von Neustarts und dasselbe Berichtsformat in Ihrer gesamten Umgebung.
Artefakte über Azure Storage blobs verschieben (zwei Schritte)
Verwenden Sie für Skripte, Module und Konfigurationsdateien Azure Storage blobs als Verteilungspunkt. So bleibt Ihre Pipeline mit zwei Übertragungsschritten vorhersehbar:
Copy-FileFromAzureStorageToAzureVM: Blob → Staging-Ordner der VMCopy-ItemToAzureVM: Staging → endgültiger Pfad (Module, Skripte oder Tools)
Rollouts in Wellen planen (Auswirkungsbereich klein halten)
Wellenbasierte Planung senkt das Risiko, weil sie den Auswirkungsbereich begrenzt und planbare Wartungsfenster schafft. Legen Sie Ihren Zeitplan mit drei Zeitplänen fest: dev heute Abend, staging morgen, production am Wochenende. Schlägt dev fehl, startet production nie, denn der Zeitplan selbst wirkt als Sperre.
Zugriff mit Automation credential assets sicher halten
Speichern Sie Administratorzugriffe in Automation credential assets und rufen Sie sie mit Get-AutomationPSCredential ab. Sie können Anmeldeinformationen rotieren, ohne Runbooks neu zu schreiben, und vermeiden fest codierte Geheimnisse in Skripten.
Satya Nadella: „Unsere Branche respektiert keine Tradition – sie respektiert nur Innovation.“
Meine persönliche Empfehlung: Protokollieren Sie immer, was sich geändert hat und wo es gelandet ist. „Erfolgreich aktualisiert“ ist kein hilfreicher Satz.
9) Bewährte Methoden, die Sie tatsächlich beibehalten: Protokolle, Dokumentation, Quellcodeverwaltung, Portabilität
Runbook-Dokumentation, die wie eine kleine README liest
Wenn Sie Runbooks als Code behandeln, verkürzen Sie die Einarbeitungszeit und erhöhen die Zuverlässigkeit. Schreiben Sie in jedes Runbook Runbook-Dokumentation, der ein Teammitglied ohne zusätzliche Besprechungen vertrauen kann. Verwenden Sie die fünf Tags konsequent: .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE und .NOTES. Halten Sie die Formulierungen einfach, nennen Sie erwartete Ein- und Ausgaben und vermerken Sie benötigte Ressourcen (Anmeldeinformationen, Variablen, Zeitpläne, Module), damit das Runbook für sich selbst verständlich ist.
Scott Hanselman: „Die besten Skripte sind jene, die Sie einem Teammitglied ohne Besprechung übergeben können.“
Nicht-interaktive Muster, damit Jobs nie hängen bleiben
Bewährte Methoden für Azure Automation beginnen damit, Eingabeaufforderungen zu entfernen. Ihre Runbooks sollten nie auf Eingaben warten, weil Jobs unbeaufsichtigt laufen. Bevorzugen Sie parametrisierte Entwürfe, Standardwerte und ressourcengesteuerte Konfiguration (zum Beispiel Get-AutomationPSCredential) statt Read-Host oder interaktiver Anmeldung. Das erleichtert auch Tests und Reviews, weil sich das Verhalten vorhersagen lässt.
Protokollierung und Fehler: Signal statt Rauschen
Legen Sie fest, wie Sie protokollieren und Fehler behandeln. Verwenden Sie Verbose und Progress gezielt, um wichtige Schritte und Laufzeiten anzuzeigen, nicht jede Zeile. Machen Sie Fehler handlungsorientiert: Nennen Sie die Operation, die Zielressource und den nächsten Schritt. Kombinieren Sie das mit modularen Skripten und klarer Parameterverwaltung, damit Sie Fehler im Jobverlauf schnell eingrenzen können (zum Beispiel über Get-AzureAutomationJob).
Quellcodeverwaltung und Portabilität, auf die Sie sich verlassen können
Legen Sie Runbooks in Visual Studio Online GIT ab und durchlaufen Sie Reviews wie bei Anwendungscode. Versionierung und Pull Requests fangen riskante Änderungen früh ab und schaffen eine klare Prüfspur. Für die Portabilität exportieren und importieren Sie Runbooks regelmäßig als Backup und als Migrationswerkzeug. Diese Praktiken senken das Ausfallrisiko, wenn Sie Automation-Konten neu organisieren oder zwischen Umgebungen wechseln.
SMA-Kompatibilität und Erwartungen an den Konverter
Bevor Sie Muster standardisieren, prüfen Sie die SMA-Kompatibilität und richten Sie sich nach den beiden Werkzeugen, denen Sie in realen Projekten begegnen: dem Azure Automation Script Converter und den Anforderungen von Service Management Automation (SMA). Wer sich an diese Erwartungen hält, bleibt portabel und vermeidet Nacharbeit.
| Element | Wert |
|---|---|
| Anzahl der Dokumentations-Tags | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Anzahl der Quellcodeverwaltungssysteme | 1 (Visual Studio Online GIT) |
| Anzahl der Kompatibilitätswerkzeuge | 2 (Script Converter, SMA) |
| Buch | Microsoft Azure Essentials series, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Anzahl der Feedbackkanäle | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
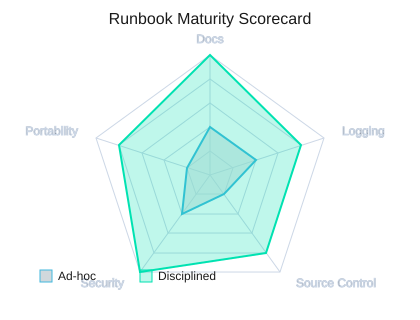
Um weiter besser zu werden, stützen Sie sich auf die Azure Cmdlet Reference, Community-Foren und Microsoft Virtual Academy. Schließen Sie dann den Kreis, indem Sie teilen, was funktioniert hat (und was nicht), über http://aka.ms/tellpress und @MicrosoftPress. Wenn Sie Dokumentation, Protokolle, Quellcodeverwaltung und Export/Import konsequent pflegen, laufen Ihre Runbooks wirklich im Autopilot.
Richten Sie einen Azure Automation Account mit klarer Isolation ein, erstellen Sie modulare PowerShell-Workflow-Runbooks, zentralisieren Sie Anmeldeinformationen, Zeitpläne und Module als Ressourcen, nutzen Sie Azure AD und RBAC, fügen Sie Checkpoints für die Wiederherstellung hinzu und behandeln Sie Runbooks wie Code (mit Tests, Protokollen, Versionsverlauf und Git).
Architektur für Enterprise-Skalierung und das Microsoft Azure Well-Architected Framework für die Cloud-Einführung
Was ist eine Enterprise-Automatisierungsarchitektur in Azure, und warum ist sie wichtig?
Eine Enterprise-Automatisierungsarchitektur in Azure ist ein Designansatz, der Azure-Dienste, einheitliche Bereitstellungsvorlagen für Azure-Ressourcen (zum Beispiel Azure Resource Manager-Vorlagen), Orchestrierung (Azure Logic Apps, Azure Functions, Azure Event Grid) und Governance (Azure RBAC, Azure Policy) kombiniert, um wiederkehrende Vorgänge in der gesamten Cloud-Umgebung zu automatisieren. Sie ist wichtig, weil sie die Cloud-Einführung beschleunigt, wiederholbare Bereitstellungen sicherstellt, menschliche Fehler reduziert, Hybrid-Automatisierung unterstützt und eine sichere, skalierbare Grundlage für eine in Azure gehostete Architektur im Enterprise-Maßstab bietet.
Welche Rolle spielen Azure Landing Zones und das Azure Well-Architected Framework in dieser Architektur?
Azure Landing Zones bieten präskriptive Anleitungen und eine Referenzarchitektur für den Aufbau einer Cloud-Plattform, die Unternehmensanforderungen erfüllt (Netzwerk, Identität, Sicherheit, Governance). Das Microsoft Azure Well-Architected Framework ergänzt Landing Zones um Best Practices für Zuverlässigkeit, Sicherheit, Kostenoptimierung, Leistung und operative Exzellenz. Gemeinsam leiten sie den Entwurf einer Azure-Cloud-Umgebung, die Azure Resource Manager-Vorlagen, Azure Virtual Networks, rollenbasierte Zugriffssteuerung und Überwachung mit Azure Monitor nutzt.
Welche Azure-Dienste werden häufig eingesetzt, um Aufrufe an Backend-Systeme im Unternehmen zu orchestrieren?
Häufig genutzte Dienste sind Azure Logic Apps und Azure Functions für die Workflow-Orchestrierung und serverloses Computing, Azure API Management zum Bereitstellen und Verwalten von APIs, Azure Service Bus und Azure Event Grid für Nachrichten und Ereignisse sowie Azure App Service für das Hosten von Webdiensten oder APIs. Diese Komponenten können Aufrufe an Backend-Systeme im Unternehmen orchestrieren, darunter lokale SQL Server oder andere Webdienste, und zwar über Hybridkonnektivität.
Wie sollten Sicherheit und Compliance in einer Enterprise-Automatisierungsarchitektur mit Microsoft Defender for Cloud umgesetzt werden?
Die Sicherheit sollte mehrschichtig aufgebaut sein: Verwenden Sie Azure Active Directory für die Identität, erzwingen Sie Azure RBAC für die Zugriffssteuerung, wenden Sie Sicherheitsrichtlinien über Azure Policy an und aktivieren Sie Microsoft Defender for Cloud (früher Azure Security Center) für Bedrohungsschutz und kontinuierliche Bewertung. Integrieren Sie die Ergebnisse von Defender in Ihre Automatisierungspipelines und Incident-Response-Workflows, damit Behebungsmaßnahmen automatisiert und im Azure-Portal oder über Azure DevOps-Pipelines nachverfolgt werden können.
Welche Rolle spielen Bereitstellungsvorlagen für Azure-Ressourcen und Azure Resource Manager?
Azure Resource Manager (ARM) und Azure Resource Manager-Vorlagen stellen Infrastruktur als Code für einheitliche Bereitstellungsvorlagen für Azure-Ressourcen bereit. Sie ermöglichen die wiederholbare Bereitstellung von Netzwerken, Speicher, Compute und Plattformdiensten über mehrere Azure-Regionen und Umgebungen hinweg. Mit ARM-Vorlagen (oder Bicep) werden Umgebungen einheitlich bereitgestellt, sie unterstützen die Architektur im Enterprise-Maßstab und lassen sich für CI/CD in Azure DevOps integrieren.
Wie lassen sich Monitoring und Observability umsetzen, und sollten Sie Azure Monitor verwenden?
Ja, verwenden Sie Azure Monitor als zentralen Überwachungsdienst, um Metriken, Protokolle und Traces von Azure-Ressourcen, App Services, virtuellen Maschinen und serverlosen Funktionen zu erfassen. Integrieren Sie Azure Monitor mit Application Insights für Webdienste, exportieren Sie Warnungen an Automatisierungs-Runbooks oder Logic Apps für eine automatisierte Behebung, und leiten Sie Sicherheitswarnungen zur Korrelation an Microsoft Defender for Cloud weiter. Monitoring unterstützt die operative Exzellenz und hilft, das Azure Well-Architected Framework umzusetzen.
Wie gestalten Sie Szenarien mit Hybridbetrieb und binden lokale Systeme wie SQL Server ein?
Entwerfen Sie hybride Automatisierung mit sicherer Konnektivität (VPN oder ExpressRoute) und Diensten, die hybride Integration unterstützen: Azure API Management und Azure Service Bus für die Nachrichtenübermittlung, Hybridconnectors für Azure Logic Apps sowie Data-Gateway-Lösungen für SQL Server. Verwenden Sie einheitliche Bereitstellungsvorlagen für Azure-Ressourcen, die die Netzwerkeinrichtung (Azure Virtual Networks, DNS) einschließen, und implementieren Sie Azure Automation State Configuration oder andere Desired-State-Tools, um Konfigurationen über lokale und Cloud-Ressourcen hinweg anzugleichen.
Welche Governance-, Kostenkontroll- und operativen Best Practices sollten in einer Enterprise-Automatisierungsarchitektur berücksichtigt werden?
Implementieren Sie Governance mit Azure Policy, Verwaltungsgruppen und rollenbasierter Zugriffssteuerung (verwenden Sie konsistent Azure RBAC bzw. Azure Role-Based Access Control). Definieren Sie Landing Zones zur Isolation von Workloads, versehen Sie Ressourcen für die Kostenberichterstattung mit Tags, und nutzen Sie Cost-Management-Tools sowie Azure-Preisempfehlungen, um die Ausgaben zu optimieren. Automatisieren Sie die Durchsetzung mit Azure DevOps oder Automation-Runbooks, und übernehmen Sie das Microsoft Azure Well-Architected Framework und die Empfehlungen des Azure Architecture Centers, damit die Cloud-Plattform auf die Unternehmensziele ausgerichtet bleibt.