 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por qué la proliferación de roles socava tu marco de seguridad
By Mirko Peters · · Updated
La proliferación de herramientas de ciberseguridad genera riesgos. Aprende a evitarla mediante la consolidación de herramientas de ciberseguridad para mejorar la seguridad.
Automatically translated with AI from the original post. Read the English original
La proliferación de roles se produce cuando las organizaciones crean demasiados roles de usuario, lo que deriva en una compleja red de permisos de acceso. Esta complejidad puede debilitar de forma significativa tu marco de seguridad. Quizá descubras que tener demasiados roles crea vulnerabilidades, ineficiencias operativas y mayores riesgos. Por ejemplo, los empleados suelen dedicar hasta un 9 % de su jornada laboral cambiando entre aplicaciones debido a funciones solapadas. Esto no solo resta productividad, sino que también complica los esfuerzos de cumplimiento normativo, lo que se traduce en mayores costes operativos. Comprender y abordar la proliferación de roles es fundamental para mantener una postura de seguridad sólida.
Puntos clave
La proliferación de roles ocurre cuando demasiados roles de usuario generan confusión y riesgos de seguridad.
Los roles excesivos amplían las superficies de ataque, lo que hace más probables las filtraciones de datos y el abuso de privilegios.
Gestionar muchos roles ralentiza a los empleados y desperdicia recursos, lo que perjudica la productividad.
La fatiga por alertas, causada por demasiadas advertencias de seguridad, puede hacer que se pasen por alto amenazas y provocar el agotamiento de los analistas.
Aplica el principio de mínimo privilegio para dar a los usuarios únicamente el acceso que necesitan.
Diseña los roles en función de las funciones de negocio y reduce al mínimo las excepciones para evitar complejidad.
Revisa y limpia los roles de forma periódica, auditándolos, para mantener la seguridad y simplificar el cumplimiento normativo.
Reducir la proliferación de roles ahorra dinero, mejora la eficiencia y refuerza la seguridad a largo plazo.
¿Qué es la proliferación de roles?
7 datos sorprendentes sobre la proliferación de roles
Entender por qué la proliferación de roles socava tu marco de seguridad ayuda a priorizar la remediación. A continuación, siete datos sorprendentes que muestran lo extendida y perjudicial que puede llegar a ser.
- Los privilegios excesivos suelen superar en número a los usuarios: En muchos entornos hay más roles privilegiados distintos que usuarios privilegiados reales, lo que crea una superficie de ataque compleja y explica por qué la proliferación de roles socava tu marco de seguridad.
- Los roles inactivos siguen siendo explotables: Los roles asignados para proyectos temporales o pruebas suelen mantenerse activos; los atacantes y las configuraciones erróneas pueden aprovechar estos roles latentes mucho después de su uso previsto.
- Los nombres de los roles engañan: Los nombres descriptivos pueden inducir a error: los roles etiquetados como «solo lectura» o «desarrollador» suelen contener permisos ocultos, por lo que las auditorías no son fiables a menos que se revisen directamente los permisos.
- Las incoherencias entre sistemas multiplican el riesgo: Las distintas plataformas gestionan la herencia y el alcance de los roles de forma diferente, por lo que un rol seguro en un sistema puede ser excesivamente permisivo en otro, lo que aumenta el motivo por el que la proliferación de roles socava tu marco de seguridad.
- La automatización acelera la proliferación: El aprovisionamiento automatizado y las plantillas de infraestructura como código pueden propagar roles demasiado amplios a gran escala, extendiendo el exceso de privilegios por todos los entornos antes de que nadie lo advierta.
- El mínimo privilegio es difícil de demostrar y fácil de perder: Incluso las organizaciones con una directiva de mínimo privilegio suelen carecer de una medición continua; sin analítica de comportamiento y de accesos, los privilegios vuelven a derivar hacia un acceso excesivo.
- Limpiar roles produce un retorno de seguridad inmediato: Eliminar o ajustar un pequeño subconjunto de roles demasiado amplios suele reducir la exposición privilegiada mucho más que los costosos controles perimetrales, lo que demuestra por qué la proliferación de roles socava tu marco de seguridad y por qué una higiene de roles bien dirigida da resultados rápidamente.
Definición y causas
Role sprawl hace referencia a la creación excesiva de roles de usuario dentro de una organización. Este fenómeno suele producirse cuando las empresas desarrollan roles demasiado específicos o solapados en lugar de utilizar roles más amplios basados en funciones. Como resultado, puede que acabes gestionando una compleja red de permisos de acceso que puede generar confusión e ineficiencias.
Varios factores contribuyen al role sprawl:
Crecimiento de la organización: A medida que la organización se expande, puede surgir la necesidad de más roles. Los nuevos proyectos y equipos suelen dar lugar a la creación de roles que no encajan con las estructuras existentes.
Falta de estandarización: Sin directrices claras, los equipos pueden crear roles de forma independiente, lo que da lugar a inconsistencias.
Responsabilidades solapadas: Cuando los roles se solapan, resulta difícil determinar quién tiene acceso a qué, lo que genera una complejidad innecesaria.
Explosión de roles y complejidad de las auditorías
La explosión de roles se produce cuando el número de roles en tu sistema se vuelve inmanejable. Esta situación surge porque las organizaciones crean nuevos roles para cada combinación única de requisitos de acceso. En consecuencia, puede que te enfrentes a importantes retos durante las auditorías de seguridad.
Estas son algunas formas en que la explosión de roles complica las auditorías:
Estructura de roles compleja: Un sistema de roles inflado dificulta mantener derechos de acceso coherentes. Puede que te cueste asegurarte de que los usuarios tienen los permisos adecuados.
Roles inconsistentes: Cuando los roles carecen de estandarización, pueden aparecer brechas de seguridad. Esta inconsistencia puede derivar en accesos no autorizados o en filtraciones de datos.
Carga administrativa: Gestionar un gran número de roles genera un ciclo interminable de mantenimiento y documentación. Puede que descubras que revisar los derechos de acceso se convierte en una tarea abrumadora.
Además, cuando las herramientas de auditoría no se comunican de forma eficaz, el caos puede apoderarse del proceso de preparación de la auditoría. Esta falta de cohesión complica la documentación y la integridad de los datos, lo que, en última instancia, aumenta la complejidad de las auditorías. De hecho, el 92 % de las organizaciones depende de tres o más herramientas para recopilar evidencias de auditoría, pero solo el 39 % de este proceso está automatizado. Esta dependencia de tareas manuales puede provocar ineficiencias y errores.
Impactos del role sprawl
Vulnerabilidades de seguridad
El role sprawl crea vulnerabilidades de seguridad significativas para tu organización. Cuando tienes demasiados roles, aumentas la superficie de ataque, lo que facilita que los actores malintencionados aprovechen las debilidades. Cada rol puede conceder acceso a datos sensibles y, cuando los roles se solapan, el acceso no autorizado se convierte en un riesgo real.
Mayor superficie de ataque
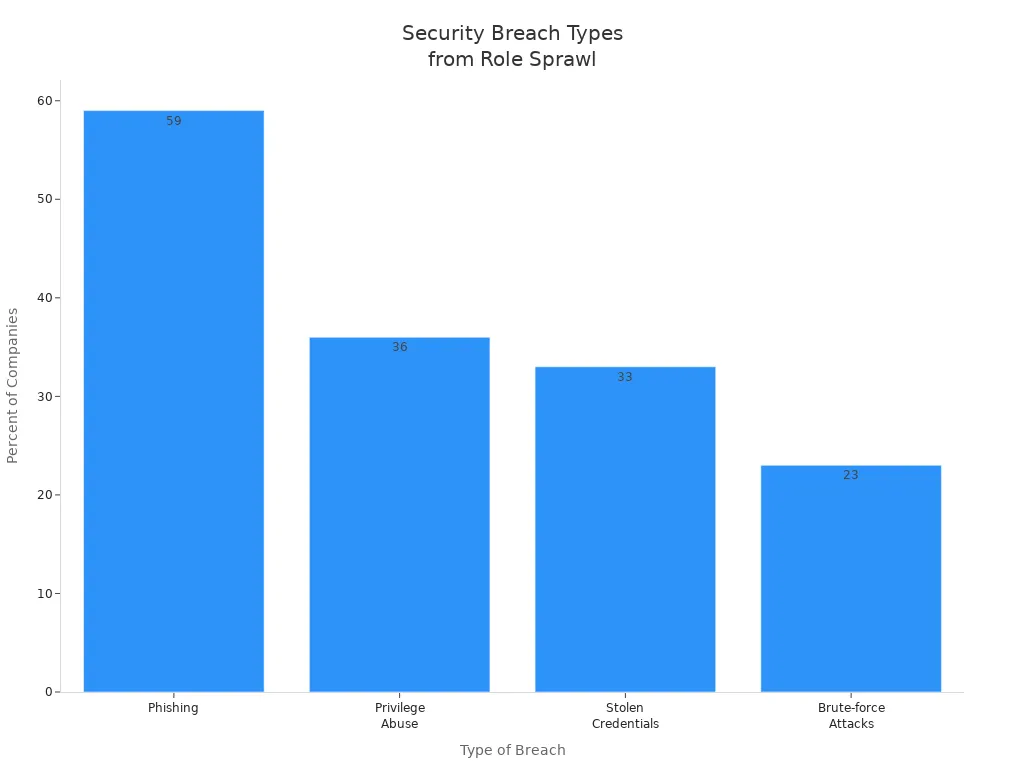
Los datos muestran que el role sprawl no gestionado conduce a distintos tipos de brechas de seguridad. Por ejemplo, el 59 % de las empresas informa de ataques de phishing, mientras que el 36 % sufre abusos de privilegios. La tabla siguiente muestra el porcentaje de empresas afectadas por distintos tipos de brechas relacionadas con el role sprawl:
Tipo de brecha | Porcentaje de empresas afectadas |
|---|---|
Phishing | 59% |
Abuso de privilegios | 36% |
Credenciales robadas | 33% |
Ataques de fuerza bruta | 23% |
Casos de estudio de brechas de seguridad
Considera el caso de una gran entidad financiera que sufrió una filtración de datos debido a permisos excesivos concedidos a sus empleados. Los atacantes explotaron identidades con permisos excesivos, escalaron sus privilegios y se movieron por el entorno en la nube. Este incidente muestra cómo el role sprawl puede convertir un compromiso menor en una brecha grave, que afecta no solo a la organización, sino también a sus clientes.
Ineficiencias operativas
La proliferación de roles también genera ineficiencias operativas. Cuando gestionas demasiados roles, se crean confusión y retrasos en la toma de decisiones. Esta fragmentación puede frenar la productividad y desperdiciar recursos valiosos.
Pérdida de productividad
Los empleados suelen tener dificultades para desenvolverse con roles superpuestos, lo que provoca una pérdida de productividad. Las investigaciones indican que las ineficiencias operativas surgen de:
Fragmentación y falta de integración entre varias herramientas o roles.
Datos aislados y fallos en la comunicación.
Esfuerzos duplicados y retrasos en la toma de decisiones.
Estos problemas pueden saturar a los equipos de TI, dificultando la gestión eficaz de los sistemas.
Problemas en la asignación de recursos
Cuando los roles no están claramente definidos, es posible que funciones de seguridad esenciales pasen desapercibidas. Los equipos pueden asumir que otros se encargan de determinados controles, lo que genera rutas de escalado poco claras durante los incidentes. Esta falta de claridad puede ralentizar considerablemente los tiempos de respuesta ante incidentes.
Fatiga por alertas
Otro impacto crítico de la proliferación de roles es la fatiga por alertas en los equipos de seguridad. A medida que aumenta el número de alertas, los analistas pueden tener dificultades para seguir el ritmo, lo que conduce al agotamiento y a amenazas no detectadas.
Alertas de seguridad abrumadoras
Las estadísticas revelan que el 70 % de los analistas de SOC sufren agotamiento por el volumen abrumador de alertas. Los analistas suelen pasar sus turnos descartando alertas de poco valor, lo que genera un ciclo de reacción en lugar de análisis. La carga mental aumenta a medida que se acumulan las alertas, provocando confusión e ineficiencias.
Consecuencias de la desensibilización
La fatiga por alertas socava directamente los objetivos de las herramientas de seguridad. Cuando los analistas no pueden seguir el ritmo de las alertas entrantes, las amenazas reales pueden pasar inadvertidas. Las herramientas pueden detectar los ataques, pero la capacidad humana se convierte en el cuello de botella. Esta situación provoca tiempos de respuesta más largos y alertas críticas que no se atienden.
La siguiente tabla resume los impactos de la fatiga por alertas:
Impacto de la fatiga por alertas | Descripción |
|---|---|
Amenazas no detectadas | Los ataques reales se esconden entre los falsos positivos y se ignoran. |
Respuesta retrasada | Las colas cada vez más largas amplían el tiempo entre la generación de la alerta y su investigación. |
Triaje inconsistente | Los analistas sobrecargados toman decisiones apresuradas debido a su carga de trabajo. |
Menor profundidad en la investigación | La presión del tiempo impide un análisis exhaustivo de la actividad sospechosa. |
Agotamiento y rotación de personal | La sobrecarga crónica lleva a los analistas experimentados a abandonar los puestos de seguridad. |
Desconfianza en las herramientas | Los equipos pierden la confianza en productos que generan más ruido que información útil. |
Cómo mitigar la proliferación de roles
 Fuente de la imagen: pexels
Buenas prácticas para la gestión de roles
Para gestionar eficazmente los roles de usuario y evitar la proliferación de roles, conviene adoptar varias buenas prácticas. Estas prácticas ayudan a agilizar la gestión de accesos y a reforzar la seguridad. Estas son algunas estrategias clave:
Buena práctica | Descripción |
|---|---|
Aplica el principio de mínimo privilegio | Concede a los usuarios únicamente los permisos mínimos necesarios para sus tareas. Este enfoque evita la asignación excesiva de permisos y reduce los riesgos de seguridad. |
Separa usuarios, roles y permisos | Trata los permisos como unidades individuales y los roles como conjuntos de permisos. Esta separación aporta flexibilidad y ayuda a prevenir la proliferación de roles. |
Diseña los roles en torno a funciones de negocio | Crea roles basados en funciones de negocio estables en lugar de en cargos o puestos. Este diseño mantiene la coherencia durante los cambios organizativos y reduce la confusión. |
Prevé las excepciones, pero minimízalas | Anticipa los casos límite y documenta las excepciones. Procura que las excepciones sean mínimas y consolídalas en roles estándar siempre que sea posible. |
Automatiza para reducir el error humano | Implementa la automatización en los procesos de control de acceso basado en roles (RBAC). La automatización minimiza los errores manuales y la sobrecarga operativa, reforzando tanto la seguridad como la eficiencia. |
Implementación del control de acceso basado en roles
Implementar el control de acceso basado en roles (RBAC) es un paso crucial para mitigar la proliferación de roles. Sigue estos pasos clave para crear un sistema RBAC eficaz:
Roles dinámicos que simplifican y automatizan la asignación de accesos.
Control de acceso basado en atributos (ABAC) para asignar accesos de forma dinámica en función de los atributos del usuario.
Control de acceso basado en directivas (PBAC) para vincular los derechos a las reglas de negocio, garantizando que el acceso se ajuste a las directivas de la organización.
Revisión periódica y limpieza de roles para evitar la acumulación de roles innecesarios con el tiempo.
Rediseño completo de los modelos de acceso cuando la proliferación heredada hace imposible corregir los problemas.
Al implementar estos pasos, podrás crear un entorno de acceso más manejable y seguro.
Auditorías y revisiones periódicas
Realizar auditorías y revisiones periódicas es esencial para mantener un entorno de acceso seguro. Estas son algunas recomendaciones para auditar con eficacia:
Realiza auditorías de roles al menos una vez al año. Las organizaciones de sectores de mayor riesgo deberían hacerlas con más frecuencia.
Las empresas con alta rotación de empleados pueden necesitar aumentar la frecuencia de las auditorías para asegurarse de que los permisos sigan siendo precisos.
Establece procesos de mantenimiento periódicos para la recertificación de accesos. Programa auditorías de roles para verificar que los permisos sean precisos y seguros.
Las auditorías periódicas no solo te ayudan a identificar y corregir la proliferación de roles, sino que también refuerzan el cumplimiento de la normativa de seguridad. RBAC simplifica las auditorías al proporcionar un registro de auditoría claro de los accesos de los usuarios, algo fundamental para normativas como HIPAA, GDPR y PCI DSS.
Siguiendo estas estrategias, podrás mitigar eficazmente la proliferación de roles y reforzar tu marco de seguridad.
Simplificar los marcos de seguridad
Ventajas de reducir la proliferación de roles
Reducir la proliferación de roles ofrece numerosas ventajas que refuerzan el marco de seguridad de tu organización. Un enfoque simplificado facilita la gestión de accesos y minimiza los riesgos. Estas son algunas de las ventajas clave:
Ahorro de costes: al minimizar la proliferación de roles, puedes reducir significativamente los costes operativos de TI. Una estructura de roles compleja suele generar gastos innecesarios, como tasas de licencias múltiples y costes de mantenimiento. La siguiente tabla muestra cómo reducir la proliferación de roles puede ahorrar dinero:
Factor de coste | Explicación |
|---|---|
Tasas de licencias | Las organizaciones suelen pagar varias licencias debido a la proliferación de herramientas, lo que genera gastos innecesarios. |
Costes de mantenimiento | Más herramientas requieren más mantenimiento, lo que aumenta los costes operativos totales. |
Funcionalidades redundantes | Las funcionalidades superpuestas entre herramientas complican las operaciones y encarecen los costes. |
Sobrecarga de integración | Los sistemas adicionales generan retos de integración complejos que consumen una parte importante de los presupuestos de TI. |
Pérdidas de productividad de los empleados | La fricción tecnológica provoca importantes pérdidas de productividad, que cuestan a las organizaciones miles de euros al año. |
Mayor eficiencia: un marco de seguridad simplificado reduce las ineficiencias operativas. Puedes asignar los recursos de forma más eficaz, lo que permite a tu equipo centrarse en tareas críticas en lugar de gestionar una maraña de roles.
Mejor cumplimiento normativo: simplificar la estructura de roles facilita el cumplimiento de la normativa. Un marco claro y conciso te ayuda a mantener registros precisos y asegura que los derechos de acceso se ajusten a los requisitos de cumplimiento.
Mejora de la postura de seguridad a largo plazo
Un marco de seguridad simplificado no solo resuelve problemas inmediatos, sino que también fortalece tu postura de seguridad a largo plazo. Al gestionar eficazmente los roles, aumentas tu resiliencia frente a las amenazas cibernéticas emergentes. El Marco de Ciberseguridad del NIST (CSF) 2.0 destaca varias mejoras clave que apoyan este objetivo:
Mejoras clave en el NIST CSF 2.0 | Descripción |
|---|---|
Gestión de riesgos de la cadena de suministro (SCRM) | Pone el énfasis en gestionar los riesgos en toda la cadena de suministro, abordando el aumento de los ataques a la cadena de suministro. |
Gestión de identidades y control de acceso | Ofrece directrices mejoradas para gestionar identidades y accesos, algo fundamental para proteger la infraestructura. |
Medición y métricas | Ofrece directrices mejoradas para medir la eficacia de la ciberseguridad, lo que facilita la evaluación continua y la mejora. |
Integración con el Privacy Framework | Se alinea con el Privacy Framework de NIST para un enfoque integral de los riesgos de seguridad y privacidad. |
Orientación mejorada sobre los niveles de implementación | Aclara la orientación sobre los niveles de implementación para evaluar mejor y definir objetivos. |
Al adoptar estas mejoras, puedes crear un marco de seguridad más resiliente. Sin embargo, al simplificar tu marco de seguridad pueden surgir problemas. Entre los más habituales están las ineficiencias operativas, el aumento de costes y la falta de habilidades del personal de seguridad. Abordar estos desafíos es fundamental para mantener una postura de seguridad sólida.
Gestionar la proliferación de roles es fundamental para mantener un marco de seguridad sólido. Debes tener en cuenta que un exceso de roles puede generar vulnerabilidades e ineficiencias. Una gestión eficaz de los roles favorece tu postura de seguridad de varias formas:
Beneficio | Explicación |
|---|---|
Aplica el privilegio mínimo | Garantiza que los usuarios tengan solo el acceso que necesitan para sus funciones, minimizando el posible daño. |
Reduce la superficie de ataque | Limita los permisos a los roles necesarios, cerrando puntos de entrada para los atacantes. |
Facilita la auditoría y el cumplimiento | Simplifica la demostración de los controles de acceso, lo que ayuda a cumplir normativas como HIPAA y GDPR. |
Aumenta la eficiencia operativa | Centraliza los permisos, reduciendo el trabajo manual y acelerando la respuesta ante incidentes de seguridad. |
Reduce los costes administrativos | Agiliza la gestión de accesos, lo que se traduce en ahorros significativos para las organizaciones. |
Al optimizar tu marco de seguridad, reforzarás la resiliencia de tu organización frente a las ciberamenazas.
Lista de comprobación: gestionar la proliferación de roles con Entra ID
Objetivo: prevenir y corregir la proliferación de roles para reforzar tu gestión de identidades y accesos. Por qué la proliferación de roles debilita tu marco de seguridad y cómo abordarla con Entra ID.
- Inventaría los roles y asignaciones actuales
- Acción: exporta todos los roles integrados y personalizados, incluidos los de Azure AD, Azure RBAC y los roles privilegiados.
- Motivo: establece una línea base para detectar la proliferación y los permisos huérfanos.
- Responsable: equipo de IAM/Administración | Prioridad: alta | Estado: ☐
- Asigna roles a funciones de negocio y al privilegio mínimo
- Acción: para cada rol, documenta su finalidad de negocio y los permisos necesarios; identifica los roles con permisos excesivos.
- Motivo: asegura que los roles reflejen las necesidades reales del puesto y aplica el privilegio mínimo.
- Responsable: propietarios de aplicaciones | Prioridad: alta | Estado: ☐
- Consolida y racionaliza los roles duplicados o solapados
- Acción: combina roles similares o elimina los roles no utilizados o personalizados; sustitúyelos por roles bien delimitados siempre que sea posible.
- Motivo: reduce la complejidad y la superficie de ataque que genera la proliferación de roles.
- Responsable: equipo de IAM/Administración | Prioridad: media | Estado: ☐
- Adopta estándares de nomenclatura y clasificación de roles
- Acción: define convenciones de nombres, etiquetas de clasificación (por ejemplo, administrador, solo lectura, temporal) y requisitos de documentación.
- Motivo: facilita localizar los roles y simplifica la gobernanza.
- Responsable: responsable de gobernanza de identidades | Prioridad: media | Estado: ☐
- Usa Privileged Identity Management (PIM) para los roles elevados
- Acción: exige asignaciones elegibles con aprobación, activación just-in-time y acceso limitado en el tiempo para todos los roles privilegiados.
- Motivo: limita los privilegios permanentes y reduce los excesos de permisos persistentes.
- Responsable: seguridad/operaciones de TI | Prioridad: alta | Estado: ☐
- Implementa revisiones de acceso basadas en roles
- Acción: programa revisiones de acceso periódicas en Entra ID para los roles privilegiados y críticos; implica a los propietarios y a los responsables.
- Motivo: las revisiones periódicas detectan la acumulación de permisos y las asignaciones obsoletas.
- Responsable: propietarios de recursos | Prioridad: alta | Estado: ☐
- Aplica entitlement management y access packages
- Acción: usa entitlement management de Entra ID para definir access packages catalogados con flujos de aprobación y caducidad.
- Motivo: centraliza las solicitudes de acceso y evita la proliferación de roles improvisados.
- Responsable: equipo de IAM/Administración | Prioridad: media | Estado: ☐
- Automatiza el aprovisionamiento y el desaprovisionamiento
- Acción: integra los sistemas de RR. HH. y la automatización del ciclo de vida de las identidades para conceder, modificar y revocar asignaciones de roles según atributos y eventos.
- Motivo: reduce los errores manuales en la asignación de roles y los accesos huérfanos.
- Responsable: ingeniería de identidades | Prioridad: alta | Estado: ☐
- Supervisa los cambios en la asignación de roles y las activaciones anómalas
- Acción: Configura registros de diagnóstico, alertas y analíticas de Sentinel para los eventos de creación, asignación y activación de roles.
- Por qué: Detecta de forma temprana actividades sospechosas de proliferación de roles.
- Responsable: Security Operations | Prioridad: Alta | Estado: ☐
- Aplica acceso condicional y segregación de funciones
- Acción: Combina los controles de roles con directivas de acceso condicional y aplica la segregación de funciones para las acciones críticas.
- Por qué: Mitiga el riesgo incluso cuando los roles son amplios; evita la colusión y el uso indebido.
- Responsable: Security Architecture | Prioridad: Alta | Estado: ☐
- Establece una caducidad para los roles y accesos temporales
- Acción: Exige que todas las asignaciones de roles temporales o de emergencia tengan caducidad automática y desencadenantes de revisión.
- Por qué: Evita el acceso elevado permanente y la acumulación progresiva de roles.
- Responsable: IAM/Admin Team | Prioridad: Alta | Estado: ☐
- Aplica flujos de aprobación para los cambios de roles
- Acción: Exige una justificación documentada y aprobaciones de varias partes para crear o modificar roles.
- Por qué: Controla la proliferación de roles personalizados y refuerza la gobernanza.
- Responsable: Change Control Board | Prioridad: Media | Estado: ☐
- Documenta y publica las directivas de uso de roles
- Acción: Mantén documentación accesible sobre la finalidad, los responsables y las pautas de uso de cada rol; forma a los implicados.
- Por qué: Fomenta una asignación responsable y reduce la creación de roles improvisada.
- Responsable: IAM Governance | Prioridad: Media | Estado: ☐
- Realiza revisiones periódicas de derechos y permisos de los roles
- Acción: Revisa las definiciones de roles en busca de permisos excesivos y ajusta sus ámbitos para minimizar los privilegios.
- Por qué: Evita el "role creep", es decir, que los roles ganen permisos con el tiempo.
- Responsable: Security/Audit | Prioridad: Media | Estado: ☐
- Define KPI e informes sobre la proliferación de roles
- Acción: Mide métricas como el número de roles, los roles sin uso, el porcentaje de cuentas privilegiadas con acceso permanente y el tiempo de resolución de los hallazgos.
- Por qué: Ofrece un progreso medible en la reducción de la proliferación de roles y en la mejora de la postura de seguridad.
- Responsable: Security Metrics | Prioridad: Baja/Media | Estado: ☐
- Ejecuta simulacros de ataque y ejercicios de limpieza
- Acción: Simula periódicamente escaladas de privilegios y realiza sprints de limpieza para eliminar roles y asignaciones innecesarios.
- Por qué: Valida los controles y descubre riesgos de proliferación ocultos.
- Responsable: Red Team/Blue Team | Prioridad: Media | Estado: ☐
Consejos para completar: empieza por un inventario de roles, aplica PIM y la gestión de derechos (entitlement management), automatiza los eventos del ciclo de vida y supervisa de forma continua; así se entiende por qué la proliferación de roles socava por diseño tu marco de seguridad. Usa esta lista para planificar, asignar responsables y hacer seguimiento del estado hasta que la proliferación de roles esté bajo control.
Preguntas frecuentes: proliferación de herramientas de ciberseguridad y el coste de la proliferación de herramientas
¿Qué es la proliferación de roles y cómo socava tu marco de seguridad?
La proliferación de roles se produce cuando los usuarios acumulan permisos más allá de lo que exige su trabajo, a menudo porque muchas organizaciones incorporan nuevos productos de seguridad, nuevas herramientas o accesos improvisados en lugar de consolidar los flujos de trabajo. Esto amplía la superficie de ataque y crea brechas de seguridad, reduce la visibilidad y el control, complica la gobernanza y dificulta que los equipos de seguridad detecten amenazas, debilitando así la postura de seguridad de la organización.
¿Cómo interactúa la proliferación de roles con la proliferación de herramientas de ciberseguridad y de proveedores?
La proliferación de roles y la de herramientas de ciberseguridad se agravan mutuamente: muchas herramientas y proveedores generan políticas de identidad y acceso fragmentadas en toda la pila de seguridad, y cada nueva herramienta suele introducir sus propios roles y permisos. Esa fragmentación dificulta centralizar la gobernanza, aumenta la complejidad de gestionar el acceso en todo el entorno de seguridad empresarial y puede derivar en riesgos de seguridad graves e incumplimientos normativos.
¿Puede la proliferación de roles aumentar el coste de la proliferación de herramientas en mi organización?
Sí. La proliferación de roles genera costes ocultos, ya que obliga a los equipos de SOC (centro de operaciones de seguridad) a dedicar más tiempo a revisiones manuales de accesos, remediación e investigación de incidentes en muchos productos de seguridad. Las organizaciones acaban pagando por capacidades solapadas y licencias duplicadas, mientras pierden resiliencia cibernética y eficacia en la detección y la respuesta, lo que eleva el coste total de la proliferación de herramientas.
¿Qué problemas de visibilidad y control surgen a raíz de la proliferación de roles?
La proliferación de roles erosiona la visibilidad y el control, porque dificulta saber quién tiene acceso a qué. Cuando los roles son inconsistentes entre herramientas, los equipos de seguridad no pueden asociar con facilidad los endpoints, los privilegios de los usuarios y la cobertura de detección de amenazas, lo que reduce la capacidad de detectar el movimiento lateral o el abuso de privilegios. Esta falta de visibilidad centralizada debilita la detección y la respuesta, y aumenta la probabilidad de sufrir brechas de seguridad.
¿Cómo afecta la proliferación de roles a los esfuerzos de cumplimiento y gobernanza?
La proliferación de roles complica el cumplimiento, porque dificulta demostrar la aplicación del principio de mínimo privilegio, la segregación de funciones y unas directivas de acceso coherentes en toda la infraestructura de seguridad. Los roles fragmentados entre muchas herramientas y proveedores de seguridad hacen que los registros de auditoría sean incompletos o inconsistentes, lo que aumenta el riesgo de incumplimiento y de sanciones regulatorias, salvo que se apliquen mejoras de consolidación y gobernanza.
¿Qué medidas prácticas reducen la proliferación de roles y mejoran la seguridad en general?
Empieza por inventariar los roles de toda la pila de seguridad y asociarlos a los flujos de trabajo del negocio; retira los roles redundantes al consolidar herramientas o centralizar la gestión de identidades y accesos. Implementa el control de acceso basado en roles, automatiza el aprovisionamiento y la desprovisión, y da prioridad a menos herramientas que se integren bien entre sí. Estas medidas reducen la proliferación de herramientas de ciberseguridad, simplifican la detección y la respuesta ante amenazas, y fortalecen la postura de seguridad de la organización.
¿Cómo ayuda la automatización a prevenir la proliferación de roles y a mejorar la detección y la respuesta?
La automatización aplica asignaciones de roles coherentes y elimina los errores manuales que generan proliferación. La gestión automatizada del ciclo de vida de las identidades, las revisiones de acceso y la propagación de directivas entre las plataformas de seguridad integradas reducen el número de cambios manuales que provocan esa proliferación en los analistas, agilizan los tiempos de respuesta en el SOC y liberan a los profesionales de ciberseguridad para centrarse en la detección y la remediación de amenazas de alto valor.
¿Cuándo es adecuado consolidar o migrar a una plataforma de seguridad?
La consolidación es adecuada cuando muchas herramientas se solapan en funcionalidad, lo que provoca fragmentación, proliferación de proveedores y mayores costes. Migrar a una plataforma de seguridad unificada o reducir el número de productos de seguridad puede restaurar la visibilidad, reducir la complejidad de gestionar los accesos y las amenazas, y ofrecer resultados de seguridad reales, como una mayor ciberresiliencia, una detección y respuesta más rápidas y una mejor gobernanza.
¿Cómo deberían evaluar las organizaciones las nuevas herramientas para no agravar la proliferación de roles?
Evalúa si una nueva herramienta se integra con los controles de identidad y acceso existentes, admite el aprovisionamiento centralizado y reduce el número de herramientas de tu pila de seguridad. Comprueba si la herramienta cubre una necesidad no atendida o duplica capacidades, y exige modelos de roles y permisos claros. Dar prioridad a la integración, a menos herramientas y a la automatización ayuda a prevenir la proliferación en ciberseguridad y reduce el impacto de cada nueva herramienta en la postura de seguridad de la organización.