 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD : comprendre les différences entre Conditional Access et la stratégie Identity Protection
By Mirko Peters ·
Dans le domaine de la sécurité cloud, comprendre les subtilités d'Azure Active Directory (Azure AD) est indispensable pour maintenir une posture de sécurité robuste. Deux fonctionnalités clés…
Automatically translated with AI from the original post. Read the English original
Dans le domaine de la sécurité cloud, comprendre les subtilités d'Azure Active Directory (Azure AD) est indispensable pour maintenir une posture de sécurité robuste. Deux fonctionnalités clés d'Azure AD jouent un rôle majeur dans la sécurisation des accès : Conditional Access et Identity Protection. Bien que ces deux fonctionnalités visent toutes deux à protéger les identités des utilisateurs et les ressources, elles reposent sur des principes différents et traitent des aspects distincts de la gestion des identités. Cet article a pour objectif d'expliquer les différences fondamentales entre Azure AD Conditional Access et Azure AD Identity Protection, afin de bien comprendre leur rôle respectif et leur contribution à une stratégie de sécurité Zero Trust complète.
Introduction à Azure AD et à la gestion des identités
Qu'est-ce qu'Azure Active Directory ?
Azure Active Directory (Azure AD), désormais intégré à Microsoft Entra ID, est le service cloud de gestion des identités et des accès de Microsoft. Il constitue le socle de la gestion des identités des utilisateurs et de la sécurisation de l'accès aux ressources, aussi bien dans le cloud que sur site. Azure AD permet l'authentification unique (SSO) pour accéder à des milliers d'applications cloud, dont Microsoft 365, Salesforce et bien d'autres. Il offre également des capacités d'authentification et d'autorisation robustes, garantissant que seuls les utilisateurs habilités accèdent aux données et aux applications sensibles. La souplesse et l'extensibilité d'Azure AD en font un composant essentiel pour toute entreprise qui adopte les services cloud.
Vue d'ensemble de la gestion des identités dans Microsoft Entra
La gestion des identités dans Microsoft Entra englobe un large éventail de fonctionnalités destinées à sécuriser et à gouverner les identités des utilisateurs ainsi que leurs privilèges d'accès. Cela comprend le provisionnement et le déprovisionnement des utilisateurs, l'authentification multifacteur (MFA), le contrôle d'accès basé sur les rôles (RBAC) et la surveillance des activités des utilisateurs afin de détecter les menaces potentielles pour la sécurité. Une gestion efficace des identités est essentielle pour maintenir une solide posture de sécurité, assurer la conformité aux exigences réglementaires et permettre aux utilisateurs d'accéder en toute sécurité aux ressources dont ils ont besoin pour accomplir leur travail. Microsoft Entra ID fournit les outils et fonctionnalités nécessaires à la mise en œuvre d'une stratégie de gestion des identités complète, protégeant les organisations contre les accès non autorisés et les violations de données. L'approche de Microsoft Entra en matière de gestion des identités constitue une base solide pour la sécurité.
Le rôle de Microsoft Entra ID dans les solutions d'identité modernes
Microsoft Entra ID joue un rôle central dans les solutions d'identité modernes en offrant une plateforme centralisée pour gérer les identités des utilisateurs et sécuriser l'accès aux ressources dans des environnements variés. À mesure que les organisations adoptent davantage les services cloud et les modèles informatiques hybrides, le besoin d'une solution d'identité unifiée devient primordial. Microsoft Entra ID répond à ce besoin en proposant des fonctionnalités telles que Conditional Access, Identity Protection et Privileged Identity Management (PIM), en garantissant que la responsabilité de la sécurité est partagée à tous les niveaux. Ces capacités permettent aux organisations d'imposer des stratégies de contrôle d'accès robustes, de détecter les menaces liées aux identités et d'y répondre, et de gérer efficacement les privilèges administratifs. En s'appuyant sur Microsoft Entra ID, les organisations peuvent renforcer leur posture de sécurité, simplifier leurs processus de gestion des identités et offrir un accès fluide aux utilisateurs, quel que soit leur lieu de connexion ou l'appareil utilisé.
Stratégies Conditional Access dans Azure AD
Qu'est-ce que les stratégies Conditional Access ?
Les stratégies d’accès conditionnel dans Azure AD sont une fonctionnalité puissante de Microsoft Entra ID qui permet aux organisations d’appliquer des décisions de contrôle d’accès en fonction de conditions précises. Ces conditions peuvent inclure l’emplacement de l’utilisateur, l’état de santé de l’appareil, la sensibilité de l’application et l’évaluation des risques en temps réel. En configurant des stratégies Conditional Access, les administrateurs peuvent s’assurer que seuls les utilisateurs autorisés accèdent aux ressources sensibles, et qu’ils le fassent de manière sécurisée. Cela peut impliquer d’exiger une authentification multifacteur (MFA) pour les connexions à haut risque, ou de bloquer entièrement l’accès depuis des emplacements non fiables. Les stratégies Azure AD Conditional Access constituent une pierre angulaire d’une stratégie de sécurité Zero Trust, car elles permettent aux organisations d’adapter leur posture de sécurité à l’évolution du paysage des menaces. Conditional Access est également important pour la gestion des identités des utilisateurs.
Fonctionnement de Conditional Access
Conditional Access fonctionne en évaluant un ensemble de conditions avant d’accorder l’accès à une ressource. Lorsqu’un utilisateur tente d’accéder à une application ou à un service protégé par Conditional Access, Azure AD évalue l’identité de l’utilisateur, son emplacement, son appareil et d’autres facteurs pertinents, ce qui constitue un élément essentiel de la responsabilité consistant à garantir un accès sécurisé. En fonction de ces facteurs, la stratégie Conditional Access détermine s’il faut accorder l’accès, exiger une MFA, bloquer l’accès ou prendre d’autres mesures. Le processus est dynamique et adaptatif, ce qui permet aux organisations d’adapter leur posture de sécurité au contexte spécifique de chaque tentative d’accès. Ce niveau de contrôle granulaire permet aux organisations de concilier sécurité et expérience utilisateur, en garantissant que les utilisateurs peuvent accéder aux ressources dont ils ont besoin tout en réduisant au minimum le risque d’accès non autorisé. Conditional Access permet également aux décideurs de définir le niveau d’accès des utilisateurs. Microsoft est un expert de la gestion.
Avantages de la mise en œuvre de Conditional Access
La mise en œuvre de stratégies Conditional Access offre de nombreux avantages aux organisations qui cherchent à renforcer leur posture de sécurité et à protéger les données sensibles. En appliquant des contrôles d’accès fondés sur des évaluations des risques en temps réel, Conditional Access peut réduire considérablement le risque d’accès non autorisé et de violations de données. Elle permet également aux organisations de se conformer aux exigences réglementaires en veillant à ce que l’accès aux données sensibles soit correctement contrôlé et audité. Par ailleurs, Conditional Access peut améliorer la productivité des utilisateurs en leur permettant d’accéder aux ressources de manière fluide depuis des appareils et des emplacements de confiance, tout en appliquant des mesures de sécurité plus strictes pour les scénarios à haut risque. En adoptant Conditional Access, les organisations peuvent disposer d’une stratégie de gestion des identités plus sécurisée et plus efficace. Par conséquent, l’utilisation de Conditional Access est vraiment importante, car elle réduit les vulnérabilités et renforce la responsabilité globale en matière de sécurité. Par exemple, Conditional Access, lorsqu’il est activé, fonctionne également avec Identity Protection et Conditional Access. Conditional Access aide également les organisations à mettre en œuvre une sécurité robuste.
Identity Protection dans Azure AD
Présentation d’Azure AD Identity Protection
Azure AD Identity Protection est un composant essentiel de Microsoft Entra ID, consacré spécifiquement à la détection, à l’investigation et à la remédiation des risques liés aux identités. Contrairement à Conditional Access, qui applique de manière proactive des contrôles d’accès fondés sur des conditions prédéfinies, Identity Protection fonctionne de manière réactive en analysant en continu les schémas de connexion et le comportement des utilisateurs afin d’identifier les anomalies et les menaces potentielles. Cela comprend la détection des emplacements de connexion inhabituels, des schémas d’accès atypiques et des identifiants potentiellement compromis, ce qui fait partie de la responsabilité des systèmes d’accès conditionnel. En s’appuyant sur l’apprentissage automatique et l’analyse comportementale, Azure AD Identity Protection offre aux organisations un outil puissant pour protéger les identités des utilisateurs et atténuer les effets des attaques liées aux identités. C’est une couche essentielle d’une sécurité robuste pour toute entreprise utilisant Azure AD, qui soutient la posture de sécurité globale.
Principales fonctionnalités d’Identity Protection
Voici quelques-unes des principales fonctionnalités offertes par Azure AD Identity Protection :
- Détection des risques, qui identifie les activités suspectes telles que les identifiants divulgués, les tentatives de connexion anormales et les connexions liées à des logiciels malveillants.
- Remédiation automatisée, permettant aux organisations de réagir automatiquement aux risques détectés, par exemple en invitant les utilisateurs à réinitialiser leur mot de passe ou en exigeant une authentification multifacteur (MFA) pour les connexions à risque.
Un reporting complet offre une vision claire des risques liés aux identités et de l’efficacité des actions de remédiation, ce qui aide les organisations à mesurer leur responsabilité dans la gestion de la sécurité. En exploitant ces fonctionnalités, les organisations peuvent anticiper et atténuer les menaces basées sur les identités, tout en garantissant que les identités des utilisateurs et leurs ressources restent protégées. Identity Protection et l’accès conditionnel peuvent travailler ensemble pour décider des accès des utilisateurs, ce qui renforce la responsabilité des administrateurs dans la configuration correcte de ces systèmes.
Comment Identity Protection renforce la sécurité
Identity Protection renforce la sécurité en proposant une approche dynamique et adaptative de la gestion des risques liés aux identités. En surveillant en continu les schémas de connexion et le comportement des utilisateurs, Identity Protection peut détecter les menaces qui passeraient autrement inaperçues et y répondre. Cette approche proactive aide les organisations à garder une longueur d’avance sur les attaques potentielles et à limiter l’impact des compromissions. Par ailleurs, Identity Protection s’intègre parfaitement à l’accès conditionnel, ce qui permet aux organisations de combiner des stratégies basées sur les risques et des stratégies basées sur les conditions pour une stratégie de sécurité plus complète. Par exemple, Identity Protection peut déclencher une stratégie d’accès conditionnel exigeant l’MFA pour un utilisateur jugé à haut risque. Cette intégration entre Azure AD Identity Protection et l’accès conditionnel constitue une base solide pour la sécurité. Appliquer cette bonne pratique permet d’obtenir une posture de sécurité robuste, conforme au modèle Zero Trust, pour l’entreprise.
Comparaison entre l’accès conditionnel et Identity Protection
Principales différences entre l’accès conditionnel et Identity Protection
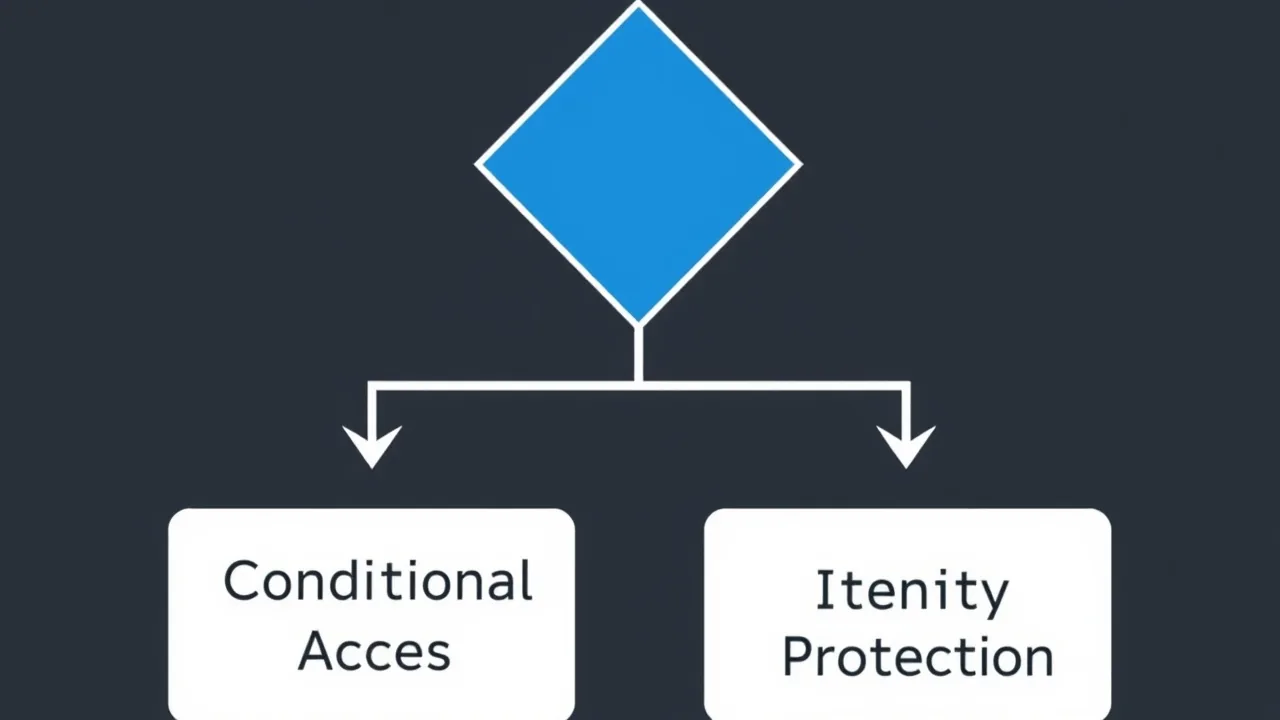
La principale différence entre l’accès conditionnel et Identity Protection réside dans leur approche de la sécurisation des accès. L’accès conditionnel applique de manière proactive un contrôle d’accès fondé sur des conditions prédéfinies, comme l’emplacement de l’utilisateur ou la conformité de l’appareil. Il s’agit d’un système basé sur des règles, dans lequel vous configurez des stratégies qui déterminent l’accès en fonction de critères précis. À l’inverse, Identity Protection se concentre sur la détection réactive et la remédiation des risques liés aux identités. Il s’appuie sur le machine learning pour analyser les schémas de connexion et le comportement des utilisateurs, et repérer les anomalies susceptibles de révéler une identité compromise ou une tentative d’accès malveillante. Alors que l’accès conditionnel détermine l’accès selon des règles configurées, Identity Protection évalue le risque associé à chaque connexion et à chaque activité utilisateur, ce qui en fait une approche dynamique, pilotée par le risque, de l’autorisation.
Cas d’usage pour chaque type de stratégie
L’accès conditionnel excelle dans les scénarios où vous souhaitez appliquer un contrôle d’accès précis fondé sur des facteurs connus. Par exemple, vous pouvez configurer une stratégie d’accès conditionnel exigeant l’authentification multifacteur (MFA) pour tous les utilisateurs accédant à des données sensibles depuis l’extérieur du réseau d’entreprise. Vous pouvez aussi bloquer les accès provenant de pays connus pour leur activité malveillante. Identity Protection, en revanche, est indispensable pour détecter et traiter les risques inconnus. Si un utilisateur commence soudainement à accéder à des ressources depuis un emplacement inhabituel ou présente un comportement de connexion atypique, Identity Protection peut signaler cette situation comme une menace potentielle. Ces alertes Azure AD Identity Protection peuvent ensuite déclencher une remédiation automatisée, comme inviter l’utilisateur à réinitialiser son mot de passe ou bloquer la connexion suspecte. Ensemble, ces fonctionnalités offrent une sécurité Azure AD complète et robuste.
Intégrer les deux approches pour un modèle Zero Trust
Associer l’accès conditionnel et Identity Protection est une bonne pratique pour mettre en place un modèle de sécurité Zero Trust robuste. Les stratégies d’accès conditionnel peuvent être configurées pour exploiter les évaluations des risques fournies par Identity Protection. Par exemple, une stratégie d’accès conditionnel peut exiger l’authentification multifacteur (MFA) ou bloquer totalement l’accès lorsque Identity Protection détecte une connexion à risque élevé. Cette intégration garantit que les décisions d’accès reposent non seulement sur des conditions prédéfinies, mais aussi sur des évaluations des risques en temps réel. Cette approche en couches offre une posture de sécurité plus adaptative et plus réactive, permettant aux organisations de protéger efficacement les identités des utilisateurs et les ressources dans un paysage de menaces en constante évolution, ce qui fait partie de leur responsabilité en matière de sécurité. Les organisations qui utilisent l’accès conditionnel doivent également avoir activé Azure AD.
Conclusion
Récapitulatif de l’importance de la gestion des accès
La gestion des accès, facilitée par des outils comme l’accès conditionnel et Identity Protection dans Microsoft Entra ID, est essentielle pour maintenir une posture de sécurité solide. Une gestion efficace des accès garantit que seuls les utilisateurs autorisés peuvent accéder aux ressources sensibles, en empêchant les accès non autorisés et les violations de données. En mettant en place des contrôles d’accès robustes, les organisations peuvent réduire le risque de menaces internes, d’attaques externes et de non-conformité. Une stratégie de gestion des accès bien définie est indispensable pour protéger les actifs de valeur, préserver la continuité d’activité et instaurer la confiance avec les clients et les partenaires. Utilisez donc l’accès conditionnel pour assurer une gestion des accès efficace et une sécurité renforcée.
L’avenir de la gestion des identités avec les solutions Microsoft
L’avenir de la gestion des identités avec les solutions Microsoft, comme Microsoft Entra ID, tend vers une sécurité plus intelligente et plus automatisée. À mesure que le paysage des menaces évolue, les capacités d’Azure AD évolueront elles aussi. Les prochaines avancées intégreront probablement des algorithmes d’apprentissage automatique plus performants pour une détection des risques plus précise, une meilleure intégration avec les autres outils de sécurité, et un contrôle plus granulaire des stratégies d’accès. Microsoft s’engage à fournir aux organisations les outils nécessaires pour garder une longueur d’avance sur les menaces émergentes et maintenir une posture de sécurité Zero Trust. L’innovation continue dans la gestion des identités est indispensable pour garantir la confidentialité, l’intégrité et la disponibilité des données et ressources sensibles. Le rôle futur de l’accès conditionnel et d’Identity Protection sera un élément clé dans la responsabilité des organisations de protéger les données des utilisateurs.
Réflexions finales sur les stratégies Azure AD
Les stratégies d’accès conditionnel et Identity Protection d’Azure AD sont des composants indispensables d’une stratégie de sécurité moderne. Si l’accès conditionnel fournit le cadre permettant de mettre en œuvre un contrôle d’accès fondé sur des conditions prédéfinies, Identity Protection offre des capacités dynamiques d’évaluation et de remédiation fondées sur les risques. En comprenant les atouts de chaque approche et en les intégrant efficacement, les organisations peuvent atteindre une posture de sécurité plus complète et plus résiliente. Adopter ces fonctionnalités d’Azure AD n’est pas seulement une bonne pratique, c’est une nécessité pour protéger les identités des utilisateurs et les ressources dans le paysage de menaces complexe et en constante évolution d’aujourd’hui. Les décideurs doivent donc activer les stratégies d’accès conditionnel.
En quoi le choix de l’accès conditionnel diffère-t-il des contrôles d’identité traditionnels ?
Opter pour l’accès conditionnel, c’est dépasser la simple vérification d’identité traditionnelle en appliquant des conditions et des contrôles d’accès en temps réel. Au lieu de se limiter à vérifier les identifiants, l’accès conditionnel évalue des signaux tels que la conformité de l’appareil, l’emplacement et le risque lié à l’utilisateur, avant d’autoriser l’accès. Cette approche, qui va bien au-delà de l’identité seule, s’intègre à la gestion des terminaux et aux règles d’accès pour garantir le bon accès tout en réduisant les accès non autorisés et en améliorant la protection des données. Elle illustre ainsi comment l’accès conditionnel réduit le risque.
Quel rôle joue l’authentification multifacteur (MFA) dans l’accès conditionnel de Microsoft Entra ID ?
L'authentification multifacteur (MFA) est un contrôle d'accès conditionnel essentiel, utilisé par Microsoft Entra ID Conditional Access pour renforcer la sécurité des connexions. Il incombe aux organisations de la mettre en œuvre efficacement. Les stratégies peuvent exiger l'MFA dans des conditions précises, par exemple en cas de risque utilisateur élevé ou d'accès à des applications sensibles. L'accès conditionnel assure ainsi un niveau de sécurité élevé sans imposer l'authentification multifacteur à chaque demande d'accès, ce qui rappelle aussi la responsabilité des utilisateurs de s'y conformer. Associer l'MFA à Identity Protection et aux journaux d'accès permet de détecter et d'atténuer les activités suspectes.
Comment les conditions de connexion et les contrôles d'accès fonctionnent-ils ensemble dans l'accès conditionnel ?
Les conditions de connexion et les contrôles d'accès constituent l'ossature des stratégies d'accès conditionnel. Les conditions évaluent la connexion (utilisateur, appareil, emplacement, risque), et les contrôles d'accès déterminent l'issue (autoriser, bloquer, exiger l'MFA, exiger un appareil conforme). Cette logique, de type tutoriel, permet aux administrateurs de n'autoriser l'accès que lorsque les stratégies, leurs conditions et leurs contrôles sont respectés. Elle fournit des décisions d'accès en temps réel, réduit les accès non autorisés et préserve la productivité des utilisateurs.
Quels sont les avantages de l'accès conditionnel pour les organisations ?
Les avantages de l'accès conditionnel comprennent une application ciblée des contrôles de sécurité, une meilleure protection des données et une réduction des accès non autorisés, ce qui souligne la responsabilité des organisations de mettre en œuvre ces mesures. L'accès conditionnel offre aux équipes informatiques des outils de gouvernance pour définir qui peut accéder à quoi, et quand. Il s'intègre à Microsoft Entra ID Protection et à Azure Active Directory Identity Protection, et prend en charge des contrôles d'accès conditionnel qui concilient facilité d'utilisation et gestion des risques, contribuant à accorder aux utilisateurs le bon niveau d'accès.
L'accès conditionnel Microsoft Entra ID est-il une mise en œuvre ou une fonctionnalité de produit ?
Microsoft Entra ID Conditional Access est une fonctionnalité de produit au sein de l'écosystème Microsoft Entra (anciennement Azure AD), mais son utilisation efficace exige une planification de la mise en œuvre. Le déploiement consiste à définir les stratégies d'accès conditionnel, à intégrer la gestion des points de terminaison, à configurer les paramètres de stratégie de risque utilisateur et à veiller à ce que la protection des identités fasse l'objet d'une surveillance appropriée. Les organisations suivent souvent un livre blanc ou un plan de formation pour une mise en œuvre par phases.
Ai-je besoin d'une licence P1 pour utiliser l'accès conditionnel, et comment la licence influe-t-elle sur les règles d'accès ?
Certaines fonctionnalités d'accès conditionnel nécessitent Azure AD Premium P1 ou des licences Microsoft Entra équivalentes. Une licence P1 active des fonctionnalités avancées, telles que les stratégies d'accès conditionnel, l'intégration à la protection des identités et les journaux d'accès détaillés. Le niveau de licence détermine les règles d'accès et les conditions que vous pouvez appliquer. Vérifiez donc les exigences de licence avant le déploiement complet, afin de vous assurer que vos stratégies de conditions et d'accès se comportent comme prévu.
Comment l'accès conditionnel s'intègre-t-il à Azure Active Directory Identity Protection et à la surveillance ?
L'accès conditionnel s'intègre à Azure Active Directory Identity Protection et à Microsoft Entra ID Protection pour exploiter des signaux tels que le risque de connexion et le risque utilisateur, afin de piloter ses décisions. Microsoft dispose des moyens de surveiller ces signaux et de générer des recommandations. Les administrateurs peuvent exploiter les usages d'Identity Protection dans les stratégies d'accès conditionnel pour bloquer les accès ou exiger une remédiation, remplissant ainsi leur responsabilité de sécurisation des identités des utilisateurs. La surveillance de l'activité des utilisateurs via les journaux d'accès et la télémétrie d'accès en temps réel facilite la gouvernance et la réponse aux incidents.
Quelles sont la gouvernance et la formation recommandées pour gérer les stratégies d'accès conditionnel ?
Une gouvernance efficace comprend la documentation des stratégies d'accès conditionnel, la création d'un flux de demandes d'accès et la formation des administrateurs et du personnel du service d'assistance, afin que chacun comprenne sa responsabilité dans le processus. Un tutoriel ou un programme de formation doit couvrir la création des stratégies, les tests et les procédures de restauration, et un livre blanc peut guider les bonnes pratiques. La gouvernance garantit également que l'accès conditionnel repose sur des stratégies vérifiables, alignées sur la conformité et évolutives pour tous les appareils et tous les scénarios d'accès, tout en assurant le bon accès et la protection des données.