 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Contourner les défenses de Microsoft 365 : l’évolution de l’hameçonnage piloté par l’IA
By Mirko Peters ·
Bienvenue de nouveau sur le blog d’accompagnement du podcast. Aujourd’hui, nous plongeons au cœur des aspects techniques de la façon dont les acteurs de la menace actuels parviennent à contourner les limites de sécurité par défaut des suites de productivité d’entreprise'…
Automatically translated with AI from the original post. Read the English original
Bienvenue de nouveau sur le blog d’accompagnement du podcast. Aujourd’hui, nous plongeons au cœur des aspects techniques de la façon dont les acteurs de la menace actuels parviennent à contourner les limites de sécurité par défaut des suites de productivité d’entreprise. Si vous gérez un environnement d’entreprise, vous savez déjà que la défense du périmètre n’est plus une affaire de configuration unique que l’on oublie ensuite. Les acteurs de la menace exploitent l’automatisation avancée, l’usurpation de marque et des tactiques d’ingénierie sociale complexes, qui rendent obsolètes les filtres antispam d’hier. Dans cet article, nous détaillons les mécanismes qui permettent aux attaquants de contourner les défenses natives de Microsoft 365, nous examinons les risques persistants liés aux logiciels malveillants et aux vulnérabilités zero-day, et nous présentons des mesures concrètes que vous pouvez appliquer dès aujourd’hui pour sécuriser votre espace de travail numérique.
Introduction à l’hameçonnage piloté par l’IA dans Microsoft 365
Le paysage des menaces lié aux outils de productivité dans le cloud a profondément évolué ces dernières années. Les cybercriminels ne se contentent plus de courriels génériques, mal traduits et truffés d’erreurs grammaticales évidentes. Grâce à l’intelligence artificielle générative, les acteurs de la menace peuvent désormais concevoir des campagnes d’hameçonnage hyperpersonnalisées, tenant compte du contexte et déployées à grande échelle. Ces attaques d’ingénierie sociale modernes atteignent des taux de clic stupéfiants, surpassant régulièrement les vecteurs de menace traditionnels de loin. À mesure que les organisations migrent plus profondément vers les écosystèmes cloud, les attaquants les ont suivies et concentrent leurs efforts sur l’exploitation de la confiance que les utilisateurs accordent aux applications métier du quotidien, comme la messagerie, SharePoint et Microsoft Teams.
Tactiques d’hameçonnage et techniques d’évasion
Les attaquants qui pratiquent l’hameçonnage adaptent constamment leurs méthodes pour contourner les défenses de Microsoft 365. Ils recourent à des techniques d’hameçonnage avancées qui exploitent les failles de sécurité de la messagerie de M365. Une tactique courante consiste à usurper une marque. Les attaquants créent des courriels qui semblent provenir d’entreprises de confiance, en reproduisant souvent logos et mises en page. Ces messages vous incitent à cliquer sur des liens malveillants ou à saisir vos identifiants sur de fausses pages de connexion.
Une autre méthode consiste à recourir à l’obfuscation. Les attaquants altèrent les URL présentes dans les courriels pour les rendre méconnaissables pour les filtres de Microsoft 365. Cette tactique permet aux courriels d’hameçonnage d’échapper à la détection et d’atterrir dans votre boîte de réception. Les attaquants intègrent également des logos Microsoft dans des tableaux HTML, un contenu que de nombreux programmes de sécurité n’analysent pas en profondeur. Les courriels d’hameçonnage peuvent ainsi paraître légitimes tout en échappant aux analyses de sécurité.
Les attaquants exploitent la fonctionnalité Direct Send de Microsoft 365 pour envoyer des courriels d’hameçonnage qui semblent provenir de l’intérieur de votre organisation. Cela fragilise la confiance interne et augmente le risque de tomber dans le piège de l’ingénierie sociale. Ils utilisent aussi des invitations de calendrier pour intégrer les tentatives d’hameçonnage à votre quotidien professionnel, ce qui rend les menaces plus difficiles à repérer. Combinées aux attaques par fatigue MFA (au cours desquelles vous recevez des demandes d’authentification répétées jusqu’à en approuver une par erreur), ces tactiques augmentent le risque de collecte d’identifiants.
Techniques utilisées par les attaquants
- Usurpation de marque pour imiter des entreprises de confiance et tromper les utilisateurs
- Obfuscation d’URL pour dissimuler des liens malveillants aux filtres de sécurité
- Intégration de logos dans des tableaux HTML pour échapper à la détection
- Exploitation de Direct Send pour apparaître comme des courriels internes
- Utilisation d’invitations de calendrier pour masquer les tentatives d’hameçonnage
- Lancement d’attaques par fatigue MFA pour contourner l’authentification multifacteur
Ces techniques d’hameçonnage avancées illustrent l’évolution des menaces par courriel. Microsoft 365 Defender offre une protection solide, mais ne peut pas détecter chaque courriel d’hameçonnage. Certains messages franchissent encore les filtres et vous exposent à des risques.
Exemples concrets
Des données récentes indiquent que plus de 340 organisations utilisant Microsoft 365 ont été victimes d’attaques d’hameçonnage par code d’appareil. Ces attaques incitent les utilisateurs à approuver des connexions malveillantes, contournant ainsi les mesures de sécurité traditionnelles. À l’approche de la période fiscale, les attaquants intensifient leurs campagnes d’hameçonnage sur des thèmes fiscaux urgents. Ils personnalisent les courriels pour les rendre plus crédibles, ce qui fait grimper les taux de clic.
Les courriels d’hameçonnage se présentent souvent sous l’apparence de messages du support informatique ou de communications internes. Les attaquants misent sur la confiance que vous accordez aux expéditeurs et aux formats familiers. Cette approche d’ingénierie sociale exploite le comportement humain et facilite le vol d’identifiants ou la diffusion de logiciels malveillants.
Conséquences des attaques par hameçonnage
Les attaques de phishing peuvent causer des dommages graves à votre organisation. Les attaquants dérobent des noms d’utilisateur et des mots de passe, ce qui leur donne accès aux messageries, aux applications cloud et aux portails bancaires. Ils peuvent déployer des rançongiciels qui chiffrent votre réseau et exigent des paiements importants pour rétablir l’accès. Avant le chiffrement, ils exfiltrent souvent des données sensibles, comme des fiches clients ou de la propriété intellectuelle, ce qui engendre des problèmes juridiques et réglementaires.
| Conséquence | Description |
|---|---|
| Vol d’identifiants | Noms d’utilisateur et mots de passe volés, utilisés pour accéder à des comptes critiques |
| Déploiement de rançongiciels | Réseaux chiffrés, assortis de demandes de rançon coûteuses |
| Exfiltration de données | Données sensibles volées avant le chiffrement, entraînant des problèmes de conformité |
| Contournement de la MFA | Les attaquants incitent les utilisateurs à approuver une authentification ou ajoutent des numéros de téléphone qu’ils contrôlent |
| Déplacement latéral et élévation de privilèges | Les attaquants progressent dans votre réseau et compromettent d’autres systèmes avant d’être détectés |
Le phishing repose largement sur la manipulation du comportement humain. Environ 90 % des cyberattaques impliquent de l’ingénierie sociale. Un seul clic ou une seule approbation erronée peut compromettre l’ensemble de votre périmètre de sécurité. Le phishing reste l’une des principales causes de fuites de données dans les environnements Microsoft 365, à l’origine de près de 20 % des incidents. L’impact financier est vertigineux, avec un coût moyen des violations qui atteint 4,88 millions de dollars.
Pour réduire les risques, vous devez combiner contrôles techniques et sensibilisation des utilisateurs. Formez vos collaborateurs à reconnaître les tentatives de phishing et à vérifier les demandes inattendues. Utilisez des outils de prévention de la perte de données et le chiffrement des messages pour protéger les informations sensibles. Surveillez l’activité réseau afin de repérer les comportements suspects, et appliquez des contrôles d’accès stricts.
N’oubliez pas que les attaques de phishing exploitent à la fois la technologie et la confiance humaine. Renforcer vos défenses exige de la vigilance sur ces deux fronts.
Retards de détection des logiciels malveillants et renseignement sur les menaces
Microsoft 365 propose des protections intégrées contre les logiciels malveillants, mais ces fonctionnalités présentent des limites notables. Par exemple, les fichiers importés dans SharePoint ou OneDrive ne font pas l’objet d’une analyse immédiate. L’analyse s’effectue de manière asynchrone, ce qui signifie que vous pouvez télécharger un fichier infecté sans vous en rendre compte. Dans ce cas, Microsoft 365 n’émet un avertissement qu’après coup, vous laissant vulnérable.
De plus, la plateforme s’appuie sur un nombre limité de moteurs antimalware. Cette dépendance accroît votre exposition aux attaques zero-day, qui exploitent des vulnérabilités jusqu’alors inconnues. De nouvelles souches de logiciels malveillants peuvent mettre en moyenne 49 jours avant d’être identifiées. Ce délai offre aux attaquants une occasion importante d’exploiter les faiblesses de votre sécurité.
Mode de diffusion des logiciels malveillants
Les logiciels malveillants s’infiltrent souvent dans vos systèmes par différentes voies. Les attaquants peuvent recourir à des courriels d’hameçonnage, à des pièces jointes malveillantes ou à des liens compromis pour les diffuser. Dès que vous cliquez sur un lien ou téléchargez un fichier infecté, le logiciel malveillant peut exécuter sa charge utile. Cela peut entraîner des fuites de données, des attaques par rançongiciel ou un accès non autorisé à des informations sensibles.
Impact sur les organisations
L’impact des logiciels malveillants sur les organisations peut être dévastateur. Vous pouvez subir des pertes financières, une atteinte à votre réputation et des conséquences juridiques. Les logiciels malveillants peuvent perturber les opérations, provoquant des interruptions de service et une perte de productivité. En outre, les coûts liés à la reprise d’activité et à la remédiation peuvent être considérables.
Importance du renseignement sur les menaces
Pour améliorer les taux de détection des logiciels malveillants dans Microsoft 365, le renseignement sur les menaces joue un rôle essentiel. Il fournit un contexte précieux sur les activités inhabituelles, permettant à vos équipes de sécurité de réagir rapidement. En identifiant les indicateurs de compromission (IOC), tels que les URL, les empreintes de fichiers et les adresses IP liés à des activités malveillantes, le renseignement sur les menaces vous aide à garder une longueur d’avance sur les menaces potentielles.
Intégrer un renseignement tactique sur les menaces dans vos produits de sécurité vous permet de détecter et de contrer les menaces à grande échelle. Comprendre les techniques, tactiques et procédures (TTP) des acteurs de la menace grâce à un renseignement structuré améliore vos capacités de détection. Ces connaissances favorisent une chasse aux menaces et une réponse plus efficaces, renforçant en fin de compte la posture de sécurité globale de votre organisation.
N’oubliez pas que se tenir informé des menaces émergentes et exploiter le renseignement sur les menaces peut réduire considérablement le risque d’attaques par logiciel malveillant pour votre organisation.
Menaces zero-day et stratégies d’atténuation
Les vulnérabilités de type « jour zéro » constituent un risque majeur pour votre environnement Microsoft 365. Il s’agit de failles logicielles que des attaquants exploitent avant que les éditeurs ne publient un correctif. Dès qu’une vulnérabilité de type jour zéro devient publique, les attaquants peuvent rapidement en tirer parti. Cette exploitation rapide souligne l’importance d’un déploiement des correctifs sans délai.
Comment elles sont exploitées
Les attaquants recourent souvent à différentes méthodes pour exploiter les vulnérabilités de type jour zéro. Ils peuvent diffuser des logiciels malveillants par le biais d’e-mails d’hameçonnage ou de sites web compromis. Dès que vous cliquez sur un lien malveillant ou téléchargez un fichier infecté, le logiciel malveillant peut exécuter sa charge utile. Cela peut conduire à un accès non autorisé à des données sensibles, voire à la compromission complète d’un système.
Selon des statistiques récentes, lors du Patch Tuesday de Microsoft de février 2026, l’entreprise a corrigé 54 vulnérabilités, dont 6 faisaient activement l’objet d’une exploitation. Cela indique une fréquence importante d’exploitation dans les environnements Microsoft 365. La présence de ces vulnérabilités de type jour zéro touche des composants essentiels de Windows et des outils Office, ce qui met en évidence le risque dans les environnements d’entreprise.
Études de cas
Plusieurs incidents très médiatisés illustrent la dangerosité des exploits de type jour zéro. Par exemple, une attaque majeure a visé des serveurs Microsoft Exchange, exploitant une vulnérabilité de type jour zéro pour obtenir un accès non autorisé à des milliers d’organisations. Les attaquants ont utilisé cet accès pour déployer des rançongiciels, provoquant des perturbations généralisées et des pertes financières. De tels incidents soulignent le besoin critique de mesures de sécurité robustes.
Stratégies d’atténuation
Pour vous protéger contre les menaces de type jour zéro, vous devez mettre en œuvre plusieurs stratégies efficaces :
- Sensibilisez les collaborateurs à la reconnaissance des e-mails d’hameçonnage et à l’évitement des liens ou pièces jointes suspects.
- Mettez en place des mesures de sécurité de la messagerie, telles que le filtrage des courriers indésirables, la protection contre l’hameçonnage et des logiciels de protection contre les logiciels malveillants.
- Utilisez le filtrage web pour bloquer l’accès à des sites malveillants connus.
- Organisez régulièrement des simulations d’hameçonnage afin de former efficacement les collaborateurs à réagir aux menaces de cybersécurité.
- Désactivez les macros dans les documents par défaut et ne les activez qu’au cas par cas.
- Mettez en œuvre le blocage de fichiers afin d’empêcher l’exécution de fichiers contenant des macros malveillantes.
- Utilisez des logiciels de protection contre les logiciels malveillants pour détecter et supprimer les macros malveillantes.
- Mettez en œuvre des solutions de prévention des pertes de données (DLP) pour surveiller et bloquer les transferts de données non autorisés.
- Utilisez des pare-feu et des systèmes de détection et de prévention d’intrusion (IDS/IPS) pour détecter et bloquer le trafic réseau suspect.
- Mettez en œuvre les services de chiffrement de messagerie Microsoft pour protéger les données sensibles contre les accès non autorisés.
En adoptant ces stratégies, vous pouvez réduire significativement le risque d’être victime d’exploits de type jour zéro dans votre environnement Microsoft 365.
Faiblesses de la sécurité des e-mails et bonnes pratiques
Risques liés aux types de fichiers courants
Types de fichiers fréquemment utilisés dans les attaques
Certains types de fichiers présentent des risques importants dans les communications par e-mail. Les attaquants exploitent souvent ces fichiers pour diffuser des logiciels malveillants ou mettre en œuvre des schémas d’hameçonnage. Parmi les types de fichiers couramment utilisés dans les attaques figurent :
- Fichiers exécutables (.exe) : ces fichiers peuvent exécuter du code malveillant à l’ouverture.
- Documents Office (.docx, .xlsx) : les attaquants intègrent des macros dans ces fichiers pour exécuter des scripts nuisibles.
- Fichiers compressés (.zip, .rar) : ces fichiers peuvent contenir plusieurs fichiers malveillants, ce qui rend leur détection plus difficile.
Comprendre ces risques vous aide à repérer les menaces potentielles dans votre boîte de réception.
Comportement des utilisateurs et sensibilisation à la sécurité
Le comportement des utilisateurs joue un rôle déterminant dans les faiblesses de la sécurité des e-mails. Les recherches montrent que de nombreuses compromissions découlent de mauvaises configurations de longue date plutôt que de nouvelles méthodes d’attaque. Par exemple, l’absence de configuration des protocoles d’authentification de messagerie SPF, DKIM et DMARC expose les organisations à l’usurpation d’identité. De plus, de nombreux utilisateurs contournent les contrôles de sécurité, ce qui augmente le risque de réussite des attaques.
Il est essentiel de former les collaborateurs à reconnaître les tentatives d’hameçonnage. Les former à signaler les e-mails suspects peut réduire sensiblement les compromissions causées par des actions des utilisateurs. Vous devez encourager une culture de la sensibilisation à la sécurité au sein de votre organisation.
Bonnes pratiques pour la gestion des e-mails
Pour atténuer les faiblesses de la sécurité des e-mails, vous devez adopter plusieurs bonnes pratiques :
- Activez l’authentification multifacteur (MFA) : cela ajoute une couche de sécurité supplémentaire en exigeant des facteurs d’authentification complémentaires.
- Mettez régulièrement à jour les stratégies de protection contre l’hameçonnage : veillez à ne pas laisser vos stratégies sur les paramètres par défaut. Personnalisez-les en fonction des besoins de votre organisation.
- Surveiller l’activité des e-mails : la détection et l’alerte en cas d’activité suspecte dans les e-mails permettent d’identifier des menaces telles que la compromission de messagerie professionnelle et l’hameçonnage.
- Organiser régulièrement des sessions de formation : sensibilisez vos collaborateurs aux dernières techniques d’hameçonnage et à la manière d’y réagir efficacement.
- Utiliser Microsoft Defender : cet outil supprime en moyenne 70,8 % des e-mails malveillants après leur distribution, ce qui réduit considérablement le temps de présence des menaces.
En appliquant ces pratiques, vous pouvez renforcer vos défenses contre les faiblesses de sécurité des e-mails dans Microsoft 365.
Gardez à l’esprit qu’une approche proactive de la sécurité des e-mails peut réduire considérablement le risque, pour votre organisation, d’être victime de cybermenaces.
Risques de fuite de données et stratégies de prévention
Comprendre la fuite de données
La fuite de données désigne la transmission non autorisée d’informations sensibles en dehors de votre organisation. Elle peut survenir de multiples façons, souvent à cause d’erreurs humaines ou de mesures de sécurité insuffisantes. Comprendre les causes courantes de fuite de données est essentiel pour protéger votre organisation.
Causes courantes
Plusieurs facteurs contribuent aux fuites de données dans les environnements Microsoft 365 :
- Partage involontaire : des collaborateurs peuvent partager par erreur des informations sensibles avec des destinataires non prévus.
- Stockage non sécurisé : des données sensibles peuvent être stockées dans des comptes OneDrive personnels, ce qui augmente le risque d’accès non autorisé.
- Classifications de sécurité inadéquates : les contenus nouvellement créés peuvent ne pas hériter des classifications de sécurité du contenu source, ce qui entraîne un risque d’exposition.
- Absence de stratégies de prévention des pertes de données : sans ces stratégies, des informations sensibles peuvent facilement être exposées via les services Microsoft 365.
Ces problèmes soulignent l’importance de la vigilance et d’une formation adéquate pour prévenir les fuites de données.
Implications réglementaires
Les organisations qui utilisent Microsoft 365 doivent se conformer à diverses réglementations afin d’éviter des sanctions. La mise en œuvre de stratégies de prévention des pertes de données (DLP) est indispensable pour détecter et empêcher la fuite de données sensibles. Ces stratégies contribuent au respect de réglementations telles que le RGPD et HIPAA. Elles classifient et surveillent les données, automatisent leur classification, détectent les activités suspectes et contrôlent l’accès aux données ainsi que leur utilisation. Une prévention efficace des pertes de données réduit les risques financiers et d’image liés aux fuites de données et soutient les exigences de conformité réglementaire.
Stratégies pour prévenir les fuites de données
Pour protéger les informations sensibles, envisagez les stratégies suivantes :
- Mettre en œuvre des stratégies DLP : ces stratégies permettent de protéger les informations sensibles et d’empêcher les partages non autorisés.
- Surveiller et affiner les stratégies DLP : adaptez-les en continu aux besoins changeants de votre organisation.
- Personnaliser les types d’informations sensibles : adaptez-les pour améliorer la précision de la protection des données.
- Utiliser des règles DLP avancées : exploitez l’apprentissage automatique pour mieux détecter les schémas d’utilisation inhabituels des données.
- Intégrer DLP aux autres services Microsoft : cela permet de bâtir une stratégie de protection des données complète.
En complément, configurez des stratégies DLP dédiées pour détecter et protéger les informations sensibles présentes dans les e-mails et leurs pièces jointes. Mettez en place des notifications pour alerter les utilisateurs lorsqu’ils tentent de contourner les stratégies DLP. En suivant ces étapes, vous réduisez le risque de violations de données coûteuses et garantissez la conformité aux exigences réglementaires.
Gardez à l’esprit que la prévention des fuites de données exige une approche proactive. Des programmes de formation et de sensibilisation réguliers peuvent aider vos collaborateurs à reconnaître les menaces potentielles et à les signaler.
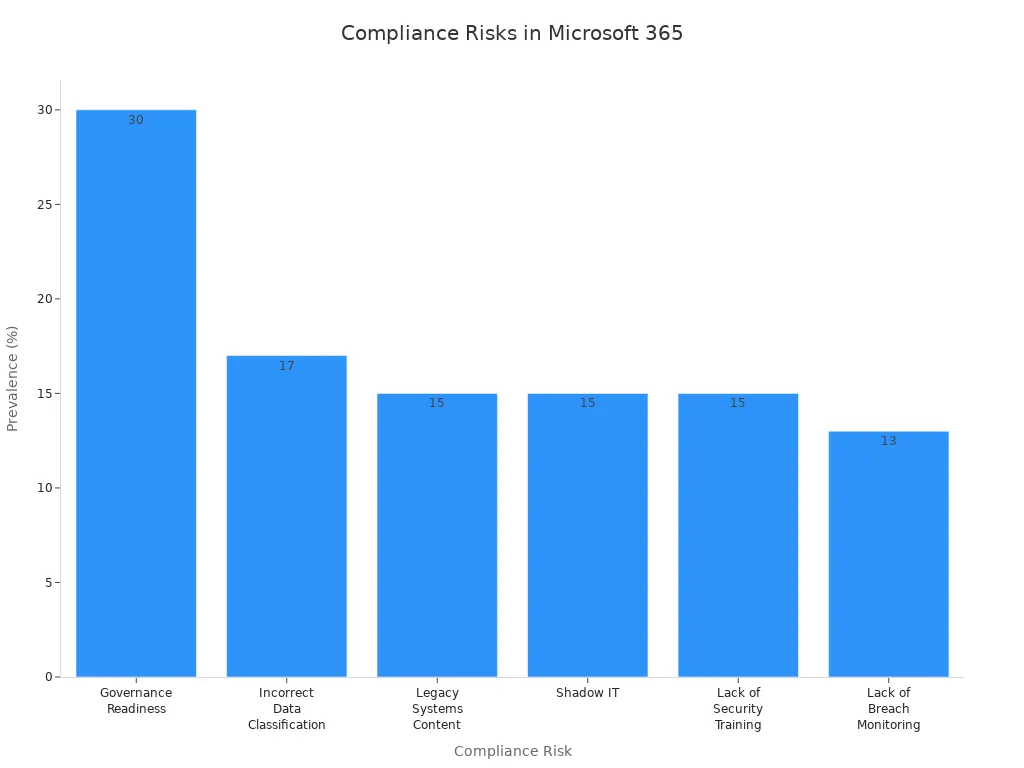
Pour conclure, gérer un écosystème cloud sécurisé exige une vigilance constante sur plusieurs fronts, de la lutte contre la récupération d’identifiants pilotée par l’IA au durcissement des configurations face au dépôt automatisé de logiciels malveillants. Nous avons détaillé nombre de ces vulnérabilités architecturales et de ces cadres de mitigation dans notre épisode de podcast associé, Stop Teams Phishing and Social Engineering in Microsoft 365. Écoutez cet épisode pour approfondir la sécurisation de vos canaux de collaboration et protéger vos locataires contre les acteurs de la menace modernes.
Vous devez rester vigilant pour protéger votre environnement Microsoft 365 contre les attaques d’ingénierie sociale. Former les utilisateurs à repérer ces menaces reste votre meilleure défense. La surveillance continue permet de détecter plus tôt les activités suspectes. Voici une synthèse des points clés pour orienter vos efforts :
| Point clé | Description |
|---|---|
| Sensibilisation des utilisateurs | Formez les utilisateurs à identifier les attaques d’ingénierie sociale. |
| Fonctionnalités de sécurité renforcées | Renforcez la sécurité de Microsoft 365 pour faire face à des menaces en constante évolution. |
| Surveillance des activités suspectes | Surveillez les comportements inhabituels pour détecter rapidement les attaques. |
Pour renforcer votre sécurité, activez Advanced Threat Protection, imposez l’authentification multifacteur et appliquez des stratégies d’accès conditionnel. Ces mesures réduisent les risques tout en préservant la productivité de votre organisation. N’oubliez pas que les attaquants ciblent désormais les outils de collaboration comme Teams, car les utilisateurs leur font confiance. Restez informé et proactif pour protéger vos données.
Astuce : des formations régulières et des stratégies solides permettent de créer un environnement Microsoft 365 plus sûr pour tous.
Questions fréquentes
Qu’est-ce que l’ingénierie sociale dans le contexte de la sécurité de M365 ?
L’ingénierie sociale consiste à manipuler des personnes pour obtenir des informations confidentielles. Les attaquants exploitent le comportement humain pour contourner les mesures de sécurité techniques, en visant les utilisateurs de Microsoft 365.
Comment reconnaître les e-mails d’hameçonnage ?
Méfiez-vous des adresses d’expéditeur suspectes, des pièces jointes inattendues et des demandes urgentes d’informations personnelles. Vérifiez toujours la source avant de cliquer sur un lien ou de télécharger un fichier.
Quelles mesures prendre pour renforcer la sécurité de mes e-mails ?
Activez l’authentification multifacteur (MFA), mettez régulièrement à jour vos stratégies anti-hameçonnage et formez les employés à reconnaître les tentatives d’hameçonnage. Ces mesures renforcent vos défenses.
Pourquoi la sensibilisation des utilisateurs est-elle importante pour prévenir les attaques ?
Des utilisateurs sensibilisés savent identifier et signaler les activités suspectes. La formation contribue à créer une culture de la sécurité, ce qui réduit la probabilité de réussite des attaques d’ingénierie sociale.
Qu’est-ce que les vulnérabilités zero-day ?
Les vulnérabilités zero-day sont des failles logicielles que les attaquants exploitent avant que les éditeurs ne publient des correctifs. Elles représentent des risques importants pour votre environnement Microsoft 365.
Comment les logiciels malveillants pénètrent-ils généralement dans les environnements Microsoft 365 ?
Les logiciels malveillants s’introduisent souvent par le biais d’e-mails d’hameçonnage, de pièces jointes malveillantes ou de liens compromis. Un clic sur ces éléments peut exécuter des charges malveillantes, entraînant des fuites de données ou des accès non autorisés.
Qu’est-ce que la prévention des pertes de données (DLP) ?
La prévention des pertes de données (DLP) désigne les stratégies et les outils qui empêchent le partage d’informations sensibles en dehors de votre organisation. Les stratégies DLP contribuent au respect de la conformité et à la protection des données.
Comment surveiller les activités suspectes dans M365 ?
Utilisez les outils de surveillance intégrés à Microsoft 365's pour suivre les activités des utilisateurs. Configurez des alertes pour les comportements inhabituels, comme plusieurs tentatives de connexion échouées ou des accès depuis des emplacements inconnus.