 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Le danger caché des comptes fantômes dans l’automatisation Microsoft 365
By Mirko Peters ·
Bienvenue dans une nouvelle plongée approfondie dans l’architecture, la sécurité et les réalités d’administration de l’écosystème Microsoft 365. Si vous gérez une infrastructure cloud, concevez des flux de travail ou supervisez le SI d’une entreprise, il faut parler d’une bombe à retardement qui se cache à la vue de tous.
Automatically translated with AI from the original post. Read the English original
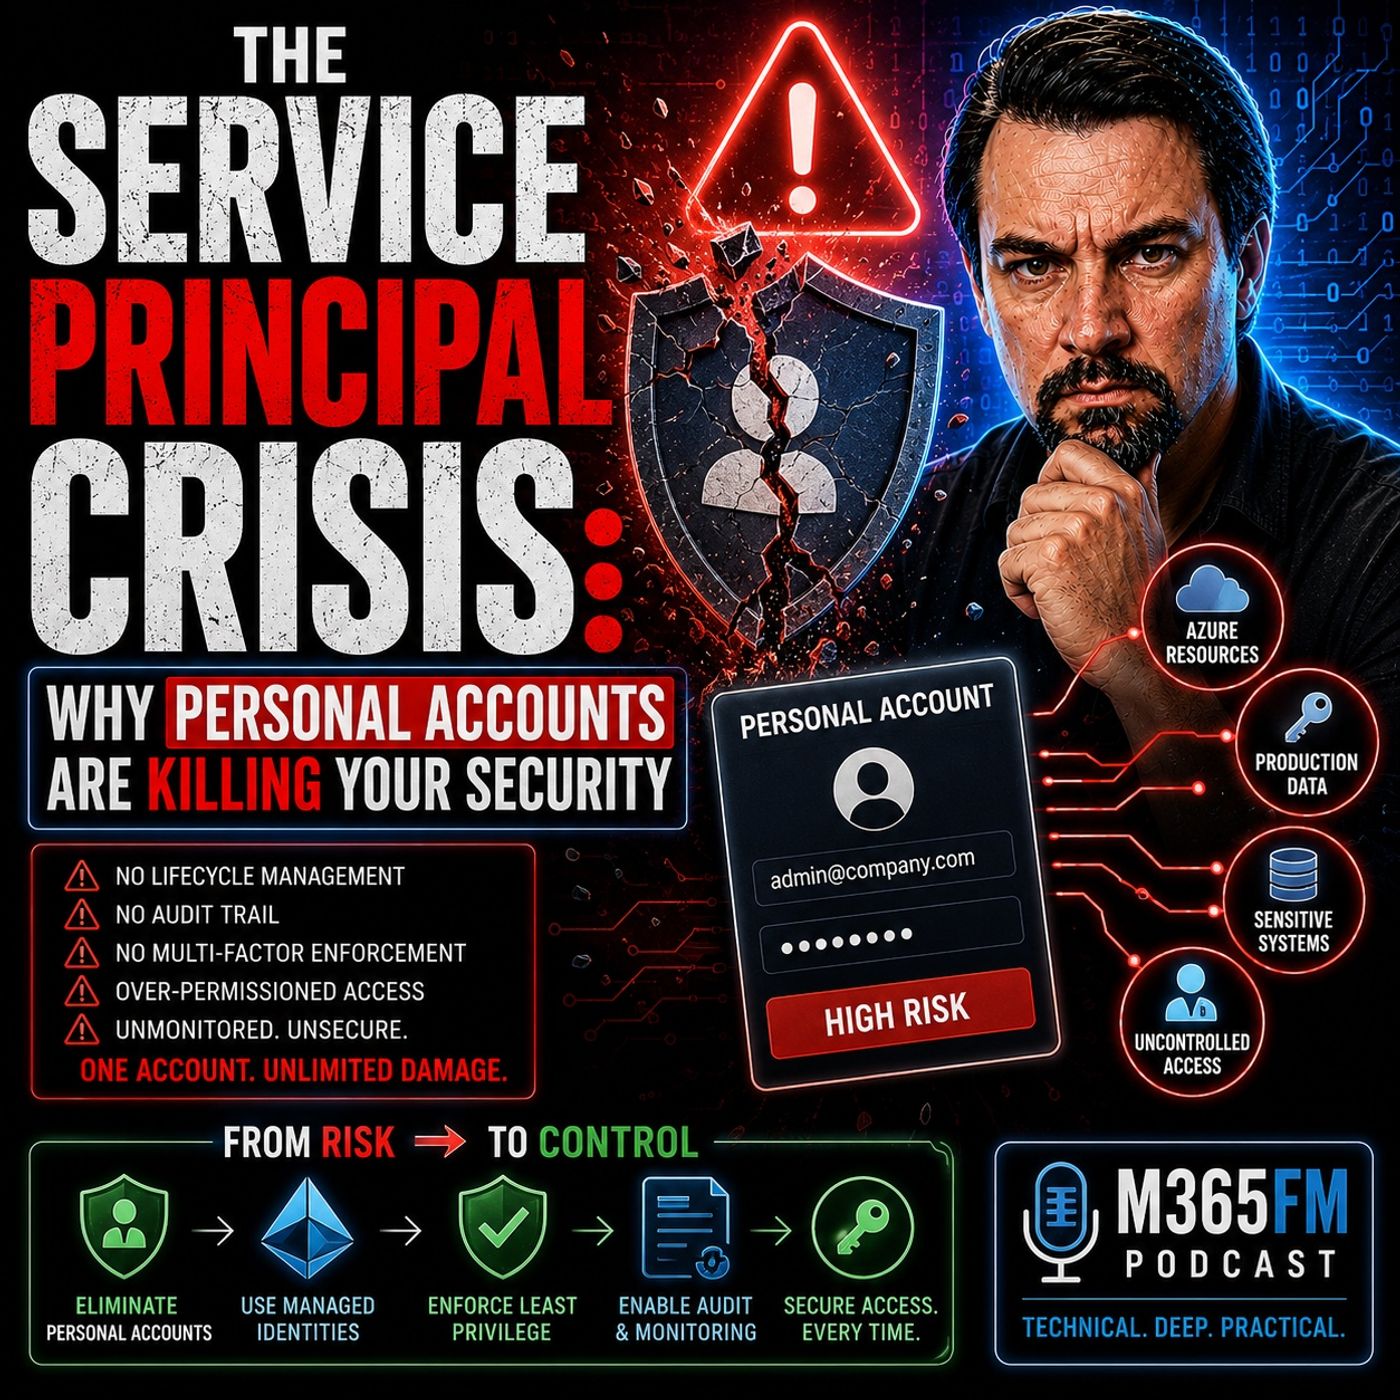
Bienvenue dans une nouvelle plongée approfondie dans l’architecture, la sécurité et les réalités d’administration de l’écosystème Microsoft 365. Si vous gérez une infrastructure cloud, concevez des flux de travail ou supervisez le SI d’une entreprise, il faut parler d’une bombe à retardement qui se cache à la vue de tous. Dans notre épisode récent, Service Principal Security: Stop Using Personal Accounts, nous avons mis en lumière une pratique si courante que presque toutes les organisations en sont coupables : lier l’automatisation d’entreprise critique directement à des comptes utilisateurs humains. Tout commence par un raccourci apparemment anodin. Un ingénieur doit créer un flux Power Automate, connecter une Logic App, synchroniser des données via une API ou configurer une actualisation de données Power BI. Pour gagner du temps, il authentifie la connexion avec ses propres identifiants d’administrateur. Cela fonctionne immédiatement, le projet démarre sans accroc et tout le monde passe à autre chose. Mais que se passe-t-il lorsque cet ingénieur change d’équipe, réinitialise son mot de passe, déclenche une nouvelle stratégie d’accès conditionnel ou quitte l’entreprise ? L’automatisation tombe en panne, la production se tait et l’organisation découvre qu’elle fait tourner sa logique métier essentielle avec une identité empruntée. Cet article approfondit ces concepts, en expliquant pourquoi les comptes fantômes fragilisent la résilience de votre infrastructure et comment moderniser votre approche avant que les évolutions de la plateforme ne vous y contraignent.
Lorsque nous évoquons l’architecture cloud, nous parlons souvent de redondance, de clusters de basculement et de reprise après sinistre. Pourtant, beaucoup d’organisations négligent totalement la résilience de l’identité. Lorsqu’une entreprise bâtit ses flux de travail sur des identifiants humains, elle introduit un réseau fragile de dépendances qui conduit inévitablement à des interruptions de service inattendues. Décortiquons ensemble les mécanismes fondamentaux de cette crise et voyons comment migrer vers un modèle d’identité réellement conforme aux exigences de l’entreprise.
L’espace de travail numérique évolue plus vite que jamais, et normaliser la manière dont les charges de travail non humaines s’authentifient n’est plus une bonne pratique facultative. C’est une étape obligatoire pour survivre dans les environnements cloud modernes.
Le piège des comptes fantômes dans l’automatisation Microsoft 365
La plupart des problèmes d’identité dans l’automatisation d’entreprise naissent de la recherche de rapidité. Lorsque des développeurs ou des administrateurs mettent en place des intégrations rapides dans Microsoft 365, utiliser un compte utilisateur existant semble sans friction. Les autorisations sont déjà en place, les invites d’authentification sont familières et le déploiement prend quelques minutes au lieu de quelques heures. Cependant, cette facilité crée le modèle du compte fantôme. Les comptes personnels deviennent des identités d’infrastructure cachées, qui introduisent les vulnérabilités humaines au cœur des systèmes automatisés.
Considérez le paysage de sécurité actuel. Les organisations mettent en œuvre des stratégies strictes d’authentification multifacteur (MFA), des blocages de connexion fondés sur le risque et des rotations régulières de mots de passe pour protéger les utilisateurs humains. Ces mesures sont tout à fait nécessaires pour les collaborateurs, mais elles sont catastrophiques pour l’automatisation sans interface. Lorsqu’un script ou un flux cloud repose sur un compte personnel, toute intervention de sécurité courante, comme une demande MFA, une réinitialisation forcée du mot de passe ou une vérification de connexion suspecte, interrompt immédiatement l’automatisation. Le flux de travail ne échoue pas à cause d’un bogue de code ; il échoue parce qu’un être humain a été contraint de changer son mot de passe.
De plus, la désactivation des comptes devient un cauchemar administratif. Lorsqu’un collaborateur quitte l’organisation, son compte finit par être désactivé ou supprimé. Si ce compte alimentait discrètement des intégrations SharePoint critiques, des chaînes de reporting automatisées ou des flux de notification client, ces systèmes vont s’effondrer. Souvent, les équipes informatiques découvrent ces dépendances rompues seulement après que les opérations métier ont déjà été perturbées. Traiter les comptes humains comme des identités d’infrastructure est un anti-patron architectural qui introduit un risque opérationnel inacceptable.
La pourriture d’identité et le coût caché des dépendances humaines
La dégradation d’identité est un tueur silencieux dans l’informatique d’entreprise. Elle survient lorsque les hypothèses sur lesquelles repose un mécanisme d’authentification se dégradent peu à peu, jusqu’à ce que le système tombe en panne de façon inattendue. Lorsque des flux de travail sont rattachés à des comptes humains, cette dégradation se manifeste de plusieurs façons destructrices. Les rôles évoluent, les services fusionnent et les autorisations dérivent. Un compte qui disposait autrefois d’un accès approprié à un site ou une base de données donnée peut soudainement voir ses privilèges modifiés à la suite d’un audit de conformité ou d’un changement de poste.
Lorsqu’un flux automatisé dépend de ce contexte utilisateur précis, toute modification des droits d’accès de cet utilisateur rompt la chaîne d’automatisation. Il en résulte une culture de la peur, où les administrateurs informatiques hésitent à modifier des comptes utilisateur, à mettre à jour des profils de sécurité ou à désactiver proprement les anciens collaborateurs, de peur de provoquer une panne invisible. Les comptes de service fonctionnant comme des utilisateurs fantômes non sécurisés sont un autre symptôme de cette dégradation. Les organisations créent souvent des comptes génériques, tels que scriptrunner@company.com, leur attribuent des mots de passe permanents, contournent l’authentification multifactorielle et les utilisent dans des dizaines de scripts. Ces comptes fantômes font rarement l’objet d’un audit approprié, ne bénéficient pas de contrôles de sécurité modernes et constituent d’importantes non-conformités qui ne demandent qu’à être révélées lors d’un audit.
En s’appuyant sur des dépendances humaines, les organisations sacrifient la visibilité, la traçabilité et le contrôle. L’architecture cloud moderne exige que chaque charge de travail repose sur ses propres mérites architecturaux, totalement indépendamment des personnes qui l’ont conçue ou déployée à l’origine.
Pourquoi Microsoft pousse à abandonner les flux de travail basés sur des utilisateurs
Si les risques opérationnels des comptes fantômes ne suffisaient pas à convaincre les organisations de changer, la feuille de route de la plateforme s’en chargera certainement. Microsoft ferme résolument la porte aux mécanismes d’authentification hérités et à l’automatisation basée sur des utilisateurs. Alors que nous avançons vers le modèle d’identité 2026, l’ère de l’automatisation sans principal de service touche à sa fin. Les flux de travail SharePoint 2013 hérités sont retirés, Azure AD Graph est entièrement déprécié et l’authentification moderne en mode application seule devient une exigence stricte dans tout l’écosystème.
Le message au niveau de la plateforme de Microsoft est sans ambiguïté : l’automatisation doit disposer de sa propre identité. Pendant des années, l’ancien modèle architectural posait une question fondamentalement erronée : « Quelle personne exécute cette automatisation ? » La gouvernance cloud moderne remplace cette question par une interrogation bien plus sûre : « Quelle charge de travail spécifique est autorisée à effectuer cette action ? » Ce changement modifie profondément la manière de concevoir, de déployer et de gouverner les solutions cloud.
Ne pas s’adapter à ce changement revient à lutter contre la trajectoire naturelle de la plateforme. Les organisations qui continuent de s’accrocher à l’automatisation basée sur des utilisateurs se retrouveront confrontées à des défaillances soudaines et en cascade, à mesure que Microsoft déprécie les API héritées et impose des normes d’authentification moderne strictes. Passer aux identités de charge de travail n’est pas seulement une amélioration de la sécurité ; c’est une mise en conformité avec la direction future des logiciels d’entreprise.
Traiter l’identité comme une infrastructure avec les principaux de service
Pour éliminer les comptes fantômes, les organisations doivent adopter un nouvel état d’esprit : l’identité est une infrastructure. Tout comme nous traitons les machines virtuelles, les comptes de stockage et les composants réseau comme des ressources d’infrastructure distinctes, nous devons traiter les identités des applications et des charges de travail avec exactement la même rigueur. C’est ici qu’interviennent les principaux de service.
Un principal de service fonctionne comme une identité d’exécution non interactive qui représente une charge de travail ou une application plutôt qu’un collaborateur humain. En appliquant le principe de découplage à la sécurité d’entreprise, les organisations garantissent que les applications disposent de périmètres d’identité indépendants. Si un collaborateur quitte l’entreprise, réinitialise son mot de passe ou met à jour son appareil MFA, le principal de service reste totalement intact, car son cycle de vie est entièrement dissocié de l’activité humaine.
Traiter l’identité comme un artefact de déploiement signifie que, lorsque vous déployez une application logique, une application de fonctions ou une intégration d’entreprise, son principal de service associé est provisionné, doté d’autorisations et géré comme du code. Cette approche native de l’infrastructure améliore considérablement la résilience, garantit des pistes d’audit claires et élimine les dépendances humaines fragiles à l’origine des pannes silencieuses.
Identités managées et puissance de l’authentification sans secret
Si les principaux de service ont résolu le problème de la dépendance humaine, ils ont historiquement introduit un nouveau défi : la gestion des secrets. Stocker des secrets client, des certificats ou des mots de passe dans des fichiers de configuration, des variables d'environnement ou des coffres de clés exposait encore les organisations à la prolifération des secrets et à la fuite d'identifiants. Heureusement, l'architecture cloud a dépassé les identifiants statiques grâce à l'introduction des identités managées.
Les identités managées représentent l'aboutissement de l'architecture d'identité cloud-native, car Azure gère automatiquement l'intégralité du cycle de vie des identifiants. La plateforme prend en charge en coulisses la génération, la rotation, le stockage, l'expiration et l'application de la confiance. Les développeurs et les administrateurs n'ont jamais à manipuler, consulter ou faire tourner les identifiants sous-jacents.
On obtient ainsi une authentification sans secret (Zero-Secret). En supprimant entièrement les secrets client et les mots de passe statiques, les organisations éliminent l'un des vecteurs d'attaque les plus courants exploités par les acteurs malveillants. Lorsque l'identité est directement liée au cycle de vie de la ressource via Azure, la confiance est établie nativement au niveau de la plateforme. Les charges de travail s'authentifient de manière sécurisée à l'aide de jetons à courte durée de vie émis par la plateforme, ce qui réduit considérablement le risque de compromission et la charge opérationnelle.
Supprimer les secrets statiques grâce aux informations d'identification fédérées
Si les identités managées conviennent parfaitement aux charges de travail exécutées nativement dans Azure, de nombreux pipelines d'automatisation d'entreprise reposent sur des systèmes CI/CD externes, des environnements multicloud ou des outils de développement comme GitHub Actions. Dans ces scénarios, les flux de travail traditionnels recourent souvent à la génération de secrets client de longue durée, stockés dans des dépôts externes, une pratique qui crée d'importantes vulnérabilités de sécurité.
Place aux informations d'identification fédérées et à OpenID Connect (OIDC). La fédération d'identité permet aux charges de travail externes d'établir une relation temporaire, fondée sur la confiance, avec Microsoft Entra ID, sans qu'aucun identifiant ne soit stocké au repos. Au lieu d'utiliser un mot de passe permanent, le pipeline externe demande directement un jeton à son fournisseur natif, présente ce jeton signé cryptographiquement à Entra ID et reçoit en retour un jeton d'accès à courte durée de vie.
Ce modèle d'identité éphémère garantit qu'aucun identifiant réutilisable n'existe sur disque ni dans les paramètres de configuration. Si un dépôt externe est compromis, les attaquants ne trouvent aucun secret statique à récupérer. Les informations d'identification fédérées comblent le fossé entre les opérations multicloud et la sécurité d'entreprise, et prouvent qu'une automatisation très rapide et une protection robuste peuvent coexister en parfaite harmonie.
Atténuer la dérive des autorisations dans l'architecture cloud moderne
À mesure que les organisations migrent avec succès vers les principaux de service, les identités managées et les informations d'identification fédérées, un nouveau risque architectural apparaît : la dérive des autorisations. Une identité résiliente et hautement fonctionnelle, dotée d'autorisations excessives, devient une arme dangereuse en cas de compromission. Trop souvent, les ingénieurs attribuent des étendues Graph API trop larges, comme `Application.ReadWrite.All` ou `Directory.ReadWrite.All`, simplement pour éliminer les frictions de déploiement et éviter de résoudre les erreurs d'autorisation lors de la configuration initiale.
Le résultat est un environnement rempli de principaux de service surprivilégiés, opérant discrètement dans le locataire. Les attaquants analysent activement les identités machine, car la compromission d'un principal de service mal sécurisé et fortement privilégié accorde un accès persistant et furtif à l'ensemble de l'environnement. Les jetons machine circulent souvent plus vite et suscitent moins de soupçons que les connexions humaines, ce qui en fait des cibles privilégiées pour le mouvement latéral et l'exfiltration de données.
Pour atténuer cette menace, il faut appliquer rigoureusement le principe du moindre privilège. Les principaux de service ne doivent se voir accorder que les autorisations d'application granulaires et précises nécessaires à leurs tâches. Ils doivent être audités régulièrement, surveillés pour détecter tout comportement anormal, et traités avec exactement la même prudence que l'accès root à une infrastructure de production physique. En associant une architecture d'identité de charge de travail appropriée à une gouvernance rigoureuse des autorisations, les organisations peuvent bâtir une automatisation à la fois très résiliente et exceptionnellement sécurisée.
Conclusion
L'ère de l'automatisation d'entreprise construite sur des comptes utilisateur personnels touche officiellement à sa fin. Comme nous l'avons exploré tout au long de cet article, lier les flux de travail critiques de Microsoft 365 à des identifiants humains crée une infrastructure fragile, de graves failles de sécurité et l'inévitable dégradation des identités. Entre l'abandon progressif, par Microsoft, des modèles d'authentification hérités et la menace permanente de pannes opérationnelles causées par des collaborateurs partis de l'entreprise, le statu quo n'est plus une option. En adoptant les principals de service, en exploitant les identités managées pour une authentification sans secret, en utilisant les identifiants fédérés et en gérant strictement les autorisations, les organisations peuvent transformer leurs pipelines d'automatisation en actifs sécurisés, résilients et de niveau entreprise.
Pour approfondir ces concepts et découvrir des stratégies concrètes de sécurisation de vos environnements d'automatisation, n'hésitez pas à écouter notre épisode dédié à « Service Principal Security: Stop Using Personal Accounts ». Il regorge d'enseignements pratiques qui vous aideront à auditer votre architecture actuelle, à éliminer les comptes fantômes et à préparer votre locataire Microsoft 365 à la crise d'identité qui se profile.