 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Pourquoi la prolifération des rôles fragilise votre dispositif de sécurité
By Mirko Peters · · Updated
La prolifération des outils de cybersécurité crée des risques. Découvrez comment éviter cette dispersion grâce à la consolidation de vos outils de cybersécurité pour renforcer votre sécurité.
Automatically translated with AI from the original post. Read the English original
La prolifération des rôles survient lorsque les organisations créent un nombre excessif de rôles utilisateur, ce qui génère un enchevêtrement complexe d’autorisations d’accès. Cette complexité peut fragiliser sérieusement votre dispositif de sécurité. Vous constaterez peut-être que trop de rôles engendrent des vulnérabilités, des inefficacités opérationnelles et des risques accrus. Par exemple, les collaborateurs passent parfois jusqu’à 9 % de leur journée de travail à basculer d’une application à l’autre, en raison de fonctions qui se chevauchent. Cela pèse non seulement sur la productivité, mais complique aussi les démarches de conformité et fait grimper les coûts opérationnels. Comprendre et traiter la prolifération des rôles est indispensable pour maintenir une posture de sécurité solide.
Points clés
La prolifération des rôles se produit lorsque trop de rôles utilisateur génèrent confusion et risques de sécurité.
Un nombre excessif de rôles élargit les surfaces d’attaque, rendant les fuites de données et les abus de privilèges plus probables.
Gérer un grand nombre de rôles ralentit les collaborateurs et gaspille des ressources, ce qui nuit à la productivité.
La lassitude liée à une multitude d’alertes de sécurité peut faire passer des menaces inaperçues et épuiser les analystes.
Appliquez le principe du moindre privilège pour n’accorder aux utilisateurs que les accès dont ils ont besoin.
Concevez les rôles en fonction des fonctions métier et limitez les exceptions au strict nécessaire pour éviter la complexité.
Auditez et nettoyez régulièrement les rôles pour maintenir la sécurité et simplifier la conformité.
Réduire la prolifération des rôles permet d’économiser de l’argent, de gagner en efficacité et de renforcer la sécurité sur le long terme.
Qu’est-ce que la prolifération des rôles ?
7 faits surprenants sur la prolifération des rôles
Comprendre pourquoi la prolifération des rôles fragilise votre dispositif de sécurité permet de hiérarchiser les actions correctives. Voici sept faits surprenants qui montrent à quel point la prolifération des rôles peut être répandue et néfaste.
- Les privilèges excessifs dépassent souvent le nombre d’utilisateurs : dans de nombreux environnements, il existe plus de rôles privilégiés distincts que d’utilisateurs réellement privilégiés, ce qui crée une surface d’attaque complexe et explique pourquoi la prolifération des rôles fragilise votre dispositif de sécurité.
- Les rôles inactifs restent exploitables : les rôles attribués pour des projets temporaires ou des tests sont fréquemment laissés en place ; des attaquants, comme des erreurs de configuration, peuvent exploiter ces rôles dormants longtemps après leur usage prévu.
- Les noms de rôles sont trompeurs : les noms descriptifs peuvent induire en erreur ; des rôles intitulés « lecture seule » ou « développeur » contiennent souvent des autorisations cachées, rendant les audits peu fiables tant que les autorisations ne sont pas examinées directement.
- Les incohérences entre systèmes multiplient les risques : les différentes plateformes gèrent l’héritage et la portée des rôles de manière différente ; un rôle sûr dans un système peut donc être trop permissif dans un autre, ce qui accentue encore la manière dont la prolifération des rôles fragilise votre dispositif de sécurité.
- L’automatisation accélère la prolifération : le provisionnement automatisé et les modèles d’infrastructure as code peuvent propager des rôles trop larges à grande échelle, ancrant une accumulation de privilèges dans les environnements avant que quiconque ne s’en aperçoive.
- Le moindre privilège est difficile à prouver et facile à perdre : même les organisations dotées d’une stratégie de moindre privilège manquent souvent de mesure continue ; sans analyses comportementales et analyses des accès, les privilèges dérivent peu à peu vers des accès excessifs.
- Le nettoyage rapporte un retour sur investissement immédiat en sécurité : supprimer ou affiner un petit nombre de rôles trop larges réduit souvent l’exposition des privilèges bien plus efficacement que des contrôles périmétriques coûteux, ce qui montre pourquoi la prolifération des rôles fragilise votre dispositif de sécurité et pourquoi une hygiène ciblée des rôles rapporte rapidement.
Définition et causes
La prolifération de rôles désigne la création excessive de rôles utilisateur au sein d’une organisation. Ce phénomène survient souvent lorsque les entreprises élaborent des rôles trop spécifiques ou qui se chevauchent, au lieu d’utiliser des rôles plus larges, fondés sur les fonctions. Il en résulte un enchevêtrement complexe d’autorisations d’accès, source de confusion et d’inefficacités.
Plusieurs facteurs contribuent à la prolifération de rôles :
Croissance de l’organisation : à mesure que votre organisation se développe, le besoin de nouveaux rôles peut apparaître. De nouveaux projets et de nouvelles équipes conduisent souvent à la création de rôles qui ne s’inscrivent pas dans les structures existantes.
Absence de standardisation : sans directives claires, les équipes peuvent créer des rôles de manière indépendante, ce qui engendre des incohérences.
Chevauchement des responsabilités : lorsque les rôles se chevauchent, il devient difficile de déterminer qui a accès à quoi, ce qui ajoute une complexité inutile.
Explosion des rôles et complexité des audits
L’explosion des rôles survient lorsque le nombre de rôles de votre système devient ingérable. Cette situation résulte du fait que les organisations créent un nouveau rôle pour chaque combinaison unique de besoins d’accès. Par conséquent, vous pouvez rencontrer des difficultés importantes lors des audits de sécurité.
Voici quelques-unes des manières dont l’explosion des rôles complique les audits :
Structure de rôles complexe : un système de rôles surchargé rend difficile le maintien de droits d’accès cohérents. Vous risquez de peiner à vous assurer que les utilisateurs disposent des autorisations appropriées.
Rôles incohérents : lorsque les rôles manquent de standardisation, des failles de sécurité peuvent apparaître. Cette incohérence peut conduire à des accès non autorisés ou à des fuites de données.
Charge administrative : la gestion d’un grand nombre de rôles génère un cycle sans fin de maintenance et de documentation. Vous constaterez peut-être que la révision des droits d’accès devient une tâche redoutable.
Par ailleurs, lorsque les outils d’audit ne communiquent pas efficacement entre eux, la préparation de l’audit peut tourner au chaos. Ce manque de cohésion complique la documentation et l’intégrité des données, ce qui accroît encore la complexité des audits. En effet, 92 % des organisations s’appuient sur trois outils ou plus pour collecter les preuves d’audit, mais seulement 39 % de ce processus est automatisé. Cette dépendance aux tâches manuelles peut entraîner des inefficacités et des erreurs.
Impacts de la prolifération de rôles
Vulnérabilités de sécurité
La prolifération de rôles crée d’importantes vulnérabilités de sécurité pour votre organisation. Lorsque vous disposez de trop de rôles, vous augmentez la surface d’attaque, ce qui facilite l’exploitation des faiblesses par des acteurs malveillants. Chaque rôle peut potentiellement donner accès à des données sensibles, et lorsque les rôles se chevauchent, l’accès non autorisé devient un risque bien réel.
Surfaces d’attaque accrues
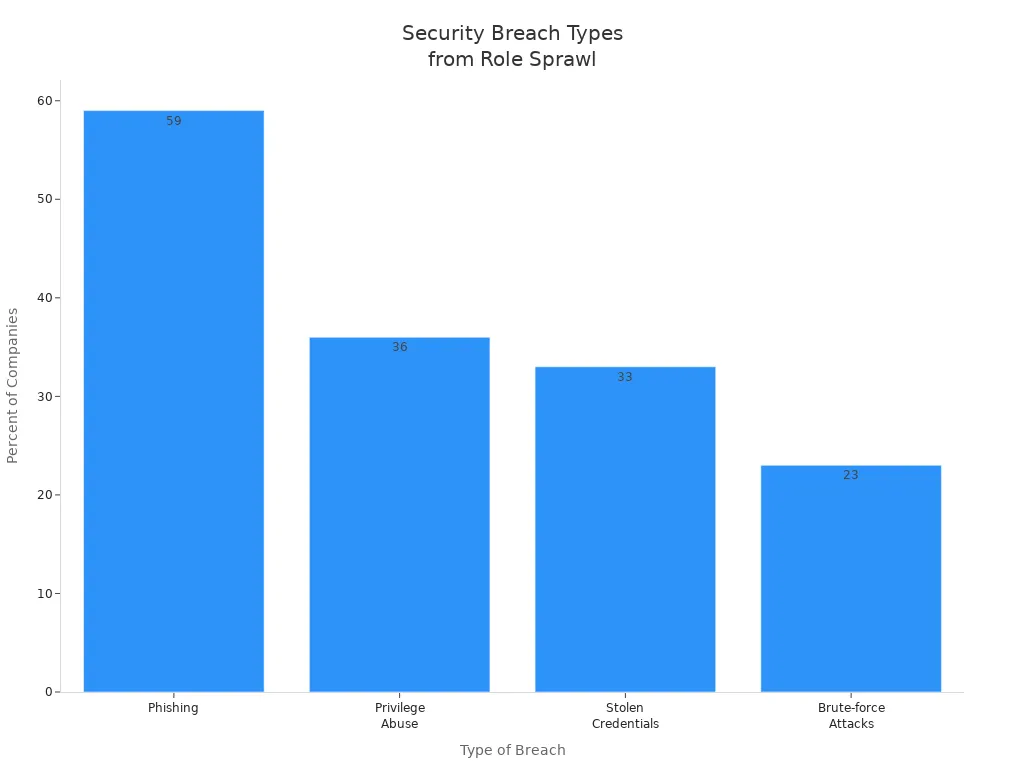
Les données montrent que la prolifération de rôles non maîtrisée entraîne différents types de violations. Par exemple, 59 % des entreprises signalent des attaques par hameçonnage, tandis que 36 % sont confrontées à un abus de privilèges. Le tableau ci-dessous illustre le pourcentage d’entreprises touchées par différents types de violations liées à la prolifération de rôles :
Type de violation | Pourcentage d’entreprises touchées |
|---|---|
Hameçonnage | 59% |
Abus de privilèges | 36% |
Identifiants volés | 33% |
Attaques par force brute | 23% |
Études de cas de violations
Prenons l’exemple d’un grand établissement financier victime d’une fuite de données en raison d’autorisations excessives accordées à des employés. Des attaquants ont exploité des identités disposant d’autorisations excessives, élevé leurs privilèges et navigué dans l’environnement cloud. Cet incident montre comment la prolifération de rôles peut transformer une compromission mineure en violation majeure, touchant non seulement l’organisation, mais aussi ses clients.
Inefficacités opérationnelles
La prolifération des rôles entraîne aussi des inefficacités opérationnelles. Lorsque vous gérez trop de rôles, vous créez de la confusion et des retards dans la prise de décision. Cette fragmentation peut freiner la productivité et gaspiller des ressources précieuses.
Perte de productivité
Les collaborateurs peinent souvent à s’y retrouver parmi des rôles qui se chevauchent, ce qui entraîne une perte de productivité. Les recherches indiquent que les inefficacités opérationnelles résultent notamment de :
La fragmentation et le manque d’intégration entre plusieurs outils ou rôles.
Les données cloisonnées et les ruptures de communication.
Les efforts dupliqués et les retards dans la prise de décision.
Ces problèmes peuvent submerger les équipes informatiques et compliquer la gestion efficace des systèmes.
Problèmes d’allocation des ressources
Lorsque les rôles ne sont pas clairement définis, des fonctions de sécurité essentielles risquent d’être négligées. Les équipes peuvent supposer que d’autres gèrent certains contrôles, ce qui rend les chemins d’escalade floues lors des incidents. Ce manque de clarté peut considérablement ralentir les délais de réponse aux incidents.
Fatigue liée aux alertes
Un autre effet critique de la prolifération des rôles est la fatigue liée aux alertes au sein des équipes de sécurité. À mesure que le nombre d’alertes augmente, les analystes peuvent peiner à suivre le rythme, ce qui conduit à l’épuisement professionnel et à la perte de menaces.
Alertes de sécurité accablantes
Les statistiques révèlent que 70 % des analystes SOC souffrent d’épuisement professionnel en raison du volume d’alertes. Les analystes passent souvent leurs équipes à traiter des alertes de faible valeur, ce qui les enferme dans une logique de réaction plutôt que d’analyse. La charge mentale augmente à mesure que les alertes s’accumulent, générant confusion et inefficacités.
Conséquences de la désensibilisation
La fatigue liée aux alertes compromet directement les objectifs des outils de sécurité. Lorsque les analystes ne peuvent plus suivre le flux d’alertes, de véritables menaces peuvent passer inaperçues. Les outils peuvent détecter les attaques, mais c’est la capacité humaine qui devient le goulot d’étranglement. Il en résulte des délais de réponse plus longs et des alertes critiques ignorées.
Le tableau ci-dessous résume les impacts de la fatigue liée aux alertes :
Impact de la fatigue liée aux alertes | Description |
|---|---|
Menaces manquées | Les attaques réelles se cachent parmi les faux positifs et passent inaperçues. |
Réponse retardée | Les files d’attente qui s’allongent rallongent le délai entre la génération d’une alerte et son investigation. |
Tri incohérent | Des analystes débordés prennent des décisions précipitées en fonction de leur charge de travail. |
Profondeur d’investigation réduite | La pression du temps empêche une analyse approfondie des activités suspectes. |
Épuisement et rotation du personnel | Une surcharge chronique pousse les analystes expérimentés à quitter les fonctions de sécurité. |
Défiance envers les outils | Les équipes perdent confiance dans des produits qui génèrent plus de bruit que de signal. |
Atténuer la prolifération des rôles
 Source de l’image : pexels
Bonnes pratiques de gestion des rôles
Pour gérer efficacement les rôles utilisateurs et prévenir la prolifération des rôles, adoptez plusieurs bonnes pratiques. Elles permettent de rationaliser la gestion des accès et de renforcer la sécurité. Voici quelques stratégies clés :
Bonne pratique | Description |
|---|---|
Appliquer le principe du moindre privilège | N’accordez aux utilisateurs que le minimum d’autorisations nécessaires à leurs tâches. Cette approche évite une attribution excessive de droits et réduit les risques de sécurité. |
Séparer utilisateurs, rôles et autorisations | Considérez les autorisations comme des unités individuelles et les rôles comme des ensembles d’autorisations. Cette séparation apporte de la souplesse et permet de prévenir la prolifération des rôles. |
Concevoir les rôles autour des fonctions métier | Créez des rôles fondés sur des fonctions métier stables plutôt que sur des intitulés de poste. Cette conception préserve la cohérence lors des changements organisationnels et réduit la confusion. |
Prévoir les exceptions de rôle, mais les limiter | Anticipez les cas limites et documentez les exceptions. Efforcez-vous de les garder au minimum et de les réintégrer dans des rôles standard chaque fois que possible. |
Automatiser pour réduire les erreurs humaines | Mettez en place l’automatisation dans les processus de contrôle d’accès basé sur les rôles (RBAC). L’automatisation limite les erreurs manuelles et la charge opérationnelle, ce qui renforce à la fois la sécurité et l’efficacité. |
Mettre en œuvre le contrôle d’accès basé sur les rôles
La mise en œuvre du contrôle d’accès basé sur les rôles (RBAC) est une étape cruciale pour atténuer la prolifération des rôles. Suivez ces étapes clés pour créer un système RBAC efficace :
Des rôles dynamiques qui simplifient et automatisent l’attribution des accès.
Le contrôle d’accès basé sur les attributs (ABAC) pour attribuer dynamiquement des accès en fonction des attributs des utilisateurs.
Le contrôle d’accès basé sur les stratégies (PBAC) pour lier les droits à des règles métier, afin que les accès soient alignés sur les stratégies de l’organisation.
Un examen périodique et un nettoyage des rôles pour éviter l’accumulation de rôles inutiles au fil du temps.
Une refonte en profondeur des modèles d’accès lorsque la prolifération héritée rend les correctifs impossibles.
En appliquant ces étapes, vous pouvez créer un environnement d’accès plus facile à gérer et plus sûr.
Audits et examens réguliers
Réaliser des audits et des examens réguliers est indispensable pour maintenir un environnement d’accès sécurisé. Voici quelques recommandations pour un audit efficace :
Effectuez un audit des rôles au moins une fois par an. Les organisations évoluant dans des secteurs à risque plus élevé devraient réaliser ces audits plus fréquemment.
Les entreprises à fort taux de rotation du personnel peuvent avoir besoin d’augmenter la fréquence des audits afin de garantir que les autorisations restent exactes.
Mettez en place des processus de maintenance réguliers pour la recertification des accès. Planifiez des audits de rôles pour vérifier que les autorisations sont à la fois exactes et sécurisées.
Les audits réguliers vous aident non seulement à repérer et à corriger la prolifération des rôles, mais renforcent également la conformité aux réglementations de sécurité. Le RBAC simplifie les audits en fournissant une piste d’audit claire des accès utilisateurs, indispensable pour des réglementations telles que HIPAA, le RGPD et PCI DSS.
En suivant ces stratégies, vous pouvez efficacement atténuer la prolifération des rôles et renforcer votre dispositif de sécurité.
Rationaliser les cadres de sécurité
Avantages de la réduction de la prolifération des rôles
Réduire la prolifération des rôles offre de nombreux avantages qui renforcent le dispositif de sécurité de votre organisation. Une approche rationalisée simplifie la gestion des accès et réduit les risques. Voici les principaux avantages :
Économies : en limitant la prolifération des rôles, vous pouvez réduire sensiblement les coûts d’exploitation informatique. Une structure de rôles complexe entraîne souvent des dépenses inutiles, telles que des frais de licences multiples et des coûts de maintenance. Le tableau ci-dessous illustre comment la réduction de la prolifération des rôles permet de réaliser des économies :
Facteur de coût | Explication |
|---|---|
Frais de licences | Les organisations paient souvent plusieurs licences en raison de la prolifération des outils, ce qui génère des dépenses inutiles. |
Coûts de maintenance | Un plus grand nombre d’outils nécessite une maintenance plus importante, ce qui augmente les coûts d’exploitation globaux. |
Fonctionnalités redondantes | Les fonctionnalités qui se chevauchent d’un outil à l’autre compliquent l’exploitation et gonflent les coûts. |
Coûts d’intégration | Les systèmes supplémentaires créent des défis d’intégration complexes, qui consomment une part importante des budgets informatiques. |
Pertes de productivité des collaborateurs | Les frictions liées aux technologies entraînent des pertes de productivité importantes, qui coûtent aux organisations des milliers d’euros par an. |
Efficacité accrue : un dispositif de sécurité rationalisé réduit les inefficacités opérationnelles. Vous pouvez allouer les ressources plus efficacement, permettant à vos équipes de se concentrer sur les tâches critiques plutôt que de gérer un enchevêtrement de rôles.
Conformité renforcée : simplifier votre structure de rôles facilite le respect des réglementations. Un cadre clair et concis vous aide à tenir des registres exacts et garantit que les droits d’accès sont conformes aux exigences réglementaires.
Amélioration durable de la posture de sécurité
Un dispositif de sécurité rationalisé ne se contente pas de traiter les préoccupations immédiates : il renforce aussi votre posture de sécurité à long terme. En gérant efficacement les rôles, vous renforcez votre résilience face aux cybermenaces émergentes. Le NIST Cybersecurity Framework (CSF) 2.0 met en avant plusieurs évolutions clés qui soutiennent cet objectif :
Évolutions clés du NIST CSF 2.0 | Description |
|---|---|
Gestion des risques liés à la chaîne d’approvisionnement (SCRM) | Met l’accent sur la gestion des risques à l’échelle de l’ensemble de la chaîne d’approvisionnement, face à la montée des attaques visant la chaîne d’approvisionnement. |
Gestion des identités et contrôle d’accès | Fournit des directives améliorées pour la gestion des identités et des accès, essentielles à la sécurisation de l’infrastructure. |
Mesure et indicateurs | Propose des directives améliorées pour mesurer l’efficacité de la cybersécurité, facilitant l’évaluation continue et l’amélioration. |
Intégration au Privacy Framework | S’aligne sur le Privacy Framework du NIST pour une approche globale des risques de sécurité et de confidentialité. |
Directives améliorées sur les niveaux d’implémentation | Clarifie les directives relatives aux niveaux d’implémentation, pour une meilleure évaluation et une fixation plus pertinente des objectifs. |
En adoptant ces améliorations, vous pouvez bâtir un cadre de sécurité plus résilient. Toutefois, la rationalisation de votre cadre de sécurité peut soulever des difficultés. Parmi les problèmes courants figurent les inefficacités opérationnelles, la hausse des coûts et les lacunes de compétences au sein des équipes de sécurité. Les résoudre est indispensable pour maintenir un dispositif de sécurité solide.
La maîtrise de la prolifération des rôles est indispensable pour maintenir un cadre de sécurité solide. Vous devez reconnaître que des rôles excessifs peuvent engendrer des vulnérabilités et des inefficacités. Une gestion efficace des rôles renforce votre dispositif de sécurité de plusieurs façons :
Avantage | Explication |
|---|---|
Applique le principe du moindre privilège | Garantit que les utilisateurs ne disposent que des accès nécessaires à leurs fonctions, limitant les dégâts potentiels. |
Réduit la surface d’attaque | Limite les autorisations aux rôles nécessaires, fermant ainsi les points d’entrée pour les attaquants. |
Facilite l’audit et la conformité | Simplifie la démonstration des contrôles d’accès, facilitant la conformité aux réglementations telles que HIPAA et le RGPD. |
Améliore l’efficacité opérationnelle | Centralise les autorisations, réduisant le travail manuel et accélérant la réponse en cas d’incident de sécurité. |
Réduit les coûts d’administration | Rationalise la gestion des accès, générant des économies substantielles pour les organisations. |
En rationalisant votre cadre de sécurité, vous renforcez la résilience de votre organisation face aux cybermenaces.
Liste de contrôle : gérer la prolifération des rôles avec Entra ID
Objectif : prévenir et corriger la prolifération des rôles pour renforcer votre gestion des identités et des accès. Pourquoi la prolifération des rôles fragilise votre cadre de sécurité et comment y remédier avec Entra ID.
- Inventorier les rôles et les attributions actuels
- Action : exporter l’ensemble des rôles intégrés et personnalisés, y compris ceux d’Azure AD, d’Azure RBAC et les rôles privilégiés.
- Pourquoi : établir une base de référence pour détecter la prolifération et les autorisations orphelines.
- Responsable : équipe IAM/administration | Priorité : élevée | Statut : ☐
- Associer les rôles aux fonctions métier et au moindre privilège
- Action : pour chaque rôle, documenter la finalité métier et les autorisations requises ; repérer les rôles surdimensionnés.
- Pourquoi : s’assurer que les rôles correspondent aux besoins réels et appliquer le moindre privilège.
- Responsable : propriétaires des applications | Priorité : élevée | Statut : ☐
- Consolider et rationaliser les rôles en double ou qui se chevauchent
- Action : fusionner les rôles similaires ou supprimer les rôles personnalisés inutilisés ; remplacer-les par des rôles bien délimités lorsque c’est possible.
- Pourquoi : réduire la complexité et la surface d’attaque générées par la prolifération des rôles.
- Responsable : équipe IAM/administration | Priorité : moyenne | Statut : ☐
- Adopter des normes de nommage et de classification des rôles
- Action : définir des conventions de nommage, des balises de classification (par exemple admin, lecture seule, temporaire) et les exigences de documentation.
- Pourquoi : rendre les rôles faciles à retrouver et simplifier la gouvernance.
- Responsable : responsable de la gouvernance des identités | Priorité : moyenne | Statut : ☐
- Utiliser Privileged Identity Management (PIM) pour les rôles élevés
- Action : exiger une attribution éligible soumise à approbation, une activation juste-à-temps et un accès limité dans le temps pour tous les rôles privilégiés.
- Pourquoi : limiter les privilèges permanents et réduire les surdroits persistants.
- Responsable : sécurité/exploitation IT | Priorité : élevée | Statut : ☐
- Mettre en place des revues d’accès basées sur les rôles
- Action : planifier des revues d’accès périodiques dans Entra ID pour les rôles privilégiés et critiques, en impliquant les propriétaires et les managers.
- Pourquoi : les revues régulières détectent la dérive des rôles et les attributions obsolètes.
- Responsable : propriétaires des ressources | Priorité : élevée | Statut : ☐
- Appliquer la gestion des droits et les forfaits d’accès
- Action : utiliser la gestion des droits d’Entra ID pour définir des forfaits d’accès catalogués, assortis de workflows d’approbation et d’une date d’expiration.
- Pourquoi : centraliser les demandes d’accès et empêcher la multiplication de rôles ad hoc.
- Responsable : équipe IAM/administration | Priorité : moyenne | Statut : ☐
- Automatiser le provisionnement et le déprovisionnement
- Action : intégrer les systèmes RH et l’automatisation du cycle de vie des identités pour attribuer, modifier et révoquer les rôles en fonction des attributs et des événements.
- Pourquoi : réduire les erreurs d’attribution manuelle des rôles et les accès orphelins.
- Responsable : ingénierie des identités | Priorité : élevée | Statut : ☐
- Surveiller les modifications d’attribution de rôles et les activations anormales
- Action : configurer les journaux de diagnostic, les alertes et les règles d’analyse Sentinel pour les événements de création, d’attribution et d’activation de rôles.
- Pourquoi : détecter tôt les activités suspectes de prolifération de rôles.
- Responsable : Security Operations | Priorité : élevée | Statut : ☐
- Appliquer l’accès conditionnel et la séparation des tâches
- Action : combiner les contrôles de rôles avec des stratégies d’accès conditionnel et imposer la séparation des tâches pour les actions critiques.
- Pourquoi : atténue le risque, même lorsque les rôles sont larges, et prévient la collusion et les abus.
- Responsable : Security Architecture | Priorité : élevée | Statut : ☐
- Définir une expiration pour les rôles et accès temporaires
- Action : exiger que toutes les attributions de rôles temporaires ou d’urgence disposent d’une expiration automatique et de déclencheurs de révision.
- Pourquoi : empêche les élévations de privilèges permanentes et l’accumulation progressive de rôles.
- Responsable : équipe IAM/Administration | Priorité : élevée | Statut : ☐
- Mettre en place des workflows d’approbation pour les modifications de rôles
- Action : exiger une justification documentée et des approbations multipartites pour la création ou la modification de rôles.
- Why : maîtrise la prolifération des rôles personnalisés et impose la gouvernance.
- Responsable : Change Control Board | Priorité : moyenne | Statut : ☐
- Documenter et publier les stratégies d’utilisation des rôles
- Action : tenir à jour une documentation accessible sur la finalité, les responsables et les règles d’utilisation des rôles, et former les parties prenantes.
- Pourquoi : encourage une attribution responsable et réduit la création de rôles au cas par cas.
- Responsable : IAM Governance | Priorité : moyenne | Statut : ☐
- Réaliser des revues périodiques des droits et des autorisations des rôles
- Action : examiner les définitions de rôles pour détecter les autorisations excessives et ajuster les périmètres des rôles afin de réduire les privilèges au minimum.
- Pourquoi : prévient le glissement des rôles, dont les autorisations s’étendent au fil du temps.
- Responsable : Security/Audit | Priorité : moyenne | Statut : ☐
- Définir des indicateurs clés et un reporting sur la prolifération des rôles
- Action : suivre les indicateurs suivants : nombre de rôles, rôles inutilisés, pourcentage de comptes privilégiés disposant d’un accès permanent, délai de remédiation des constats.
- Pourquoi : offre une mesure objective des progrès dans la réduction de la prolifération des rôles et l’amélioration de la posture de sécurité.
- Responsable : Security Metrics | Priorité : faible/moyenne | Statut : ☐
- Organiser des exercices d’attaque simulée et de nettoyage
- Action : simuler périodiquement une élévation de privilèges et conduire des sprints de nettoyage pour supprimer les rôles et attributions inutiles.
- Pourquoi : valide les contrôles et révèle les risques de prolifération cachés.
- Responsable : Red Team/Blue Team | Priorité : moyenne | Statut : ☐
Conseils pour finaliser : commencez par un inventaire des rôles, appliquez PIM et la gestion des droits d’accès, automatisez les événements du cycle de vie et surveillez en continu. La prolifération des rôles affaiblit votre cadre de sécurité par conception ; utilisez cette liste de contrôle pour planifier, attribuer des responsables et suivre l’avancement jusqu’à maîtriser le phénomène.
Questions fréquentes : prolifération des outils de cybersécurité et coût de la prolifération des outils
Qu’est-ce que la prolifération des rôles et comment affaiblit-elle votre cadre de sécurité ?
La prolifération des rôles se produit lorsque des utilisateurs accumulent des autorisations au-delà de ce que leur poste exige, souvent parce que de nombreuses organisations ajoutent de nouveaux produits de sécurité, de nouveaux outils ou des accès ad hoc au lieu de consolider leurs workflows. Cela élargit la surface d’attaque et crée des failles de sécurité, réduit la visibilité et le contrôle, complique la gouvernance et rend plus difficile la détection des menaces par les équipes de sécurité, affaiblissant ainsi la posture de sécurité de l’organisation.
Comment la prolifération des rôles interagit-elle avec la prolifération des outils de cybersécurité et des fournisseurs ?
La prolifération des rôles et celle des outils de cybersécurité se renforcent mutuellement : de nombreux outils et fournisseurs entraînent une fragmentation des stratégies d’identité et d’accès à travers la pile de sécurité, et chaque nouvel outil introduit souvent ses propres rôles et autorisations. Cette fragmentation rend difficile la centralisation de la gouvernance, accroît la complexité de la gestion des accès dans l’ensemble de l’environnement de sécurité de l’entreprise et peut conduire à de sérieux risques de sécurité et à des manquements à la conformité.
La prolifération des rôles peut-elle augmenter le coût de la prolifération des outils pour mon organisation ?
Oui. La prolifération des rôles génère des coûts cachés en obligeant les équipes SOC (centre des opérations de sécurité) à consacrer davantage de temps aux revues d’accès manuelles, à la remédiation et aux investigations d’incidents dans de nombreux produits de sécurité. Les organisations finissent par payer pour des fonctionnalités qui se chevauchent et des licences en double, tout en perdant en cyber-résilience et en efficacité de détection et de réponse, ce qui alourdit le coût global de la prolifération des outils.
Quels problèmes de visibilité et de contrôle découlent de la prolifération des rôles ?
La prolifération des rôles nuit à la visibilité et au contrôle, car elle rend difficile de savoir qui a accès à quoi. Lorsque les rôles sont incohérents d’un outil à l’autre, les équipes de sécurité ne peuvent pas facilement faire correspondre les points de terminaison, les privilèges des utilisateurs et la couverture de détection des menaces. Elles perdent ainsi la capacité de détecter les mouvements latéraux ou l’abus de privilèges. Ce manque de visibilité centralisée affaiblit la détection et la réponse, et augmente la probabilité de failles de sécurité.
Quel est l’impact de la prolifération des rôles sur les efforts de conformité et de gouvernance ?
La prolifération des rôles complique la conformité, car il devient plus difficile de démontrer l’application du principe du moindre privilège, la séparation des tâches et la cohérence des stratégies d’accès dans l’ensemble de l’infrastructure de sécurité. Des rôles fragmentés sur de nombreux outils et fournisseurs de sécurité rendent les pistes d’audit incomplètes ou incohérentes, ce qui augmente le risque de non-conformité et de sanctions réglementaires, à moins que des actions de consolidation et d’amélioration de la gouvernance ne soient mises en œuvre.
Quelles mesures concrètes permettent de réduire la prolifération des rôles et d’améliorer la sécurité globale ?
Commencez par recenser les rôles dans l’ensemble de votre dispositif de sécurité et par les associer aux processus métier ; supprimez les rôles redondants lorsque vous consolidez des outils ou centralisez la gestion des identités et des accès. Mettez en œuvre le contrôle d’accès basé sur les rôles, automatisez l’attribution et la révocation des accès, et privilégiez un nombre réduit d’outils qui s’intègrent bien entre eux. Ces mesures réduisent la prolifération des outils de cybersécurité, simplifient la détection des menaces et la réponse, et renforcent la posture de sécurité de l’organisation.
Comment l’automatisation permet-elle de prévenir la prolifération des rôles et d’améliorer la détection et la réponse ?
L’automatisation garantit une attribution cohérente des rôles et supprime les erreurs manuelles à l’origine de cette prolifération. La gestion automatisée du cycle de vie des identités, les revues d’accès et la propagation des stratégies entre les plateformes de sécurité intégrées réduisent le nombre de modifications manuelles qui créent de la complexité pour les analystes, accélèrent les temps de réponse au sein du SOC et libèrent les professionnels de la cybersécurité pour qu’ils se concentrent sur la détection et la remédiation des menaces à forte valeur ajoutée.
Quand la consolidation ou le passage à une plateforme de sécurité est-il la bonne approche ?
La consolidation se justifie lorsque plusieurs outils se chevauchent fonctionnellement, provoquant une fragmentation, une prolifération de fournisseurs et une hausse des coûts. Passer à une plateforme de sécurité unifiée ou réduire le nombre de produits de sécurité permet de restaurer la visibilité, de simplifier la gestion des accès et des menaces, et d’obtenir des résultats concrets en matière de sécurité, tels qu’une meilleure cyberrésilience, une détection et une réponse plus rapides, ainsi qu’une gouvernance renforcée.
Comment les organisations doivent-elles évaluer les nouveaux outils pour éviter d’aggraver la prolifération des rôles ?
Vérifiez si un nouvel outil s’intègre aux contrôles d’identité et d’accès existants, s’il prend en charge le provisionnement centralisé et s’il réduit le nombre d’outils de votre dispositif de sécurité. Évaluez si l’outil répond à un besoin non couvert ou s’il duplique des fonctionnalités existantes, et exigez des modèles de rôles et d’autorisations clairs. Donner la priorité à l’intégration, à un nombre réduit d’outils et à l’automatisation permet d’éviter la prolifération dans le domaine de la cybersécurité et limite l’impact de chaque nouvel outil sur la posture de sécurité de l’organisation.