 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Menembus Pertahanan Microsoft 365: Evolusi Phishing Berbasis AI
By Mirko Peters ·
Selamat datang kembali di blog pendamping podcast. Hari ini, kita membahas secara mendalam sisi teknis bagaimana pelaku ancaman modern berhasil menembus batas pertahanan bawaan dari suite produktivitas perusahaan. Jika Anda mengelola lingkungan perusahaan, Anda tentu sudah tahu bahwa pertahanan perimeter tidak lagi bisa dibiarkan begitu saja setelah dikonfigurasi. Pelaku ancaman memanfaatkan otoma
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di blog pendamping podcast. Hari ini, kita membahas secara mendalam sisi teknis bagaimana pelaku ancaman modern berhasil menembus batas pertahanan bawaan dari suite produktivitas perusahaan. Jika Anda mengelola lingkungan perusahaan, Anda tentu sudah tahu bahwa pertahanan perimeter tidak lagi bisa dibiarkan begitu saja setelah dikonfigurasi. Pelaku ancaman memanfaatkan otomatisasi canggih, peniruan merek, dan taktik rekayasa sosial yang kompleks, sehingga filter spam generasi lama tampak sudah usang. Dalam tulisan ini, kita akan mengurai mekanisme di balik cara penyerang menembus pertahanan native Microsoft 365, meninjau risiko malware dan kerentanan zero-day yang masih ada, serta membahas langkah-langkah praktis yang bisa Anda ambil hari ini untuk mengamankan ruang kerja digital Anda.
Pengantar Phishing Berbasis AI di Microsoft 365
Lanskap ancaman seputar alat produktivitas berbasis cloud telah berubah secara mendasar dalam beberapa tahun terakhir. Penjahat siber tidak lagi mengandalkan email generik dengan terjemahan buruk dan kesalahan tata bahasa yang jelas. Sebaliknya, kecerdasan buatan generatif memungkinkan pelaku ancaman membuat kampanye phishing yang sangat personal, sadar konteks, dan dapat dijalankan dalam skala besar. Serangan rekayasa sosial modern ini mencapai tingkat klik yang luar biasa, secara rutin jauh melampaui vektor ancaman tradisional. Seiring organisasi bermigrasi lebih dalam ke ekosistem cloud, penyerang pun mengikuti, dengan berfokus pada eksploitasi kepercayaan pengguna terhadap aplikasi bisnis sehari-hari seperti email, SharePoint, dan Microsoft Teams.
Taktik Phishing dan Teknik Penghindaran
Penyerang phishing terus menyesuaikan metode mereka untuk menembus pertahanan Microsoft 365. Mereka menggunakan teknik phishing canggih yang memanfaatkan celah keamanan pada keamanan email M365. Salah satu taktik umum adalah peniruan merek. Penyerang membuat email yang tampak berasal dari perusahaan tepercaya, sering kali dengan menyalin logo dan tata letak. Email ini menipu Anda agar mengklik tautan berbahaya atau memasukkan kredensial Anda pada halaman login palsu.
Metode lain yang digunakan penyerang adalah obfuskasi. Mereka memanipulasi URL dalam email agar tidak dikenali oleh filter Microsoft 365. Taktik ini membantu email phishing lolos dari deteksi dan sampai ke kotak masuk Anda. Penyerang juga menyisipkan logo Microsoft di dalam tabel HTML, yang tidak dianalisis secara menyeluruh oleh banyak program keamanan. Dengan cara ini, email phishing tampak sah sekaligus menghindari pemindaian keamanan.
Penyerang mengeksploitasi fitur Direct Send Microsoft 365 untuk mengirim email phishing yang seolah-olah berasal dari dalam organisasi Anda. Hal ini merusak kepercayaan internal dan meningkatkan peluang Anda tertipu oleh trik rekayasa sosial. Mereka juga menggunakan undangan kalender untuk membaurkan upaya phishing ke dalam alur kerja harian Anda, sehingga ancaman lebih sulit dikenali. Dikombinasikan dengan serangan MFA fatigue, yaitu ketika Anda menerima permintaan autentikasi berulang kali hingga akhirnya secara tidak sengaja menyetujui salah satunya, taktik ini semakin meningkatkan risiko pencurian kredensial.
Teknik yang Digunakan Penyerang
- Peniruan merek untuk meniru perusahaan tepercaya dan mengelabui pengguna
- Obfuskasi URL untuk menyembunyikan tautan berbahaya dari filter keamanan
- Menyisipkan logo dalam tabel HTML untuk menghindari deteksi
- Mengeksploitasi Direct Send agar tampak seperti email internal
- Menggunakan undangan kalender untuk menyamarkan upaya phishing
- Melancarkan serangan MFA fatigue untuk melewati autentikasi multi-faktor
Teknik phishing canggih ini menunjukkan sifat ancaman email yang terus berkembang. Microsoft 365 Defender menawarkan perlindungan yang kuat, tetapi tidak dapat mendeteksi setiap email phishing. Sebagian pesan phishing tetap lolos dari filter sehingga membahayakan Anda.
Contoh Nyata
Data terbaru menunjukkan lebih dari 340 organisasi yang menggunakan Microsoft 365 menjadi korban serangan phishing kode perangkat. Serangan ini menipu pengguna agar menyetujui sesi masuk yang berbahaya, sehingga melewati langkah keamanan tradisional. Menjelang musim pajak, penyerang biasanya meningkatkan kampanye phishing dengan tema pajak yang bersifat mendesak. Mereka mempersonalisasi email agar lebih meyakinkan, sehingga tingkat klik meningkat.
Email phishing sering datang dengan menyamar sebagai pesan dukungan TI atau komunikasi internal. Penyerang mengandalkan kepercayaan Anda terhadap pengirim dan format yang sudah dikenal. Pendekatan rekayasa sosial ini memanfaatkan perilaku manusia, sehingga lebih mudah untuk mencuri kredensial atau menyebarkan malware.
Konsekuensi Serangan Phishing
Serangan phishing dapat menyebabkan kerusakan serius pada organisasi Anda. Penyerang mencuri nama pengguna dan kata sandi, lalu memperoleh akses ke akun email, aplikasi cloud, dan portal perbankan. Mereka juga dapat menyebarkan ransomware yang mengenkripsi jaringan Anda dan menuntut pembayaran besar untuk memulihkan akses. Sebelum melakukan enkripsi, penyerang sering kali mengekstrak data sensitif seperti catatan pelanggan dan kekayaan intelektual, yang menimbulkan masalah hukum dan regulasi.
| Dampak | Deskripsi |
|---|---|
| Pencurian kredensial | Nama pengguna dan kata sandi yang dicuri digunakan untuk mengakses akun penting |
| Penyebaran ransomware | Jaringan dienkripsi dengan permintaan tebusan yang mahal |
| Eksfiltrasi data | Data sensitif dicuri sebelum enkripsi, sehingga menimbulkan masalah kepatuhan |
| Pelewatan MFA | Penyerang menipu pengguna agar menyetujui autentikasi atau menambahkan nomor telepon yang dikendalikan penyerang |
| Pergerakan lateral dan eskalasi hak istimewa | Penyerang bergerak melalui jaringan Anda, membobol lebih banyak sistem sebelum terdeteksi |
Phishing sangat bergantung pada manipulasi perilaku manusia. Sekitar 90% serangan siber melibatkan rekayasa sosial. Hanya satu klik atau persetujuan yang keliru dapat membobol seluruh perimeter keamanan Anda. Phishing tetap menjadi penyebab utama pelanggaran data di lingkungan Microsoft 365, dengan porsi hampir 20% dari insiden. Dampak finansialnya sangat besar, dengan biaya rata-rata pelanggaran mencapai $4,88 juta.
Untuk mengurangi risiko, Anda sebaiknya memadukan kontrol teknis dengan edukasi pengguna. Latih karyawan untuk mengenali upaya phishing dan memverifikasi permintaan yang tidak terduga. Gunakan alat pencegahan kehilangan data dan enkripsi email untuk melindungi informasi sensitif. Pantau aktivitas jaringan untuk mendeteksi perilaku mencurigakan dan terapkan kontrol akses yang ketat.
Ingat, serangan phishing memanfaatkan teknologi sekaligus kepercayaan manusia. Memperkuat pertahanan membutuhkan kewaspadaan di kedua sisi.
Keterlambatan Deteksi Malware dan Intelijen Ancaman
Microsoft 365 menyediakan perlindungan bawaan terhadap malware, tetapi fitur-fitur ini memiliki keterbatasan yang cukup signifikan. Misalnya, file yang diunggah ke SharePoint atau OneDrive tidak langsung dipindai. Sebaliknya, pemindaian dilakukan secara asinkron, sehingga Anda bisa saja mengunduh file yang terinfeksi tanpa menyadarinya. Ketika hal ini terjadi, Microsoft 365 hanya memberikan peringatan setelah kejadian, sehingga Anda tetap rentan.
Selain itu, platform ini mengandalkan sejumlah terbatas mesin anti-malware. Ketergantungan tersebut memperbesar paparan Anda terhadap serangan zero-day, yaitu serangan yang mengeksploitasi kerentanan yang belum pernah diketahui sebelumnya. Varian malware baru rata-rata membutuhkan 49 hari untuk berhasil diidentifikasi. Keterlambatan ini memberi peluang besar bagi penyerang untuk memanfaatkan celah keamanan Anda.
Cara Malware Disebarkan
Malware sering menyusup ke sistem Anda melalui berbagai saluran. Penyerang dapat menggunakan email phishing, lampiran berbahaya, atau tautan yang telah disusupi untuk menyebarkan malware. Begitu Anda mengklik tautan atau mengunduh file yang terinfeksi, malware dapat menjalankan muatannya. Kondisi ini dapat berujung pada pelanggaran data, serangan ransomware, atau akses tidak sah ke informasi sensitif.
Dampak bagi Organisasi
Dampak malware terhadap organisasi bisa sangat merusak. Anda mungkin menghadapi kerugian finansial, kerusakan reputasi, dan konsekuensi hukum. Malware dapat mengganggu operasional, menyebabkan downtime, dan hilangnya produktivitas. Selain itu, biaya pemulihan dan perbaikan bisa sangat besar.
Pentingnya Intelijen Ancaman
Untuk meningkatkan tingkat deteksi malware di Microsoft 365, intelijen ancaman memegang peran yang sangat penting. Intelijen ini memberikan konteks penting terhadap aktivitas yang tidak biasa, sehingga tim keamanan Anda dapat merespons dengan cepat. Dengan mengidentifikasi indikator kompromi (IOC) seperti URL, hash file, dan alamat IP yang terkait dengan aktivitas berbahaya, intelijen ancaman membantu Anda tetap selangkah lebih maju dari potensi ancaman.
Mengintegrasikan intelijen ancaman taktis ke dalam produk keamanan Anda memungkinkan Anda mendeteksi dan melindungi dari ancaman dalam skala besar. Memahami teknik, taktik, dan prosedur (TTP) pelaku ancaman melalui intelijen ancaman yang terstruktur akan meningkatkan kemampuan deteksi Anda. Pengetahuan ini mendukung threat hunting dan respons yang lebih efektif, sehingga pada akhirnya memperkuat postur keamanan Anda secara keseluruhan.
Ingat, tetap mengikuti perkembangan ancaman baru dan memanfaatkan intelijen ancaman dapat secara signifikan menurunkan risiko organisasi Anda terhadap serangan malware.
Ancaman Zero-Day dan Strategi Mitigasi
Kerentanan zero-day menimbulkan risiko besar bagi lingkungan Microsoft 365 Anda. Kerentanan ini adalah celah pada perangkat lunak yang dieksploitasi penyerang sebelum pengembang merilis perbaikannya. Begitu kerentanan zero-day menjadi publik, penyerang dapat segera memanfaatkannya. Eksploitasi yang cepat ini menegaskan pentingnya penerapan patch secara tepat waktu.
Bagaimana Celah Ini Dieksploitasi
Penyerang sering menggunakan berbagai metode untuk mengeksploitasi kerentanan zero-day. Mereka dapat menyebarkan malware melalui email phishing atau situs web yang telah disusupi. Saat Anda mengklik tautan berbahaya atau mengunduh berkas yang terinfeksi, malware dapat menjalankan muatannya. Hal ini dapat berujung pada akses tidak sah ke data sensitif, bahkan pengambilalihan sistem secara penuh.
Statistik terbaru menunjukkan bahwa pada Patch Tuesday Februari 2026, Microsoft menangani 54 kerentanan, termasuk 6 yang telah dieksploitasi secara aktif. Ini mengindikasikan frekuensi eksploitasi yang signifikan di lingkungan Microsoft 365. Keberadaan kerentanan zero-day ini memengaruhi komponen inti Windows dan alat Office, sehingga menyoroti risiko di lingkungan perusahaan.
Studi Kasus
Beberapa insiden berprofil tinggi menggambarkan bahaya eksploitasi zero-day. Sebagai contoh, serangan besar menargetkan server Microsoft Exchange dengan memanfaatkan kerentanan zero-day untuk memperoleh akses tidak sah ke ribuan organisasi. Penyerang menggunakan akses tersebut untuk menyebarkan ransomware, yang menyebabkan gangguan dan kerugian finansial yang meluas. Insiden semacam ini menegaskan kebutuhan mendesak akan langkah keamanan yang kokoh.
Strategi Mitigasi
Untuk melindungi diri dari ancaman zero-day, Anda sebaiknya menerapkan beberapa strategi efektif berikut:
- Edukasi karyawan agar mampu mengenali email phishing dan menghindari tautan atau lampiran yang mencurigakan.
- Terapkan langkah keamanan email, seperti penyaringan spam, anti-phishing, dan perangkat lunak perlindungan malware.
- Gunakan penyaringan web untuk memblokir akses ke situs web berbahaya yang sudah diketahui.
- Lakukan simulasi phishing secara rutin agar karyawan terlatih merespons ancaman keamanil siber dengan efektif.
- Nonaktifkan makro pada dokumen secara default dan aktifkan hanya berdasarkan kasus per kasus.
- Terapkan pemblokiran berkas untuk mencegah eksekusi berkas yang mengandung makro berbahaya.
- Gunakan perangkat lunak perlindungan malware untuk mendeteksi dan menghapus makro berbahaya.
- Terapkan solusi pencegahan kehilangan data (DLP) untuk memantau dan memblokir transfer data yang tidak sah.
- Gunakan firewall dan sistem deteksi/pencegahan intrusi (IDS/IPS) untuk mendeteksi dan memblokir lalu lintas jaringan yang mencurigakan.
- Terapkan layanan enkripsi email Microsoft untuk melindungi data sensitif dari akses tidak sah.
Dengan menerapkan strategi-strategi ini, Anda dapat secara signifikan mengurangi risiko menjadi korban eksploitasi zero-day di lingkungan Microsoft 365 Anda.
Kelemahan Keamanan Email dan Praktik Terbaik
Risiko Jenis Berkas yang Umum
Jenis Berkas yang Sering Digunakan dalam Serangan
Jenis berkas tertentu menimbulkan risiko signifikan dalam komunikasi email. Penyerang sering memanfaatkan berkas-berkas ini untuk menyebarkan malware atau menjalankan skema phishing. Jenis berkas yang umum digunakan dalam serangan meliputi:
- Berkas executable (.exe): Berkas ini dapat menjalankan kode berbahaya saat dibuka.
- Dokumen Office (.docx, .xlsx): Penyerang menyisipkan makro ke dalam berkas ini untuk menjalankan skrip yang merugikan.
- Berkas terkompresi (.zip, .rar): Berkas ini dapat berisi banyak berkas berbahaya sekaligus, sehingga deteksinya lebih sulit.
Memahami risiko ini membantu Anda mengenali potensi ancaman di kotak masuk Anda.
Perilaku Pengguna dan Kesadaran Keamanan
Perilaku pengguna memegang peranan penting dalam kelemahan keamanan email. Riset menunjukkan bahwa banyak pelanggaran berawal dari kesalahan konfigurasi yang sudah lama ada, bukan dari metode serangan baru. Misalnya, kegagalan menyiapkan protokol autentikasi email SPF, DKIM, dan DMARC membuat organisasi rentan terhadap spoofing. Selain itu, banyak pengguna melewati kontrol keamanan, sehingga meningkatkan risiko keberhasilan serangan.
Mengedukasi karyawan untuk mengenali upaya phishing sangat penting. Melatih mereka untuk melaporkan email yang mencurigakan dapat secara signifikan mengurangi pelanggaran yang disebabkan oleh tindakan pengguna. Anda sebaiknya mendorong budaya kesadaran keamanan di dalam organisasi Anda.
Praktik Terbaik Penanganan Email
Untuk memitigasi kelemahan keamanan email, Anda sebaiknya menerapkan beberapa praktik terbaik:
- Aktifkan Autentikasi Multi-Faktor (MFA): Langkah ini menambah lapisan keamanan dengan mewajibkan faktor autentikasi tambahan.
- Perbarui kebijakan anti-phishing secara rutin: Pastikan kebijakan Anda tidak dibiarkan pada pengaturan default. Sesuaikan dengan kebutuhan organisasi Anda.
- Pantau aktivitas email: Deteksi dan peringatan atas aktivitas email yang mencurigakan membantu mengidentifikasi ancaman seperti business email compromise dan phishing.
- Adakan sesi pelatihan secara rutin: Edukasi karyawan tentang taktik phishing terbaru dan cara merespons dengan efektif.
- Manfaatkan Microsoft Defender: Alat ini menghapus rata-rata 70,8% email berbahaya setelah pengiriman, sehingga secara signifikan memperpendek dwell time ancaman.
Dengan menerapkan praktik-praktik ini, Anda dapat memperkuat pertahanan terhadap kelemahan keamanan email di Microsoft 365.
Ingat, pendekatan proaktif terhadap keamanan email dapat secara signifikan mengurangi risiko organisasi Anda menjadi korban ancaman siber.
Risiko Kebocoran Data dan Strategi Pencegahannya
Memahami Kebocoran Data
Kebocoran data mengacu pada pengiriman informasi sensitif ke luar organisasi Anda tanpa izin. Hal ini dapat terjadi dengan berbagai cara, sering kali karena kesalahan manusia atau lemahnya langkah keamanan. Memahami penyebab umum kebocoran data sangat penting untuk melindungi organisasi Anda.
Penyebab Umum
Beberapa faktor berkontribusi terhadap kebocoran data di lingkungan Microsoft 365:
- Pembagian yang tidak disengaja: Karyawan dapat secara tidak sengaja membagikan informasi sensitif kepada penerima yang tidak dituju.
- Penyimpanan yang tidak aman: Data sensitif mungkin disimpan di akun OneDrive pribadi, sehingga meningkatkan risiko akses tidak sah.
- Klasifikasi keamanan yang tidak tepat: Konten yang baru dibuat mungkin tidak mewarisi klasifikasi keamanan dari materi sumbernya, sehingga berpotensi menimbulkan paparan data.
- Tidak adanya kebijakan pencegahan kehilangan data: Tanpa kebijakan ini, informasi sensitif dapat dengan mudah terekspos melalui layanan Microsoft 365.
Masalah-masalah ini menegaskan pentingnya kewaspadaan dan pelatihan yang tepat untuk mencegah kebocoran data.
Implikasi Regulasi
Organisasi yang menggunakan Microsoft 365 harus mematuhi berbagai regulasi untuk menghindari sanksi. Menerapkan kebijakan Data Loss Prevention (DLP) sangat penting untuk mendeteksi dan mencegah kebocoran data sensitif. Kebijakan ini membantu menjaga kepatuhan terhadap regulasi seperti GDPR dan HIPAA. Kebijakan tersebut mengklasifikasikan dan memantau data, mengotomatiskan klasifikasi data, mendeteksi aktivitas yang mencurigakan, serta mengendalikan akses dan penggunaan data. DLP yang efektif mengurangi risiko finansial dan reputasi yang terkait dengan kebocoran data serta mendukung persyaratan kepatuhan regulasi.
Strategi Mencegah Kebocoran Data
Untuk melindungi informasi sensitif, pertimbangkan strategi berikut:
- Terapkan kebijakan DLP: Kebijakan ini membantu melindungi informasi sensitif dan mencegah pembagian yang tidak sah.
- Pantau dan sempurnakan kebijakan DLP: Terus sesuaikan kebijakan Anda dengan kebutuhan organisasi yang terus berubah.
- Sesuaikan jenis informasi sensitif: Sesuaikan jenis-jenis ini untuk meningkatkan akurasi perlindungan data.
- Manfaatkan aturan DLP tingkat lanjut: Gunakan machine learning untuk deteksi yang lebih baik terhadap pola penggunaan data yang tidak biasa.
- Integrasikan DLP dengan layanan Microsoft lainnya: Langkah ini menciptakan strategi perlindungan data yang komprehensif.
Selain itu, siapkan kebijakan DLP khusus untuk mendeteksi dan melindungi informasi sensitif dalam email dan lampirannya. Terapkan notifikasi untuk memberi tahu pengguna ketika mereka mencoba melanggar kebijakan DLP. Dengan langkah-langkah ini, Anda dapat mengurangi risiko pelanggaran data yang mahal dan memastikan kepatuhan terhadap persyaratan regulasi.
Ingat, pencegahan kebocoran data membutuhkan pendekatan proaktif. Pelatihan rutin dan program kesadaran dapat membekali karyawan Anda untuk mengenali dan melaporkan potensi ancaman.
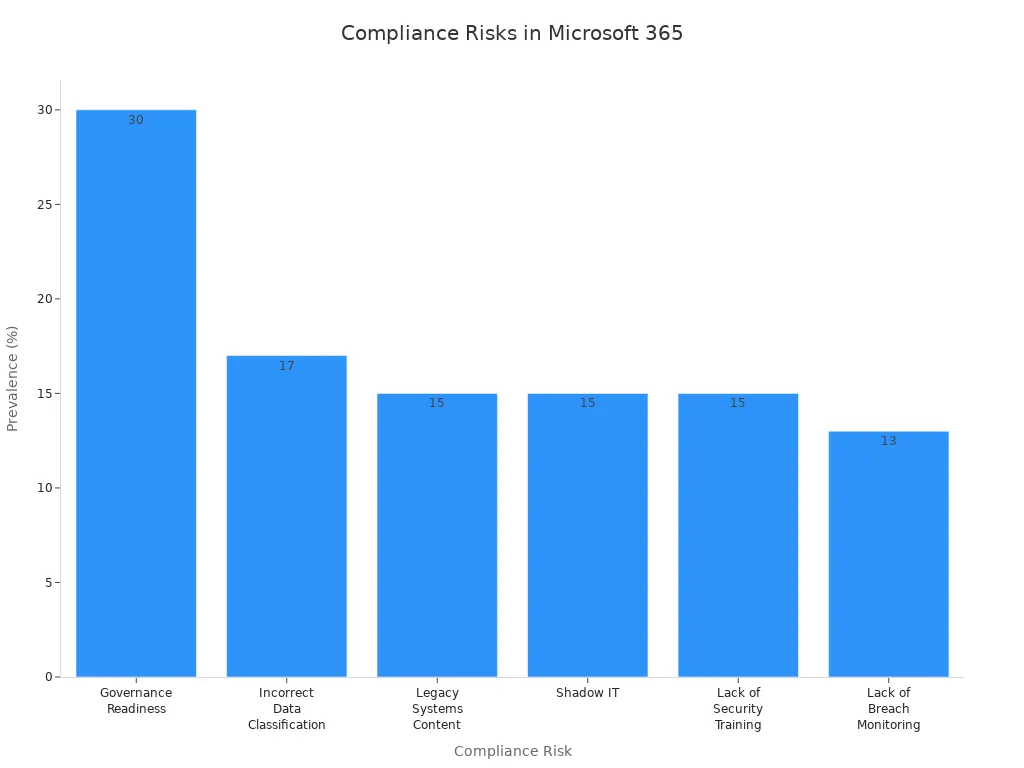
Sebagai penutup, mengelola ekosistem cloud yang aman membutuhkan kewaspadaan terus-menerus di berbagai lini, mulai dari mencegah credential harvesting berbasis AI hingga memperkuat konfigurasi terhadap pengiriman malware otomatis. Kami telah membahas banyak kerentanan arsitektur dan kerangka mitigasi serupa dalam episode podcast terkait kami, Stop Teams Phishing and Social Engineering in Microsoft 365. Pastikan Anda mendengarkan episode tersebut untuk pembahasan yang lebih mendalam tentang mengamankan saluran kolaborasi Anda dan menjaga penyewa tetap aman dari pelaku ancaman modern.
Anda harus tetap waspada untuk melindungi lingkungan Microsoft 365 Anda dari serangan rekayasa sosial. Mendidik pengguna agar mampu mengenali ancaman ini tetap menjadi pertahanan terkuat Anda. Pemantauan berkelanjutan membantu mendeteksi aktivitas mencurigakan sejak dini. Berikut ringkasan poin penting untuk memandu upaya Anda:
| Poin Penting | Deskripsi |
|---|---|
| Edukasi Pengguna | Latih pengguna untuk mengenali serangan rekayasa sosial. |
| Fitur Keamanan yang Ditingkatkan | Tingkatkan keamanan Microsoft 365 untuk melawan ancaman yang terus berkembang. |
| Memantau Aktivitas Mencurigakan | Perhatikan perilaku yang tidak biasa untuk mendeteksi serangan sejak dini. |
Untuk memperkuat keamanan, aktifkan Advanced Threat Protection, wajibkan autentikasi multifaktor, dan terapkan kebijakan akses bersyarat. Langkah-langkah ini membantu mengurangi risiko sekaligus menjaga produktivitas organisasi Anda. Perlu diingat, penyerang kini menargetkan alat kolaborasi seperti Teams karena pengguna mempercayainya. Tetaplah mendapat informasi dan proaktif untuk menjaga keamanan data Anda.
Tips: Pelatihan rutin dan kebijakan yang kuat menciptakan lingkungan Microsoft 365 yang lebih aman bagi semua orang.
Pertanyaan Umum
Apa itu rekayasa sosial dalam konteks keamanan M365?
Rekayasa sosial melibatkan manipulasi individu untuk memperoleh informasi rahasia. Penyerang memanfaatkan perilaku manusia untuk melewati langkah-langkah keamanan teknis, dengan target pengguna Microsoft 365.
Bagaimana cara mengenali email phishing?
Perhatikan alamat pengirim yang mencurigakan, lampiran yang tidak diharapkan, atau permintaan mendesak untuk informasi pribadi. Selalu verifikasi sumbernya sebelum mengklik tautan atau mengunduh file.
Langkah apa yang dapat saya ambil untuk meningkatkan keamanan email?
Aktifkan autentikasi multifaktor (MFA), perbarui kebijakan anti-phishing secara berkala, dan lakukan pelatihan karyawan untuk mengenali upaya phishing. Langkah-langkah ini memperkuat pertahanan Anda.
Mengapa edukasi pengguna penting dalam mencegah serangan?
Pengguna yang teredukasi dapat mengidentifikasi dan melaporkan aktivitas mencurigakan. Pelatihan membantu membangun budaya yang sadar keamanan, sehingga mengurangi kemungkinan keberhasilan serangan rekayasa sosial.
Apa itu kerentanan zero-day?
Kerentanan zero-day adalah celah pada perangkat lunak yang dieksploitasi penyerang sebelum pengembang merilis perbaikannya. Kerentanan ini menimbulkan risiko signifikan bagi lingkungan Microsoft 365 Anda.
Bagaimana malware biasanya masuk ke lingkungan Microsoft 365?
Malware sering masuk melalui email phishing, lampiran berbahaya, atau tautan yang disusupi. Mengklik hal-hal tersebut dapat menjalankan muatan berbahaya, yang berujung pada pelanggaran data atau akses tidak sah.
Apa itu Data Loss Prevention (DLP)?
Data Loss Prevention (DLP) mengacu pada strategi dan alat yang mencegah informasi sensitif dibagikan ke luar organisasi Anda. Kebijakan DLP membantu menjaga kepatuhan dan melindungi data.
Bagaimana cara memantau aktivitas mencurigakan di M365?
Gunakan alat pemantauan bawaan Microsoft 365' untuk melacak aktivitas pengguna. Atur peringatan untuk perilaku tidak biasa, seperti beberapa percobaan login yang gagal atau akses dari lokasi yang tidak dikenal.