 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Bahaya Tersembunyi dari Akun Bayangan dalam Otomatisasi Microsoft 365
By Mirko Peters ·
Selamat datang kembali di pembahasan mendalam lainnya tentang arsitektur, keamanan, dan realitas administratif ekosistem Microsoft 365. Jika Anda mengelola infrastruktur cloud, membangun alur kerja, atau mengawasi TI perusahaan, …
Automatically translated with AI from the original post. Read the English original
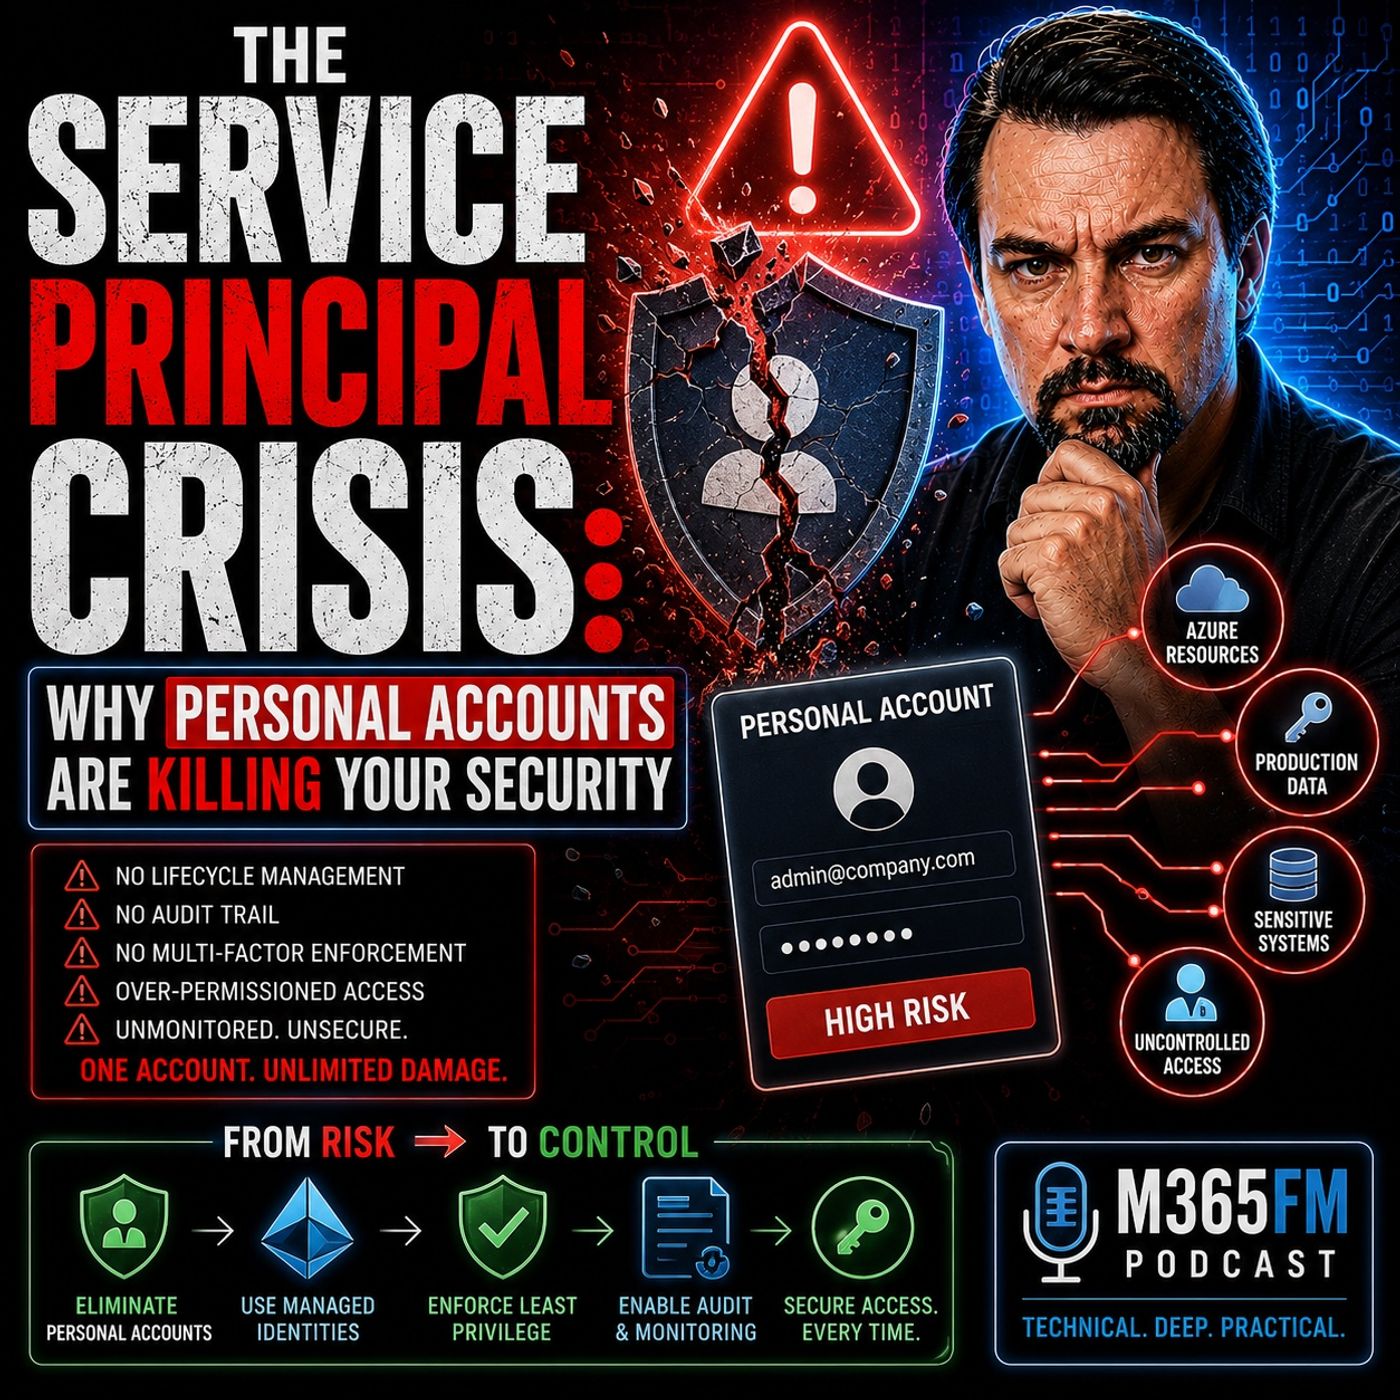
Selamat datang kembali di pembahasan mendalam lainnya tentang arsitektur, keamanan, dan realitas administratif ekosistem Microsoft 365. Jika Anda mengelola infrastruktur cloud, membangun alur kerja, atau mengawasi TI perusahaan, kita perlu membahas sebuah bom waktu yang tersembunyi di depan mata. Dalam episode kami baru-baru ini, Service Principal Security: Stop Using Personal Accounts, kami membahas praktik yang begitu umum sehingga hampir setiap organisasi pernah melakukannya: mengaitkan otomatisasi perusahaan yang sangat penting langsung ke akun pengguna manusia. Semuanya dimulai sebagai jalan pintas yang tampak tidak berbahaya. Seorang engineer perlu menyiapkan alur Power Automate, menghubungkan Logic App, menyinkronkan data melalui API, atau mengonfigurasi penyegaran data Power BI. Demi menghemat waktu, ia mengautentikasi koneksi tersebut menggunakan kredensial administratif miliknya sendiri. Cara ini langsung berhasil, proyek berjalan tanpa hambatan, dan semua orang melanjutkan pekerjaan. Namun, apa yang terjadi ketika engineer tersebut pindah tim, mengatur ulang kata sandinya, memicu kebijakan Akses Bersyarat yang baru, atau keluar dari perusahaan? Otomatisasi itu rusak, produksi terhenti, dan organisasi baru menyadari bahwa logika bisnis intinya selama ini berjalan dengan identitas pinjaman. Artikel ini memperluas gagasan tersebut, menjelaskan mengapa akun bayangan merusak ketahanan infrastruktur Anda, dan bagaimana Anda dapat memodernisasi pendekatan sebelum perubahan platform memaksa Anda bertindak.
Ketika kita membahas arsitektur cloud, kita sering berbicara tentang redundansi, failover cluster, dan pemulihan bencana. Namun, banyak organisasi sepenuhnya mengabaikan ketahanan identitas. Ketika perusahaan membangun alur kerja di atas kredensial manusia, mereka menciptakan jaringan ketergantungan yang rapuh, yang pada akhirnya pasti berujung pada gangguan layanan yang tidak terduga. Mari kita bongkar mekanisme inti dari krisis ini dan lihat bagaimana bertransisi ke model identitas yang benar-benar berskala enterprise.
Ruang kerja digital berkembang lebih cepat dari sebelumnya, dan menstandardisasi cara beban kerja non-manusia melakukan autentikasi bukan lagi praktik terbaik yang opsional. Ini adalah langkah wajib untuk bertahan di lingkungan cloud modern.
Jebakan Akun Bayangan dalam Otomatisasi Microsoft 365
Sebagian besar masalah identitas dalam otomatisasi perusahaan bermula dari pengejaran kecepatan. Ketika developer atau administrator membangun integrasi cepat di dalam Microsoft 365, menggunakan akun pengguna yang sudah ada terasa sangat mudah. Izinnya sudah tersedia, perintah autentikasinya sudah familiar, dan penerapannya memakan waktu hitungan menit, bukan jam. Namun, kemudahan ini melahirkan Model Akun Bayangan. Akun pribadi berfungsi sebagai identitas infrastruktur tersembunyi, yang menanamkan kerentanan manusia ke dalam sistem otomatis.
Perhatikan lanskap keamanan modern. Organisasi menerapkan kebijakan autentikasi multifaktor (MFA) yang ketat, pemblokiran masuk berbasis risiko, dan jadwal rotasi kata sandi secara berkala untuk melindungi pengguna manusia. Langkah-langkah keamanan ini sangat diperlukan bagi pekerja manusia, tetapi justru merusak otomatisasi tanpa antarmuka pengguna. Ketika sebuah skrip atau alur cloud bergantung pada akun pribadi, setiap intervensi keamanan rutin, seperti permintaan MFA, pengaturan ulang kata sandi paksa, atau tantangan masuk yang mencurigakan, akan langsung menghentikan otomatisasi tersebut. Alur kerja tidak gagal karena bug pada kode; ia gagal karena seseorang dipaksa mengubah kata sandinya.
Selain itu, proses offboarding menjadi mimpi buruk administratif. Ketika seorang karyawan meninggalkan organisasi, akunnya pada akhirnya akan dinonaktifkan atau dihapus. Jika akun tersebut diam-diam menggerakkan integrasi SharePoint yang penting, pipeline pelaporan otomatis, atau alur notifikasi pelanggan, sistem-sistem itu akan runtuh. Sering kali, tim TI baru menemukan ketergantungan yang rusak ini setelah operasi bisnis sudah terganggu. Memperlakukan akun manusia sebagai identitas infrastruktur adalah anti-pola arsitektur yang menimbulkan risiko operasional yang tidak dapat diterima.
Pembusukan Identitas dan Biaya Tersembunyi dari Ketergantungan pada Manusia
Identity rot adalah ancaman senyap dalam dunia TI perusahaan. Kondisi ini terjadi ketika asumsi yang mendasari suatu mekanisme autentikasi perlahan menurun seiring waktu, hingga sistem tiba-tiba gagal. Ketika alur kerja bergantung pada akun manusia, identity rot muncul dalam beberapa bentuk yang merusak. Peran berubah, departemen digabung, dan izin mengalami pergeseran. Sebuah akun yang dulunya memiliki akses yang sesuai ke situs atau basis data tertentu bisa tiba-tiba berubah hak aksesnya akibat audit kepatuhan atau perpindahan peran.
Ketika alur kerja otomatis bergantung pada konteks pengguna tertentu, setiap perubahan pada hak akses pengguna tersebut akan memutus rantai otomatisasi. Hal ini menciptakan budaya ketakutan, di mana administrator TI enggan mengubah akun pengguna, memperbarui profil keamanan, atau menonaktifkan mantan karyawan secara bersih karena khawatir ada sesuatu yang tak terlihat akan rusak. Akun layanan yang beroperasi sebagai pengguna hantu tanpa pengamanan adalah gejala lain dari kerusakan ini. Organisasi sering membuat akun pengguna generik, seperti scriptrunner@company.com, memberinya kata sandi permanen, melewati MFA, lalu menggunakannya di puluhan skrip. Akun hantu ini jarang memiliki audit yang memadai, tidak memiliki kontrol keamanan modern, dan merupakan pelanggaran kepatuhan besar yang menunggu terungkap saat audit.
Dengan bergantung pada ketergantungan manusia, organisasi mengorbankan visibilitas, kemampuan audit, dan kendali. Arsitektur cloud modern menuntut setiap beban kerja berdiri di atas kekuatan arsitekturnya sendiri, sepenuhnya terlepas dari orang yang awalnya membangun atau menerapkannya.
Mengapa Microsoft Mendorong Peralihan dari Alur Kerja Berbasis Pengguna
Jika risiko operasional dari akun bayangan belum cukup untuk membuat organisasi berubah, peta jalan platform pasti akan melakukannya. Microsoft secara agresif menutup pintu bagi pola autentikasi lama dan otomatisasi berbasis pengguna. Seiring kita menuju model identitas 2026, era otomatisasi tanpa service principal akan berakhir. Alur kerja SharePoint 2013 lama sedang dihentikan, Azure AD Graph sepenuhnya dihentikan dukungannya, dan autentikasi modern khusus aplikasi (app-only) menjadi persyaratan wajib di seluruh ekosistem.
Pesan di tingkat platform dari Microsoft sangat jelas: otomatisasi harus memiliki identitasnya sendiri. Selama bertahun-tahun, model arsitektur lama mengajukan pertanyaan yang pada dasarnya keliru: "Siapa orang yang menjalankan otomatisasi ini?" Tata kelola cloud modern menggantikan pertanyaan itu dengan pertanyaan yang jauh lebih aman: "Beban kerja spesifik mana yang berwenang melakukan tindakan ini?" Pergeseran ini mengubah segalanya tentang cara kita merancang, menerapkan, dan mengelola solusi cloud.
Gagal beradaptasi dengan pergeseran ini berarti melawan arah alami platform. Organisasi yang terus berpegang pada otomatisasi berbasis pengguna akan menghadapi kegagalan mendadak yang berantai ketika Microsoft menghentikan API lama dan menerapkan standar autentikasi modern yang ketat. Beralih ke identitas beban kerja bukan sekadar peningkatan keamanan; ini adalah penyelarasan dengan arah masa depan perangkat lunak perusahaan.
Memperlakukan Identitas sebagai Infrastruktur dengan Service Principal
Untuk menghilangkan akun bayangan, organisasi harus mengadopsi pola pikir baru: identitas adalah infrastruktur. Sebagaimana kita memperlakukan mesin virtual, akun penyimpanan, dan komponen jaringan sebagai aset infrastruktur yang terpisah, kita harus memperlakukan identitas aplikasi dan beban kerja dengan ketelitian yang sama persis. Di sinilah Service Principal berperan.
Service Principal berfungsi sebagai identitas runtime non-interaktif yang mewakili beban kerja atau aplikasi, bukan karyawan manusia. Dengan menerapkan Decoupling Principle dalam keamanan perusahaan, organisasi memastikan aplikasi memiliki batas identitas yang independen. Jika seorang karyawan keluar dari perusahaan, mengatur ulang kata sandinya, atau memperbarui perangkat MFA-nya, Service Principal tetap tidak terpengaruh sepenuhnya karena siklus hidupnya sepenuhnya terpisah dari aktivitas manusia.
Memperlakukan identitas sebagai artefak deployment berarti ketika Anda menerapkan Logic App, Function App, atau integrasi perusahaan, Service Principal yang terkait disediakan, diberi izin, dan dikelola sebagai kode. Pendekatan berbasis infrastruktur ini secara signifikan meningkatkan ketahanan, memastikan jejak audit yang bersih, dan menghilangkan ketergantungan manusia yang rapuh yang menjadi penyebab gangguan senyap.
Managed Identity dan Kekuatan Autentikasi Tanpa Rahasia
Meskipun Service Principal mengatasi masalah ketergantungan pada manusia, secara historis Service Principal memunculkan tantangan baru: pengelolaan rahasia (secret). Menyimpan client secret, sertifikat, atau kata sandi di dalam file konfigurasi, variabel lingkungan, atau key vault tetap membuat organisasi rentan terhadap penyebaran rahasia (secret sprawl) dan kebocoran kredensial. Untungnya, arsitektur cloud telah berkembang melampaui kredensial statis melalui hadirnya Managed Identity.
Managed Identity merupakan puncak arsitektur identitas cloud-native karena Azure mengelola seluruh siklus hidup kredensial secara otomatis. Platform menangani pembuatan, rotasi, penyimpanan, masa berlaku, dan penegakan kepercayaan kredensial di balik layar. Pengembang dan administrator tidak perlu menangani, melihat, atau merotasi kredensial yang mendasarinya.
Hasilnya adalah autentikasi Zero-Secret. Dengan menghilangkan sepenuhnya client secret dan kata sandi statis, organisasi menghapus salah satu vektor serangan paling umum yang dieksploitasi oleh pelaku kejahatan. Ketika identitas terikat langsung dengan siklus hidup resource melalui Azure, kepercayaan terbentuk secara native di tingkat platform. Workload mengautentikasi diri dengan aman menggunakan token berumur pendek yang diterbitkan oleh platform, sehingga risiko pelanggaran dan beban operasional berkurang secara drastis.
Menghilangkan Secret Statis dengan Federated Credential
Meskipun Managed Identity ideal untuk workload yang berjalan langsung di dalam Azure, banyak pipeline otomasi perusahaan mengandalkan sistem CI/CD eksternal, lingkungan multi-cloud, atau alat pengembang seperti GitHub Actions. Dalam skenario seperti ini, alur kerja tradisional sering kali membuat client secret berumur panjang dan menyimpannya di repositori eksternal, sebuah praktik yang menciptakan celah keamanan besar.
Inilah Federated Credential dan OpenID Connect (OIDC). Federated identity memungkinkan workload eksternal membangun hubungan sementara berbasis kepercayaan dengan Microsoft Entra ID tanpa perlu menyimpan kredensial apa pun. Alih-alih menggunakan kata sandi permanen, pipeline eksternal meminta token langsung dari penyedia aslinya, menyerahkan token yang telah ditandatangani secara kriptografis tersebut kepada Entra ID, dan menerima access token berumur pendek sebagai balasannya.
Model identitas efemeral ini memastikan tidak ada kredensial yang dapat digunakan ulang tersimpan di disk maupun di pengaturan konfigurasi. Jika sebuah repositori eksternal berhasil dibobol, penyerang tidak menemukan secret statis untuk diambil. Federated credential menjembatani kesenjangan antara operasi multi-cloud dan keamanan perusahaan, membuktikan bahwa otomasi berkecepatan tinggi dan perlindungan yang kokoh dapat berjalan berdampingan secara harmonis.
Mitigasi Krisis Permission Creep dalam Arsitektur Cloud Modern
Ketika organisasi berhasil beralih ke Service Principal, Managed Identity, dan Federated Credential, muncul risiko arsitektural baru: permission creep. Identitas yang tangguh dan sangat fungsional, tetapi dilengkapi izin berlebihan, menjadi senjata berbahaya jika berhasil dikompromikan. Terlalu sering, engineer memberikan scope Graph API yang terlalu luas, seperti `Application.ReadWrite.All` atau `Directory.ReadWrite.All`, hanya untuk menghilangkan hambatan deployment dan menghindari troubleshooting error izin selama penyiapan awal.
Akibatnya, lanskap dipenuhi Service Principal dengan hak akses berlebih yang beroperasi diam-diam di seluruh penyewa. Penyerang secara aktif memindai identitas mesin karena membobol Service Principal yang kurang aman namun memiliki hak istimewa tinggi memberi akses persisten dan tersembunyi ke seluruh lingkungan. Token mesin sering kali bergerak lebih cepat dan lebih jarang menimbulkan kecurigaan dibandingkan login manusia, sehingga menjadi target utama untuk pergerakan lateral dan eksfiltrasi data.
Mitigasi krisis ini menuntut kepatuhan ketat terhadap Prinsip Hak Akses Minimum (Principle of Least Privilege). Service Principal hanya boleh diberi izin aplikasi yang spesifik dan granular sesuai dengan tugas yang ditetapkan. Izin tersebut harus diaudit secara berkala, dipantau untuk mendeteksi perilaku anomali, dan diperlakukan dengan kehati-hatian yang sama persis seperti akses root pada infrastruktur produksi fisik. Dengan memadukan arsitektur identitas workload yang tepat dan tata kelola izin yang disiplin, organisasi dapat membangun otomasi yang sangat tangguh sekaligus sangat aman.
Kesimpulan
Era membangun otomatisasi perusahaan di atas akun pengguna pribadi resmi akan berakhir. Seperti yang telah kita bahas sepanjang artikel ini, mengaitkan alur kerja Microsoft 365 yang kritis dengan kredensial manusia menghadirkan infrastruktur yang rapuh, celah keamanan yang serius, dan masalah tak terhindarkan berupa identitas yang membusuk (identity rot). Di tengah agresifnya Microsoft menghentikan model autentikasi lama dan ancaman gangguan operasional yang selalu ada akibat karyawan yang sudah keluar dari perusahaan, mempertahankan kondisi saat ini bukan lagi pilihan. Dengan menggunakan Service Principal, memanfaatkan Managed Identity untuk autentikasi tanpa rahasia (zero-secret), memakai kredensial terfederasi, serta mengelola izin secara ketat, organisasi dapat mengubah pipeline otomatisasi mereka menjadi aset yang aman, tangguh, dan berkelas perusahaan.
Jika Anda ingin mendalami konsep-konsep ini dan mendengar strategi nyata untuk mengamankan lingkungan otomatisasi Anda, dengarkan episode khusus kami tentang Service Principal Security: Stop Using Personal Accounts. Episode ini berisi wawasan praktis yang akan membantu Anda mengaudit arsitektur Anda saat ini, menghilangkan akun bayangan (shadow accounts), dan mempersiapkan penyewa Microsoft 365 Anda menghadapi krisis identitas yang sedang mengintai.