 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengapa Role Sprawl Melemahkan Kerangka Keamanan Anda
By Mirko Peters · · Updated
Penyebaran alat keamanan siber menimbulkan risiko. Pelajari cara menghindari tool sprawl melalui konsolidasi alat keamanan siber untuk keamanan yang lebih baik.
Automatically translated with AI from the original post. Read the English original
Role sprawl terjadi ketika organisasi membuat terlalu banyak peran pengguna, sehingga menghasilkan jaringan izin akses yang rumit. Kompleksitas ini dapat melemahkan kerangka keamanan Anda secara signifikan. Anda mungkin mendapati bahwa terlalu banyak peran menciptakan kerentanan, ketidakefisienan operasional, dan peningkatan risiko. Sebagai contoh, karyawan sering menghabiskan hingga 9% hari kerja mereka untuk berpindah-pindah antaraplikasi akibat fungsi yang tumpang tindih. Hal ini tidak hanya menguras produktivitas, tetapi juga mempersulit upaya kepatuhan, sehingga biaya operasional menjadi lebih tinggi. Memahami dan menangani role sprawl sangat penting untuk menjaga postur keamanan yang kokoh.
Poin Penting
Role sprawl terjadi ketika terlalu banyak peran pengguna menimbulkan kebingungan dan risiko keamanan.
Peran yang berlebihan memperbesar permukaan serangan
Mengelola banyak peran memperlambat karyawan dan membuang sumber daya, sehingga merugikan produktivitas.
Kelelahan akibat terlalu banyak peringatan keamanan dapat menyebabkan ancaman terlewat dan analis mengalami kelelahan.
Terapkan prinsip hak istimewa minimum untuk memberikan pengguna hanya akses yang mereka butuhkan.
Rancang peran berdasarkan fungsi bisnis dan jaga pengecualian seminimal mungkin untuk menghindari kompleksitas.
Secara rutin audit dan bersihkan peran untuk menjaga keamanan dan menyederhanakan kepatuhan.
Mengurangi role sprawl menghemat biaya, meningkatkan efisiensi, dan memperkuat keamanan jangka panjang.
Apa Itu Role Sprawl?
7 Fakta Mengejutkan tentang Role Sprawl
Memahami mengapa role sprawl melemahkan kerangka keamanan Anda membantu memprioritaskan perbaikan. Berikut tujuh fakta mengejutkan yang menunjukkan seberapa luas dan merusaknya role sprawl.
- Hak istimewa berlebih sering kali melebihi jumlah pengguna: Di banyak lingkungan, jumlah peran istimewa yang berbeda lebih banyak daripada jumlah pengguna istimewa yang sebenarnya, sehingga menciptakan permukaan serangan yang kompleks. Hal inilah yang menjelaskan mengapa role sprawl melemahkan kerangka keamanan Anda.
- Peran yang tidak aktif tetap dapat dieksploitasi: Peran yang ditetapkan untuk proyek sementara atau pengujian sering dibiarkan begitu saja; penyerang maupun kesalahan konfigurasi dapat memanfaatkan peran dormant ini jauh setelah masa penggunaannya berakhir.
- Nama peran bisa menyesatkan: Nama deskriptif dapat keliru—peran yang diberi label “read-only” atau “developer” sering kali memiliki izin tersembunyi, sehingga audit menjadi tidak andal kecuali izinnya ditinjau secara langsung.
- Inkonsistensi lintas sistem melipatgandakan risiko: Platform yang berbeda menangani pewarisan dan cakupan peran secara berbeda, sehingga peran yang aman di satu sistem bisa terlalu permisif di sistem lain. Hal ini menambah alasan mengapa role sprawl melemahkan kerangka keamanan Anda.
- Otomatisasi mempercepat sprawl: Penyediaan otomatis dan templat IaC dapat menyebarkan peran yang terlalu luas dalam skala besar, menanamkan penumpukan hak istimewa di berbagai lingkungan sebelum ada yang menyadarinya.
- Hak istimewa minimum sulit dibuktikan, mudah hilang: Bahkan organisasi dengan kebijakan hak istimewa minimum sering kali tidak memiliki pengukuran berkelanjutan; tanpa analitik perilaku dan akses, hak istimewa perlahan kembali menjadi akses yang berlebihan.
- Pembersihan memberikan ROI keamanan secara langsung: Menghapus atau menyempurnakan sebagian kecil peran yang terlalu luas sering kali mengurangi paparan hak istimewa jauh lebih efektif dibandingkan kontrol perimeter yang mahal, sekaligus menunjukkan mengapa role sprawl melemahkan kerangka keamanan Anda dan mengapa kebersihan peran yang terarah cepat membuahkan hasil.
Definisi dan Penyebab
Role sprawl adalah istilah untuk pembuatan peran pengguna yang berlebihan dalam sebuah organisasi. Fenomena ini sering terjadi ketika perusahaan membuat peran yang terlalu spesifik atau tumpang tindih, alih-alih memanfaatkan peran yang lebih luas dan berbasis pekerjaan. Akibatnya, Anda bisa mendapati diri Anda mengelola jaringan izin akses yang rumit, yang dapat menimbulkan kebingungan dan inefisiensi.
Ada beberapa faktor yang berkontribusi terhadap role sprawl:
Pertumbuhan Organisasi: Ketika organisasi Anda berkembang, kebutuhan akan lebih banyak peran bisa muncul. Proyek dan tim baru sering kali mengarah pada pembuatan peran yang mungkin tidak selaras dengan struktur yang ada.
Kurangnya Standardisasi: Tanpa panduan yang jelas, tim dapat membuat peran secara mandiri, sehingga menimbulkan inkonsistensi.
Tanggung Jawab yang Tumpang Tindih: Ketika peran saling tumpang tindih, menjadi sulit untuk menentukan siapa yang memiliki akses ke apa, sehingga menimbulkan kerumitan yang tidak perlu.
Role Explosion dan Kompleksitas Audit
Role explosion terjadi ketika jumlah peran dalam sistem Anda menjadi tidak terkelola. Situasi ini muncul karena organisasi membuat peran baru untuk setiap kombinasi unik kebutuhan akses. Akibatnya, Anda mungkin menghadapi tantangan besar selama audit keamanan.
Berikut beberapa cara role explosion mempersulit audit:
Struktur Peran yang Kompleks: Sistem peran yang membengkak menyulitkan pemeliharaan hak akses yang konsisten. Anda mungkin kesulitan memastikan bahwa pengguna memiliki izin yang sesuai.
Peran yang Tidak Konsisten: Ketika peran tidak distandarisasi, celah keamanan dapat muncul. Inkonsistensi ini dapat berujung pada akses tidak sah atau pelanggaran data.
Beban Administratif: Mengelola banyak peran menciptakan siklus pemeliharaan dan dokumentasi yang tak ada habisnya. Anda mungkin mendapati bahwa meninjau hak akses menjadi tugas yang sangat berat.
Selain itu, ketika alat audit tidak saling berkomunikasi dengan baik, kekacauan dapat terjadi selama proses persiapan audit. Ketidakterhubungan ini mempersulit dokumentasi dan integritas data, pada akhirnya meningkatkan kompleksitas audit. Bahkan, 92% organisasi mengandalkan tiga alat atau lebih untuk mengumpulkan bukti audit, namun hanya 39% dari proses ini yang diotomatisasi. Ketergantungan pada tugas manual ini dapat menimbulkan inefisiensi dan kesalahan.
Dampak Role Sprawl
Kerentanan Keamanan
Role sprawl menciptakan kerentanan keamanan yang signifikan bagi organisasi Anda. Ketika Anda memiliki terlalu banyak peran, Anda memperbesar permukaan serangan, sehingga memudahkan pelaku kejahatan memanfaatkan celah. Setiap peran berpotensi memberikan akses ke data sensitif, dan ketika peran saling tumpang tindih, akses tidak sah menjadi risiko nyata.
Peningkatan Permukaan Serangan
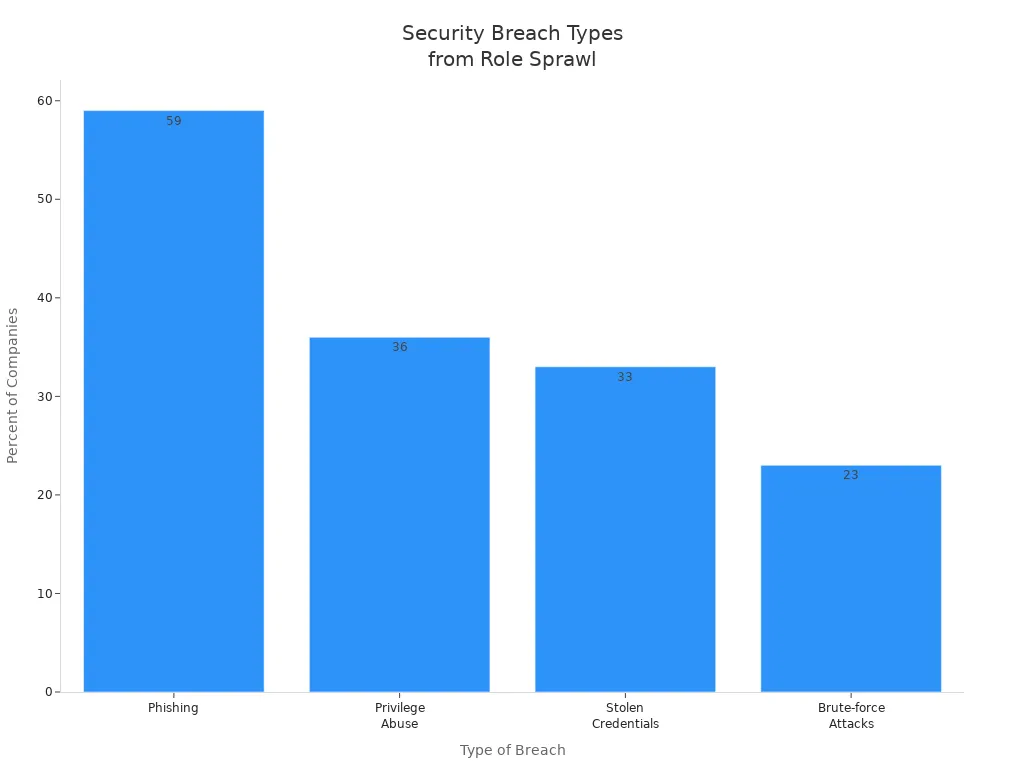
Data menunjukkan bahwa role sprawl yang tidak dikelola memicu berbagai jenis pelanggaran. Sebagai contoh, 59% perusahaan melaporkan serangan phishing, sementara 36% menghadapi penyalahgunaan hak istimewa. Tabel di bawah ini menggambarkan persentase perusahaan yang terdampak berbagai jenis pelanggaran terkait role sprawl:
Jenis Pelanggaran | Persentase Perusahaan Terdampak |
|---|---|
Phishing | 59% |
Penyalahgunaan Hak Istimewa | 36% |
Kredensial yang Dicuri | 33% |
Serangan Brute-force | 23% |
Studi Kasus Pelanggaran
Perhatikan kasus sebuah lembaga keuangan besar yang mengalami pelanggaran data akibat izin berlebihan yang diberikan kepada karyawan. Penyerang mengeksploitasi identitas dengan izin berlebihan, meningkatkan hak istimewa mereka, dan bergerak melalui lingkungan cloud. Insiden ini menunjukkan bagaimana role sprawl dapat mengubah kompromi kecil menjadi pelanggaran besar, yang berdampak tidak hanya pada organisasi tetapi juga pada pelanggannya.
Inefisiensi Operasional
Role sprawl juga menimbulkan inefisiensi operasional. Ketika Anda mengelola terlalu banyak peran, muncul kebingungan dan keterlambatan dalam pengambilan keputusan. Fragmentasi ini dapat menghambat produktivitas dan membuang sumber daya yang berharga.
Kehilangan Produktivitas
Karyawan sering kesulitan menavigasi peran yang saling tumpang tindih, sehingga produktivitas hilang. Riset menunjukkan bahwa inefisiensi operasional muncul dari:
Fragmentasi dan kurangnya integrasi antara berbagai alat atau peran.
Data yang terisolasi (silo) dan komunikasi yang terputus.
Pekerjaan ganda dan keterlambatan dalam pengambilan keputusan.
Masalah-masalah ini dapat membebani tim TI, sehingga sulit mengelola sistem secara efektif.
Masalah Alokasi Sumber Daya
Ketika peran tidak didefinisikan dengan jelas, fungsi keamanan yang penting bisa terlewat. Tim mungkin berasumsi bahwa tim lain yang mengelola kontrol tertentu, sehingga jalur eskalasi saat insiden menjadi tidak jelas. Kurangnya kejelasan ini dapat memperlambat waktu respons insiden secara signifikan.
Kelelahan Akibat Peringatan (Alert Fatigue)
Dampak kritis lain dari role sprawl adalah kelelahan akibat peringatan di kalangan tim keamanan. Seiring meningkatnya jumlah peringatan, analis mungkin kesulitan mengikutinya, yang berujung pada kelelahan (burnout) dan terlewatnya ancaman.
Banjir Peringatan Keamanan
Statistik menunjukkan bahwa 70% analis SOC mengalami burnout akibat banjir peringatan. Analis sering menghabiskan shift mereka untuk membersihkan peringatan bernilai rendah, yang memicu siklus reaksi alih-alih analisis. Beban mental meningkat seiring menumpuknya peringatan, menciptakan kebingungan dan inefisiensi.
Konsekuensi Desensitisasi
Kelelahan akibat peringatan secara langsung melemahkan tujuan dari alat keamanan. Ketika analis tidak mampu mengikuti peringatan yang masuk, ancaman sungguhan bisa lolos tanpa terdeteksi. Alat mungkin mendeteksi serangan, tetapi kapasitas manusia menjadi hambatan. Situasi ini mengakibatkan waktu respons yang lebih lama dan terlewatnya peringatan kritis.
Tabel berikut merangkum dampak kelelahan akibat peringatan:
Dampak Kelelahan Akibat Peringatan | Deskripsi |
|---|---|
Ancaman terlewat | Serangan sungguhan tersembunyi di antara positif palsu dan terabaikan. |
Respons tertunda | Antrean yang terus bertambah memperpanjang waktu antara pembuatan peringatan dan investigasi. |
Triase tidak konsisten | Analis yang kewalahan membuat keputusan terburu-buru berdasarkan beban kerja. |
Kedalaman investigasi berkurang | Tekanan waktu mencegah analisis menyeluruh terhadap aktivitas mencurigakan. |
Burnout dan pergantian staf | Beban berlebih yang kronis mendorong analis berpengalaman meninggalkan peran keamanan. |
Ketidakpercayaan terhadap alat | Tim kehilangan kepercayaan pada produk yang menghasilkan lebih banyak kebisingan daripada sinyal. |
Memitigasi Role Sprawl
 Sumber Gambar: pexels
Praktik Terbaik untuk Manajemen Peran
Untuk mengelola peran pengguna secara efektif dan mencegah role sprawl, Anda sebaiknya menerapkan beberapa praktik terbaik. Praktik-praktik ini membantu menyederhanakan manajemen akses dan meningkatkan keamanan. Berikut adalah strategi utama:
Praktik Terbaik | Deskripsi |
|---|---|
Terapkan Prinsip Hak Istimewa Minimum (Least Privilege) | Berikan pengguna hanya izin minimum yang diperlukan untuk tugas mereka. Pendekatan ini mencegah pemberian izin berlebih dan mengurangi risiko keamanan. |
Pisahkan pengguna, peran, dan izin | Perlakukan izin sebagai unit individual dan peran sebagai kumpulan izin. Pemisahan ini memberikan fleksibilitas dan membantu mencegah role sprawl. |
Rancang peran berdasarkan fungsi bisnis | Buat peran berdasarkan fungsi bisnis yang stabil, bukan jabatan. Desain ini menjaga konsistensi selama perubahan organisasi dan mengurangi kebingungan. |
Rencanakan pengecualian peran, tetapi minimalkan | Antisipasi kasus khusus dan dokumentasikan pengecualian. Upayakan agar pengecualian tetap minimal dan gabungkan kembali ke dalam peran standar bila memungkinkan. |
Otomatiskan untuk mengurangi kesalahan manusia | Terapkan otomatisasi dalam proses role-based access control (RBAC). Otomatisasi meminimalkan kesalahan manual dan beban operasional, sekaligus meningkatkan keamanan dan efisiensi. |
Menerapkan Role-Based Access Control
Menerapkan role-based access control (RBAC) adalah langkah krusial dalam memitigasi role sprawl. Ikuti langkah-langkah utama berikut untuk membuat sistem RBAC yang efektif:
Peran dinamis yang menyederhanakan dan mengotomatisasi penetapan akses.
Kontrol Akses Berbasis Atribut (ABAC) untuk menetapkan akses secara dinamis berdasarkan atribut pengguna.
Kontrol Akses Berbasis Kebijakan (PBAC) untuk mengaitkan hak akses dengan aturan bisnis, sehingga akses selaras dengan kebijakan organisasi.
Tinjauan dan pembersihan peran secara berkala untuk mencegah penumpukan peran yang tidak perlu seiring waktu.
Perancangan ulang model akses secara menyeluruh ketika sprawl warisan membuat perbaikan parsial tidak mungkin dilakukan.
Dengan menerapkan langkah-langkah ini, Anda dapat menciptakan lingkungan akses yang lebih mudah dikelola dan lebih aman.
Audit dan Tinjauan Berkala
Melakukan audit dan tinjauan berkala sangat penting untuk menjaga lingkungan akses yang aman. Berikut beberapa rekomendasi untuk audit yang efektif:
Lakukan audit peran minimal setahun sekali. Organisasi di sektor dengan risiko lebih tinggi sebaiknya melakukan audit lebih sering.
Perusahaan dengan tingkat pergantian karyawan yang tinggi mungkin perlu meningkatkan frekuensi audit agar izin tetap akurat.
Tetapkan proses pemeliharaan rutin untuk resertifikasi akses. Jadwalkan audit peran untuk memastikan izin sudah akurat dan aman.
Audit berkala tidak hanya membantu Anda mengidentifikasi dan memperbaiki role sprawl, tetapi juga memperkuat kepatuhan terhadap regulasi keamanan. RBAC memudahkan audit karena menyediakan jejak audit yang jelas atas akses pengguna, yang penting untuk regulasi seperti HIPAA, GDPR, dan PCI DSS.
Dengan mengikuti strategi ini, Anda dapat secara efektif mengurangi role sprawl dan memperkuat kerangka keamanan Anda.
Menyederhanakan Kerangka Keamanan
Manfaat Mengurangi Role Sprawl
Mengurangi role sprawl memberikan banyak manfaat yang memperkuat kerangka keamanan organisasi Anda. Pendekatan yang lebih ramping menyederhanakan pengelolaan akses dan meminimalkan risiko. Berikut beberapa keuntungan utamanya:
Penghematan Biaya: Dengan meminimalkan role sprawl, Anda dapat mengurangi biaya operasional TI secara signifikan. Struktur peran yang kompleks sering menimbulkan pengeluaran yang tidak perlu, seperti biaya lisensi ganda dan biaya pemeliharaan. Tabel di bawah ini menggambarkan bagaimana pengurangan role sprawl dapat menghemat biaya:
Faktor Biaya | Penjelasan |
|---|---|
Biaya Lisensi | Organisasi sering membayar beberapa lisensi akibat tool sprawl, yang menimbulkan pengeluaran tidak perlu. |
Biaya Pemeliharaan | Semakin banyak tool membutuhkan pemeliharaan lebih tinggi, sehingga menambah biaya operasional secara keseluruhan. |
Fungsi yang Tumpang Tindih | Fitur yang tumpang tindih di berbagai tool memperumit operasi dan memperbesar biaya. |
Beban Integrasi | Sistem tambahan menimbulkan tantangan integrasi yang kompleks, dan menyerap porsi besar anggaran TI. |
Kehilangan Produktivitas Karyawan | Gesekan teknologi menyebabkan hilangnya produktivitas yang signifikan, yang bisa merugikan organisasi hingga ribuan dolar setiap tahun. |
Efisiensi yang Lebih Baik: Kerangka keamanan yang ramping mengurangi inefisiensi operasional. Anda dapat mengalokasikan sumber daya dengan lebih efektif, sehingga tim dapat berfokus pada tugas-tugas kritis alih-alih mengelola jaringan peran yang rumit.
Kepatuhan yang Lebih Baik: Menyederhanakan struktur peran memudahkan Anda memenuhi regulasi. Kerangka yang jelas dan ringkas membantu Anda menjaga catatan yang akurat dan memastikan hak akses selaras dengan persyaratan kepatuhan.
Peningkatan Postur Keamanan Jangka Panjang
Kerangka keamanan yang ramping tidak hanya menangani masalah yang mendesak, tetapi juga memperkuat postur keamanan jangka panjang Anda. Dengan mengelola peran secara efektif, Anda meningkatkan ketahanan terhadap ancaman siber yang terus berkembang. NIST Cybersecurity Framework (CSF) 2.0 menekankan beberapa peningkatan utama yang mendukung tujuan ini:
Peningkatan Utama dalam NIST CSF 2.0 | Deskripsi |
|---|---|
Supply Chain Risk Management (SCRM) | Menekankan pengelolaan risiko di seluruh rantai pasokan, menanggapi meningkatnya serangan rantai pasokan. |
Manajemen Identitas dan Kontrol Akses | Memberikan panduan yang lebih baik untuk mengelola identitas dan akses, yang penting untuk mengamankan infrastruktur. |
Pengukuran dan Metrik | Menawarkan panduan yang lebih baik untuk mengukur efektivitas keamanan siber, membantu penilaian dan peningkatan berkelanjutan. |
Integrasi dengan Privacy Framework | Selaras dengan Privacy Framework dari NIST untuk pendekatan menyeluruh terhadap risiko keamanan dan privasi. |
Peningkatan Panduan Implementation Tiers | Memperjelas panduan tentang implementation tiers untuk penilaian dan penetapan tujuan yang lebih baik. |
Dengan menerapkan peningkatan ini, Anda dapat membangun kerangka keamanan yang lebih tangguh. Namun, tantangan dapat muncul saat merampingkan kerangka keamanan Anda. Masalah umum meliputi inefisiensi operasional, peningkatan biaya, dan kesenjangan keterampilan di antara staf keamanan. Mengatasi tantangan ini sangat penting untuk menjaga postur keamanan yang kuat.
Mengelola penumpukan peran sangat penting untuk menjaga kerangka keamanan yang kuat. Anda harus menyadari bahwa terlalu banyak peran dapat menimbulkan kerentanan dan inefisiensi. Pengelolaan peran yang efektif mendukung postur keamanan Anda dalam beberapa cara:
Manfaat | Penjelasan |
|---|---|
Menerapkan hak akses minimum | Memastikan pengguna hanya memiliki akses yang diperlukan untuk tugasnya, sehingga meminimalkan potensi kerugian. |
Mengurangi permukaan serangan | Membatasi izin ke peran yang diperlukan, sehingga menutup titik masuk bagi penyerang. |
Mempermudah audit dan kepatuhan | Menyederhanakan pembuktian kontrol akses, membantu kepatuhan terhadap regulasi seperti HIPAA dan GDPR. |
Meningkatkan efisiensi operasional | Memusatkan izin, mengurangi pekerjaan manual, dan mempercepat respons selama insiden keamanan. |
Menurunkan biaya administrasi | Merampingkan pengelolaan akses, sehingga menghasilkan penghematan biaya yang signifikan bagi organisasi. |
Dengan merampingkan kerangka keamanan Anda, Anda memperkuat ketahanan organisasi terhadap ancaman siber.
Checklist: Mengatasi Penumpukan Peran dengan Entra ID
Tujuan: Mencegah dan memperbaiki penumpukan peran untuk memperkuat manajemen identitas dan akses Anda, mengapa penumpukan peran melemahkan kerangka keamanan Anda, dan cara mengatasinya dengan Entra ID.
- Inventarisasi peran dan penugasan saat ini
- Tindakan: Ekspor semua peran bawaan dan kustom, termasuk Azure AD, Azure RBAC, dan peran istimewa.
- Alasan: Tetapkan dasar untuk mendeteksi penumpukan peran dan izin yang tidak bertuan.
- Pemilik: Tim IAM/Admin | Prioritas: Tinggi | Status: ☐
- Petakan peran ke fungsi bisnis dan hak akses minimum
- Tindakan: Untuk setiap peran, dokumentasikan tujuan bisnis dan izin yang diperlukan; identifikasi peran dengan izin berlebih.
- Alasan: Pastikan peran mencerminkan kebutuhan pekerjaan yang sebenarnya dan menerapkan hak akses minimum.
- Pemilik: Pemilik Aplikasi | Prioritas: Tinggi | Status: ☐
- Konsolidasikan dan rasionalisasi peran yang duplikat atau tumpang tindih
- Tindakan: Gabungkan peran yang serupa atau hapus peran kustom yang tidak digunakan; ganti dengan peran yang lingkupnya tepat jika memungkinkan.
- Alasan: Mengurangi kompleksitas dan permukaan serangan yang ditimbulkan oleh penumpukan peran.
- Pemilik: Tim IAM/Admin | Prioritas: Sedang | Status: ☐
- Terapkan standar penamaan dan klasifikasi peran
- Tindakan: Tentukan konvensi penamaan, tag klasifikasi (misalnya, admin, hanya-baca, sementara), dan persyaratan dokumentasi.
- Alasan: Membuat peran mudah ditemukan dan tata kelola menjadi lebih mudah.
- Pemilik: Kepala Identity Governance | Prioritas: Sedang | Status: ☐
- Gunakan Privileged Identity Management (PIM) untuk peran dengan hak istimewa
- Tindakan: Wajibkan penugasan yang memenuhi syarat dengan persetujuan, aktivasi just-in-time, dan akses berbatas waktu untuk semua peran istimewa.
- Alasan: Membatasi hak istimewa yang berlaku terus-menerus dan mengurangi izin berlebih yang bersifat permanen.
- Pemilik: Security/IT Ops | Prioritas: Tinggi | Status: ☐
- Terapkan tinjauan akses berbasis peran
- Tindakan: Jadwalkan tinjauan akses berkala di Entra ID untuk peran istimewa dan peran kritis; libatkan pemilik dan manajer.
- Alasan: Tinjauan rutin mendeteksi pembengkakan peran dan penugasan yang sudah usang.
- Pemilik: Pemilik Sumber Daya | Prioritas: Tinggi | Status: ☐
- Terapkan entitlement management dan access package
- Tindakan: Gunakan entitlement management di Entra ID untuk mendefinisikan access package yang terkatalog, dengan alur kerja persetujuan dan masa berlaku.
- Alasan: Memusatkan permintaan akses dan mencegah penambahan peran secara ad-hoc.
- Pemilik: Tim IAM/Admin | Prioritas: Sedang | Status: ☐
- Otomatiskan provisioning dan deprovisioning
- Tindakan: Integrasikan sistem HR dan otomatisasi siklus hidup identitas untuk memberikan, mengubah, dan mencabut penugasan peran berdasarkan atribut dan peristiwa.
- Alasan: Mengurangi kesalahan penugasan peran manual dan akses yang tidak bertuan.
- Pemilik: Identity Engineering | Prioritas: Tinggi | Status: ☐
- Pantau perubahan penugasan peran dan aktivasi yang mencurigakan
- Tindakan: Konfigurasikan log diagnostik, peringatan, dan analitik Sentinel untuk peristiwa pembuatan, penugasan, dan aktivasi peran.
- Alasan: Mendeteksi aktivitas role sprawl yang mencurigakan sejak dini.
- Pemilik: Operasi Keamanan | Prioritas: Tinggi | Status: ☐
- Terapkan Akses Bersyarat dan pemisahan tugas
- Tindakan: Gabungkan kontrol peran dengan kebijakan Akses Bersyarat dan terapkan pemisahan tugas untuk tindakan kritis.
- Alasan: Mengurangi risiko meskipun peran bersifat luas, serta mencegah kolusi dan penyalahgunaan.
- Pemilik: Arsitektur Keamanan | Prioritas: Tinggi | Status: ☐
- Atur masa berlaku untuk peran dan akses sementara
- Tindakan: Wajibkan setiap penugasan peran sementara atau darurat memiliki masa berakhir otomatis dan pemicu tinjauan.
- Alasan: Mencegah akses istimewa yang terus-menerus dan akumulasi role sprawl.
- Pemilik: Tim IAM/Admin | Prioritas: Tinggi | Status: ☐
- Terapkan alur kerja persetujuan untuk perubahan peran
- Tindakan: Wajibkan justifikasi terdokumentasi dan persetujuan dari beberapa pihak untuk membuat atau mengubah peran.
- Alasan: Mengendalikan penambahan peran kustom dan menegakkan tata kelola.
- Pemilik: Change Control Board | Prioritas: Sedang | Status: ☐
- Dokumentasikan dan publikasikan kebijakan penggunaan peran
- Tindakan: Pelihara dokumentasi yang mudah diakses tentang tujuan peran, pemilik, dan panduan penggunaan; latih para pemangku kepentingan.
- Alasan: Mendorong penugasan peran yang bertanggung jawab dan mengurangi pembuatan peran secara ad hoc.
- Pemilik: IAM Governance | Prioritas: Sedang | Status: ☐
- Lakukan tinjauan berkala terhadap hak dan izin peran
- Tindakan: Tinjau definisi peran untuk mencari izin yang berlebihan dan perbarui cakupan peran untuk meminimalkan hak istimewa.
- Alasan: Mencegah role creep, yaitu kondisi ketika peran memperoleh izin tambahan seiring waktu.
- Pemilik: Keamanan/Audit | Prioritas: Sedang | Status: ☐
- Tetapkan KPI dan pelaporan tentang role sprawl
- Tindakan: Lacak metrik berikut: jumlah peran, peran yang tidak digunakan, % akun istimewa dengan akses permanen, dan waktu penyelesaian temuan.
- Alasan: Memberikan kemajuan yang terukur dalam mengurangi role sprawl dan memperbaiki postur keamanan.
- Pemilik: Metrik Keamanan | Prioritas: Rendah/Sedang | Status: ☐
- Jalankan simulasi serangan dan latihan pembersihan
- Tindakan: Simulasikan eskalasi hak istimewa secara berkala dan lakukan sprint pembersihan untuk menghapus peran serta penugasan yang tidak diperlukan.
- Alasan: Memvalidasi kontrol dan mengungkap risiko role sprawl yang tersembunyi.
- Pemilik: Red Team/Blue Team | Prioritas: Sedang | Status: ☐
Tips penyelesaian: mulai dengan inventaris peran, terapkan PIM dan manajemen hak (entitlement management), otomatisasi peristiwa siklus hidup, dan pantau secara terus-menerus, mengingat mengapa role sprawl melemahkan kerangka keamanan Anda sejak awal desainnya. Gunakan daftar periksa ini untuk merencanakan, menugaskan pemilik, dan melacak status hingga role sprawl terkendali.
Pertanyaan Umum: role sprawl pada alat keamanan siber dan biaya tool sprawl
Apa itu role sprawl dan bagaimana role sprawl melemahkan kerangka keamanan Anda?
Role sprawl terjadi ketika pengguna mengumpulkan izin melebihi kebutuhan pekerjaan mereka, sering kali karena banyak organisasi menambahkan produk keamanan, alat, atau akses ad hoc baru alih-alih menyatukan alur kerja. Kondisi ini memperluas permukaan serangan dan menciptakan celah keamanan, mengurangi visibilitas dan kendali, mempersulit tata kelola, serta menyulitkan tim keamanan dalam mendeteksi ancaman sehingga postur keamanan organisasi melemah.
Bagaimana role sprawl berinteraksi dengan tool sprawl keamanan siber dan vendor sprawl?
Role sprawl dan tool sprawl keamanan siber saling memperparah. Banyaknya alat dan vendor menyebabkan kebijakan identitas dan akses terfragmentasi di seluruh tumpukan keamanan, dan setiap alat baru biasanya membawa peran dan izinnya sendiri. Fragmentasi ini menyulitkan pemusatan tata kelola, meningkatkan kompleksitas pengelolaan akses di seluruh lingkungan keamanan perusahaan, dan dapat menimbulkan risiko keamanan serius serta kegagalan kepatuhan.
Apakah role sprawl dapat meningkatkan biaya tool sprawl bagi organisasi saya?
Ya. Role sprawl menimbulkan biaya tersembunyi karena tim SOC (security operations center) harus menghabiskan lebih banyak waktu untuk tinjauan akses manual, remediasi, dan investigasi insiden di banyak produk keamanan. Organisasi akhirnya membayar kemampuan yang tumpang tindih dan lisensi ganda, sekaligus kehilangan ketahanan siber serta efektivitas deteksi dan respons, sehingga total biaya tool sprawl meningkat.
Masalah visibilitas dan kendali apa yang muncul akibat role sprawl?
Role sprawl mengikis visibilitas dan kendali karena mengaburkan siapa yang memiliki akses ke apa. Ketika peran tidak konsisten di berbagai alat, tim keamanan sulit memetakan endpoint, hak istimewa pengguna, dan cakupan deteksi ancaman. Akibatnya, kemampuan untuk mendeteksi pergerakan lateral (lateral movement) atau penyalahgunaan hak istimewa menjadi berkurang. Minimnya visibilitas terpusat ini melemahkan deteksi dan respons, serta meningkatkan kemungkinan terjadinya pelanggaran keamanan.
Bagaimana role sprawl memengaruhi upaya kepatuhan dan tata kelola?
Role sprawl mempersulit kepatuhan karena menyulitkan Anda untuk membuktikan penerapan prinsip hak akses minimum (least privilege), pemisahan tugas (segregation of duties), dan kebijakan akses yang konsisten di seluruh infrastruktur keamanan. Peran yang terfragmentasi di banyak alat dan vendor keamanan membuat jejak audit menjadi tidak lengkap atau tidak konsisten, sehingga meningkatkan risiko ketidakpatuhan dan sanksi regulasi, kecuali konsolidasi dan perbaikan tata kelola diterapkan.
Langkah praktis apa yang dapat mengurangi role sprawl dan meningkatkan keamanan secara keseluruhan?
Mulailah dengan menginventarisasi peran di seluruh security stack dan memetakannya ke alur kerja bisnis; hapus peran yang berlebihan ketika Anda mengonsolidasikan alat atau memusatkan manajemen identitas dan akses. Terapkan role-based access control, otomatiskan provisioning dan deprovisioning, serta utamakan jumlah alat yang lebih sedikit dan terintegrasi dengan baik. Langkah-langkah ini mengurangi tool sprawl di bidang keamanan siber, menyederhanakan deteksi dan respons ancaman, serta memperkuat postur keamanan organisasi.
Bagaimana otomatisasi membantu mencegah role sprawl dan meningkatkan deteksi serta respons?
Otomatisasi menerapkan penugasan peran yang konsisten dan menghilangkan kesalahan manual yang menjadi penyebab sprawl. Manajemen siklus hidup identitas otomatis, tinjauan akses, dan penyebaran kebijakan di seluruh platform keamanan yang terintegrasi mengurangi jumlah perubahan manual yang memicu sprawl bagi analis, mempercepat waktu respons di SOC, dan memungkinkan profesional keamanan siber untuk berfokus pada deteksi dan remediasi ancaman yang bernilai tinggi.
Kapan konsolidasi atau migrasi ke platform keamanan menjadi pendekatan yang tepat?
Konsolidasi tepat dilakukan ketika banyak alat memiliki fungsi yang tumpang tindih, sehingga menimbulkan fragmentasi, vendor sprawl, dan biaya yang lebih tinggi. Beralih ke platform keamanan terpadu atau mengurangi jumlah produk keamanan dapat memulihkan visibilitas, menurunkan kompleksitas dalam mengelola akses dan ancaman, serta menghasilkan hasil keamanan yang nyata, seperti peningkatan ketahanan siber (cyber resilience), deteksi dan respons yang lebih cepat, serta tata kelola yang lebih baik.
Bagaimana organisasi sebaiknya mengevaluasi alat baru agar tidak memperburuk role sprawl?
Evaluasi apakah alat baru terintegrasi dengan kontrol identitas dan akses yang ada, mendukung provisioning terpusat, dan mengurangi jumlah alat dalam security stack Anda. Nilai apakah alat tersebut mengisi kebutuhan yang belum terpenuhi atau justru menduplikasi kemampuan yang sudah ada, dan wajibkan adanya model peran dan izin yang jelas. Memprioritaskan integrasi, jumlah alat yang lebih sedikit, dan otomatisasi membantu mencegah sprawl di bidang keamanan siber serta mengurangi dampak setiap alat baru terhadap postur keamanan organisasi.