 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Bypassare le difese di Microsoft 365: l'evoluzione del phishing guidato dall'IA
By Mirko Peters ·
Bentornati nel blog di accompagnamento al podcast. Oggi entriamo nel dettaglio tecnico di come i threat actor moderni riescano a eludere i confini di sicurezza predefiniti delle suite di produttività aziendali. Se gestisci un ambiente aziendale, sai già che la difesa perimetrale non è più una cosa da configurare una volta e dimenticare. I threat actor sfruttano automazione avanzata, impersonificaz
Automatically translated with AI from the original post. Read the English original
Bentornati nel blog di accompagnamento al podcast. Oggi entriamo nel dettaglio tecnico di come i threat actor moderni riescano a eludere i confini di sicurezza predefiniti delle suite di produttività aziendali. Se gestisci un ambiente aziendale, sai già che la difesa perimetrale non è più una cosa da configurare una volta e dimenticare. I threat actor sfruttano automazione avanzata, impersonificazione di marchi e tattiche di social engineering complesse che rendono obsoleti i filtri antispam di ieri. In questo post analizzeremo i meccanismi con cui gli attaccanti aggirano le difese native di Microsoft 365, esamineremo i rischi persistenti di malware e vulnerabilità zero-day, e vedremo i passi concreti che puoi fare oggi per proteggere il tuo ambiente di lavoro digitale.
Introduzione al phishing guidato dall'IA in Microsoft 365
Il panorama delle minacce legato agli strumenti di produttività basati sul cloud è cambiato radicalmente negli ultimi anni. I criminali informatici non si affidano più a email generiche, mal tradotte e piene di errori grammaticali evidenti. L'intelligenza artificiale generativa consente invece ai threat actor di creare campagne di phishing iper-personalizzate e consapevoli del contesto, su larga scala. Questi attacchi di social engineering moderni ottengono tassi di clic impressionanti, superando regolarmente i vettori di minaccia tradizionali con ampio margine. Man mano che le organizzazioni migrano sempre più in profondità negli ecosistemi cloud, anche gli attaccanti le hanno seguite, concentrandosi soprattutto sullo sfruttamento della fiducia che gli utenti ripongono nelle applicazioni aziendali di uso quotidiano come email, SharePoint e Microsoft Teams.
Tattiche di phishing e tecniche di elusione
Gli attaccanti del phishing adattano costantemente i propri metodi per aggirare le difese di Microsoft 365. Usano tecniche di phishing avanzate che sfruttano le lacune di sicurezza nella protezione email di M365. Una tattica comune è l'impersonificazione di marchi. Gli attaccanti creano email che sembrano provenire da aziende affidabili, spesso copiandone loghi e layout. Queste email ti inducono a cliccare su link dannosi o a inserire le tue credenziali in pagine di accesso false.
Un altro metodo è l'offuscamento. Gli attaccanti alterano gli URL nelle email per renderli irriconoscibili ai filtri di Microsoft 365. Questa tattica aiuta le email di phishing a eludere il rilevamento e a raggiungere la casella di posta. Gli attaccanti inseriscono inoltre loghi Microsoft all'interno di tabelle HTML, che molti programmi di sicurezza non analizzano in profondità. In questo modo le email di phishing appaiono legittime e sfuggono alle scansioni di sicurezza.
Gli attaccanti sfruttano la funzionalità Direct Send di Microsoft 365 per inviare email di phishing che sembrano provenire dall'interno della tua organizzazione. Questo mina la fiducia interna e aumenta la probabilità di cadere in trucchi di social engineering. Usano anche gli inviti di calendario per integrare i tentativi di phishing nel tuo flusso di lavoro quotidiano, rendendo più difficile riconoscere le minacce. Combinati con gli attacchi di MFA fatigue, in cui ricevi richieste di autenticazione ripetute finché per errore ne approvi una, questi metodi aumentano il rischio di furto di credenziali.
Tecniche usate dagli attaccanti
- Impersonificazione di marchi per imitare aziende affidabili e ingannare gli utenti
- Offuscamento degli URL per nascondere i link dannosi ai filtri di sicurezza
- Inserimento di loghi nelle tabelle HTML per eludere il rilevamento
- Sfruttamento di Direct Send per apparire come email interne
- Uso di inviti di calendario per mascherare i tentativi di phishing
- Avvio di attacchi MFA fatigue per aggirare l'autenticazione a più fattori
Queste tecniche avanzate di phishing evidenziano la natura in continua evoluzione delle minacce via email. Microsoft 365 Defender offre una protezione solida, ma non può intercettare ogni email di phishing. Alcuni messaggi di phishing riescono comunque a superare i filtri, esponendoti ai rischi.
Esempi reali
Dati recenti mostrano che oltre 340 organizzazioni che usano Microsoft 365 sono cadute vittima di attacchi di phishing con codice dispositivo. Questi attacchi ingannano gli utenti inducendoli ad approvare accessi dannosi, aggirando le misure di sicurezza tradizionali. Durante il periodo delle dichiarazioni fiscali, gli attaccanti intensificano le campagne di phishing con temi fiscali urgenti. Personalizzano le email per renderle più convincenti, aumentando i tassi di clic.
Le email di phishing arrivano spesso mascherate da messaggi del supporto IT o da comunicazioni interne. Gli attaccanti contano sulla tua fiducia verso mittenti e formati familiari. Questo approccio di social engineering sfrutta il comportamento umano, facilitando il furto di credenziali o la distribuzione di malware.
Conseguenze degli attacchi di phishing
Gli attacchi di phishing possono causare gravi danni alla tua organizzazione. Gli aggressori rubano nomi utente e password, ottenendo accesso a caselle di posta, app cloud e portali bancari. Possono distribuire ransomware, cifrando la tua rete e chiedendo ingenti riscatti per ripristinare l'accesso. Prima della cifratura, spesso esfiltrano dati sensibili come anagrafiche clienti e proprietà intellettuale, creando problemi legali e normativi.
| Conseguenza | Descrizione |
|---|---|
| Furto di credenziali | Nomi utente e password rubati e usati per accedere ad account critici |
| Distribuzione di ransomware | Reti cifrate con costose richieste di riscatto |
| Esfiltrazione di dati | Dati sensibili rubati prima della cifratura, con problemi di conformità |
| Aggiramento dell'MFA | Gli aggressori ingannano gli utenti perché approvino l'autenticazione o aggiungono numeri di telefono da loro controllati |
| Movimento laterale ed escalation dei privilegi | Gli aggressori si spostano nella rete compromettendo altri sistemi prima di essere rilevati |
Il phishing si basa in gran parte sulla manipolazione del comportamento umano. Circa il 90% degli attacchi informatici coinvolge l'ingegneria sociale. Basta un clic o un'approvazione sbagliata per compromettere l'intero perimetro di sicurezza. Il phishing resta una delle principali cause di violazioni dei dati negli ambienti Microsoft 365, con quasi il 20% degli incidenti. L'impatto economico è enorme: il costo medio di una violazione raggiunge i 4,88 milioni di dollari.
Per ridurre i rischi, combina i controlli tecnici con la formazione degli utenti. Forma i dipendenti a riconoscere i tentativi di phishing e a verificare le richieste inattese. Usa strumenti di prevenzione della perdita di dati e la crittografia delle email per proteggere le informazioni sensibili. Monitora l'attività di rete alla ricerca di comportamenti sospetti e applica controlli di accesso rigorosi.
Ricorda che gli attacchi di phishing sfruttano sia la tecnologia sia la fiducia delle persone. Rafforzare le difese richiede attenzione su entrambi i fronti.
Ritardi nel rilevamento del malware e threat intelligence
Microsoft 365 offre protezioni integrate contro il malware, ma queste funzionalità presentano limiti significativi. Ad esempio, i file caricati in SharePoint o OneDrive non vengono analizzati immediatamente. La scansione avviene in modo asincrono, il che significa che potresti scaricare file infetti senza accorgertene. In questo caso, Microsoft 365 segnala il problema solo a posteriori, lasciandoti esposto.
Inoltre, la piattaforma si affida a un numero limitato di motori antimalware. Questa dipendenza aumenta l'esposizione agli attacchi zero-day, che sfruttano vulnerabilità precedentemente sconosciute. Possono volerci in media 49 giorni per identificare nuovi ceppi di malware. Questo ritardo offre agli aggressori un'opportunità significativa di sfruttare le debolezze della tua sicurezza.
Come viene distribuito il malware
Il malware spesso si infiltra nei sistemi attraverso diversi canali. Gli aggressori possono usare email di phishing, allegati dannosi o link compromessi per distribuirlo. Una volta che clicchi su un link o scarichi un file infetto, il malware può eseguire il proprio payload. Ciò può portare a violazioni dei dati, attacchi ransomware o accessi non autorizzati a informazioni sensibili.
Impatto sulle organizzazioni
L'impatto del malware sulle organizzazioni può essere devastante. Potresti subire perdite economiche, danni alla reputazione e conseguenze legali. Il malware può interrompere le operazioni, causando fermi e perdita di produttività. Inoltre, i costi di ripristino e bonifica possono essere considerevoli.
L'importanza della threat intelligence
Per migliorare i tassi di rilevamento del malware in Microsoft 365, la threat intelligence svolge un ruolo fondamentale. Fornisce un contesto prezioso alle attività anomale, consentendo ai team di sicurezza di reagire rapidamente. Individuando indicatori di compromissione (IOC), come URL, hash dei file e indirizzi IP collegati ad attività dannose, la threat intelligence ti aiuta a restare un passo avanti alle minacce potenziali.
Integrare la threat intelligence tattica nei prodotti di sicurezza consente di rilevare e proteggersi dalle minacce su larga scala. Comprendere le tecniche, le tattiche e le procedure (TTP) degli autori delle minacce attraverso una threat intelligence strutturata migliora le capacità di rilevamento. Queste conoscenze favoriscono un threat hunting e una risposta più efficaci, rafforzando nel complesso la postura di sicurezza.
Ricorda che restare aggiornati sulle minacce emergenti e sfruttare la threat intelligence può ridurre in modo significativo il rischio di attacchi malware per la tua organizzazione.
Minacce zero-day e strategie di mitigazione
Le vulnerabilità zero-day rappresentano un rischio significativo per il tuo ambiente Microsoft 365. Si tratta di difetti del software che gli attaccanti sfruttano prima che gli sviluppatori rilascino una correzione. Non appena una vulnerabilità zero-day diventa pubblica, gli attaccanti possono approfittarne rapidamente. Questo sfruttamento rapido sottolinea l'importanza di distribuire le patch in tempi brevi.
Come vengono sfruttate
Gli attaccanti usano spesso diversi metodi per sfruttare le vulnerabilità zero-day. Possono distribuire malware tramite email di phishing o siti web compromessi. Quando clicchi su un link dannoso o scarichi un file infetto, il malware può eseguire il suo payload. Ne possono derivare accessi non autorizzati a dati sensibili o persino la compromissione completa del sistema.
Le statistiche recenti mostrano che, durante il Patch Tuesday di febbraio 2026 di Microsoft, l'azienda ha risolto 54 vulnerabilità, di cui 6 già sfruttate attivamente. Questo indica una frequenza significativa di sfruttamento negli ambienti Microsoft 365. La presenza di queste vulnerabilità zero-day interessa componenti core di Windows e strumenti di Office, evidenziando il rischio negli ambienti aziendali.
Casi di studio
Diversi incidenti di grande visibilità mostrano i pericoli degli exploit zero-day. Ad esempio, un attacco importante ha preso di mira i server Microsoft Exchange, sfruttando una vulnerabilità zero-day per ottenere accessi non autorizzati a migliaia di organizzazioni. Gli attaccanti hanno usato questi accessi per distribuire ransomware, causando interruzioni diffuse e perdite economiche. Episodi come questi evidenziano la necessità critica di misure di sicurezza solide.
Strategie di mitigazione
Per proteggersi dalle minacce zero-day, dovresti implementare diverse strategie efficaci:
- Forma i dipendenti a riconoscere le email di phishing ed evitare link o allegati sospetti.
- Implementa misure di sicurezza per la posta elettronica, come il filtro antispam, la protezione anti-phishing e il software di protezione dal malware.
- Usa il filtraggio web per bloccare l'accesso a siti web dannosi noti.
- Esegui simulazioni di phishing periodiche per addestrare efficacemente i dipendenti a rispondere alle minacce informatiche.
- Disabilita le macro nei documenti per impostazione predefinita e abilitale solo caso per caso.
- Implementa il blocco dei file per impedire l'esecuzione di file contenenti macro dannose.
- Usa il software di protezione dal malware per rilevare e rimuovere le macro dannose.
- Implementa soluzioni di prevenzione della perdita di dati (DLP) per monitorare e bloccare i trasferimenti di dati non autorizzati.
- Usa firewall e sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS) per individuare e bloccare il traffico di rete sospetto.
- Implementa i servizi di crittografia delle email di Microsoft per proteggere i dati sensibili da accessi non autorizzati.
Adottando queste strategie, puoi ridurre in modo significativo il rischio di cadere vittima di exploit zero-day nel tuo ambiente Microsoft 365.
Punti deboli della sicurezza email e best practice
Rischi dei tipi di file comuni
Tipi di file usati frequentemente negli attacchi
Alcuni tipi di file comportano rischi significativi nelle comunicazioni email. Gli attaccanti sfruttano spesso questi file per distribuire malware o mettere in atto schemi di phishing. I tipi di file più comuni usati negli attacchi includono:
- File eseguibili (.exe): questi file possono eseguire codice dannoso quando vengono aperti.
- Documenti di Office (.docx, .xlsx): gli attaccanti incorporano macro in questi file per eseguire script dannosi.
- File compressi (.zip, .rar): questi file possono contenere più file dannosi, rendendo il rilevamento più difficile.
Comprendere questi rischi ti aiuta a riconoscere le potenziali minacce nella tua casella di posta.
Comportamento degli utenti e consapevolezza della sicurezza
Il comportamento degli utenti incide in modo determinante sui punti deboli della sicurezza email. Le ricerche mostrano che molte violazioni derivano da configurazioni errate di lunga data piuttosto che da nuovi metodi di attacco. Ad esempio, non configurare i protocolli di autenticazione email SPF, DKIM e DMARC lascia le organizzazioni esposte allo spoofing. Inoltre, molti utenti aggirano i controlli di sicurezza, aumentando il rischio di attacchi riusciti.
Formare i dipendenti a riconoscere i tentativi di phishing è fondamentale. Addestrarli a segnalare le email sospette può ridurre in modo significativo le violazioni causate dalle azioni degli utenti. Dovresti incoraggiare una cultura della consapevolezza sulla sicurezza all'interno della tua organizzazione.
Best practice per la gestione della posta elettronica
Per mitigare i punti deboli della sicurezza email, dovresti adottare diverse best practice:
- Abilita l'autenticazione a più fattori (MFA): questo aggiunge un ulteriore livello di sicurezza richiedendo fattori di autenticazione aggiuntivi.
- Aggiorna regolarmente i criteri anti-phishing: assicurati che i criteri non siano lasciati sulle impostazioni predefinite. Personalizzali in base alle esigenze della tua organizzazione.
- Monitora l'attività delle email: il rilevamento e gli avvisi sulle attività sospette via email aiutano a individuare minacce come business email compromise e phishing.
- Organizza sessioni di formazione periodiche: informa i dipendenti sulle tecniche di phishing più recenti e su come reagire in modo efficace.
- Usa Microsoft Defender: questo strumento rimuove in media il 70,8% delle email dannose dopo la consegna, riducendo in modo significativo il tempo di permanenza delle minacce.
Implementando queste pratiche, puoi rafforzare le difese contro le vulnerabilità della sicurezza delle email in Microsoft 365.
Ricorda che un approccio proattivo alla sicurezza delle email può ridurre in modo significativo il rischio, per la tua organizzazione, di diventare vittima di minacce informatiche.
Rischi di perdita di dati e strategie di prevenzione
Capire la perdita di dati
La perdita di dati indica la trasmissione non autorizzata di informazioni sensibili al di fuori dell'organizzazione. Può avvenire in vari modi, spesso per errore umano o per misure di sicurezza inadeguate. Capire le cause più comuni della perdita di dati è fondamentale per proteggere la tua organizzazione.
Cause comuni
Diversi fattori contribuiscono alla perdita di dati negli ambienti Microsoft 365:
- Condivisione involontaria: i dipendenti possono condividere per errore informazioni sensibili con destinatari non previsti.
- Archiviazione non sicura: i dati sensibili potrebbero essere archiviati in account OneDrive personali, aumentando il rischio di accesso non autorizzato.
- Classificazioni di sicurezza inadeguate: i contenuti di nuova creazione potrebbero non ereditare le classificazioni di sicurezza dal materiale di origine, con il rischio di esposizione.
- Mancanza di criteri di Data Loss Prevention: senza questi criteri, le informazioni sensibili possono essere esposte facilmente tramite i servizi di Microsoft 365.
Questi problemi evidenziano l'importanza della vigilanza e di una formazione adeguata per prevenire la perdita di dati.
Implicazioni normative
Le organizzazioni che usano Microsoft 365 devono rispettare diverse normative per evitare sanzioni. Implementare criteri di Data Loss Prevention (DLP) è essenziale per rilevare e prevenire la perdita di dati sensibili. Questi criteri aiutano a mantenere la conformità a normative come GDPR e HIPAA. Classificano e monitorano i dati, automatizzano la classificazione dei dati, rilevano attività sospette e controllano l'accesso ai dati e il loro utilizzo. Una DLP efficace riduce i rischi finanziari e reputazionali legati alla perdita di dati e supporta i requisiti di conformità normativa.
Strategie per prevenire la perdita di dati
Per proteggere le informazioni sensibili, considera le seguenti strategie:
- Implementa i criteri DLP: questi criteri aiutano a proteggere le informazioni sensibili e a impedire la condivisione non autorizzata.
- Monitora e perfeziona i criteri DLP: adatta continuamente i criteri alle esigenze mutevoli dell'organizzazione.
- Personalizza i tipi di informazioni sensibili: adattali per migliorare la precisione della protezione dei dati.
- Usa regole DLP avanzate: sfrutta il machine learning per individuare meglio gli schemi di utilizzo dei dati insoliti.
- Integra la DLP con altri servizi Microsoft: in questo modo si crea una strategia di protezione dei dati completa.
Inoltre, configura criteri DLP dedicati per rilevare e proteggere le informazioni sensibili presenti nelle email e negli allegati. Attiva notifiche che avvisano gli utenti quando tentano di violare un criterio DLP. Seguendo questi passaggi, puoi ridurre il rischio di violazioni dei dati costose e garantire la conformità ai requisiti normativi.
Ricorda che prevenire la perdita di dati richiede un approccio proattivo. Programmi di formazione e sensibilizzazione periodici possono aiutare i dipendenti a riconoscere e segnalare le potenziali minacce.
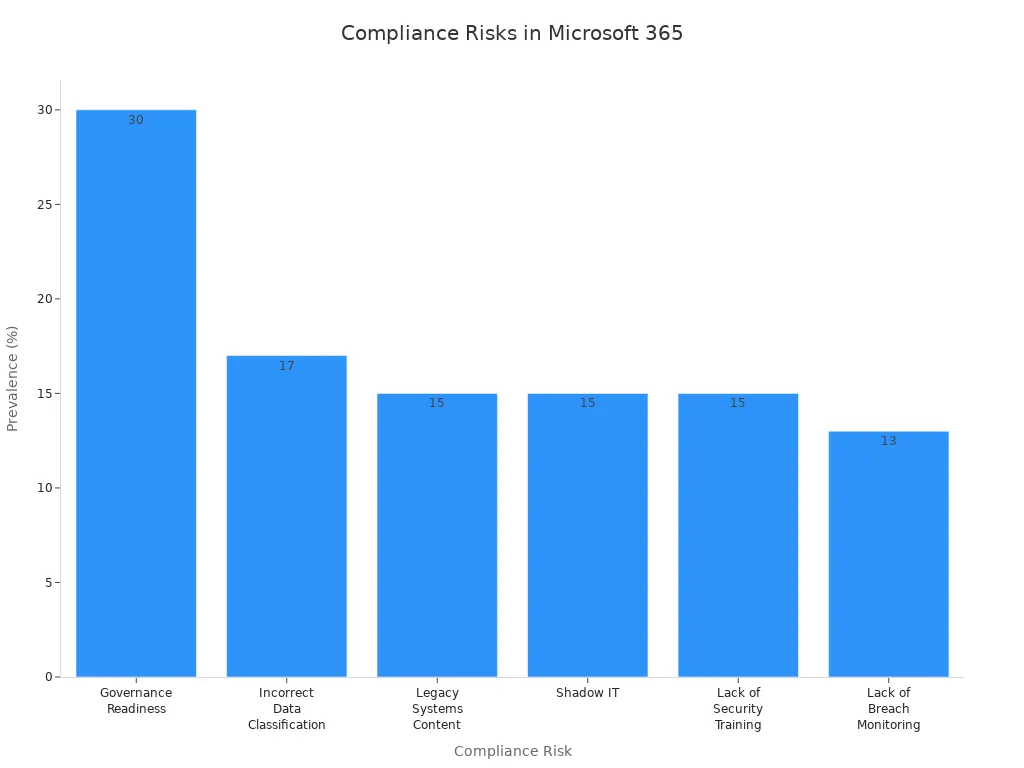
Per riassumere, gestire un ecosistema cloud sicuro richiede una vigilanza costante su più fronti, dal blocco del furto di credenziali guidato dall'AI all'irrobustimento delle configurazioni contro la diffusione automatica di malware. In un episodio correlato del podcast abbiamo analizzato in dettaglio molte di queste vulnerabilità architetturali e relativi framework di mitigazione: Stop Teams Phishing and Social Engineering in Microsoft 365. Ascolta l'episodio per approfondire come proteggere i canali di collaborazione e mantenere al sicuro i tenant dalle minacce moderne.
Devi restare vigile per proteggere il tuo ambiente Microsoft 365 dagli attacchi di social engineering. Educare gli utenti a riconoscere queste minacce resta la tua difesa più efficace. Il monitoraggio continuo aiuta a individuare tempestivamente le attività sospette. Di seguito trovi un riepilogo dei punti chiave per guidare il tuo lavoro:
| Punto chiave | Descrizione |
|---|---|
| Formazione degli utenti | Forma gli utenti a riconoscere gli attacchi di social engineering. |
| Funzionalità di sicurezza avanzate | Migliora la sicurezza di Microsoft 365 per contrastare minacce in continua evoluzione. |
| Monitoraggio delle attività sospette | Osserva i comportamenti insoliti per rilevare tempestivamente gli attacchi. |
Per rafforzare la sicurezza, attiva Advanced Threat Protection, imponi l'autenticazione a più fattori e applica i criteri di accesso condizionale. Questi passaggi riducono i rischi senza compromettere la produttività dell'organizzazione. Ricorda che oggi gli attaccanti prendono di mira gli strumenti di collaborazione come Teams, perché gli utenti si fidano di essi. Resta informato e proattivo per proteggere i tuoi dati.
Suggerimento: la formazione regolare e criteri solidi rendono l'ambiente Microsoft 365 più sicuro per tutti.
Domande frequenti
Che cos'è il social engineering nel contesto della sicurezza di M365?
Il social engineering consiste nel manipolare le persone per ottenere informazioni riservate. Gli attaccanti sfruttano il comportamento umano per aggirare le misure di sicurezza tecniche, prendendo di mira gli utenti di Microsoft 365.
Come posso riconoscere le email di phishing?
Controlla con attenzione gli indirizzi del mittente sospetti, gli allegati inattesi o le richieste urgenti di informazioni personali. Verifica sempre la fonte prima di cliccare su un link o scaricare un file.
Quali passaggi posso compiere per migliorare la sicurezza della posta elettronica?
Attiva l'autenticazione a più fattori (MFA), aggiorna regolarmente i criteri anti-phishing e organizza una formazione dei dipendenti per riconoscere i tentativi di phishing. Queste misure rafforzano le difese.
Perché la formazione degli utenti è importante per prevenire gli attacchi?
Gli utenti formati sanno riconoscere e segnalare le attività sospette. La formazione contribuisce a creare una cultura attenta alla sicurezza, riducendo la probabilità che gli attacchi di social engineering vadano a buon fine.
Che cosa sono le vulnerabilità zero-day?
Le vulnerabilità zero-day sono difetti del software che gli attaccanti sfruttano prima che gli sviluppatori rilascino le correzioni. Queste vulnerabilità comportano rischi significativi per il tuo ambiente Microsoft 365.
In che modo il malware entra tipicamente negli ambienti Microsoft 365?
Il malware spesso entra attraverso email di phishing, allegati dannosi o link compromessi. Cliccarvi sopra può eseguire payload dannosi, con il rischio di violazioni dei dati o accessi non autorizzati.
Che cos'è la Data Loss Prevention (DLP)?
La Data Loss Prevention (DLP) comprende strategie e strumenti che impediscono la condivisione di informazioni sensibili al di fuori dell'organizzazione. I criteri DLP aiutano a mantenere la conformità e a proteggere i dati.
Come posso monitorare le attività sospette in M365?
Utilizza gli strumenti di monitoraggio integrati di Microsoft 365's per tenere traccia delle attività degli utenti. Imposta avvisi per comportamenti insoliti, come più tentativi di accesso non riusciti o accessi da posizioni sconosciute.