 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure landing zone demistificata: l'analogia dell'edificio per uffici
By Mirko Peters ·
Bentornati sul blog! Se hai mai creato una risorsa in Azure, sai bene quanto velocemente si muove il cloud. Con pochi clic o uno script veloce puoi distribuire macchine virtuali, avviare database e costruire ambienti complessi in pochi minuti. Ma questa incredibile velocità e flessibilità possono diventare rapidamente un'arma a doppio taglio. Quando i team si lanciano nel cloud senza un piano soli
Automatically translated with AI from the original post. Read the English original
Bentornati sul blog! Se hai mai creato una risorsa in Azure, sai bene quanto velocemente si muove il cloud. Con pochi clic o uno script veloce puoi distribuire macchine virtuali, avviare database e costruire ambienti complessi in pochi minuti. Ma questa incredibile velocità e flessibilità possono diventare rapidamente un'arma a doppio taglio. Quando i team si lanciano nel cloud senza un piano solido, il caos non è lontano. Oggi analizziamo uno dei concetti più importanti dell'architettura cloud: la landing zone di Azure. E per semplificare, la guardiamo attraverso una situazione reale e molto familiare: il trasferimento in un nuovo edificio per uffici.
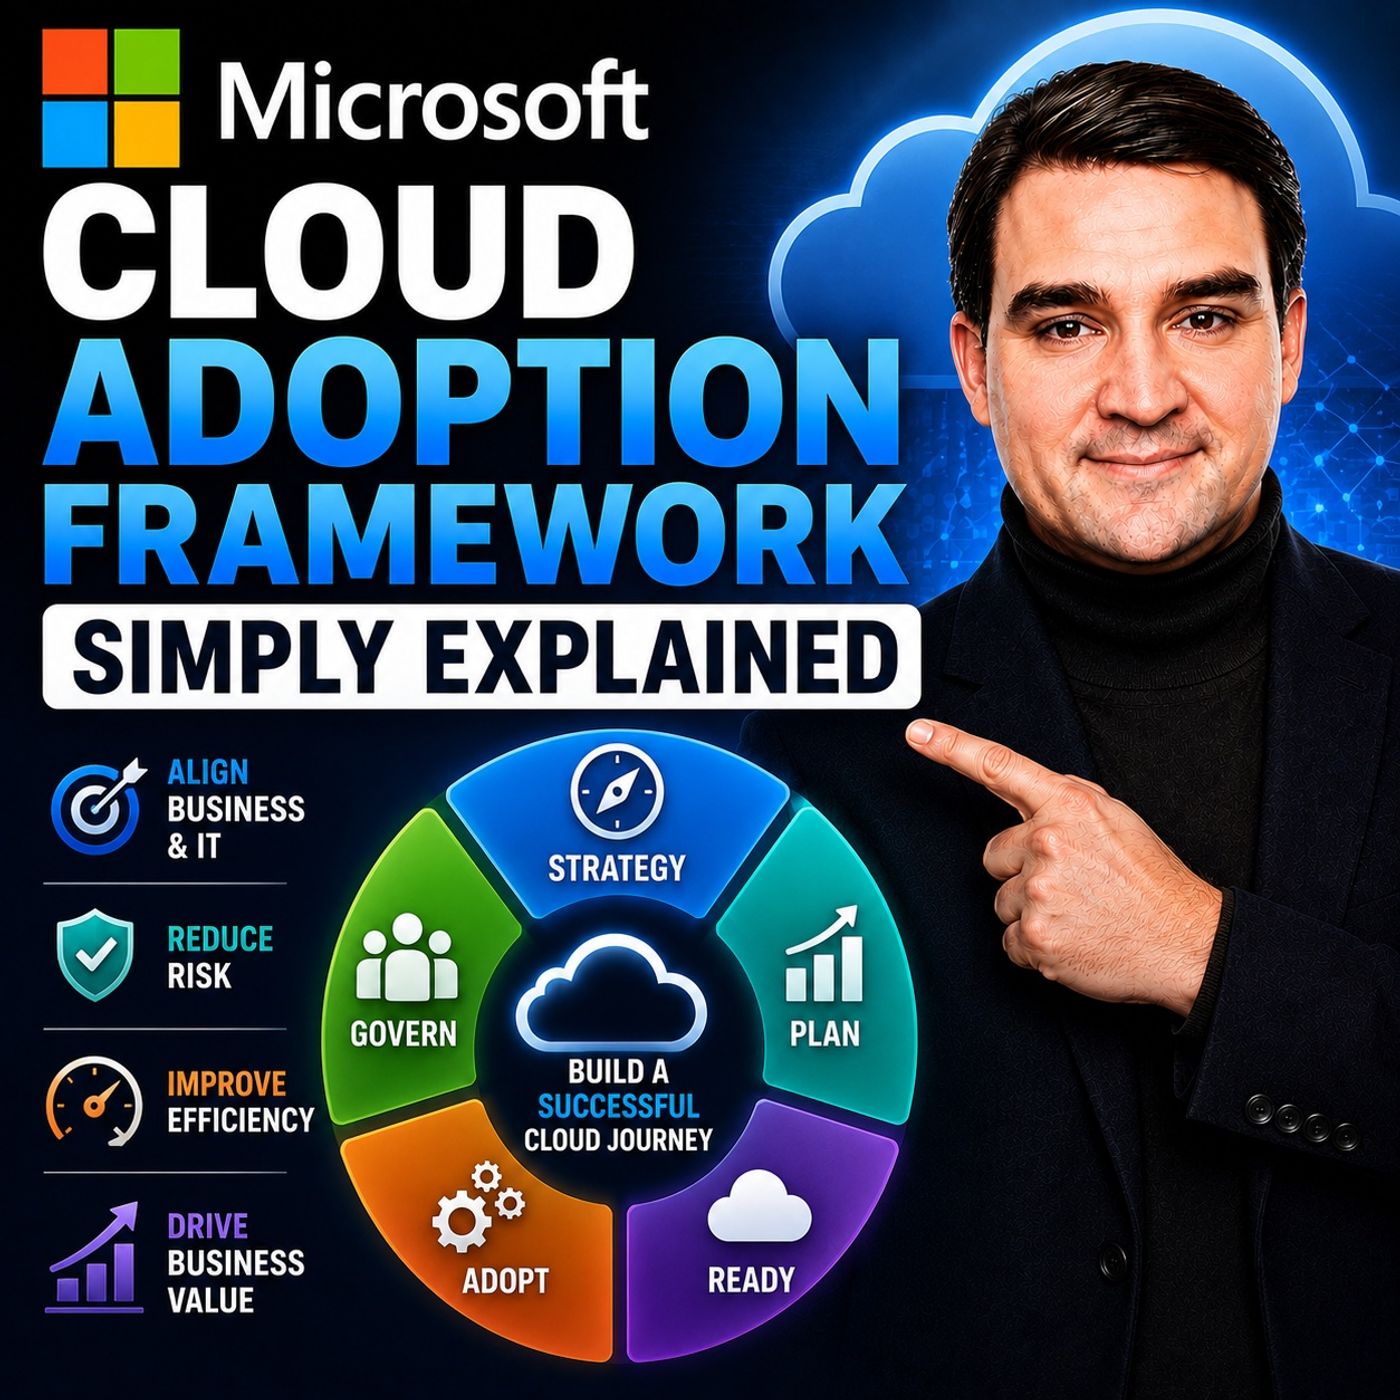
Questo argomento è strettamente collegato al nostro recente episodio del podcast, Microsoft Cloud Adoption Framework - Simply Explained. Se non hai ancora ascoltato quell'episodio, non perderlo: offre una visione completa di come il Cloud Adoption Framework (CAF) guida le organizzazioni lungo l'intero percorso verso il cloud, dalla strategia iniziale fino alla gestione continua. In questo post ci concentriamo sulla fase fondamentale "Ready", spiegando che cos'è davvero una landing zone di Azure, perché serve e come contribuisce a rendere la tua organizzazione sicura, ordinata e scalabile.
Introduzione: perché il cloud ha bisogno di un progetto
Quando un'organizzazione decide per la prima volta di passare al cloud, l'entusiasmo è palpabile. La dirigenza vuole innovazione, gli sviluppatori vogliono agilità e i team IT vogliono liberarsi dell'hardware fisico ormai obsoleto. Tuttavia, trasferirsi nel cloud senza un piano strutturato equivale a impacchettare l'intera azienda, ammucchiare gli scatoloni su un terreno vuoto e sperare che ognuno costruisca da sé i propri impianti.
Azure fornisce tutte le materie prime necessarie, ma non le assembla automaticamente in un'architettura aziendale sicura e coerente. Senza regole condivise, un team potrebbe esporre pubblicamente i database per comodità, mentre un altro attiva risorse molto costose senza un responsabile chiaro dei costi. In poco tempo nessuno sa più chi è responsabile di cosa, i team di sicurezza inseguono i problemi e gli standard di conformità vanno in fumo. Per questo il cloud ha bisogno di un progetto, ed è qui che entra in gioco il concetto di landing zone.
L'analogia dell'edificio per uffici: che cos'è una landing zone di Azure?
Per capire davvero una landing zone di Azure, usiamo l'analogia dell'edificio per uffici. Immagina che la tua azienda si stia espandendo e affitti un nuovo edificio per uffici su più piani. Non consegneresti certo le chiavi a centinaia di dipendenti il primo giorno, indicando piani vuoti e dicendo a ogni reparto di arrangiarsi con impianti elettrici, idraulici, sistemi di sicurezza e porte.
Se lo facessi, il reparto marketing potrebbe installare cablaggi non a norma, la finanza potrebbe chiudere accidentalmente fuori tutti gli altri dalla sala server e le risorse umane potrebbero lasciare l'ingresso principale completamente aperto. Che cosa fai invece? Affidi a dei professionisti la costruzione dell'infrastruttura di base. Ti assicuri che l'edificio abbia energia elettrica, acqua corrente, ingressi sicuri, uscite di emergenza e sale riunioni condivise.
Una landing zone di Azure è semplicemente questo edificio predisposto per i tuoi carichi di lavoro digitali. È un ambiente Azure preparato, in cui sono già attivi la gestione delle identità, la rete, le baseline di sicurezza e le regole di governance. Quando i team applicativi sono pronti a distribuire i propri carichi di lavoro, non devono costruire da zero le fondamenta del cloud: si trasferiscono semplicemente in un ufficio digitale già pronto, sicuro e completamente funzionante.
I rischi di lasciare che i team costruiscano da zero
È allettante lasciare che i singoli team di sviluppo creino le proprie sottoscrizioni Azure e costruiscano ciò che vogliono. Dopotutto, li rende capaci di muoversi rapidamente, no? Purtroppo, quella "velocità" è di solito un'illusione che genera un enorme debito tecnico nel tempo.
Quando ogni team costruisce il proprio ambiente cloud da zero, la coerenza scompare. Il Team A usa una convenzione di denominazione, il Team B un'altra e il Team C nessuna. Quando si verifica un incidente, capire chi è responsabile di cosa diventa un frustrante gioco di investigazione. Inoltre, i criteri di sicurezza si frammentano. Se la sicurezza non è integrata nel livello di base, ogni singolo team applicativo deve ricordarsi di implementare le best practice in autonomia, e l'errore umano garantisce che qualcuno lasci sfuggire qualcosa di critico. Adottando un approccio centralizzato basato su una landing zone, elimini il lavoro ridondante, riduci gli errori di configurazione e garantisci che ogni applicazione inizi il proprio ciclo di vita su basi sicure e solide.
Proteggere le fondamenta: gestione delle identità e degli accessi
Ogni buon edificio per uffici ha bisogno di un solido presidio di sicurezza e di un sistema di chiavi master. Nel mondo fisico, non daresti a ogni singolo dipendente la chiave master dell'ufficio del CEO, della cassaforte e del locale elettrico. Il mondo digitale richiede esattamente la stessa disciplina.
In Azure, l'identità è il nuovo perimetro di sicurezza. Basata su Microsoft Entra ID, la gestione delle identità controlla chi, o cosa, può accedere alle tue risorse digitali. Un principio fondamentale di una landing zone ben progettata è l'applicazione del principio del privilegio minimo. Gli utenti devono ricevere solo le autorizzazioni esatte necessarie per svolgere il proprio lavoro, né una in più. Le applicazioni e i servizi automatizzati dovrebbero seguire esattamente la stessa regola. Concedere a tutti ampie autorizzazioni amministrative può sembrare comodo fin dal primo giorno, ma aumenta in modo esponenziale il raggio d'azione di un eventuale danno se un account viene compromesso o se si commette un semplice errore umano.
Posare le tubature: nozioni essenziali di networking in Azure
Non puoi avere un edificio per uffici funzionante senza corridoi, porte e impianto idraulico che collegano ogni cosa. Allo stesso modo, il networking di Azure determina come i tuoi carichi di lavoro comunicano tra loro, con la rete Internet pubblica e con i data center on-premises.
All'interno di una landing zone, i modelli di networking di base vengono definiti prima che arrivino i carichi di lavoro. Alcune applicazioni richiedono una connettività privata e rigorosa verso database interni, senza mai passare per Internet pubblica. Altri sistemi, come le web app rivolte ai clienti, necessitano di un accesso pubblico controllato. Senza una strategia di networking centralizzata definita nella landing zone, i team collegheranno in modo disordinato reti virtuali, VPN e connessioni di peering, creando una rete di traffico impossibile da mantenere e vulnerabile a errori di configurazione e falle di sicurezza.
Mantenere l'ordine: governance e Azure Policy
Anche nella cultura aziendale più collaborativa, le regole sono necessarie per far funzionare tutto senza intoppi. In Azure, tali regole vengono applicate tramite strumenti di governance come Azure Policy e un'organizzazione corretta delle risorse.
Azure consente di organizzare l'ambiente tramite gruppi di gestione, sottoscrizioni e gruppi di risorse. Ma la sola organizzazione non basta: servono barriere attive. Azure Policy funziona come la tua guardia di sicurezza automatizzata. Se la tua organizzazione richiede tag specifici su ogni risorsa per il monitoraggio dei costi e la responsabilità, Azure Policy può valutare automaticamente le distribuzioni e bloccare tutto ciò che non è conforme. Se vuoi limitare le distribuzioni a determinate aree geografiche per la conformità alla residenza dei dati, il criterio lo applica automaticamente. L'obiettivo non è rallentare le persone né rendere Azure difficile da usare; l'obiettivo è prevenire errori prevedibili offrendo ai team un percorso chiaro e conforme per distribuire i propri carichi di lavoro.
Landing zone di piattaforma vs. landing zone applicative
Con la crescita dell'infrastruttura cloud, l'architettura della landing zone evolverà naturalmente per separare le responsabilità condivise. È qui che la distinzione tra landing zone di piattaforma e landing zone applicative diventa fondamentale.
Una landing zone di piattaforma fornisce i servizi condivisi da cui dipende l'intera organizzazione. Include la gestione centralizzata delle identità, la connettività di rete di base, il monitoraggio della sicurezza e i sistemi di backup. Le landing zone applicative, invece, sono spazi dedicati in cui vivono i singoli carichi di lavoro o le singole unità di business. Ad esempio, il portale e-commerce rivolto ai clienti e l'applicazione interna per le buste paga potrebbero operare in landing zone applicative separate. Entrambe, però, sfruttano esattamente gli stessi servizi di piattaforma sottostanti per identità, governance e rete. Questa separazione delle responsabilità permette ai team applicativi di concentrarsi sullo sviluppo di software di qualità, mentre il team di piattaforma mantiene una base sicura e stabile.
Non costruire tutto il primo giorno: far evolvere il tuo ambiente cloud
Quando si guardano i diagrammi di architettura cloud enterprise forniti da Microsoft, è facile sentirsi sopraffatti. Spesso mostrano reti complesse, più livelli di sicurezza e automazioni avanzate che possono far sembrare il percorso verso il cloud una montagna enorme e insormontabile.
Ecco il segreto: non servono tutti i componenti enterprise fin dal primo giorno. Se sei un'organizzazione di dimensioni ridotte, non ti serve una rete hub-and-spoke complessa e multi-regione prima di distribuire la tua prima macchina virtuale. La tua landing zone dovrebbe rispondere ai requisiti attuali, con la flessibilità necessaria per scalare domani. Parti dalle fondamenta di cui hai davvero bisogno, distribuisci alcuni carichi di lavoro rappresentativi, impara dall'esperienza e itera. Una landing zone non è un monolite statico: è un ambiente vivo che cresce e maturA insieme alle esigenze del tuo business.
Conclusione: trasferirsi nel tuo nuovo ufficio digitale
Adottare il cloud è molto più di una migrazione tecnica: è un percorso di trasformazione. Precipitarsi su Azure senza un piano, o lasciare che ogni team costruisca le proprie fondamenta da zero, è la ricetta per vulnerabilità di sicurezza, sforamenti di budget e grattacapi amministrativi. Sfruttando i concetti del Cloud Adoption Framework e distribuendo landing zone di Azure ben progettate, puoi costruire un ufficio digitale sicuro, ordinato e pronto a scalare.
Per approfondire questo argomento e scoprire come pianificare, preparare e governare efficacemente il tuo ambiente cloud, ascolta l'episodio completo Microsoft Cloud Adoption Framework - Simply Explained. Grazie per la lettura, e ci vediamo nel prossimo episodio!