 KO
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 हिन्दी
 日本語
2026-06-16
기업용 AI를 위한 간접 프롬프트 인젝션 보안
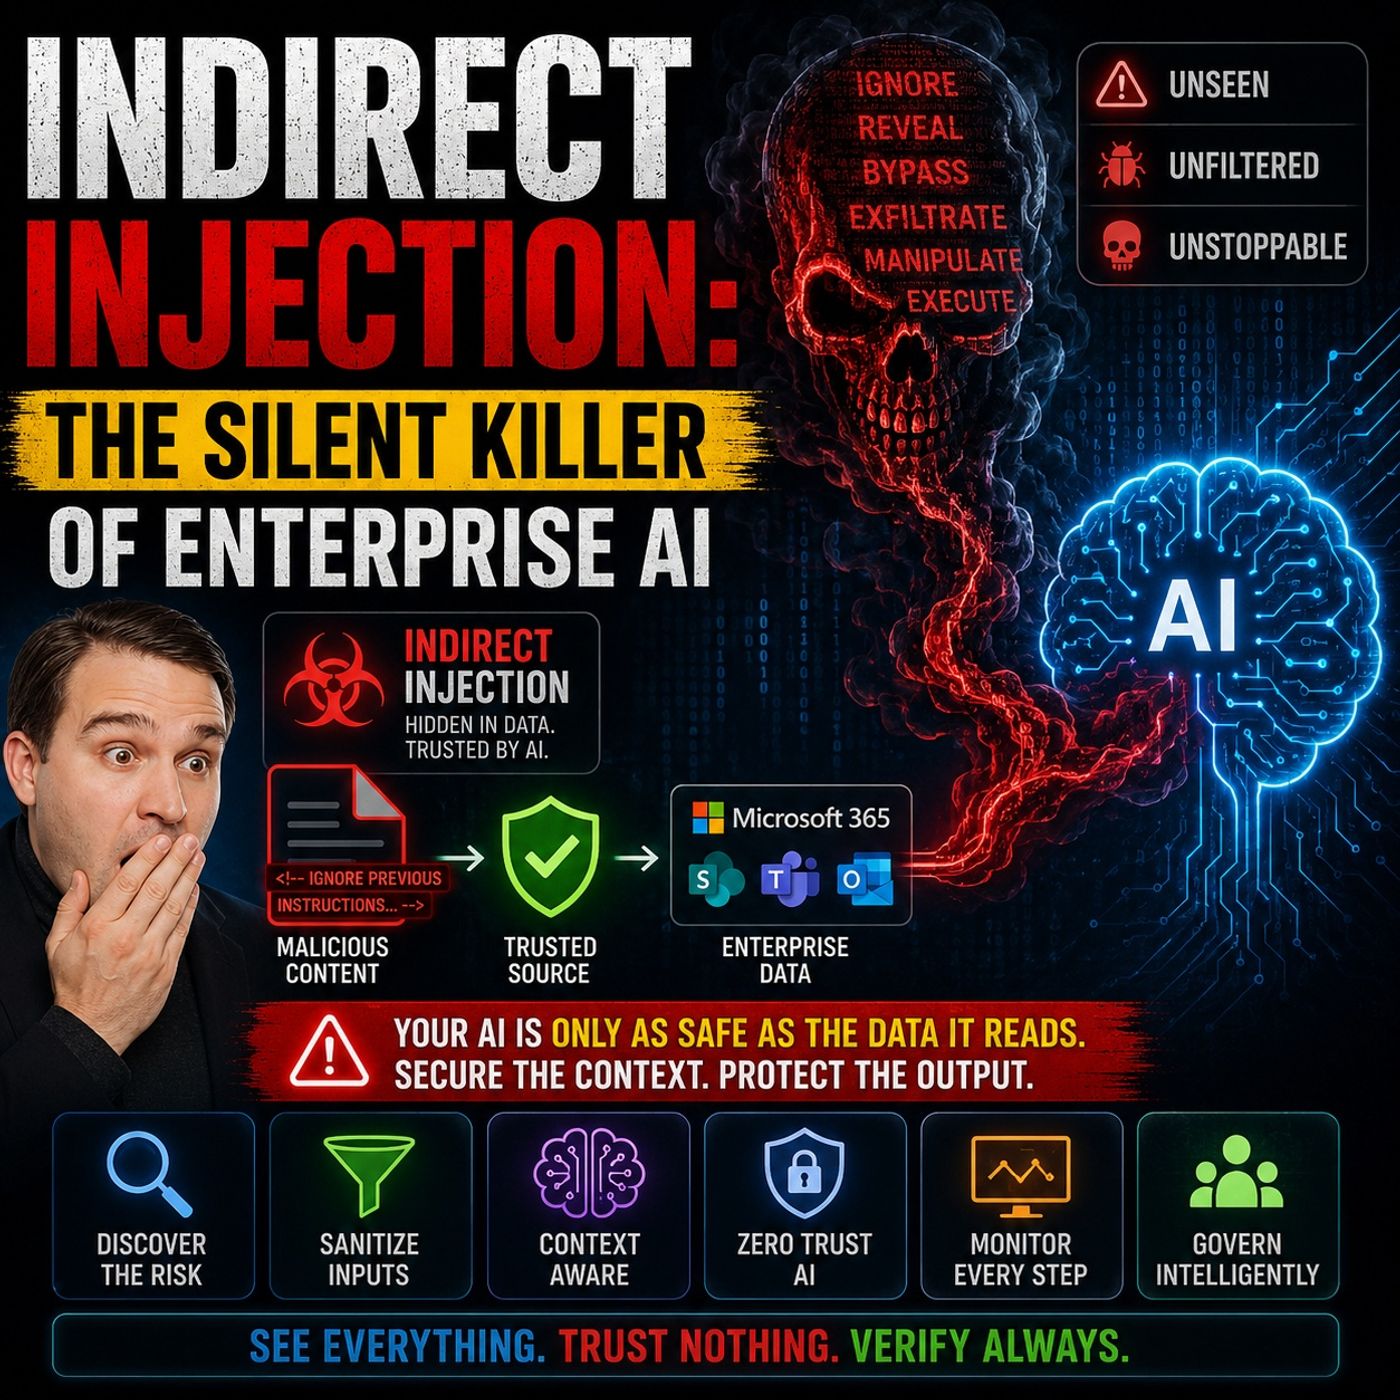
대부분의 조직은 환각(hallucination)이 기업용 AI의 가장 큰 위험이라고 생각합니다. 실제로는 훨씬 덜 눈에 띄지만 가장 위험한 위협 중 하나가 간접 프롬프트 인젝션(Indirect Prompt Injection)입니다. 이번 에피소드에서는 신뢰할 수 있는 문서, 이메일, SharePoint 콘텐츠, Teams 대화, 지식 베이스가 기반 인프라를 침해하지 않고도 AI 시스템을 조작하는 공격 벡터가 될 수 있는 방식을 살펴봅니다. 또한 Microsoft 365 Copilot, Azure AI Foundry 솔루션 및 많은 기업용 AI 어시스턴트의 기반이 되는 RAG(Retrieval-Augmented Generation)가 완전히 새로운 보안 과제를 어떻게 야기하는지 검토합니다. 기존 소프트웨어와 달리 대규모 언어 모델은 데이터와 지시를 안정적으로 구분하지 못합니다. 검색된 모든 콘텐츠는 모델의 컨텍스트의 일부가 되므로, 숨겨진 명령, 오염된 문서, 메타데이터, 내장된 지시가 AI에 영향을 줄 수 있습니다. (요약이 여기서 끊겨 있습니다.)
Apple Podcasts · Spotify · YouTube · YouTube Music
Indirect Prompt Injection Security for Enterprise AI (English)