 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Microsoft 365-verdediging omzeilen: de evolutie van AI-gestuurde phishing
By Mirko Peters ·
Welkom terug bij de podcastbegeleidende blog. Vandaag duiken we diep in de technische details van hoe moderne dreigingsactoren erin slagen de standaard beveiligingsgrenzen van enterprise-productiviteitssuites te passeren…
Automatically translated with AI from the original post. Read the English original
Welkom terug bij de podcastbegeleidende blog. Vandaag duiken we diep in de technische details van de manier waarop moderne dreigingsactoren erin slagen de standaard beveiligingsgrenzen van productiviteitssuites voor ondernemingen te omzeilen. Als je een bedrijfsomgeving beheert, weet je al dat perimeterbeveiliging niet meer iets is dat je één keer instelt en vergeet. Dreigingsactoren maken gebruik van geavanceerde automatisering, merkimitatie en complexe social-engineeringtactieken, waardoor de spamfilters van vroeger volledig verouderd lijken. In dit bericht bespreken we hoe aanvallers de ingebouwde Microsoft 365-beveiliging omzeilen, bekijken we de aanhoudende risico's van malware en zero-day-kwetsbaarheden en gaan we in op concrete stappen die je vandaag al kunt zetten om je digitale werkplek te beveiligen.
Inleiding tot AI-gestuurde phishing in Microsoft 365
Het dreigingslandschap rond cloudgebaseerde productiviteitstools is de afgelopen jaren fundamenteel veranderd. Cybercriminelen vertrouwen niet langer op slecht vertaalde, generieke e-mails vol duidelijke grammaticafouten. In plaats daarvan stelt generatieve kunstmatige intelligentie dreigingsactoren in staat om op grote schaal hyperpersoonlijke, contextbewuste phishingcampagnes op te zetten. Deze moderne social-engineeringaanvallen halen verbazingwekkend hoge klikpercentages en presteren routinematig een stuk beter dan traditionele dreigingsvectoren. Naarmate organisaties dieper in cloudomgevingen stappen, zijn aanvallers hen gevolgd. Ze richten zich sterk op het misbruiken van het vertrouwen dat gebruikers hebben in dagelijkse zakelijke applicaties zoals e-mail, SharePoint en Microsoft Teams.
Phishingtactieken en ontwijkingstechnieken
Phishingaanvallers passen hun methoden voortdurend aan om de verdediging van Microsoft 365's te omzeilen. Ze gebruiken geavanceerde phishingtechnieken die misbruik maken van beveiligingslekken in de e-mailbeveiliging van M365. Een veelvoorkomende tactiek is merkimitatie. Aanvallers maken e-mails die eruitzien alsof ze van vertrouwde bedrijven komen, vaak door logo's en lay-outs te kopiëren. Deze e-mails lokken je om kwaadaardige links aan te klikken of om je inloggegevens in te voeren op nepinlogpagina's.
Een andere methode die aanvallers gebruiken is verhulling. Ze vervormen URL's in e-mails zodat Microsoft 365-filters ze niet meer herkennen. Deze tactiek helpt phishingmails detectie te omzeilen en toch in je postvak in te komen. Aanvallers bedden daarnaast Microsoft-logo's in HTML-tabellen in, iets wat veel beveiligingsprogramma's niet grondig analyseren. Zo kunnen phishingmails legitiem lijken en beveiligingscontroles ontwijken.
Aanvallers misbruiken de functie Direct Send van Microsoft 365 om phishingmails te versturen die lijken te komen van binnen je organisatie. Dit ondermijnt het interne vertrouwen en vergroot de kans dat je in social-engineeringtrucs trapt. Ze gebruiken ook agenda-uitnodigingen om phishingpogingen op te nemen in je dagelijkse werkstroom, waardoor bedreigingen moeilijker te herkennen zijn. In combinatie met MFA-vermoeidheidsaanvallen, waarbij je herhaaldelijk verificatieverzoeken ontvangt totdat je er per ongeluk één goedkeurt, vergroten deze tactieken het risico op het bemachtigen van inloggegevens.
Technieken die aanvallers gebruiken
- Merkimitatie om vertrouwde bedrijven na te bootsen en gebruikers te misleiden
- URL-verhulling om kwaadaardige links voor beveiligingsfilters te verbergen
- Logo's in HTML-tabellen insluiten om detectie te voorkomen
- Misbruik van Direct Send om te lijken op interne e-mails
- Agenda-uitnodigingen gebruiken om phishingpogingen te camoufleren
- MFA-vermoeidheidsaanvallen lanceren om multifactorauthenticatie te omzeilen
Deze geavanceerde phishingtechnieken laten zien hoe e-mailbedreigingen steeds evolueren. Microsoft 365 Defender biedt sterke bescherming, maar kan niet elke phishingmail tegenhouden. Sommige phishingberichten passeren de filters nog steeds en stellen je bloot aan risico's.
Praktijkvoorbeelden
Recente gegevens tonen aan dat meer dan 340 organisaties die Microsoft 365 gebruiken, slachtoffer zijn geworden van device code phishing-aanvallen. Deze aanvallen lokken gebruikers om kwaadaardige aanmeldingen goed te keuren, waarmee traditionele beveiligingsmaatregelen worden omzeild. Rond het belastingseizoen verhogen aanvallers hun phishingcampagnes met dringende belastinggerelateerde thema's. Ze personaliseren e-mails om ze overtuigender te maken, wat de klikpercentages verhoogt.
Phishingmails komen vaak binnen vermomd als IT-supportberichten of interne communicatie. Aanvallers rekenen op jouw vertrouwen in bekende afzenders en formats. Deze social-engineeringaanpak speelt in op menselijk gedrag, waardoor het makkelijker wordt om inloggegevens te stelen of malware af te leveren.
Gevolgen van phishingaanvallen
Phishingaanvallen kunnen ernstige schade toebrengen aan je organisatie. Aanvallers stelen gebruikersnamen en wachtwoorden en krijgen zo toegang tot e-mailaccounts, cloudapps en bankportalen. Ze kunnen ransomware inzetten, het netwerk versleutelen en grote bedragen eisen om de toegang te herstellen. Vaak stelen aanvallers vóór de versleuteling gevoelige gegevens, zoals klantgegevens en intellectueel eigendom, wat juridische en regelgevingsproblemen oplevert.
| Gevolg | Beschrijving |
|---|---|
| Diefstal van inloggegevens | Gestolen gebruikersnamen en wachtwoorden worden gebruikt om toegang te krijgen tot kritieke accounts |
| Inzet van ransomware | Netwerken worden versleuteld en er worden kostbare losgeldeisen gesteld |
| Datadiefstal | Gevoelige gegevens worden gestolen voordat ze worden versleuteld, wat nalevingsproblemen veroorzaakt |
| Omzeilen van MFA | Aanvallers misleiden gebruikers om authenticatie goed te keuren of voegen telefoonnummers toe die ze zelf beheren |
| Laterale beweging en escalatie van bevoegdheden | Aanvallers bewegen zich door je netwerk en compromitteren meer systemen voordat ze worden ontdekt |
Phishing berust in hoge mate op het manipuleren van menselijk gedrag. Ongeveer 90% van de cyberaanvallen maakt gebruik van social engineering. Eén verkeerde klik of goedkeuring kan je hele beveiligingsperimeter doorbreken. Phishing blijft een van de belangrijkste oorzaken van datalekken in Microsoft 365-omgevingen en is goed voor bijna 20% van de incidenten. De financiële impact is enorm, met gemiddelde kosten per datalek van 4,88 miljoen dollar.
Om risico's te beperken, combineer je technische maatregelen met gebruikerstraining. Leer medewerkers phishingpogingen herkennen en verifieer onverwachte verzoeken. Gebruik tools voor preventie van gegevensverlies en e-mailversleuteling om gevoelige informatie te beschermen. Monitor de netwerkactiviteit op verdacht gedrag en handhaaf strikte toegangscontroles.
Onthoud dat phishingaanvallen zowel techniek als menselijk vertrouwen misbruiken. Een sterke verdediging vraagt om waakzaamheid op beide fronten.
Vertraagde malwaredetectie en threat intelligence
Microsoft 365 biedt ingebouwde bescherming tegen malware, maar deze functies hebben duidelijke beperkingen. Bestanden die je uploadt naar SharePoint of OneDrive worden bijvoorbeeld niet direct gescand. Het scannen gebeurt asynchroon, wat betekent dat je geïnfecteerde bestanden kunt downloaden zonder dat je het doorhebt. Microsoft 365 geeft dan pas achteraf een waarschuwing, waardoor je kwetsbaar blijft.
Bovendien vertrouwt het platform op een beperkt aantal anti-malwareengines. Die afhankelijkheid vergroot je blootstelling aan zero-day-aanvallen, die gebruikmaken van eerder onbekende kwetsbaarheden. Nieuwe varianten van malware worden gemiddeld pas na 49 dagen geïdentificeerd. Deze vertraging geeft aanvallers een grote kans om zwakke plekken in je beveiliging uit te buiten.
Hoe malware wordt verspreid
Malware dringt vaak via verschillende kanalen je systemen binnen. Aanvallers kunnen phishingmails, kwaadaardige bijlagen of gecompromitteerde links gebruiken om malware te verspreiden. Zodra je op een link klikt of een geïnfecteerd bestand downloadt, kan de malware zijn payload uitvoeren. Dit kan leiden tot datalekken, ransomwareaanvallen of ongeautoriseerde toegang tot gevoelige informatie.
Impact op organisaties
De impact van malware op organisaties kan verwoestend zijn. Je kunt te maken krijgen met financiële verliezen, reputatieschade en juridische gevolgen. Malware kan de bedrijfsvoering verstoren, wat leidt tot downtime en verlies van productiviteit. Daarnaast kunnen de kosten van herstel en herstelmaatregelen aanzienlijk zijn.
Het belang van threat intelligence
Om de detectiegraad van malware binnen Microsoft 365 te verhogen, speelt threat intelligence een cruciale rol. Het geeft essentiële context bij ongebruikelijke activiteiten, zodat je beveiligingsteams snel kunnen reageren. Door indicators of compromise (IOC's) te identificeren, zoals URL's, bestandshashes en IP-adressen die aan kwaadaardige activiteiten zijn gekoppeld, helpt threat intelligence je om potentiële dreigingen voorblijven.
Door tactische threat intelligence te integreren in je beveiligingsproducten, kun je op grote schaal dreigingen detecteren en beschermen. Inzicht in de technieken, tactieken en procedures (TTP's) van dreigingsactoren via gestructureerde threat intelligence verbetert je detectiemogelijkheden. Deze kennis ondersteunt effectievere threat hunting en respons en versterkt uiteindelijk je algehele beveiligingspositie.
Onthoud dat op de hoogte blijven van opkomende dreigingen en het benutten van threat intelligence het risico op malware-aanvallen voor je organisatie aanzienlijk kan verkleinen.
Zero-daydreigingen en mitigatiestrategieën
Zero-day-kwetsbaarheden vormen een serieus risico voor jouw Microsoft 365-omgeving. Het gaat om fouten in software die aanvallers misbruiken voordat ontwikkelaars een oplossing uitbrengen. Zodra een zero-day-kwetsbaarheid openbaar wordt, kunnen aanvallers er snel misbruik van maken. Dat snelle misbruik maakt duidelijk hoe belangrijk het is om patches tijdig uit te rollen.
Hoe ze worden misbruikt
Aanvallers gebruiken vaak verschillende methoden om zero-day-kwetsbaarheden uit te buiten. Ze verspreiden malware bijvoorbeeld via phishingmails of gecompromitteerde websites. Zodra je op een kwaadaardige link klikt of een geïnfecteerd bestand downloadt, kan de malware zijn payload uitvoeren. Dat kan leiden tot ongeautoriseerde toegang tot gevoelige gegevens of zelfs tot een volledige compromittering van het systeem.
Recente cijfers laten zien dat Microsoft tijdens de Patch Tuesday van februari 2026 54 kwetsbaarheden heeft verholpen, waarvan 6 actief werden misbruikt. Dat wijst op een aanzienlijke mate van misbruik in Microsoft 365-omgevingen. De zero-day-kwetsbaarheden raken kerncomponenten van Windows en Office-tools, wat laat zien hoe groot het risico is in zakelijke omgevingen.
Casestudy's
Verschillende opvallende incidenten laten zien hoe gevaarlijk zero-day-exploits zijn. Zo richtte een grote aanval zich op Microsoft Exchange-servers. Daarbij werd een zero-day-kwetsbaarheid misbruikt om ongeautoriseerde toegang te krijgen tot duizenden organisaties. De aanvallers gebruikten die toegang om ransomware te verspreiden, wat grootschalige verstoringen en financiële schade veroorzaakte. Zulke incidenten onderstrepen hoe hard je robuuste beveiligingsmaatregelen nodig hebt.
Mitigatiestrategieën
Om je tegen zero-daydreigingen te beschermen, kun je een aantal effectieve strategieën inzetten:
- Leer medewerkers phishingmails herkennen en verdachte links of bijlagen vermijden.
- Zet maatregelen voor e-mailbeveiliging in, zoals spamfiltering, antiphishing en malwarebescherming.
- Gebruik webfiltering om toegang tot bekende kwaadaardige websites te blokkeren.
- Voer regelmatig phishingsimulaties uit om medewerkers effectief te trainen in het reageren op cyberbeveiligingsdreigingen.
- Schakel macro's in documenten standaard uit en activeer ze alleen per geval.
- Zet bestandsblokkering in om te voorkomen dat bestanden met kwaadaardige macro's worden uitgevoerd.
- Gebruik malwarebescherming om kwaadaardige macro's te detecteren en te verwijderen.
- Implementeer oplossingen voor data loss prevention (DLP) om ongeautoriseerde gegevensoverdracht te monitoren en te blokkeren.
- Gebruik firewalls en intrusion detection/prevention-systemen (IDS/IPS) om verdacht netwerkverkeer te detecteren en te blokkeren.
- Zet Microsoft-versleutelingsdiensten voor e-mail in om gevoelige gegevens te beschermen tegen ongeautoriseerde toegang.
Door deze strategieën toe te passen, verklein je het risico aanzienlijk dat jouw Microsoft 365-omgeving slachtoffer wordt van zero-day-exploits.
Zwakke plekken in e-mailbeveiliging en best practices
Risico's van veelgebruikte bestandstypen
Bestandstypen die vaak bij aanvallen worden gebruikt
Bepaalde bestandstypen brengen grote risico's met zich mee in e-mailcommunicatie. Aanvallers misbruiken deze bestanden vaak om malware af te leveren of phishingschema's uit te voeren. Veelgebruikte bestandstypen bij aanvallen zijn:
- Uitvoerbare bestanden (.exe): Deze bestanden kunnen kwaadaardige code uitvoeren wanneer ze worden geopend.
- Office-documenten (.docx, .xlsx): Aanvallers verwerken macro's in deze bestanden om schadelijke scripts uit te voeren.
- Gecomprimeerde bestanden (.zip, .rar): Deze bestanden kunnen meerdere kwaadaardige bestanden bevatten, waardoor detectie lastiger wordt.
Wie deze risico's begrijpt, herkent mogelijke dreigingen in de inbox sneller.
Gebruikersgedrag en beveiligingsbewustzijn
Gedrag van gebruikers speelt een cruciale rol bij zwakke plekken in e-mailbeveiliging. Onderzoek laat zien dat veel datalekken het gevolg zijn van langdurige verkeerde configuraties en niet van nieuwe aanvalsmethoden. Denk bijvoorbeeld aan het niet instellen van de e-mailauthenticatieprotocollen SPF, DKIM en DMARC; dat maakt organisaties kwetsbaar voor spoofing. Daarnaast omzeilen veel gebruikers beveiligingsmaatregelen, wat de kans op succesvolle aanvallen vergroot.
Medewerkers leren phishingpogingen herkennen is essentieel. Door ze te trainen verdachte e-mails te melden, verklein je het aantal datalekken dat door handelingen van gebruikers ontstaat aanzienlijk. Stimuleer binnen je organisatie een cultuur van beveiligingsbewustzijn.
Best practices voor het omgaan met e-mail
Om zwakke plekken in e-mailbeveiliging te beperken, kun je een aantal best practices toepassen:
- Schakel multifactorauthenticatie (MFA) in: Dit voegt een extra beveiligingslaag toe doordat er aanvullende authenticatiefactoren worden gevraagd.
- Werk antiphishingbeleid regelmatig bij: Zorg dat je beleid niet op de standaardinstellingen blijft staan. Pas het aan op de behoeften van je organisatie.
- Monitor e-mailactiviteit: Detectie en waarschuwingen bij verdachte e-mailactiviteit helpen om dreigingen zoals business email compromise en phishing te herkennen.
- Organiseer regelmatig trainingen: Leer medewerkers over de nieuwste phishingtechnieken en hoe ze daar effectief op reageren.
- Gebruik Microsoft Defender: Deze tool verwijdert gemiddeld 70,8% van de kwaadaardige e-mails nadat ze zijn afgeleverd, waardoor de verblijftijd van dreigingen aanzienlijk afneemt.
Door deze praktijken toe te passen, versterk je je verdediging tegen zwakke plekken in e-mailbeveiliging in Microsoft 365.
Onthoud: een proactieve aanpak van e-mailbeveiliging kan het risico dat je organisatie slachtoffer wordt van cyberdreigingen aanzienlijk verkleinen.
Risico's op datalekken en preventiestrategieën
Inzicht in datalekken
Een datalek is het ongeautoriseerd verzenden van gevoelige informatie buiten je organisatie. Dit kan op verschillende manieren gebeuren, vaak door menselijke fouten of onvoldoende beveiligingsmaatregelen. Inzicht in de veelvoorkomende oorzaken van datalekken is essentieel om je organisatie te beschermen.
Veelvoorkomende oorzaken
Verschillende factoren dragen bij aan datalekken in Microsoft 365-omgevingen:
- Onbedoeld delen: Medewerkers kunnen per ongeluk gevoelige informatie delen met onbedoelde ontvangers.
- Onveilige opslag: Gevoelige gegevens kunnen in persoonlijke OneDrive-accounts worden opgeslagen, wat het risico op ongeautoriseerde toegang vergroot.
- Onjuiste beveiligingsclassificaties: Nieuw aangemaakte content erft de beveiligingsclassificatie van het brondmateriaal mogelijk niet, wat tot blootstelling kan leiden.
- Ontbrekend beleid voor preventie van gegevensverlies: Zonder dit beleid kan gevoelige informatie gemakkelijk worden blootgesteld via Microsoft 365-services.
Deze problemen onderstrepen het belang van waakzaamheid en goede training om datalekken te voorkomen.
Regelgeving en gevolgen
Organisaties die Microsoft 365 gebruiken, moeten voldoen aan diverse regelgeving om boetes te voorkomen. Het implementeren van beleid voor preventie van gegevensverlies (Data Loss Prevention, DLP) is essentieel om datalekken van gevoelige gegevens te detecteren en te voorkomen. Dit beleid helpt om te voldoen aan regelgeving zoals de AVG en HIPAA. Het classificeert en bewaakt gegevens, automatiseert gegevensclassificatie, detecteert verdachte activiteiten en beperkt de toegang tot en het gebruik van gegevens. Effectieve DLP vermindert de financiële en reputatierisico's van datalekken en ondersteunt de naleving van regelgeving.
Strategieën om datalekken te voorkomen
Om gevoelige informatie te beschermen, kun je de volgende strategieën overwegen:
- Implementeer DLP-beleid: Dit beleid helpt gevoelige informatie te beschermen en ongeautoriseerd delen te voorkomen.
- Bewaak en verfijn DLP-beleid: Pas je beleid voortdurend aan aan de veranderende behoeften van de organisatie.
- Pas gevoelige informatietypen aan: Stem deze typen af om de nauwkeurigheid van de gegevensbescherming te verhogen.
- Gebruik geavanceerde DLP-regels: Maak gebruik van machine learning om ongebruikelijke gegevensgebruikspatronen beter te detecteren.
- Integreer DLP met andere Microsoft-services: Dit zorgt voor een allesomvattende strategie voor gegevensbescherming.
Stel daarnaast specifiek DLP-beleid in om gevoelige informatie in e-mails en bijlagen te detecteren en te beschermen. Zet meldingen op die gebruikers waarschuwen wanneer ze proberen het DLP-beleid te overtreden. Door deze stappen te nemen, beperk je het risico op kostbare datalekken en zorg je voor naleving van regelgeving.
Onthoud: het voorkomen van datalekken vraagt om een proactieve aanpak. Regelmatige training en bewustwordingsprogramma's kunnen medewerkers helpen om potentiële dreigingen te herkennen en te melden.
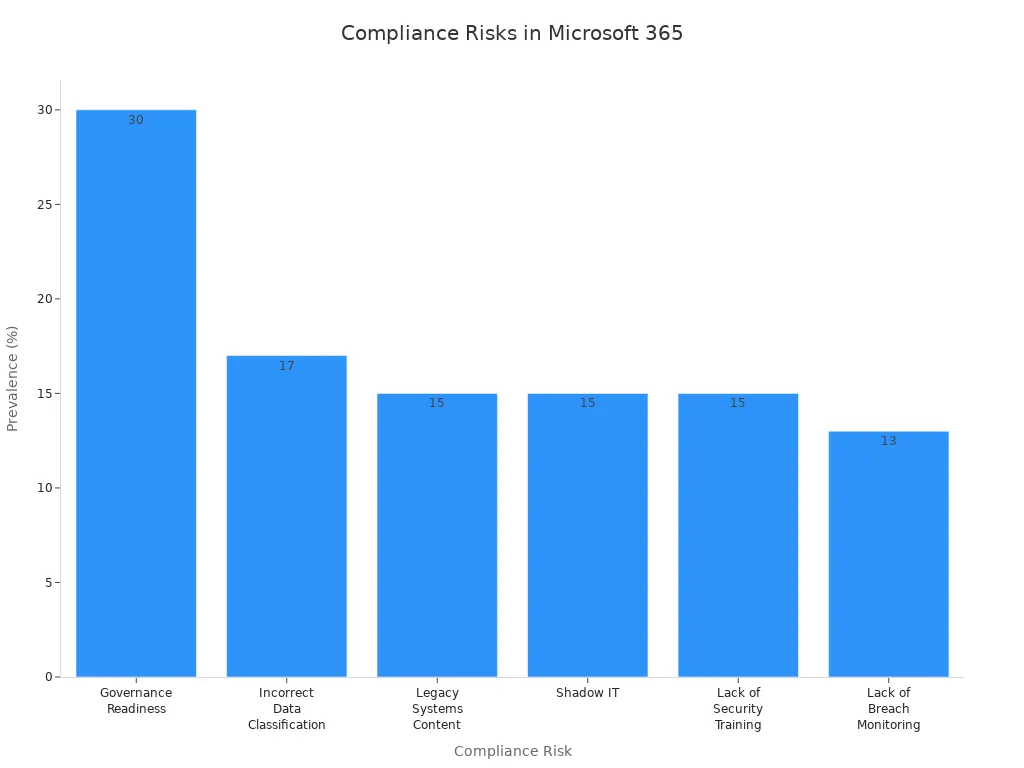
Om alles samen te brengen: een veilig cloudecosysteem beheren vraagt om voortdurende waakzaamheid op meerdere fronten, van het voorkomen van AI-gedreven credential harvesting tot het verharden van configuraties tegen geautomatiseerde malwaredroppings. We hebben veel van deze precieze architectuurkwetsbaarheden en mitigatiekaders besproken in onze gerelateerde podcastaflevering, Stop Teams Phishing and Social Engineering in Microsoft 365. Luister die aflevering zeker eens voor een diepgaande kijk op het beveiligen van je samenwerkingskanalen en het beschermen van je tenants tegen moderne dreigingsactoren.
Je moet alert blijven om je Microsoft 365-omgeving te beschermen tegen social engineering-aanvallen. Gebruikers opleiden om deze dreigingen te herkennen blijft je sterkste verdediging. Continue monitoring helpt om verdachte activiteiten vroeg op te sporen. Hieronder vind je een samenvatting van de belangrijkste punten om je aanpak te sturen:
| Belangrijkste punt | Beschrijving |
|---|---|
| Gebruikerstraining | Leer gebruikers social engineering-aanvallen herkennen. |
| Verbeterde beveiligingsfuncties | Verbeter de beveiliging van Microsoft 365 om tegen steeds veranderende dreigingen te beschermen. |
| Verdachte activiteiten monitoren | Let op ongebruikelijk gedrag om aanvallen vroeg te detecteren. |
Om je beveiliging te versterken, schakel je Advanced Threat Protection in, dwing je multi-factorauthenticatie af en pas je voorwaardelijke toegangsbeleidsregels toe. Deze stappen verkleinen de risico's, terwijl je organisatie productief blijft. Onthoud dat aanvallers nu samenwerkingstools zoals Teams aanvallen, omdat gebruikers ze vertrouwen. Blijf op de hoogte en wees proactief om je gegevens veilig te houden.
Tip: Regelmatige training en sterk beleid zorgen voor een veiliger Microsoft 365-omgeving voor iedereen.
Veelgestelde vragen
Wat is social engineering in de context van M365-beveiliging?
Bij social engineering worden personen gemanipuleerd om vertrouwelijke informatie te bemachtigen. Aanvallers misbruiken menselijk gedrag om technische beveiligingsmaatregelen te omzeilen en richten zich op gebruikers van Microsoft 365.
Hoe herken ik phishingmails?
Let op verdachte afzenderadressen, onverwachte bijlagen of dringende verzoeken om persoonlijke gegevens. Controleer altijd de bron voordat je op links klikt of bestanden downloadt.
Welke stappen kan ik nemen om mijn e-mailbeveiliging te verbeteren?
Schakel multi-factorauthenticatie (MFA) in, werk anti-phishingbeleid regelmatig bij en geef medewerkers training in het herkennen van phishingpogingen. Deze maatregelen versterken je verdediging.
Waarom is gebruikerstraining belangrijk om aanvallen te voorkomen?
Getrainde gebruikers kunnen verdachte activiteiten herkennen en melden. Training helpt een beveiligingsbewuste cultuur op te bouwen, waardoor de kans op succesvolle social engineering-aanvallen kleiner wordt.
Wat zijn zero-day-kwetsbaarheden?
Zero-day-kwetsbaarheden zijn fouten in software die aanvallers misbruiken voordat ontwikkelaars een oplossing uitbrengen. Deze kwetsbaarheden vormen een serieus risico voor je Microsoft 365-omgeving.
Hoe komt malware doorgaans in Microsoft 365-omgevingen terecht?
Malware komt vaak binnen via phishingmails, schadelijke bijlagen of gecompromitteerde links. Wie hier op klikt, kan schadelijke payloads uitvoeren, wat kan leiden tot datalekken of ongeautoriseerde toegang.
Wat is Data Loss Prevention (DLP)?
Data Loss Prevention (DLP) verwijst naar strategieën en hulpmiddelen die voorkomen dat gevoelige informatie buiten je organisatie wordt gedeeld. DLP-beleid helpt bij het naleven van regelgeving en het beschermen van gegevens.
Hoe kan ik verdachte activiteiten in M365 monitoren?
Gebruik de ingebouwde monitoringtools van Microsoft 365's om gebruikersactiviteiten te volgen. Stel waarschuwingen in voor ongebruikelijk gedrag, zoals meerdere mislukte inlogpogingen of toegang vanaf onbekende locaties.