 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Resource Manager onder de knie krijgen: een beginnersgids voor cloudbeheer
By Mirko Peters ·
Welkom bij de ultieme gids over Azure Resource Manager! Als je de wereld van cloud computing binnenstapt, is efficiënt beheer van resources een van de eerste grote hindernissen die je tegenkomt. Voorbij zijn de tijden dat beheerders handmatig door portalen klikten om virtuele machines op te starten, opslagaccounts te configureren en netwerken stuk voor stuk aan elkaar te koppelen. Moderne cloudomg
Automatically translated with AI from the original post. Read the English original
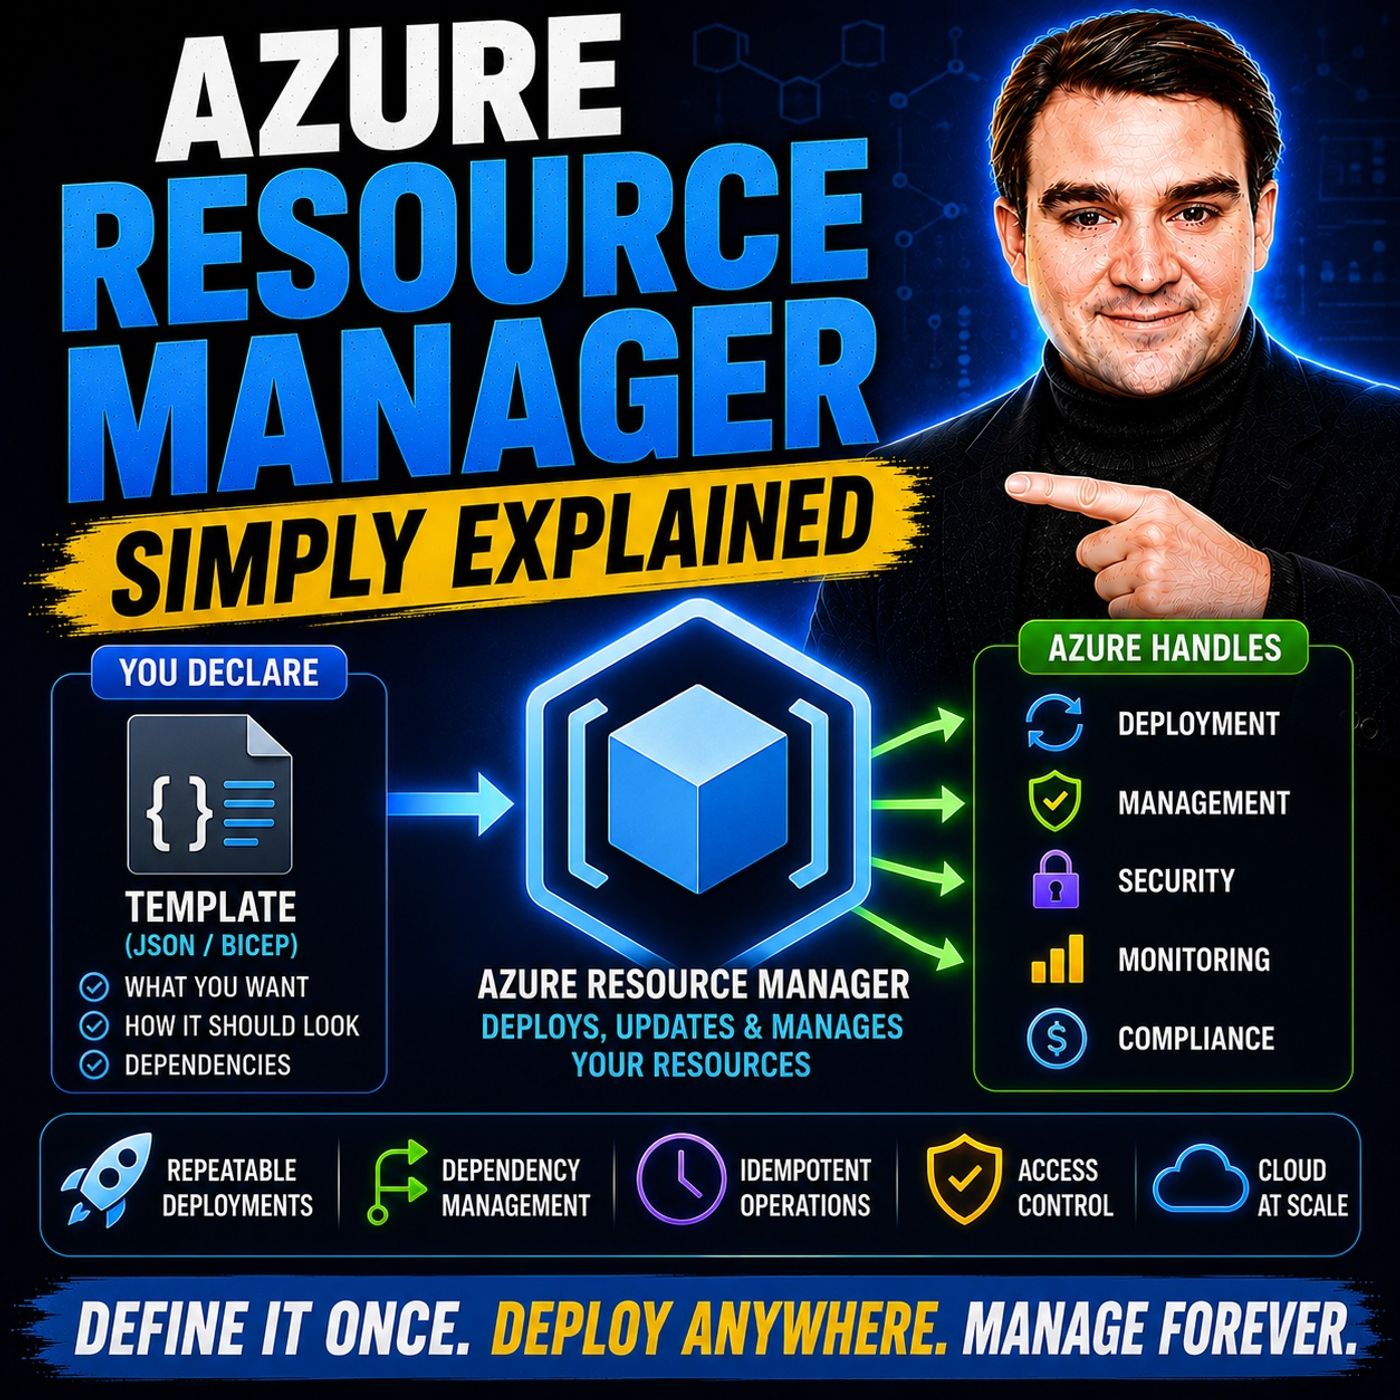
Welkom bij de ultieme gids over Azure Resource Manager! Als je de wereld van cloud computing binnenstapt, is efficiënt beheer van resources een van de eerste grote hindernissen die je tegenkomt. Voorbij zijn de tijden dat beheerders handmatig door portalen klikten om virtuele machines op te starten, opslagaccounts te configureren en netwerken stuk voor stuk aan elkaar te koppelen. Moderne cloudomgevingen vragen tegenwoordig om schaalbaarheid, herhaalbaarheid en strikte governance. Hier komt het centrale controlevlak van Microsoft Azure in beeld.
Wil je overstappen van handmatige, foutgevoelige configuraties naar gestructureerd, geautomatiseerd infrastructuurbeheer, dan is begrijpen van Azure Resource Manager je startpunt. In deze uitgebreide blogpost bespreken we wat ARM is, hoe het er van binnen werkt, welke opvallende functies het heeft en hoe je het kunt inzetten om de volledige controle over je cloudoperaties te krijgen. Laten we meteen de motor achter Microsoft Azure onder de loep nemen.
Wat is ARM?
Azure Resource Manager (ARM) vormt de ruggengraat en het centrale controlevlak van Microsoft Azure. Telkens wanneer je een resource in Azure implementeert, bijwerkt of verwijdert – of je nu de Azure-portal, Azure PowerShell, de Azure CLI of REST-clients gebruikt – gaat je aanvraag rechtstreeks via de ARM-laag. ARM verwerkt de aanvraag, controleert je machtigingen en communiceert met de onderliggende Azure-services om je opdrachten uit te voeren.
Belangrijkste onderdelen
Om goed te begrijpen hoe ARM werkt, is het handig om te kijken naar de architectuurlagen die het Azure-beheerecosysteem vormen:
| Laag | Beschrijving |
|---|---|
| Laag met beheertools | Interfaces waarmee gebruikers met Azure kunnen werken, zoals de Azure-portal, Azure PowerShell en de Azure CLI. |
| Azure Resource Manager-laag | De centrale besturingslaag die verantwoordelijk is voor het verwerken van aanvragen, het beheren van resources en het afdwingen van beveiligings- en governancebeleid. |
| Laag met Azure-services | De daadwerkelijke rekenkracht, opslag, databases en netwerkresources die workloads in de cloud draaien. |
Naast deze fundamentele lagen steunt ARM op een aantal kernelementen om implementaties te structureren en uit te voeren:
- Resourcegroepen: Logische containers die bij elkaar horende resources bevatten, zodat je ze als één geheel eenvoudiger kunt beheren.
- Resources: Afzonderlijke services of infrastructuurcomponenten die binnen je resourcegroepen worden geïmplementeerd.
- Sjablonen: Declaratieve JSON-bestanden die de exacte infrastructuur definiëren die je wilt implementeren, zodat alles volledig consistent blijft.
- Parameters: Aanpasbare waarden die je implementatiesjablonen flexibel en herbruikbaar maken voor verschillende omgevingen.
- Implementaties: Het daadwerkelijke proces van het aanmaken of bijwerken van resources op basis van je gedefinieerde specificaties.
Doel van ARM
Het belangrijkste doel van Azure Resource Manager is resourcebeheer vereenvoudigen en orde scheppen in complexe cloudomgevingen. Door je cloudinfrastructuur te behandelen als één geheel in plaats van als losse onderdelen, biedt ARM grote voordelen:
- Consistentie en herhaalbaarheid: Door sjablonen te gebruiken, voorkomt ARM configuratiedrift en zorgt het ervoor dat staging-, test- en productieomgevingen identiek zijn.
- Beheer van resourcegroepen: Door verwante onderdelen te groeperen, kunnen teams tegelijkertijd machtigingen beheren, kosten bijhouden en governanceregels toepassen.
- Infrastructuur als code (IaC): ARM stelt teams in staat versiebeheerde infrastructuurdefinities te gebruiken, waardoor wijzigingen bijhouden en updates terugdraaien moeiteloos wordt.
- Role-Based Access Control (RBAC): Fijnmazig machtigingenbeheer zorgt ervoor dat gebruikers alleen toegang hebben tot de specifieke resources die ze nodig hebben voor hun werk.
Hoe Azure Resource Manager werkt
Inzicht in de werking van Azure Resource Manager is essentieel voor het ontwerpen van robuuste cloudarchitecturen. ARM vertrouwt sterk op logische grenzen en gestandaardiseerde implementatiemodellen om je cloud overzichtelijk en voorspelbaar te houden.
Resourcegroepen
Resourcegroepen vormen de hoeksteen van de organisatie in ARM. Ze fungeren als logische containers waarin je verwante Azure-services samen groepeert. Wanneer je een actie toepast, zoals verwijderen, bijwerken of machtigingen toekennen, op een resourcegroep, dan werkt die actie door naar alle resources die erin zitten.
Denk bijvoorbeeld aan een webapplicatie met meerdere lagen. Die heeft mogelijk een resourcegroep met een frontend-virtuele machine, een Azure SQL-database en een opslagaccount als back-end. Je beheert ze dan samen, wat de levenscyclus van de applicatie eenvoudiger maakt. Dit zijn de belangrijkste best practices voor het beheren van je resourcegroepen:
- Gedeeld levenscyclusbeheer: Groepeer resources die dezelfde levenscyclus, releasefrequentie en buitengebruikstellingsplanning delen.
- Beveiligingsgrenzen: Gebruik resourcegroepen om omgevingen te isoleren, bijvoorbeeld door productieworkloads te scheiden van ontwikkelsandboxes.
- Bescherming van resources: Pas beheerslocks toe op kritieke resourcegroepen om onbedoeld verwijderen of ongeautoriseerde wijzigingen te voorkomen.
- Consistente naamgeving en tagging: Stel duidelijke naamgevingsconventies en een tagging-strategie vast, zodat resources moeiteloos te herkennen zijn.
Implementatiemodellen
ARM ondersteunt twee hoofdmanieren om infrastructuur te provisioneren: door templates gedreven implementaties en handmatige implementaties.
Op templates gebaseerde implementaties
Template-gedreven implementaties gebruiken declaratieve JSON-bestanden om de gewenste staat van je infrastructuur te beschrijven. In plaats van Azure stap voor stap te vertellen hoe het een server bouwt, vertel je ARM hoe de uiteindelijke architectuur eruit moet zien. ARM bepaalt zelf de afhankelijkheden en de volgorde van implementatie.
| Operationeel proces | Beschrijving |
|---|---|
| Declaratieve templates | Modelleer resources, afhankelijkheden en de implementatievolgorde op een efficiënte manier. |
| Levenscyclusbeheer | Beheer verwante infrastructuurcomponenten netjes via resourcegroepen. |
| Integratie met governance | Gebruik Azure RBAC, Azure Policy en tags om strikte compliance te waarborgen. |
| Automatisering | Implementeer CI/CD-pipelines om implementatie- en beheerworkflows te stroomlijnen. |
| Idempotente uitvoering | Zorg ervoor dat het meermaals uitvoeren van dezelfde template steeds tot dezelfde staat leidt. |
| Afhankelijkheden afhandelen | Implementeer complexe, meerlaagse applicatiestacks veilig in een deterministische volgorde. |
Handmatige implementaties
Bij handmatige implementaties klik je je door de Azure-portal of voer je ad-hoc CLI-opdrachten uit om services één voor één te provisioneren. Die aanpak is handig voor snelle tests of prototypes, maar leidt vaak tot menselijke fouten, configuratiedrift en een gebrek aan documentatie. Overstappen naar geautomatiseerde, template-gedreven modellen is voor enterprise-workloads altijd aan te raden.
Belangrijkste kenmerken van Azure Resource Manager
Azure Resource Manager beschikt over ingebouwde mogelijkheden om je cloudomgeving te beveiligen, te organiseren en te automatiseren. Laten we de functies doornemen die ARM onmisbaar maken voor cloudengineers.
Role-Based Access Control (RBAC)
Beveiliging begint met toegang op basis van minimale rechten. Azure RBAC stelt beheerders in staat om nauwkeurige machtigingen toe te kennen aan gebruikers, groepen en service principals binnen specifieke scopes, zoals een abonnement, een resourcegroep of één afzonderlijke resource.
- Ken fijnmazige machtigingen toe die precies aansluiten op de operationele verantwoordelijkheden.
- Gebruik ingebouwde rollen zoals Reader, Contributor en Owner voor een snelle opzet.
- Dwing beveiligingscompliance af door te voorkomen dat ongeautoriseerde gebruikers productie-infrastructuur kunnen wijzigen.
Tags en governance
Naarmate je cloudomgeving groeit, wordt het steeds lastiger om bij te houden wat van wie is. Met tags koppel je metadata in de vorm van sleutel-waardeparen aan je resources. Dat maakt filteren, monitoren en kostenverantwoording een stuk eenvoudiger.
| Voordeel | Beschrijving |
|---|---|
| Organisatie van resources | Groepeer assets op omgeving, workload, eigenaar, afdeling of project. |
| Governance en compliance | Controleer of beleid wordt nageleefd en signaleer vroegtijdig afwijkingen van compliance. |
| Kostentoewijzing | Wijs Azure-uitgaven rechtstreeks toe aan specifieke teams, business units of klanten. |
Infrastructure as Code (IaC)
Infrastructure as Code is een fundamentele moderne DevOps-praktijk. Met ARM schrijf je code die je clouomgeving definieert. Zo kan je infrastructuur versiebeheer krijgen, via pull requests worden beoordeeld en automatisch over meerdere regio's of tenants worden uitgerold zonder handmatige tussenkomst.
Vind je ruwe JSON-ARM-templates te uitgebreid voor je werkwijze? Dan kun je moderne abstractietalen zoals Bicep verkennen. Bicep wordt rechtstreeks omgezet naar ARM-templates en biedt een schonere, beknoptere syntaxis.
Voordelen van ARM
Het invoeren van Azure Resource Manager levert meteen concrete verbeteringen op voor je engineering-workflows, je financiële situatie en je beveiliging.
Eenvoudiger beheer
Doordat je bewerkingen centraliseert via één gemeenschappelijk control plane, neemt ARM de wrijving weg van het beheren van losse clouddiensten. Declaratieve sjablonen en resourcegroepen maken het uitrollen van infrastructuur over omgevingen heen voorspelbaar en beheersbaar.
Kostenefficiëntie
Cloudkosten kunnen snel uit de hand lopen zonder goed toezicht. ARM helpt je kosten efficiënter te beheren door het correct taggen van resources mogelijk te maken voor financiële opvolging. Teams kunnen zo gedetailleerde kostenrapporten genereren, inactieve workloads opsporen en deployments bijstellen op basis van het werkelijke historische gebruik.
Verhoogde beveiliging
Met geïntegreerde Azure Active Directory-authenticatie, beheerde identiteiten voor applicaties, fijnmazige RBAC-beleidsregels en nauwe integratie met Azure Key Vault voor het beheer van geheimen, zorgt ARM ervoor dat je cloudomgeving goed afgeschermd blijft en klaar is voor audits.
Veelvoorkomende toepassingen van Azure Resource Manager
ARM is veelzijdig en past naadloos in verschillende gangbare scenario's binnen grote organisaties:
- Ontwikkeling en testen: Zet snel geïsoleerde sandboxes of testomgevingen op aanvraag klaar voor ontwikkelaars, met herhaalbare sjablonen.
- Productie-deployments: Automatiseer deployments van enterprise-applicaties met meerdere lagen via CI/CD-pipelines, zonder handmatige tussenkomst en met volledige betrouwbaarheid.
- Multi-cloud- en hybride strategieën: Behoud een uniform governancemodel over hybride architecturen heen door niet-Azure-resources te integreren via Azure Arc.
Veelgestelde vragen
Wat is Azure Resource Manager (ARM)?
Azure Resource Manager is de centrale control plane-service in Microsoft Azure waarmee je je cloudresources consistent kunt uitrollen, ordenen, beheren en beveiligen.
Hoe maak ik een resourcegroep aan in ARM?
Je maakt een resourcegroep aan via de Azure Portal, Azure CLI of Azure PowerShell door simpelweg een unieke naam op te geven en de gewenste geografische regio te kiezen.
Kan ik ARM-sjablonen gebruiken voor automatisering?
Ja! ARM-sjablonen gebruiken declaratieve JSON om je infrastructuur te beschrijven. Zo kun je deployments automatiseren en handmatige provisioningfouten voorkomen.
Wat is Role-Based Access Control (RBAC)?
RBAC is een ARM-functie waarmee je strikt bepaalt wie toegang heeft tot je Azure-resources en tot welke specifieke acties die personen bevoegd zijn.
Hoe helpen tags bij het beheren van resources?
Tags zijn metadatalabels die aan resources worden gekoppeld en die de categorisering vereenvoudigen op basis van afdeling, project, omgeving of kostenplaats. Dit maakt kostenrapportage en governance een stuk eenvoudiger.
Kan ik ARM gebruiken met andere cloudproviders?
ARM is native aan Azure, maar met Azure Arc kun je de governance- en beheermogelijkheden uitbreiden naar on-premises en multi-cloudomgevingen.
Wat zijn de voordelen van Infrastructure as Code (IaC)?
IaC standaardiseert deployments, maakt versiebeheer mogelijk, voorkomt configuratiedrift en versnelt provisioningcycli drastisch.
Hoe kan ik mijn Azure-resources monitoren?
Je kunt je resources monitoren met Azure Monitor, dat telemetriegegevens verzamelt over prestaties, beschikbaarheid en operationele gezondheid.
Conclusie
Azure Resource Manager onder de knie krijgen is een belangrijke mijlpaal voor iedereen die robuuste, schaalbare en veilige cloudoplossingen wil bouwen. Door handmatige configuraties los te laten en te kiezen voor resourcegroepen, role-based access control en infrastructure as code, kunnen je teams workloads met vertrouwen en consistentie uitrollen. Wil je deze concepten verder verkennen en expertdiscussies horen over het stroomlijnen van je cloudtraject? Bekijk dan zeker de bijbehorende aflevering Azure Resource Manager - Simply Explained.