 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Cloudgovernance onder controle: waarom Azure Policy je beste vriend is
By Mirko Peters ·
Welkom terug bij de companion-blog van de podcast! In een wereld waarin cloudtechnologie in een duizelingwekkend tempo blijft groeien, is het belangrijker dan ooit om te begrijpen hoe je je omgeving effectief beheert, beveiligt en bestuurt. Nu Azure een enorm aandeel heeft in de zakelijke cloudmarkt, migreren organisaties overal snel workloads, moderniseren ze applicaties en geven ze ontwikkelteam
Automatically translated with AI from the original post. Read the English original
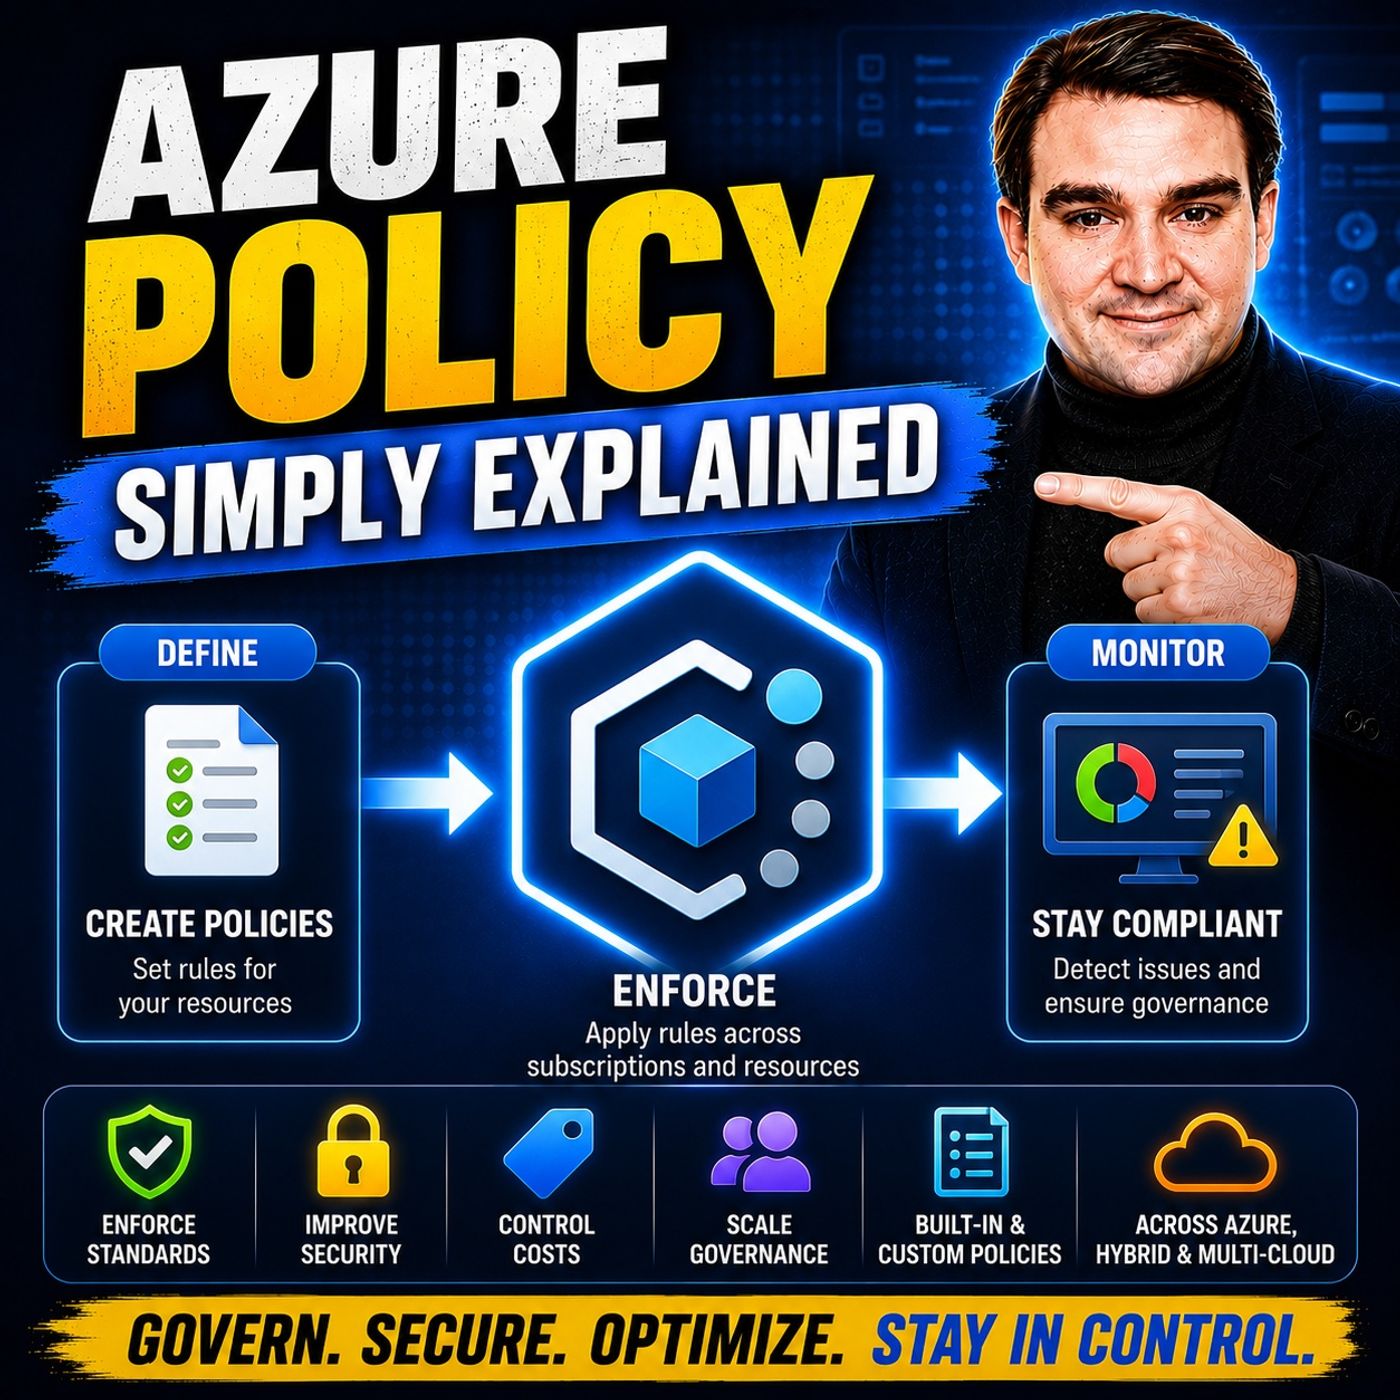
Welkom terug bij de companion-blog van de podcast! In een wereld waarin cloudtechnologie in een duizelingwekkend tempo blijft groeien, is het belangrijker dan ooit om te begrijpen hoe je je omgeving effectief beheert, beveiligt en bestuurt. Nu Azure een enorm aandeel heeft in de zakelijke cloudmarkt, migreren organisaties overal snel workloads, moderniseren ze applicaties en geven ze ontwikkelteams meer ruimte. Die snelheid brengt echter vaak een verborgen uitdaging met zich mee: configuratiedrift, oplopende cloudkosten en blinde vlekken op het gebied van compliance. Precies daar komt Azure Policy om de hoek kijken en lost het probleem op.
Als je ooit naar een ongeordende resourcegroep hebt zitten staren en je hebt afgevraagd wie er een onversleutelde schijf had uitgerold, of waarom je cloudrekening van de ene op de andere dag omhoogschoot, dan sta je er niet alleen voor. In deze uitgebreide gids gaan we dieper in op de kernpijlers van cloudgovernance. We bekijken hoe Azure Policy compliancecontroles automatiseert, configuratiedrift voorkomt en je omgeving veilig houdt zonder je engineeringteams te vertragen. Of je nu een architect bent die enterprise landing zones ontwerpt of een beheerder die je abonnementen overzichtelijk wil houden: deze tool beheersen is echt een gamechanger.
Voordat we ons in de technische details verdiepen, raad ik je sterk aan om onze companion-podcastaflevering Azure Policy - Simply Explained te beluisteren. Daarin lichten we precies deze concepten toe in heldere, praktische taal. Laten we nu eens bekijken hoe je volledige controle krijgt over je cloudomgeving.
Overzicht van Azure Policy
Kernconcepten van Azure Policy
Azure Policy is een fundamentele service binnen Microsoft Azure waarmee je beleidsregels kunt maken, toewijzen en beheren om compliance en beveiliging af te dwingen over je resources, identiteiten en abonnementen heen. Zie het als je ultieme cloudgovernance-gereedschapskist. Met Azure Policy definieer je regels die bepalen hoe resources moeten worden geconfigureerd, welke naamgevingsconventies verplicht zijn en welke regio's acceptabel zijn voor gegevensopslag binnen de juiste landsgrenzen.
Waarom is dit niveau van controle zo belangrijk? Naarmate organisaties groeien, wordt handmatig toezicht houden onmogelijk. Azure Policy dicht die kloof door geautomatiseerde vangrails te bieden. Dit zijn de belangrijkste redenen waarom organisaties Azure Policy opnemen in hun cloudbedrijfsmodel:
- Compliance: Zorgt voor strikte naleving van regelgeving en kaders zoals ISO 27001, HIPAA en PCI DSS.
- Beveiliging: Past niet-onderhandelbare beveiligingsbaselines toe, zoals verplichte encryptie, veilige overdrachtsvereisten en firewallconfiguraties.
- Operationele consistentie: Houdt de governance uniform over verschillende teams, projecten en workloads heen, dankzij gelaagde beleidsinitiatieven.
- Kostenbeheer: Dwingt verplichte tags af voor eigenaarschap van resources en kostentoewijzing, zodat je nauwkeurige doorbelastingen en levenscyclusregistratie krijgt.
- Regiobeperkingen: Beperkt de implementatie van resources tot goedgekeurde Azure-regio's, om gegevenssoevereiniteit en naleving van lokale wetgeving te garanderen.
- Logging en diagnose: Richt diagnostische instellingen automatisch in en stuurt logs door naar centrale analyseworkspaces voor snelle incidentrespons.
Door Azure Policy te gebruiken, verschuift je organisatie van een reactieve beveiligingshouding naar een proactief governancemodel. Als een ontwikkelaar probeert een resource te implementeren die in strijd is met jullie organisatiestandaarden, kan Azure Policy de implementatie direct controleren, aanpassen of volledig blokkeren. Zo voorkom je kwetsbaarheden voordat ze ook maar in productie terechtkomen.
Voordelen van Azure Policy
Het integreren van Azure Policy in je enterprise-architectuur levert grote operationele, financiële en beveiligingsvoordelen op. Laten we eens bekijken hoe dit zich vertaalt naar dagelijkse waarde voor je engineering- en financeteams.
Compliance en beveiliging
Een van de krachtigste aspecten van Azure Policy is de robuuste aanpak van compliance en beveiliging. Azure biedt standaard een uitgebreide bibliotheek met ingebouwde regelgevingsdefinities. Hiermee kun je je technische omgeving met weinig wrijving rechtstreeks afstemmen op normen zoals HIPAA, PCI-DSS en ISO 27001.
Daarnaast biedt Azure Policy een enorme flexibiliteit dankzij aangepaste beleidsdefinities die specifiek zijn afgestemd op de eisen van jouw sector. Je kunt beleid instellen op verschillende effecten, zoals het controleren van niet-conforme resources zonder de werkprocessen te verstoren, of het actief blokkeren van niet-conforme aanmaak. In combinatie met ingebouwde nalevingsdashboards en herstelacties is het beheer van de beveiliging binnen een organisatie nog nooit zo transparant geweest.
Resourcebeheer
Het beheren van een uitgebreide cloudomgeving kan snel chaotisch worden. Azure Policy vereenvoudigt het resourcebeheer doordat het voortdurend je inventaris evalueert aan de hand van gedefinieerde regels. Het centrale nalevingsdashboard geeft de status van je hele omgeving weer, zodat je direct niet-conforme resources kunt opsporen, systematische misconfiguraties kunt identificeren en op schaal herstelacties kunt uitvoeren.
Kostenreductie
Cloud financial management, oftewel FinOps, is sterk afhankelijk van duidelijk inzicht en verantwoordelijkheid. Azure Policy speelt een grote rol bij kostenoptimalisatie door het afdwingen van verplichte tagbeleidsregels. Wanneer elke resource een eigenaar, een kostenplaats en een omgevingstag heeft, wordt het bijhouden en toewijzen van kosten een stuk eenvoudiger.
In combinatie met bredere kostenbesparende mechanismen van Azure, zoals Azure Reservations, Savings Plans en Azure Hybrid Benefit, zorgen beleidsgestuurde tagging en governance ervoor dat je niet betaalt voor verweesde of verkeerd geconfigureerde resources. Proactieve governance vertaalt zich rechtstreeks in een financieel gezonde en efficiënte cloudomgeving.
Azure Policies gebruiken
Beleid instellen
Azure Policies succesvol uitrollen vereist strategische planning in plaats van willekeurige implementatie. Volg voor de beste resultaten deze gestructureerde aanpak:
- Bepaal de zakelijke doelen: Definieer duidelijk wat je wilt bereiken, zoals het afdwingen van gegevenslocatie, strikte beveiligingsbaselines of uitgebreide kostenbeheersing.
- Vertaal doelen naar technische regels: Zet je zakelijke eisen om in Azure Policy-definities, vaak geschreven in JSON-formaat.
- Test de operationele impact: Test beleid altijd eerst in de modus "Audit" om te zien hoe het de bestaande werkprocessen beïnvloedt, voordat je het overschakelt naar "Deny".
- Definieer de afhandeling van uitzonderingen: Stel een duidelijk, tijdgebonden vrijstellingsproces in voor legitieme uitzonderingen, zodat tijdelijke oplossingen niet uitgroeien tot permanente beveiligingsrisico's.
- Evalueer en pas aan: Monitor en werk je beleid voortdurend bij naarmate de zakelijke behoeften, cloudtechnologieën en regelgeving veranderen.
Een standaardbeleidsregel die de uitrol van resources beperkt tot specifieke geografische locaties, maakt bijvoorbeeld gebruik van een eenvoudige JSON-structuur. Die vergelijkt de locatie van de resource met een lijst met toegestane locaties en past een deny-effect toe wanneer er een afwijking is.
Toewijzen en monitoren
Zodra je beleidsdefinities klaar zijn, is de volgende stap de toewijzing. Azure Policies kunnen op verschillende niveaus binnen je organisatiehiërarchie worden toegepast. Om een beleid toe te wijzen:
- Meld je aan bij de Azure Portal en navigeer naar de service Azure Policy.
- Selecteer Toewijzingen in het menuvenster.
- Klik op Beleid toewijzen en kies de juiste scope (beheergroep, abonnement of resourcegroep).
- Configureer je beleidsparameters, selecteer de handhavingsmodus en controleer je instellingen.
- Sla de toewijzing op om de voortdurende nalevingsevaluatie te starten.
Monitoring is een doorlopende operationele vereiste. Azure Policy evalueert je resources voortdurend en toont resultaten in realtime in interactieve dashboards, zodat je operationele teams herstelwerkzaamheden effectief kunnen prioriteren.
Azure Policy-scopes
Inzicht in de hiërarchie van Azure-scopes is essentieel voor het ontwerpen van een effectief governancemodel. Beleid kan op drie hoofdniveaus worden toegewezen: beheergroepen, abonnementen en resourcegroepen.
Beheergroepen
Met beheergroepen kun je meerdere Azure-abonnementen organiseren in een hiërarchische boomstructuur. Het toepassen van Azure Policies op beheergroepniveau wordt beschouwd als een best practice binnen de branche, omdat beleid automatisch doorwerkt naar alle onderliggende abonnementen en resourcegroepen. Zo zorg je voor uniforme beveiligingskaders en voorkom je de administratieve last van het configureren van dubbele beleidsregels in tientallen afzonderlijke abonnementen.
Abonnementen
Abonnementen vallen onder beheergroepen en zijn tegelijk de facturatiegrenzen en administratieve containers. Je kunt beleid op abonnementsniveau toewijzen, maar als je dat op grote schaal doet, ontstaat al snel beheerlast wanneer je organisatie met meerdere abonnementen werkt. Door beleidstoewijzingen hoger in de beheergroephiërarchie te houden, blijft je governancemodel overzichtelijk en schaalbaar.
Resourcegroepen
Resourcegroepen bieden een fijnmazig bereik om gerichte beleidsregels toe te passen op basis van specifieke applicatielevenscycli of beveiligingseisen. Door beleid op resourcegroepniveau toe te passen, zoals verplichte tagging of beperkte SKU-groottes, zorg je ervoor dat specifieke workloads strikt voldoen aan lokale compliancevereisten, zonder onnodig invloed te hebben op de rest van de organisatie.
Azure Policy versus andere tools
Cloud governance is een veelzijdig vakgebied waarbij je het juiste hulpmiddel voor de juiste taak kiest. Twee andere belangrijke tools in het Azure-ecosysteem werken vaak samen met Azure Policy: Azure Blueprints en Microsoft Defender for Cloud (voorheen Azure Security Center).
Azure Blueprints
Azure Policy richt zich op doorlopende compliancecontrole en het afdwingen van afwijkingen, terwijl Azure Blueprints bedoeld is voor de initiële inrichting van een omgeving. Blueprints bundelen beleidstoewijzingen, definities voor op rollen gebaseerd toegangsbeheer (RBAC), Azure Resource Manager-sjablonen en resourcegroepen in één georkestreerd pakket. Je gebruikt Blueprints om een gestandaardiseerde omgeving te provisioneren en vertrouwt daarna op Azure Policy om de compliance van die omgeving gedurende de levenscyclus te behouden.
Microsoft Defender for Cloud
Microsoft Defender for Cloud richt zich sterk op je algehele beveiligingspositie. Het evalueert workloads, geeft beveiligingsscores, genereert concrete beveiligingsaanbevelingen en biedt geavanceerde dreigingsbescherming. Defender for Cloud integreert native met Azure Policy om beveiligingsbasislijnen af te dwingen en je cloudomgeving te controleren tegen erkende beveiligingsframeworks. Zo combineer je doorlopende governance met geavanceerde dreigingsinformatie.
Veelgestelde vragen
Wat is Azure Policy?
Azure Policy is een native clouddienst waarmee je governanceregels voor je Azure-resources kunt beheren, evalueren en afdwingen, zodat je compliance en beveiliging borgt.
Hoe maak ik een beleid aan in Azure?
Je maakt aangepaste beleidsregels door JSON-gebaseerde regels te schrijven via de Azure Portal, Azure PowerShell of de Azure CLI, onder de blade van de Azure Policy-service.
Kan ik beleid in één keer aan meerdere abonnementen toewijzen?
Ja! Wanneer je beleid op beheergroepniveau toewijst, wordt het automatisch doorgevoerd naar alle onderliggende abonnementen en resourcegroepen binnen die groep.
Wat gebeurt er als een resource een Azure Policy overtreedt?
Afhankelijk van het ingestelde effect kan Azure Policy de overtreding alleen vastleggen (audit), de implementatie direct weigeren of de resource automatisch herstellen (remediëren) zodat hij weer voldoet.
Hoe vaak evalueert Azure Policy de compliance?
Azure Policy voert continu evaluaties uit wanneer resources worden aangemaakt, bijgewerkt of verwijderd, en voert daarnaast periodiek compliancescans uit op bestaande resources.
Wat zijn beleidsinitiatieven?
Initiatieven zijn verzamelingen van afzonderlijke beleidsdefinities die onder één noemer zijn gegroepeerd, zodat compliancebewaking en -beheer voor specifieke regelgevingskaders eenvoudiger wordt.
Kortom, Azure Policy beheersen is een essentiële stap voor iedereen die serieus werk maakt van cloud governance in de onderneming. Door compliancecontroles te automatiseren, configuratieafwijkingen te voorkomen en duidelijke kaders te stellen, geef je je organisatie de ruimte om snel te innoveren en tegelijk een veilige, kosteneffectieve en compliante cloudomgeving te behouden. 🌟
Wil je nog dieper op dit onderwerp ingaan en praktijkinzichten horen over hoe je deze principes toepast? Beluister dan zeker onze podcastaflevering Azure Policy - Simply Explained. Begin vandaag nog met je governancestrategie en verander de manier waarop je organisatie in de cloud werkt!