 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Waarom rolwildgroei je beveiligingskader ondermijnt
By Mirko Peters · · Updated
Wildgroei aan beveiligingstools brengt risico's met zich mee. Lees hoe je via consolidatie van cybersecuritytools wildgroei voorkomt, voor betere beveiliging.
Automatically translated with AI from the original post. Read the English original
Rolwildgroei ontstaat wanneer organisaties te veel gebruikersrollen aanmaken, wat leidt tot een ingewikkeld web van machtigingen. Die complexiteit kan je beveiligingskader flink ondermijnen. Je merkt misschien dat te veel rollen zorgt voor kwetsbaarheden, operationele inefficiëntie en meer risico's. Medewerkers besteden bijvoorbeeld tot 9% van hun werkdag aan het wisselen tussen verschillende applicaties, door overlappende functies. Dat kost niet alleen productiviteit, het bemoeilijkt ook de naleving en drijft de operationele kosten op. Rolwildgroei begrijpen en aanpakken is essentieel voor een robuuste beveiligingspositie.
Belangrijkste punten
Rolwildgroei ontstaat wanneer te veel gebruikersrollen voor verwarring en beveiligingsrisico's zorgen.
Te veel rollen vergroten het aanvalsoppervlak, waardoor datalekken en misbruik van privileges waarschijnlijker worden.
Het beheren van veel rollen vertraagt medewerkers en verspilt middelen, wat de productiviteit schaadt.
Alarmmoeheid door te veel beveiligingswaarschuwingen kan ervoor zorgen dat dreigingen worden gemist en analisten opbranden.
Pas het principe van minimale privileges toe, zodat gebruikers alleen de toegang krijgen die ze nodig hebben.
Ontwerp rollen op basis van bedrijfsfuncties en houd uitzonderingen tot een minimum om complexiteit te voorkomen.
Controleer en ruim rollen regelmatig op om de beveiliging op peil te houden en de naleving te vereenvoudigen.
Minder rolwildgroei bespaart geld, verhoogt de efficiëntie en versterkt de beveiliging op lange termijn.
Wat is rolwildgroei?
7 verrassende feiten over rolwildgroei
Begrijpen waarom rolwildgroei je beveiligingskader ondermijnt, helpt bij het bepalen van prioriteiten voor herstel. Hieronder staan zeven verrassende feiten die laten zien hoe wijdverspreid en schadelijk rolwildgroei kan zijn.
- Er zijn vaak meer privileges dan gebruikers: In veel omgevingen zijn er meer afzonderlijke geprivilegieerde rollen dan daadwerkelijke geprivilegieerde gebruikers, wat een complex aanvalsoppervlak creëert en verklaart waarom rolwildgroei je beveiligingskader ondermijnt.
- Inactieve rollen blijven misbruikbaar: Rollen die voor tijdelijke projecten of tests zijn toegekend, blijven vaak staan. Aanvallers en verkeerde configuraties kunnen deze slapende rollen misbruiken lang nadat ze nodig waren.
- Rolnamen liegen: Beschrijvende namen kunnen misleidend zijn. Rollen met het label ‘alleen-lezen’ of ‘ontwikkelaar’ bevatten soms verborgen machtigingen, waardoor audits onbetrouwbaar worden tenzij de machtigingen rechtstreeks worden gecontroleerd.
- Inconsistenties tussen systemen vermenigvuldigen het risico: Verschillende platforms gaan anders om met overerving en bereik van rollen. Een rol die in het ene systeem veilig is, kan in een ander systeem te ruim zijn, en dat vergroot het risico van de rolwildgroei die je beveiligingskader ondermijnt.
- Automatisering versnelt de wildgroei: Geautomatiseerde provisioning en IaC-sjablonen kunnen te ruime rollen op grote schaal verspreiden, waardoor privilege-opblazing zich door omgevingen verspreidt voordat iemand het merkt.
- Minimale privileges zijn lastig te bewijzen en makkelijk kwijt te raken: Zelfs organisaties met een beleid voor minimale privileges meten vaak niet continu. Zonder analyses van gedrag en toegang glijden privileges terug naar te ruime toegang.
- Opruimen levert direct beveiligingsrendement op: Het verwijderen of aanscherpen van een klein aantal te ruime rollen vermindert de blootstelling aan privileges vaak veel meer dan dure perimeterbeheersing. Dat laat zien waarom rolwildgroei je beveiligingskader ondermijnt en waarom gerichte rolhygiëne snel loont.
Definitie en oorzaken
Role sprawl verwijst naar het overmatig aanmaken van gebruikersrollen binnen een organisatie. Dit gebeurt vaak wanneer bedrijven te specifieke of overlappende rollen maken in plaats van bredere, op functie gebaseerde rollen te gebruiken. Het gevolg is dat je al snel een ingewikkeld web van toegangsmachtigingen beheert, wat tot verwarring en inefficiëntie kan leiden.
Verschillende factoren dragen bij aan role sprawl:
Organisatorische groei: Naarmate je organisatie groeit, kan de behoefte aan meer rollen ontstaan. Nieuwe projecten en teams leiden er vaak toe dat er rollen worden aangemaakt die niet aansluiten op de bestaande structuren.
Gebrek aan standaardisatie: Zonder duidelijke richtlijnen maken teams rollen los van elkaar aan, wat tot inconsistenties leidt.
Overlappende verantwoordelijkheden: Wanneer rollen overlappen, wordt het lastig om te bepalen wie toegang heeft tot wat, wat onnodige complexiteit veroorzaakt.
Role-explosie en complexiteit bij audits
Role-explosie ontstaat wanneer het aantal rollen in je systeem onbeheersbaar wordt. Dit gebeurt omdat organisaties voor elke unieke combinatie van toegangseisen een nieuwe rol aanmaken. Daardoor kun je bij securityaudits flink tegen problemen aanlopen.
Dit zijn enkele manieren waarop role-explosie audits bemoeilijkt:
Complexe rolstructuur: Een opgeblazen rolsysteem maakt het moeilijk om consistente toegangsrechten te onderhouden. Je kunt het lastig vinden om te garanderen dat gebruikers de juiste machtigingen hebben.
Inconsistente rollen: Wanneer rollen niet gestandaardiseerd zijn, kunnen er beveiligingslekken ontstaan. Deze inconsistentie kan leiden tot ongeautoriseerde toegang of datalekken.
Administratieve last: Het beheren van een groot aantal rollen zorgt voor een eindeloze cyclus van onderhoud en documentatie. Het controleren van toegangsrechten kan al snel een gigantische klus worden.
Bovendien leidt het slecht op elkaar aansluiten van auditтools tot chaos bij de voorbereiding van een audit. Hierdoor worden documentatie en gegevensintegriteit lastiger, wat de complexiteit van audits verder vergroot. Sterker nog, 92% van de organisaties gebruikt drie of meer tools om auditbewijs te verzamelen, terwijl slechts 39% van dit proces geautomatiseerd is. Die afhankelijkheid van handmatige taken leidt tot inefficiëntie en fouten.
Gevolgen van role sprawl
Beveiligingskwetsbaarheden
Role sprawl zorgt voor aanzienlijke beveiligingskwetsbaarheden binnen je organisatie. Als je te veel rollen hebt, vergroot je het aanvalsoppervlak, waardoor kwaadwillenden makkelijker zwakke plekken kunnen misbruiken. Elke rol kan toegang geven tot gevoelige gegevens, en wanneer rollen overlappen, wordt ongeautoriseerde toegang een reëel risico.
Groter aanvalsoppervlak
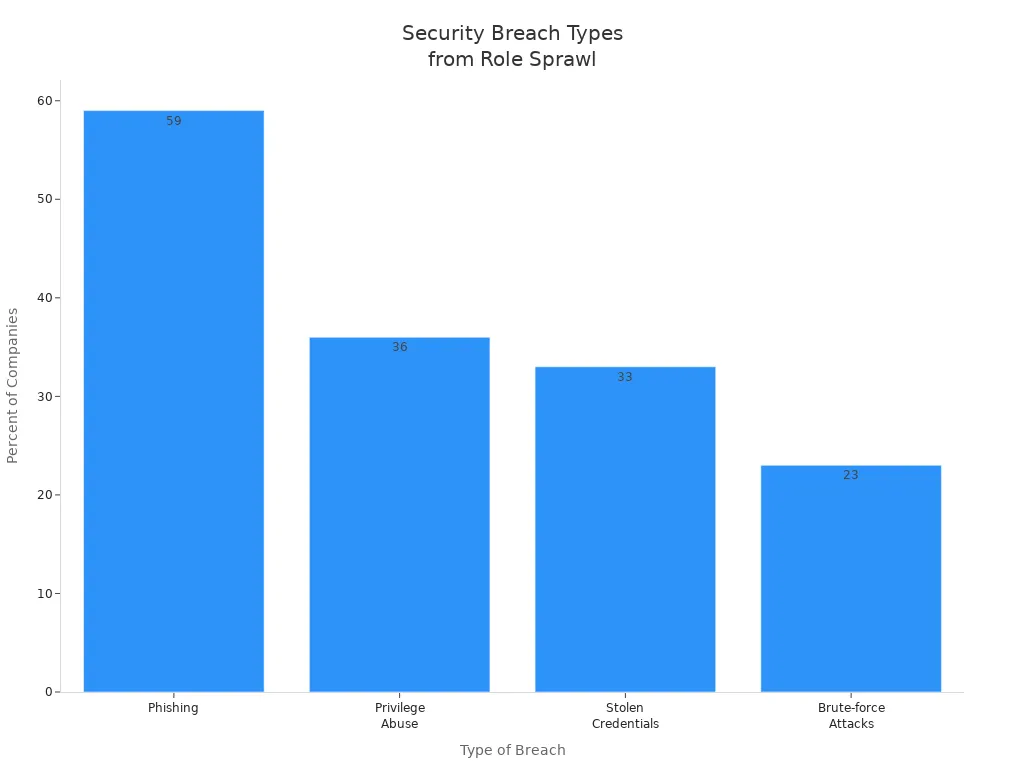
Gegevens tonen aan dat onbeheerde role sprawl tot allerlei soorten datalekken leidt. Zo meldt 59% van de bedrijven phishingaanvallen, terwijl 36% te maken heeft met misbruik van privileges. De onderstaande tabel laat zien welk percentage van de bedrijven getroffen werd door verschillende soorten datalekken die met role sprawl samenhangen:
Type datalek | Percentage getroffen bedrijven |
|---|---|
Phishing | 59% |
Misbruik van privileges | 36% |
Gestolen inloggegevens | 33% |
Brute-forceaanvallen | 23% |
Casestudy's over datalekken
Neem het voorbeeld van een grote financiële instelling die een datalek opliep door te ruime machtigingen die aan medewerkers waren toegekend. Aanvallers misbruikten identiteiten met te veel machtigingen, verhoogden hun privileges en bewogen zich door de cloudomgeving. Dit incident laat zien hoe role sprawl een kleine inbreuk kan veranderen in een grote datalek, met gevolgen niet alleen voor de organisatie zelf, maar ook voor haar klanten.
Operationele inefficiënties
Rolwildgroei leidt ook tot operationele inefficiëntie. Wanneer je te veel rollen beheert, ontstaat verwarring en vertraging in de besluitvorming. Deze versnippering kan de productiviteit remmen en waardevolle middelen verspillen.
Productiviteitsverlies
Medewerkers hebben vaak moeite om overlappende rollen te doorgronden, waardoor productiviteit verloren gaat. Onderzoek wijst uit dat operationele inefficiëntie ontstaat door:
Versnippering en gebrek aan integratie tussen meerdere tools of rollen.
Silo’s in data en communicatiestoringen.
Dubbel werk en vertragingen in de besluitvorming.
Deze problemen kunnen IT-teams overspoelen, waardoor het lastig wordt systemen effectief te beheren.
Problemen met resourcetoewijzing
Wanneer rollen niet duidelijk zijn omschreven, kunnen essentiële beveiligingsfuncties over het hoofd worden gezien. Teams nemen mogelijk aan dat anderen bepaalde maatregelen beheren, waardoor escalatiepaden tijdens incidenten onduidelijk zijn. Dat gebrek aan duidelijkheid kan de reactietijd bij incidenten aanzienlijk vertragen.
Alertvermoeidheid
Een ander ernstig gevolg van rolwildgroei is alertvermoeidheid bij beveiligingsteams. Naarmate het aantal alerts toeneemt, kunnen analisten moeite krijgen om bij te blijven, wat leidt tot burn-out en gemiste dreigingen.
Overweldigende beveiligingsalerts
Uit statistieken blijkt dat 70% van de SOC-analisten burn-out ervaart door overweldigende alerts. Analisten besteden hun diensten vaak aan het wegwerken van alerts met weinig waarde, wat leidt tot een cyclus van reageren in plaats van analyseren. De mentale belasting neemt toe naarmate alerts zich opstapelen, wat verwarring en inefficiëntie veroorzaakt.
Gevolgen van desensibilisatie
Alertvermoeidheid ondermijnt rechtstreeks de doelen van beveiligingstools. Wanneer analisten niet kunnen bijbenen wat er binnenkomt, kunnen echte dreigingen ongezien blijven. De tools kunnen aanvallen wel detecteren, maar de menselijke capaciteit wordt de bottleneck. Het gevolg zijn langere reactietijden en gemiste kritieke alerts.
In onderstaande tabel staan de gevolgen van alertvermoeidheid samengevat:
Impact van alertvermoeidheid | Beschrijving |
|---|---|
Gemiste dreigingen | Echte aanvallen verschuilen zich tussen valse positieven en worden genegeerd. |
Vertraagde respons | Groeiende wachtrijen verlengen de tijd tussen het genereren van een alert en het onderzoek. |
Inconsistente triage | Overbelaste analisten nemen overhaaste beslissingen door hun werkdruk. |
Minder diepgaand onderzoek | Tijdsdruk verhindert een grondige analyse van verdachte activiteit. |
Burn-out en verloop | Chronische overbelasting zorgt ervoor dat ervaren analisten de beveiligingsrol verlaten. |
Wantrouwen in tools | Teams verliezen het vertrouwen in producten die meer ruis dan signaal opleveren. |
Rolwildgroei beperken
 Afbeeldingsbron: pexels
Best practices voor rolbeheer
Om gebruikersrollen effectief te beheren en rolwildgroei te voorkomen, kun je verschillende best practices toepassen. Deze praktijken helpen bij het stroomlijnen van toegangsbeheer en versterken de beveiliging. Dit zijn enkele belangrijke strategieën:
Best practice | Beschrijving |
|---|---|
Pas het principe van minimale rechten toe | Ken gebruikers alleen de minimale machtigingen toe die nodig zijn voor hun taken. Zo voorkom je overmatige machtigingen en verklein je de beveiligingsrisico’s. |
Scheid gebruikers, rollen en machtigingen | Behandel machtigingen als afzonderlijke eenheden en rollen als verzamelingen van machtigingen. Deze scheiding zorgt voor flexibiliteit en helpt rolwildgroei te voorkomen. |
Ontwerp rollen rond bedrijfsfuncties | Maak rollen op basis van stabiele bedrijfsfuncties in plaats van op functietitels. Dit ontwerp blijft consistent bij organisatiewijzigingen en vermindert verwarring. |
Plan voor uitzonderingen op rollen, maar beperk ze | Anticipeer op randgevallen en documenteer uitzonderingen. Streef ernaar uitzonderingen minimaal te houden en ze waar mogelijk terug te brengen naar standaardrollen. |
Automatiseer om menselijke fouten te verminderen | Implementeer automatisering in de processen van rolgebaseerd toegangsbeheer (RBAC). Automatisering beperkt handmatige fouten en operationele lasten, en versterkt zowel beveiliging als efficiëntie. |
Rolgebaseerd toegangsbeheer implementeren
Het implementeren van rolgebaseerd toegangsbeheer (RBAC) is een cruciale stap om rolwildgroei tegen te gaan. Volg deze belangrijkste stappen om een effectief RBAC-systeem op te zetten:
Dynamische rollen die het toewijzen van toegang vereenvoudigen en automatiseren.
Attribute-Based Access Control (ABAC) om toegang dynamisch toe te kennen op basis van gebruikerskenmerken.
Policy-Based Access Control (PBAC) om rechten te koppelen aan bedrijfsregels, zodat de toegang aansluit op het beleid van de organisatie.
Periodieke rolbeoordeling en opschoning om te voorkomen dat er na verloop van tijd onnodige rollen ontstaan.
Fundamentele herontwerp van toegangsmodellen wanneer een wildgroei aan verouderde rollen oplossingen onmogelijk maakt.
Door deze stappen te zetten, creëer je een beheersbaardere en veiligere toegangsomgeving.
Regelmatige audits en beoordelingen
Regelmatige audits en beoordelingen zijn essentieel om een veilige toegangsomgeving te behouden. Hieronder vind je enkele aanbevelingen voor effectief auditen:
Voer minstens één keer per jaar een rolaudit uit. Organisaties in sectoren met een hoger risico moeten vaker auditen.
Bedrijven met een hoog personeelsverloop moeten mogelijk vaker auditen om ervoor te zorgen dat machtigingen accuraat blijven.
Stel reguliere onderhoudsprocessen in voor het hercertificeren van toegang. Plan rolaudits in om te controleren of de machtigingen zowel accuraat als veilig zijn.
Regelmatige audits helpen niet alleen om rollenwildgroei te signaleren en te corrigeren, maar versterken ook de naleving van beveiligingsregelgeving. RBAC vereenvoudigt auditing doordat het een duidelijk auditspoor van gebruikerstoegang biedt, wat essentieel is voor regelgeving zoals HIPAA, GDPR en PCI DSS.
Door deze strategieën te volgen, pak je rollenwildgroei effectief aan en versterk je je beveiligingskader.
Beveiligingskaders stroomlijnen
Voordelen van het terugdringen van rollenwildgroei
Het terugdringen van rollenwildgroei levert talloze voordelen op die het beveiligingskader van je organisatie versterken. Een gestroomlijnde aanpak vereenvoudigt het beheer van toegang en beperkt risico's. Dit zijn de belangrijkste voordelen:
Kostenbesparing: Door rollenwildgroei te beperken, verlaag je de IT-beheerkosten aanzienlijk. Een complexe rolstructuur leidt vaak tot onnodige kosten, zoals meerdere licentiekosten en onderhoudskosten. In onderstaande tabel zie je hoe het terugdringen van rollenwildgroei geld kan besparen:
Kostenfactor | Toelichting |
|---|---|
Licentiekosten | Organisaties betalen vaak voor meerdere licenties vanwege toolwildgroei, wat onnodige kosten veroorzaakt. |
Onderhoudskosten | Meer tools vragen meer onderhoud, wat de totale operationele kosten verhoogt. |
Overlappende functionaliteit | Overlappende functies in verschillende tools maken het beheer complexer en drijven de kosten op. |
Integratiekosten | Extra systemen zorgen voor complexe integratie-uitdagingen en vreten een groot deel van de IT-budgetten op. |
Verlies van medewerkersproductiviteit | Technologische wrijving leidt tot aanzienlijk productiviteitsverlies en kost organisaties jaarlijks vaak duizenden euro's. |
Hogere efficiëntie: Een gestroomlijnd beveiligingskader vermindert operationele inefficiënties. Je kunt middelen gerichter inzetten, zodat je team zich kan richten op kritieke taken in plaats van op een kluwen van rollen.
Betere naleving: Een eenvoudigere rolstructuur maakt het makkelijker om aan regelgeving te voldoen. Een heldere en beknopte structuur helpt je om accurate administratie bij te houden en zorgt ervoor dat toegangsrechten aansluiten op compliance-eisen.
Verbetering van de beveiligingspositie op lange termijn
Een gestroomlijnd beveiligingskader lost niet alleen directe problemen op, maar versterkt ook je beveiligingspositie op de lange termijn. Door rollen effectief te beheren, vergroot je je weerbaarheid tegen opkomende cyberdreigingen. Het NIST Cybersecurity Framework (CSF) 2.0 benadrukt een aantal belangrijke verbeteringen die dit doel ondersteunen:
Belangrijkste verbeteringen in NIST CSF 2.0 | Beschrijving |
|---|---|
Supply Chain Risk Management (SCRM) | Richt zich op het beheersen van risico's in de volledige supplychain, als antwoord op de toename van supplychain-aanvallen. |
Identiteitsbeheer en toegangscontrole | Biedt verbeterde richtlijnen voor het beheren van identiteiten en toegang, essentieel voor het beveiligen van de infrastructuur. |
Meting en metrieken | Biedt verbeterde richtlijnen voor het meten van de effectiviteit van cyberbeveiliging, wat helpt bij voortdurende evaluatie en verbetering. |
Integratie met het Privacy Framework | Sluit aan bij het Privacy Framework van NIST voor een holistische aanpak van beveiligings- en privacyrisico’s. |
Verbeterde richtlijnen voor implementatieniveaus | Verduidelijkt de richtlijnen voor implementatieniveaus, zodat je beter kunt beoordelen en doelen kunt stellen. |
Door deze verbeteringen door te voeren, bouw je een veerkrachtiger beveiligingsraamwerk. Bij het stroomlijnen van je beveiligingsraamwerk kunnen echter uitdagingen ontstaan. Veelvoorkomende problemen zijn operationele inefficiënties, hogere kosten en vaardigheidstekorten bij het beveiligingspersoneel. Het aanpakken van deze uitdagingen is essentieel om een robuuste beveiligingspositie te behouden.
Het beheersen van rolwildgroei is essentieel voor een sterk beveiligingsraamwerk. Je moet beseffen dat te veel rollen kwetsbaarheden en inefficiënties kunnen veroorzaken. Effectief rolbeheer versterkt je beveiligingspositie op verschillende manieren:
Voordeel | Toelichting |
|---|---|
Handhaaft het principe van minimale rechten | Zorgt ervoor dat gebruikers alleen de toegang hebben die ze voor hun taken nodig hebben, waardoor mogelijke schade wordt beperkt. |
Verkleint het aanvalsoppervlak | Beperkt machtigingen tot de noodzakelijke rollen, waardoor toegangspunten voor aanvallers worden gesloten. |
Vereenvoudigt audits en compliance | Maakt het eenvoudiger om toegangsbeheer aan te tonen, wat helpt bij naleving van regelgeving zoals HIPAA en AVG. |
Verhoogt de operationele efficiëntie | Centraliseert machtigingen, vermindert handmatig werk en versnelt de reactie bij beveiligingsincidenten. |
Lagere beheerkosten | Stroomlijnt het toegangsbeheer, wat leidt tot aanzienlijke kostenbesparingen voor organisaties. |
Door je beveiligingsraamwerk te stroomlijnen, versterk je de veerkracht van je organisatie tegen cyberdreigingen.
Checklist: rolwildgroei aanpakken met Entra ID
Doel: rolwildgroei voorkomen en oplossen om je identiteits- en toegangsbeheer te versterken: waarom rolwildgroei je beveiligingsraamwerk ondermijnt en hoe je dit aanpakt met Entra ID.
- Inventariseer huidige rollen en toewijzingen
- Actie: exporteer alle ingebouwde en aangepaste rollen, inclusief Azure AD, Azure RBAC en bevoegde rollen.
- Waarom: vormt de uitgangssituatie om wildgroei en verweesde machtigingen op te sporen.
- Eigenaar: IAM/beheerteam | Prioriteit: hoog | Status: ☐
- Koppel rollen aan bedrijfsfuncties en het principe van minimale rechten
- Actie: documenteer per rol het zakelijke doel en de benodigde machtigingen; identificeer rollen met te veel machtigingen.
- Waarom: zorgt ervoor dat rollen overeenkomen met de daadwerkelijke functie-eisen en het principe van minimale rechten afdwingen.
- Eigenaar: applicatie-eigenaren | Prioriteit: hoog | Status: ☐
- Consolideer en rationaliseer dubbele of overlappende rollen
- Actie: voeg vergelijkbare rollen samen of verwijder ongebruikte of aangepaste rollen; vervang ze waar mogelijk door rollen met een goed afgebakende scope.
- Waarom: vermindert de complexiteit en het aanvalsoppervlak dat door rolwildgroei ontstaat.
- Eigenaar: IAM/beheerteam | Prioriteit: gemiddeld | Status: ☐
- Hanteer standaarden voor naamgeving en classificatie van rollen
- Actie: definieer naamgevingsconventies, classificatietags (bijvoorbeeld beheer, alleen-lezen, tijdelijk) en documentatie-eisen.
- Waarom: maakt rollen vindbaar en bestuur eenvoudiger.
- Eigenaar: Identity Governance Lead | Prioriteit: gemiddeld | Status: ☐
- Gebruik Privileged Identity Management (PIM) voor verhoogde rollen
- Actie: vereis geschikte toewijzing met goedkeuring, activering just-in-time en tijdgebonden toegang voor alle bevoegde rollen.
- Waarom: beperkt permanente bevoegdheden en vermindert blijvende overmatige rechten.
- Eigenaar: Security/IT Ops | Prioriteit: hoog | Status: ☐
- Voer rolgebaseerde toegangsreviews uit
- Actie: plan periodieke toegangsreviews in Entra ID voor bevoegde en kritieke rollen; betrek eigenaren en leidinggevenden.
- Waarom: regelmatige reviews signaleren geleidelijke rechtenuitbreiding en verouderde toewijzingen.
- Eigenaar: resource-eigenaren | Prioriteit: hoog | Status: ☐
- Dwing entitlement management en toegangspakketten af
- Actie: gebruik entitlement management in Entra ID om gecatalogiseerde toegangspakketten te definiëren met goedkeuringsworkflows en verloopdatums.
- Waarom: centraliseert toegangsaanvragen en voorkomt ad-hoc wildgroei van rollen.
- Eigenaar: IAM/beheerteam | Prioriteit: gemiddeld | Status: ☐
- Automatiseer provisioning en deprovisioning
- Actie: koppel HR-systemen en automatisering van de identiteitslevenscyclus om roltoewijzingen op basis van attributen en gebeurtenissen toe te kennen, te wijzigen en in te trekken.
- Waarom: vermindert handmatige fouten bij roltoewijzing en verweesde toegang.
- Eigenaar: Identity Engineering | Prioriteit: hoog | Status: ☐
- Monitor wijzigingen in roltoewijzingen en afwijkende activeringen
- Actie: Configureer diagnostische logboeken, waarschuwingen en Sentinel-analyses voor het aanmaken, toewijzen en activeren van rollen.
- Waarom: Hiermee signaleer je vroeg verdachte wildgroei aan rollen.
- Eigenaar: Security Operations | Prioriteit: Hoog | Status: ☐
- Pas voorwaardelijke toegang en functiescheiding toe
- Actie: Combineer rolbeheer met voorwaardelijke toegangsbeleidsregels en handhaaf functiescheiding voor kritieke acties.
- Waarom: Beperkt het risico, ook als rollen ruim zijn, en voorkomt samenspanning en misbruik.
- Eigenaar: Security Architecture | Prioriteit: Hoog | Status: ☐
- Stel een vervaldatum in voor tijdelijke rollen en toegang
- Actie: Eis dat alle tijdelijke of noodrolltoewijzingen een automatische vervaldatum en herzieningsmomenten hebben.
- Waarom: Voorkomt permanente verhoogde toegang en cumulatieve wildgroei.
- Eigenaar: IAM/Admin Team | Prioriteit: Hoog | Status: ☐
- Handhaaf goedkeuringsworkflows voor wijzigingen in rollen
- Actie: Eis gedocumenteerde onderbouwing en goedkeuring door meerdere partijen voor het aanmaken of wijzigen van rollen.
- Waarom: Beperkt de wildgroei aan aangepaste rollen en zorgt voor governance.
- Eigenaar: Change Control Board | Prioriteit: Gemiddeld | Status: ☐
- Documenteer en publiceer beleid voor het gebruik van rollen
- Actie: Houd toegankelijke documentatie bij over het doel, de eigenaren en de gebruiksrichtlijnen van rollen, en train betrokkenen.
- Waarom: Stimuleert verantwoord toewijzen en vermindert ad-hoc aanmaak van rollen.
- Eigenaar: IAM Governance | Prioriteit: Gemiddeld | Status: ☐
- Voer periodieke beoordelingen uit van rolbevoegdheden en machtigingen
- Actie: Controleer rolDefinities op te ruime machtigingen en pas rolbereiken aan om de privileges te beperken.
- Waarom: Voorkomt rol-kruip, waarbij rollen in de loop van de tijd extra machtigingen krijgen.
- Eigenaar: Security/Audit | Prioriteit: Gemiddeld | Status: ☐
- Stel KPI's op en rapporteer over wildgroei aan rollen
- Actie: Houd de volgende meetwaarden bij: aantal rollen, ongebruikte rollen, percentage geprivilegieerde accounts met permanente toegang en doorlooptijd om bevindingen te verhelpen.
- Waarom: Geeft meetbare voortgang bij het terugdringen van rolwildgroei en het verbeteren van de beveiligingspositie.
- Eigenaar: Security Metrics | Prioriteit: Laag/Gemiddeld | Status: ☐
- Voer gesimuleerde aanvallen en opschoonoefeningen uit
- Actie: Simuleer periodiek escalatie van privileges en voer opschoonsprints uit om onnodige rollen en toewijzingen te verwijderen.
- Waarom: Valideert de maatregelen en brengt verborgen risico's van wildgroei aan het licht.
- Eigenaar: Red Team/Blue Team | Prioriteit: Gemiddeld | Status: ☐
Tips voor afronding: begin met een inventarisatie van rollen, handhaaf PIM en entitlement management, automatiseer levenscyclusgebeurtenissen en monitor continu. Waarom wildgroei aan rollen je beveiligingskader by design ondermijnt, is hiermee al duidelijk. Gebruik deze checklist om te plannen, eigenaren toe te wijzen en de status bij te houden totdat de wildgroei aan rollen onder controle is.
Veelgestelde vragen: wildgroei aan cybersecuritytools en de kosten van wildgroei aan tools
Wat is wildgroei aan rollen en hoe ondermijnt het je beveiligingskader?
Wildgroei aan rollen ontstaat wanneer gebruikers meer machtigingen opbouwen dan hun functie vereist. Dat komt vaak doordat organisaties nieuwe beveiligingsproducten, nieuwe tools of ad-hoc toegang toevoegen in plaats van werkprocessen te consolideren. Hierdoor neemt het aanvalsoppervlak toe en ontstaan beveiligingslekken, vermindert het overzicht en de controle, wordt governance complexer en wordt het voor securityteams moeilijker om dreigingen te detecteren. Zo wordt de beveiligingspositie van de organisatie verzwakt.
Hoe hangt wildgroei aan rollen samen met wildgroei aan cybersecuritytools en leveranciers?
Wildgroei aan rollen en wildgroei aan cybersecuritytools versterken elkaar: veel tools en leveranciers leiden tot versnipperd identiteits- en toegangsbeleid over de hele beveiligingsstack, en elke nieuwe tool brengt meestal eigen rollen en machtigingen met zich mee. Door die versnippering is het lastig om governance te centraliseren, wordt het beheer van toegang binnen de hele beveiligingsomgeving complexer en kan dit leiden tot ernstige beveiligingsrisico's en compliancefouten.
Kan wildgroei aan rollen de kosten van wildgroei aan tools voor mijn organisatie verhogen?
Ja. Wildgroei aan rollen veroorzaakt verborgen kosten doordat SOC-teams (security operations center) meer tijd kwijt zijn aan handmatige toegangsbeoordelingen, herstelwerkzaamheden en incidentonderzoeken over veel beveiligingsproducten heen. Organisaties betalen dan voor overlappende functionaliteit en dubbele licenties, terwijl hun cyberweerbaarheid en de effectiviteit van detectie en respons afnemen. Zo stijgen de totale kosten van wildgroei aan tools.
Welke problemen met overzicht en controle ontstaan door wildgroei aan rollen?
Rollenwildgroei ondermijnt zichtbaarheid en controle, omdat niet meer duidelijk is wie toegang heeft tot wat. Als rollen tussen tools inconsistent zijn, kunnen securityteams moeilijk in kaart brengen welke endpoints, gebruikersprivileges en dekking van threat detection er zijn. Daardoor wordt het lastiger om laterale beweging of misbruik van privileges te detecteren. Dit gebrek aan gecentraliseerd overzicht verzwakt detectie en respons en vergroot de kans op beveiligingsincidenten.
Welke invloed heeft rollenwildgroei op compliance en governance?
Rollenwildgroei maakt compliance lastiger, omdat het moeilijker wordt aan te tonen dat het least-privilegeprincipe wordt toegepast, dat taken goed gescheiden zijn en dat toegangsbeleid overal consistent is. Versnipperde rollen over veel securitytools en leveranciers maken auditlogs onvolledig of inconsistent. Dat vergroot het risico op non-compliance en regelgevende boetes, tenzij je consolidatie en verbeteringen in governance doorvoert.
Welke praktische stappen verminderen rollenwildgroei en verbeteren de algehele beveiliging?
Begin met het inventariseren van rollen in je securitystack en koppel ze aan bedrijfsprocessen. Schaf overbodige rollen af wanneer je tools consolideert of identity en toegangsbeheer centraliseert. Implementeer role-based access control, automatiseer provisioning en deprovisioning, en geef de voorkeur aan minder tools die goed met elkaar integreren. Deze maatregelen verminderen toolwildgroei op het gebied van cybersecurity, vereenvoudigen threat detection en respons, en versterken de securitypositie van de organisatie.
Hoe helpt automatisering om rollenwildgroei te voorkomen en detectie en respons te verbeteren?
Automatisering zorgt voor consistente roltoewijzingen en voorkomt handmatige fouten die wildgroei veroorzaken. Geautomatiseerd beheer van de identity-levenscyclus, toegangscontroles en het doorvoeren van beleid over geïntegreerde securityplatforms verminderen het aantal handmatige wijzigingen dat tot wildgroei leidt voor analisten. Zo verkort het de responstijd in het SOC en hebben securityprofessionals meer tijd voor waardevolle threat detection en remediation.
Wanneer is consolidatie of een overstap naar een securityplatform de juiste aanpak?
Consolidatie is passend wanneer veel tools functioneel overlappen, wat versnippering, leverancierswildgroei en hogere kosten veroorzaakt. Een overstap naar een uniform securityplatform, of het terugbrengen van het aantal securityproducten, kan zorgen voor herstelde zichtbaarheid en minder complexiteit bij het beheren van toegang en dreigingen. Daarnaast levert het echte beveiligingsresultaten op, zoals betere cyberweerbaarheid, snellere detectie en respons en beter governance.
Hoe moeten organisaties nieuwe tools beoordelen om te voorkomen dat rollenwildgroei erger wordt?
Beoordeel of een nieuwe tool integreert met bestaande identity- en toegangsbeheersing, gecentraliseerde provisioning ondersteunt en het aantal tools in je securitystack verlaagt. Bepaal of de tool in een onvervulde behoefte voorziet of bestaande functionaliteit dupliceert, en eis duidelijke rol- en machtigingsmodellen. Door te letten op integratie, minder tools en automatisering voorkom je wildgroei in cybersecurity. Zo beperk je de impact die elke nieuwe tool heeft op de securitypositie van de organisatie.