 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Omijanie zabezpieczeń Microsoft 365: ewolucja phishingu napędzanego przez AI
By Mirko Peters ·
Witamy ponownie w towarzyszącym podcastowi blogu. Dziś zagłębiamy się w techniczne szczegóły tego, jak współcześni przestępcy potrafią przemykać obok domyślnych granic bezpieczeństwa pakietów produktywności dla przedsiębiorstw.
Automatically translated with AI from the original post. Read the English original
Witamy ponownie w towarzyszącym podcastowi blogu. Dziś zagłębiamy się w techniczne szczegóły tego, jak współcześni aktorzy zagrożeń potrafią przemykać obok domyślnych granic bezpieczeństwa pakietów produktywności dla przedsiębiorstw. Jeśli zarządzasz środowiskiem firmowym, wiesz już, że obrona obwodowa nie jest już zadaniem typu „ustaw i zapomnij”. Aktorzy zagrożeń wykorzystują zaawansowaną automatyzację, podszywanie się pod marki i złożone techniki socjotechniczne, przez które filtry antyspamowe z dawnych lat wyglądają na całkowicie przestarzałe. W tym wpisie rozłożymy na czynniki pierwsze mechanikę, dzięki której atakujący omijają natywne zabezpieczenia Microsoft 365, przyjrzymy się utrzymującym się zagrożeniom ze strony złośliwego oprogramowania i luk typu zero-day oraz omówimy konkretne kroki, które możesz podjąć już dziś, aby zabezpieczyć swoje cyfrowe środowisko pracy.
Wprowadzenie do phishingu napędzanego przez AI w Microsoft 365
Krajobraz zagrożeń związanych z chmurowymi narzędziami produktywności zmienił się zasadniczo w ostatnich latach. Cyberprzestępcy nie polegają już na źle przetłumaczonych, ogólnych wiadomościach e-mail pełnych rażących błędów gramatycznych. Generatywna sztuczna inteligencja pozwala aktorom zagrożeń tworzyć na dużą skalę wysoce spersonalizowane kampanie phishingowe, uwzględniające kontekst. Takie nowoczesne ataki socjotechniczne osiągają zdumiewające wskaźniki kliknięć, regularnie przewyższając tradycyjne wektory zagrożeń o znaczną przewagę. Wraz z tym, jak organizacje przenoszą się coraz głębiej do ekosystemów chmurowych, atakujący podążyli za nimi, koncentrując się na wykorzystywaniu zaufania, jakim użytkownicy darzą codzienne aplikacje biznesowe, takie jak poczta e-mail, SharePoint i Microsoft Teams.
Taktyki phishingowe i techniki unikania wykrycia
Atakujący phishingowi stale dostosowują swoje metody, by przemknąć obok zabezpieczeń Microsoft 365. Stosują zaawansowane techniki phishingowe, które wykorzystują luki w zabezpieczeniach poczty e-mail w M365. Jedna z częstych taktyk polega na podszywaniu się pod marki. Atakujący tworzą wiadomości, które wyglądają tak, jakby pochodziły od zaufanych firm, często kopiując logotypy i układ graficzny. Te wiadomości nakłaniają do kliknięcia złośliwych linków lub wprowadzenia danych logowania na fałszywych stronach logowania.
Inną metodą jest obfuskacja. Atakujący zniekształcają adresy URL w wiadomościach, aby były nierozpoznawalne dla filtrów Microsoft 365. Ta taktyka pomaga wiadomościom phishingowym ominąć wykrywanie i trafić do skrzynki odbiorczej. Atakujący osadzają też logotypy Microsoft w tabelach HTML, których wiele programów zabezpieczających nie analizuje dokładnie. Dzięki temu wiadomości phishingowe wyglądają wiarygodnie i unikają skanowania bezpieczeństwa.
Atakujący wykorzystują funkcję Direct Send w Microsoft 365, aby wysyłać wiadomości phishingowe, które wyglądają tak, jakby pochodziły z wnętrza Twojej organizacji. Podważa to wewnętrzne zaufanie i zwiększa prawdopodobieństwo, że dasz się nabrać na sztuczki socjotechniczne. Wykorzystują także zaproszenia kalendarza, aby wplatać próby phishingu w Twój codzienny przepływ pracy, co utrudnia dostrzeżenie zagrożeń. W połączeniu z atakami zmęczenia MFA – kiedy otrzymujesz powtarzające się żądania uwierzytelnienia, aż w końcu przypadkowo zatwierdzisz jedno z nich – taktyki te zwiększają ryzyko przejęcia danych uwierzytelniających.
Techniki stosowane przez atakujących
- Podszywanie się pod marki, by naśladować zaufane firmy i wprowadzać użytkowników w błąd
- Obfuskacja adresów URL, aby ukryć złośliwe linki przed filtrami bezpieczeństwa
- Osadzanie logotypów w tabelach HTML, aby uniknąć wykrycia
- Wykorzystanie Direct Send, aby wyglądać jak wiadomości wewnętrzne
- Użycie zaproszeń kalendarza do maskowania prób phishingu
- Przeprowadzanie ataków zmęczenia MFA, aby ominąć uwierzytelnianie wieloskładnikowe
Te zaawansowane techniki phishingowe pokazują, jak ewoluuje charakter zagrożeń e-mailowych. Microsoft 365 Defender oferuje silną ochronę, ale nie jest w stanie wychwycić każdej wiadomości phishingowej. Niektóre wiadomości nadal omijają filtry, narażając Cię na ryzyko.
Przykłady z życia wzięte
Najnowsze dane pokazują, że ponad 340 organizacji korzystających z Microsoft 365 padło ofiarą ataków phishingowych z kodem urządzenia. Ataki te nakłaniają użytkowników do zatwierdzania złośliwych logowań, omijając tradycyjne środki bezpieczeństwa. W okresie rozliczeń podatkowych atakujący nasilają kampanie phishingowe, wykorzystując pilne motywy związane z podatkami. Personalizują wiadomości, aby były bardziej przekonujące i zwiększały wskaźniki kliknięć.
Wiadomości phishingowe często przychodzą w przebraniu komunikatów działu IT lub wewnętrznej korespondencji. Atakujący liczą na Twoje zaufanie do znanych nadawców i formatów. To podejście socjotechniczne wykorzystuje ludzkie zachowania, ułatwiając kradzież danych uwierzytelniających lub dostarczenie złośliwego oprogramowania.
Konsekwencje ataków phishingowych
Ataki phishingowe mogą wyrządzić poważne szkody w Twojej organizacji. Napastnicy kradną nazwy użytkowników i hasła, zyskując dostęp do kont poczty e-mail, aplikacji w chmurze i portali bankowych. Mogą wdrożyć oprogramowanie ransomware, szyfrując Twoją sieć i żądając wysokich opłat za przywrócenie dostępu. Przed zaszyfrowaniem napastnicy często wykradają wrażliwe dane, takie jak rekordy klientów czy własność intelektualna, co powoduje problemy prawne i regulacyjne.
| Konsekwencja | Opis |
|---|---|
| Kradzież poświadczeń | Skradzione nazwy użytkowników i hasła używane do uzyskiwania dostępu do krytycznych kont |
| Wdrożenie ransomware | Sieci zaszyfrowane, a okup za ich odblokowanie jest kosztowny |
| Eksfiltracja danych | Wrażliwe dane wykradzione przed zaszyfrowaniem, co prowadzi do problemów z zgodnością z przepisami |
| Obejście MFA | Napastnicy nakłaniają użytkowników do zatwierdzania uwierzytelniania lub dodają numery telefonów kontrolowane przez napastnika |
| Ruch boczny i eskalacja uprawnień | Napastnicy przemieszczają się po Twojej sieci, kompromitując kolejne systemy, zanim zostaną wykryci |
Phishing w dużej mierze opiera się na manipulowaniu zachowaniem ludzi. Około 90% cyberataków obejmuje inżynierię społeczną. Jedno błędne kliknięcie lub zatwierdzenie może przełamać cały perymetr bezpieczeństwa. Phishing pozostaje jedną z głównych przyczyn wycieków danych w środowiskach Microsoft 365, odpowiadając za niemal 20% incydentów. Skutki finansowe są ogromne: średni koszt naruszenia bezpieczeństwa wynosi 4,88 mln USD.
Aby ograniczyć ryzyko, połącz zabezpieczenia techniczne z edukacją użytkowników. Szkol pracowników, aby rozpoznawali próby phishingu i weryfikowali nieoczekiwane prośby. Korzystaj z narzędzi do zapobiegania utracie danych oraz szyfrowania poczty e-mail, aby chronić wrażliwe informacje. Monitoruj aktywność sieci pod kątem podejrzanych zachowań i egzekwuj rygorystyczną kontrolę dostępu.
Pamiętaj, że ataki phishingowe wykorzystują zarówno technologię, jak i ludzkie zaufanie. Wzmocnienie obrony wymaga czujności na obu tych frontach.
Opóźnienia w wykrywaniu złośliwego oprogramowania a wywiad o zagrożeniach
Microsoft 365 oferuje wbudowane zabezpieczenia przed złośliwym oprogramowaniem, ale mają one istotne ograniczenia. Na przykład pliki przesyłane do usług SharePoint lub OneDrive nie są skanowane natychmiast. Zamiast tego skanowanie odbywa się asynchronicznie, co oznacza, że możesz pobrać zainfekowane pliki, nie zdając sobie z tego sprawy. Gdy tak się stanie, Microsoft 365 ostrzega dopiero po fakcie, przez co pozostajesz podatny na atak.
Co więcej, platforma opiera się na ograniczonej liczbie silników antymalware. Takie uzależnienie zwiększa narażenie na ataki zero-day, które wykorzystują wcześniej nieznane luki. Nowe odmiany złośliwego oprogramowania mogą być identyfikowane średnio przez 49 dni. To opóźnienie stwarza napastnikom znaczącą szansę na wykorzystanie słabości Twoich zabezpieczeń.
Jak dostarczane jest złośliwe oprogramowanie
Złośliwe oprogramowanie często przenika do systemów różnymi kanałami. Napastnicy mogą wykorzystywać wiadomości phishingowe, złośliwe załączniki lub podejrzane linki, aby dostarczyć malware. Gdy klikniesz link lub pobierzesz zainfekowany plik, malware może uruchomić swój ładunek. Może to prowadzić do wycieków danych, ataków ransomware lub nieautoryzowanego dostępu do wrażliwych informacji.
Wpływ na organizacje
Wpływ złośliwego oprogramowania na organizacje może być druzgocący. Możesz ponieść straty finansowe, utratę reputacji i konsekwencje prawne. Malware może zakłócić działanie firmy, prowadząc do przestojów i utraty produktywności. Dodatkowo koszty odtworzenia systemów i usunięcia skutków ataku mogą być znaczne.
Znaczenie wywiadu o zagrożeniach
Aby zwiększyć skuteczność wykrywania złośliwego oprogramowania w Microsoft 365, kluczową rolę odgrywa wywiad o zagrożeniach. Dostarcza on istotnego kontekstu dla nietypowych działań, dzięki czemu zespoły bezpieczeństwa mogą szybko reagować. Identyfikując wskaźniki kompromitacji (IOC), takie jak adresy URL, skróty plików i adresy IP powiązane z działaniami przestępczymi, wywiad o zagrożeniach pomaga wyprzedzać potencjalne zagrożenia.
Integracja taktycznego wywiadu o zagrożeniach z produktami zabezpieczeń pozwala wykrywać zagrożenia i chronić przed nimi na dużą skalę. Zrozumienie technik, taktyk i procedur (TTP) stosowanych przez podmioty zagrażające dzięki ustrukturyzowanemu wywiadowi o zagrożeniach poprawia zdolności wykrywania. Ta wiedza wspiera skuteczniejsze poszukiwanie zagrożeń i reagowanie, a ostatecznie wzmacnia ogólną postawę bezpieczeństwa.
Pamiętaj, że bycie na bieżąco z nowymi zagrożeniami i wykorzystywanie wywiadu o zagrożeniach mogą znacząco zmniejszyć ryzyko ataków złośliwego oprogramowania w Twojej organizacji.
Zagrożenia typu zero-day i strategie łagodzenia
Luki w zabezpieczeniach typu zero-day stanowią poważne zagrożenie dla środowiska Microsoft 365. Są to błędy w oprogramowaniu, które atakujący wykorzystują, zanim twórcy wydadzą poprawkę. Gdy luka typu zero-day stanie się publicznie znana, atakujący mogą szybko ją wykorzystać. Ta szybka eksploatacja pokazuje, jak ważne jest terminowe wdrażanie poprawek.
Jak są wykorzystywane
Atakujący często stosują różne metody, aby wykorzystać luki typu zero-day. Mogą rozpowszechniać złośliwe oprogramowanie za pośrednictwem wiadomości phishingowych lub zainfekowanych stron internetowych. Gdy klikniesz złośliwy link lub pobierzesz zainfekowany plik, złośliwe oprogramowanie może uruchomić swój ładunek. Może to prowadzić do nieautoryzowanego dostępu do wrażliwych danych, a nawet do całkowitego przejęcia systemu.
Najnowsze statystyki pokazują, że podczas comiesięcznego wydania poprawek Microsoft z lutego 2026 r. firma usunęła 54 luki, w tym 6, które były aktywnie wykorzystywane. Wskazuje to na znaczną częstotliwość wykorzystywania luk w środowiskach Microsoft 365. Obecność tych luk typu zero-day dotyczy podstawowych komponentów systemu Windows oraz narzędzi pakietu Office, co podkreśla ryzyko w środowiskach przedsiębiorstw.
Studia przypadków
Kilka głośnych incydentów ilustruje zagrożenia związane z exploitami typu zero-day. Na przykład duży atak był ukierunkowany na serwery Microsoft Exchange: wykorzystano lukę typu zero-day, aby uzyskać nieautoryzowany dostęp do tysięcy organizacji. Atakujący wykorzystali ten dostęp do wdrożenia oprogramowania ransomware, co spowodowało rozległe zakłócenia i straty finansowe. Takie incydenty dobitnie pokazują, jak istotne są solidne środki bezpieczeństwa.
Strategie łagodzenia zagrożeń
Aby chronić się przed zagrożeniami typu zero-day, warto wdrożyć kilka skutecznych strategii:
- Szkol pracowników w zakresie rozpoznawania wiadomości phishingowych i unikania podejrzanych linków lub załączników.
- Wdrażaj zabezpieczenia poczty e-mail, takie jak filtrowanie spamu, ochrona przed phishingiem i oprogramowaniem złośliwym.
- Używaj filtrowania sieci Web, aby blokować dostęp do znanych złośliwych witryn.
- Regularnie przeprowadzaj symulacje phishingu, aby skutecznie przygotowywać pracowników do reagowania na zagrożenia cyberbezpieczeństwa.
- Domyślnie wyłączaj makra w dokumentach i włączaj je wyłącznie w uzasadnionych przypadkach.
- Wdrażaj blokowanie plików, aby zapobiec uruchamianiu plików zawierających złośliwe makra.
- Używaj oprogramowania chroniącego przed złośliwym kodem, aby wykrywać i usuwać złośliwe makra.
- Wdrażaj rozwiązania DLP (ang. data loss prevention), aby monitorować i blokować nieautoryzowane transfery danych.
- Używaj zapór sieciowych oraz systemów wykrywania i zapobiegania włamaniom (IDS/IPS), aby wykrywać i blokować podejrzany ruch sieciowy.
- Wdrażaj usługi szyfrowania poczty e-mail firmy Microsoft, aby chronić wrażliwe dane przed nieautoryzowanym dostępem.
Stosując te strategie, możesz znacznie zmniejszyć ryzyko padnięcia ofiarą exploitów typu zero-day w swoim środowisku Microsoft 365.
Słabe punkty zabezpieczeń poczty e-mail i najlepsze praktyki
Zagrożenia związane z popularnymi typami plików
Typy plików często wykorzystywane w atakach
Niektóre typy plików stwarzają poważne zagrożenia w komunikacji e-mailowej. Atakujący często wykorzystują te pliki do dostarczania złośliwego oprogramowania lub realizacji schematów phishingowych. Do typowych typów plików wykorzystywanych w atakach należą:
- Pliki wykonywalne (.exe): Te pliki mogą uruchamiać złośliwy kod po otwarciu.
- Dokumenty pakietu Office (.docx, .xlsx): Atakujący osadzają w tych plikach makra, aby uruchamiać szkodliwe skrypty.
- Skompresowane pliki (.zip, .rar): Te pliki mogą zawierać wiele złośliwych plików, co utrudnia ich wykrycie.
Zrozumienie tych zagrożeń pomaga rozpoznawać potencjalne ataki w skrzynce odbiorczej.
Zachowania użytkowników i świadomość zagrożeń
Zachowania użytkowników odgrywają kluczową rolę w słabych punktach zabezpieczeń poczty e-mail. Badania pokazują, że wiele naruszeń bezpieczeństwa wynika z długotrwałych błędnych konfiguracji, a nie z nowych metod ataku. Na przykład brak konfiguracji protokołów uwierzytelniania poczty e-mail SPF, DKIM i DMARC sprawia, że organizacje są podatne na podszywanie się pod nadawcę. Ponadto wielu użytkowników omija mechanizmy zabezpieczeń, co zwiększa ryzyko skutecznych ataków.
Kluczowe znaczenie ma edukowanie pracowników w zakresie rozpoznawania prób phishingu. Szkolenie ich w zakresie zgłaszania podejrzanych wiadomości może znacząco ograniczyć liczbę naruszeń spowodowanych działaniami użytkowników. Warto promować kulturę świadomości bezpieczeństwa w organizacji.
Najlepsze praktyki obsługi poczty e-mail
Aby ograniczyć słabe punkty zabezpieczeń poczty e-mail, warto przyjąć kilka najlepszych praktyk:
- Włącz uwierzytelnianie wieloskładnikowe (MFA): Zapewnia dodatkową warstwę zabezpieczeń, wymagając dodatkowych czynników uwierzytelniania.
- Regularnie aktualizuj zasady ochrony przed phishingiem: Upewnij się, że zasady nie pozostają na ustawieniach domyślnych. Dostosuj je do potrzeb swojej organizacji.
- Monitorowanie aktywności poczty e-mail: Wykrywanie podejrzanej aktywności w poczcie e-mail i generowanie alertów pomagają zidentyfikować zagrożenia, takie jak kompromitacja poczty służbowej (BEC) i phishing.
- Regularne szkolenia: Edukuj pracowników w zakresie najnowszych technik phishingowych i tego, jak skutecznie na nie reagować.
- Wykorzystanie Microsoft Defender: To narzędzie usuwa średnio 70,8% złośliwych wiadomości e-mail już po ich dostarczeniu, co znacząco skraca czas, w którym zagrożenia pozostają w systemie.
Wdrażając te praktyki, możesz wzmocnić zabezpieczenia przed słabościami w zabezpieczeniach poczty e-mail w Microsoft 365.
Pamiętaj, że proaktywne podejście do bezpieczeństwa poczty e-mail może znacząco zmniejszyć ryzyko, że Twoja organizacja padnie ofiarą cyberzagrożeń.
Ryzyko wycieku danych i strategie zapobiegania
Zrozumienie wycieku danych
Wyciek danych oznacza nieautoryzowane przesyłanie poufnych informacji poza organizację. Może do niego dojść na wiele sposobów, często z powodu błędu ludzkiego lub niewystarczających zabezpieczeń. Zrozumienie typowych przyczyn wycieków danych jest kluczowe dla ochrony organizacji.
Typowe przyczyny
Na wyciek danych w środowiskach Microsoft 365 wpływa kilka czynników:
- Niezamierzone udostępnianie: Pracownicy mogą przypadkowo udostępnić poufne informacje niewłaściwym odbiorcom.
- Niebezpieczne przechowywanie: Dane poufne mogą być przechowywane na osobistych kontach usługi OneDrive, co zwiększa ryzyko nieautoryzowanego dostępu.
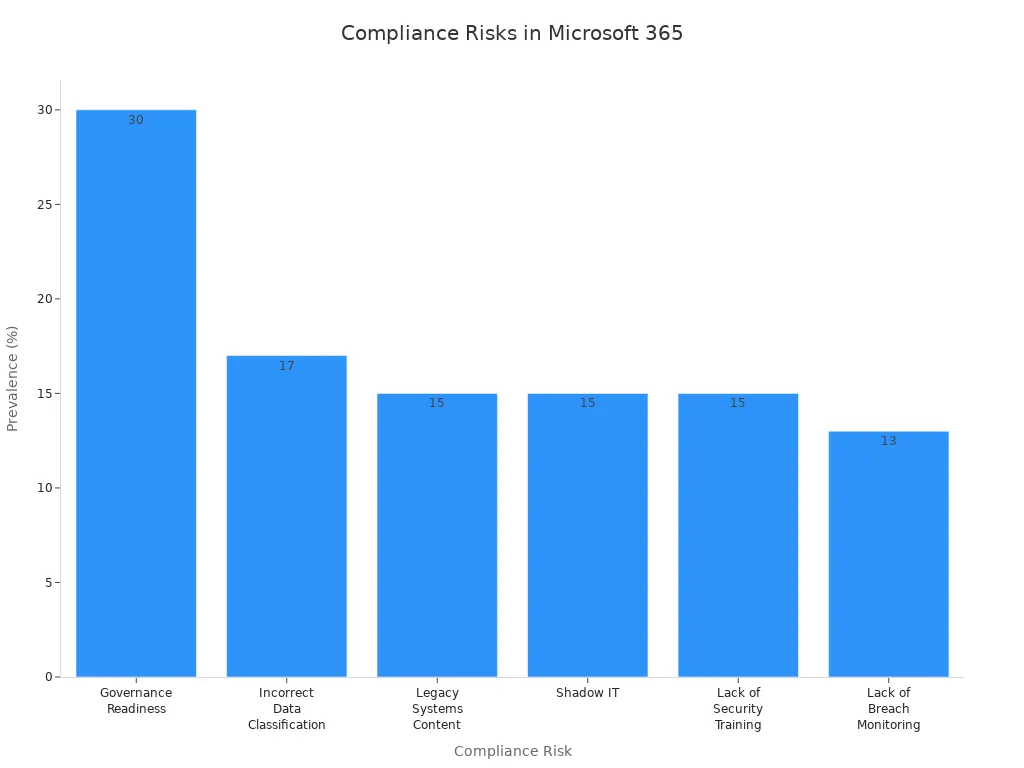
- Nieprawidłowe klasyfikacje zabezpieczeń: Nowo utworzona zawartość może nie dziedziczyć etykiet poufności z materiału źródłowego, co prowadzi do potencjalnej ekspozycji.
- Brak zasad zapobiegania utracie danych: Bez tych zasad poufne informacje mogą łatwo wyciec za pośrednictwem usług Microsoft 365.
Te problemy pokazują, jak ważna jest czujność i odpowiednie szkolenia, aby zapobiegać wyciekom danych.
Implikacje regulacyjne
Organizacje korzystające z Microsoft 365 muszą spełniać różne przepisy, aby uniknąć kar. Wdrożenie zasad zapobiegania utracie danych (DLP) jest niezbędne do wykrywania i zapobiegania wyciekom danych poufnych. Zasady te pomagają utrzymać zgodność z przepisami, takimi jak RODO i HIPAA. Klasyfikują i monitorują dane, automatyzują ich klasyfikację, wykrywają podejrzane działania oraz kontrolują dostęp do danych i sposób ich wykorzystania. Skuteczne DLP ogranicza ryzyko finansowe i wizerunkowe związane z wyciekami danych i wspiera spełnianie wymogów regulacyjnych.
Strategie zapobiegania wyciekom danych
Aby chronić informacje poufne, rozważ następujące strategie:
- Wdróż zasady DLP: Zasady te pomagają chronić poufne informacje i zapobiegają nieautoryzowanemu udostępnianiu.
- Monitoruj i doskonal zasady DLP: Stale dostosowuj zasady do zmieniających się potrzeb organizacji.
- Dostosuj typy informacji poufnych: Dopasuj te typy, aby zwiększyć dokładność ochrony danych.
- Wykorzystaj zaawansowane reguły DLP: Skorzystaj z uczenia maszynowego, aby lepiej wykrywać nietypowe wzorce użycia danych.
- Zintegruj DLP z innymi usługami Microsoft: Dzięki temu powstaje kompleksowa strategia ochrony danych.
Ponadto skonfiguruj dedykowane zasady DLP, które będą wykrywać i chronić informacje poufne w wiadomościach e-mail i załącznikach. Włącz powiadomienia, aby informować użytkowników, gdy próbują naruszyć zasady DLP. Dzięki tym krokom ograniczysz ryzyko kosztownych naruszeń danych i zapewnisz zgodność z wymogami regulacyjnymi.
Pamiętaj, że zapobieganie wyciekom danych wymaga proaktywnego podejścia. Regularne szkolenia i programy uświadamiające mogą pomóc pracownikom rozpoznawać potencjalne zagrożenia i je zgłaszać.
Podsumowując, zarządzanie bezpiecznym ekosystemem chmurowym wymaga stałej czujności w wielu obszarach – od powstrzymywania przejmowania poświadczeń napędzanego przez AI po utwardzanie konfiguracji przed automatycznym dostarczaniem złośliwego oprogramowania. Omówiliśmy wiele z tych konkretnych luk architektonicznych i ram ograniczania ryzyka w naszym powiązanym odcinku podcastu Stop Teams Phishing and Social Engineering in Microsoft 365. Koniecznie posłuchaj tego odcinka, aby dowiedzieć się więcej o zabezpieczaniu kanałów współpracy i ochronie dzierżaw przed nowoczesnymi podmiotami zagrożeń.
Musisz stale czuwać, aby chronić swoje środowisko Microsoft 365 przed atakami socjotechnicznymi. Edukacja użytkowników, którzy potrafią rozpoznać te zagrożenia, pozostaje Twoją najsilniejszą linią obrony. Ciągłe monitorowanie pomaga wcześnie wykrywać podejrzane działania. Poniżej znajduje się podsumowanie najważniejszych wniosków, które pomogą Ci w działaniach:
| Najważniejszy wniosek | Opis |
|---|---|
| Edukacja użytkowników | Szkol użytkowników, aby potrafili rozpoznawać ataki socjotechniczne. |
| Rozszerzone funkcje zabezpieczeń | Ulepszaj zabezpieczenia Microsoft 365, aby przeciwdziałać ewoluującym zagrożeniom. |
| Monitorowanie podejrzanych działań | Obserwuj nietypowe zachowania, aby wcześnie wykrywać ataki. |
Aby wzmocnić zabezpieczenia, włącz funkcję Advanced Threat Protection, wymuś uwierzytelnianie wieloskładnikowe i zastosuj zasady dostępu warunkowego. Te kroki pomagają ograniczyć ryzyko, a jednocześnie nie hamują produktywności organizacji. Pamiętaj, że atakujący coraz częściej biorą na celów narzędzia do współpracy, takie jak Teams, ponieważ użytkownicy im ufają. Bądź na bieżąco i działaj proaktywnie, aby chronić swoje dane.
Wskazówka: Regularne szkolenia i silne zasady tworzą bezpieczniejsze środowisko Microsoft 365 dla wszystkich.
Często zadawane pytania
Czym jest inżynieria społeczna w kontekście bezpieczeństwa M365?
Inżynieria społeczna polega na manipulowaniu ludźmi w celu uzyskania poufnych informacji. Atakujący wykorzystują zachowania człowieka, aby ominąć techniczne zabezpieczenia, i biorą na cel użytkowników Microsoft 365.
Jak rozpoznać wiadomości phishingowe?
Zwróć uwagę na podejrzane adresy nadawców, nieoczekiwane załączniki lub pilne prośby o podanie danych osobowych. Zawsze sprawdź źródło, zanim klikniesz łącze lub pobierzesz plik.
Jakie kroki mogę podjąć, aby zwiększyć bezpieczeństwo poczty e-mail?
Włącz uwierzytelnianie wieloskładnikowe (MFA), regularnie aktualizuj zasady przeciwdziałania phishingowi i prowadź szkolenia pracowników z rozpoznawania prób phishingu. Te działania wzmacniają Twoją obronę.
Dlaczego edukacja użytkowników jest ważna w zapobieganiu atakom?
Przeszkoleni użytkownicy potrafią rozpoznawać podejrzane działania i je zgłaszać. Szkolenia pomagają budować kulturę świadomości bezpieczeństwa, co zmniejsza prawdopodobieństwo skutecznych ataków socjotechnicznych.
Czym są luki typu zero-day?
Luki typu zero-day to błędy w oprogramowaniu, które atakujący wykorzystują, zanim twórcy wydadzą poprawki. Stanowią one poważne zagrożenie dla Twojego środowiska Microsoft 365.
Jak złośliwe oprogramowanie zwykle trafia do środowisk Microsoft 365?
Złośliwe oprogramowanie często dostaje się przez wiadomości phishingowe, złośliwe załączniki lub przejęte łącza. Kliknięcie ich może uruchomić szkodliwy ładunek, prowadząc do wycieku danych lub nieautoryzowanego dostępu.
Czym jest Data Loss Prevention (DLP)?
Data Loss Prevention (DLP) to strategie i narzędzia, które zapobiegają udostępnianiu poufnych informacji poza organizacją. Zasady DLP pomagają zachować zgodność z przepisami i chronią dane.
Jak monitorować podejrzane działania w M365?
Korzystaj z wbudowanych narzędzi monitorowania Microsoft 365, aby śledzić aktywność użytkowników. Ustaw alerty dotyczące nietypowych zachowań, takich jak wielokrotne nieudane próby logowania lub dostęp z nieznanych lokalizacji.