 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Opanowanie zarządzania chmurą: dlaczego Azure Policy to Twój najlepszy przyjaciel
By Mirko Peters ·
Witamy ponownie w towarzyszącym podcastowi blogu! W świecie, w którym technologia chmurowa rozwija się w zawrotnym tempie, zrozumienie, jak skutecznie zarządzać, zabezpieczać i nadzorować swoim środowiskiem, ma większe znaczenie niż kiedykolwiek. Azure ma ogromny udział w rynku chmury dla przedsiębiorstw, a organizacje na całym świecie szybko migrują obciążenia, modernizują aplikacje i wzmacniają
Automatically translated with AI from the original post. Read the English original
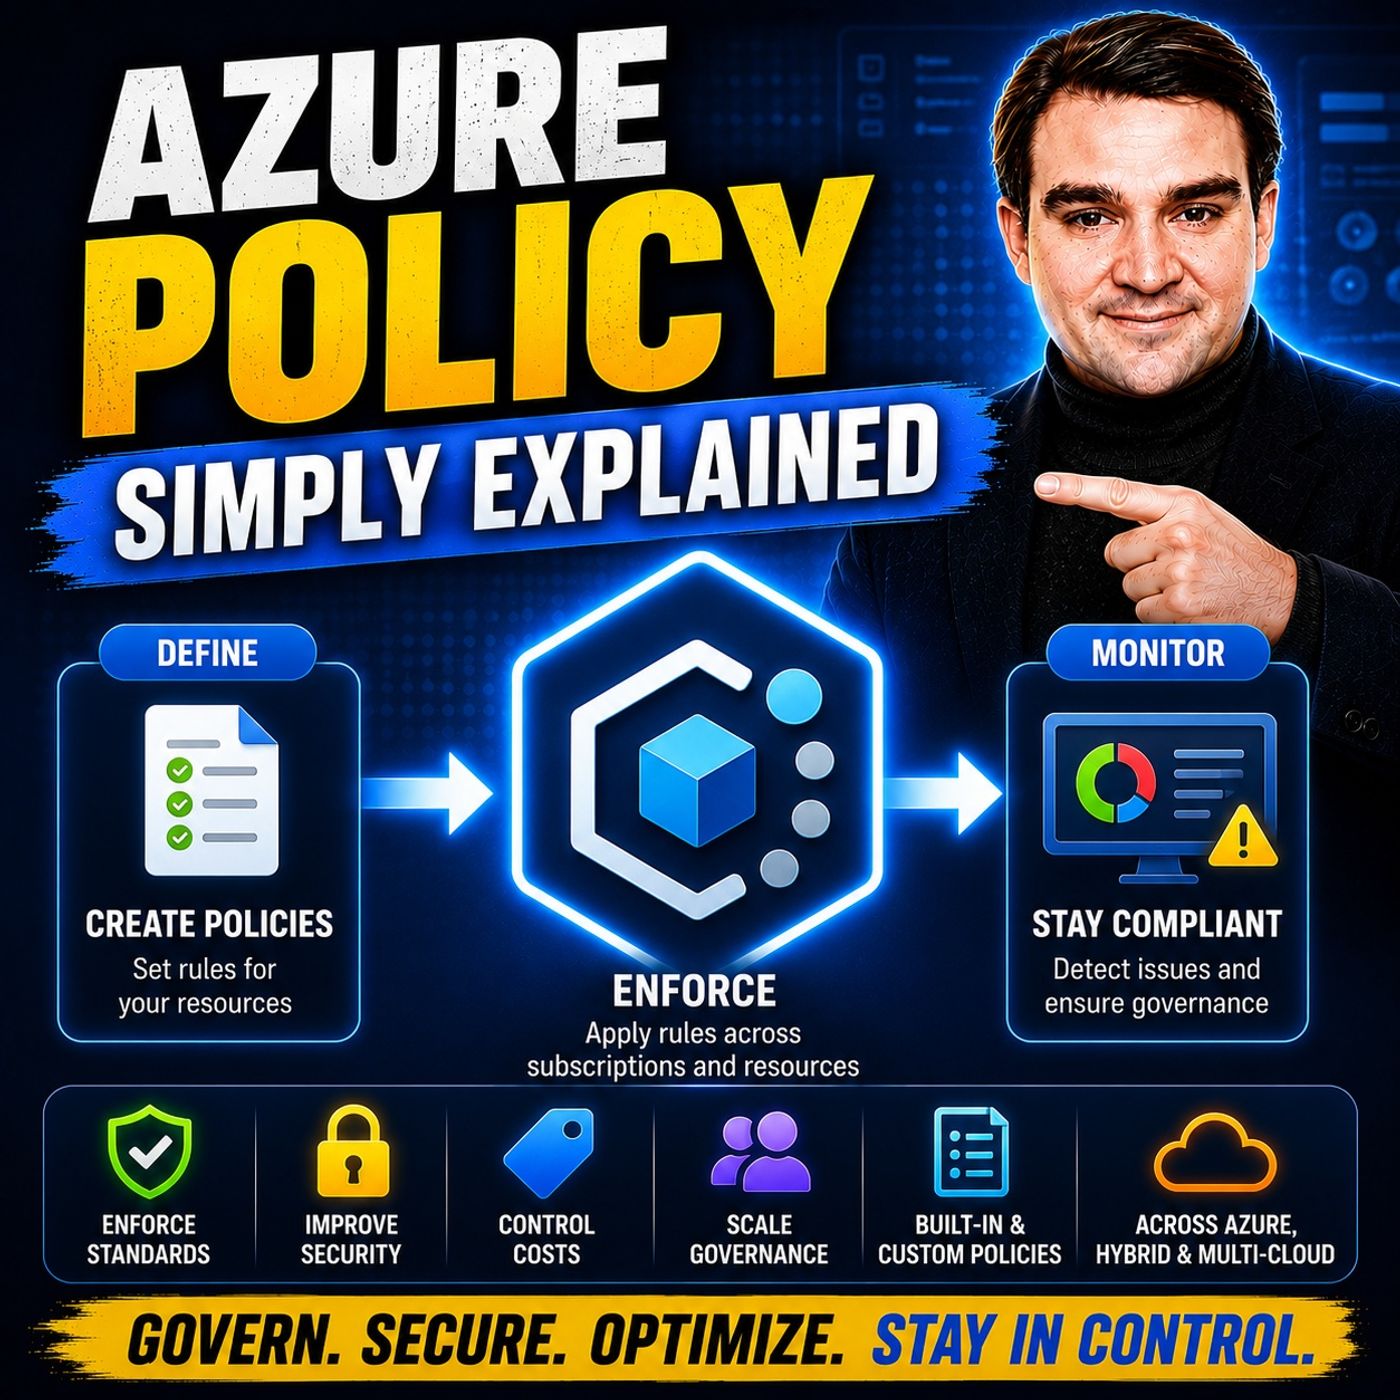
Witamy ponownie w towarzyszącym podcastowi blogu! W świecie, w którym technologia chmurowa rozwija się w zawrotnym tempie, zrozumienie, jak skutecznie zarządzać, zabezpieczać i nadzorować swoim środowiskiem, ma większe znaczenie niż kiedykolwiek. Azure ma ogromny udział w rynku chmury dla przedsiębiorstw, a organizacje na całym świecie szybko migrują obciążenia, modernizują aplikacje i wzmacniają zespoły deweloperskie. Takie tempo często niesie jednak ukryte wyzwanie: dryf konfiguracji, rosnące koszty chmury i luki w zgodności. Właśnie tutaj na ratunek przychodzi Azure Policy.
Jeśli kiedykolwiek patrzyłeś na nieuporządkowaną grupę zasobów, zastanawiając się, kto wdrożył niezaszyfrowany dysk albo dlaczego rachunek za chmurę nagle wzrósł z dnia na dzień, to nie jesteś w tym sam. W tym kompleksowym przewodniku przyjrzymy się bliżej filarom zarządzania chmurą i pokażemy, jak Azure Policy automatyzuje kontrole zgodności, zapobiega dryfowi konfiguracji i chroni środowisko bez spowalniania zespołów inżynierskich. Niezależnie od tego, czy jesteś architektem projektującym korporacyjne strefy docelowe (landing zones), czy administratorem, który dba o porządek w subskrypcjach, opanowanie tego narzędzia to naprawdę przełom.
Zanim zagłębimy się w szczegóły techniczne, gorąco zachęcam do posłuchania naszego towarzyszącego odcinka podcastu, Azure Policy - Simply Explained, w którym tłumaczymy te same koncepcje prostym, praktycznym językiem. A teraz przejdźmy do tego, jak możesz przejąć pełną kontrolę nad swoim ekosystemem chmurowym.
Przegląd Azure Policy
Podstawowe koncepcje Azure Policy
Azure Policy to podstawowa usługa platformy Microsoft Azure, która umożliwia tworzenie, przypisywanie i zarządzanie zasadami wymuszającymi zgodność i bezpieczeństwo w zasobach, tożsamościach i subskrypcjach. Traktuj ją jako swój kompleksowy zestaw narzędzi do zarządzania chmurą. Dzięki Azure Policy możesz definiować reguły określające, jak powinny być konfigurowane zasoby, jakie konwencje nazewnictwa muszą być stosowane oraz które regiony są dopuszczalne ze względu na rezydencję danych.
Dlaczego taki poziom kontroli jest tak istotny? Wraz ze wzrostem skali organizacji ręczny nadzór staje się niemożliwy. Azure Policy wypełnia tę lukę, zapewniając zautomatyzowane zabezpieczenia (guardrails). Oto najważniejsze powody, dla których organizacje wdrażają Azure Policy w swoim modelu operacyjnym chmury:
- Zgodność: Zapewnia ścisłe przestrzeganie regulacji i ram, takich jak ISO 27001, HIPAA i PCI DSS.
- Bezpieczeństwo: Wdraża obowiązkowe bazowe poziomy zabezpieczeń, takie jak wymuszone szyfrowanie, wymagania bezpiecznego transferu i konfiguracje zapory.
- Spójność operacyjna: Utrzymuje jednolite zarządzanie w różnych zespołach, projektach i obciążeniach dzięki warstwowym inicjatywom zasad.
- Zarządzanie kosztami: Wymusza obowiązkowe tagowanie w celu wskazania właściciela zasobu i przypisania kosztów, co umożliwia dokładne rozliczenia wewnętrzne i śledzenie cyklu życia.
- Ograniczenia regionów: Ogranicza wdrażanie zasobów do zatwierdzonych regionów Azure, aby zagwarantować suwerenność danych i zgodność z lokalnymi przepisami.
- Logowanie i diagnostyka: Automatycznie konfiguruje ustawienia diagnostyczne i przekazuje logi do centralnych obszarów roboczych analityki w celu szybkiego reagowania na incydenty.
Dzięki Azure Policy Twoja organizacja przechodzi od reaktywnego podejścia do bezpieczeństwa do proaktywnego modelu zarządzania. Jeśli deweloper spróbuje wdrożyć zasób naruszający standardy organizacji, Azure Policy może natychmiast go zbadać, zmodyfikować lub całkowicie zablokować wdrożenie, zapobiegając powstawaniu luk, zanim trafią one na środowisko produkcyjne.
Korzyści z Azure Policy
Wdrożenie Azure Policy w architekturze przedsiębiorstwa przynosi wymierne korzyści operacyjne, finansowe i bezpieczeństwa. Przyjrzyjmy się, jak przekładają się one na codzienną wartość dla zespołów inżynierskich i finansowych.
Zgodność i bezpieczeństwo
Jednym z najpotężniejszych aspektów Azure Policy jest solidne podejście do zgodności i bezpieczeństwa. Azure oferuje od razu dużą bibliotekę wbudowanych definicji zgodności z przepisami. Pozwala to odwzorować środowisko techniczne bezpośrednio na standardy takie jak HIPAA, PCI-DSS i ISO 27001 przy minimalnym nakładzie pracy.
Ponadto Azure Policy oferuje ogromną elastyczność dzięki niestandardowym definicjom zasad, dopasowanym do specyficznych wymagań branżowych. Zasady można przełączać między różnymi efektami – na przykład audytować zasoby niezgodne z wymaganiami, nie zakłócając pracy, lub aktywnie blokować tworzenie zasobów niezgodnych z zasadami. W połączeniu z wbudowanymi pulpitami zgodności i zadaniami naprawczymi zarządzanie zabezpieczeniami przedsiębiorstwa nigdy nie było bardziej przejrzyste.
Zarządzanie zasobami
Zarządzanie rozległym środowiskiem chmurowym może szybko stać się chaotyczne. Azure Policy upraszcza zarządzanie zasobami, stale weryfikując inwentarz względem zdefiniowanych reguł. Centralny pulpit zgodności agreguje stan całego środowiska, dzięki czemu można natychmiast wskazać zasoby niezgodne z wymaganiami, zidentyfikować systemowe błędne konfiguracje i wykonać zadania naprawcze na dużą skalę.
Redukcja kosztów
Zarządzanie finansami w chmurze, czyli FinOps, w dużym stopniu opiera się na przejrzystości i odpowiedzialności. Azure Policy odgrywa kluczową rolę w optymalizacji kosztów, wymuszając obowiązkowe zasady tagowania. Gdy każdy zasób ma przypisanego właściciela, centrum kosztów i tag środowiska, śledzenie i alokacja wydatków staje się bezproblemowa.
W połączeniu z szerszymi mechanizmami oszczędzania kosztów w Azure – takimi jak rezerwacje Azure, plany oszczędnościowe i Azure Hybrid Benefit – tagowanie i zarządzanie oparte na zasadach zapewniają, że nie płacisz za osierocone lub błędnie skonfigurowane zasoby. Proaktywne zarządzanie przekłada się bezpośrednio na stabilne finansowo i wydajne środowisko chmurowe.
Jak korzystać z zasad Azure
Konfigurowanie zasad
Skuteczne wdrożenie zasad Azure wymaga strategicznego planowania, a nie przypadkowego wdrażania. Aby uzyskać najlepsze rezultaty, postępuj zgodnie z tym uporządkowanym podejściem:
- Określ oczekiwane rezultaty biznesowe: Jasno zdefiniuj, co chcesz osiągnąć, na przykład wymuszenie rezydencji danych, rygorystyczne bazowe poziomy zabezpieczeń lub kompleksową kontrolę kosztów.
- Przełóż rezultaty na reguły techniczne: Przekształć wymagania biznesowe w definicje Azure Policy, często zapisane w formacie JSON.
- Przetestuj wpływ na działanie: Zawsze testuj zasady najpierw w trybie „Audit”, aby zrozumieć, jak wpłyną na istniejące procesy, zanim przełączysz je na „Deny”.
- Zdefiniuj obsługę wyjątków: Ustal jasny, ograniczony czasowo proces wyłączeń dla uzasadnionych wyjątków biznesowych, aby tymczasowe obejścia nie stały się trwałymi zagrożeniami dla bezpieczeństwa.
- Przeglądaj i dostosowuj: Stale monitoruj i aktualizuj zasady w miarę zmian potrzeb biznesowych, technologii chmurowych i wymogów regulacyjnych.
Na przykład standardowa reguła zasad, zaprojektowana tak, aby ograniczać wdrożenia zasobów do określonych lokalizacji geograficznych, wykorzystuje prostą strukturę JSON, która porównuje lokalizację zasobu z listą dozwolonych lokalizacji i stosuje efekt deny, gdy wystąpi niezgodność.
Przypisywanie i monitorowanie
Gdy definicje zasad są gotowe, kolejnym krokiem jest przypisanie. Zasady Azure można ograniczać do różnych poziomów hierarchii organizacyjnej. Aby przypisać zasadę:
- Zaloguj się do portalu Azure i przejdź do usługi Azure Policy.
- Wybierz pozycję Assignments w panelu menu.
- Kliknij Assign Policy i wybierz odpowiedni zakres (grupę zarządzania, subskrypcję lub grupę zasobów).
- Skonfiguruj parametry zasad, wybierz tryb egzekwowania i przejrzyj ustawienia.
- Zapisz przypisanie, aby rozpocząć ciągłą ocenę zgodności.
Monitorowanie to stały wymóg operacyjny. Azure Policy nieustannie ocenia zasoby i prezentuje wyniki w czasie rzeczywistym na interaktywnych pulpitach, dzięki czemu zespoły operacyjne mogą skutecznie ustalać priorytety działań naprawczych.
Zakresy Azure Policy
Zrozumienie hierarchii zakresów Azure jest kluczowe przy projektowaniu skutecznego modelu zarządzania. Zasady można przypisywać na trzech podstawowych poziomach: grupach zarządzania, subskrypcjach i grupach zasobów.
Grupy zarządzania
Grupy zarządzania umożliwiają organizowanie wielu subskrypcji Azure w hierarchiczną strukturę drzewa. Stosowanie Azure Policy na poziomie grupy zarządzania uznawane jest za najlepszą praktykę branżową, ponieważ zasady automatycznie kaskadowo przechodzą na wszystkie podrzędne subskrypcje i grupy zasobów. Dzięki temu zapewniane są jednolite bariery bezpieczeństwa i eliminowany jest nakład administracyjny związany z konfigurowaniem zduplikowanych zasad w dziesiątkach pojedynczych subskrypcji.
Subskrypcje
Subskrypcje znajdują się poniżej grup zarządzania i pełnią jednocześnie funkcję granic rozliczeniowych oraz kontenerów administracyjnych. Choć zasady można przypisywać na poziomie subskrypcji, intensywne robienie tego w architekturze wielu subskrypcji może prowadzić do zmęczenia zarządzaniem. Przypisywanie zasad wyżej w hierarchii grup zarządzania utrzymuje model ładu czytelnym i skalowalnym.
Grupy zasobów
Grupy zasobów zapewniają precyzyjny zakres do stosowania ukierunkowanych zasad, opartych na konkretnym cyklu życia aplikacji lub wymaganiach bezpieczeństwa. Stosując zasady na poziomie grupy zasobów, na przykład obowiązkowe tagowanie lub ograniczone rozmiary jednostek SKU, możesz zapewnić, że konkretne obciążenia ściśle spełniają lokalne wymogi zgodności, bez niepotrzebnego wpływu na resztę przedsiębiorstwa.
Azure Policy a inne narzędzia
Ład w chmurze to dyscyplina o wielu aspektach, wymagająca właściwego narzędzia do właściwego zadania. Dwa inne istotne narzędzia w ekosystemie Azure często działają razem z usługą Azure Policy: Azure Blueprints oraz Microsoft Defender for Cloud (wcześniej Azure Security Center).
Azure Blueprints
Podczas gdy Azure Policy koncentruje się na bieżącym sprawdzaniu zgodności i egzekwowaniu wykrywania odchyleń, Azure Blueprints jest przeznaczony do początkowej konfiguracji środowiska. Blueprints łączy przypisania zasad, definicje kontroli dostępu opartej na rolach (RBAC), szablony Azure Resource Manager oraz grupy zasobów w jeden zorganizowany pakiet. Blueprints służy do udostępniania ustandaryzowanego środowiska, a następnie polegasz na Azure Policy, aby utrzymywać zgodność przez cały cykl życia tego środowiska.
Microsoft Defender for Cloud
Microsoft Defender for Cloud koncentruje się intensywnie na ogólnej postawie bezpieczeństwa. Ocenia obciążenia, udostępnia wyniki bezpieczeństwa, generuje praktyczne zalecenia dotyczące bezpieczeństwa i oferuje zaawansowaną ochronę przed zagrożeniami. Defender for Cloud integruje się natywnie z Azure Policy, aby egzekwować bazowe konfiguracje zabezpieczeń i audytować środowisko chmury pod kątem uznanych ram bezpieczeństwa, łącząc ciągły ład z zaawansowaną analizą zagrożeń.
Często zadawane pytania
Czym jest Azure Policy?
Azure Policy to natywna usługa chmury, która pomaga zarządzać regułami ładu w zasobach Azure, oceniać je i egzekwować, aby zapewnić zgodność i bezpieczeństwo.
Jak utworzyć zasadę w Azure?
Niestandardowe zasady można tworzyć, pisząc reguły zasad w formacie JSON w Azure Portal, za pomocą Azure PowerShell lub Azure CLI w obszarze usługi Azure Policy.
Czy można przypisać zasady do wielu subskrypcji naraz?
Tak! Po przypisaniu zasad na poziomie grupy zarządzania zasada automatycznie obejmuje wszystkie podrzędne subskrypcje i grupy zasobów zawarte w tej grupie.
Co się dzieje, gdy zasób narusza Azure Policy?
W zależności od skonfigurowanego efektu Azure Policy może zarejestrować naruszenie w dzienniku audytu, całkowicie odrzucić wdrożenie lub automatycznie naprawić zasób, aby przywrócić zgodność.
Jak często Azure Policy ocenia zgodność?
Azure Policy wykonuje ciągłą ocenę przy każdym utworzeniu, aktualizacji lub usunięciu zasobów, a także uruchamia okresowe skanowania zgodności istniejących zasobów.
Czym są inicjatywy zasad?
Inicjatywy to zbiory poszczególnych definicji zasad, zgrupowanych pod wspólnym parasolem, co upraszcza śledzenie zgodności i zarządzanie nią dla konkretnych ram regulacyjnych.
Podsumowując, opanowanie Azure Policy to kluczowy krok dla każdego, kto poważnie traktuje ład w chmurze przedsiębiorstwa. Dzięki automatyzacji kontroli zgodności, zapobieganiu odchyleniom konfiguracji i ustanawianiu jasnych barier ochronnych możesz umożliwić organizacji szybkie wprowadzanie innowacji przy zachowaniu bezpiecznego, opłacalnego i zgodnego środowiska chmurowego. 🌟
Aby zgłębić ten temat jeszcze bardziej i posłuchać ekspertów o wdrażaniu tych zasad w praktyce, koniecznie sprawdź powiązany odcinek podcastu Azure Policy - Simply Explained. Zacznij budować swoją strategię ładu już dziś i zmień sposób, w jaki Twoja organizacja działa w chmurze!