 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dlaczego nadmiar ról podważa Twoje ramy bezpieczeństwa
By Mirko Peters · · Updated
Nadmiar narzędzi w cyberbezpieczeństwie generuje ryzyko. Dowiedz się, jak unikać tego problemu dzięki konsolidacji narzędzi do cyberbezpieczeństwa, aby zwiększyć poziom ochrony.
Automatically translated with AI from the original post. Read the English original
Nadmiar ról (ang. role sprawl) pojawia się wtedy, gdy organizacje tworzą zbyt wiele ról użytkowników, co prowadzi do splątanej sieci uprawnień dostępu. Ta złożoność może znacząco podważyć Twoje ramy bezpieczeństwa. Możesz zauważyć, że zbyt duża liczba ról tworzy luki w zabezpieczeniach, nieefektywność operacyjną i wzrost ryzyka. Na przykład pracownicy często tracą nawet 9% dnia pracy na przełączanie się między różnymi aplikacjami z powodu nakładających się funkcji. To nie tylko obniża produktywność, ale także komplikuje działania związane ze zgodnością, co prowadzi do wyższych kosztów operacyjnych. Zrozumienie i rozwiązanie problemu nadmiaru ról jest kluczowe dla utrzymania solidnej postawy bezpieczeństwa.
Najważniejsze wnioski
Nadmiar ról pojawia się wtedy, gdy zbyt wiele ról użytkowników powoduje chaos i zagrożenia dla bezpieczeństwa.
Nadmiar ról zwiększa powierzchnię ataku, co zwiększa prawdopodobieństwo wycieku danych i nadużycia uprawnień.
Zarządzanie dużą liczbą ról spowalnia pracowników i marnuje zasoby, obniżając produktywność.
Zmęczenie alertami wynikające z nadmiaru ostrzeżeń o bezpieczeństwie może prowadzić do przeoczenia zagrożeń i wypalenia analityków.
Stosuj zasadę najmniejszych uprawnień, aby użytkownicy mieli dostęp tylko do tego, czego potrzebują.
Projektuj role na podstawie funkcji biznesowych i ogranicz wyjątki do minimum, aby uniknąć złożoności.
Regularnie audytuj i porządkuj role, aby utrzymać bezpieczeństwo i uprościć zgodność z przepisami.
Ograniczenie nadmiaru ról oszczędza pieniądze, poprawia efektywność i wzmacnia bezpieczeństwo w dłuższej perspektywie.
Czym jest nadmiar ról?
7 zaskakujących faktów o nadmiarze ról
Zrozumienie, dlaczego nadmiar ról podważa Twoje ramy bezpieczeństwa, pomaga ustalić priorytety działań naprawczych. Poniżej znajduje się siedem zaskakujących faktów, które pokazują, jak powszechny i szkodliwy może być nadmiar ról.
- Nadmiarowe uprawnienia często przewyższają liczbę użytkowników: W wielu środowiskach istnieje więcej odrębnych ról uprzywilejowanych niż rzeczywistych użytkowników uprzywilejowanych, co tworzy złożoną powierzchnię ataku i wyjaśnia, dlaczego nadmiar ról podważa Twoje ramy bezpieczeństwa.
- Nieaktywne role nadal można wykorzystać: Role przypisane do tymczasowych projektów lub testów są często pozostawiane na miejscu; atakujący oraz błędne konfiguracje mogą wykorzystać te uśpione role długo po zakończeniu ich pierwotnego zastosowania.
- Nazwy ról mylą: Opisowe nazwy mogą wprowadzać w błąd — role oznaczone jako „read-only” lub „developer” często zawierają ukryte uprawnienia, przez co audyty są niewiarygodne, dopóki uprawnienia nie zostaną sprawdzone bezpośrednio.
- Niespójności między systemami mnożą ryzyko: Różne platformy inaczej obsługują dziedziczenie i zakres ról, więc rola bezpieczna w jednym systemie może być zbyt szeroka w innym, co zwiększa ryzyko, a tym samym wyjaśnia, dlaczego nadmiar ról podważa Twoje ramy bezpieczeństwa.
- Automatyzacja przyspiesza nadmiar ról: Automatyczne przydzielanie uprawnień i szablony IaC mogą na dużą skalę propagować zbyt szerokie role, zakorzeniając nadmiar uprawnień w środowiskach, zanim ktokolwiek to zauważy.
- Zasadę najmniejszych uprawnień trudno udowodnić, łatwo ją stracić: Nawet organizacje z polityką najmniejszych uprawnień często nie prowadzą ciągłego pomiaru; bez analityki zachowań i dostępu uprawnienia z czasem wracają do nadmiernego poziomu.
- Porządki przynoszą natychmiastowy zwrot z inwestycji w bezpieczeństwo: Usunięcie lub zawężenie niewielkiej grupy zbyt szerokich ról często zmniejsza ekspozycję uprzywilejowanych kont znacznie skuteczniej niż kosztowne zabezpieczenia obwodowe, pokazując, dlaczego nadmiar ról podważa Twoje ramy bezpieczeństwa, a ukierunkowana higiena ról szybko się opłaca.
Definicja i przyczyny
Role sprawl to nadmierne tworzenie ról użytkowników w organizacji. Zjawisko to często występuje wtedy, gdy firmy tworzą zbyt szczegółowe lub nakładające się role zamiast korzystać z szerszych ról opartych na stanowiskach. W efekcie możesz zarządzać złożoną siatką uprawnień dostępu, co może prowadzić do zamieszania i nieefektywności.
Na role sprawl wpływa kilka czynników:
Rozwój organizacji: Wraz z rozwojem organizacji może pojawić się potrzeba tworzenia kolejnych ról. Nowe projekty i zespoły często prowadzą do powstawania ról, które nie pasują do istniejących struktur.
Brak standaryzacji: Bez jasnych wytycznych zespoły mogą tworzyć role niezależnie od siebie, co prowadzi do niespójności.
Nakładające się obowiązki: Gdy role się nakładają, trudno ustalić, kto i do czego ma dostęp, co prowadzi do niepotrzebnej złożoności.
Eksplozja ról a złożoność audytów
Eksplozja ról występuje wtedy, gdy liczba ról w systemie staje się trudna do opanowania. Sytuacja ta wynika z tego, że organizacje tworzą nowe role dla każdej unikalnej kombinacji wymagań dotyczących dostępu. W konsekwencji możesz napotkać poważne trudności podczas audytów bezpieczeństwa.
Oto kilka sposobów, w jakie eksplozja ról komplikuje audyty:
Złożona struktura ról: Rozrośnięty system ról utrudnia utrzymanie spójnych praw dostępu. Możesz mieć trudności z zapewnieniem, że użytkownicy mają odpowiednie uprawnienia.
Niespójne role: Gdy role nie są ustandaryzowane, mogą pojawiać się luki w zabezpieczeniach. Ta niespójność może prowadzić do nieautoryzowanego dostępu lub wycieków danych.
Obciążenie administracyjne: Zarządzanie dużą liczbą ról tworzy niekończący się cykl utrzymania i dokumentowania. Przegląd praw dostępu może okazać się zadaniem wręcz przytłaczającym.
Co więcej, gdy narzędzia audytowe nie komunikują się ze sobą skutecznie, podczas przygotowań do audytu może dojść do chaosu. Ta niespójność utrudnia dokumentowanie i integralność danych, co ostatecznie zwiększa złożoność audytów. Aż 92% organizacji korzysta z co najmniej trzech narzędzi do gromadzenia dowodów audytowych, a zautomatyzowane jest zaledwie 39% tego procesu. Takie poleganie na ręcznych zadaniach może prowadzić do nieefektywności i błędów.
Skutki role sprawl
Luki w zabezpieczeniach
Role sprawl stwarza istotne luki w zabezpieczeniach w organizacji. Gdy ról jest zbyt wiele, zwiększasz powierzchnię ataku, co ułatwia złośliwym podmiotom wykorzystanie słabych punktów. Każda rola może potencjalnie dawać dostęp do wrażliwych danych, a gdy role się nakładają, nieautoryzowany dostęp staje się realnym zagrożeniem.
Większa powierzchnia ataku
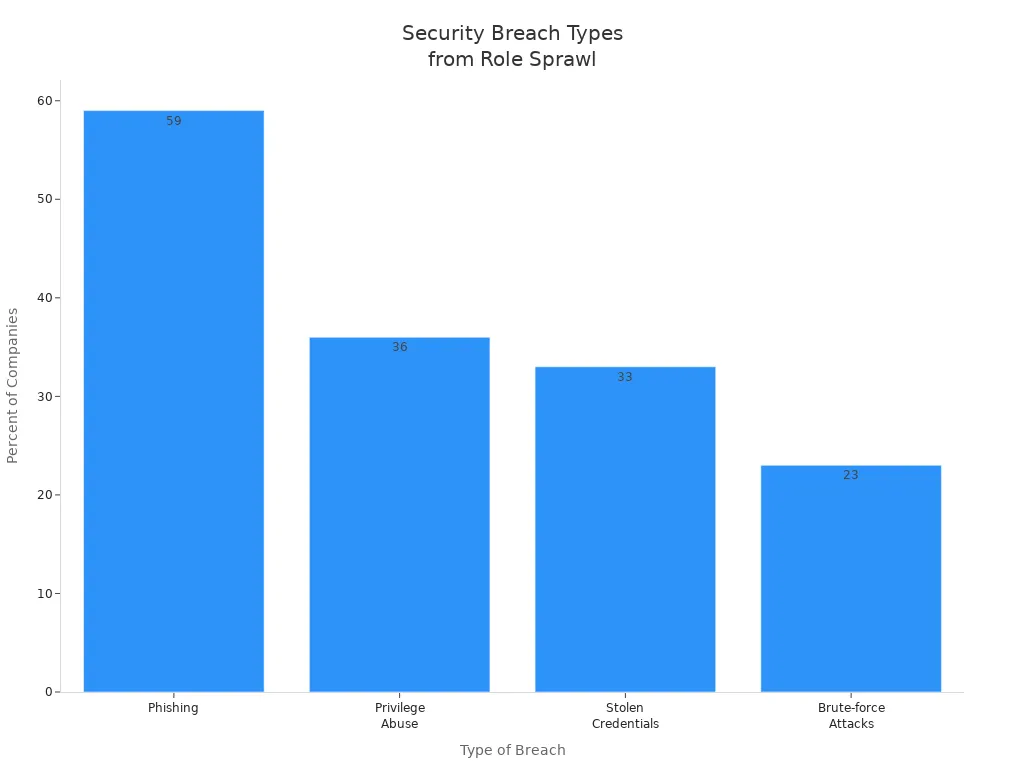
Dane pokazują, że niekontrolowany role sprawl prowadzi do różnych rodzajów naruszeń. Na przykład 59% firm zgłasza ataki phishingowe, a 36% boryka się z nadużyciem uprawnień. Poniższa tabela przedstawia odsetek firm dotkniętych różnymi rodzajami naruszeń związanych z role sprawl:
Rodzaj naruszenia | Odsetek dotkniętych firm |
|---|---|
Phishing | 59% |
Nadużycie uprawnień | 36% |
Skradzione poświadczenia | 33% |
Ataki brute-force | 23% |
Studia przypadków naruszeń
Weźmy za przykład dużą instytucję finansową, która doświadczyła wycieku danych z powodu nadmiernych uprawnień przyznanych pracownikom. Atakujący wykorzystali tożsamości z nadmiernymi uprawnieniami, podnieśli swoje przywileje i poruszali się po środowisku chmurowym. Ten incydent pokazuje, jak role sprawl może przekształcić niewielkie przejęcie konta w poważne naruszenie, dotykające nie tylko organizację, ale również jej klientów.
Nieefektywność operacyjna
Rozrost ról prowadzi też do nieefektywności operacyjnej. Gdy zarządzasz zbyt dużą liczbą ról, powstaje zamieszanie i opóźnienia w podejmowaniu decyzji. Ta fragmentacja może obniżać produktywność i marnować cenne zasoby.
Utrata produktywności
Pracownicy często mają trudności z odnalezieniem się w nakładających się rolach, co prowadzi do utraty produktywności. Badania wskazują, że nieefektywność operacyjna wynika z:
Fragmentacji i braku integracji między wieloma narzędziami lub rolami.
Odizolowanych danych i zerwanej komunikacji.
Zdublowanych działań i opóźnień w podejmowaniu decyzji.
Te problemy mogą przytłoczyć zespoły IT, przez co trudniej skutecznie zarządzać systemami.
Problemy z alokacją zasobów
Gdy role nie są jasno zdefiniowane, kluczowe funkcje bezpieczeństwa mogą zostać przeoczone. Zespoły mogą zakładać, że ktoś inny zarządza określonymi kontrolami, co prowadzi do niejasnych ścieżek eskalacji podczas incydentów. Ten brak jasności może znacząco wydłużyć czas reakcji na incydent.
Zmęczenie alertami
Kolejnym krytycznym skutkiem rozrostu ról jest zmęczenie alertami w zespołach bezpieczeństwa. Wraz ze wzrostem liczby alertów analitycy mogą nie nadążać, co prowadzi do wypalenia zawodowego i przeoczenia zagrożeń.
Przytłaczająca liczba alertów bezpieczeństwa
Statystyki pokazują, że 70% analityków SOC doświadcza wypalenia z powodu przytłaczającej liczby alertów. Analitycy często spędzają zmiany na zamykaniu mało istotnych alertów, co prowadzi do cyklu reagowania zamiast analizy. Obciążenie psychiczne rośnie wraz z piętrzeniem się alertów, generując zamieszanie i nieefektywność.
Konsekwencje znieczulenia na alerty
Zmęczenie alertami bezpośrednio podważa cele narzędzi bezpieczeństwa. Gdy analitycy nie nadążają z przychodzącymi alertami, prawdziwe zagrożenia mogą przemknąć niezauważone. Narzędzia mogą wykrywać ataki, lecz wąskim gardłem staje się ludzka przepustowość. Skutkiem są dłuższe czasy reakcji i przeoczone krytyczne alerty.
Poniższa tabela podsumowuje skutki zmęczenia alertami:
Skutki zmęczenia alertami | Opis |
|---|---|
Przeoczone zagrożenia | Prawdziwe ataki kryją się wśród fałszywych alarmów i są ignorowane. |
Opóźniona reakcja | Rosnące kolejki wydłużają czas między wygenerowaniem alertu a jego analizą. |
Niespójna klasyfikacja | Przeciążeni analitycy podejmują pochopne decyzje pod wpływem obciążenia. |
Ograniczona głębokość analizy | Presja czasu uniemożliwia dokładną analizę podejrzanej aktywności. |
Wypalenie i rotacja kadr | Przewlekłe przeciążenie skłania doświadczonych analityków do odejścia z ról związanych z bezpieczeństwem. |
Utrata zaufania do narzędzi | Zespoły tracą wiarę w produkty, które generują więcej szumu niż użytecznych informacji. |
Ograniczanie rozrostu ról
 Źródło obrazu: pexels
Najlepsze praktyki zarządzania rolami
Aby skutecznie zarządzać rolami użytkowników i zapobiegać rozrostowi ról, warto przyjąć kilka najlepszych praktyk. Pomagają one usprawnić zarządzanie dostępem i zwiększyć bezpieczeństwo. Oto kluczowe strategie:
Praktyka | Opis |
|---|---|
Zasada najmniejszych uprawnień | Przyznawaj użytkownikom wyłącznie minimalne uprawnienia niezbędne do wykonywania ich zadań. Takie podejście eliminuje nadmierne uprawnienia i zmniejsza ryzyko bezpieczeństwa. |
Oddziel użytkowników, role i uprawnienia | Traktuj uprawnienia jako pojedyncze jednostki, a role jako zbiory uprawnień. Taki podział zapewnia elastyczność i pomaga zapobiegać rozrostowi ról. |
Projektuj role wokół funkcji biznesowych | Twórz role oparte na stabilnych funkcjach biznesowych, a nie na stanowiskach. Dzięki temu zachowują spójność podczas zmian organizacyjnych i nie wprowadzają zamieszania. |
Planuj wyjątki w rolach, ale ogranicz ich liczbę | Przewiduj przypadki brzegowe i dokumentuj wyjątki. Dąż do tego, by wyjątków było jak najmniej, i w miarę możliwości włączaj je z powrotem do standardowych ról. |
Automatyzuj, by ograniczyć błędy ludzkie | Wdrażaj automatyzację w procesach kontroli dostępu opartej na rolach (RBAC). Automatyzacja minimalizuje ręczne pomyłki i obciążenie operacyjne, zwiększając zarówno bezpieczeństwo, jak i efektywność. |
Wdrażanie kontroli dostępu opartej na rolach
Wdrożenie kontroli dostępu opartej na rolach (RBAC) jest kluczowym krokiem w ograniczaniu rozrostu ról. Aby stworzyć skuteczny system RBAC, wykonaj następujące kroki:
Dynamiczne role, które upraszczają i automatyzują przypisywanie dostępu.
Kontrola dostępu oparta na atrybutach (ABAC), która dynamicznie przypisuje dostęp na podstawie atrybutów użytkownika.
Kontrola dostępu oparta na zasadach (PBAC), która wiąże uprawnienia z regułami biznesowymi, zapewniając zgodność dostępu z zasadami organizacji.
Okresowy przegląd i porządkowanie ról, które zapobiegają z czasem gromadzeniu się zbędnych ról.
Fundamentalna przebudowa modeli dostępu, gdy nagromadzenie przestarzałych ról uniemożliwia naprawy punktowe.
Dzięki wdrożeniu tych kroków możesz stworzyć bardziej przejrzyste i bezpieczniejsze środowisko dostępu.
Regularne audyty i przeglądy
Regularne audyty i przeglądy są niezbędne do utrzymania bezpiecznego środowiska dostępu. Oto kilka zaleceń dotyczących skutecznego audytowania:
Przeprowadzaj audyty ról co najmniej raz w roku. Organizacje z sektorów o wyższym ryzyku powinny robić to częściej.
Firmy o dużej rotacji pracowników mogą potrzebować zwiększyć częstotliwość audytów, aby uprawnienia pozostawały aktualne.
Ustanów regularne procesy utrzymania rekertyfikacji dostępu. Zaplanuj audyty ról, aby sprawdzić, czy uprawnienia są zarówno poprawne, jak i bezpieczne.
Regularne audyty nie tylko pomagają wykryć i usunąć nadmiar ról, ale także zwiększają zgodność z przepisami bezpieczeństwa. RBAC upraszcza audytowanie, zapewniając przejrzysty ślad audytowy dostępu użytkowników, co ma kluczowe znaczenie dla regulacji takich jak HIPAA, RODO i PCI DSS.
Stosując te strategie, możesz skutecznie ograniczyć nadmiar ról i wzmocnić swoje ramy bezpieczeństwa.
Usprawnianie ram bezpieczeństwa
Korzyści z ograniczenia nadmiaru ról
Ograniczenie nadmiaru ról przynosi liczne korzyści, które wzmacniają ramy bezpieczeństwa organizacji. Uproszczone podejście ułatwia zarządzanie dostępem i minimalizuje ryzyko. Oto najważniejsze zalety:
Oszczędności kosztów: Ograniczając nadmiar ról, możesz znacząco obniżyć koszty operacyjne działu IT. Złożona struktura ról często prowadzi do zbędnych wydatków, takich jak wielokrotne opłaty licencyjne i koszty utrzymania. Poniższa tabela pokazuje, jak ograniczenie nadmiaru ról może przynieść oszczędności:
Czynnik kosztowy | Wyjaśnienie |
|---|---|
Opłaty licencyjne | Organizacje często płacą za wiele licencji ze względu na nadmiar narzędzi, co generuje zbędne wydatki. |
Koszty utrzymania | Większa liczba narzędzi wymaga więcej pracy serwisowej, co zwiększa ogólne koszty operacyjne. |
Nadmiarowe funkcjonalności | Nakładające się funkcje w różnych narzędziach komplikują działanie i zwiększają koszty. |
Koszty integracji | Dodatkowe systemy tworzą złożone wyzwania integracyjne, pochłaniając dużą część budżetów IT. |
Utrata produktywności pracowników | Tarcia technologiczne prowadzą do znacznych strat produktywności, kosztując organizacje rocznie nawet tysiące. |
Lepsza efektywność: Usprawniona struktura bezpieczeństwa ogranicza nieefektywność operacyjną. Możesz skuteczniej przydzielać zasoby, dzięki czemu zespół skupi się na zadaniach krytycznych zamiast na zarządzaniu splątaną siecią ról.
Lepsza zgodność z przepisami: Uproszczenie struktury ról ułatwia spełnianie wymogów regulacyjnych. Przejrzyste i zwięzłe ramy pomagają prowadzić dokładną dokumentację i zapewniają, że prawa dostępu są zgodne z wymaganiami compliance.
Poprawa długoterminowej postawy bezpieczeństwa
Usprawniona struktura bezpieczeństwa nie tylko rozwiązuje bieżące problemy, ale także wzmacnia długoterminową postawę bezpieczeństwa. Efektywne zarządzanie rolami zwiększa odporność na nowe zagrożenia cybernetyczne. NIST Cybersecurity Framework (CSF) 2.0 kładzie nacisk na kilka kluczowych usprawnień, które wspierają ten cel:
Kluczowe zmiany w NIST CSF 2.0 | Opis |
|---|---|
Zarządzanie ryzykiem łańcucha dostaw (SCRM) | Kładzie nacisk na zarządzanie ryzykiem w całym łańcuchu dostaw, odpowiadając na rosnącą liczbę ataków na łańcuch dostaw. |
Zarządzanie tożsamością i kontrola dostępu | Zapewnia rozszerzone wytyczne dotyczące zarządzania tożsamościami i dostępem, co ma kluczowe znaczenie dla zabezpieczania infrastruktury. |
Pomiar i metryki | Oferuje ulepszone wytyczne dotyczące mierzenia skuteczności cyberbezpieczeństwa, wspierając ciągłą ocenę i doskonalenie. |
Integracja z Privacy Framework | Jest zgodne z Privacy Framework firmy NIST, zapewniając całościowe podejście do ryzyk związanych z bezpieczeństwem i prywatnością. |
Ulepszone wskazówki dotyczące poziomów wdrożenia | Wyjaśnia wskazówki dotyczące poziomów wdrożenia, co ułatwia ocenę i wyznaczanie celów. |
Dzięki wdrożeniu tych usprawnień możesz zbudować bardziej odporną strukturę bezpieczeństwa. Mogą jednak pojawić się wyzwania związane z usprawnianiem tej struktury. Do typowych problemów należą nieefektywność operacyjna, wyższe koszty oraz luki w kompetencjach personelu ds. bezpieczeństwa. Rozwiązanie tych wyzwań jest kluczowe dla utrzymania solidnej postawy bezpieczeństwa.
Zarządzanie nadmiernym rozrostem ról ma kluczowe znaczenie dla utrzymania silnej struktury bezpieczeństwa. Musisz mieć świadomość, że nadmiar ról może prowadzić do podatności i nieefektywności. Skuteczne zarządzanie rolami wspiera postawę bezpieczeństwa na kilka sposobów:
Korzyść | Wyjaśnienie |
|---|---|
Egzekwuje zasadę najmniejszych uprawnień | Zapewnia użytkownikom wyłącznie dostęp niezbędny do wykonywania obowiązków, minimalizując potencjalne szkody. |
Ogranicza powierzchnię ataku | Ogranicza uprawnienia do niezbędnych ról, zamykając punkty wejścia dla atakujących. |
Ułatwia audyty i zgodność z przepisami | Upraszcza dowodzenie kontroli dostępu, wspierając zgodność z przepisami takimi jak HIPAA i RODO. |
Zwiększa efektywność operacyjną | Centralizuje uprawnienia, ograniczając ręczną pracę i przyspieszając reagowanie na incydenty bezpieczeństwa. |
Niższe koszty administracyjne | Usprawnia zarządzanie dostępem, co przekłada się na znaczne oszczędności dla organizacji. |
Dzięki usprawnieniu struktury bezpieczeństwa zwiększasz odporność organizacji na zagrożenia cybernetyczne.
Lista kontrolna: obsługa nadmiernego rozrostu ról w Entra ID
Cel: zapobieganie nadmiernemu rozrostowi ról i jego usuwanie w celu wzmocnienia zarządzania tożsamościami i dostępem – dlaczego nadmierny rozrost ról osłabia strukturę bezpieczeństwa i jak temu zaradzić w Entra ID.
- Zinwentaryzuj bieżące role i przypisania
- Działanie: wyeksportuj wszystkie wbudowane i niestandardowe role, w tym role Azure AD, Azure RBAC oraz role uprzywilejowane.
- Dlaczego: ustal punkt odniesienia do wykrywania nadmiernego rozrostu ról i osieroconych uprawnień.
- Właściciel: zespół IAM/administratorów | Priorytet: wysoki | Status: ☐
- Przypisz role do funkcji biznesowych i zasady najmniejszych uprawnień
- Działanie: dla każdej roli udokumentuj cel biznesowy i wymagane uprawnienia; zidentyfikuj role z nadmiernymi uprawnieniami.
- Dlaczego: upewnij się, że role odzwierciedlają rzeczywiste potrzeby stanowisk i egzekwują zasadę najmniejszych uprawnień.
- Właściciel: właściciele aplikacji | Priorytet: wysoki | Status: ☐
- Scal i uporządkuj zduplikowane lub nakładające się role
- Działanie: połącz podobne role lub usuń nieużywane bądź niestandardowe role; tam, gdzie to możliwe, zastąp je dobrze zakresowanymi rolami.
- Dlaczego: zmniejsza złożoność i powierzchnię ataku wynikającą z nadmiernego rozrostu ról.
- Właściciel: zespół IAM/administratorów | Priorytet: średni | Status: ☐
- Przyjmij standardy nazewnictwa i klasyfikacji ról
- Działanie: zdefiniuj konwencje nazewnictwa, znaczniki klasyfikacji (np. administrator, tylko do odczytu, tymczasowa) oraz wymagania dotyczące dokumentacji.
- Dlaczego: ułatwia odnajdywanie ról i uproszczenie zarządzania.
- Właściciel: lider zarządzania tożsamościami | Priorytet: średni | Status: ☐
- Używaj Privileged Identity Management (PIM) do ról z podwyższonymi uprawnieniami
- Działanie: wymagaj przypisania kwalifikowanego z zatwierdzeniem, aktywacji just-in-time i dostępu ograniczonego czasowo dla wszystkich ról uprzywilejowanych.
- Dlaczego: ogranicza stałe uprawnienia uprzywilejowane i zmniejsza trwałe nadmierne uprawnienia.
- Właściciel: zespół bezpieczeństwa/operacji IT | Priorytet: wysoki | Status: ☐
- Wdróż przeglądy dostępu oparte na rolach
- Działanie: zaplanuj okresowe przeglądy dostępu w Entra ID dla ról uprzywilejowanych i krytycznych; zaangażuj właścicieli i menedżerów.
- Dlaczego: regularne przeglądy wychwytują narastanie uprawnień i nieaktualne przypisania.
- Właściciel: właściciele zasobów | Priorytet: wysoki | Status: ☐
- Egzekwuj zarządzanie uprawnieniami i pakiety dostępu
- Działanie: użyj zarządzania uprawnieniami w Entra ID, aby zdefiniować w katalogu pakiety dostępu z przepływami zatwierdzania i datami wygaśnięcia.
- Dlaczego: centralizuje żądania dostępu i zapobiega doraźnemu mnożeniu ról.
- Właściciel: zespół IAM/administratorów | Priorytet: średni | Status: ☐
- Zautomatyzuj udostępnianie i odbieranie dostępu
- Działanie: zintegruj systemy HR i automatyzację cyklu życia tożsamości, aby przydzielać, zmieniać i odbierać przypisania ról na podstawie atrybutów i zdarzeń.
- Dlaczego: ogranicza błędy ręcznego przypisywania ról i osierocony dostęp.
- Właściciel: inżynieria tożsamości | Priorytet: wysoki | Status: ☐
- Monitoruj zmiany przypisań ról i nietypowe aktywacje
- Działanie: Skonfiguruj dzienniki diagnostyczne, alerty oraz analitykę Sentinel dla zdarzeń tworzenia, przypisywania i aktywowania ról.
- Dlaczego: Pozwala wcześnie wykryć podejrzane działania prowadzące do nadmiernego mnożenia ról.
- Właściciel: Security Operations | Priorytet: Wysoki | Status: ☐
- Zastosuj warunkowy dostęp i rozdzielenie obowiązków
- Działanie: Połącz kontrolę ról z zasadami dostępu warunkowego i wymuszaj rozdzielenie obowiązków przy krytycznych czynnościach.
- Dlaczego: Ogranicza ryzyko nawet wtedy, gdy role są szerokie; zapobiega zmowom i nadużyciom.
- Właściciel: Security Architecture | Priorytet: Wysoki | Status: ☐
- Ustaw wygasanie tymczasowych ról i dostępu
- Działanie: Wymagaj, aby wszystkie tymczasowe lub awaryjne przypisania ról miały automatyczne wygasanie oraz wyzwalacze przeglądu.
- Dlaczego: Zapobiega trwałemu podniesionemu dostępowi i narastającemu mnożeniu ról.
- Właściciel: IAM/Admin Team | Priorytet: Wysoki | Status: ☐
- Wymuszaj procesy zatwierdzania zmian ról
- Działanie: Wymagaj udokumentowanego uzasadnienia oraz zatwierdzeń wielostronnych przy tworzeniu lub modyfikowaniu ról.
- Dlaczego: Kontroluje rozrost ról niestandardowych i egzekwuje zarządzanie.
- Właściciel: Change Control Board | Priorytet: Średni | Status: ☐
- Dokumentuj i publikuj zasady używania ról
- Działanie: Utrzymuj dostępną dokumentację dotyczącą celu ról, ich właścicieli i wytycznych użytkowania; szkol interesariuszy.
- Dlaczego: Sprzyja odpowiedzialnemu przydzielaniu ról i ogranicza doraźne tworzenie ról.
- Właściciel: IAM Governance | Priorytet: Średni | Status: ☐
- Przeprowadzaj okresowe przeglądy uprawnień i przypisań ról
- Działanie: Sprawdzaj definicje ról pod kątem nadmiernych uprawnień i zawężaj zakresy ról, aby zminimalizować uprawnienia.
- Dlaczego: Zapobiega pełzaniu ról, czyli sytuacji, w której role z czasem zyskują kolejne uprawnienia.
- Właściciel: Security/Audit | Priorytet: Średni | Status: ☐
- Ustal wskaźniki KPI i raportowanie dotyczące mnożenia ról
- Działanie: Śledź metryki: liczbę ról, nieużywane role, odsetek kont uprzywilejowanych z trwałym dostępem oraz czas usuwania wykrytych problemów.
- Dlaczego: Zapewnia mierzalny postęp w ograniczaniu mnożenia ról i poprawie stanu bezpieczeństwa.
- Właściciel: Security Metrics | Priorytet: Niski/Średni | Status: ☐
- Przeprowadzaj symulowane ataki i ćwiczenia porządkowe
- Działanie: Okresowo symuluj eskalację uprawnień i organizuj sprinty porządkowe w celu usunięcia zbędnych ról i przypisań.
- Dlaczego: Weryfikuje działanie kontroli i ujawnia ukryte ryzyka mnożenia ról.
- Właściciel: Red Team/Blue Team | Priorytet: Średni | Status: ☐
Wskazówki na zakończenie: zacznij od inwentaryzacji ról, wymuś PIM i zarządzanie uprawnieniami, zautomatyzuj zdarzenia cyklu życia i monitoruj w sposób ciągły – pamiętając, że mnożenie ról podważa Twoje ramy bezpieczeństwa już w założeniach. Skorzystaj z tej listy kontrolnej, aby zaplanować działania, przypisać właścicieli i śledzić status, dopóki mnożenie ról nie zostanie opanowane.
Często zadawane pytania: mnożenie narzędzi cyberbezpieczeństwa i koszty mnożenia narzędzi
Czym jest mnożenie ról i jak podważa ramy bezpieczeństwa?
Mnożenie ról polega na tym, że użytkownicy gromadzą uprawnienia wykraczające poza potrzeby ich pracy, najczęściej dlatego, że organizacje dodają kolejne produkty bezpieczeństwa, nowe narzędzia lub doraźne dostępy zamiast konsolidować procesy. Zwiększa to powierzchnię ataku i tworzy luki w zabezpieczeniach, ogranicza widoczność i kontrolę, komplikuje zarządzanie i utrudnia zespołom bezpieczeństwa wykrywanie zagrożeń, osłabiając tym samym stan bezpieczeństwa organizacji.
Jak mnożenie ról wiąże się z mnożeniem narzędzi cyberbezpieczeństwa i dostawców?
Mnożenie ról i mnożenie narzędzi cyberbezpieczeństwa wzmacniają się nawzajem: wiele narzędzi i dostawców prowadzi do rozproszonych zasad tożsamości i dostępu w całym stosie bezpieczeństwa, a każde nowe narzędzie często wprowadza własne role i uprawnienia. Taka fragmentacja utrudnia scentralizowanie zarządzania, zwiększa złożoność zarządzania dostępem w całym środowisku bezpieczeństwa przedsiębiorstwa i może prowadzić do poważnych zagrożeń bezpieczeństwa oraz naruszeń zgodności.
Czy mnożenie ról może zwiększać koszty mnożenia narzędzi w mojej organizacji?
Tak. Mnożenie ról generuje ukryte koszty, ponieważ zmusza zespoły SOC (centrum operacji bezpieczeństwa) do poświęcania większej ilości czasu na ręczne przeglądy dostępu, usuwanie problemów i analizę incydentów w wielu produktach bezpieczeństwa. Organizacje płacą za nakładające się możliwości i zduplikowane licencje, tracąc jednocześnie odporność cybernetyczną i skuteczność wykrywania oraz reagowania, co podnosi ogólny koszt mnożenia narzędzi.
Jakie problemy z widocznością i kontrolą wynikają z mnożenia ról?
Role sprawl ogranicza widoczność i kontrolę, ponieważ utrudnia ustalenie, kto ma dostęp do czego. Gdy role są niespójne w różnych narzędziach, zespoły bezpieczeństwa nie są w stanie łatwo zmapować punktów końcowych, uprawnień użytkowników ani zakresu wykrywania zagrożeń, co zmniejsza zdolność do wykrywania ruchu bocznego lub nadużywania uprawnień. Brak scentralizowanej widoczności osłabia wykrywanie i reagowanie oraz zwiększa prawdopodobieństwo naruszeń bezpieczeństwa.
Jak role sprawl wpływa na działania w zakresie zgodności i ładu korporacyjnego?
Role sprawl komplikuje zgodność, ponieważ utrudnia wykazanie egzekwowania zasady najmniejszych uprawnień, rozdziału obowiązków oraz spójnych zasad dostępu w całej infrastrukturze bezpieczeństwa. Rozproszone role w wielu narzędziach i u wielu dostawców sprawiają, że ścieżki audytu są niepełne lub niespójne, co zwiększa ryzyko niezgodności z przepisami i kar regulacyjnych, chyba że zostaną wprowadzone konsolidacja i usprawnienia w zakresie ładu.
Jakie praktyczne kroki ograniczają role sprawl i poprawiają ogólne bezpieczeństwo?
Zacznij od zinwentaryzowania ról w całym stosie bezpieczeństwa i powiązania ich z procesami biznesowymi; wycofuj nadmiarowe role podczas konsolidacji narzędzi lub centralizacji zarządzania tożsamościami i dostępem. Wdróż kontrolę dostępu opartą na rolach, zautomatyzuj udzielanie i odbieranie uprawnień oraz stawiaj na mniejszą liczbę narzędzi, które dobrze się integrują. Te działania ograniczają rozrost narzędzi bezpieczeństwa, upraszczają wykrywanie zagrożeń i reagowanie na nie oraz wzmacniają postawę bezpieczeństwa organizacji.
Jak automatyzacja pomaga zapobiegać role sprawl oraz poprawiać wykrywanie i reagowanie?
Automatyzacja zapewnia spójne przypisywanie ról i eliminuje ręczne błędy, które prowadzą do rozrostu. Zautomatyzowane zarządzanie cyklem życia tożsamości, przeglądy dostępu oraz propagacja zasad w zintegrowanych platformach bezpieczeństwa ograniczają liczbę ręcznych zmian, które powodują rozrost ról u analityków, przyspieszają czas reakcji w SOC i pozwalają specjalistom ds. cyberbezpieczeństwa skupić się na wykrywaniu zagrożeń o wysokiej wartości i ich usuwaniu.
Kiedy właściwym podejściem jest konsolidacja lub przejście na platformę bezpieczeństwa?
Konsolidacja jest uzasadniona, gdy wiele narzędzi pokrywa się funkcjonalnie, powodując fragmentaryczność, rozrost dostawców i wyższe koszty. Przejście na zunifikowaną platformę bezpieczeństwa lub ograniczenie liczby produktów bezpieczeństwa może przywrócić widoczność, zmniejszyć złożoność zarządzania dostępem i zagrożeniami oraz zapewnić realne efekty w zakresie bezpieczeństwa, takie jak lepsza odporność cybernetyczna, szybsze wykrywanie i reagowanie oraz lepszy ład korporacyjny.
Jak organizacje powinny oceniać nowe narzędzia, aby nie pogłębiać role sprawl?
Oceń, czy nowe narzędzie integruje się z istniejącymi mechanizmami kontroli tożsamości i dostępu, obsługuje scentralizowane udzielanie uprawnień oraz zmniejsza liczbę narzędzi w stosie bezpieczeństwa. Sprawdź, czy narzędzie wypełnia niezaspokojoną potrzebę, czy dubluje istniejące możliwości, i wymagaj jasnych modeli ról i uprawnień. Stawianie na integrację, mniejszą liczbę narzędzi i automatyzację pomaga zapobiegać rozrostowi w obszarze cyberbezpieczeństwa i ogranicza wpływ każdego nowego narzędzia na postawę bezpieczeństwa organizacji.