 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por que a proliferação de funções prejudica seu framework de segurança
By Mirko Peters · · Updated
A proliferação de ferramentas de segurança cibernética gera riscos. Saiba como evitar esse problema por meio da consolidação de ferramentas de segurança cibernética para uma proteção melhor.
Automatically translated with AI from the original post. Read the English original
A proliferação de funções acontece quando as organizações criam funções de usuário em excesso, o que leva a uma teia complexa de permissões de acesso. Essa complexidade pode enfraquecer significativamente o seu framework de segurança. Você pode perceber que ter funções demais cria vulnerabilidades, ineficiências operacionais e riscos maiores. Por exemplo, os funcionários costumam gastar até 9% da jornada de trabalho alternando entre diferentes aplicativos por causa de funções sobrepostas. Isso não só drena a produtividade, como também complica os esforços de conformidade, elevando os custos operacionais. Entender e tratar a proliferação de funções é fundamental para manter uma postura de segurança robusta.
Principais conclusões
A proliferação de funções acontece quando funções de usuário em excesso geram confusão e riscos de segurança.
Funções em excesso aumentam as superfícies de ataque, tornando violações de dados e abuso de privilégios mais prováveis.
Gerenciar muitas funções desacelera os funcionários e desperdiça recursos, prejudicando a produtividade.
A fadiga de alertas causada por avisos de segurança demais pode levar à perda de ameaças e ao esgotamento dos analistas.
Aplique o princípio do privilégio mínimo para conceder aos usuários apenas o acesso de que precisam.
Projete funções com base nas funções de negócio e mantenha as exceções em número mínimo para evitar complexidade.
Faça auditorias e limpezas periódicas das funções para manter a segurança e simplificar a conformidade.
Reduzir a proliferação de funções economiza dinheiro, melhora a eficiência e fortalece a segurança no longo prazo.
O que é a proliferação de funções?
7 fatos surpreendentes sobre a proliferação de funções
Entender por que a proliferação de funções prejudica seu framework de segurança ajuda a priorizar a correção. A seguir, estão sete fatos surpreendentes que mostram o quanto a proliferação de funções pode ser disseminada e prejudicial.
- Privilégios em excesso costumam superar o número de usuários: Em muitos ambientes há mais funções privilegiadas distintas do que usuários privilegiados de fato, criando uma superfície de ataque complexa que explica por que a proliferação de funções prejudica seu framework de segurança.
- Funções inativas continuam exploráveis: Funções atribuídas para projetos temporários ou testes costumam ser mantidas; atacantes e configurações incorretas podem explorar essas funções inativas muito depois do uso previsto.
- Nomes de funções enganam: Nomes descritivos podem ser enganosos: funções marcadas como “somente leitura” ou “desenvolvedor” frequentemente contêm permissões ocultas, tornando as auditorias pouco confiáveis, a menos que as permissões sejam revisadas diretamente.
- Inconsistências entre sistemas multiplicam o risco: Plataformas diferentes tratam a herança e o escopo de funções de maneira distinta; uma função segura em um sistema pode ser excessivamente permissiva em outro, o que aumenta por que a proliferação de funções prejudica seu framework de segurança.
- A automação acelera a proliferação: Provisionamento automatizado e templates de IaC podem propagar funções amplas demais em escala, incorporando o inchaço de privilégios aos ambientes antes que alguém perceba.
- O privilégio mínimo é difícil de comprovar e fácil de perder: Mesmo organizações com uma política de privilégio mínimo muitas vezes não têm medição contínua; sem análises de comportamento e de acesso, os privilégios voltam a se expandir para acessos excessivos.
- A limpeza gera retorno imediato em segurança: Remover ou refinar um pequeno subconjunto de funções amplas demais costuma reduzir a exposição de privilégios muito mais do que controles de perímetro caros, o que demonstra por que a proliferação de funções prejudica seu framework de segurança e por que a higiene direcionada de funções traz resultados rapidamente.
Definição e causas
Role sprawl refere-se à criação excessiva de funções de usuário dentro de uma organização. Esse fenômeno costuma ocorrer quando as empresas desenvolvem funções muito específicas ou sobrepostas, em vez de usar funções mais amplas e baseadas em cargos. Como resultado, você pode acabar gerenciando uma teia complexa de permissões de acesso, o que pode gerar confusão e ineficiências.
Vários fatores contribuem para o role sprawl:
Crescimento organizacional: À medida que a organização se expande, pode surgir a necessidade de mais funções. Novos projetos e equipes frequentemente levam à criação de funções que não se alinham às estruturas existentes.
Falta de padronização: Sem diretrizes claras, as equipes podem criar funções de forma independente, resultando em inconsistências.
Responsabilidades sobrepostas: Quando as funções se sobrepõem, torna-se difícil determinar quem tem acesso a quê, o que leva a uma complexidade desnecessária.
Explosão de funções e complexidade de auditoria
A explosão de funções ocorre quando o número de funções no seu sistema se torna ingerenciável. Essa situação surge porque as organizações criam novas funções para cada combinação única de requisitos de acesso. Consequentemente, você pode enfrentar desafios significativos durante auditorias de segurança.
Veja a seguir algumas formas como a explosão de funções complica as auditorias:
Estrutura de funções complexa: Um sistema de funções inchado dificulta a manutenção de direitos de acesso consistentes. Você pode ter dificuldade para garantir que os usuários tenham as permissões adequadas.
Funções inconsistentes: Quando as funções não são padronizadas, podem surgir brechas de segurança. Essa inconsistência pode levar a acessos não autorizados ou vazamentos de dados.
Sobrecarga administrativa: Gerenciar um grande número de funções cria um ciclo interminável de manutenção e documentação. Você pode descobrir que revisar os direitos de acesso se torna uma tarefa árdua.
Além disso, quando as ferramentas de auditoria não se comunicam bem, o caos pode se instalar durante a preparação da auditoria. Essa desconexão complica a documentação e a integridade dos dados, aumentando ainda mais a complexidade das auditorias. De fato, 92% das organizações dependem de três ou mais ferramentas para coletar evidências de auditoria, mas apenas 39% desse processo é automatizado. Essa dependência de tarefas manuais pode levar a ineficiências e erros.
Impactos do role sprawl
Vulnerabilidades de segurança
O role sprawl cria vulnerabilidades de segurança significativas para a sua organização. Quando há funções demais, você amplia a superfície de ataque, facilitando a exploração de fraquezas por agentes mal-intencionados. Cada função pode conceder acesso a dados sensíveis e, quando as funções se sobrepõem, o acesso não autorizado se torna um risco real.
Superfícies de ataque ampliadas
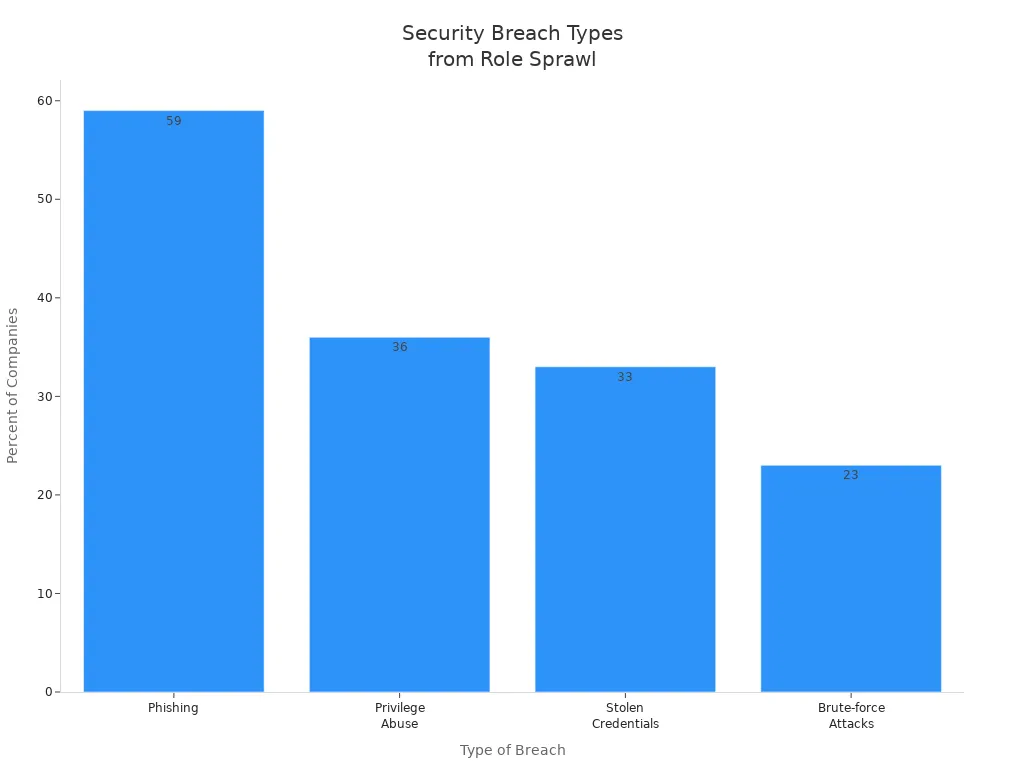
Os dados mostram que o role sprawl não gerenciado leva a diversos tipos de violações. Por exemplo, 59% das empresas relatam ataques de phishing, enquanto 36% enfrentam abuso de privilégios. A tabela abaixo ilustra o percentual de empresas afetadas por diferentes tipos de violações relacionadas ao role sprawl:
Tipo de violação | Percentual de empresas afetadas |
|---|---|
Phishing | 59% |
Abuso de privilégios | 36% |
Credenciais roubadas | 33% |
Ataques de força bruta | 23% |
Estudos de caso de violações
Considere o caso de uma grande instituição financeira que sofreu um vazamento de dados devido a permissões excessivas concedidas a funcionários. Invasores exploraram identidades com permissões excessivas, elevaram seus privilégios e se moveram pelo ambiente de nuvem. Esse incidente mostra como o role sprawl pode transformar um comprometimento pequeno em uma grande violação, afetando não apenas a organização, mas também os seus clientes.
Ineficiências operacionais
A proliferação de funções também gera ineficiências operacionais. Quando você gerencia funções demais, cria confusão e atrasos na tomada de decisões. Essa fragmentação pode prejudicar a produtividade e desperdiçar recursos valiosos.
Perda de produtividade
Os funcionários frequentemente têm dificuldade para lidar com funções sobrepostas, o que leva à perda de produtividade. Pesquisas indicam que as ineficiências operacionais surgem de:
Fragmentação e falta de integração entre múltiplas ferramentas ou funções.
Dados isolados e falhas na comunicação.
Esforços duplicados e atrasos na tomada de decisões.
Esses problemas podem sobrecarregar as equipes de TI, dificultando o gerenciamento eficaz dos sistemas.
Problemas na alocação de recursos
Quando as funções não são claramente definidas, funções essenciais de segurança podem ser negligenciadas. As equipes podem presumir que outras estão gerenciando determinados controles, o que gera caminhos de escalonamento pouco claros durante incidentes. Essa falta de clareza pode retardar significativamente os tempos de resposta a incidentes.
Fadiga de alertas
Outro impacto crítico da proliferação de funções é a fadiga de alertas nas equipes de segurança. À medida que o número de alertas aumenta, os analistas podem ter dificuldade para acompanhar, levando ao esgotamento e à perda de ameaças.
Excesso de alertas de segurança
Estatísticas mostram que 70% dos analistas de SOC sofrem de esgotamento devido ao excesso de alertas. Os analistas frequentemente passam seus turnos tratando alertas de baixo valor, o que gera um ciclo de reação em vez de análise. A carga mental aumenta à medida que os alertas se acumulam, gerando confusão e ineficiências.
Consequências da dessensibilização
A fadiga de alertas enfraquece diretamente os objetivos das ferramentas de segurança. Quando os analistas não conseguem acompanhar os alertas recebidos, ameaças reais podem passar despercebidas. As ferramentas podem detectar ataques, mas a capacidade humana se torna o gargalo. Essa situação resulta em tempos de resposta mais longos e alertas críticos perdidos.
A tabela abaixo resume os impactos da fadiga de alertas:
Impacto da fadiga de alertas | Descrição |
|---|---|
Ameaças perdidas | Ataques reais se escondem em meio a falsos positivos e acabam ignorados. |
Resposta atrasada | Filas crescentes aumentam o tempo entre a geração do alerta e a investigação. |
Triagem inconsistente | Analistas sobrecarregados tomam decisões apressadas por causa da carga de trabalho. |
Profundidade de investigação reduzida | A pressão do tempo impede a análise completa de atividades suspeitas. |
Esgotamento e rotatividade | A sobrecarga crônica leva analistas experientes a deixar funções de segurança. |
Desconfiança nas ferramentas | As equipes perdem a confiança em produtos que geram mais ruído do que informação útil. |
Mitigando a proliferação de funções
 Fonte da imagem: pexels
Melhores práticas para gerenciamento de funções
Para gerenciar efetivamente as funções de usuário e evitar a proliferação de funções, você deve adotar várias melhores práticas. Essas práticas ajudam a simplificar o gerenciamento de acesso e a reforçar a segurança. Veja a seguir algumas estratégias-chave:
Melhor prática | Descrição |
|---|---|
Adote o princípio do privilégio mínimo | Conceda aos usuários apenas as permissões mínimas necessárias para suas tarefas. Essa abordagem evita permissões excessivas e reduz os riscos de segurança. |
Separe usuários, funções e permissões | Trate as permissões como unidades individuais e as funções como conjuntos de permissões. Essa separação oferece flexibilidade e ajuda a evitar a proliferação de funções. |
Projete funções com base nas funções de negócio | Crie funções com base em atividades de negócio estáveis, e não em cargos. Esse desenho mantém a consistência durante mudanças organizacionais e reduz a confusão. |
Planeje exceções para funções, mas minimize-as | Antecipe casos excepcionais e documente as exceções. Procure manter as exceções no mínimo possível e incorpore-as de volta às funções padrão sempre que possível. |
Automatize para reduzir erros humanos | Implemente automação nos processos de controle de acesso baseado em funções (RBAC). A automação reduz erros manuais e a sobrecarga operacional, reforçando tanto a segurança quanto a eficiência. |
Implementando o controle de acesso baseado em funções
Implementar o controle de acesso baseado em funções (RBAC) é um passo crucial para mitigar a proliferação de funções. Siga estas etapas-chave para criar um sistema RBAC eficaz:
Funções dinâmicas que simplificam e automatizam a atribuição de acesso.
Controle de acesso baseado em atributos (ABAC) para atribuir acesso dinamicamente com base em atributos do usuário.
Controle de acesso baseado em políticas (PBAC) para vincular direitos de acesso a regras de negócio, garantindo que o acesso esteja alinhado às políticas da organização.
Revisão periódica e limpeza de funções para evitar o acúmulo de funções desnecessárias ao longo do tempo.
Redesenho fundamental dos modelos de acesso quando a proliferação herdada de funções torna as correções impossíveis.
Ao implementar essas etapas, você pode criar um ambiente de acesso mais gerenciável e seguro.
Auditorias e Revisões Regulares
Realizar auditorias e revisões regulares é essencial para manter um ambiente de acesso seguro. Seguem algumas recomendações para uma auditoria eficaz:
Execute auditorias de funções pelo menos uma vez por ano. Organizações em setores de maior risco devem realizar auditorias com mais frequência.
Empresas com alta rotatividade de funcionários podem precisar aumentar a frequência das auditorias para garantir que as permissões continuem precisas.
Estabeleça processos regulares de manutenção para recertificação de acessos. Agende auditorias de funções para verificar se as permissões são precisas e seguras.
Auditorias regulares não apenas ajudam você a identificar e corrigir a proliferação de funções, como também reforçam a conformidade com as regulamentações de segurança. O RBAC simplifica a auditoria ao fornecer uma trilha de auditoria clara do acesso dos usuários, o que é essencial para regulamentações como HIPAA, GDPR e PCI DSS.
Seguindo essas estratégias, você pode mitigar efetivamente a proliferação de funções e fortalecer sua estrutura de segurança.
Simplificando Estruturas de Segurança
Benefícios de Reduzir a Proliferação de Funções
Reduzir a proliferação de funções oferece diversos benefícios que fortalecem a estrutura de segurança da sua organização. Uma abordagem simplificada facilita a gestão de acessos e minimiza riscos. Seguem as principais vantagens:
Economia de custos: ao minimizar a proliferação de funções, você pode reduzir significativamente os custos operacionais de TI. Uma estrutura de funções complexa frequentemente gera despesas desnecessárias, como taxas de licenciamento múltiplas e custos de manutenção. A tabela abaixo mostra como reduzir a proliferação de funções pode gerar economia:
Fator de custo | Explicação |
|---|---|
Taxas de licenciamento | As organizações frequentemente pagam por múltiplas licenças devido à proliferação de ferramentas, gerando despesas desnecessárias. |
Custos de manutenção | Mais ferramentas exigem maior manutenção, aumentando os custos operacionais gerais. |
Funcionalidades redundantes | Recursos sobrepostos entre ferramentas complicam as operações e elevam os custos. |
Sobrecarga de integração | Sistemas adicionais criam desafios complexos de integração, consumindo uma grande parcela dos orçamentos de TI. |
Perdas de produtividade dos funcionários | O atrito causado pela tecnologia gera perdas significativas de produtividade, custando às organizações milhares de reais por ano. |
Eficiência aprimorada: uma estrutura de segurança simplificada reduz as ineficiências operacionais. Você pode alocar recursos com mais eficácia, permitindo que sua equipe se concentre em tarefas críticas em vez de gerenciar um emaranhado de funções.
Conformidade aprimorada: simplificar a estrutura de funções facilita o cumprimento das regulamentações. Uma estrutura clara e concisa ajuda você a manter registros precisos e garante que os direitos de acesso estejam alinhados aos requisitos de conformidade.
Melhoria da postura de segurança a longo prazo
Uma estrutura de segurança simplificada não apenas resolve preocupações imediatas, como também fortalece sua postura de segurança a longo prazo. Ao gerenciar funções de forma eficaz, você aumenta sua resiliência contra ameaças cibernéticas emergentes. O NIST Cybersecurity Framework (CSF) 2.0 destaca várias melhorias essenciais que apoiam esse objetivo:
Principais melhorias no NIST CSF 2.0 | Descrição |
|---|---|
Gerenciamento de riscos da cadeia de suprimentos (SCRM) | Enfatiza o gerenciamento de riscos em toda a cadeia de suprimentos, abordando o aumento dos ataques à cadeia de suprimentos. |
Gerenciamento de identidades e controle de acesso | Oferece diretrizes aprimoradas para o gerenciamento de identidades e acessos, fundamentais para proteger a infraestrutura. |
Medição e métricas | Oferece diretrizes aprimoradas para medir a eficácia da segurança cibernética, apoiando a avaliação contínua e a melhoria. |
Integração com o Privacy Framework | Alinha-se ao Privacy Framework do NIST para uma abordagem holística dos riscos de segurança e privacidade. |
Orientações aprimoradas sobre os níveis de implementação | Esclarece as orientações sobre os níveis de implementação para uma avaliação e definição de metas mais precisas. |
Ao adotar essas melhorias, você pode criar uma estrutura de segurança mais resiliente. No entanto, desafios podem surgir ao simplificar sua estrutura de segurança. Problemas comuns incluem ineficiências operacionais, aumento de custos e lacunas de habilidades na equipe de segurança. Enfrentar esses desafios é fundamental para manter uma postura de segurança robusta.
Gerenciar o crescimento desordenado de funções é fundamental para manter uma estrutura de segurança sólida. Você precisa reconhecer que funções em excesso podem gerar vulnerabilidades e ineficiências. Uma gestão eficaz de funções fortalece sua postura de segurança de várias maneiras:
Benefício | Explicação |
|---|---|
Aplica o princípio do menor privilégio | Garante que os usuários tenham apenas o acesso necessário para suas tarefas, minimizando possíveis danos. |
Reduz a superfície de ataque | Limita as permissões às funções necessárias, fechando pontos de entrada para invasores. |
Facilita auditorias e conformidade | Simplifica a comprovação dos controles de acesso, apoiando a conformidade com regulamentações como HIPAA e GDPR. |
Aumenta a eficiência operacional | Centraliza as permissões, reduzindo o trabalho manual e acelerando a resposta a incidentes de segurança. |
Menores custos administrativos | Simplifica o gerenciamento de acesso, gerando economias significativas para as organizações. |
Ao simplificar sua estrutura de segurança, você fortalece a resiliência da sua organização contra ameaças cibernéticas.
Checklist: como tratar o crescimento desordenado de funções com o Entra ID
Objetivo: prevenir e corrigir o crescimento desordenado de funções para fortalecer o gerenciamento de identidades e acessos — por que esse crescimento compromete sua estrutura de segurança e como resolvê-lo com o Entra ID.
- Inventariar funções e atribuições atuais
- Ação: exportar todas as funções integradas e personalizadas, incluindo as do Azure AD, do Azure RBAC e as funções privilegiadas.
- Motivo: estabelecer uma linha de base para detectar o crescimento desordenado e as permissões órfãs.
- Responsável: equipe de IAM/administração | Prioridade: alta | Status: ☐
- Mapear funções para funções de negócio e para o menor privilégio
- Ação: para cada função, documentar a finalidade de negócio e as permissões necessárias; identificar funções com permissões em excesso.
- Motivo: garantir que as funções reflitam as necessidades reais de trabalho e apliquem o menor privilégio.
- Responsável: proprietários de aplicativos | Prioridade: alta | Status: ☐
- Consolidar e racionalizar funções duplicadas ou sobrepostas
- Ação: unificar funções semelhantes ou remover funções personalizadas não utilizadas; substituir por funções com escopo bem definido sempre que possível.
- Motivo: reduz a complexidade e a superfície de ataque causadas pelo crescimento desordenado de funções.
- Responsável: equipe de IAM/administração | Prioridade: média | Status: ☐
- Adotar padrões de nomenclatura e classificação de funções
- Ação: definir convenções de nomenclatura, tags de classificação (por exemplo, administrador, somente leitura, temporária) e requisitos de documentação.
- Motivo: facilita a localização das funções e torna a governança mais simples.
- Responsável: líder de governança de identidades | Prioridade: média | Status: ☐
- Usar o Privileged Identity Management (PIM) para funções elevadas
- Ação: exigir atribuição elegível com aprovação, ativação just-in-time e acesso com prazo determinado para todas as funções privilegiadas.
- Motivo: limita privilégios permanentes e reduz a permissão excessiva persistente.
- Responsável: equipe de segurança/operações de TI | Prioridade: alta | Status: ☐
- Implementar revisões de acesso baseadas em funções
- Ação: agendar revisões periódicas de acesso no Entra ID para funções privilegiadas e críticas, envolvendo proprietários e gestores.
- Motivo: as revisões regulares identificam o acúmulo indevido de permissões e atribuições obsoletas.
- Responsável: proprietários de recursos | Prioridade: alta | Status: ☐
- Aplicar o gerenciamento de direitos e pacotes de acesso
- Ação: usar o gerenciamento de direitos do Entra ID para definir pacotes de acesso catalogados, com fluxos de aprovação e expiração.
- Motivo: centraliza as solicitações de acesso e evita a proliferação de funções ad hoc.
- Responsável: equipe de IAM/administração | Prioridade: média | Status: ☐
- Automatizar o provisionamento e o desprovisionamento
- Ação: integrar sistemas de RH e automação do ciclo de vida de identidades para conceder, alterar e revogar atribuições de funções com base em atributos e eventos.
- Motivo: reduz erros manuais de atribuição de funções e acessos órfãos.
- Responsável: engenharia de identidades | Prioridade: alta | Status: ☐
- Monitore alterações de atribuição de funções e ativações anômalas
- Ação: Configure logs de diagnóstico, alertas e análises do Sentinel para eventos de criação, atribuição e ativação de funções.
- Por quê: Detecta cedo atividades suspeitas de proliferação de funções.
- Responsável: Operações de Segurança | Prioridade: Alta | Status: ☐
- Aplique acesso condicional e segregação de funções
- Ação: Combine controles de funções com políticas de acesso condicional e imponha segregação de funções para ações críticas.
- Por quê: Reduz o risco mesmo quando as funções são amplas; evita conluio e uso indevido.
- Responsável: Arquitetura de Segurança | Prioridade: Alta | Status: ☐
- Defina expiração para funções e acessos temporários
- Ação: Exija que todas as atribuições de funções temporárias ou de emergência tenham expiração automática e gatilhos de revisão.
- Por quê: Evita acesso elevado perpétuo e o acúmulo progressivo de funções.
- Responsável: Equipe de IAM/Administração | Prioridade: Alta | Status: ☐
- Imponha fluxos de aprovação para alterações em funções
- Ação: Exija justificativa documentada e aprovações de múltiplas partes para criar ou modificar funções.
- Por quê: Controla a proliferação de funções personalizadas e reforça a governança.
- Responsável: Comitê de Controle de Mudanças | Prioridade: Média | Status: ☐
- Documente e publique políticas de uso de funções
- Ação: Mantenha documentação acessível sobre a finalidade, os responsáveis e as diretrizes de uso de cada função; treine as partes interessadas.
- Por quê: Incentiva a atribuição responsável e reduz a criação de funções ad hoc.
- Responsável: Governança de IAM | Prioridade: Média | Status: ☐
- Realize revisões periódicas de direitos e permissões de funções
- Ação: Revise definições de funções em busca de permissões excessivas e ajuste os escopos para minimizar privilégios.
- Por quê: Evita o role creep, situação em que funções ganham permissões ao longo do tempo.
- Responsável: Segurança/Auditoria | Prioridade: Média | Status: ☐
- Estabeleça KPIs e relatórios sobre a proliferação de funções
- Ação: Acompanhe métricas como número de funções, funções não utilizadas, percentual de contas privilegiadas com acesso permanente e tempo para remediar os achados.
- Por quê: Oferece progresso mensurável na redução da proliferação de funções e na melhoria da postura de segurança.
- Responsável: Métricas de Segurança | Prioridade: Baixa/Média | Status: ☐
- Execute exercícios de ataque simulado e de limpeza
- Ação: Simule periodicamente escalonamento de privilégios e conduza sprints de limpeza para remover funções e atribuições desnecessárias.
- Por quê: Valida os controles e revela riscos ocultos de proliferação.
- Responsável: Red Team/Blue Team | Prioridade: Média | Status: ☐
Dicas para concluir: comece com um inventário de funções, imponha PIM e gestão de direitos (entitlement management), automatize os eventos do ciclo de vida e monitore continuamente, entendendo por que a proliferação de funções compromete, por design, a sua estrutura de segurança. Use esta checklist para planejar, atribuir responsáveis e acompanhar o status até que a proliferação de funções esteja sob controle.
Perguntas frequentes: proliferação de ferramentas de cibersegurança e o custo dessa proliferação
O que é role sprawl e como ele compromete a sua estrutura de segurança?
Role sprawl ocorre quando usuários acumulam permissões além do que o trabalho exige, muitas vezes porque as organizações adicionam novos produtos de segurança, novas ferramentas ou acessos ad hoc em vez de consolidar fluxos de trabalho. Isso amplia a superfície de ataque e cria lacunas de segurança, reduz a visibilidade e o controle, complica a governança e dificulta a detecção de ameaças pelas equipes de segurança, enfraquecendo a postura de segurança da organização.
Como o role sprawl se relaciona com a proliferação de ferramentas de cibersegurança e de fornecedores?
Role sprawl e a proliferação de ferramentas de cibersegurança se potencializam mutuamente: muitas ferramentas e fornecedores levam a políticas de identidade e acesso fragmentadas em toda a pilha de segurança, e cada nova ferramenta costuma trazer suas próprias funções e permissões. Essa fragmentação dificulta a centralização da governança, aumenta a complexidade de gerenciar acessos em todo o ambiente de segurança corporativo e pode levar a sérios riscos de segurança e falhas de conformidade.
O role sprawl pode aumentar o custo da proliferação de ferramentas na minha organização?
Sim. O role sprawl gera custos ocultos ao obrigar as equipes do SOC (centro de operações de segurança) a gastar mais tempo com revisões manuais de acesso, remediação e investigação de incidentes em muitos produtos de segurança. As organizações acabam pagando por recursos sobrepostos e licenças duplicadas, enquanto perdem resiliência cibernética e eficácia na detecção e na resposta, elevando o custo total da proliferação de ferramentas.
Quais problemas de visibilidade e controle surgem com o role sprawl?
A proliferação de funções (role sprawl) corrói a visibilidade e o controle, porque obscurece quem tem acesso a quê. Quando as funções são inconsistentes entre as ferramentas, as equipes de segurança não conseguem mapear com facilidade endpoints, privilégios de usuários ou a cobertura da detecção de ameaças. Isso reduz a capacidade de detectar movimentação lateral ou abuso de privilégios. Essa falta de visibilidade centralizada enfraquece a detecção e a resposta e aumenta a probabilidade de violações de segurança.
Como a proliferação de funções afeta os esforços de conformidade e governança?
A proliferação de funções complica a conformidade porque dificulta demonstrar a aplicação do princípio do menor privilégio, a segregação de funções e políticas de acesso consistentes em toda a infraestrutura de segurança. Funções fragmentadas em muitas ferramentas e fornecedores de segurança tornam as trilhas de auditoria incompletas ou inconsistentes, aumentando o risco de não conformidade e de penalidades regulatórias, a menos que sejam aplicadas melhorias de consolidação e governança.
Quais passos práticos reduzem a proliferação de funções e melhoram a segurança como um todo?
Comece fazendo um inventário das funções em toda a pilha de segurança e mapeando-as para os fluxos de trabalho do negócio. Ao consolidar ferramentas ou centralizar a gestão de identidades e acessos, desative as funções redundantes. Implemente o controle de acesso baseado em funções, automatize o provisionamento e o desprovisionamento e priorize menos ferramentas que se integrem bem. Essas medidas reduzem a proliferação de ferramentas de cibersegurança, simplificam a detecção e a resposta a ameaças e fortalecem a postura de segurança da organização.
Como a automação ajuda a evitar a proliferação de funções e a melhorar a detecção e a resposta?
A automação garante atribuições de função consistentes e elimina os erros manuais que geram proliferação. A gestão automatizada do ciclo de vida das identidades, as revisões de acesso e a propagação de políticas entre plataformas de segurança integradas reduzem o número de alterações manuais que levam à proliferação para os analistas, aceleram os tempos de resposta no SOC e liberam os profissionais de cibersegurança para se concentrarem na detecção e remediação de ameaças de alto valor.
Quando a consolidação ou a migração para uma plataforma de segurança é a abordagem certa?
A consolidação é apropriada quando muitas ferramentas se sobrepõem em funcionalidade, causando fragmentação, proliferação de fornecedores e custos mais altos. Migrar para uma plataforma de segurança unificada ou reduzir o número de produtos de segurança pode restaurar a visibilidade, reduzir a complexidade de gerenciar acessos e ameaças e gerar resultados de segurança reais, como maior resiliência cibernética, detecção e resposta mais rápidas e melhor governança.
Como as organizações devem avaliar novas ferramentas para não agravar a proliferação de funções?
Avalie se a nova ferramenta se integra aos controles de identidade e acesso existentes, oferece suporte ao provisionamento centralizado e reduz o número de ferramentas na sua pilha de segurança. Verifique se a ferramenta atende a uma necessidade não atendida ou duplica recursos já existentes, e exija modelos claros de funções e permissões. Priorizar integração, menos ferramentas e automação ajuda a evitar a proliferação em cibersegurança e reduz o impacto de cada nova ferramenta na postura de segurança da organização.