 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Обход защиты Microsoft 365: эволюция фишинга на основе ИИ
By Mirko Peters ·
Добро пожаловать обратно в блог-компаньон к подкасту. Сегодня мы подробно разберём технические детали того, как современные злоумышленники обходят стандартные границы защиты корпоративных продуктивных сервисов. Если вы управляете корпоративной средой, то уже знаете, что защита периметра больше не сводится к настройке «один раз и забыть». Злоумышленники используют продвинутую автоматизацию, подмену
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в блог-компаньон к подкасту. Сегодня мы подробно разберём технические детали того, как современные злоумышленники обходят стандартные границы защиты корпоративных продуктивных сервисов. Если вы управляете корпоративной средой, то уже знаете, что защита периметра больше не сводится к настройке «один раз и забыть». Злоумышленники используют продвинутую автоматизацию, подмену брендов и сложные методы социальной инженерии, из-за которых фильтры спама прошлых лет выглядят безнадёжно устаревшими. В этом посте мы разберём механику того, как атакующие обходят встроенные механизмы защиты Microsoft 365, рассмотрим сохраняющиеся риски вредоносного ПО и уязвимостей нулевого дня и опишем конкретные шаги, которые можно предпринять уже сегодня, чтобы защитить цифровое рабочее пространство.
Введение в фишинг на основе ИИ в Microsoft 365
Ландшафт угроз, связанных с облачными инструментами для работы, за последние несколько лет принципиально изменился. Киберпреступникам больше не нужны плохо переведённые шаблонные письма с очевидными грамматическими ошибками. Генеративный искусственный интеллект позволяет злоумышленникам создавать гиперперсонализированные, учитывающие контекст фишинговые кампании в больших масштабах. Такие современные атаки социальной инженерии демонстрируют поразительные показатели кликов, регулярно значительно опережая традиционные векторы угроз. По мере того как организации переходят в глубь облачных экосистем, злоумышленники следуют за ними, активно эксплуатируя доверие пользователей к повседневным бизнес-приложениям, таким как электронная почта, SharePoint и Microsoft Teams.
Тактики фишинга и методы уклонения от защиты
Фишинговые атакующие постоянно адаптируют свои методы, чтобы обходить защиту Microsoft 365. Они используют продвинутые приёмы фишинга, которые эксплуатируют пробелы в безопасности электронной почты M365. Один распространённый приём — подмена бренда. Злоумышленники создают письма, которые выглядят так, будто пришли от известных компаний, часто копируя логотипы и оформление. Такие письма заставляют вас переходить по вредоносным ссылкам или вводить учётные данные на поддельных страницах входа.
Ещё один метод, который используют атакующие, — обфускация. Они искажают URL-адреса в письмах, чтобы фильтры Microsoft 365 не могли их распознать. Этот приём помогает фишинговым письмам обходить обнаружение и попадать в почтовый ящик. Злоумышленники также встраивают логотипы Microsoft в HTML-таблицы, которые многие средства безопасности не анализируют должным образом. Благодаря этому фишинговые письма выглядят легитимно и уходят от проверок безопасности.
Атакующие используют функцию Direct Send в Microsoft 365, чтобы отправлять фишинговые письма, которые выглядят так, будто пришли изнутри вашей организации. Это подрывает внутреннее доверие и повышает вероятность того, что вы попадётесь на уловки социальной инженерии. Они также используют приглашения на собрания в календаре, чтобы вписать фишинговые попытки в ваш повседневный рабочий процесс, из-за чего угрозы труднее заметить. В сочетании с атаками усталости от MFA, когда вы получаете повторяющиеся запросы аутентификации, пока случайно не одобрите один из них, эти приёмы повышают риск похищения учётных данных.
Техники, используемые злоумышленниками
- Подмена известных компаний для обмана пользователей
- Обфускация URL для скрытия вредоносных ссылок от фильтров безопасности
- Встраивание логотипов в HTML-таблицы, чтобы избежать обнаружения
- Использование Direct Send для выдачи писем за внутренние
- Использование приглашений в календаре для маскировки фишинговых попыток
- Запуск атак усталости от MFA для обхода многофакторной аутентификации
Эти продвинутые фишинговые техники показывают, насколько быстро эволюционируют угрозы, связанные с электронной почтой. Microsoft 365 Defender обеспечивает надёжную защиту, но не способен поймать каждое фишинговое письмо. Некоторые фишинговые сообщения всё равно проходят фильтры и подвергают вас риску.
Реальные примеры
Недавние данные показывают, что более 340 организаций, использующих Microsoft 365, стали жертвами фишинговых атак с кодом устройства. Такие атаки обманом заставляют пользователей одобрить вредоносный вход, обходя традиционные меры безопасности. В период налогового сезона злоумышленники усиливают фишинговые кампании, используя срочные темы, связанные с налогами. Они персонализируют письма, чтобы сделать их более убедительными и повысить количество кликов.
Фишинговые письма часто приходят под видом сообщений службы ИT-поддержки или внутренних уведомлений. Злоумышленники рассчитывают на ваше доверие к знакомым отправителям и привычным форматам. Такой подход социальной инженерии эксплуатирует человеческое поведение, упрощая кражу учётных данных или доставку вредоносного ПО.
Последствия фишинговых атак
Фишинговые атаки могут нанести серьёзный ущерб вашей организации. Злоумышленники крадут имена пользователей и пароли, получая доступ к почтовым ящикам, облачным приложениям и банковским порталам. Они могут развернуть программы-вымогатели, зашифровав вашу сеть, и требовать крупные выплаты за восстановление доступа. До шифрования злоумышленники часто выводят конфиденциальные данные, такие как записи о клиентах и интеллектуальная собственность, что создаёт юридические и нормативные проблемы.
| Последствие | Описание |
|---|---|
| Кража учётных данных | Украденные имена пользователей и пароли используются для доступа к критически важным учётным записям |
| Развёртывание программ-вымогателей | Сети шифруются, и за их расшифровку требуется дорогостоящий выкуп |
| Эксфильтрация данных | Конфиденциальные данные крадутся до шифрования, что создаёт проблемы с соответствием требованиям |
| Обход MFA | Злоумышленники обманом заставляют пользователей подтверждать аутентификацию или добавляют номера телефонов, контролируемые атакующими |
| Горизонтальное перемещение и повышение привилегий | Злоумышленники перемещаются по вашей сети, компрометируя дополнительные системы до обнаружения |
Фишинг во многом опирается на манипулирование человеческим поведением. Около 90 % кибератак связаны с социальной инженерией. Достаточно одного неверного клика или подтверждения, чтобы пробить весь периметр безопасности. Фишинг по-прежнему остаётся одной из основных причин утечек данных в средах Microsoft 365, на него приходится почти 20 % инцидентов. Финансовые последствия огромны: средняя стоимость утечки достигает 4,88 млн долларов.
Чтобы снизить риски, сочетайте технические средства контроля с обучением пользователей. Обучайте сотрудников распознавать фишинговые попытки и проверять неожиданные запросы. Используйте инструменты предотвращения утечек данных (DLP) и шифрование электронной почты для защиты конфиденциальной информации. Отслеживайте сетевую активность на предмет подозрительного поведения и применяйте строгие средства контроля доступа.
Помните, фишинговые атаки используют и технологии, и доверие людей. Укрепление защиты требует бдительности на обоих направлениях.
Задержки обнаружения вредоносного ПО и киберразведка
Microsoft 365 предлагает встроенную защиту от вредоносного ПО, однако у этих функций есть заметные ограничения. Например, файлы, загруженные в SharePoint или OneDrive, не проверяются немедленно. Вместо этого проверка выполняется асинхронно, поэтому вы можете скачать зараженный файл, даже не подозревая об этом. В таком случае Microsoft 365 выдаёт предупреждение только постфактум, и вы остаётесь уязвимыми.
Кроме того, платформа опирается на ограниченное число антивирусных движков. Такая зависимость увеличивает ваш риск при атаках нулевого дня, которые используют ранее неизвестные уязвимости. На выявление новых штаммов вредоносного ПО в среднем уходит 49 дней. Эта задержка даёт злоумышленникам значительную возможность использовать слабые места вашей защиты.
Как распространяется вредоносное ПО
Вредоносное ПО часто проникает в ваши системы по различным каналам. Злоумышленники могут использовать фишинговые письма, вредоносные вложения или скомпрометированные ссылки. Как только вы переходите по ссылке или скачиваете зараженный файл, вредоносная программа может запустить свою полезную нагрузку. Это может привести к утечке данных, атакам программ-вымогателей или несанкционированному доступу к конфиденциальной информации.
Влияние на организации
Последствия вредоносного ПО для организаций могут быть разрушительными. Вы можете понести финансовые потери, ущерб репутации и юридические последствия. Вредоносное ПО способно нарушить работу, что приводит к простоям и снижению производительности. Кроме того, затраты на восстановление и устранение последствий могут быть значительными.
Значение киберразведки
Чтобы повысить эффективность обнаружения вредоносного ПО в Microsoft 365, ключевую роль играет киберразведка. Она дает важный контекст для необычной активности, позволяя вашим командам безопасности быстро реагировать. Выявляя индикаторы компрометации (IOC), такие как URL-адреса, хэши файлов и IP-адреса, связанные с вредоносной деятельностью, киберразведка помогает опережать потенциальные угрозы.
Интеграция тактической киберразведки в ваши средства безопасности позволяет обнаруживать угрозы и защищаться от них в масштабе. Понимание техник, тактик и процедур (TTP) злоумышленников на основе структурированной киберразведки улучшает возможности обнаружения. Такие знания способствуют более эффективному поиску угроз и реагированию на них, в конечном счёте укрепляя общую позицию безопасности.
Помните, что отслеживание новых угроз и использование киберразведки могут существенно снизить риск вашей организации подвергнуться атакам вредоносного ПО.
Угрозы нулевого дня и стратегии противодействия
Уязвимости нулевого дня представляют серьёзный риск для вашей среды Microsoft 365. Это недостатки в программном обеспечении, которые злоумышленники используют до того, как разработчики выпустят исправление. Как только уязвимость нулевого дня становится публично известной, злоумышленники могут быстро её использовать. Такая быстрая эксплуатация подчёркивает важность своевременного развёртывания исправлений.
Как их эксплуатируют
Злоумышленники часто используют различные методы для эксплуатации уязвимостей нулевого дня. Они могут распространять вредоносное ПО через фишинговые письма или скомпрометированные сайты. Как только вы нажимаете на вредоносную ссылку или загружаете заражённый файл, вредоносное ПО может выполнить свою полезную нагрузку. Это может привести к несанкционированному доступу к конфиденциальным данным или даже к полной компрометации системы.
Согласно последним статистическим данным, во время Patch Tuesday в феврале 2026 года Microsoft устранила 54 уязвимости, в том числе 6, которые активно эксплуатировались. Это указывает на значительную частоту эксплуатации в средах Microsoft 365. Наличие таких уязвимостей нулевого дня затрагивает ключевые компоненты Windows и инструменты Office, что подчёркивает риск для корпоративных сред.
Примеры из практики
Несколько громких инцидентов наглядно показывают опасность эксплойтов нулевого дня. Например, масштабная атака была направлена на серверы Microsoft Exchange: злоумышленники использовали уязвимость нулевого дня, чтобы получить несанкционированный доступ к тысячам организаций. Затем они применяли этот доступ для развёртывания программ-вымогателей, что вызвало масштабные сбои и финансовые потери. Подобные инциденты подчёркивают критическую необходимость надёжных мер безопасности.
Стратегии смягчения рисков
Чтобы защититься от угроз нулевого дня, вам стоит внедрить несколько эффективных стратегий:
- Обучайте сотрудников распознавать фишинговые письма и избегать подозрительных ссылок и вложений.
- Внедрите меры защиты электронной почты, такие как фильтрация спама, защита от фишинга и программное обеспечение для защиты от вредоносного ПО.
- Используйте веб-фильтрацию, чтобы блокировать доступ к известным вредоносным сайтам.
- Регулярно проводите имитации фишинговых атак, чтобы эффективно обучать сотрудников реагировать на киберугрозы.
- Отключайте макросы в документах по умолчанию и включайте их только в индивидуальных случаях.
- Внедрите блокировку файлов, чтобы предотвратить запуск файлов, содержащих вредоносные макросы.
- Используйте программное обеспечение для защиты от вредоносного ПО, чтобы обнаруживать и удалять вредоносные макросы.
- Внедрите решения для предотвращения утечек данных (DLP), чтобы отслеживать и блокировать несанкционированную передачу данных.
- Используйте межсетевые экраны и системы обнаружения и предотвращения вторжений (IDS/IPS), чтобы выявлять и блокировать подозрительный сетевой трафик.
- Внедрите службы шифрования электронной почты Microsoft, чтобы защитить конфиденциальные данные от несанкционированного доступа.
Следуя этим стратегиям, вы можете значительно снизить риск стать жертвой эксплойтов нулевого дня в вашей среде Microsoft 365.
Слабые места безопасности электронной почты и лучшие практики
Риски распространённых типов файлов
Типы файлов, часто используемые в атаках
Определённые типы файлов создают серьёзные риски в электронной переписке. Злоумышленники часто используют такие файлы для доставки вредоносного ПО или реализации фишинговых схем. Распространённые типы файлов, используемые в атаках:
- Исполняемые файлы (.exe): такие файлы могут запускать вредоносный код при открытии.
- Документы Office (.docx, .xlsx): злоумышленники встраивают макросы в эти файлы, чтобы выполнять вредоносные скрипты.
- Сжатые файлы (.zip, .rar): такие файлы могут содержать несколько вредоносных файлов, что затрудняет их обнаружение.
Понимание этих рисков помогает распознавать потенциальные угрозы в вашем почтовом ящике.
Поведение пользователей и осведомлённость о безопасности
Поведение пользователей играет ключевую роль в слабых местах безопасности электронной почты. Исследования показывают, что многие утечки происходят из-за давних ошибок конфигурации, а не из-за новых методов атак. Например, отсутствие настройки протоколов аутентификации почты SPF, DKIM и DMARC делает организации уязвимыми для подмены отправителя. Кроме того, многие пользователи обходят средства контроля безопасности, что повышает риск успешных атак.
Обучение сотрудников распознаванию фишинговых попыток имеет решающее значение. Их обучение сообщать о подозрительных письмах может существенно сократить количество утечек, вызванных действиями пользователей. Вам стоит поощрять культуру осведомлённости о безопасности в вашей организации.
Лучшие практики работы с электронной почтой
Чтобы снизить слабые места безопасности электронной почты, вам стоит применять несколько лучших практик:
- Включите многофакторную аутентификацию (MFA): это добавляет дополнительный уровень защиты, требуя дополнительных факторов аутентификации.
- Регулярно обновляйте политики защиты от фишинга: не оставляйте политики с настройками по умолчанию. Настройте их в соответствии с потребностями вашей организации.
- Мониторинг электронной почты: обнаружение и оповещение о подозрительной активности в почте помогают выявлять такие угрозы, как компрометация деловой переписки (BEC) и фишинг.
- Регулярные учебные занятия: обучайте сотрудников актуальным методам фишинга и правильным действиям в ответ на них.
- Использование Microsoft Defender: этот инструмент удаляет в среднем 70,8 % вредоносных писем уже после доставки, что существенно сокращает время пребывания угроз в среде.
Применяя эти практики, вы сможете укрепить защиту от слабых мест в безопасности электронной почты в Microsoft 365.
Помните: проактивный подход к безопасности электронной почты существенно снижает риск того, что ваша организация станет жертвой киберугроз.
Риски утечки данных и стратегии их предотвращения
Что такое утечка данных
Утечка данных — это несанкционированная передача конфиденциальной информации за пределы организации. Это может происходить по разным причинам, часто из-за человеческой ошибки или недостаточных мер безопасности. Понимание типичных причин утечки данных имеет решающее значение для защиты вашей организации.
Основные причины
Несколько факторов способствуют утечке данных в средах Microsoft 365:
- Непреднамеренный обмен: сотрудники могут случайно предоставить конфиденциальную информацию не тем получателям.
- Небезопасное хранение: конфиденциальные данные могут храниться в личных учетных записях OneDrive, что повышает риск несанкционированного доступа.
- Неправильные классификации безопасности: новый контент может не унаследовать метки безопасности от исходного материала, что ведет к потенциальной утечке.
- Отсутствие политик предотвращения утечки данных: без них конфиденциальная информация может легко стать доступной через службы Microsoft 365.
Эти проблемы подчеркивают важность бдительности и надлежащего обучения для предотвращения утечки данных.
Нормативные последствия
Организации, использующие Microsoft 365, должны соблюдать различные нормативные требования, чтобы избежать штрафов. Внедрение политик предотвращения потери данных (DLP) необходимо для обнаружения и предотвращения утечки конфиденциальных данных. Эти политики помогают поддерживать соответствие таким нормативам, как GDPR и HIPAA. Они классифицируют и контролируют данные, автоматизируют классификацию данных, выявляют подозрительную активность и управляют доступом к данным и их использованием. Эффективная DLP снижает финансовые и репутационные риски, связанные с утечкой данных, и помогает выполнять требования регулирования.
Стратегии предотвращения утечки данных
Чтобы защитить конфиденциальную информацию, рассмотрите следующие стратегии:
- Внедрите политики DLP: они помогают защищать конфиденциальную информацию и предотвращать несанкционированный обмен.
- Контролируйте и уточняйте политики DLP: постоянно адаптируйте политики к меняющимся потребностям организации.
- Настройте типы конфиденциальных сведений: адаптируйте их, чтобы повысить точность защиты данных.
- Используйте расширенные правила DLP: применяйте машинное обучение для лучшего выявления необычных шаблонов использования данных.
- Интегрируйте DLP с другими службами Microsoft: это формирует комплексную стратегию защиты данных.
Кроме того, настройте отдельные политики DLP для обнаружения и защиты конфиденциальной информации в письмах и вложениях. Включите уведомления, которые предупреждают пользователей, когда они пытаются нарушить политики DLP. Выполнив эти шаги, вы сможете снизить риск дорогостоящих утечек данных и обеспечить соответствие нормативным требованиям.
Помните: предотвращение утечки данных требует проактивного подхода. Регулярные учебные и информационные программы помогают сотрудникам распознавать потенциальные угрозы и сообщать о них.
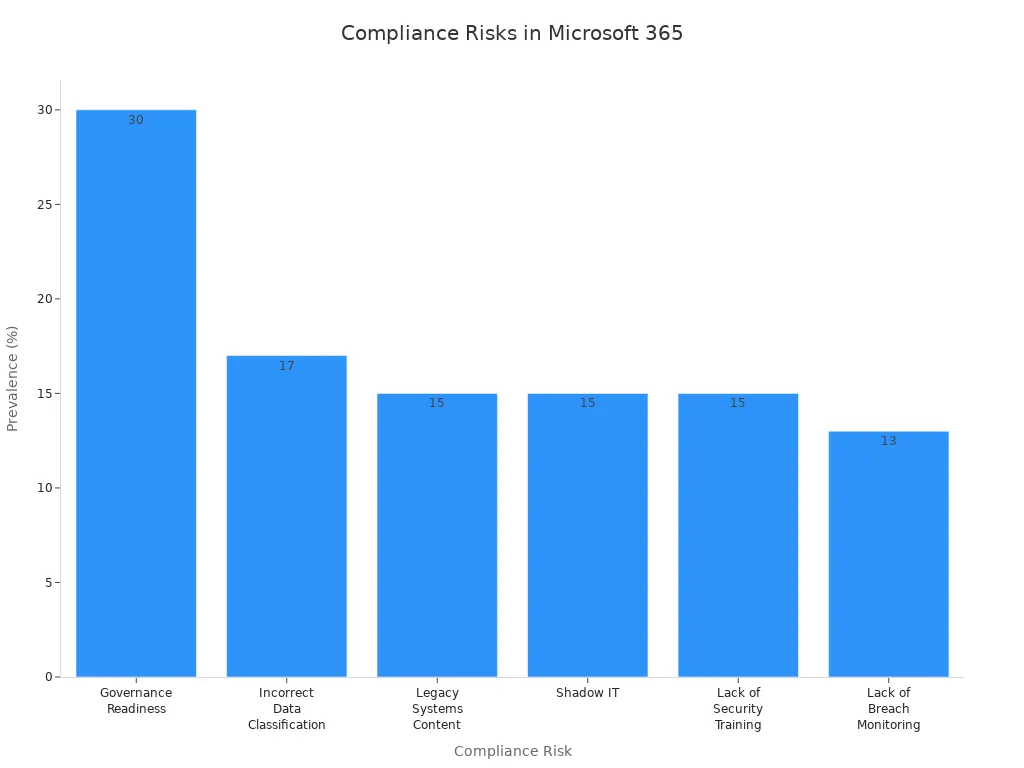
Чтобы подвести итог, управление безопасной облачной средой требует постоянного внимания сразу к нескольким направлениям — от противодействия кражам учетных данных с помощью ИИ до защиты конфигураций от автоматизированных вредоносных программ. Многие из этих архитектурных уязвимостей и подходов к их устранению мы подробно разбирали в нашем связанном подкасте: Stop Teams Phishing and Social Engineering in Microsoft 365. Обязательно послушайте этот выпуск, чтобы глубже разобраться в защите каналов совместной работы и в том, как уберечь ваши клиенты от современных злоумышленников.
Вам необходимо постоянно следить за безопасностью вашей среды Microsoft 365 и защищать её от атак социальной инженерии. Обучение пользователей распознаванию таких угроз остаётся вашей самой надёжной защитой. Непрерывный мониторинг помогает вовремя выявлять подозрительную активность. Ниже приведено краткое изложение ключевых выводов, которые помогут вам в работе:
| Главное | Описание |
|---|---|
| Обучение пользователей | Обучайте пользователей распознавать атаки социальной инженерии. |
| Расширенные функции безопасности | Повышайте уровень безопасности Microsoft 365, чтобы противостоять меняющимся угрозам. |
| Мониторинг подозрительной активности | Следите за необычным поведением, чтобы выявлять атаки на раннем этапе. |
Чтобы укрепить безопасность, включите Advanced Threat Protection, требуйте многофакторную аутентификацию и применяйте политики условного доступа. Эти меры помогут снизить риски и при этом не замедлят работу организации. Имейте в виду, что злоумышленники всё чаще атакуют инструменты для совместной работы, такие как Teams, потому что пользователи им доверяют. Будьте в курсе новых угроз и действуйте на опережение, чтобы защитить ваши данные.
Совет: регулярное обучение и надёжные политики делают среду Microsoft 365 безопаснее для всех.
Часто задаваемые вопросы
Что такое социальная инженерия в контексте безопасности M365?
Социальная инженерия предполагает манипулирование людьми с целью получения конфиденциальной информации. Злоумышленники используют особенности человеческого поведения, чтобы обойти технические меры защиты, и атакуют пользователей Microsoft 365.
Как распознать фишинговые письма?
Обращайте внимание на подозрительные адреса отправителей, неожиданные вложения и срочные просьбы предоставить личные данные. Перед тем как переходить по ссылкам или скачивать файлы, всегда проверяйте источник.
Какие меры помогут повысить безопасность электронной почты?
Включите многофакторную аутентификацию (MFA), регулярно обновляйте политики защиты от фишинга и проводите обучение сотрудников распознаванию фишинговых попыток. Эти меры усиливают вашу защиту.
Почему обучение пользователей важно для предотвращения атак?
Подготовленные пользователи могут распознавать подозрительную активность и сообщать о ней. Обучение формирует культуру безопасности и снижает вероятность успешных атак социальной инженерии.
Что такое уязвимости нулевого дня?
Уязвимости нулевого дня — это недостатки программного обеспечения, которые злоумышленники используют до того, как разработчики выпустят исправления. Такие уязвимости представляют серьёзную угрозу для вашей среды Microsoft 365.
Как вредоносное ПО обычно попадает в среды Microsoft 365?
Вредоносное ПО часто проникает через фишинговые письма, вредоносные вложения или скомпрометированные ссылки. Переход по ним может запустить вредоносную нагрузку, что приводит к утечкам данных или несанкционированному доступу.
Что такое предотвращение утечки данных (DLP)?
Предотвращение утечки данных (DLP) — это стратегии и инструменты, которые не позволяют передавать конфиденциальную информацию за пределы организации. Политики DLP помогают соблюдать требования соответствия и защищать данные.
Как отслеживать подозрительную активность в M365?
Используйте встроенные средства мониторинга Microsoft 365, чтобы отслеживать действия пользователей. Настройте оповещения о необычном поведении, например о нескольких неудачных попытках входа или доступе с незнакомых мест.