 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Обхід захисту Microsoft 365: еволюція фішингу на основі ШІ
By Mirko Peters ·
Ласкаво просимо назад до блогу-супроводу подкасту. Сьогодні ми детально розберемо технічні деталі того, як сучасні зловмисники обходять стандартні межі безпеки корпоративних продуктивних середовищ. Якщо ви адмініструєте корпоративне середовище, то вже знаєте, що захист периметра більше не є налаштуванням «один раз і назавжди». Зловмисники використовують просунуту автоматизацію, підміну брендів і с
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад до блогу-супроводу подкасту. Сьогодні ми детально розберемо технічні деталі того, як сучасні зловмисники обходять стандартні межі безпеки корпоративних продуктивних середовищ. Якщо ви адмініструєте корпоративне середовище, то вже знаєте, що захист периметра більше не є налаштуванням «один раз і назавжди». Зловмисники використовують просунуту автоматизацію, підміну брендів і складні тактики соціальної інженерії, через які фільтри спаму минулих років виглядають повністю застарілими. У цій публікації ми розберемо, як зловмисники обходять вбудовані захисти Microsoft 365, розглянемо сталі ризики шкідливого ПЗ та вразливостей нульового дня і окреслимо практичні кроки, які можна зробити вже сьогодні, щоб захистити ваш цифровий робочий простір.
Вступ до фішингу на основі ШІ в Microsoft 365
Ландшафт загроз навколо хмарних продуктивних інструментів за останні кілька років суттєво змінився. Кіберзлочинці більше не покладаються на погано перекладені загальні листи з очевидними граматичними помилками. Натомість генеративний штучний інтелект дає зловмисникам змогу масштабно створювати гіперперсоналізовані фішингові кампанії з урахуванням контексту. Такі сучасні атаки соціальної інженерії досягають вражаючого рівня кліків і регулярно значно перевершують традиційні вектори загроз. Коли організації глибше переходять до хмарних екосистем, зловмисники пішли за ними, зосередившись на експлуатації довіри користувачів до повсякденних бізнес-застосунків, таких як пошта, SharePoint і Microsoft Teams.
Тактики фішингу та методи ухилення
Фішингові зловмисники постійно адаптують свої методи, щоб обходити захисти Microsoft 365. Вони використовують просунуті техніки фішингу, які експлуатують прогалини в безпеці пошти M365. Один поширений прийом — підміна бренду. Зловмисники створюють листи, які виглядають так, ніби надійшли від відомих компаній, часто копіюючи логотипи та макети. Такі листи змушують вас клікнути на шкідливі посилання або ввести облікові дані на фальшивих сторінках входу.
Ще один метод — обфускація. Зловмисники спотворюють URL-адреси в листах, щоб фільтри Microsoft 365 не могли їх розпізнати. Цей прийом допомагає фішинговим листам обходити виявлення і потрапляти у вашу поштову скриньку. Зловмисники також вбудовують логотипи Microsoft у HTML-таблиці, які багато систем безпеки не аналізують ретельно. Це дозволяє фішинговим листам виглядати легітимними і уникати перевірок безпеки.
Зловмисники експлуатують функцію Direct Send у Microsoft 365, щоб надсилати фішингові листи, які нібито надходять із самої вашої організації. Це підриває внутрішню довіру і збільшує ймовірність того, що ви попадетеся на трюки соціальної інженерії. Вони також використовують запрошення на зустрічі в календарі, щоб вплітати фішингові спроби у ваш щоденний робочий процес і ускладнити їх розпізнавання. Поєднані з атаками втоми від MFA, коли вас засипають повторними запитами автентифікації, доки ви помилково не підтвердите один із них, ці тактики підвищують ризик викрадення облікових даних.
Техніки, які використовують зловмисники
- Підміна відомих компаній, щоб імітувати довірених відправників і обманювати користувачів
- Обфускація URL, щоб приховувати шкідливі посилання від фільтрів безпеки
- Вбудовування логотипів у HTML-таблиці, щоб уникнути виявлення
- Експлуатація Direct Send, щоб листи виглядали як внутрішні
- Використання запрошень у календарі, щоб маскувати фішингові спроби
- Запуск атак втоми від MFA, щоб обійти багатофакторну автентифікацію
Ці просунуті техніки фішингу demonstrують, наскільки еволюціонує загроза електронної пошти. Microsoft 365 Defender пропонує надійний захист, але не може виявити кожен фішинговий лист. Деякі фішингові повідомлення все одно проходять фільтри, і це наражає вас на ризики.
Реальні приклади
Останні дані показують, що понад 340 організацій, які використовують Microsoft 365, стали жертвами атак фішингу з кодом пристрою. Ці атаки змушують користувачів схвалювати шкідливі входи, обходячи традиційні заходи безпеки. Приблизно в податковий сезон зловмисники посилюють фішингові кампанії з використанням термінових податкових тем. Вони персоналізують листи, щоб зробити їх переконливішими і збільшити кількість кліків.
Фішингові листи часто приходять під виглядом повідомлень ІТ-підтримки або внутрішніх комунікацій. Зловмисники розраховують на вашу довіру до знайомих відправників і форматів. Такий підхід соціальної інженерії експлуатує людську поведінку, полегшуючи викрадення облікових даних або доставку шкідливого ПЗ.
Наслідки фішингових атак
Фішингові атаки можуть серйозно нашкодити вашій організації. Зловмисники викрадають імена користувачів і паролі, отримуючи доступ до поштових скриньок, хмарних застосунків і порталів банків. Вони можуть розгорнути програми-вимагачі, зашифрувати вашу мережу та вимагати великі суми за відновлення доступу. Перед шифруванням зловмисники часто викрадають чутливі дані, як-от записи клієнтів і інтелектуальну власність, що створює юридичні та регуляторні проблеми.
| Наслідок | Опис |
|---|---|
| Викрадення облікових даних | Викрадені імена користувачів і паролі використовують для доступу до критичних облікових записів |
| Розгортання програм-вимагачів | Мережі шифруються, а за їх відновлення вимагають дорогий викуп |
| Викрадення даних | Чутливі дані викрадаються до шифрування, що створює проблеми з відповідністю вимогам |
| Обхід MFA | Зловмисники обманом змушують користувачів підтверджувати автентифікацію або додають номери телефонів, підконтрольні зловмисникам |
| Бічне переміщення та підвищення привілеїв | Зловмисники переміщуються мережею, компрометуючи більше систем до того, як їх виявлять |
Фішинг значною мірою спирається на маніпулювання людською поведінкою. Близько 90% кібератак пов’язані із соціальною інженерією. Лише одне неправильне клацання або підтвердження може пробити весь ваш периметр безпеки. Фішинг і надалі залишається однією з провідних причин витоків даних у середовищах Microsoft 365, на його частку припадає майже 20% інцидентів. Фінансові наслідки вражаючі: середня вартість витоку досягає 4,88 млн доларів США.
Щоб знизити ризики, варто поєднувати технічні засоби контролю з навчанням користувачів. Навчайте співробітників розпізнавати спроби фішингу та перевіряти неочікувані запити. Використовуйте інструменти запобігання втраті даних і шифрування електронної пошти, щоб захистити чутливу інформацію. Відстежуйте мережеву активність на предмет підозрілої поведінки та суворо дотримуйтесь контролю доступу.
Пам’ятайте: фішингові атаки експлуатують і технології, і довіру людей. Зміцнення захисту вимагає пильності на обох фронтах.
Затримки виявлення шкідливого ПЗ і розвідка загроз
Microsoft 365 пропонує вбудований захист від шкідливого ПЗ, але ці функції мають суттєві обмеження. Наприклад, файли, завантажені в SharePoint або OneDrive, не скануються одразу. Натомість сканування виконується асинхронно, тож ви можете завантажити заражений файл, навіть не знаючи про це. Якщо так станеться, Microsoft 365 попереджає лише постфактум, і ви залишаєтеся вразливими.
Крім того, платформа покладається на обмежену кількість антивірусних рушіїв. Така залежність збільшує ваш ризик від атак нульового дня, які експлуатують раніше невідомі вразливості. Нові варіанти шкідливого ПЗ в середньому виявляють за 49 днів. Ця затримка створює суттєву можливість для зловмисників використати слабкі місця вашої безпеки.
Як поширюється шкідливе ПЗ
Шкідливе ПЗ часто проникає в системи різними каналами. Зловмисники можуть використовувати фішингові листи, зловмисні вкладення або скомпрометовані посилання для доставки шкідливого ПЗ. Щойно ви клацаєте посилання або завантажуєте заражений файл, шкідливе ПЗ може виконати свій корисний код. Це може призвести до витоку даних, атак із програмами-вимагачами або несанкціонованого доступу до чутливої інформації.
Вплив на організації
Вплив шкідливого ПЗ на організації може бути руйнівним. Ви можете зазнати фінансових втрат, репутаційної шкоди та юридичних наслідків. Шкідливе ПЗ може порушити роботу, спричиняючи простої та втрату продуктивності. Крім того, витрати на відновлення та усунення наслідків можуть бути значними.
Значення розвідки загроз
Щоб підвищити рівень виявлення шкідливого ПЗ у Microsoft 365, ключову роль відіграє розвідка загроз. Вона надає важливий контекст для незвичайної активності, дозволяючи вашим командам безпеки реагувати швидко. Визначаючи індикатори компрометації (IOC), як-от URL-адреси, хеші файлів і IP-адреси, пов’язані зі шкідливою діяльністю, розвідка загроз допомагає випереджати потенційні загрози.
Інтеграція тактичної розвідки загроз у ваші засоби безпеки дозволяє виявляти загрози та захищатися від них у масштабі. Розуміння тактик, технік і процедур (TTPs) зловмисників через структуровану розвідку загроз покращує можливості виявлення. Ці знання сприяють ефективнішому пошуку загроз і реагуванню на них, зрештою зміцнюючи загальний рівень безпеки.
Пам’ятайте: відстеження нових загроз і використання розвідки загроз можуть значно знизити ризик атак шкідливого ПЗ для вашої організації.
Загрози нульового дня та стратегії пом’якшення
Вразливості нульового дня становлять серйозний ризик для вашого середовища Microsoft 365. Це помилки в програмному забезпеченні, які зловмисники використовують до того, як розробники випустять виправлення. Щойно інформація про вразливість нульового дня стає публічною, зловмисники можуть швидко нею скористатися. Таке стрімке використання підкреслює важливість своєчасного розгортання патчів.
Як їх експлуатують
Зловмисники часто використовують різні методи для експлуатації вразливостей нульового дня. Вони можуть поширювати шкідливе ПЗ через фішингові листи або скомпрометовані вебсайти. Щойно ви натискаєте на шкідливе посилання або завантажуєте заражений файл, шкідливе ПЗ може виконати свій payload. Це може призвести до несанкціонованого доступу до конфіденційних даних або навіть повного компрометування системи.
Недавня статистика показує, що під час випуску патчів Microsoft у лютому 2026 року компанія усунула 54 вразливості, з яких 6 активно використовувалися зловмисниками. Це свідчить про значну частоту експлуатації в середовищах Microsoft 365. Наявність цих вразливостей нульового дня зачіпає ключові компоненти Windows та інструменти Office, що підкреслює ризик для корпоративних середовищ.
Приклади з практики
Кілька резонансних інцидентів ілюструють небезпеку експлойтів нульового дня. Наприклад, масова атака була спрямована на сервери Microsoft Exchange: через вразливість нульового дня зловмисники отримали несанкціонований доступ до тисяч організацій. Далі вони використали цей доступ для розгортання програм-вимагачів, що спричинило масштабні збої та фінансові втрати. Такі інциденти яскраво показують, наскільки критично важливі надійні заходи безпеки.
Стратегії пом'якшення ризиків
Щоб захиститися від загроз нульового дня, варто впровадити кілька ефективних стратегій:
- Навчайте працівників розпізнавати фішингові листи та уникати підозрілих посилань і вкладень.
- Впроваджуйте заходи безпеки електронної пошти, зокрема фільтрацію спаму, захист від фішингу та програмне забезпечення для захисту від шкідливого ПЗ.
- Використовуйте веб-фільтрацію, щоб блокувати доступ до відомих шкідливих вебсайтів.
- Регулярно проводьте фішингові симуляції, щоб ефективно навчити працівників реагувати на кіберзагрози.
- Вимикайте макроси в документах за замовчуванням і вмикайте їх лише у кожному окремому випадку.
- Впроваджуйте блокування файлів, щоб запобігти запуску файлів із шкідливими макросами.
- Використовуйте програмне забезпечення для захисту від шкідливого ПЗ, щоб виявляти та видаляти шкідливі макроси.
- Впроваджуйте рішення із запобігання втраті даних (DLP), щоб відстежувати та блокувати несанкціоновані передачі даних.
- Використовуйте міжмережеві екрани та системи виявлення і запобігання вторгненням (IDS/IPS), щоб виявляти та блокувати підозрілий мережевий трафік.
- Впроваджуйте послуги шифрування електронної пошти Microsoft, щоб захистити конфіденційні дані від несанкціонованого доступу.
Дотримуючись цих стратегій, ви можете значно знизити ризик стати жертвою експлойтів нульового дня у вашому середовищі Microsoft 365.
Слабкі місця безпеки електронної пошти та найкращі практики
Ризики поширених типів файлів
Типи файлів, які часто використовують в атаках
Певні типи файлів створюють значні ризики в електронній комунікації. Зловмисники часто використовують ці файли, щоб доставити шкідливе ПЗ або реалізувати фішингові схеми. Серед типових файлів, які використовують в атаках:
- Виконувані файли (.exe): ці файли можуть запускати шкідливий код після відкриття.
- Документи Office (.docx, .xlsx): зловмисники вбудовують макроси в ці файли, щоб виконувати шкідливі скрипти.
- Стиснуті архіви (.zip, .rar): ці файли можуть містити кілька шкідливих файлів, через що їх складніше виявити.
Розуміння цих ризиків допомагає розпізнавати потенційні загрози у вашій поштовій скриньці.
Поведінка користувачів і обізнаність щодо безпеки
Поведінка користувачів відіграє ключову роль у слабких місцях безпеки електронної пошти. Дослідження показують, що багато порушень безпеки спричинені давніми помилками конфігурації, а не новими методами атак. Наприклад, відсутність налаштування протоколів автентифікації електронної пошти SPF, DKIM і DMARC залишає організації вразливими до підміни відправника. Крім того, багато користувачів обходять засоби контролю безпеки, що збільшує ймовірність успішних атак.
Навчання працівників розпізнавати спроби фішингу має вирішальне значення. Навчання їх повідомляти про підозрілі листи може суттєво зменшити кількість порушень, спричинених діями користувачів. Заохочуйте культуру обізнаності щодо безпеки у вашій організації.
Найкращі практики роботи з електронною поштою
Щоб зменшити слабкі місця безпеки електронної пошти, варто дотримуватися кількох найкращих практик:
- Увімкніть багатофакторну автентифікацію (MFA): це додає ще один рівень захисту, вимагаючи додаткових факторів автентифікації.
- Регулярно оновлюйте політики захисту від фішингу: не залишайте політики з налаштуваннями за замовчуванням. Налаштуйте їх відповідно до потреб вашої організації.
- Моніторинг активності електронної пошти: Виявлення підозрілої активності в електронній пошті та сповіщення про неї допомагають розпізнавати такі загрози, як компрометація ділового листування (BEC) і фішинг.
- Регулярні навчальні сесії: Навчайте співробітників новітнім тактикам фішингу та тому, як ефективно на них реагувати.
- Використання Microsoft Defender: Цей інструмент видаляє в середньому 70,8 % шкідливих листів після доставки, що значно скорочує час перебування загроз у системі.
Впровадивши ці практики, ви зможете зміцнити захист від слабких місць безпеки електронної пошти в Microsoft 365.
Пам’ятайте: проактивний підхід до безпеки електронної пошти може суттєво знизити ризик того, що ваша організація стане жертвою кіберзагроз.
Ризики витоку даних і стратегії запобігання
Розуміння витоку даних
Витік даних — це несанкціоноване передавання конфіденційної інформації за межі вашої організації. Це може статися з різних причин, часто через людську помилку або недостатні заходи безпеки. Розуміння типових причин витоку даних має вирішальне значення для захисту вашої організації.
Типові причини
Кілька чинників сприяють витоку даних у середовищах Microsoft 365:
- Ненавмисне надання доступу: Співробітники можуть помилково поділитися конфіденційною інформацією з не тими адресатами.
- Небезпечне зберігання: Конфіденційні дані можуть зберігатися в особистих облікових записах OneDrive, що підвищує ризик несанкціонованого доступу.
- Неправильні мітки конфіденційності: Новостворений вміст може не успадковувати мітки конфіденційності з вихідних матеріалів, що призводить до потенційного розкриття інформації.
- Відсутність політик запобігання втратам даних: Без таких політик конфіденційна інформація може легко розкритися через сервіси Microsoft 365.
Ці проблеми підкреслюють важливість пильності та належного навчання для запобігання витоку даних.
Нормативні вимоги
Організації, які використовують Microsoft 365, мають дотримуватися різних нормативних вимог, щоб уникнути штрафів. Впровадження політик запобігання втратам даних (DLP) є необхідним для виявлення та запобігання витоку конфіденційних даних. Ці політики допомагають дотримуватися таких нормативів, як GDPR і HIPAA. Вони класифікують і контролюють дані, автоматизують класифікацію даних, виявляють підозрілу активність і керують доступом до даних та їх використанням. Ефективна політика DLP знижує фінансові та репутаційні ризики, пов’язані з витоком даних, і підтримує відповідність нормативним вимогам.
Стратегії запобігання витоку даних
Щоб захистити конфіденційну інформацію, розгляньте такі стратегії:
- Впровадьте політики DLP: Ці політики допомагають захищати конфіденційну інформацію та запобігати несанкціонованому обміну нею.
- Моніторьте й уточнюйте політики DLP: Постійно адаптуйте політики до змінних потреб організації.
- Налаштуйте типи конфіденційної інформації: Адаптуйте ці типи для підвищення точності захисту даних.
- Використовуйте розширені правила DLP: Застосовуйте машинне навчання для кращого виявлення незвичних шаблонів використання даних.
- Інтегруйте DLP з іншими сервісами Microsoft: Це створює комплексну стратегію захисту даних.
Крім того, налаштуйте окремі політики DLP для виявлення та захисту конфіденційної інформації в листах і вкладеннях. Увімкніть сповіщення, щоб інформувати користувачів, коли вони намагаються порушити політики DLP. Виконавши ці кроки, ви зможете знизити ризик дорогих витоків даних і забезпечити відповідність нормативним вимогам.
Пам’ятайте: запобігання витоку даних вимагає проактивного підходу. Регулярні навчання та програми підвищення обізнаності можуть допомогти співробітникам розпізнавати потенційні загрози та повідомляти про них.
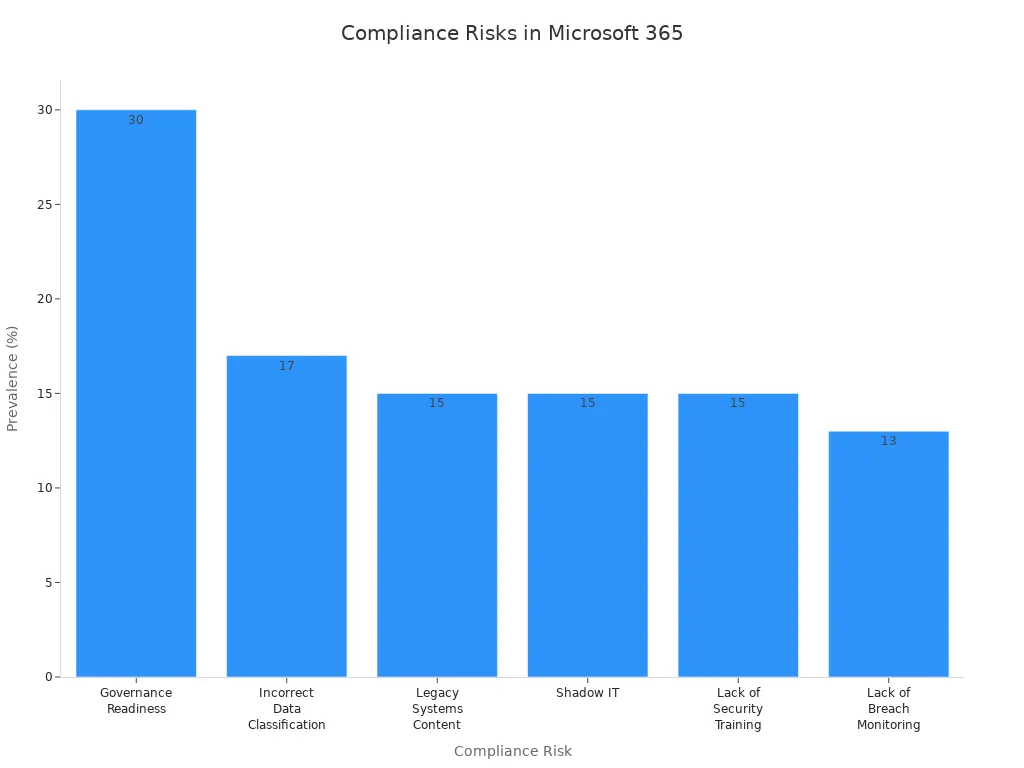
Підсумовуючи, керування безпечною хмарною екосистемою вимагає постійної пильності щодо багатьох напрямів — від запобігання викраденню облікових даних за допомогою ШІ до посилення конфігурацій проти автоматизованого поширення шкідливого ПЗ. Ми детально розібрали багато з цих саме архітектурних вразливостей і рамок пом’якшення в нашому пов’язаному епізоді подкасту Stop Teams Phishing and Social Engineering in Microsoft 365. Обов’язково послухайте цей епізод, щоб глибше зануритися в захист каналів співпраці та безпеку ваших клієнтів від сучасних загроз.
Ви маєте залишатися пильними, щоб захистити ваше середовище Microsoft 365 від атак соціальної інженерії. Навчання користувачів розпізнавати ці загрози залишається вашим найсильнішим захистом. Постійний моніторинг допомагає вчасно виявляти підозрілу активність. Нижче наведено короткий перелік головних висновків, які допоможуть у вашій роботі:
| Головне | Опис |
|---|---|
| Навчання користувачів | Навчайте користувачів розпізнавати атаки соціальної інженерії. |
| Розширені функції безпеки | Підвищуйте безпеку Microsoft 365, щоб протидіяти новим загрозам. |
| Моніторинг підозрілої активності | Стежте за незвичною поведінкою, щоб вчасно виявляти атаки. |
Щоб посилити безпеку, увімкніть Advanced Threat Protection, вимагайте багатофакторну автентифікацію та застосовуйте політики умовного доступу. Ці кроки допомагають знизити ризики й не заважають продуктивності організації. Пам’ятайте: зловмисники дедалі частіше атакують інструменти для співпраці, як-от Teams, адже користувачі їм довіряють. Будьте обізнаними та проактивними, щоб зберігати ваші дані в безпеці.
Порада: регулярне навчання та надійні політики створюють безпечніше середовище Microsoft 365 для всіх.
Поширені запитання
Що таке соціальна інженерія в контексті безпеки M365?
Соціальна інженерія передбачає маніпулювання людьми з метою отримання конфіденційної інформації. Зловмисники використовують людську поведінку, щоб обходити технічні заходи безпеки, і націлюються на користувачів Microsoft 365.
Як розпізнати фішингові листи?
Звертайте увагу на підозрілі адреси відправника, неочікувані вкладення або термінові запити персональних даних. Завжди перевіряйте джерело, перш ніж натискати посилання чи завантажувати файли.
Які кроки можна зробити, щоб посилити безпеку електронної пошти?
Увімкніть багатофакторну автентифікацію (MFA), регулярно оновлюйте політики захисту від фішингу та проводьте навчання співробітників з розпізнавання спроб фішингу. Ці заходи посилюють ваш захист.
Чому навчання користувачів важливе для запобігання атакам?
Обізнані користувачі можуть розпізнавати підозрілу активність і повідомляти про неї. Навчання сприяє формуванню культури безпеки та зменшує ймовірність успішних атак соціальної інженерії.
Що таке вразливості нульового дня?
Вразливості нульового дня — це недоліки програмного забезпечення, які зловмисники експлуатують до того, як розробники випустять виправлення. Такі вразливості становлять суттєві ризики для вашого середовища Microsoft 365.
Як шкідливе ПЗ зазвичай потрапляє в середовища Microsoft 365?
Шкідливе ПЗ часто потрапляє через фішингові листи, шкідливі вкладення або скомпрометовані посилання. Клік на них може запустити шкідливий код, що призводить до витоку даних або несанкціонованого доступу.
Що таке запобігання втраті даних (DLP)?
Запобігання втраті даних (DLP) — це стратегії та інструменти, які не дають конфіденційній інформації вийти за межі організації. Політики DLP допомагають дотримуватися вимог відповідності та захищати дані.
Як відстежувати підозрілу активність у M365?
Використовуйте вбудовані інструменти моніторингу Microsoft 365, щоб відстежувати дії користувачів. Налаштуйте сповіщення про незвичну поведінку, наприклад про кілька невдалих спроб входу або доступ з невідомих місць.