 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Grundlagen der Netzwerkkonfiguration für Azure Virtual Desktop: vNets, DNS und UDP
Partner · Neutraler Partner: Nerdio
Von Mirko Peters ·
Azure Virtual Desktop benötigt ein virtuelles Netzwerk in derselben Region wie die Sitzungshosts, funktionierendes DNS und ausgehenden Zugriff auf veröffentlichte Endpunkte, größtenteils über TCP 443. Eingehende Ports sind nicht erforderlich. UDP über RDP Shortpath weicht bei Bedarf auf TCP aus.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
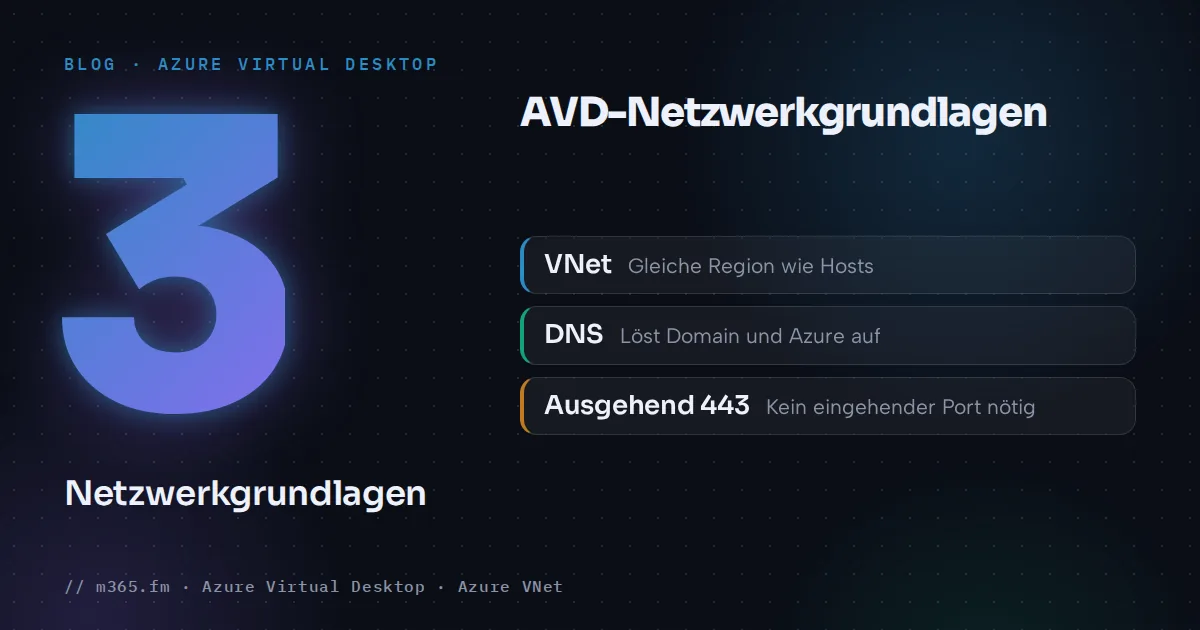
Azure Virtual Desktop benötigt drei Netzwerkgrundlagen: ein virtuelles Netzwerk mit Subnetz in derselben Azure-Region wie die Sitzungshosts, DNS, das sowohl Ihre Domäne als auch Azure-Namen auflöst, und ausgehenden Zugriff auf eine veröffentlichte Liste von Microsoft-Endpunkten, größtenteils über TCP 443. Das Standardtransportverfahren benötigt keinen eingehenden Port. UDP über RDP Shortpath kommt hinzu, wenn das Netzwerk es zulässt, und weicht auf TCP aus, wenn es blockiert wird. Private Link wird in diesem Beitrag der Reihe separat behandelt.
Das Wichtigste in Kürze
- AVD nutzt Reverse Connect: Hosts und Clients stellen ausgehende TLS-Verbindungen her, daher sind standardmäßig keine eingehenden Ports erforderlich. Learn rät davon ab, Port 3389 zu öffnen und Sitzungshosts öffentliche IPs zuzuweisen.
- Das virtuelle Netzwerk muss sich in derselben Region wie die Sitzungshosts befinden. Bei Verwendung von AD DS oder Microsoft Entra Domain Services muss es die Domänencontroller und DNS-Server erreichen können.
- 168.63.129.16 ist die DNS-Adresse von Azure und ein Plattform-Endpunkt. Der Datenverkehr dorthin darf nicht abgefangen, über einen Proxy geleitet oder umgeleitet werden. Port 53 ist dabei nur bei von Azure bereitgestelltem DNS relevant.
- TCP 443 ist das Standardtransportverfahren. RDP Shortpath ergänzt UDP: Port 3390 für den Listener in verwalteten Netzwerken, hohe Ports für direktes STUN und Port 3478 für STUN und TURN. Ist UDP blockiert, weicht die Verbindung auf TCP aus.
- In neuen virtuellen Netzwerken, die mit API-Versionen nach dem 31. März 2026 erstellt werden, sind Subnetze standardmäßig privat. Sitzungshosts benötigen daher eine explizite Methode für ausgehenden Datenverkehr, etwa ein NAT-Gateway.
Wie eine Verbindung einen Sitzungshost erreicht
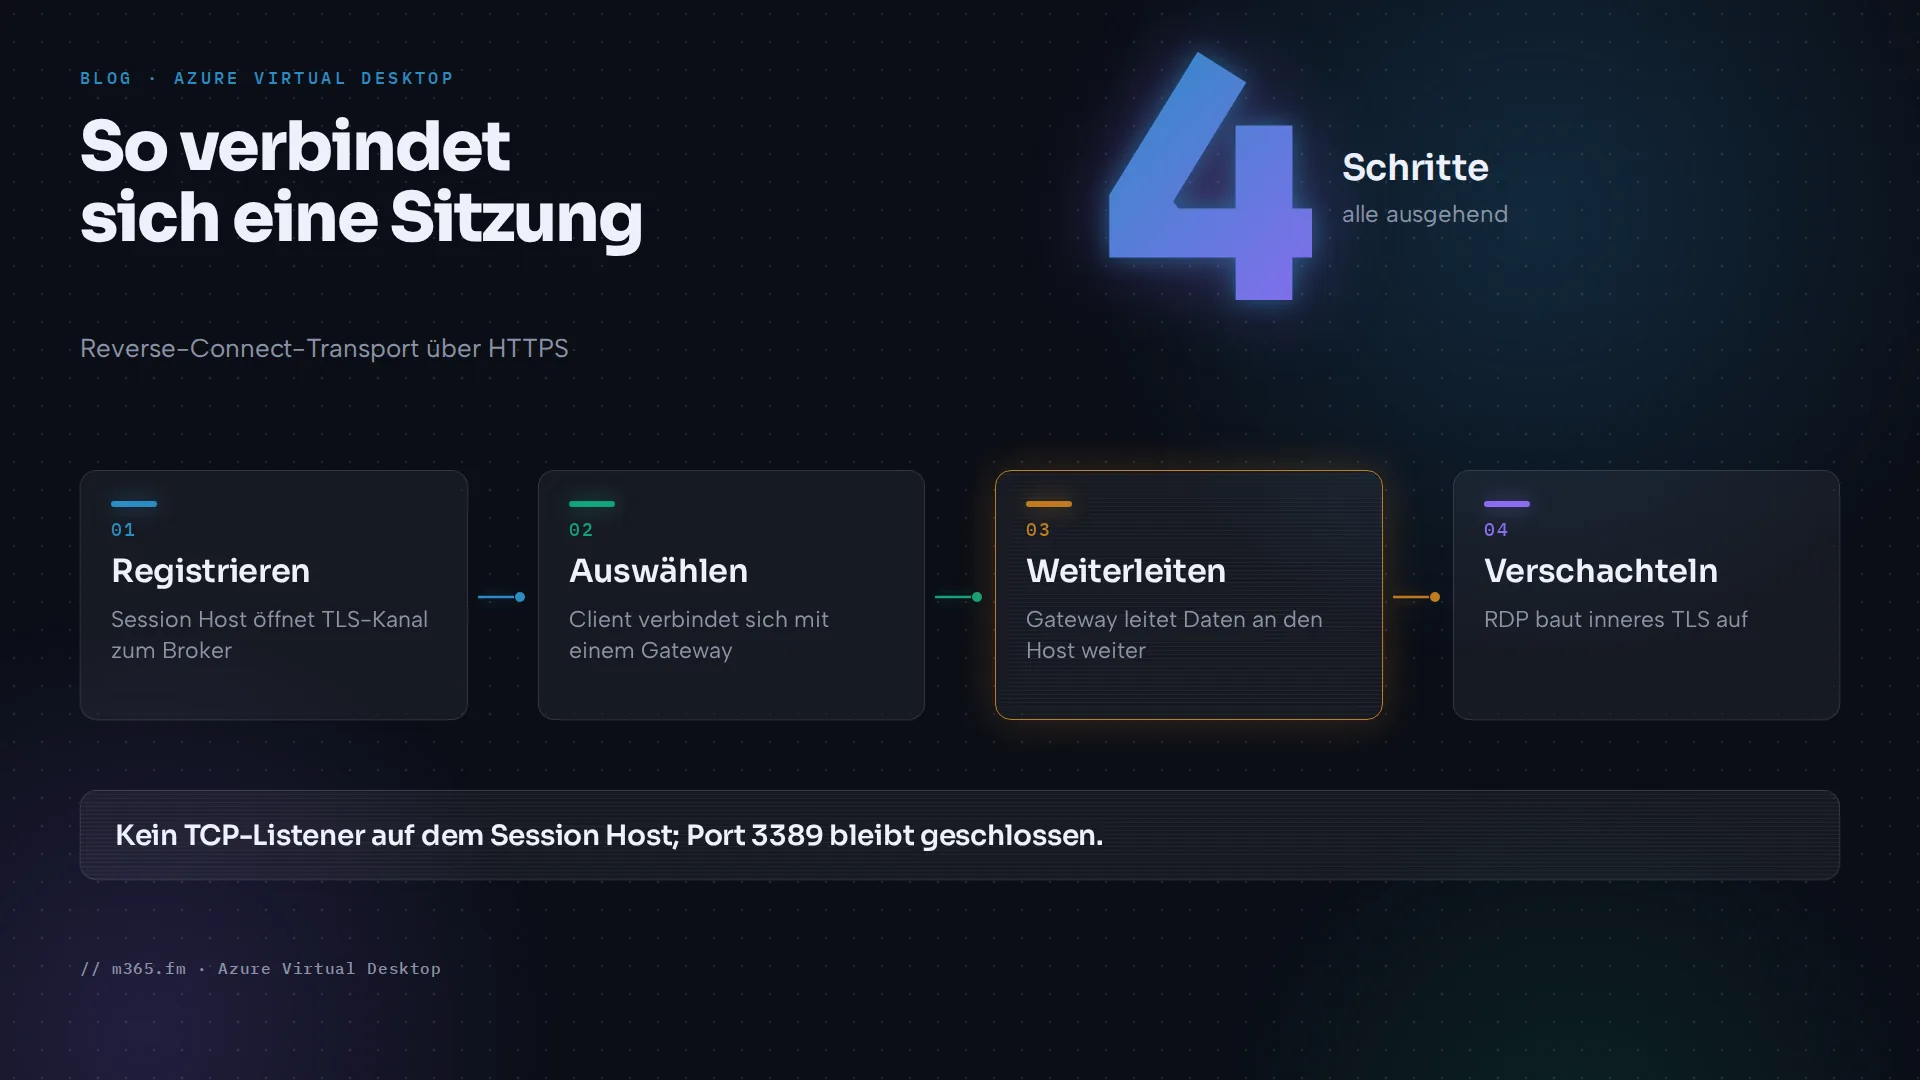
Laut dem Artikel zur Netzwerkkonnektivität von Learn verwendet Azure Virtual Desktop ein Reverse-Connect-Transportverfahren. Anders als bei lokalem Remote Desktop Services wartet auf dem Sitzungshost kein TCP-Listener auf RDP-Verbindungen. Beide Seiten stellen ausgehende HTTPS-Verbindungen her:
- Beim Start öffnet der Dienst Remote Desktop Agent Loader auf dem Sitzungshost einen dauerhaften TLS-Kanal zum Broker von Azure Virtual Desktop.
- Wählt ein Benutzer eine Ressource aus, öffnet der Client eine TLS-Verbindung zu einer Gateway-Instanz. Bei Verbindungen in die Public Cloud werden Gateways in Gruppen mit je 10 ms eingeteilt. Gewählt wird das Gateway mit der niedrigsten Latenz und anschließend mit den wenigsten bestehenden Verbindungen.
- Der Sitzungshost verbindet sich mit demselben Gateway, und das Gateway leitet die Daten zwischen beiden Endpunkten weiter. Dies ist das Basistransportverfahren für RDP.
Für alle Verbindungen, die Clients und Sitzungshosts zur Dienstinfrastruktur aufbauen, ist TLS 1.2 das Minimum. TLS 1.3 kann verwendet werden, sofern das Betriebssystem des Clients es unterstützt. Innerhalb des weitergeleiteten Pfads richtet RDP eine verschachtelte TLS-Verbindung zwischen Client und Sitzungshost mit der beidseitig vereinbarten Version ein, bis hin zu TLS 1.3. Laut Learn wird dies ab Windows 11 21H2 und Windows Server 2022 unterstützt.
Das virtuelle Netzwerk und das Subnetz
Der Artikel zu den Voraussetzungen listet die Netzwerkanforderungen auf:
- Ein virtuelles Netzwerk und ein Subnetz für die Sitzungshosts. Wenn Sie Sitzungshosts zusammen mit dem Hostpool erstellen, muss das virtuelle Netzwerk vorher bestehen, damit es in der Liste erscheint. Außerdem muss es in derselben Azure-Region liegen wie der Sitzungshost.
- Konnektivität von diesem virtuellen Netzwerk zu Ihren Domänencontrollern und den relevanten DNS-Servern, wenn Sie AD DS oder Microsoft Entra Domain Services verwenden, da Sitzungshosts der Domäne beitreten müssen.
- Sitzungshosts und Benutzer müssen den Dienst über TCP 443 zu der erforderlichen URL-Liste erreichen. Diese URLs dürfen nicht durch Filter oder eine Firewall blockiert werden. Wenn Benutzer Microsoft 365 benötigen, müssen die Sitzungshosts außerdem die Microsoft-365-Endpunkte erreichen können.
Learn empfiehlt außerdem, dass die Round-Trip-Time vom Clientnetzwerk zur Azure-Region der Hostpools unter 150 ms liegt und dass Sie Sitzungshosts in der Region erstellen, die den Benutzern am nächsten ist. Eingehenden Port 3389 sollten Sie nicht öffnen, und Sitzungshosts sollten keine öffentlichen IP-Adressen zugewiesen bekommen.
DNS-Server werden im virtuellen Netzwerk oder auf einer Netzwerkschnittstelle festgelegt, wobei die Einstellung auf der Netzwerkschnittstelle Vorrang hat. Wenn Sie benutzerdefinierte DNS-Server für das virtuelle Netzwerk wählen, geben Sie mindestens eine IP-Adresse an. Andernfalls ignoriert das virtuelle Netzwerk die Einstellung und verwendet das von Azure bereitgestellte DNS. Für Hub-and-Spoke-Designs finden Sie unten die Hinweise zu Azure Firewall. Azure Virtual Network behandelt das Produkt selbst.
Ausgehender Internetzugang in einem neuen virtuellen Netzwerk
Die erforderlichen Endpunkte haben öffentliche Adressen, daher benötigt ein Sitzungshost einen ausgehenden Pfad zu ihnen. Laut dem Artikel zum standardmäßigen ausgehenden Zugriff von Learn ist bei der API-Version, die nach dem 31. März 2026 veröffentlicht wurde, für Subnetze in neuen virtuellen Netzwerken defaultOutboundAccess auf false gesetzt. Virtuelle Computer in diesen privaten Subnetzen benötigen eine explizite ausgehende Methode, um öffentliche Endpunkte zu erreichen. Das Azure-Portal verwendet bereits standardmäßig private Subnetze. Bei Bereitstellungen mit früheren API-Versionen und bei vorhandenen virtuellen Netzwerken gilt weiterhin der bisherige Standard.
Learn nennt vier explizite Methoden:
- Ordnen Sie dem Subnetz ein NAT-Gateway zu. Learn bezeichnet diese Methode für die meisten Szenarien als empfohlen.
- Ordnen Sie einen Standard-Load-Balancer mit konfigurierten Ausgangsregeln zu.
- Ordnen Sie einem Netzwerkadapter der VM eine öffentliche IP-Adresse des Standard-SKUs zu. Learn führt diese Methode als gültig auf, empfiehlt aber keine öffentlichen IP-Adressen auf Sitzungshosts.
- Fügen Sie eine Firewall oder eine virtuelle Netzwerkappliance hinzu und leiten Sie den Datenverkehr mit einer benutzerdefinierten Route dorthin.
Windows-Aktivierung und Updates funktionieren in einem privaten Subnetz ohne explizite ausgehende Methode nicht.
Die Methode ist für UDP wichtig. Laut dem Artikel zu RDP Shortpath kann Symmetric NAT, das eine private Quell-IP:Port auf einen eindeutigen öffentlichen Ziel-IP:Port abbildet, eine über TURN gerelaisete Verbindung nutzen. Das gilt, wenn Sie Azure Firewall und Azure NAT Gateway verwenden. Die Tabelle zu den Clientnetzwerken führt außerdem die öffentlichen IPs eines NAT-Gateways für direktes STUN auf. Erlauben Sie daher UDP 1024 bis 65535 sowie UDP 3478 zu 51.5.0.0/16 und prüfen Sie, welcher Pfad tatsächlich genutzt wird.
DNS
Der Artikel zur Namensauflösung von Learn nennt vier Methoden: Azure-Private-DNS-Zonen, die Learn als bevorzugte Lösung bezeichnet, die von Azure bereitgestellte Namensauflösung, einen eigenen DNS-Server und Azure DNS Private Resolver. Für Sitzungshosts gilt:
- Die Azure-DNS-Adresse lautet 168.63.129.16. Sie ist eine statische Adresse, die sich nicht ändert. Ein DNS-Server innerhalb des Netzwerks, etwa ein in Azure betriebener Domänencontroller, kann Anfragen für die eigenen Domänen selbst beantworten und andere Anfragen an diese Adresse weiterleiten.
- Nachdem Sie die DNS-Einstellungen eines bereitgestellten virtuellen Netzwerks oder einer VM geändert haben, erneuern Sie das DHCP-Lease auf den betroffenen VMs (unter Windows mit
ipconfig /renew). Bearbeiten Sie die DNS-Server-IPs nicht innerhalb einer VM, da das Dienstheilen (Service Healing) sie wieder entfernen kann.
Der Artikel zu den erforderlichen Endpunkten ergänzt eine Regel, die speziell für Azure Virtual Desktop gilt. Die VMs der Sitzungshosts benötigen zwei Azure-Plattformadressen: 169.254.169.254 (Instanz-Metadaten, TCP 80) und 168.63.129.16 (TCP-Ports 80 und 32526 sowie TCP und UDP Port 53). Laut Learn dürfen Datenverkehr zu diesen Adressen nicht abgefangen, über einen Proxy geleitet oder umgeleitet werden. Port 53 wird dort nur bei Verwendung des von Azure bereitgestellten DNS benötigt.
Ausgehende Endpunkte
Alle Einträge auf der Seite mit den erforderlichen Endpunkten sind ausgehend. Eine Auswahl für Sitzungshosts in der Azure-Cloud:
| Adresse | Protokoll und Port | Zweck |
|---|---|---|
login.microsoftonline.com | TCP 443 | Authentifizierung bei Microsoft Online Services |
*.wvd.microsoft.com | TCP 443 | Dienstverkehr, einschließlich TCP-basierter RDP-Verbindungen |
51.5.0.0/16 | UDP 3478 | Weitergeleitete RDP-Verbindungen |
*.service.windows.cloud.microsoft | TCP 443 | Dienstverkehr |
Die vollständige Liste ist länger und enthält zusätzlich Zertifikatsendpunkte auf TCP 80. Verwenden Sie deshalb die Seite als Referenz. Laut Learn müssen Sie bei FQDNs für Dienstverkehr den Platzhalter verwenden, und Bereitstellungen, bei denen die aufgeführten FQDNs blockiert sind, werden nicht unterstützt. Anstelle der FQDNs wird kein IP-Adressbereich angeboten. Empfohlen werden Dienst-Tags und FQDN-Tags; beide heißen WindowsVirtualDesktop. Das Agent URL Tool prüft von einem Sitzungshost aus, ob die einzelnen Endpunkte erreichbar sind.
Für Azure Firewall verwendet die Firewall-Anleitung von Learn den FQDN-Tag WindowsVirtualDesktop. Sie warnt, dass es bei Skalierungen (Scale-in) der Azure Firewall zu Verbindungsabbrüchen kommen kann, wenn Sie den gesamten Datenverkehr mit einer Standardroute über die Firewall leiten. Bei Hub-and-Spoke-Designs empfiehlt Learn als Lösung eine Route in der Routingtabelle des Subnetzes mit dem Zieltyp Dienst-Tag, dem Zieldienst WindowsVirtualDesktop und dem nächsten Hop Internet. So werden das Gateway und der Broker direkt erreicht. Der Artikel zum Standard-Outbound-Zugriff von Learn ergänzt, dass in einem privaten Subnetz Routen mit dem Next-Hop-Typ Internet nicht funktionieren. Verbindungen zu Zielen mit Dienst-Tag schlagen außerdem fehl, wenn nicht zusätzlich eine explizite Methode für ausgehenden Datenverkehr konfiguriert ist, etwa ein NAT-Gateway. Die Anwendung dessen auf die Route für WindowsVirtualDesktop ist unsere Interpretation der beiden Seiten. Learn rät außerdem davon ab, TLS-Inspection zu verwenden.
UDP und RDP Shortpath
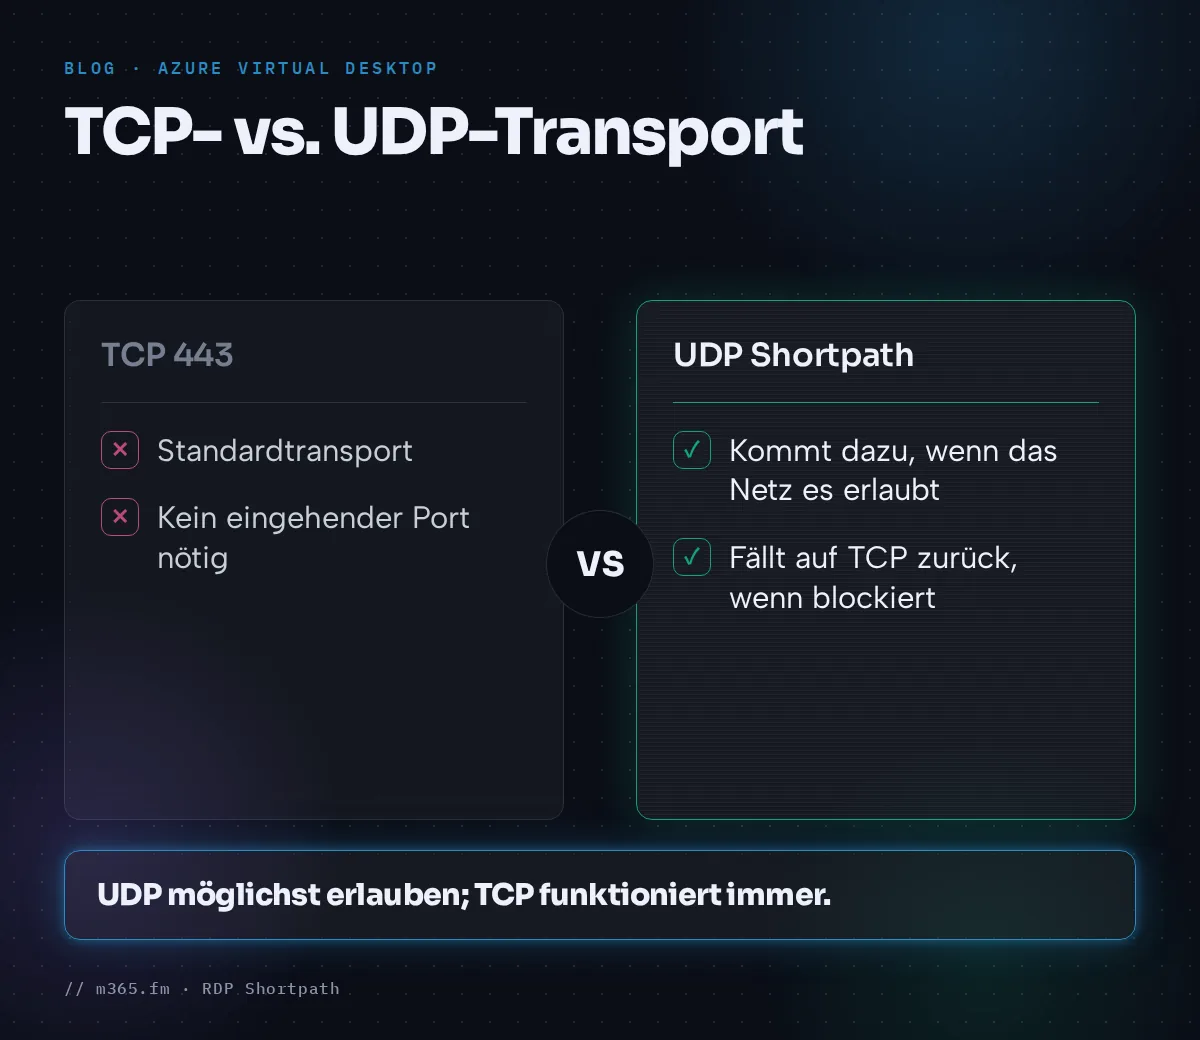
Der Artikel zu RDP Shortpath von Learn beschreibt die Reihenfolge: RDP beginnt mit dem TCP-basierten Reverse-Connect-Transport und versucht danach, die Sitzung über UDP aufzubauen. Gelingt UDP, wird die TCP-Verbindung getrennt. Andernfalls bleibt TCP als Fallback bestehen.
| Modus | Geltungsbereich | Ports und Hinweise |
|---|---|---|
| Verwaltete Netzwerke, Listener-Variante | Private Verbindung, etwa ExpressRoute mit privatem Peering oder eine Site-to-Site- bzw. Point-to-Site-VPN (IPsec) | Sie müssen den UDP-Listener auf dem Sitzungshost aktivieren (Standardport 3390) und auf jedem Sitzungshost einen eingehenden Port zulassen |
| Verwaltete Netzwerke, STUN-Variante | Dieselben privaten Verbindungen | Direktes UDP über STUN, auf dem Sitzungshost ist kein eingehender Port erforderlich |
| Öffentliche Netzwerke, direkt | STUN zwischen Client und Sitzungshost; bei Symmetric NAT kann stattdessen TURN verwendet werden (siehe oben) | Ausgehend vom Subnetz des Sitzungshosts auf UDP 1024 bis 65535, Standardbereich 49152 bis 65535 (laut Learn wird Port 65330 im Standardbereich ignoriert, da Azure ihn intern verwendet). Die STUN-Abfrage des Sitzungshosts verwendet UDP 3478. |
| Öffentliche Netzwerke, weitergeleitet | TURN | UDP 3478 zu 51.5.0.0/16 in der Azure-Cloud; Learn bezeichnet diese Regel als STUN/TURN-Relay |
Öffentliches Netzwerk: Shortpath über STUN und TURN ist laut der Seite allgemein in der Azure-Cloud verfügbar. Er funktioniert ohne zusätzliche Konfiguration, wenn Netzwerke und Firewalls den Datenverkehr zulassen und die RDP-Transporteinstellungen auf den Standardwerten stehen. Bei öffentlichen Netzwerken kommt es also auf zwei Fragen an: Darf UDP Ihre Firewalls passieren, und welche ausgehende Methode verwendet das Subnetz? Sind beide Modi verfügbar, wird die Verbindung genutzt, die zuerst aufgebaut wird. Learn empfiehlt, Force Tunneling, doppeltes NAT oder Carrier-Grade-NAT, Cloud-Dienste zur Paketinspektion und TCP-basierte VPNs zu vermeiden. Stattdessen sollten Sie IPv6-Konnektivität oder Teredo aktivieren. Blockiert eine Firewall UDP, schlägt Shortpath fehl, und die Verbindung läuft über TCP weiter. Laut Learn wird das TURN-Relay anhand des Standorts des Clients gewählt. Ein weit entfernter Client kann daher auf TCP zurückfallen. Die Einstellungen finden Sie unter RDP Shortpath.
Bandbreite und Latenz
Im Artikel zur Bandbreite von Learn werden die Grafikwerte für einen einzelnen Monitor mit 1920x1080 im Standardmodus geschätzt: Leerlauf 0,3 Kbps, Microsoft Word 100 bis 150 Kbps, Webbrowsing 6 bis 6,5 Mbps und Videowiedergabe 8,5 bis 9,5 Mbps. Die Drosselung (Rate Limiting) wird für den Reverse-Connect-Transport nicht unterstützt. Bandbreitenlimits erfordern daher Managed-Network-Shortpath. Der Artikel zur Verbindungsqualität von Learn beschreibt die Tabelle ConnectionGraphicsData (als Vorschau gekennzeichnet). Sie bewertet die Ende-zu-Ende-Verzögerung pro Frame: unter 150 ms gilt als gut, 150 bis 300 ms als in Ordnung und über 300 ms als schlecht. Diese Kennzahl ist nicht dieselbe wie die Round-Trip-Zeit von 150 ms aus den Voraussetzungen.
Kurze Netzwerk-Checkliste
- Erstellen Sie das virtuelle Netzwerk und das Subnetz in derselben Region wie die Sitzungshosts.
- Wenn Sie AD DS oder Microsoft Entra Domain Services verwenden, prüfen Sie, ob das Netzwerk die Domänencontroller und DNS-Server erreicht.
- Legen Sie die DNS-Konfiguration fest: Azure-bereitgestellt oder benutzerdefiniert. Bei einer benutzerdefinierten Konfiguration leiten Sie Anfragen an 168.63.129.16 weiter.
- Weisen Sie dem Subnetz eine explizite ausgehende Methode zu, etwa ein NAT-Gateway, wenn das virtuelle Netzwerk neu ist und das Subnetz privat ist. Das gilt auch, wenn eine Route mit dem nächsten Hop Internet die Firewall umgeht. Hinter einem NAT-Gateway müssen Sie beide UDP-Pfade zulassen.
- Lassen Sie die ausgehenden Ports der Liste der erforderlichen Endpunkte zu (überwiegend TCP 443, außerdem TCP 80, TCP 1688 für die Aktivierung und UDP 3478). Führen Sie danach das Agent URL Tool aus.
- Fangen Sie 168.63.129.16 oder 169.254.169.254 nicht ab.
- Halten Sie eingehenden Port 3389 geschlossen, und weisen Sie Sitzungshosts keine öffentlichen IP-Adressen zu. Nur der Managed-Network-Shortpath-Listener benötigt einen eingehenden UDP-Port.
- Entscheiden Sie, ob UDP Ihre Firewalls passieren darf (öffentliches Shortpath erfordert keine Einstellung), und ob Sie den Managed-Network-Listener aktivieren. Testen Sie anschließend den Fallback auf TCP.
- Messen Sie die Round-Trip-Zeit von den Standorten der Benutzer aus.
Quellen
Abgerufen am 17. November 2026.
- Microsoft Learn: Netzwerkkonnektivität in Azure Virtual Desktop verstehen
- Microsoft Learn: Voraussetzungen für Azure Virtual Desktop
- Microsoft Learn: Erforderliche FQDNs und Endpunkte für Azure Virtual Desktop
- Microsoft Learn: Namensauflösung für Ressourcen in virtuellen Azure-Netzwerken
- Microsoft Learn: RDP Shortpath für Azure Virtual Desktop
- Microsoft Learn: Anforderungen an die Bandbreite des Remote Desktop Protocol in Azure Virtual Desktop
- Microsoft Learn: Verbindungsqualität in Azure Virtual Desktop analysieren
- Microsoft Learn: Standardmäßiger ausgehender Zugriff für VMs in Azure
- Microsoft Learn: Azure Firewall zum Schutz von Azure Virtual Desktop verwenden
FAQ
Muss ich für Azure Virtual Desktop eingehende Ports öffnen?
Für das Standardtransportverfahren nicht. Laut Microsoft Learn verwendet der Dienst eine Reverse-Verbindung, daher sind keine eingehenden Ports erforderlich. Eine Ausnahme bildet der optionale RDP-Shortpath-Listener für verwaltete Netzwerke, der auf jedem Sitzungshost einen eingehenden UDP-Port benötigt. Learn empfiehlt, weder eingehenden Port 3389 zu öffnen noch öffentliche IP-Adressen auf Sitzungshosts zu vergeben. Falls Sie 3389 öffnen müssen, empfiehlt Learn den Just-in-Time-VM-Zugriff.
Ist UDP für Azure Virtual Desktop erforderlich?
Nein. Standardmäßig wird TCP über Port 443 verwendet. RDP Shortpath ergänzt ein UDP-basiertes Transportverfahren. Bei öffentlichen Netzwerken funktioniert es ohne zusätzliche Konfiguration, sofern die Firewalls UDP zulassen. Laut Learn können bei symmetrischem NAT, etwa mit Azure NAT Gateway oder Azure Firewall, statt direktem STUN die TURN-Relays genutzt werden. Die Variante mit Listener für verwaltete Netzwerke setzt voraus, dass der Listener aktiviert ist. Blockiert eine Firewall UDP, weicht die Verbindung laut Learn auf TCP aus.
Welche DNS-Server sollten Sitzungshosts verwenden?
Das hängt von Ihrer Identitätskonfiguration ab. Bei AD DS oder Microsoft Entra Domain Services muss das virtuelle Netzwerk die Domänencontroller und die relevanten DNS-Server erreichen. Learn nennt vier Methoden zur Namensauflösung für virtuelle Netzwerke: Azure Private DNS-Zonen (als bevorzugte Lösung bezeichnet), von Azure bereitgestelltes DNS, einen eigenen DNS-Server und DNS Private Resolver. Ein DNS-Server im Netzwerk, etwa ein in Azure betriebener Domänencontroller, kann Anfragen für die eigenen Domänen selbst beantworten und alle übrigen Anfragen an 168.63.129.16 weiterleiten.