 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Copilot erzeugt keine Berechtigungslücken, sondern macht sie nur sichtbar
Von Mirko Peters ·
Wenn Organisationen Microsoft Copilot zum ersten Mal einführen, greift in IT- und Sicherheitsabteilungen oft Unruhe um sich. Führungskräfte befürchten, dass künstliche Intelligenz mit natürlicher Sprache am Arbeitsplatz sensible Daten gefährdet, vertrauliche Strategien preisgibt oder Mitarbeitenden Zugriff auf Dateien verschafft, die sie nicht sehen sollten…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Wenn Organisationen Microsoft Copilot zum ersten Mal einführen, greift in IT- und Sicherheitsabteilungen oft Unruhe um sich. Führungskräfte befürchten, dass künstliche Intelligenz mit natürlicher Sprache am Arbeitsplatz sensible Daten gefährdet, vertrauliche Strategien preisgibt oder Mitarbeitenden Zugriff auf Dateien verschafft, die sie nicht sehen sollten. Diese Sorge ist jedoch weitgehend unbegründet. Copilot erfindet keine Sicherheitsrisiken aus dem Nichts. Stattdessen wirkt er wie ein unbestechlicher Spiegel, der Ihnen den tatsächlichen Zustand Ihrer digitalen Hygiene in ganzer Klarheit vor Augen führt. Wenn Ihre SharePoint-Umgebung aus überfreigegebenen Dokumenten und fehlerhaften Berechtigungsmodellen besteht, erzeugt Copilot diese Probleme nicht. Er macht sie lediglich mit schonungsloser Deutlichkeit sichtbar.
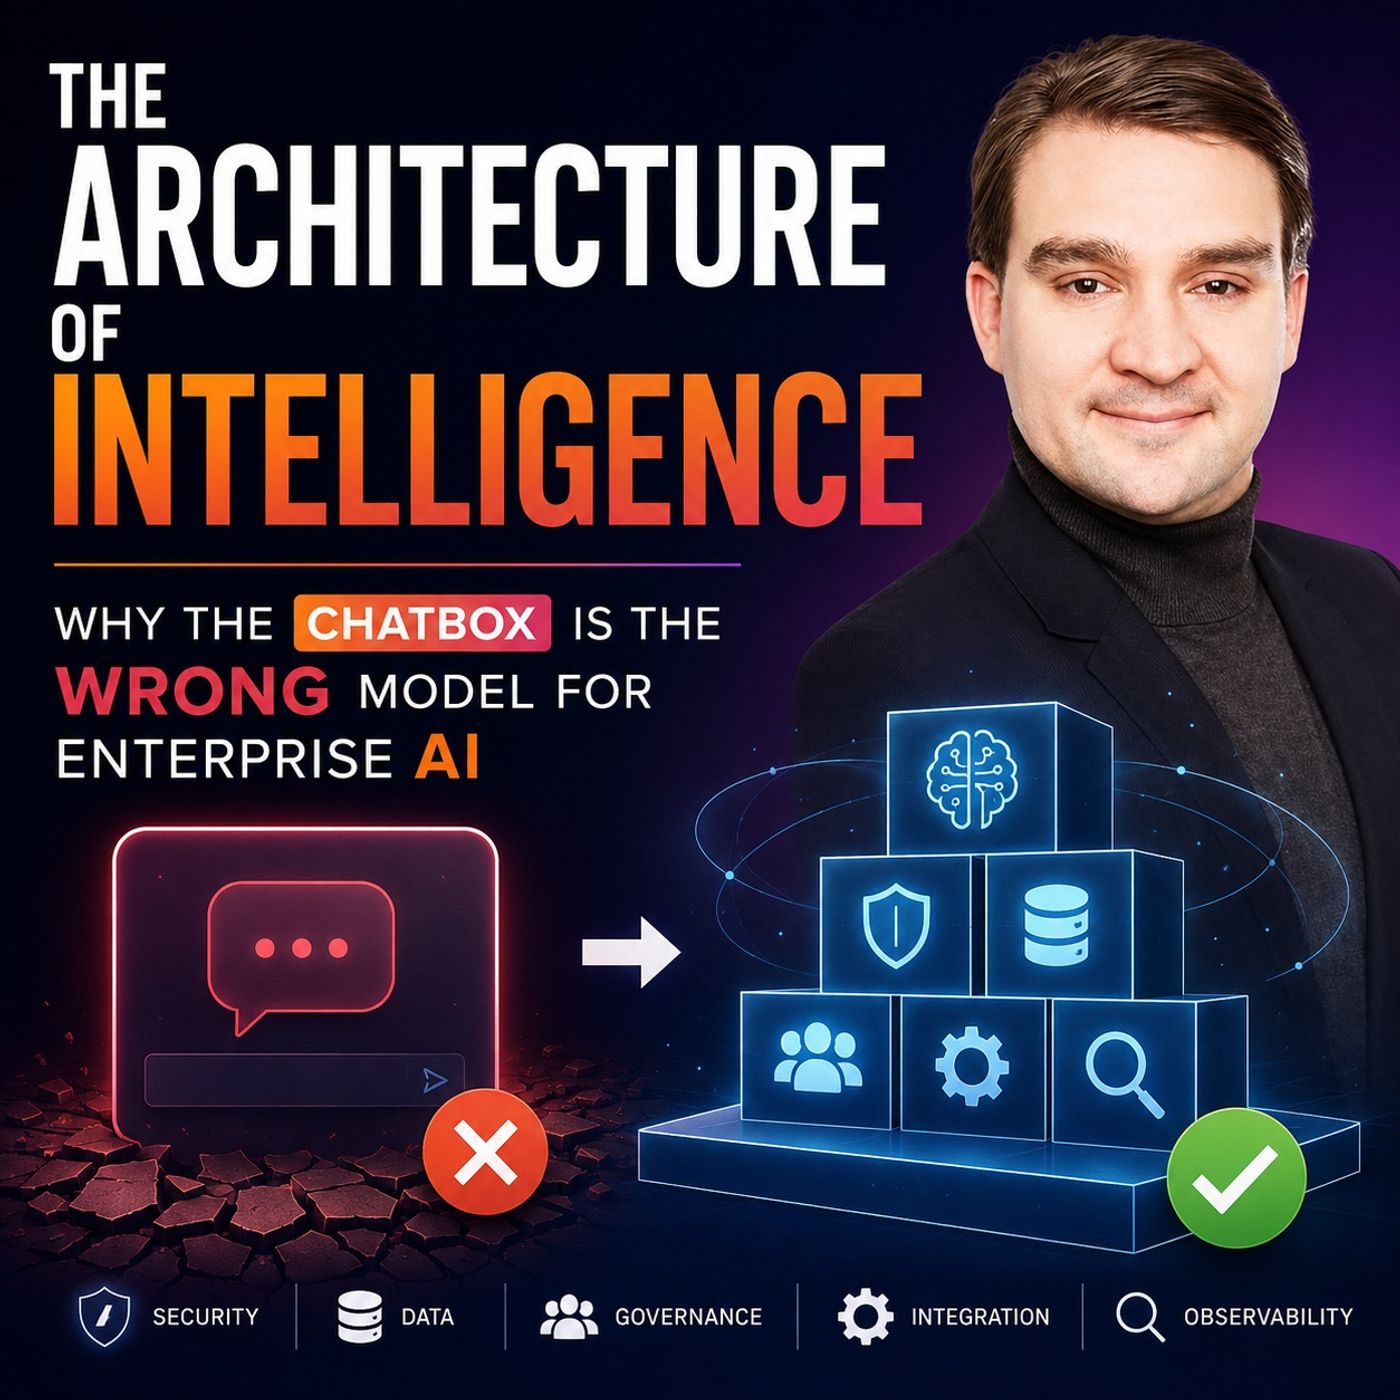
Um wirklich zu verstehen, wie KI im Unternehmen die Sicherheit beeinflusst, müssen wir über die Panik hinausblicken und die grundlegenden Mechanismen der Informationsfindung, der Berechtigungsdrift und der veralteten Freigabegewohnheiten untersuchen. Wie wir in unserer verwandten Episode The Architecture of Intelligence- Why the Chatbox is the Wrong Model for Enterprise AI zeigen, zwingt die Einführung von KI in Microsoft 365 uns zu einer längst fälligen Auseinandersetzung damit, wie wir unsere Unternehmensumgebungen strukturieren, steuern und absichern.
Berechtigungsdrift und Discovery Friction verstehen
Über die Lebensdauer eines digitalen Arbeitsplatzes sammelt sich in Systemen zwangsläufig Ballast an. Unternehmen wachsen, fusionieren, strukturieren um und richten sich neu aus. Mitarbeitende kommen und gehen und nehmen historisches Wissen mit. Bei all diesen Übergängen erteilen IT-Administratoren und Website-Besitzer Zugriffsberechtigungen für Projekte, Abteilungen und abteilungsübergreifende Teams. Über Monate und Jahre entsteht daraus ein Phänomen, das als Berechtigungsdrift bekannt ist.
Berechtigungsdrift tritt auf, wenn Benutzer weiterhin Zugriff auf Ressourcen haben, obwohl sie diese geschäftlich längst nicht mehr benötigen. Dieses Risiko wurde bisher durch das abgefedert, was wir Discovery Friction nennen. Wollte ein Mitarbeiter ein sensibles Finanzdokument oder eine Vergütungsdatei der Personalabteilung von vor drei Jahren finden, musste er wissen, dass sie existiert, wo sie gespeichert ist, wie sie heißt und wer die SharePoint-Website besitzt. Fehlte dieses spezifische Erfahrungswissen, blieb die Datei praktisch unsichtbar, obwohl sie offen zugänglich war. Discovery Friction wirkte damit als unbeabsichtigte Sicherheitskontrolle, die schlecht berechtigte Dateien nur deshalb schützte, weil sie zu schwer zu finden waren.
Generative KI hebt diese Hürde vollständig auf. Die Verarbeitung natürlicher Sprache erlaubt es Benutzern, breit angelegte, absichtsorientierte Fragen zu stellen, etwa „Wie sah die Bonusstruktur für Führungskräfte im letzten Jahr aus?“ oder „Zeig mir die unveröffentlichte Produkt-Roadmap.“ Da Copilot alle Daten durchsucht, auf die ein Benutzer zugreifen darf, schließt er die Lücke zwischen Absicht und Auffinden sofort und macht manuelles Navigieren überflüssig.
Wie Copilot als Berechtigungsverstärker wirkt
Da Copilot bestehende Zugriffssteuerungen respektiert, gehen viele Organisationen davon aus, dass sie von Haus aus sicher sind. Schließlich liefert Copilot einem Benutzer, der eine Frage stellt, nur Informationen, die dieser technisch betrachtet einsehen darf. Doch technische Berechtigung und geschäftliche Absicht sind häufig zwei völlig verschiedene Dinge.
Stellen Sie sich ein Szenario vor, in dem ein Projektteam vor drei Jahren eine SharePoint-Website angelegt und versehentlich „Lesen“ für „Jeder außer externen Benutzern“ freigegeben hat, um die Zusammenarbeit zu erleichtern. Mit der Zeit endete das Projekt, die Website wurde verlassen, und alle vergaßen, dass es sie gibt. Technisch gesehen darf jeder Mitarbeitende im Unternehmen diese Dateien immer noch lesen. Vor Copilot war die Wahrscheinlichkeit, dass ein normaler Mitarbeiter auf diese vergessene Website stößt, nahezu null.
Dann kommt Copilot ins Spiel. Stellt ein Mitarbeiter eine Frage in natürlicher Sprache zu einem verwandten Thema, durchsucht Copilot diese vergessene Website, indiziert die Inhalte und liefert die Antwort innerhalb von Sekunden. Copilot wirkt als Berechtigungsverstärker. Er nimmt ruhende, überfreigegebene Daten und macht sie sofort nutzbar. Die Schwachstelle wurde nicht durch die KI eingeführt, sondern bereits vor Jahren in die SharePoint-Architektur eingebaut. Die KI hat sie lediglich offengelegt.
Das Risiko veralteter SharePoint-Freigabelinks
Eine weitere wichtige Ursache für unbeabsichtigte Überfreigaben sind die allgegenwärtigen älteren SharePoint- und OneDrive-Freigabelinks. Im Laufe der Jahre haben Mitarbeitende unzählige anonyme Links, Berechtigungen für „Jeder mit dem Link“ und weitreichende unternehmensweite Freigabetokens erstellt, um schnell mit Lieferanten, externen Dienstleistern und internen Kollegen zusammenzuarbeiten.
Diese Links haben selten ein Ablaufdatum. Sie bleiben unbegrenzt im digitalen Ökosystem bestehen. Wenn eine Organisation Copilot einführt, fließen diese älteren Freigabemechanismen direkt in die Indizierungsengine der KI ein. Wurde ein vertrauliches Dokument vor zwei Jahren über einen weitreichenden Link geteilt und anschließend vergessen, ist es heute Teil der durchsuchbaren Wissensbasis für jeden, der diesen Linkpfad über natürliche Sprache auflösen kann.
Diese älteren Links lassen sich nicht allein dadurch beseitigen, dass man auf die Mitarbeitenden hofft. Organisationen müssen proaktiv prüfen, wie Freigabelinks in ihrem Microsoft 365-Mandanten erstellt, durchgesetzt und abgelaufen werden, bevor sie generative KI-Tools im großen Stil einsetzen.
Governance vor KI-Architektur: Die richtige Reihenfolge einhalten
Ein häufiger Stolperstein bei Initiativen zur digitalen Transformation ist die Eile, neueste Technologien einzuführen, während Governance nur als nachträglicher Gedanke behandelt wird. Viele Unternehmen kaufen zuerst Microsoft 365 Copilot-Lizenzen, rollen sie unternehmensweit aus und warten anschließend ab, welche Sicherheitsprobleme auftauchen. Damit wird die richtige Reihenfolge umgekehrt.
Die richtige Reihenfolge für die Einführung von KI im Unternehmen ist einfach: zuerst Governance, danach Architektur, Implementierung, Messung und schließlich Erweiterung. Wer Governance überspringt, gibt Mitarbeitenden im Grunde ein Hochgeschwindigkeitsfahrzeug ohne vorherige Bremsprüfung. Sie müssen Richtlinien zur Datenklassifizierung festlegen, Vertraulichkeitsbezeichnungen definieren, Regeln zur Verhinderung von Datenverlust (Data Loss Prevention, DLP) implementieren und wissen, wo sich Ihre sensiblen Daten befinden, bevor Sie einem KI-Agenten die Möglichkeit geben, sie in Konversationsgeschwindigkeit abzufragen.
Schwache Berechtigungen verschwinden mit dem Einzug von KI nicht von selbst. Sie werden deutlich leichter auszunutzen, selbst wenn die Ausnutzung völlig unbeabsichtigt geschieht. Fehlende Prüfprotokolle und unklar definierte Zugriffsgrenzen werden zu kritischen Risiken, sobald KI nicht mehr nur Antworten generiert, sondern reale Geschäftsprozesse ausführt.
Wirksame SharePoint-Berechtigungsprüfungen durchführen
Eine Organisation auf KI im Unternehmen vorzubereiten bedeutet, SharePoint-Berechtigungsprüfungen nicht als lästige administrative Pflicht zu betrachten, sondern als grundlegende Sicherheitsanforderung. IT- und Compliance-Teams müssen ihre Informationsarchitektur gründlich unter die Lupe nehmen.
Bei einer Berechtigungsprüfung sollten folgende Bereiche im Fokus stehen:
- Weitreichende unternehmensweite Zugriffsgruppen identifizieren und entfernen, sofern sie nicht zwingend erforderlich sind.
- Alte, nicht verwaltete Freigabelinks für interne und externe Mitarbeitende prüfen und widerrufen.
- Websites mit unterbrochener Berechtigungsvererbung überprüfen, um sicherzustellen, dass der Zugriff noch mit den aktuellen Organisationsstrukturen übereinstimmt.
- Sensible Dokumente wie Personalakten, Finanzberichte und geistiges Eigentum aufspüren, die in allgemeinen Zusammenarbeitsbereichen gespeichert sind.
- Automatisierte Überprüfungszyklen für Websiteeigentümer einführen, in denen sie Zugriffsberechtigungen regelmäßig neu bestätigen.
Das eigentliche Ziel dieser Prüfungen ist nicht, Informationen so weit abzuschotten, dass die Produktivität zum Erliegen kommt. Vielmehr soll sichergestellt werden, dass Ihr Berechtigungsmodell Ihre tatsächlichen geschäftlichen Anforderungen und Compliance-Vorgaben korrekt abbildet, bevor KI die Hürden für die Auffindbarkeit beseitigt.
Zugänglichkeit und Sicherheit im Zeitalter der KI in Balance bringen
Das richtige Gleichgewicht zwischen offener Zusammenarbeit und konsequenter Sicherheit zu finden, ist eine der entscheidenden Herausforderungen des modernen digitalen Arbeitsplatzes. Zu viel Sicherheit führt dazu, dass Mitarbeitende Schatten-IT-Lösungen finden, um ihre Arbeit zu erledigen. Zu viel Offenheit setzt die Organisation dagegen schweren Datenlecks und Compliance-Verstößen aus.
Im Zeitalter der unternehmensweiten KI beruht dieses Gleichgewicht auf einem Umdenken beim Umgang mit Daten. Die Informationsarchitektur muss mit dem Verständnis entworfen werden, dass alles, was digital gespeichert ist, von intelligenten Agenten gefunden und angezeigt werden kann. Daher müssen Sicherheitskontrollen direkt in die Daten auf Dateiebene und Containerebene eingebettet werden, etwa durch Vertraulichkeitsbezeichnungen und automatisierte Compliance-Richtlinien, anstatt sich darauf zu verlassen, dass verborgene Ordnerstrukturen Geheimnisse schützen.
Fazit: Ihre Organisation auf sichtbare Berechtigungen vorbereiten
Microsoft Copilot und Enterprise-KI bedeuten einen enormen Produktivitätssprung und verändern, wie wir mit dem Wissen einer Organisation arbeiten. Gleichzeitig zwingen sie uns, die angesammelte technische Schuld unserer gewachsenen SharePoint-Umgebungen anzugehen. Copilot verursacht keine Berechtigungsfehler. Er macht sie lediglich sichtbar, weil er die Hürde beseitigt, die bisher verhindert hat, dass Sicherheitslücken entdeckt werden.
Wenn Sie Governance priorisieren, veraltete Freigabelinks bereinigen, Berechtigungen gründlich prüfen und Ihre Sicherheitsarchitektur überdenken, können Sie diese Transparenz zu einem Vorteil machen. Statt zu fürchten, was die KI offenlegen könnte, können Entscheidungsträger die Einführung von Copilot als Anstoß nutzen, einen saubereren, sichereren und besser gesteuerten digitalen Arbeitsplatz aufzubauen.
Um tiefer in diese architektonischen Veränderungen, die Entwicklung der Enterprise Intelligence und die Frage einzusteigen, warum das klassische Chatfenster nur der Anfang der Reise ist, hören Sie sich unbedingt unsere vollständige Episode an: The Architecture of Intelligence- Why the Chatbox is the Wrong Model for Enterprise AI.