 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Copilot не создаёт уязвимости в правах доступа, а лишь делает их видимыми
By Mirko Peters ·
Когда организации впервые внедряют Microsoft Copilot, в отделах ИТ и информационной безопасности часто возникает волна беспокойства. Руководители опасаются, что появление искусственного интеллекта с естественным языком в рабочей среде каким-то образом поставит под угрозу конфиденциальные данные, приведёт к утечке собственных стратегий или даст сотрудникам доступ к файлам, которые им видеть не поло
Automatically translated with AI from the original post. Read the English original
Когда организации впервые внедряют Microsoft Copilot, в отделах ИТ и информационной безопасности часто возникает волна беспокойства. Руководители опасаются, что появление искусственного интеллекта с естественным языком в рабочей среде каким-то образом поставит под угрозу конфиденциальные данные, приведёт к утечке собственных стратегий или даст сотрудникам доступ к файлам, которые им видеть не положено. Но этот страх во многом необоснован. Copilot не выдумывает риски безопасности из ниоткуда. Скорее, он работает как неумолимое зеркало, отражая вам реальное состояние цифровой гигиены вашей организации. Если ваша среда SharePoint представляет собой хаос из чрезмерно открытых документов и нарушенных моделей разрешений, Copilot не создаст эти проблемы, а просто ослепительно ясно их высветит.
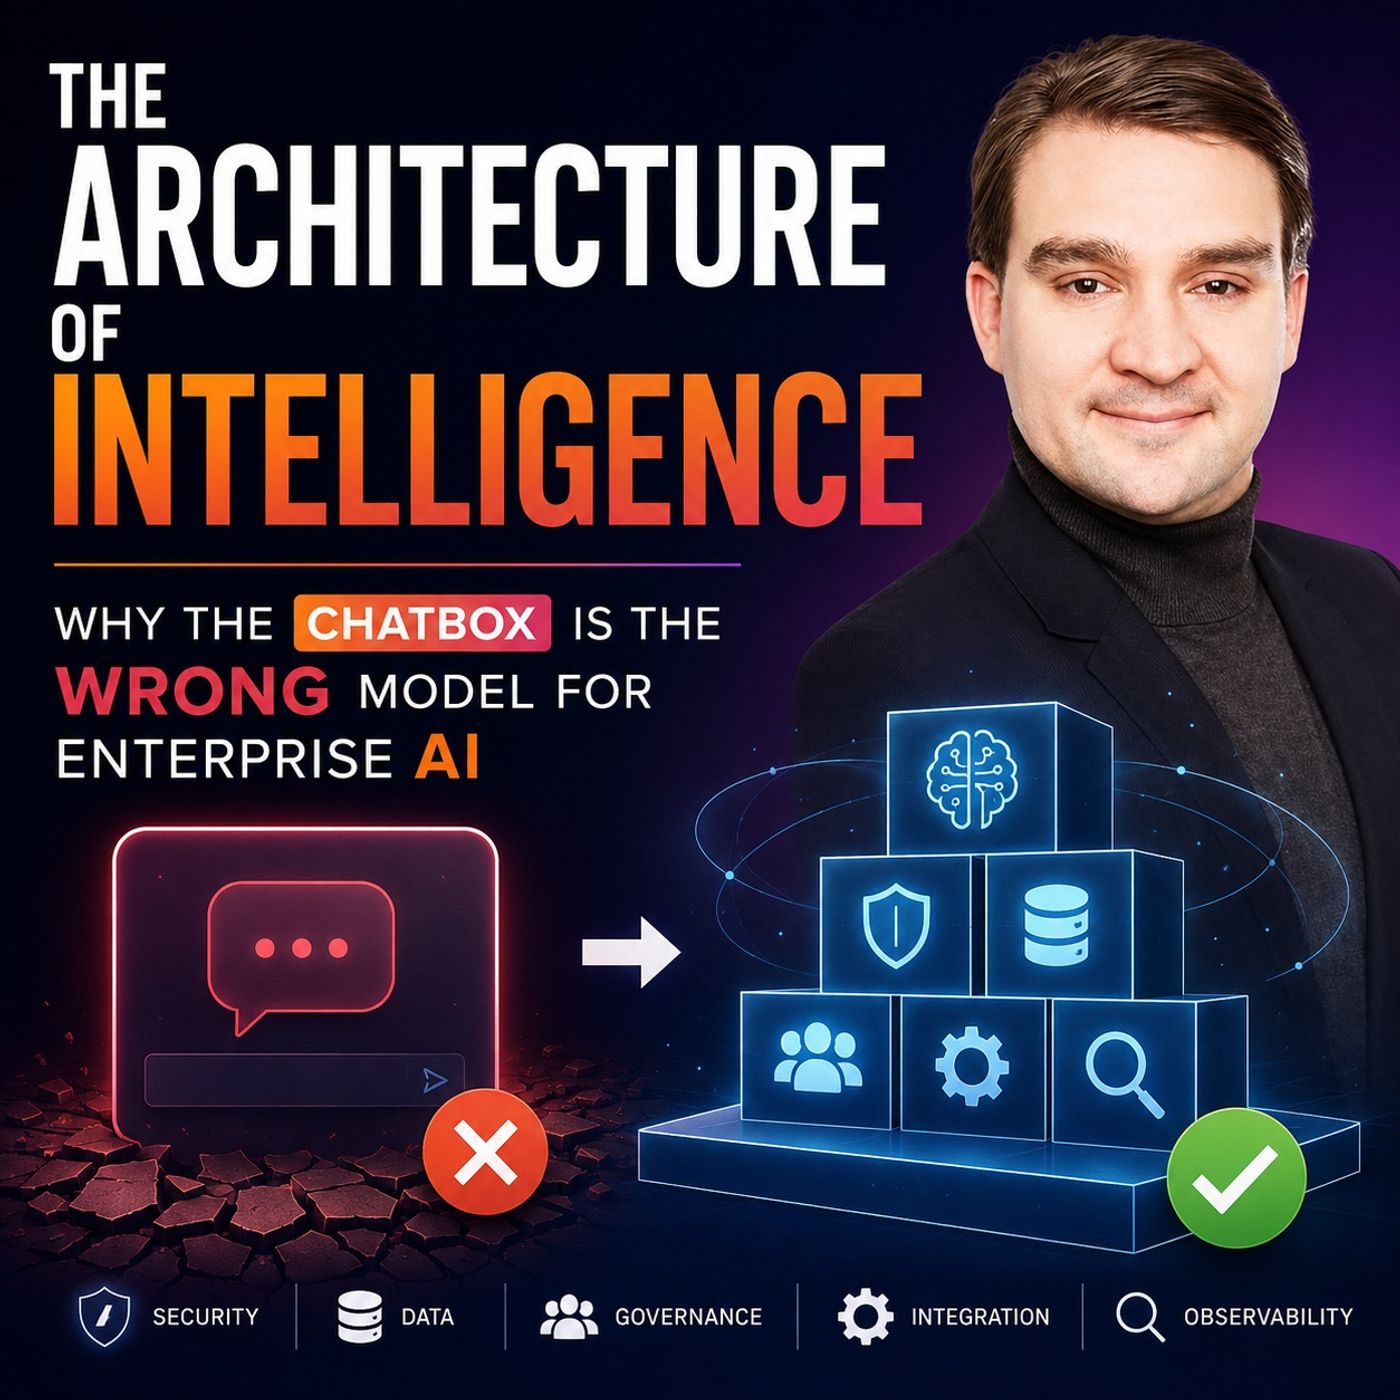
Чтобы по-настоящему понять, как корпоративный ИИ влияет на безопасность, нужно выйти за рамки паники и разобраться в механике поиска информации, накопления «дрейфа» разрешений и устаревших практик обмена файлами. Как мы рассматриваем в нашем связанном эпизоде The Architecture of Intelligence- Why the Chatbox is the Wrong Model for Enterprise AI, внедрение ИИ в Microsoft 365 заставляет давно назревшим образом пересмотреть то, как мы структурируем, управляем и защищаем корпоративные среды.
Дрейф разрешений и трение при поиске
За время существования цифровой рабочей среды в ней неизбежно накапливается лишний хлам. Компании растут, объединяются, реорганизуются и меняют курс. Сотрудники приходят и уходят, унося с собой исторический контекст. На протяжении всех этих изменений ИТ-администраторы и владельцы сайтов предоставляют доступ к проектам, подразделениям и междисциплинарным командам. Со временем, за месяцы и годы, это приводит к явлению, известному как дрейф разрешений.
Дрейф разрешений возникает, когда пользователи сохраняют доступ к ресурсам long после того, как в них отпала какая-либо деловая necessity. Раньше этот риск смягчался тем, что мы называем трением при поиске. Чтобы найти конфиденциальный финансовый документ или файл с данными о вознаграждении сотрудников трёхлетней давности, сотруднику нужно было знать, что он существует, где хранится, как называется и кто владеет сайтом SharePoint. Если такого специфического знания у него не было, файл оставался скрытым на виду. Трение при поиске работало как случайный механизм безопасности, защищая плохо настроенные файлы просто потому, что их было слишком трудно найти.
Генеративный ИИ полностью разрушает это трение. Обработка естественного языка позволяет пользователям задавать широкие, ориентированные на намерение вопросы вроде «Какой была структура премий руководства в прошлом году?» или «Покажи незавершённую дорожную карту продуктов». Поскольку Copilot выполняет поиск по всем данным, к которым у конкретного пользователя есть права доступа, он мгновенно сокращает разрыв между намерением и результатом, обходясь без ручной навигации.
Как Copilot работает как усилитель разрешений
Поскольку Copilot учитывает существующие средства контроля доступа, многие организации полагают, что изначально защищены. В конце концов, если пользователь задаёт вопрос, Copilot возвращает только ту информацию, которую пользователь формально уполномочен просматривать. Но формальное разрешение и деловое намерение зачастую совершенно разные вещи.
Представьте сценарий: три года назад проектная команда создала сайт SharePoint и по ошибке предоставила доступ «Чтение для всех, кроме внешних пользователей», чтобы упростить совместную работу. Со временем проект завершился, сайтом перестали пользоваться, и все забыли, что он существует. Формально каждый сотрудник компании по-прежнему имеет право читать эти файлы. До появления Copilot вероятность того, что рядовой сотрудник наткнётся на забытый сайт, была практически нулевой.
Появляется Copilot. Когда сотрудник задаёт вопрос на естественном языке о связанной теме, Copilot просматривает этот забытый сайт, индексирует содержимое и выводит ответ буквально за несколько секунд. Copilot выступает как усилитель разрешений. Он берёт спящие, чрезмерно открытые данные и мгновенно делает их пригодными для использования. Уязвимость не была создана ИИ; она была заложена в архитектуру SharePoint годы назад. ИИ лишь её обнажил.
Риск устаревших ссылок для общего доступа в SharePoint
Еще одна major причина случайного избыточного доступа — повсеместное использование устаревших ссылок для общего доступа в SharePoint и OneDrive. За годы сотрудники создали бесчисленное количество анонимных ссылок, разрешений «Любой, у кого есть ссылка» и широких токенов общего доступа для всей организации, чтобы быстро работать с поставщиками, подрядчиками и внутренними коллегами.
У этих ссылок редко задан срок действия. Они бесконечно существуют в цифровой среде. Когда организация внедряет Copilot, эти устаревшие механизмы общего доступа напрямую попадают в механизм индексации ИИ. Если конфиденциальный документ два года назад был передан по широкой ссылке и забыт, он теперь входит в базу знаний, доступную для поиска любому, кто может найти путь к этой ссылке с помощью естественного языка.
Чтобы справиться с этими устаревшими ссылками, недостаточно надеяться, что сотрудники сами их удалят. Организациям необходимо заранее проверить, как создаются, контролируются и истекают ссылки общего доступа в их клиенте Microsoft 365, прежде чем масштабно внедрять инструменты генеративного ИИ.
Governance перед архитектурой ИИ: правильная последовательность действий
Распространенная ловушка в инициативах цифровой трансформации — стремление быстро внедрить новейшие технологии при том, что управление данными рассматривается как второстепенная задача. Многие компании сначала покупают лицензии Microsoft 365 Copilot, разворачивают их по всей компании, а потом ждут, какие проблемы безопасности всплывут. Это обратный порядок действий.
Правильная последовательность внедрения ИИ в масштабах предприятия проста: сначала governance, затем архитектура, внедрение, измерение результатов и, наконец, масштабирование. Если пропустить governance, вы фактически передаете сотрудникам скоростной автомобиль, не проверив тормоза. Прежде чем дать ИИ-агенту возможность запрашивать данные со скоростью диалога, необходимо определить политики классификации данных, задать метки конфиденциальности, внедрить правила предотвращения утечки данных (DLP) и понять, где хранятся ваши конфиденциальные данные.
Слабые разрешения никуда не деваются с приходом ИИ; они становятся гораздо проще для эксплуатации, даже если эта эксплуатация полностью случайна. Отсутствие журналов аудита и плохо определенные границы доступа становятся критическими уязвимостями в тот момент, когда ИИ переходит от простой генерации ответов к выполнению реальных бизнес-процессов.
Эффективный аудит разрешений SharePoint
Подготовка организации к внедрению ИИ на уровне предприятия предполагает, что аудит разрешений SharePoint рассматривается не как утомительная административная рутина, а как базовое требование безопасности. Команды ИТ и комплаенса должны детально изучить свою информационную архитектуру.
При аудите разрешений особое внимание следует уделить:
- Выявлению и устранению широких групп организационного доступа там, где они не являются строго необходимыми.
- Проверке и отзыву старых неуправляемых ссылок общего доступа как для внутренних, так и для внешних участников.
- Проверке сайтов с нарушенным наследованием разрешений, чтобы убедиться, что доступ по-прежнему соответствует текущей структуре организации.
- Поиску конфиденциальных документов, таких как кадровые записи, финансовая отчетность и интеллектуальная собственность, которые хранятся в общих пространствах для совместной работы.
- Внедрению автоматизированных циклов проверки для владельцев сайтов, чтобы периодически пересматривать и подтверждать разрешения на доступ.
Конечная цель таких аудитов — не закрыть информацию настолько, что работа остановится. Скорее, это обеспечение того, чтобы модель разрешений точно отражала реальные бизнес-требования и требования комплаенса до того, как ИИ устранит барьеры для поиска информации.
Баланс доступности и безопасности в эпоху ИИ
Поиск правильного баланса между открытой совместной работой и строгой безопасностью — одна из ключевых задач современного цифрового рабочего места. Слишком жесткая безопасность заставит сотрудников искать обходные пути через shadow IT, чтобы выполнять свою работу. Слишком большая открытость сделает организацию уязвимой для серьезных утечек данных и нарушений комплаенса.
В эпоху корпоративного ИИ этот баланс зависит от смены подхода к управлению данными. Информационная архитектура должна проектироваться с пониманием того, что все, что хранится в цифровом виде, может быть и будет найдено интеллектуальными агентами. Поэтому средства контроля безопасности должны встраиваться непосредственно в данные на уровне файлов и контейнеров с помощью меток конфиденциальности и автоматизированных политик комплаенса, а не полагаться на неочевидность и спрятанную структуру папок как на способ сохранить секреты.
Заключение: подготовка организации к тому, чтобы разрешения стали видимыми
Microsoft Copilot и корпоративный ИИ стали огромным скачком в производительности и меняют то, как мы работаем с организационными знаниями. Однако они также вынуждают нас столкнуться с накопленным техническим долгом наших унаследованных сред SharePoint. Copilot не создаёт проблем с разрешениями; он просто делает их видимыми, убирая трение при поиске, которое раньше скрывало наши упущения в безопасности.
Приоритизируя управление, очищая устаревшие ссылки для общего доступа, проводя тщательный аудит разрешений и пересматривая архитектуру безопасности, организации могут превратить эту видимость в преимущество. Вместо того чтобы бояться того, что ИИ может раскрыть, руководители могут использовать появление Copilot как катализатор для создания более чистого, безопасного и лучше управляемого цифрового рабочего места.
Чтобы глубже разобраться в этих архитектурных сдвигах, эволюции корпоративного интеллекта и в том, почему традиционное окно чата — лишь начало пути, обязательно послушайте наш полный выпуск The Architecture of Intelligence- Why the Chatbox is the Wrong Model for Enterprise AI.