 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Roles de seguridad de Dataverse frente a seguridad a nivel de fila: ¿cuál necesitas?
By Mirko Peters ·
Conoce las diferencias entre los roles de seguridad de Dataverse, la seguridad a nivel de fila y los permisos a nivel de columna en Dynamics 365 y Microsoft 365.
Automatically translated with AI from the original post. Read the English original
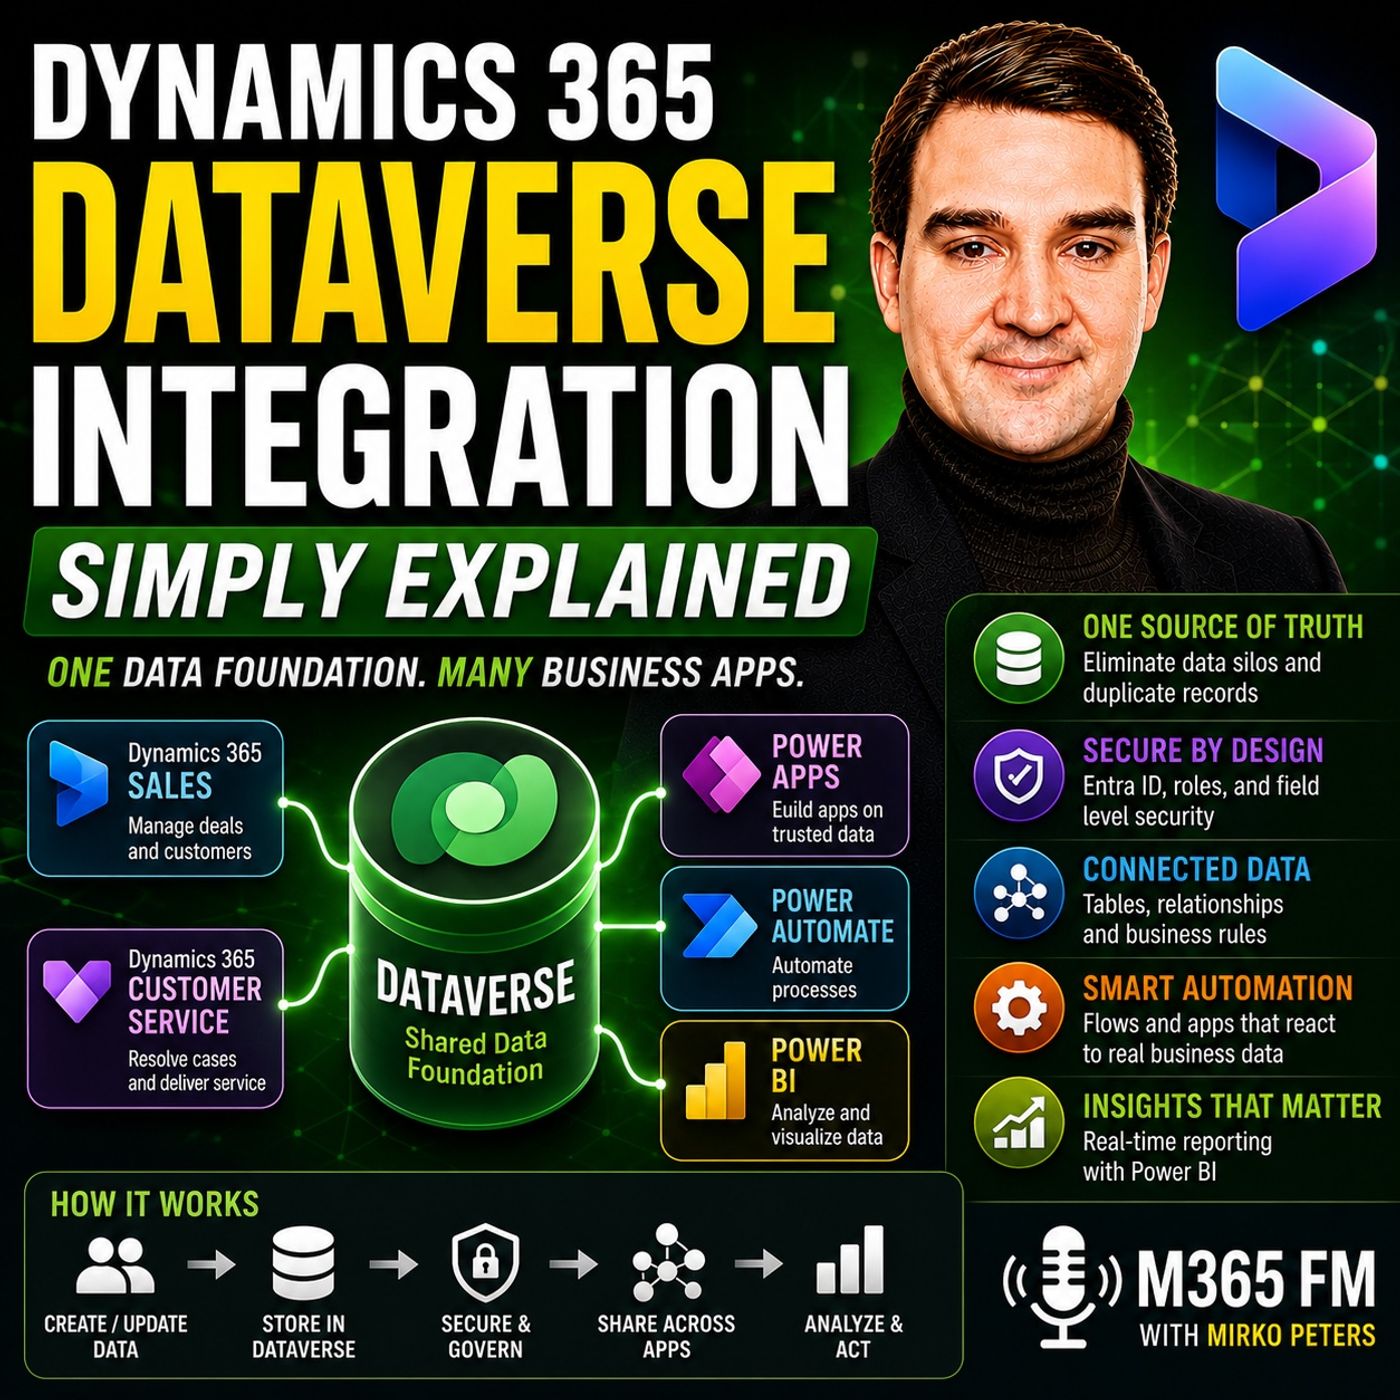
Al diseñar soluciones de negocio en Microsoft Dynamics 365 y Power Platform, controlar el acceso a los datos sensibles es fundamental. Elegir entre los roles de seguridad de Dataverse a nivel de tabla y la seguridad a nivel de fila detallada evita la exposición no autorizada de datos y, al mismo tiempo, garantiza que los miembros del equipo tengan los permisos necesarios para realizar sus funciones diarias de forma eficiente.
Puntos clave
- Los roles de seguridad de Dataverse funcionan como la recepción de un edificio: determinan qué tablas (como cuentas o casos) puede leer, crear, actualizar o eliminar un usuario.
- La seguridad a nivel de fila restringe el acceso a registros individuales dentro de una tabla, de modo que los representantes de ventas solo vean las oportunidades de clientes de las que son propietarios.
- Microsoft Entra ID verifica la identidad del usuario al iniciar sesión, mientras que Dataverse aplica permisos granulares y reglas de negocio sobre el modelo de datos subyacente.
- La seguridad a nivel de columna ofrece una capa de protección adicional para datos sensibles, como notas financieras o información salarial, dentro de una fila a la que, por lo demás, sí se puede acceder.
- Combinar los permisos de tabla, fila y columna permite a las organizaciones ajustar con precisión la visibilidad de los datos a sus necesidades operativas, sin depender de ajustes dispersos en la interfaz.
Comprender las capas de seguridad de Dataverse
La seguridad de datos en Microsoft Dataverse no es un interruptor único que sirva para todos los casos. Por el contrario, funciona con un modelo arquitectónico de varias capas diseñado para equilibrar la eficiencia operativa con un cumplimiento estricto. Cuando las organizaciones tratan la seguridad como un añadido posterior, o confían únicamente en ocultar elementos de la interfaz dentro de cada aplicación de Power Apps o de cada módulo de Dynamics 365, acaban exponiéndose a fugas de datos y a fricciones para los usuarios. Una estrategia de seguridad sólida exige comprender cómo se relacionan la identidad, las tablas, las filas y las columnas.
Piensa en tu entorno de datos como en la sede central de una empresa segura. Los empleados no tienen libre acceso a todas las oficinas, archivadores y cajones. La seguridad en Dataverse refleja esta realidad al establecer límites claros en cada nivel de la estructura de datos. Antes de que un usuario pueda interactuar con cualquier registro de negocio, el sistema verifica su identidad y evalúa sus responsabilidades asignadas frente a la arquitectura de la base de datos.
Explicación de los roles de seguridad a nivel de tabla
Los roles de seguridad constituyen la capa básica de los permisos de Dataverse. Un rol de seguridad es, en esencia, un conjunto de privilegios agrupados y asociados a una función laboral o departamento concreto, como un representante de ventas, un agente de atención al cliente o un responsable de departamento.
A nivel de tabla, estos roles determinan si un usuario puede realizar operaciones CRUD (crear, leer, actualizar y eliminar) sobre categorías enteras de datos. Por ejemplo:
- Representantes de ventas: normalmente tienen permisos para leer, crear y actualizar cuentas, contactos, clientes potenciales y oportunidades, pero a menudo se les restringe la eliminación de registros históricos fundamentales.
- Agentes de atención al cliente: configurados para gestionar casos de soporte y colas de clientes, pero potencialmente sin permiso para modificar las fases del embudo de ventas o las oportunidades comerciales.
- Responsables de departamento: Tienen privilegios de supervisión más amplios sobre varias tablas operativas, lo que les permite generar informes multifuncionales y supervisar el rendimiento de sus equipos.
Como estos permisos están vinculados directamente a la base de datos y no a las pantallas de cada aplicación, las mismas medidas de protección siguen activas tanto si un usuario accede a la información mediante una aplicación de lienzo personalizada, una aplicación controlada por modelo o directamente a través de flujos de trabajo conectados de Power Automate.
Seguridad a nivel de fila y propiedad
Mientras que la seguridad a nivel de tabla determina si un usuario puede abrir una tabla de cuentas, la seguridad a nivel de fila determina qué registros de empresas concretos puede ver dentro de esa tabla. Sin seguridad a nivel de fila, cada usuario con el rol de seguridad de vendedor tendría visibilidad sobre todos y cada uno de los registros de clientes de la base de datos.
La seguridad a nivel de fila depende en gran medida de la propiedad de los registros y de las unidades de negocio. En una configuración de ventas estándar, un representante podría tener acceso únicamente a las filas de cuentas y contactos en las que figure explícitamente como propietario. Mientras tanto, un gerente de ventas pertenece a un ámbito de seguridad superior, que le otorga visibilidad sobre todas las filas de clientes que pertenecen a todo el equipo regional.
Este enfoque granular garantiza que los empleados se centren en sus tareas relevantes y evita que el personal junior consulte cuentas sensibles gestionadas por otras divisiones. Reduce considerablemente el riesgo de exposición accidental de datos y mantiene al mínimo el desorden en el espacio de trabajo.
Seguridad a nivel de columna para datos sensibles
Incluso cuando un usuario tiene acceso legítimo a una fila de cuenta o contacto, ciertas columnas individuales pueden contener datos sensibles que requieren un acceso restringido. La seguridad a nivel de columna permite a los administradores bloquear campos específicos, como datos bancarios, cifras de compensación de directivos o notas confidenciales de negociación, mientras el resto del registro de cliente sigue totalmente accesible para las operaciones habituales.
Combinada con las unidades de negocio, la organización puede establecer límites jerárquicos sólidos que reflejen estructuras corporativas complejas, filiales regionales o divisiones operativas diferenciadas. Si quieres profundizar en cómo funcionan estas estructuras de datos unificadas por dentro, puedes escuchar el episodio completo del podcast M365 FM.
Conclusión
Configurar tu entorno de Microsoft Dataverse requiere una estrategia deliberada que alinee los permisos de usuario con los flujos de trabajo reales de la empresa. Al combinar la verificación de identidad de Entra ID, los roles de seguridad a nivel de tabla, las reglas de propiedad a nivel de fila y las protecciones a nivel de columna, creas una base de datos segura y de alto rendimiento para Dynamics 365 y Power Platform. Tómate el tiempo necesario para evaluar los requisitos de acceso de tu organización y diseña tu modelo de seguridad en torno a los propios datos. Escucha el episodio completo del podcast para obtener más estrategias prácticas y perspectivas de expertos sobre la optimización de tu entorno de nube de Microsoft.
Preguntas frecuentes
¿Cuál es la diferencia entre la seguridad a nivel de tabla y a nivel de fila en Dataverse?
La seguridad a nivel de tabla controla si un usuario puede interactuar con una categoría completa de datos, como todas las cuentas o todos los casos de soporte. La seguridad a nivel de fila va un paso más allá y restringe el acceso a registros específicos dentro de esa tabla en función de la propiedad, las asignaciones de equipo o las unidades de negocio.
¿Cómo interactúa Microsoft Entra ID con la seguridad de Dataverse?
Microsoft Entra ID actúa como la capa inicial de autenticación (como la recepción de un edificio) que verifica la identidad del usuario al iniciar sesión. Después, Dataverse toma esa identidad y aplica roles de seguridad y permisos específicos para determinar qué puede ver y modificar el usuario.
¿Puedo restringir el acceso a campos específicos dentro de un registro de cliente?
Sí. Dataverse incluye la seguridad a nivel de columna, que permite a los administradores proteger campos individuales, como datos financieros o notas privadas, dentro de una fila accesible, de modo que los usuarios solo vean los datos relevantes para su rol.
¿Hay que configurar los roles de seguridad por separado para cada aplicación de Power Apps?
No. Como Dataverse sirve como base de datos compartida para las aplicaciones de Dynamics 365 y Power Platform, los roles de seguridad y las reglas de negocio se aplican directamente en la capa de datos, manteniendo automáticamente las mismas medidas de protección en todas las aplicaciones conectadas.