 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dataverse Security Roles vs. Row-Level Security: Mana yang Anda Butuhkan?
By Mirko Peters ·
Pelajari perbedaan antara Dataverse security roles, row-level security, dan izin tingkat kolom di Dynamics 365 dan Microsoft 365.
Automatically translated with AI from the original post. Read the English original
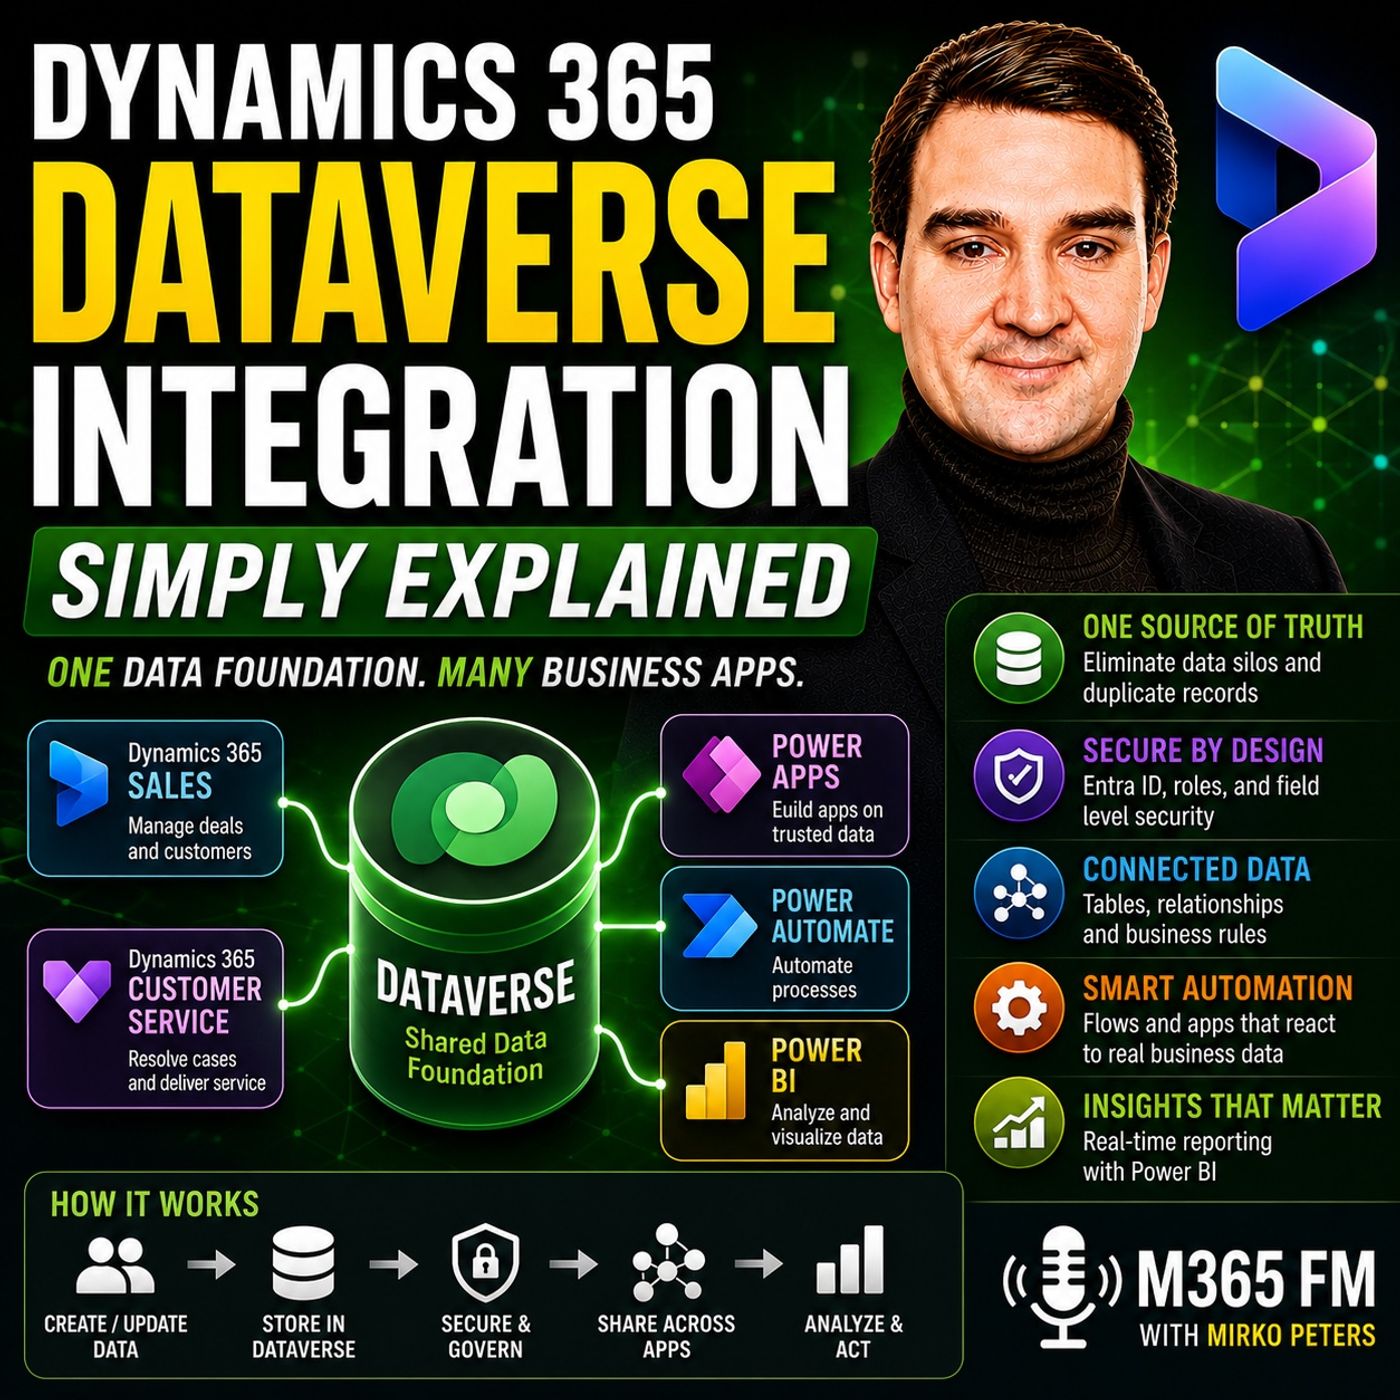
Saat merancang solusi bisnis di Microsoft Dynamics 365 dan Power Platform, pengendalian akses ke data sensitif sangatlah penting. Memilih antara peran keamanan Dataverse tingkat tabel dan row-level security yang terperinci dapat mencegah paparan data yang tidak sah, sekaligus memastikan anggota tim tetap memiliki izin yang dibutuhkan untuk menjalankan tugas harian mereka secara efisien.
Poin Penting
- Peran keamanan Dataverse bekerja seperti meja resepsionis gedung, yaitu menentukan tabel mana (seperti akun atau kasus) yang dapat dibaca, dibuat, diperbarui, atau dihapus oleh seorang pengguna.
- Row-level security membatasi akses ke rekaman individual dalam sebuah tabel, memastikan perwakilan penjualan hanya melihat peluang pelanggan yang mereka miliki.
- Microsoft Entra ID memverifikasi identitas pengguna saat masuk, sementara Dataverse menerapkan izin terperinci dan aturan bisnis terhadap model data yang mendasarinya.
- Keamanan tingkat kolom memberikan lapisan perlindungan tambahan untuk detail sensitif, seperti catatan keuangan atau informasi gaji, di dalam baris yang sebenarnya dapat diakses.
- Menggabungkan izin tingkat tabel, baris, dan kolom memungkinkan organisasi menyesuaikan visibilitas data secara tepat dengan kebutuhan operasional, tanpa bergantung pada penyesuaian antarmuka yang tersebar.
Memahami Lapisan Keamanan Dataverse
Keamanan data di Microsoft Dataverse bukanlah sakelar yang berlaku untuk semua kasus. Sebaliknya, keamanan data beroperasi pada model arsitektur berlapis yang dirancang untuk menyeimbangkan efisiensi operasional dengan kepatuhan yang ketat. Ketika organisasi menganggap keamanan sebagai hal yang belakangan dipikirkan, atau hanya mengandalkan penyembunyian elemen antarmuka di dalam Power Apps atau modul Dynamics 365 tertentu, mereka pasti akan membuka celah bagi kebocoran data dan hambatan bagi pengguna. Strategi keamanan yang tangguh membutuhkan pemahaman tentang bagaimana identitas, tabel, baris, dan kolom saling berkaitan.
Bayangkan lingkungan data Anda sebagai kantor pusat perusahaan yang aman. Karyawan tidak bebas masuk ke setiap ruangan, lemari arsip, dan laci. Keamanan di Dataverse mencerminkan kenyataan ini dengan menetapkan batasan yang jelas di setiap tingkat struktur data. Sebelum pengguna dapat berinteraksi dengan rekaman bisnis apa pun, sistem terlebih dahulu memverifikasi identitas mereka dan mengevaluasi tanggung jawab yang ditugaskan kepada mereka terhadap arsitektur basis data.
Penjelasan Peran Keamanan Tingkat Tabel
Peran keamanan merupakan fondasi izin di Dataverse. Peran keamanan pada dasarnya adalah sekumpulan hak akses yang dikaitkan dengan fungsi pekerjaan atau departemen tertentu, misalnya perwakilan penjualan, agen layanan pelanggan, atau manajer departemen.
Pada tingkat tabel, peran-peran ini mengatur apakah seorang pengguna dapat menjalankan operasi standar Create, Read, Update, dan Delete (CRUD) pada seluruh kategori data. Contohnya:
- Perwakilan Penjualan: Biasanya diberi izin untuk membaca, membuat, dan memperbarui akun, kontak, prospek, dan peluang, tetapi sering kali dibatasi untuk menghapus catatan historis yang penting.
- Agen Layanan Pelanggan: Dikonfigurasi untuk mengelola kasus dukungan dan antrean pelanggan, tetapi berpotensi tidak diizinkan mengubah tahap saluran penjualan atau peluang komersial.
- Manajer Departemen: Diberi hak pengawasan yang lebih luas atas beberapa tabel operasional sekaligus untuk membuat laporan lintas fungsi dan memantau kinerja tim.
Karena izin ini terikat langsung pada fondasi data, bukan pada layar aplikasi tertentu, pembatasan yang sama tetap berlaku baik pengguna mengakses informasi melalui aplikasi kanvas yang disesuaikan, aplikasi berbasis model, maupun langsung melalui alur kerja Power Automate yang terhubung.
Keamanan Tingkat Baris dan Kepemilikan
Keamanan tingkat tabel menentukan apakah pengguna dapat membuka tabel akun sama sekali, sedangkan keamanan tingkat baris menentukan catatan perusahaan mana saja yang boleh mereka lihat di dalam tabel tersebut. Tanpa keamanan tingkat baris, setiap pengguna yang diberi peran keamanan tenaga penjualan akan dapat melihat setiap catatan pelanggan di dalam basis data.
Keamanan tingkat baris sangat bergantung pada kepemilikan catatan dan unit bisnis. Dalam konfigurasi penjualan standar, seorang perwakilan mungkin hanya memiliki akses ke baris akun dan kontak yang secara eksplisit ditetapkan sebagai pemiliknya. Sementara itu, manajer penjualan berada pada cakupan keamanan yang lebih tinggi, sehingga mereka dapat melihat semua baris pelanggan yang dimiliki oleh seluruh tim regional.
Pendekatan yang granular ini memastikan karyawan tetap fokus pada tugas yang relevan sekaligus mencegah staf junior menjelajahi akun sensitif yang dikelola oleh divisi lain. Hal ini secara signifikan mengurangi risiko paparan data yang tidak disengaja dan menjaga ruang kerja tetap rapi.
Keamanan Tingkat Kolom untuk Data Sensitif
Bahkan ketika pengguna memiliki akses yang sah ke baris akun atau kontak, kolom tertentu mungkin berisi detail sensitif yang memerlukan pembatasan tampilan. Keamanan tingkat kolom memungkinkan administrator mengunci bidang tertentu, seperti detail rekening bank, angka kompensasi eksekutif, atau catatan negosiasi rahasia, sementara bagian lain dari catatan pelanggan tetap dapat diakses sepenuhnya untuk operasional sehari-hari.
Jika dikombinasikan dengan unit bisnis, organisasi dapat membangun batas hierarki yang kokoh yang mencerminkan struktur perusahaan yang kompleks, anak perusahaan regional, atau divisi operasional yang berbeda. Untuk pembahasan lebih mendalam tentang cara kerja struktur data terpadu ini di balik layar, Anda dapat Dengarkan episode lengkapnya di Podcast M365 FM.
Kesimpulan
Mengonfigurasi lingkungan Microsoft Dataverse Anda memerlukan strategi yang matang yang menyelaraskan izin pengguna dengan alur kerja bisnis yang sebenarnya. Dengan menggabungkan verifikasi identitas Entra ID, peran keamanan tingkat tabel, aturan kepemilikan tingkat baris, dan perlindungan tingkat kolom, Anda menciptakan fondasi data yang aman dan berkinerja tinggi untuk Dynamics 365 dan Power Platform. Luangkan waktu untuk mengevaluasi kebutuhan akses organisasi Anda dan rancang model keamanan Anda berdasarkan data itu sendiri. Dengarkan episode podcast lengkapnya untuk strategi praktis yang lebih mendalam dan wawasan ahli tentang pengoptimalan lingkungan cloud Microsoft Anda.
Pertanyaan Umum
Apa perbedaan antara keamanan tingkat tabel dan tingkat baris di Dataverse?
Keamanan tingkat tabel mengontrol apakah pengguna dapat berinteraksi dengan seluruh kategori data, seperti semua akun atau kasus dukungan. Keamanan tingkat baris melangkah lebih jauh dengan membatasi akses ke catatan tertentu di dalam tabel tersebut berdasarkan kepemilikan, penugasan tim, atau unit bisnis.
Bagaimana Microsoft Entra ID berinteraksi dengan keamanan Dataverse?
Microsoft Entra ID berperan sebagai lapisan autentikasi awal (seperti meja resepsionis gedung) yang memverifikasi identitas pengguna saat masuk. Dataverse kemudian menggunakan identitas tersebut dan menerapkan peran keamanan serta izin tertentu untuk menentukan apa yang dapat dilihat dan diubah oleh pengguna.
Bisakah saya membatasi akses ke bidang tertentu dalam catatan pelanggan?
Bisa. Dataverse menyediakan keamanan tingkat kolom, yang memungkinkan administrator melindungi bidang individual, seperti data keuangan atau catatan pribadi, di dalam baris yang sebenarnya dapat diakses, sehingga pengguna hanya melihat data yang relevan dengan peran mereka.
Apakah peran keamanan perlu dikonfigurasi secara terpisah untuk setiap Power App?
Tidak. Karena Dataverse berfungsi sebagai fondasi data bersama untuk aplikasi Dynamics 365 dan Power Platform, peran keamanan dan aturan bisnis diterapkan langsung di lapisan data, sehingga pembatasan yang konsisten berlaku otomatis di semua aplikasi yang terhubung.