 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Ruoli di sicurezza di Dataverse vs. sicurezza a livello di riga: quale ti serve?
By Mirko Peters ·
Scopri le differenze tra i ruoli di sicurezza di Dataverse, la sicurezza a livello di riga e le autorizzazioni a livello di colonna in Dynamics 365 e Microsoft 365.
Automatically translated with AI from the original post. Read the English original
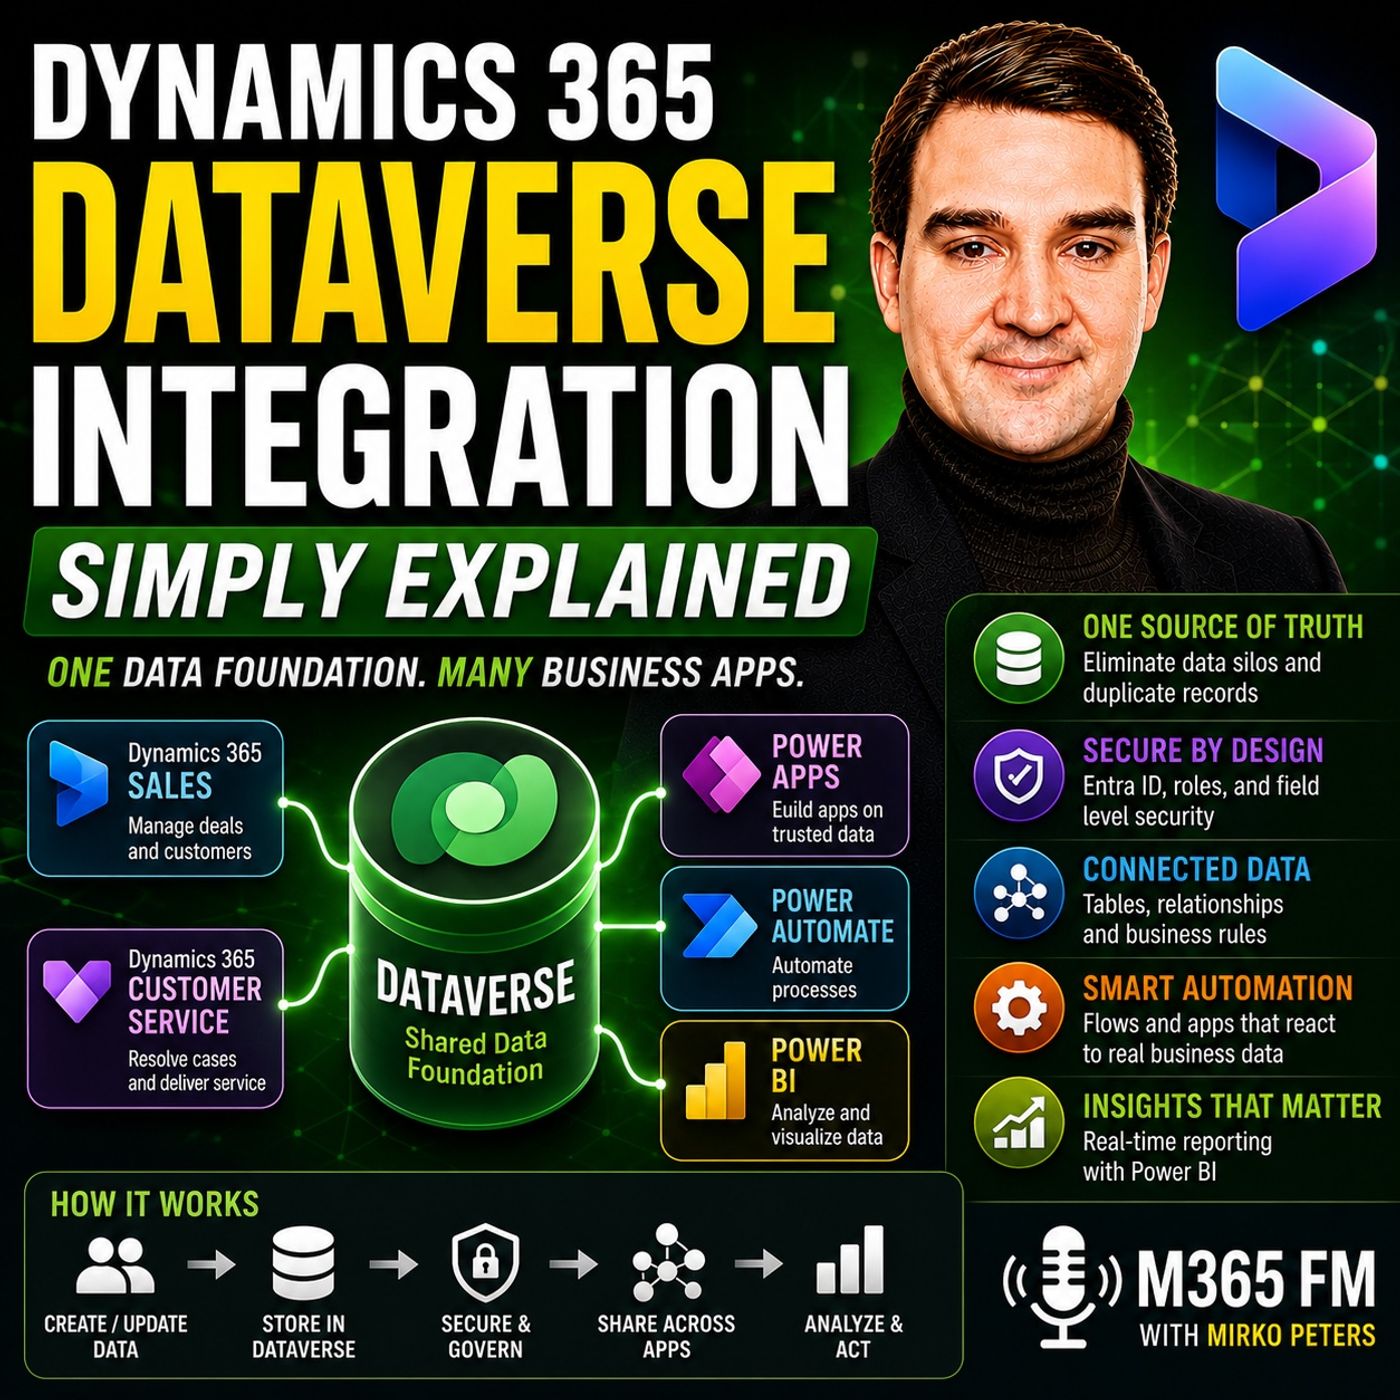
Quando si progettano soluzioni aziendali in Microsoft Dynamics 365 e Power Platform, controllare l'accesso ai dati sensibili è fondamentale. Scegliere tra ruoli di sicurezza Dataverse a livello di tabella e sicurezza a livello di riga granulare previene l'esposizione non autorizzata dei dati, garantendo al tempo stesso che i membri del team dispongano delle autorizzazioni necessarie per svolgere con efficienza le attività quotidiane.
Punti chiave
- I ruoli di sicurezza di Dataverse funzionano come la reception di un edificio: determinano quali tabelle (come gli account o i casi) un utente può leggere, creare, aggiornare o eliminare.
- La sicurezza a livello di riga limita l'accesso ai singoli record di una tabella, assicurando che i rappresentanti commerciali vedano solo le opportunità clienti di cui sono proprietari.
- Microsoft Entra ID verifica l'identità dell'utente al momento dell'accesso, mentre Dataverse applica autorizzazioni granulari e regole di business sul modello di dati sottostante.
- La sicurezza a livello di colonna offre un ulteriore livello di protezione per i dettagli sensibili, come note finanziarie o informazioni sugli stipendi, all'interno di una riga altrimenti accessibile.
- Combinare autorizzazioni a livello di tabella, di riga e di colonna permette alle organizzazioni di calibrare con precisione la visibilità dei dati in base alle esigenze operative, senza affidarsi a interventi isolati sull'interfaccia.
Comprendere i livelli di sicurezza di Dataverse
La sicurezza dei dati in Microsoft Dataverse non è un interruttore valido per tutti. Opera invece su un modello architetturale a più livelli, progettato per bilanciare efficienza operativa e rigorosa conformità. Quando le organizzazioni trattano la sicurezza come un ripensamento, o si affidano solo al nascondere elementi dell'interfaccia all'interno delle singole app di Power Apps o dei moduli di Dynamics 365, finiscono inevitabilmente per esporsi a fughe di dati e attriti per gli utenti. Una strategia di sicurezza solida richiede di capire come identità, tabelle, righe e colonne si intersecano.
Immagina il tuo ambiente dati come un quartier generale aziendale sicuro. I dipendenti non hanno accesso libero a ogni ufficio, armadio e cassetto. La sicurezza in Dataverse riflette questa realtà stabilendo confini chiari a ogni livello della struttura dei dati. Prima che un utente possa interagire con un record aziendale, il sistema verifica la sua identità e valuta le responsabilità assegnate rispetto all'architettura del database.
I ruoli di sicurezza a livello di tabella spiegati
I ruoli di sicurezza costituiscono il livello di base delle autorizzazioni di Dataverse. Un ruolo di sicurezza è, in sostanza, un insieme di privilegi associati a una specifica funzione lavorativa o reparto, come un rappresentante commerciale, un addetto al servizio clienti o un responsabile di reparto.
A livello di tabella, questi ruoli determinano se un utente può eseguire le operazioni CRUD (Create, Read, Update, Delete, ossia creare, leggere, aggiornare ed eliminare) su intere categorie di dati. Ad esempio:
- Rappresentanti commerciali: di solito hanno l'autorizzazione a leggere, creare e aggiornare account, contatti, lead e opportunità, ma spesso non possono eliminare dati storici fondamentali.
- Addetti al servizio clienti: configurati per gestire casi di supporto e code clienti, ma potenzialmente esclusi dalla modifica delle fasi della pipeline commerciale o delle opportunità.
- Responsabili di reparto: dispongono di privilegi di supervisione più ampi su più tabelle operative, per generare report interfunzionali e monitorare le prestazioni dei team.
Poiché queste autorizzazioni sono legate direttamente al fondamento dei dati e non alle singole schermate delle app, le stesse protezioni restano attive sia che un utente acceda alle informazioni tramite un'app canvas personalizzata, un'app basata su modello o direttamente tramite i flussi di Power Automate collegati.
Sicurezza a livello di riga e proprietà
Mentre la sicurezza a livello di tabella stabilisce se un utente può aprire una tabella degli account, la sicurezza a livello di riga determina quali specifici record aziendali può vedere all'interno di quella tabella. Senza la sicurezza a livello di riga, ogni utente assegnato al ruolo di sicurezza del venditore avrebbe visibilità su ogni singolo record cliente presente nel database.
La sicurezza a livello di riga si basa in larga misura sulla proprietà dei record e sulle unità di business. In una configurazione di vendita standard, un rappresentante potrebbe avere accesso solo alle righe di account e contatti di cui è esplicitamente designato come proprietario. Un responsabile commerciale, invece, appartiene a un ambito di sicurezza superiore, che gli consente di visualizzare tutte le righe dei clienti di cui è proprietario l'intero team regionale.
Questo approccio granulare fa sì che i dipendenti restino concentrati sulle attività pertinenti, impedendo al personale junior di consultare account sensibili gestiti da altre divisioni. Riduce notevolmente il rischio di esposizione accidentale dei dati e mantiene al minimo il disordine nell'area di lavoro.
Sicurezza a livello di colonna per i dati sensibili
Anche quando un utente ha accesso legittimo a una riga di account o di contatto, alcune colonne specifiche possono contenere dettagli sensibili che richiedono una visualizzazione limitata. La sicurezza a livello di colonna consente agli amministratori di bloccare campi specifici, come coordinate bancarie, importi delle retribuzioni dei dirigenti o note riservate sulle trattative, lasciando il resto del record cliente pienamente accessibile per le normali operazioni.
Se combinata con le unità di business, un'organizzazione può definire solidi confini gerarchici che riflettono strutture aziendali complesse, filiali regionali o divisioni operative distinte. Per approfondire il funzionamento di queste strutture dati unificate dietro le quinte, puoi ascoltare l'episodio completo del podcast M365 FM.
Conclusione
Configurare l'ambiente Microsoft Dataverse richiede una strategia ponderata che allinei le autorizzazioni degli utenti ai flussi di lavoro aziendali reali. Stratificando la verifica dell'identità tramite Entra ID, i ruoli di sicurezza a livello di tabella, le regole di proprietà a livello di riga e le protezioni a livello di colonna, crei un fondamento di dati sicuro e ad alte prestazioni per Dynamics 365 e Power Platform. Prenditi il tempo necessario per valutare i requisiti di accesso della tua organizzazione e progetta il modello di sicurezza partendo proprio dai dati. Ascolta l'episodio completo del podcast per strategie pratiche e approfondimenti di esperti sull'ottimizzazione del tuo ambiente cloud Microsoft.
Domande frequenti
Qual è la differenza tra sicurezza a livello di tabella e a livello di riga in Dataverse?
La sicurezza a livello di tabella controlla se un utente può interagire con un'intera categoria di dati, come tutti gli account o tutti i casi di supporto. La sicurezza a livello di riga va oltre, limitando l'accesso a specifici record all'interno di quella tabella in base alla proprietà, alle assegnazioni ai team o alle unità di business.
In che modo Microsoft Entra ID interagisce con la sicurezza di Dataverse?
Microsoft Entra ID funge da primo livello di autenticazione (come la reception di un edificio) e verifica l'identità dell'utente al momento dell'accesso. Dataverse prende poi quell'identità e applica ruoli di sicurezza e autorizzazioni specifici per determinare cosa l'utente può visualizzare e modificare.
Posso limitare l'accesso a campi specifici all'interno di un record cliente?
Sì. Dataverse include la sicurezza a livello di colonna, che consente agli amministratori di proteggere singoli campi, come i dati finanziari o le note private, all'interno di una riga altrimenti accessibile, garantendo che gli utenti vedano solo i dati pertinenti al loro ruolo.
I ruoli di sicurezza devono essere configurati separatamente per ogni app di Power Apps?
No. Poiché Dataverse funge da fondamento di dati condiviso per le app di Dynamics 365 e Power Platform, i ruoli di sicurezza e le regole di business vengono applicati direttamente a livello di dati, applicando automaticamente le stesse protezioni a tutte le app collegate.