 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Perché la proliferazione dei ruoli compromette il tuo modello di sicurezza
By Mirko Peters · · Updated
La proliferazione degli strumenti di sicurezza informatica crea rischi. Scopri come evitarla consolidando gli strumenti di cybersecurity per una sicurezza migliore.
Automatically translated with AI from the original post. Read the English original
La proliferazione dei ruoli si verifica quando le organizzazioni creano un numero eccessivo di ruoli utente, dando vita a una fitta rete di autorizzazioni di accesso. Questa complessità può compromettere in modo significativo il tuo modello di sicurezza. Potresti scoprire che avere troppi ruoli crea vulnerabilità, inefficienze operative e rischi maggiori. Ad esempio, i dipendenti passano spesso fino al 9% della giornata lavorativa a passare da un'applicazione all'altra a causa di funzioni sovrapposte. Questo non solo riduce la produttività, ma complica anche gli sforzi di conformità, con conseguenti costi operativi più elevati. Comprendere e affrontare la proliferazione dei ruoli è fondamentale per mantenere una postura di sicurezza solida.
Punti chiave
La proliferazione dei ruoli si verifica quando troppi ruoli utente generano confusione e rischi per la sicurezza.
Un numero eccessivo di ruoli aumenta le superfici di attacco, rendendo più probabili violazioni dei dati e abusi di privilegi.
Gestire molti ruoli rallenta i dipendenti e spreca risorse, con effetti negativi sulla produttività.
La fatica da allerta, causata da troppi avvisi di sicurezza, può far perdere minacce reali e portare al burnout degli analisti.
Applica il principio del privilegio minimo per concedere agli utenti solo l'accesso di cui hanno bisogno.
Progetta i ruoli in base alle funzioni aziendali e mantieni le eccezioni al minimo per evitare complessità.
Controlla e ripulisci regolarmente i ruoli per mantenere la sicurezza e semplificare la conformità, come verificare e ripulire i ruoli.
Ridurre la proliferazione dei ruoli fa risparmiare denaro, migliora l'efficienza e rafforza la sicurezza nel lungo periodo.
Cos'è la proliferazione dei ruoli?
7 fatti sorprendenti sulla proliferazione dei ruoli
Capire perché la proliferazione dei ruoli compromette il tuo modello di sicurezza aiuta a stabilire le priorità per la correzione. Di seguito sono riportati sette fatti sorprendenti che mostrano quanto possa essere diffusa e dannosa la proliferazione dei ruoli.
- I privilegi in eccesso spesso superano il numero di utenti: in molti ambienti esistono più ruoli privilegiati distinti che utenti effettivamente privilegiati, creando una superficie di attacco complessa che spiega perché la proliferazione dei ruoli compromette il tuo modello di sicurezza.
- I ruoli inattivi restano sfruttabili: i ruoli assegnati per progetti temporanei o test vengono spesso lasciati in essere; gli attaccanti e le configurazioni errate possono sfruttare questi ruoli dormienti molto tempo dopo il loro uso previsto.
- I nomi dei ruoli ingannano: i nomi descrittivi possono essere fuorvianti: ruoli etichettati come «sola lettura» o «sviluppatore» contengono spesso autorizzazioni nascoste, rendendo inaffidabili gli audit se le autorizzazioni non vengono verificate direttamente.
- Le incoerenze tra sistemi moltiplicano il rischio: le diverse piattaforme gestiscono in modo diverso l'ereditarietà e l'ambito dei ruoli, quindi un ruolo sicuro in un sistema può essere eccessivamente permissivo in un altro, aumentando il motivo per cui la proliferazione dei ruoli compromette il tuo modello di sicurezza.
- L'automazione accelera la proliferazione: il provisioning automatizzato e i template IaC possono propagare ruoli troppo ampi su larga scala, incorporando l'eccesso di privilegi in tutti gli ambienti prima che qualcuno se ne accorga.
- Il privilegio minimo è difficile da dimostrare e facile da perdere: anche le organizzazioni con un criterio di privilegio minimo spesso non dispongono di una misurazione continua; senza analisi comportamentali e degli accessi, i privilegi tornano gradualmente verso un accesso eccessivo.
- La pulizia genera un ritorno immediato sulla sicurezza: rimuovere o affinare un piccolo sottoinsieme di ruoli troppo ampi riduce spesso l'esposizione dei privilegi molto più dei costosi controlli perimetrali, dimostrando perché la proliferazione dei ruoli compromette il tuo modello di sicurezza e perché una mirata igiene dei ruoli ripaga rapidamente.
Definizione e cause
Role sprawl indica la creazione eccessiva di ruoli utente all'interno di un'organizzazione. Il fenomeno si verifica spesso quando le aziende definiscono ruoli troppo specifici o sovrapposti, invece di usare ruoli più ampi e basati sulle mansioni. Il risultato è una rete complessa di autorizzazioni di accesso, che può generare confusione e inefficienze.
Diversi fattori contribuiscono al role sprawl:
Crescita dell'organizzazione: man mano che l'organizzazione si espande, può emergere la necessità di nuovi ruoli. I nuovi progetti e i nuovi team portano spesso alla creazione di ruoli che non si allineano alle strutture esistenti.
Mancanza di standardizzazione: in assenza di linee guida chiare, i team possono creare ruoli in modo indipendente, con conseguenti incoerenze.
Responsabilità sovrapposte: quando i ruoli si sovrappongono, diventa difficile stabilire chi ha accesso a cosa, con una complessità inutile.
Role explosion e complessità degli audit
Role explosion si verifica quando il numero di ruoli nel sistema diventa ingestibile. Questa situazione nasce perché le organizzazioni creano un nuovo ruolo per ogni combinazione unica di requisiti di accesso. Di conseguenza, durante i controlli di sicurezza si possono incontrare difficoltà significative.
Ecco alcuni modi in cui la role explosion complica gli audit:
Struttura dei ruoli complessa: un sistema di ruoli gonfio rende difficile mantenere coerenti i diritti di accesso. Può essere difficile assicurarsi che gli utenti abbiano le autorizzazioni appropriate.
Ruoli incoerenti: quando i ruoli non sono standardizzati, possono emergere falle nella sicurezza. Questa incoerenza può portare ad accessi non autorizzati o violazioni dei dati.
Carico amministrativo: gestire un numero elevato di ruoli crea un ciclo infinito di manutenzione e documentazione. Rivedere i diritti di accesso può diventare un compito scoraggiante.
Inoltre, quando gli strumenti di audit non comunicano in modo efficace, durante la preparazione dell'audit può crearsi il caos. Questa mancanza di coordinamento complica la documentazione e l'integrità dei dati, aumentando in ultima analisi la complessità degli audit. Infatti, il 92% delle organizzazioni si affida a tre o più strumenti per raccogliere le prove di audit, ma solo il 39% di questo processo è automatizzato. Questa dipendenza da attività manuali può portare a inefficienze ed errori.
Impatti del role sprawl
Vulnerabilità di sicurezza
Il role sprawl crea vulnerabilità di sicurezza significative per la tua organizzazione. Quando hai troppi ruoli, aumenti la superficie di attacco e per i malintenzionati diventa più facile sfruttare le debolezze. Ogni ruolo può potenzialmente concedere l'accesso a dati sensibili e, quando i ruoli si sovrappongono, l'accesso non autorizzato diventa un rischio concreto.
Superfici di attacco più ampie
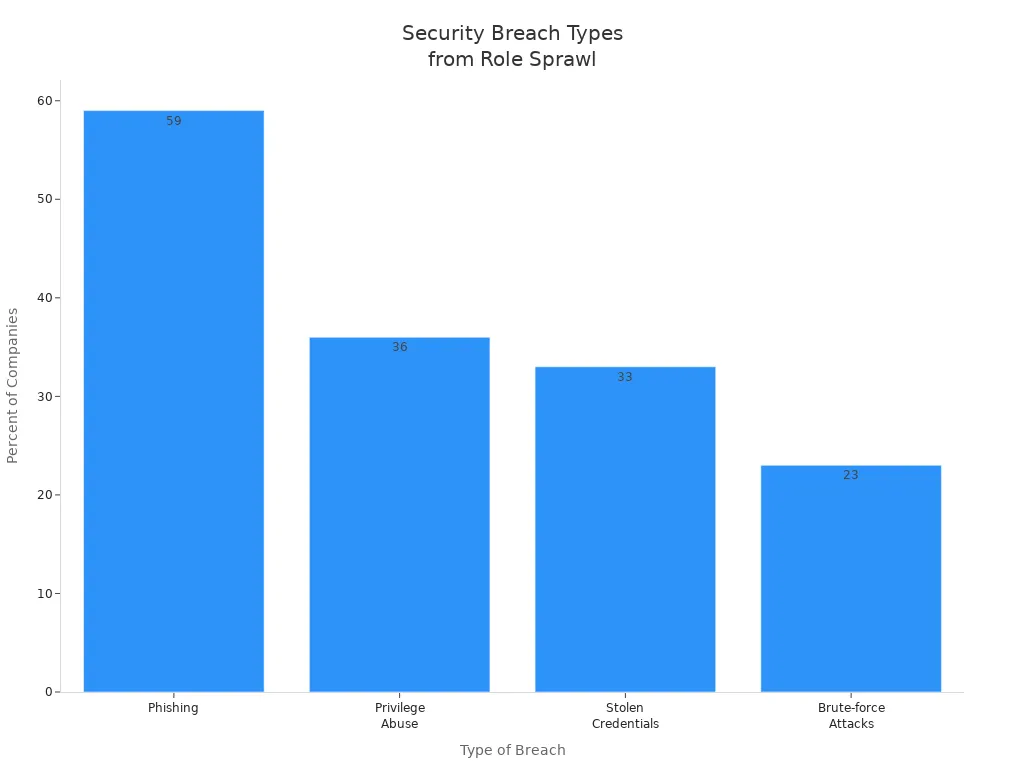
I dati mostrano che il role sprawl non gestito porta a diversi tipi di violazioni. Ad esempio, il 59% delle aziende segnala attacchi di phishing, mentre il 36% subisce abusi di privilegi. La tabella seguente illustra la percentuale di aziende colpite dai diversi tipi di violazioni legate al role sprawl:
Tipo di violazione | Percentuale di aziende colpite |
|---|---|
Phishing | 59% |
Abuso di privilegi | 36% |
Credenziali rubate | 33% |
Attacchi di forza bruta | 23% |
Casi di studio sulle violazioni
Si consideri il caso di un importante istituto finanziario che ha subito una violazione dei dati a causa di autorizzazioni eccessive concesse ai dipendenti. Gli attaccanti hanno sfruttato identità con permessi eccessivi, aumentando i propri privilegi e muovendosi nell'ambiente cloud. Questo episodio evidenzia come il role sprawl possa trasformare una compromissione minore in una violazione grave, con conseguenze non solo per l'organizzazione ma anche per i suoi clienti.
Inefficienze operative
Il role sprawl porta anche a inefficienze operative. Quando gestisci troppi ruoli, crei confusione e ritardi nelle decisioni. Questa frammentazione può ridurre la produttività e sprecare risorse preziose.
Perdita di produttività
Spesso i dipendenti faticano a orientarsi tra ruoli sovrapposti, con una conseguente perdita di produttività. Secondo le ricerche, le inefficienze operative derivano da:
Frammentazione e mancanza di integrazione tra più strumenti o ruoli.
Dati isolati e interruzioni nella comunicazione.
Attività duplicate e ritardi nelle decisioni.
Questi problemi possono mettere sotto pressione i team IT, rendendo difficile gestire i sistemi in modo efficace.
Problemi di allocazione delle risorse
Quando i ruoli non sono definiti con chiarezza, alcune funzioni di sicurezza essenziali possono essere trascurate. I team possono presumere che qualcun altro gestisca determinati controlli, con percorsi di escalation poco chiari durante gli incidenti. Questa mancanza di chiarezza può rallentare in modo significativo i tempi di risposta agli incidenti.
Affaticamento da avvisi
Un altro impatto critico del role sprawl è l'affaticamento da avvisi nei team di sicurezza. Con l'aumentare del numero di avvisi, gli analisti possono faticare a tenere il passo, con conseguente esaurimento e minacce non individuate.
Avvisi di sicurezza opprimenti
Secondo le statistiche, il 70% degli analisti SOC sperimenta un esaurimento dovuto all'eccesso di avvisi. Gli analisti passano spesso i turni a chiudere avvisi di scarso valore, entrando in un ciclo di reazione anziché di analisi. Il carico mentale aumenta man mano che gli avvisi si accumulano, generando confusione e inefficienze.
Conseguenze della assuefazione
L'affaticamento da avvisi mina direttamente gli obiettivi degli strumenti di sicurezza. Quando gli analisti non riescono a tenere il passo con gli avvisi in arrivo, le minacce reali possono passare inosservate. Gli strumenti possono rilevare gli attacchi, ma è la capacità umana a diventare il collo di bottiglia. Il risultato sono tempi di risposta più lunghi e avvisi critici non gestiti.
La tabella seguente riepiloga gli impatti dell'affaticamento da avvisi:
Impatto dell'affaticamento da avvisi | Descrizione |
|---|---|
Minacce non individuate | Gli attacchi reali si nascondono tra i falsi positivi e vengono ignorati. |
Risposta ritardata | Le code crescenti allungano il tempo che passa tra la generazione dell'avviso e l'indagine. |
Triage incoerente | Analisti sovraccarichi prendono decisioni affrettate in base al carico di lavoro. |
Minore profondità di analisi | La pressione dei tempi impedisce un'analisi approfondita delle attività sospette. |
Esaurimento e turnover | Il sovraccarico cronico spinge gli analisti esperti a lasciare i ruoli di sicurezza. |
Sfiducia negli strumenti | I team perdono fiducia in prodotti che generano più rumore che segnale. |
Mitigare il role sprawl
 Fonte immagine: pexels
Best practice per la gestione dei ruoli
Per gestire efficacemente i ruoli utente e prevenire il role sprawl, dovresti adottare diverse best practice. Queste pratiche aiutano a semplificare la gestione degli accessi e a rafforzare la sicurezza. Ecco alcune strategie chiave:
Best practice | Descrizione |
|---|---|
Adotta il principio del privilegio minimo | Concedi agli utenti solo le autorizzazioni minime necessarie per i loro compiti. Questo approccio evita autorizzazioni eccessive e riduce i rischi per la sicurezza. |
Separa utenti, ruoli e autorizzazioni | Tratta le autorizzazioni come unità individuali e i ruoli come insiemi di autorizzazioni. Questa separazione garantisce flessibilità e aiuta a prevenire il role sprawl. |
Progetta i ruoli in base alle funzioni aziendali | Crea ruoli basati su funzioni aziendali stabili anziché sui titoli di lavoro. Questo approccio mantiene la coerenza durante i cambiamenti organizzativi e riduce la confusione. |
Prevedi le eccezioni sui ruoli, ma riducile al minimo | Anticipa i casi limite e documenta le eccezioni. Cerca di mantenerle al minimo e di ricondurle ai ruoli standard ogni volta che è possibile. |
Automatizza per ridurre l'errore umano | Implementa l'automazione nei processi di controllo degli accessi basato sui ruoli (RBAC). L'automazione riduce gli errori manuali e il carico operativo, migliorando sia la sicurezza sia l'efficienza. |
Implementare il controllo degli accessi basato sui ruoli
Implementare il controllo degli accessi basato sui ruoli (RBAC) è un passo cruciale per mitigare il role sprawl. Segui questi passaggi chiave per creare un sistema RBAC efficace:
Ruoli dinamici che semplificano e automatizzano l'assegnazione degli accessi.
Controllo degli accessi basato su attributi (ABAC) per assegnare dinamicamente gli accessi in base agli attributi dell'utente.
Controllo degli accessi basato su criteri (PBAC) per collegare le autorizzazioni a regole di business, garantendo che gli accessi siano coerenti con i criteri dell'organizzazione.
Revisione periodica e pulizia dei ruoli per evitare l'accumulo nel tempo di ruoli non necessari.
Riprogettazione completa dei modelli di accesso quando la proliferazione di ruoli legacy rende impossibili le correzioni puntuali.
Implementando questi passaggi, puoi creare un ambiente di accesso più gestibile e sicuro.
Audit e revisioni periodiche
Eseguire audit e revisioni periodiche è essenziale per mantenere un ambiente di accesso sicuro. Ecco alcune raccomandazioni per un audit efficace:
Esegui un audit dei ruoli almeno una volta all'anno. Le organizzazioni in settori ad alto rischio dovrebbero effettuare audit con maggiore frequenza.
Le aziende con un elevato turnover del personale potrebbero dover aumentare la frequenza degli audit per garantire che le autorizzazioni restino accurate.
Stabilisci processi di manutenzione periodici per la ricertificazione degli accessi. Pianifica audit dei ruoli per verificare che le autorizzazioni siano sia accurate sia sicure.
Gli audit regolari non solo aiutano a individuare e correggere la proliferazione dei ruoli, ma rafforzano anche la conformità alle normative di sicurezza. L'RBAC semplifica l'audit fornendo una traccia di audit chiara degli accessi degli utenti, elemento fondamentale per normative come HIPAA, GDPR e PCI DSS.
Seguendo queste strategie, puoi ridurre efficacemente la proliferazione dei ruoli e rafforzare il tuo framework di sicurezza.
Razionalizzare i framework di sicurezza
Vantaggi della riduzione della proliferazione dei ruoli
Ridurre la proliferazione dei ruoli offre numerosi vantaggi che rafforzano il framework di sicurezza dell'organizzazione. Un approccio semplificato rende più agevole la gestione degli accessi e riduce i rischi. Ecco i principali vantaggi:
Risparmio sui costi: riducendo la proliferazione dei ruoli, puoi abbattere in modo significativo i costi operativi IT. Una struttura di ruoli complessa porta spesso a spese non necessarie, come più canoni di licenza e costi di manutenzione. La tabella seguente illustra come la riduzione della proliferazione dei ruoli può far risparmiare denaro:
Fattore di costo | Spiegazione |
|---|---|
Canoni di licenza | Le organizzazioni spesso pagano più licenze a causa della proliferazione degli strumenti, con spese non necessarie. |
Costi di manutenzione | Un numero maggiore di strumenti richiede più manutenzione, aumentando i costi operativi complessivi. |
Funzionalità ridondanti | Le funzionalità sovrapposte tra strumenti complicano le operazioni e fanno lievitare i costi. |
Costi di integrazione | I sistemi aggiuntivi creano complesse sfide di integrazione, assorbendo una parte consistente dei budget IT. |
Perdita di produttività dei dipendenti | L'attrito tecnologico causa significative perdite di produttività, con costi che per le organizzazioni ammontano a migliaia di euro all'anno. |
Maggiore efficienza: un framework di sicurezza semplificato riduce le inefficienze operative. Puoi allocare le risorse in modo più efficace, consentendo al tuo team di concentrarsi sulle attività critiche invece di gestire un groviglio di ruoli.
Migliore conformità: semplificare la struttura dei ruoli rende più facile rispettare le normative. Un framework chiaro e conciso ti aiuta a mantenere registrazioni accurate e garantisce che i diritti di accesso siano allineati ai requisiti di conformità.
Miglioramento della postura di sicurezza a lungo termine
Un framework di sicurezza semplificato non solo affronta le esigenze immediate, ma rafforza anche la postura di sicurezza a lungo termine. Gestendo efficacemente i ruoli, aumenti la resilienza alle minacce informatiche emergenti. Il NIST Cybersecurity Framework (CSF) 2.0 sottolinea diversi miglioramenti chiave che supportano questo obiettivo:
Miglioramenti chiave del NIST CSF 2.0 | Descrizione |
|---|---|
Gestione del rischio della catena di fornitura (SCRM) | Enfatizza la gestione dei rischi lungo l'intera catena di fornitura, in risposta all'aumento degli attacchi alla supply chain. |
Gestione delle identità e controllo degli accessi | Offre linee guida più avanzate per la gestione di identità e accessi, fondamentali per proteggere l'infrastruttura. |
Misurazione e metriche | Offre linee guida migliorate per misurare l'efficacia della cybersicurezza, favorendo una valutazione e un miglioramento continui. |
Integrazione con il Privacy Framework | Si allinea al Privacy Framework del NIST per un approccio olistico ai rischi di sicurezza e privacy. |
Linee guida migliorate sui livelli di implementazione | Chiarisce le linee guida sui livelli di implementazione per una valutazione e una definizione degli obiettivi più efficaci. |
Adottando questi miglioramenti, puoi creare un framework di sicurezza più resiliente. Tuttavia, nella razionalizzazione del framework di sicurezza possono presentarsi delle difficoltà. Tra i problemi più comuni figurano inefficienze operative, costi più elevati e carenze di competenze nel personale di sicurezza. Affrontare queste difficoltà è fondamentale per mantenere una postura di sicurezza solida.
La gestione della proliferazione dei ruoli è fondamentale per mantenere un framework di sicurezza solido. Devi tenere presente che un numero eccessivo di ruoli può generare vulnerabilità e inefficienze. Una gestione efficace dei ruoli rafforza la tua postura di sicurezza in diversi modi:
Vantaggio | Spiegazione |
|---|---|
Applica il principio del privilegio minimo | Garantisce che gli utenti abbiano solo gli accessi necessari alle proprie mansioni, riducendo al minimo i potenziali danni. |
Riduce la superficie di attacco | Limita le autorizzazioni ai ruoli necessari, chiudendo i punti di accesso per gli aggressori. |
Semplifica verifiche e conformità | Semplifica la dimostrazione dei controlli di accesso, facilitando la conformità a normative come HIPAA e GDPR. |
Aumenta l'efficienza operativa | Centralizza le autorizzazioni, riducendo il lavoro manuale e accelerando la risposta durante gli incidenti di sicurezza. |
Costi amministrativi inferiori | Semplifica la gestione degli accessi, con risparmi significativi per le organizzazioni. |
Semplificando il framework di sicurezza, rafforzi la resilienza dell'organizzazione contro le minacce informatiche.
Checklist: gestire la proliferazione dei ruoli con Entra ID
Obiettivo: prevenire e correggere la proliferazione dei ruoli per rafforzare la gestione delle identità e degli accessi: perché la proliferazione dei ruoli compromette il framework di sicurezza e come affrontarla con Entra ID.
- Inventaria ruoli e assegnazioni attuali
- Azione: esporta tutti i ruoli predefiniti e personalizzati, inclusi Azure AD, Azure RBAC e i ruoli privilegiati.
- Perché: stabilisce una base di riferimento per individuare la proliferazione e le autorizzazioni orfane.
- Responsabile: team IAM/Amministrazione | Priorità: alta | Stato: ☐
- Associa i ruoli alle funzioni aziendali e al privilegio minimo
- Azione: per ogni ruolo, documenta la finalità aziendale e le autorizzazioni richieste; individua i ruoli con autorizzazioni eccessive.
- Perché: assicura che i ruoli riflettano le reali esigenze lavorative e applica il privilegio minimo.
- Responsabile: proprietari delle applicazioni | Priorità: alta | Stato: ☐
- Consolida e razionalizza i ruoli duplicati o sovrapposti
- Azione: unisci i ruoli simili o rimuovi quelli inutilizzati o personalizzati; dove possibile, sostituiscili con ruoli dal perimetro ben definito.
- Perché: riduce la complessità e la superficie di attacco generate dalla proliferazione dei ruoli.
- Responsabile: team IAM/Amministrazione | Priorità: media | Stato: ☐
- Adotta standard di denominazione e classificazione dei ruoli
- Azione: definisci convenzioni di denominazione, tag di classificazione (ad esempio admin, sola lettura, temporaneo) e requisiti di documentazione.
- Perché: rende i ruoli facilmente individuabili e semplifica la governance.
- Responsabile: responsabile della governance delle identità | Priorità: media | Stato: ☐
- Usa Privileged Identity Management (PIM) per i ruoli con privilegi elevati
- Azione: richiedi assegnazioni idonee con approvazione, attivazione just-in-time e accesso a tempo limitato per tutti i ruoli privilegiati.
- Perché: limita i privilegi permanenti e riduce le autorizzazioni eccessive persistenti.
- Responsabile: sicurezza/IT Ops | Priorità: alta | Stato: ☐
- Implementa le revisioni degli accessi basate sui ruoli
- Azione: pianifica revisioni periodiche degli accessi in Entra ID per i ruoli privilegiati e critici, coinvolgendo proprietari e responsabili.
- Perché: le revisioni regolari individuano l'accumulo di ruoli e le assegnazioni obsolete.
- Responsabile: proprietari delle risorse | Priorità: alta | Stato: ☐
- Applica la gestione dei diritti e i pacchetti di accesso
- Azione: usa la gestione dei diritti di Entra ID per definire pacchetti di accesso catalogati con flussi di approvazione e scadenza.
- Perché: centralizza le richieste di accesso e impedisce la proliferazione di ruoli ad hoc.
- Responsabile: team IAM/Amministrazione | Priorità: media | Stato: ☐
- Automatizza il provisioning e il deprovisioning
- Azione: integra i sistemi HR e l'automazione del ciclo di vita delle identità per concedere, modificare e revocare le assegnazioni dei ruoli in base ad attributi ed eventi.
- Perché: riduce gli errori manuali nell'assegnazione dei ruoli e gli accessi orfani.
- Responsabile: ingegneria delle identità | Priorità: alta | Stato: ☐
- Monitora le modifiche alle assegnazioni dei ruoli e le attivazioni anomale
- Azione: configura log diagnostici, avvisi e analisi di Sentinel per gli eventi di creazione, assegnazione e attivazione dei ruoli.
- Perché: consente di individuare tempestivamente attività sospette legate alla proliferazione dei ruoli.
- Responsabile: Security Operations | Priorità: Alta | Stato: ☐
- Applica l'accesso condizionale e la separazione dei compiti
- Azione: combina i controlli sui ruoli con i criteri di accesso condizionale e applica la separazione dei compiti per le operazioni critiche.
- Perché: riduce il rischio anche quando i ruoli sono ampi e impedisce collusioni e usi impropri.
- Responsabile: Security Architecture | Priorità: Alta | Stato: ☐
- Imposta una scadenza per i ruoli e gli accessi temporanei
- Azione: richiedi che tutte le assegnazioni di ruoli temporanei o di emergenza abbiano una scadenza automatica e trigger di revisione.
- Perché: evita accessi elevati permanenti e la proliferazione cumulativa dei ruoli.
- Responsabile: IAM/Admin Team | Priorità: Alta | Stato: ☐
- Applica flussi di approvazione per le modifiche ai ruoli
- Azione: richiedi una giustificazione documentata e approvazioni da più parti per la creazione o la modifica dei ruoli.
- Perché: controlla la proliferazione dei ruoli personalizzati e fa rispettare la governance.
- Responsabile: Change Control Board | Priorità: Media | Stato: ☐
- Documenta e pubblica le policy sull'uso dei ruoli
- Azione: mantieni documentazione accessibile su scopo, responsabili e linee guida d'uso dei ruoli; forma gli stakeholder.
- Perché: favorisce assegnazioni responsabili e riduce la creazione di ruoli ad hoc.
- Responsabile: IAM Governance | Priorità: Media | Stato: ☐
- Esegui revisioni periodiche di autorizzazioni e diritti sui ruoli
- Azione: verifica le definizioni dei ruoli per individuare autorizzazioni eccessive e riduci gli ambiti dei ruoli per minimizzare i privilegi.
- Perché: previene il role creep, cioè l'accumulo graduale di autorizzazioni nei ruoli nel tempo.
- Responsabile: Security/Audit | Priorità: Media | Stato: ☐
- Definisci KPI e reportistica sulla proliferazione dei ruoli
- Azione: monitora le metriche: numero di ruoli, ruoli inutilizzati, percentuale di account privilegiati con accesso permanente, tempo di risoluzione dei problemi rilevati.
- Perché: fornisce un riscontro misurabile sulla riduzione della proliferazione dei ruoli e sul miglioramento della postura di sicurezza.
- Responsabile: Security Metrics | Priorità: Bassa/Media | Stato: ☐
- Esegui esercitazioni di attacco simulato e di pulizia
- Azione: simula periodicamente l'escalation dei privilegi e organizza sprint di pulizia per rimuovere ruoli e assegnazioni non necessari.
- Perché: verifica l'efficacia dei controlli e fa emergere rischi di proliferazione nascosti.
- Responsabile: Red Team/Blue Team | Priorità: Media | Stato: ☐
Suggerimenti per il completamento: inizia con un inventario dei ruoli, applica PIM e gestione dei diritti, automatizza gli eventi del ciclo di vita e monitora in modo continuo, tenendo presente perché la proliferazione dei ruoli compromette per definizione il tuo framework di sicurezza. Usa questa checklist per pianificare, assegnare responsabili e tenere traccia dello stato finché la proliferazione dei ruoli non è sotto controllo.
Domande frequenti: proliferazione degli strumenti di sicurezza informatica e costo della proliferazione degli strumenti
Che cos'è la proliferazione dei ruoli e in che modo compromette il tuo framework di sicurezza?
La proliferazione dei ruoli si verifica quando gli utenti accumulano autorizzazioni che vanno oltre quanto richiesto dal loro lavoro, spesso perché molte organizzazioni aggiungono nuovi prodotti di sicurezza, nuovi strumenti o accessi ad hoc invece di consolidare i flussi di lavoro. Questo aumenta la superficie di attacco e crea lacune di sicurezza, riduce la visibilità e il controllo, complica la governance e rende più difficile per i team di sicurezza individuare le minacce, indebolendo così la postura di sicurezza dell'organizzazione.
In che modo la proliferazione dei ruoli interagisce con la proliferazione degli strumenti di sicurezza informatica e dei fornitori?
La proliferazione dei ruoli e quella degli strumenti di sicurezza informatica si amplificano a vicenda: molti strumenti e fornitori portano a criteri di identità e accesso frammentati nell'intero stack di sicurezza, e ogni nuovo strumento introduce spesso propri ruoli e autorizzazioni. Questa frammentazione rende difficile centralizzare la governance, aumenta la complessità della gestione degli accessi nell'intero ambiente di sicurezza aziendale e può causare seri rischi per la sicurezza e mancanze di conformità.
La proliferazione dei ruoli può aumentare il costo della proliferazione degli strumenti per la mia organizzazione?
Sì. La proliferazione dei ruoli genera costi nascosti, perché costringe i team SOC e del centro operativo di sicurezza a dedicare più tempo alle revisioni manuali degli accessi, alla risoluzione dei problemi e alle indagini sugli incidenti in molti prodotti di sicurezza. Le organizzazioni finiscono per pagare funzionalità sovrapposte e licenze duplicate, perdendo resilienza informatica ed efficacia nel rilevamento e nella risposta, e aumentando così il costo complessivo della proliferazione degli strumenti.
Quali problemi di visibilità e controllo derivano dalla proliferazione dei ruoli?
La proliferazione dei ruoli riduce visibilità e controllo, perché rende difficile capire chi ha accesso a cosa. Quando i ruoli sono incoerenti tra i vari strumenti, i team di sicurezza non riescono a mappare facilmente endpoint, privilegi degli utenti e copertura del rilevamento delle minacce. Di conseguenza diventa più difficile individuare movimenti laterali o abusi di privilegi. Questa mancanza di visibilità centralizzata indebolisce il rilevamento e la risposta e aumenta la probabilità di violazioni della sicurezza.
In che modo la proliferazione dei ruoli incide su conformità e governance?
La proliferazione dei ruoli complica la conformità, perché rende più difficile dimostrare l'applicazione del principio del privilegio minimo, la segregazione dei compiti e criteri di accesso coerenti in tutta l'infrastruttura di sicurezza. Ruoli frammentati su molti strumenti e fornitori rendono le tracce di audit incomplete o incoerenti, aumentando il rischio di non conformità e di sanzioni normative, a meno che non vengano applicati interventi di consolidamento e di miglioramento della governance.
Quali passaggi pratici riducono la proliferazione dei ruoli e migliorano la sicurezza complessiva?
Inizia inventariando i ruoli in tutto lo stack di sicurezza e associandoli ai flussi di lavoro aziendali. Elimina i ruoli ridondanti quando consolidi gli strumenti o centralizzi la gestione di identità e accessi. Implementa il controllo degli accessi basato sui ruoli, automatizza il provisioning e il deprovisioning, e dai priorità a un numero minore di strumenti che si integrino bene tra loro. Queste misure riducono la proliferazione di strumenti di cybersecurity, semplificano il rilevamento e la risposta alle minacce e rafforzano la postura di sicurezza dell'organizzazione.
In che modo l'automazione aiuta a prevenire la proliferazione dei ruoli e a migliorare rilevamento e risposta?
L'automazione applica assegnazioni di ruolo coerenti ed elimina gli errori manuali che generano proliferazione. La gestione automatizzata del ciclo di vita delle identità, le verifiche periodiche degli accessi e la propagazione dei criteri tra le piattaforme di sicurezza integrate riducono il numero di modifiche manuali che portano alla proliferazione dei ruoli per gli analisti, accelerano i tempi di risposta nel SOC e liberano i professionisti della cybersecurity per concentrarsi sul rilevamento e sulla bonifica delle minacce a maggior valore.
Quando sono appropriati il consolidamento o il passaggio a una piattaforma di sicurezza?
Il consolidamento è appropriato quando molti strumenti si sovrappongono nelle funzioni, causando frammentazione, proliferazione di fornitori e costi più elevati. Passare a una piattaforma di sicurezza unificata o ridurre il numero di prodotti di sicurezza può ripristinare la visibilità, ridurre la complessità della gestione di accessi e minacce e produrre risultati concreti in termini di sicurezza, come una maggiore resilienza informatica, un rilevamento e una risposta più rapidi e una governance migliore.
Come dovrebbero le organizzazioni valutare i nuovi strumenti per evitare di aggravare la proliferazione dei ruoli?
Valuta se un nuovo strumento si integra con i controlli di identità e accesso esistenti, supporta il provisioning centralizzato e riduce il numero di strumenti nello stack di sicurezza. Verifica se lo strumento copre un'esigenza non soddisfatta oppure duplica funzionalità già presenti, e richiedi modelli di ruoli e autorizzazioni chiari. Dare priorità all'integrazione, a un numero minore di strumenti e all'automazione aiuta a prevenire la proliferazione nella cybersecurity e riduce l'impatto di ogni nuovo strumento sulla postura di sicurezza dell'organizzazione.