 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dataverse-beveiligingsrollen versus rijniveaubeveiliging: welke heb je nodig?
By Mirko Peters ·
Ontdek de verschillen tussen Dataverse-beveiligingsrollen, rijniveaubeveiliging en kolomniveaumachtigingen in Dynamics 365 en Microsoft 365.
Automatically translated with AI from the original post. Read the English original
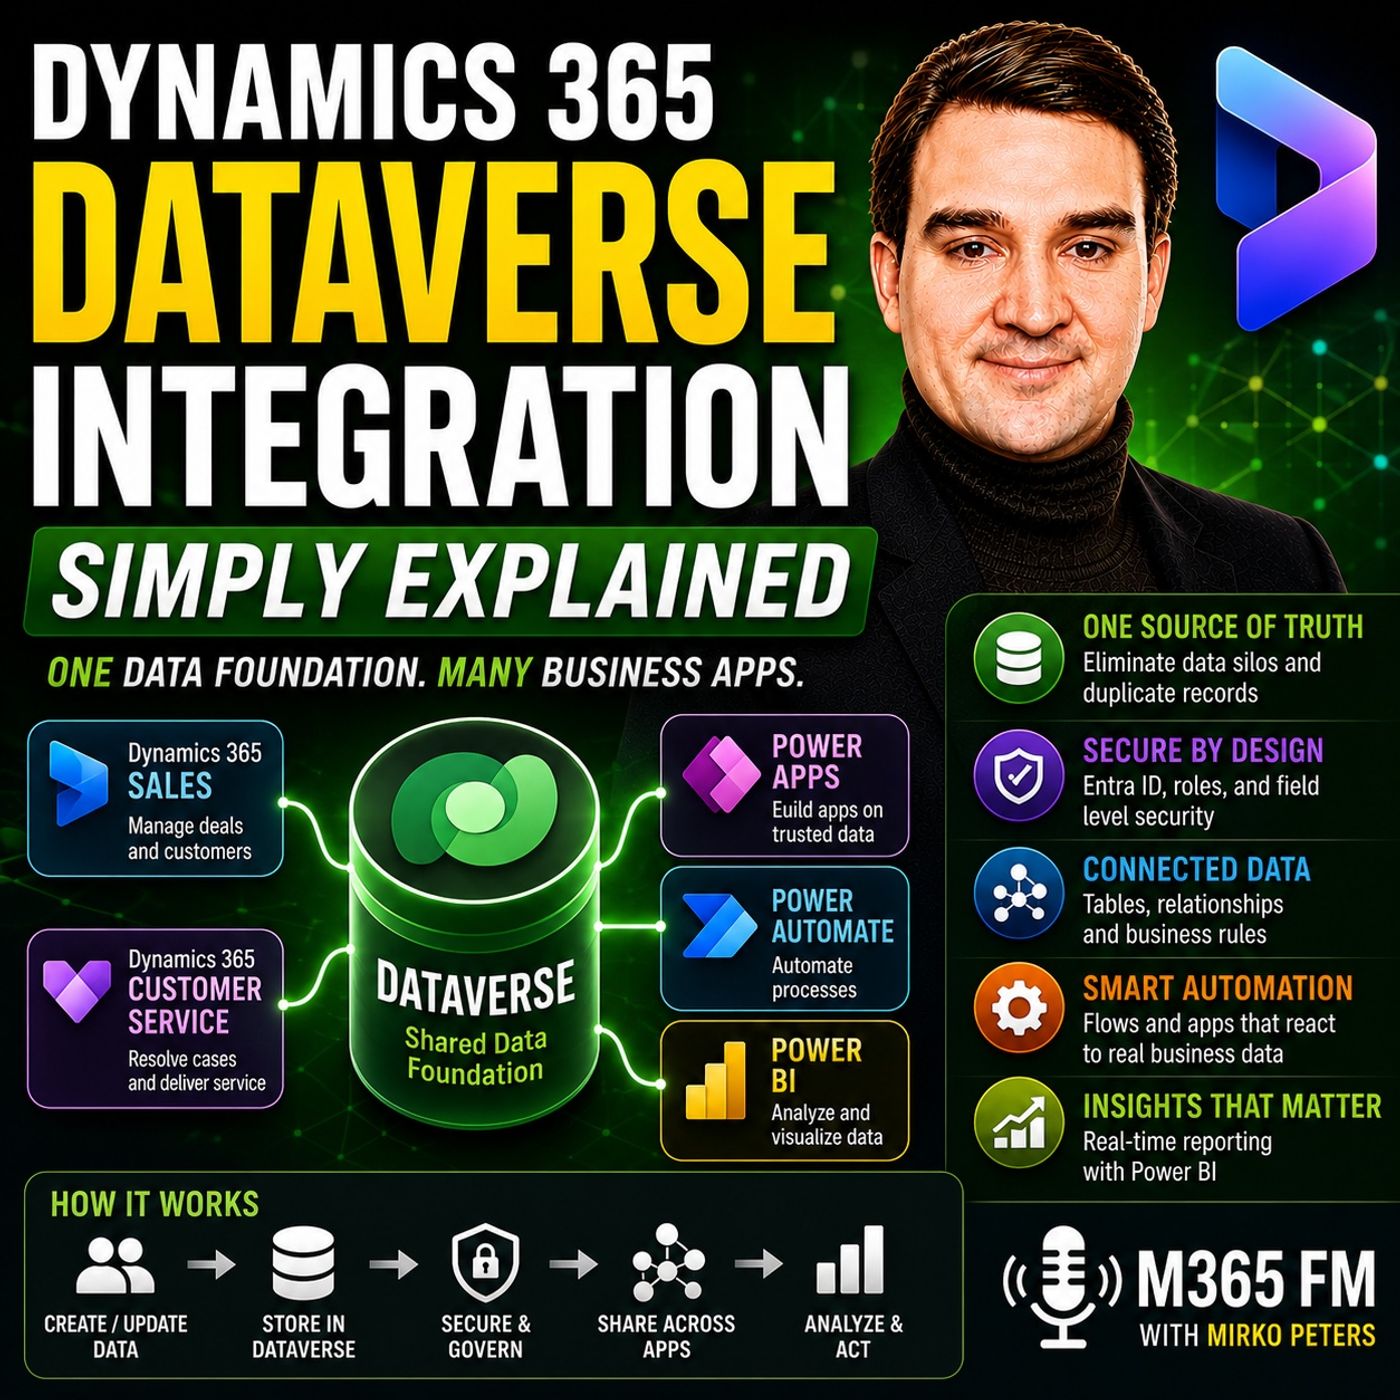
Bij het ontwerpen van bedrijfsoplossingen in Microsoft Dynamics 365 en Power Platform is het beheersen van toegang tot gevoelige gegevens essentieel. Door een juiste keuze te maken tussen beveiligingsrollen op tabelniveau in Dataverse en fijnmazige rijniveaubeveiliging voorkom je ongeautoriseerde blootstelling van gegevens, terwijl teamleden toch de machtigingen behouden die ze nodig hebben om hun dagelijkse werkzaamheden efficiënt uit te voeren.
Belangrijkste punten
- Dataverse-beveiligingsrollen werken als een receptiebalie van een kantoorgebouw: ze bepalen welke tabellen (zoals accounts of cases) een gebruiker mag lezen, aanmaken, bijwerken of verwijderen.
- Rijniveaubeveiliging beperkt de toegang tot afzonderlijke records binnen een tabel, zodat verkoopmedewerkers alleen de klantkansen zien die ze zelf beheren.
- Microsoft Entra ID verifieert de identiteit van de gebruiker bij het aanmelden, terwijl Dataverse gedetailleerde machtigingen en bedrijfsregels afdwingt op het onderliggende gegevensmodel.
- Beveiliging op kolomniveau biedt een extra beschermingslaag voor gevoelige details, zoals financiële notities of salarisinformatie, binnen een verder toegankelijke rij.
- Door tabel-, rij- en kolommachtigingen te combineren, kan een organisatie de zichtbaarheid van gegevens precies afstemmen op de operationele behoeften, zonder te vertrouwen op losse aanpassingen in de gebruikersinterface.
Inzicht in de beveiligingslagen van Dataverse
Gegevensbeveiliging in Microsoft Dataverse is geen schakelaar die voor iedereen hetzelfde werkt. Het gaat om een gelaagd architectuurmodel dat operationele efficiëntie in balans brengt met strikte compliance. Wie beveiliging als bijzaak behandelt, of alleen vertrouwt op het verbergen van interface-elementen in afzonderlijke Power Apps of Dynamics 365-modules, stelt zich onvermijdelijk bloot aan datalekken en gebruikersfrictie. Een robuuste beveiligingsstrategie vraagt om begrip van hoe identiteit, tabellen, rijen en kolommen met elkaar samenhangen.
Zie je gegevensomgeving als een beveiligd bedrijfshoofdkantoor. Medewerkers hebben niet vrij toegang tot elk kantoor, elke archiefkast en elke la. Beveiliging in Dataverse weerspiegelt die werkelijkheid door op elk niveau van de gegevensstructuur duidelijke grenzen te stellen. Voordat een gebruiker met een zakelijk record kan werken, verifieert het systeem zijn identiteit en toetst het zijn toegewezen verantwoordelijkheden aan de databasearchitectuur.
Beveiligingsrollen op tabelniveau uitgelegd
Beveiligingsrollen vormen de basislaag van Dataverse-machtigingen. Een beveiligingsrol is in feite een gebundelde set privileges die is gekoppeld aan een specifieke functie of afdeling, zoals een verkoopmedewerker, een klantenserviceagent of een afdelingsmanager.
Op tabelniveau bepalen deze rollen of een gebruiker standaardbewerkingen voor Create, Read, Update en Delete (CRUD) mag uitvoeren op volledige categorieën gegevens. Bijvoorbeeld:
- Verkoopmedewerkers: hebben doorgaans de machtiging om accounts, contactpersonen, leads en kansen te lezen, aan te maken en bij te werken, maar mogen vaak geen cruciale historische records verwijderen.
- Klantenserviceagenten: zijn ingesteld om supportcases en klantenwachtrijen te beheren, maar kunnen mogelijk niet de verkoopfases of commerciële kansen wijzigen.
- Afdelingsmanagers: Krijgen bredere toezichtsbevoegdheden over meerdere operationele tabellen, zodat ze crossfunctionele rapporten kunnen genereren en de prestaties van hun team kunnen monitoren.
Omdat deze machtigingen rechtstreeks aan de datafundering zijn gekoppeld en niet aan individuele app-schermen, blijven dezelfde beveiligingsregels van kracht, ongeacht of een gebruiker de informatie opvraagt via een aangepaste canvasapp, een modelgestuurde app of rechtstreeks via gekoppelde Power Automate-workflows.
Row-Level Security en eigenaarschap
Tabelbeveiliging bepaalt of een gebruiker überhaupt een accounttabel kan openen, terwijl row-level security bepaalt welke specifieke klantrecords hij of zij binnen die tabel mag zien. Zonder row-level security zou elke gebruiker met de beveiligingsrol verkoper zicht hebben op elk klantrecord in de database.
Row-level security steunt sterk op recordeigenaarschap en bedrijfseenheden. In een standaard verkoopconfiguratie heeft een verkoper mogelijk alleen toegang tot account- en contactrijen waarvan hij of zij expliciet de eigenaar is. Een verkoopmanager valt daarentegen onder een hoger beveiligingsniveau, waardoor hij of zij zicht krijgt op alle klantrijen van het hele regionale team.
Deze gedetailleerde aanpak zorgt ervoor dat medewerkers gefocust blijven op hun relevante taken en voorkomt dat medewerkers op junior niveau gevoelige accounts van andere divisies kunnen doorzoeken. Het verkleint het risico op onbedoelde datalekken aanzienlijk en houdt de werkomgeving zo overzichtelijk mogelijk.
Kolombeveiliging voor gevoelige gegevens
Zelfs wanneer een gebruiker legitieme toegang heeft tot een account- of contactrij, kunnen bepaalde kolommen gevoelige details bevatten die beperkte weergave vereisen. Met kolombeveiliging kunnen beheerders specifieke velden afschermen, zoals bankgegevens, salarissen van directieleden of vertrouwelijke onderhandelingsnotities, terwijl de rest van het klantrecord volledig toegankelijk blijft voor de dagelijkse werkzaamheden.
In combinatie met bedrijfseenheden kunnen organisaties robuuste hiërarchische grenzen aanbrengen die complexe bedrijfsstructuren, regionale dochterondernemingen of afzonderlijke operationele divisies weerspiegelen. Wil je dieper ingaan op hoe deze geïntegreerde datastructuren achter de schermen werken? Dan kun je de volledige aflevering beluisteren van de M365 FM Podcast.
Conclusie
Het configureren van je Microsoft Dataverse-omgeving vraagt om een doordachte strategie die gebruikersmachtigingen afstemt op de werkelijke bedrijfsprocessen. Door Entra ID-identiteitsverificatie, tabelbeveiligingsrollen, eigenaarschapsregels op rijniveau en beveiliging op kolomniveau te combineren, creëer je een veilige en krachtige datafundering voor Dynamics 365 en het Power Platform. Neem de tijd om de toegangseisen van je organisatie te evalueren en ontwerp je beveiligingsmodel rond de data zelf. Luister naar de volledige podcastaflevering voor meer praktische strategieën en expertinzichten over het optimaliseren van je Microsoft-cloudomgeving.
Veelgestelde vragen
Wat is het verschil tussen tabelbeveiliging en row-level security in Dataverse?
Tabelbeveiliging bepaalt of een gebruiker kan werken met een volledige categorie gegevens, zoals alle accounts of supportcases. Row-level security gaat een stap verder en beperkt de toegang tot specifieke records binnen die tabel, op basis van eigenaarschap, teamtoewijzingen of bedrijfseenheden.
Hoe werkt Microsoft Entra ID samen met Dataverse-beveiliging?
Microsoft Entra ID fungeert als de eerste authenticatielaag (vergelijkbaar met een receptiebalie in een gebouw) die bij het aanmelden de identiteit van de gebruiker verifieert. Dataverse neemt die identiteit vervolgens over en past specifieke beveiligingsrollen en machtigingen toe om te bepalen wat de gebruiker kan bekijken en wijzigen.
Kan ik de toegang beperken tot specifieke velden binnen een klantrecord?
Ja. Dataverse bevat kolombeveiliging, waarmee beheerders afzonderlijke velden kunnen beschermen, zoals financiële gegevens of privénotities, binnen een verder toegankelijke rij. Zo zien gebruikers alleen de gegevens die relevant zijn voor hun rol.
Moeten beveiligingsrollen apart worden geconfigureerd voor elke Power App?
Nee. Omdat Dataverse fungeert als de gedeelde datafundering voor Dynamics 365- en Power Platform-applicaties, worden beveiligingsrollen en bedrijfsregels rechtstreeks op datalaag afgedwongen en gelden de beveiligingsregels automatisch voor alle gekoppelde apps.