 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Veilig AI-innovatie ontsluiten: het AI-governancegat in Microsoft 365 beheersen
By Mirko Peters ·
Welkom terug bij de podcast! Als je onze recente afleveringen volgt, weet je dat we de afgelopen tijd diep zijn ingegaan op de operationele realiteit van moderne cloudomgevingen…
Automatically translated with AI from the original post. Read the English original
Welkom terug bij de podcast! Als je onze recente afleveringen volgt, weet je dat we de afgelopen tijd diep zijn ingegaan op de operationele realiteit van moderne cloudomgevingen. Vandaag gaan we verder over een onderwerp dat IT-beheerders, beveiligingsspecialisten en compliance-officers wakker houdt: het delicate evenwicht tussen de grenzen van AI-innovatie verleggen en je data streng blijven beheersen. We kijken specifiek naar hoe tools zoals Microsoft 365 Copilot de productiviteit verhogen, terwijl ze tegelijkertijd nieuwe aanvalsoppervlakken en risico's op datablootstelling introduceren. Wil je meer weten over hoe Teams-omgevingen specifiek worden geraakt door deze verschuivingen? Luister dan zeker naar onze bijbehorende aflevering, Close the Microsoft Teams Channel Governance Gap.
Terwijl organisaties haast maken om de nieuwste AI-technologie te adopteren, slaan ze vaak de onderliggende infrastructuur over die nodig is om die veilig te ondersteunen. In deze post bespreken we wat het governancegat echt betekent, waarom het ontstaat, welke beveiligings- en compliancerisico's erbij komen kijken, en concrete strategieën die je meteen kunt toepassen om dat gat te dichten.
Het governancegat begrijpen
Wat is het governancegat?
Het governancegat beschrijft het verschil tussen hoe organisaties Microsoft 365 gebruiken en hoe ze de beveiliging en compliance ervan beheren. Veel bedrijven nemen snel nieuwe tools zoals Microsoft 365 Copilot in gebruik, maar hun governancekader blijft achter. Dit gat ontstaat wanneer teams Microsoft Teams en andere diensten gebruiken zonder duidelijke regels of toezicht.
- De meeste Fortune 500-bedrijven gebruiken nu Microsoft 365 Copilot, maar slechts een klein aantal heeft volledig uitgewerkte governanceprogramma's.
- Veel organisaties staan nog aan het begin van digitale governance: slechts 25% heeft een compleet AI-governanceplan.
- De snelle groei van Microsoft 365 loopt vaak sneller dan het opbouwen van sterke governance binnen Microsoft 365.
Dat betekent dat organisaties weliswaar profiteren van samenwerking en AI, maar mogelijk niet de controles hebben die nodig zijn om hun data en gebruikers te beschermen.
Waarom het gat ertoe doet
Het governancegat heeft echte gevolgen voor organisaties. Zonder sterke governance binnen Microsoft 365 krijgen teams te maken met verwarring en risico's. Problemen ontstaan vaak omdat niemand weet wie verantwoordelijk is voor het beheren van data of het handhaven van beleid.
- Versnipperd eigenaarschap leidt tot discussies in plaats van oplossingen.
- Afzonderlijke processen maken het moeilijk om Microsoft 365 als geheel te beheren, omdat elke tool apart wordt behandeld.
- Hiaten in governance laten belangrijke databegrenzen onduidelijk, wat kan leiden tot onbedoelde datalekken.
Digitale governance helpt organisaties deze problemen te voorkomen door duidelijke regels en verantwoordelijkheden vast te leggen. Als teams het governancegat niet aanpakken, riskeren ze de controle over hun informatie en processen kwijt te raken.
Verborgen risico's in Microsoft 365
Veel risico's in Microsoft 365 blijven verborgen totdat ze problemen veroorzaken. Zo heeft bijna de helft van alle accounts geen multifactorauthenticatie ingeschakeld, waardoor ze kwetsbaar zijn voor aanvallen. Doordat Microsoft 365 sterk verbonden is, kan het negeren van één dienst, zoals SharePoint, problemen veroorzaken in andere diensten, zoals Teams of Exchange.
- Verouderde data stapelt zich in de loop van de tijd op, waardoor achterhaalde informatie wordt gebruikt voor belangrijke beslissingen.
- AI-tools zoals Copilot kunnen verkeerde antwoorden geven als ze steunen op oude of irrelevante data.
- Organisaties begrijpen vaak niet hoe hun data wordt gebruikt, waardoor het lastig is om governance binnen Microsoft 365 te verbeteren.
De meeste organisaties ontdekken deze risico's pas als er iets misgaat. Hiaten in governance binnen Microsoft 365 komen meestal aan het licht bij audits of na een beveiligingsincident. Teams ontdekken ongecontroleerde content en te ruime deling vaak pas wanneer er compliance-fouten optreden.
- Data-wildgroei neemt toe naarmate gebruikers elke dag nieuwe Teams en sites aanmaken.
- Compliancehiaten worden zichtbaar op kritieke momenten, wat laat zien dat digitale governance niet proactief was.
- Zonder duidelijke standaarden reageren organisaties op problemen in plaats van ze te voorkomen.
Opmerking: proactieve digitale governance binnen Microsoft 365 helpt organisaties risico's vroeg te signaleren en hun data veilig te houden.
Oorzaken van governancehiaten in Microsoft 365
Snelle adoptie zonder planning
Veel organisaties migreren snel naar Microsoft 365 om samenwerking en productiviteit te verhogen. De planningsfase slaan ze vaak over. Die haast leidt tot hiaten in de governance van Microsoft 365. Gebruikers delen mogelijk te veel bestanden of richten kanalen in zonder duidelijke regels. Labels voor gevoelige gegevens worden inconsistent toegepast. Functies voor gegevensverliespreventie zijn mogelijk ingeschakeld maar niet afgedwongen. Er kunnen hiaten zitten in het bewaarbeleid, en het eigenaarschap van kanalen of bestanden blijft mogelijk onduidelijk.
- Te veel delen van documenten en informatie
- Inconsistent labelen van gevoelige gegevens
- Gegevensverliespreventie ingeschakeld maar niet afgedwongen
- Hiaten in het bewaarbeleid van Teams en SharePoint
- Onduidelijk eigenaarschap van kanalen en bestanden
Deze problemen maken het moeilijk om bij te houden wie toegang heeft tot wat. Ze vergroten ook het risico op onbedoelde datalekken. Zonder een degelijk plan kunnen organisaties nauwelijks bijbenen wat de veranderingen in Microsoft 365 vragen.
Shadow IT en niet-beheerde Teams
Shadow IT ontstaat wanneer medewerkers apps of diensten gebruiken zonder goedkeuring van de IT-afdeling. In Microsoft 365-omgevingen betekent dit vaak dat gebruikers Teams of kanalen aanmaken buiten de officiële processen om. Die niet-beheerde Teams kunnen leiden tot beveiligingsrisico's en compliance-problemen.
| Statistiek | Waarde |
|---|---|
| Gemiddeld aantal onbekende cloudservices in een bedrijf | 975 |
| Gemiddeld aantal bekende cloudservices in een bedrijf | 108 |
| Percentage niet-goedgekeurde SaaS-applicaties dat door ondernemingen wordt gebruikt | 52% |
| Percentage medewerkers bij Fortune 1000-bedrijven dat niet-goedgekeurde SaaS gebruikt | 67% |
| Percentage bedrijven dat te maken krijgt met cyberincidenten door shadow IT | 11% |
| Geschat percentage van de IT-uitgaven dat shadow IT is | 30-40% |
| Percentage medewerkers dat technologie aanschaft zonder medeweten van IT | 41% |
| Verwachte stijging van medewerkers die technologie aanschaffen zonder medeweten van IT | 75% tegen 2027 |
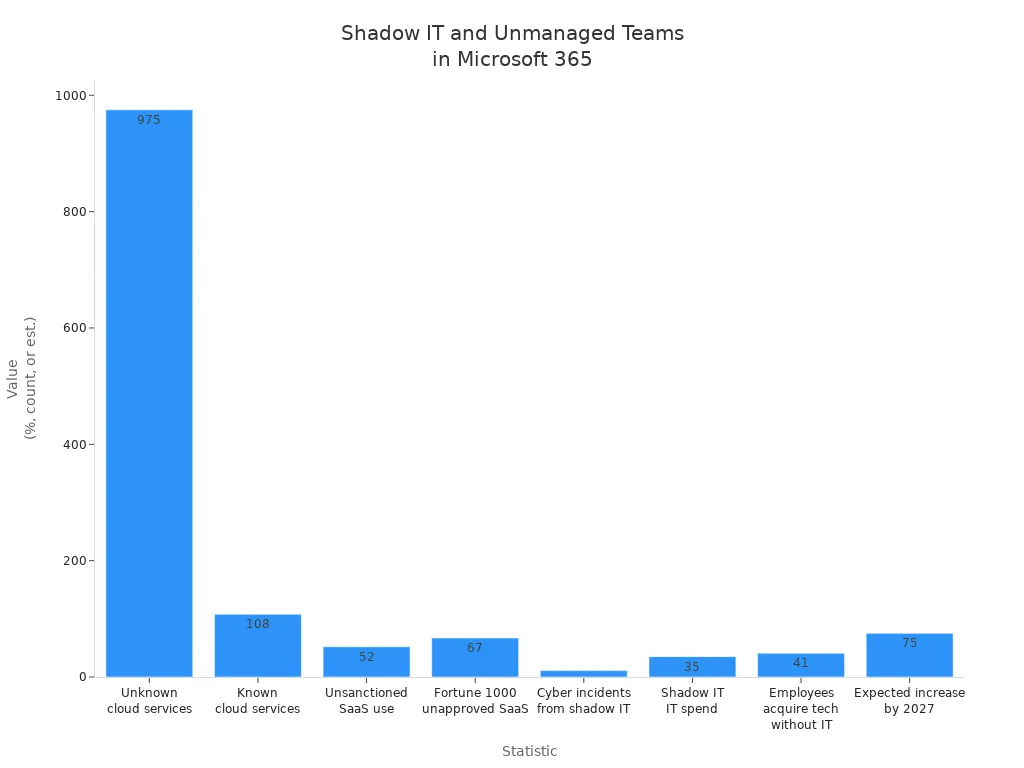
Deze cijfers laten zien dat shadow IT een grote uitdaging is voor de governance van Microsoft 365. Niet-beheerde Teams kunnen gegevensverliespreventie en het beheer van machtigingen omzeilen, waardoor gevoelige informatie moeilijk te beschermen is.
Inconsistente handhaving van beleid
De handhaving van beleid in Microsoft 365 moet consistent zijn om gegevens veilig te houden. Veel organisaties krijgen problemen omdat ze beleid één keer instellen en het nooit herzien. Ze denken misschien dat governance een eenmalig project is, maar het vraagt om voortdurende aandacht.
- Fouten in de beleidsconfiguratie kunnen ertoe leiden dat meerdere regels dezelfde gegevenstypen detecteren.
- Sommige beleidsinstellingen werken niet met alle versies van Outlook.
- Voorwaarden voor extern delen kunnen beleidstips in SharePoint Online en OneDrive voor Bedrijven beïnvloeden.
- MailTips en beleidstips moeten zijn ingeschakeld voor Outlook-clients.
- Verouderde Exchange Online-beleidsregels voor gegevensverliespreventie moeten worden bijgewerkt om problemen te voorkomen.
Organisaties vergeten soms e-mailauthenticatieprotocollen zoals SPF, DKIM en DMARC in te stellen. Ze laten anti-phishing- en anti-spambeleid mogelijk op de standaardinstellingen staan. Deze fouten vergroten het risico op phishing- en spoofingaanvallen. Regelmatige reviews en updates helpen de governancekloof in Microsoft 365 te dichten.
Gebrek aan zichtbaarheid en rapportage
Zichtbaarheid en rapportage spelen een cruciale rol bij het op peil houden van sterke governance in Microsoft 365. Veel organisaties hebben moeite om bij te houden wie informatie opent, hoe gegevens zich verplaatsen en waar gevoelige bestanden staan. Zonder duidelijke rapportage kunnen teams risico's niet herkennen of beleid voor gegevensverliespreventie niet afdwingen. Dit gebrek aan toezicht leidt tot hiaten die de beveiliging en compliance in gevaar brengen.
Teams maken vaak kanalen aan in Microsoft Teams zonder goede monitoring. Beheerders zien mogelijk niet welke gebruikers bestanden delen of gasten uitnodigen. Wanneer rapportagetools geen inzichten in realtime bieden, kan ongeautoriseerde toegang ongemerkt blijven. Gegevensverliespreventie wordt minder effectief omdat teams overtredingen niet snel kunnen opsporen. Gevoelige informatie kan daardoor de organisatie verlaten zonder dat iemand het merkt.
| Impact van een lage governance-volwassenheid | Beschrijving |
|---|---|
| Gebrek aan aandacht voor compliance | Organisaties met een volwassenheidsniveau van 100 besteden weinig aandacht aan compliance en hebben de nodige beleidsregels en procedures niet. |
| Risico op datalekken | Het ontbreken van controles en training vergroot de kans op blootstelling en diefstal van gevoelige gegevens. |
| Hogere kosten en inefficiëntie | Verhoogde eDiscovery-kosten en inefficiëntie ontstaan door ongestructureerde informatie en lange zoektijden naar documenten. |
| Opkomst van shadow IT | Medewerkers kunnen ongeautoriseerde opslagoplossingen voor documenten maken, wat governance-uitdagingen oplevert. |
| Onduidelijke verantwoordelijkheid | Een gebrek aan duidelijkheid in informatiegovernance kan leiden tot ongecontroleerde verspreiding van gegevens en verliesrisico's. |
Teams die geen gebruikmaken van rapportagefuncties in Microsoft 365 lopen hogere risico's. Ze kunnen signalen van datawildgroei of shadow IT missen. Onduidelijke verantwoordelijkheid maakt het moeilijk om een verantwoordelijke aan te wijzen voor het voorkomen van dataverlies. Wanneer organisaties geen zicht hebben, besteden ze meer tijd aan het zoeken naar documenten en minder tijd aan het beschermen van informatie.
Let op: regelmatige rapportage helpt teams ongebruikelijke activiteit op te merken en beleid voor het voorkomen van dataverlies af te dwingen. Beheerders kunnen dashboards gebruiken om bestandsdeling, gastentoegang en het aanmaken van kanalen bij te houden. Met deze tools kunnen organisaties dreigingen aanpakken voordat ze uitgroeien tot incidenten.
Governance in Microsoft 365: operationele uitdagingen
Complexiteit van het Microsoft 365-ecosysteem
Het Microsoft 365-ecosysteem bevat veel applicaties, zoals Teams, SharePoint en OneDrive. Elke tool biedt unieke functies, maar deze variëteit zorgt voor uitdagingen voor organisaties. Gebruikers moeten leren hoe ze instellingen beheren en verschillende diensten met elkaar verbinden. Beheerders vinden het vaak lastig om alle wijzigingen en updates bij te houden.
| Categorie | Beschrijving |
|---|---|
| Integratie | Uitdagingen bij het integreren van verschillende applicaties binnen het Microsoft 365-ecosysteem. |
| Klantondersteuning | Moeilijkheden bij het tijdig en effectief krijgen van ondersteuning voor gebruikers die door het ecosysteem navigeren. |
| Ontwerp & complexiteit | Het complexe ontwerp van het platform bemoeilijkt de gebruikerservaring en governance. |
| Privacy & beveiliging | Zorgen over gegevensprivacy en beveiliging door de complexiteit van het beheren van meerdere applicaties. |
| Kosten & prijsstelling | Problemen met het begrijpen van de prijsstructuur en het effectief beheren van kosten. |
| Prestaties & compatibiliteit | Uitdagingen bij het waarborgen van compatibiliteit en prestaties tussen verschillende applicaties en diensten. |
Self-servicefuncties geven medewerkers meer vrijheid, maar maken governance ook lastiger. Organisaties moeten de zelfstandigheid van gebruikers in balans brengen met sterke beveiligings- en machtigingsmaatregelen. Effectieve governance helpt gegevens te beschermen en zorgt ervoor dat het bedrijfsbeleid wordt nageleefd.
Gedecentraliseerd beheer
Veel organisaties gebruiken gedecentraliseerd beheer in Microsoft 365. Dat betekent dat verschillende afdelingen of teams hun eigen instellingen en gebruikers beheren. Hoewel deze aanpak de besluitvorming kan versnellen, leidt ze vaak tot inconsistente beveiligings- en machtigingspraktijken.
Een versnipperde aanpak vergroot de inspanning die nodig is om de naleving te bewaken. Beheerders weten misschien niet wie bepaalde teams of kanalen beheert. Handmatige governancetaken kosten veel tijd en zijn foelijk. Continue monitoring is essentieel om wijzigingen te signaleren en de naleving binnen de hele organisatie te behouden.
- Continue monitoring is essentieel voor naleving.
- Het beheren van instellingen in verschillende tools is complex.
- Handmatige governancetaken vergen veel werk en zijn gevoelig voor menselijke fouten.
Wanneer organisaties hun inspanningen niet coördineren, lopen ze het risico op hiaten in beveiliging en machtigingen. Regelmatige evaluaties en duidelijke communicatie helpen deze risico's te beperken.
Gebruikers- en toegangsbeheer
Gebruikers- en toegangsbeheer vormt de basis van sterke governance in Microsoft 365. Beheerders moeten bepalen wie toegang heeft tot gevoelige informatie en welke acties zij mogen uitvoeren. Best practices omvatten het inschakelen van multifactorauthenticatie voor alle gebruikers. Deze stap beschermt accounts tegen ongeautoriseerde toegang.
Veilige wachtwoordbeleidsregels spelen ook een sleutelrol. Zwakke wachtwoorden maken het voor aanvallers makkelijker om binnen te komen. Beheerdersaccounts moeten altijd multifactorauthenticatie gebruiken, omdat zij over meer toegangsrechten beschikken en er meer risico aan verbonden is. Met deze stappen houden organisaties de beveiliging en machtigingen op peil.
- Schakel multifactorauthenticatie in voor alle gebruikers.
- Gebruik veilige wachtwoordbeleidsregels.
- Geef beheerdersaccounts extra bescherming.
Door deze praktijken te volgen, verkleinen organisaties het risico op datalekken en verbeteren ze hun algehele beveiligings- en machtigingsniveau. Doorlopende governanceprocessen zorgen ervoor dat de toegang van gebruikers passend blijft wanneer teams en projecten veranderen.
Problemen met lifecyclebeheer
Lifecyclebeheer in Microsoft 365 vormt een voortdurende uitdaging voor organisaties. Naarmate teams nieuwe kanalen en projecten aanmaken, moeten beheerders de status en eigenaarschap van elk item blijven volgen. Zonder gestructureerd proces kunnen Teams en kanalen snel verouderen of onbeheerd raken, wat leidt tot beveiligings- en nalevingsrisico's.
Verweesde Teams en kanalen
Verweesde Teams en kanalen ontstaan wanneer er geen actieve eigenaar meer is om ze te beheren. Dat gebeurt vaak wanneer medewerkers het bedrijf verlaten of van functie wisselen. Zonder eigenaar houdt niemand het lidmaatschap, de machtigingen of de inhoud nog in de gaten. Gasten en externe gebruikers kunnen onbeperkt in Teams blijven, wat het risico op ongeautoriseerde toegang vergroot. Verweesde kanalen kunnen daarnaast gevoelige of verouderde informatie bevatten die niemand controleert of verwijdert.
Eigenaren spelen een sleutelrol in het levenscyclusbeheer. Ze bepalen wie zich kan aanmelden of afmelden, stellen de machtigingen in, houden de activiteit in de gaten en zorgen ervoor dat het beleid wordt nageleefd.
| Verantwoordelijkheid | Beschrijving |
|---|---|
| Beheer van teamlidmaatschap | Eigenaren bepalen wie het team kan joinen of verlaten, inclusief gasten. |
| Controle over beleid | Eigenaren stellen de machtigingen in voor het aanmaken van kanalen en het beheren van instellingen. |
| Levenscyclusbeheer | Eigenaren kunnen Teams bewerken, verwijderen, verlengen, archiveren of herstellen. |
| Activiteitenbewaking | Eigenaren volgen de activiteit van het team zodat problemen snel worden opgepakt. |
| Gegevensbeheer | Eigenaren zorgen voor de beveiliging van gegevens en de naleving van regelgeving. |
| Nalevingsgarantie | Eigenaren zorgen ervoor dat wet- en regelgeving en interne beleidsregels worden nageleefd. |
| Samenwerking stimuleren | Eigenaren stimuleren effectieve samenwerking tussen teamleden. |
Datawildgroei
Datawildgroei ontstaat wanneer informatie zich verspreidt over te veel Teams en kanalen zonder toezicht. Gebruikers maken voor elk project of onderwerp een nieuwe werkruimte aan, maar er wordt er maar weinig opgeruimd of verwijderd. Na verloop van tijd leidt dit tot een rommelige omgeving, waardoor het moeilijk wordt om belangrijke documenten terug te vinden of bij te houden waar gevoelige gegevens zich bevinden.
Ongecontroleerde datawildgroei vergroot het risico op per ongeluk lekken van gegevens en verhoogt de kosten van eDiscovery. Beheerders moeten rapportagetools gebruiken om de groei te monitoren en bewaarbeleid af te dwingen. Regelmatige audits en duidelijke eigenaarstoewijzing helpen om datawildgroei te beheersen. Door Teams en kanalen overzichtelijk te houden, verbeteren organisaties hun beveiliging, verlagen ze hun kosten en ondersteunen ze hun nalevingsinspanningen.
Beveiligings- en nalevingsrisico's
Datalekken en ongeautoriseerde toegang
Datalekken en ongeautoriseerde toegang blijven een van de belangrijkste zorgen voor organisaties die Microsoft 365 gebruiken. Veel bedrijven lopen deze risico's door verkeerde configuraties en te ruime toegangsrechten. Wanneer machtigingen uit de pas gaan lopen, kunnen gebruikers informatie zien of delen die ze niet zouden mogen zien of delen. Dit kan leiden tot onbedoelde blootstelling van gegevens en tot risico's op incidenten met betrekking tot naleving.
| Risicotype | Beschrijving |
|---|---|
| Verkeerde configuraties en te ruime toegangsrechten | Machtigingen kunnen uit de pas gaan lopen, wat leidt tot onbedoelde blootstelling van gegevens en nalevingsrisico's. |
| Datawildgroei en conflicten in bewaarbeleid | Onduidelijk bewaarbeleid maakt het beheer van gegevens lastig, wat audits kan bemoeilijken. |
| Insiderrisico's en shadow IT | Interne gebruikers kunnen onbedoeld risico's veroorzaken door bestanden te delen of ongeautoriseerde apps te gebruiken. |
| Gaten in zichtbaarheid en controleerbaarheid | Gebrek aan inzicht in toegang tot en wijzigingen van gegevens kan leiden tot blinde vlekken op het gebied van naleving. |
In 2021 kreeg 85% van de bedrijven die Microsoft 365 gebruiken te maken met een beveiligingsincident. De wereldwijde gemiddelde kosten van een datalek bedroegen in 2023 USD 4,45 miljoen. Deze cijfers laten zien hoe groot de financiële impact van één incident kan zijn. In één geval had een gecompromitteerde gebruiker zeven dagen lang toegang tot OneDrive, SharePoint en Teams zonder dat dit werd opgemerkt. De oorzaak lag in een tekortkoming in de beveiligingsoperaties. Logs werden verzameld maar niet bekeken, dus er werden geen waarschuwingen geactiveerd. In een ander incident zorgde een verkeerde configuratie in Microsoft Azure ervoor dat duizenden klantaccounts en databases bloot kwamen te liggen. Dit gebeurde omdat een externe partner een fout maakte.
Tekortkomingen in regelgevingsnaleving
Tekortkomingen in de naleving van regelgeving kunnen ernstige gevolgen hebben voor organisaties. Wanneer teams de regels voor het omgaan met gevoelige gegevens niet volgen, kunnen ze te maken krijgen met boetes of juridische stappen. Onduidelijk bewaarbeleid en datawildgroei maken het moeilijk om tijdens audits naleving aan te tonen. Een incident op het gebied van naleving komt vaak te laat aan het licht.
Veel organisaties hebben moeite om gelijke tred te houden met veranderende regelgeving. Ze werken hun beleid misschien niet bij of trainen medewerkers niet op nieuwe eisen. Dit vergroot het risico op een incident op het gebied van naleving. Gaten in zichtbaarheid en controleerbaarheid maken het moeilijk om bij te houden wie belangrijke informatie heeft geopend of gewijzigd. Zonder duidelijke registraties kunnen organisaties niet aantonen dat ze de wet hebben nageleefd.
Insiderdreigingen en menselijke fouten
Insiderdreigingen en menselijke fouten spelen een grote rol bij governancetekorten binnen Microsoft 365. Medewerkers kunnen per ongeluk gevoelige bestanden delen of ongeautoriseerde apps gebruiken. Deze handelingen kunnen leiden tot datalekken en diefstal van intellectueel eigendom. De complexiteit van het beheren van gegevens over meerdere platforms vergroot deze risico's.
- Insiderdreigingen en menselijke fouten zijn belangrijke oorzaken van governancekloven in Microsoft 365.
- Dit kan ernstige gevolgen hebben, zoals datalekken en diefstal van intellectueel eigendom.
- Het beheren van data over meerdere platforms wordt complexer, en dat vergroot de risico's die samenhangen met insiderdreigingen.
Hiaten in audit en monitoring
Hiaten in audit en monitoring in Microsoft 365 zorgen voor serieuze uitdagingen binnen organisaties. Veel teams denken dat hun werk klaar is zodra de omgeving is ingericht. In werkelijkheid is doorlopende monitoring essentieel voor sterke beveiliging en compliance. Zonder regelmatige audits zien organisaties niet wie toegang heeft tot gevoelige data of wanneer er wijzigingen plaatsvinden.
AI-governancekloof in Microsoft 365
AI-gedreven content en beveiliging
De opkomst van kunstmatige intelligentie in Microsoft 365 heeft veranderd hoe organisaties content en beveiliging beheren. Microsoft 365 Copilot genereert in een hoog tempo documenten, e-mails en vergadernotities. Die toename aan AI-gedreven content kan governance lastiger maken. Veel organisaties merken dat AI-gegenereerde bestanden geen vaste structuur volgen. Dat gebrek aan consistentie maakt het moeilijker om informatie te beheren, te doorzoeken en te controleren.
AI-tools zorgen ook voor meer data. Medewerkers kunnen overweldigd raken door de hoeveelheid nieuwe content, waardoor belangrijke inzichten uit beeld verdwijnen. De integratie van AI met samenwerkingsplatforms leidt soms tot het per ongeluk delen van gevoelige informatie. Microsoft 365 Copilot kan grote hoeveelheden organisatiedata doorzoeken en openen, wat het risico op blootstelling van data vergroot. Beveiligingsteams moeten hun strategie aanpassen om deze nieuwe uitdagingen aan te pakken en de AI-governancekloof te dichten.
- AI-gegenereerde content heeft mogelijk geen vaste structuur, wat beheer en audits bemoeilijkt.
- Een grotere hoeveelheid data kan leiden tot informatie-overload, waardoor kritieke inzichten verborgen blijven.
- Integratie met samenwerkingstools vergroot het risico op onbedoeld delen van gevoelige data.
- Snelle adoptie van AI kan medewerkers overweldigen en tot weerstand leiden.
Risico's bij automatisering en workflows
Automatiseringstools zoals Power Automate helpen organisaties taken in Microsoft 365 te stroomlijnen. Deze tools kunnen echter ook nieuwe risico's introduceren als ze niet zorgvuldig worden beheerd. Beveiligingslekken kunnen ontstaan wanneer geautomatiseerde workflows onvoldoende toezicht hebben. Beperkt zicht op automatiseringsacties kan blinde vlekken veroorzaken. Gevoelige data kan de organisatie verlaten zonder dat iemand dat opmerkt.
Microsoft 365 Copilot kan helpen deze workflows te monitoren, maar organisaties moeten wel strikte toegangsbeheersing instellen. Op rollen gebaseerd toegangsbeheer bepaalt wie automatiseringsflows kan maken of wijzigen. DLP-beleid voorkomt dat gevoelige informatie veilige omgevingen verlaat. Doorlopende audits en degelijke monitoring zorgen ervoor dat elke actie wordt vastgelegd en beoordeeld. Het uitschakelen van onnodige automatiseringstools verkleint het aanvalsoppervlak en helpt de AI-governancekloof te dichten.
Nieuwe aanvalsoppervlakken
De integratie van AI in Microsoft 365 heeft nieuwe aanvalsoppervlakken voor organisaties gecreëerd. Microsoft 365 Copilot kan gevoelige data over het hele platform benaderen, wat het risico op blootstelling vergroot als dit niet goed wordt beheerd. Beveiligingsteams hebben nu nieuwe verantwoordelijkheden. Zij moeten zich richten op het beschermen van de data die AI-toepassingen gebruiken en op het monitoren van hoe AI omgaat met organisatie-informatie.
| Belangrijkste bevindingen | Beschrijving |
|---|---|
| Verhoogd risico | Het gebruik van generatieve AI door gebruikers heeft geleid tot een toename van datebeveiligingsincidenten. Het aantal verdubbelde bijna van 27% in 2023 naar 40% in 2024. |
| Nieuwe verantwoordelijkheden | De integratie van AI heeft de verantwoordelijkheden van datasecurityteams veranderd, met een focus op de beveiliging van data die door AI-toepassingen wordt gebruikt. |
| Blootstelling van data | Microsoft 365 Copilot kan gevoelige data binnen een organisatie benaderen en doorzoeken, wat het risico op blootstelling vergroot. |
Balans tussen innovatie en controle
Organisaties komen voor een uitdaging wanneer ze AI-tools in Microsoft 365 introduceren. Ze willen innovatie stimuleren, maar moeten tegelijkertijd de controle over beveiliging en compliance behouden. Leiders moeten een balans vinden waarin teams nieuwe technologie kunnen gebruiken zonder data in gevaar te brengen.
Veel organisaties beginnen met het vastleggen van duidelijke doelstellingen. Ze stellen doelen vast die aansluiten bij hun AI-visie en de zakelijke behoeften. Deze stap helpt iedereen begrijpen waarom de organisatie AI gebruikt en wat ze hopen te bereiken. Teams investeren ook in schaalbare infrastructuur. Dat betekent dat ze systemen bouwen die kunnen meegroeien naarmate het AI-gebruik toeneemt. Een sterke infrastructuur ondersteunt efficiënte AI-operaties en verkleint het risico op vertragingen of storingen. Hoogwaardige data is een andere belangrijke factor. Teams moeten hun data accuraat en actueel houden. Ze handhaven sterke governancebeleidsregels om ervoor te zorgen dat alleen de juiste mensen toegang hebben tot gevoelige informatie.
- Definieer duidelijke doelstellingen die de AI-visie afstemmen op de zakelijke doelen.
- Investeer in schaalbare infrastructuur om efficiënte AI-operaties te ondersteunen.
- Houd de data van hoge kwaliteit en handhaaf sterke governancebeleidsregels.
De governancekloof dichten: strategieën en best practices
Duidelijk governancebeleid
Organisaties moeten beginnen met het vaststellen van duidelijk governancebeleid. Dit beleid bepaalt hoe teams informatie beheren, machtigingen instellen en gevoelige data beschermen. Leidinggevenden stellen regels op voor het aanmaken van kanalen, gastentoegang en het delen van documenten. Ze verduidelijken ook de rollen en verantwoordelijkheden van elk teamlid. Een governancecommissie houdt toezicht op dit beleid en zorgt voor verantwoordelijkheid.
Geautomatiseerde handhaving van beleid
Geautomatiseerde handhaving van beleid versterkt governance in Microsoft 365. Teams gebruiken tools om regels in te stellen voor gegevensbescherming, toegangsbeheer en compliance. Automatisering zorgt ervoor dat beleid consistent wordt toegepast over alle kanalen en teams. Microsoft 365 Copilot maakt contextbewuste governance op schaal mogelijk en bewaakt content van aanmaak tot vervaldatum.
Levenscyclus- en toegangsbeheer
Levenscyclus- en toegangsbeheer spelen een cruciale rol in governance in Microsoft 365. Teams moeten voor elke fase plannen, van aanmaak tot buitengebruikstelling. Beheerders analyseren de behoeften en definiëren processen voor elke levenscyclusfase. Gestandaardiseerde sjablonen vereenvoudigen de opzet van teams en de goedkeuringsworkflows.
Geavanceerde rapportage en inzicht
Sterke governance in Microsoft 365 steunt op geavanceerde rapportage en duidelijk inzicht. Organisaties moeten weten wie toegang heeft tot data, wanneer wijzigingen plaatsvinden en waar gevoelige informatie zich bevindt. Zonder dit inzicht kunnen teams risico's niet signaleren en beleid niet effectief afdwingen.
Praktijkvoorbeelden en succesverhalen
Casestudy financiële dienstverlening
Een groot bedrijf in de financiële dienstverlening kampte met uitdagingen op het gebied van datasecurity en compliance in Microsoft 365. Het bedrijf beheerde duizenden clientdossiers en moest gevoelige informatie beschermen. Teams maakten vaak nieuwe kanalen aan zonder duidelijke regels. Dit leidde tot onduidelijkheid over wie toegang had tot belangrijke bestanden.
Casestudy maakindustrie
Een wereldwijd opererend productiebedrijf worstelde met datawildgroei en verweesde Teams. Medewerkers maakten voor elk project nieuwe Teams aan, maar veel kanalen raakten inactief zodra de projecten waren afgelopen. Gevoelige ontwerpbestanden en contracten bleven achter in deze ongebruikte kanalen. Het bedrijf maakte zich zorgen over datalekken en hoge eDiscovery-kosten.
Een duurzaam governancekader opbouwen
Continue verbetering
Een duurzaam governancekader in Microsoft 365 vraagt voortdurende aandacht. Teams moeten beleid en processen regelmatig evalueren. Technologie verandert snel, dus organisaties moeten hun governancestrategieën aanpassen. Ze moeten periodieke audits plannen om te controleren op hiaten of verouderde regels. Beheerders kunnen feedback van gebruikers gebruiken om werkprocessen te verbeteren en knelpunten aan te pakken.
Governance afstemmen op zakelijke doelen
Governance moet de algemene doelen van het bedrijf ondersteunen. Leidinggevenden moeten governancebeleid koppelen aan de missie en waarden van het bedrijf. Een bedrijf dat innovatie belangrijk vindt, moet bijvoorbeeld flexibele samenwerking toestaan en tegelijk gevoelige data beschermen. Teams moeten begrijpen hoe governance hen helpt hun doelen te bereiken.
Succes meten
Het meten van het succes van governance-inspanningen helpt organisaties te verbeteren. Teams moeten belangrijke kengetallen bijhouden, zoals het aantal beleidsovertredingen, de tijd om incidenten op te lossen en het gebruik door gebruikers. Dashboards en rapporten leveren duidelijke gegevens voor besluitvorming.
Microsoft 365 checklist datagovernance
Focus: de governancekloof in Microsoft 365 identificeren en wegnemen.
- Inventariseer alle Microsoft 365-workloads (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) en breng de datalocaties in kaart
- Wijs per workload en per bedrijfsdomein dataeigenaren en datastewards aan
- Voer een beoordeling van de dataclassificatie uit (gevoelig, vertrouwelijk, intern, openbaar) binnen Microsoft 365
- Controleer of bewaar- en verwijderbeleid is gedefinieerd en toegepast per gegevensclassificatie
- Bevestig dat vertrouwelijkheidslabels en bescherming (versleuteling, DLP) zijn geconfigureerd en worden afgedwongen
- Controleer machtigingen: beoordeel roltoewijzingen, Azure AD-groepen en instellingen voor delen met externen
- Beoordeel de dekking van voorwaardelijke toegang en multifactorauthenticatie voor bevoegde en risicovolle toegang
- Valideer dat Microsoft Purview- / Compliance Center-beleid actief is en aansluit op wettelijke en regelgevende vereisten
- Controleer de Data Loss Prevention (DLP)-regels op dekking en op valse positieven en negatieven
- Controleer de toepassing van bewaarlabels (automatisch toepassen, standaardlabels) op kritieke contentrepositories
- Zorg dat auditlogging en waarschuwingen zijn ingeschakeld, bewaard en worden gemonitord
- Voer risico- en compliancebeoordelingen uit om de governancekloof in Microsoft 365 te detecteren (verkeerde configuraties, hiaten in beleidsdekking)
- Implementeer waar mogelijk geautomatiseerde herstelacties voor veelvoorkomende governance-misconfiguraties
- Stel regelmatige governance-evaluaties en een rapportageritme met stakeholders vast
- Bied rolgebaseerde governancetraining voor beheerders, eigenaren en eindgebruikers
- Definieer incidentresponse- en datalekprocedures specifiek voor Microsoft 365
- Documenteer beleid, standaarden en uitzonderingen; onderhoud een governance-playbook
- Monitor en beoordeel machtigingen en toestemming van apps van derden in Microsoft 365
- Implementeer lifecyclemanagement voor accounts, groepen, sites en Teams (aanmaak, beoordeling, buitengebruikstelling)
- Plan periodiek een hiaatanalyse ten opzichte van regelgevende kaders en interne beleidsregels
Veelgestelde vragen: Microsoft 365-governance: een robuust governanceraamwerk voor samenwerking en gegevensbescherming
Wat is de "governancekloof in Microsoft 365"?
De "governancekloof in Microsoft 365" verwijst naar het verschil tussen de ingebouwde governancemogelijkheden van het platform's en de daadwerkelijke governancebehoeften van een organisatie, met betrekking tot architectuur, governancebeheersmaatregelen, gegevenslevenscyclus, machtigingenbeheer en effectief gegevensbeheer binnen Microsoft 365. Ze ontstaat wanneer governancepraktijken, beleid of handhaving onvoldoende zijn om bedrijfsgegevens, ongestructureerde gegevens, cloudsamenwerking, AI-agents zoals Microsoft 365 Copilot of beveiligingsrisico's door gebruikersgedrag en integraties te beheren.
Waarom ontstaat een governancekloof in Microsoft 365-omgevingen?
Een governancekloof ontstaat doordat Microsoft 365 zeer flexibel en omvangrijk is: veel gegevensbronnen, samenwerkingstools en apps van derden maken governancebeslissingen complex. Organisaties missen vaak een Microsoft 365-governanceraamwerk, consistent beleid voor gegevensbescherming en bewaring, duidelijke rollen voor governancemogelijkheden of voldoende beveiligingsmaatregelen. Snelle adoptie, AI-innovatie (waaronder Microsoft 365 Copilot en AI-agents) en gedecentraliseerde samenwerking vergroten de kloof.
Hoe beïnvloedt de governancekloof samenwerking en samenwerkingsgovernance?
Een governancekloof ondermijnt samenwerkingsgovernance doordat ze zorgt voor inconsistente toegangsbeheersing, onduidelijk eigenaarschap van sites en teams en onbeheerd delen dat het risico op blootstelling van gevoelige gegevens vergroot. Ze raakt de zakelijke waarde van samenwerking doordat het vertrouwen in de gegevenskwaliteit afneemt en samenwerking tussen teams broos wordt. Goede governance is nodig om open samenwerking in balans te brengen met beveiliging en compliance.
Wat zijn veelvoorkomende signalen dat onze organisatie een governancekloof in Microsoft 365 heeft?
Veelvoorkomende signalen zijn ongecontroleerd delen van gevoelige gegevens, inconsistente bewaar- en gegevenslevenscyclusprocessen, verweesde teams en sites, een toename van dubbele gegevensbronnen, gebrek aan zicht op bedrijfsgegevens, sporadische toepassing van governance-best practices en zwakke orkestratie van governancemogelijkheden zoals Microsoft Purview en beveiligingsmaatregelen.
Hoe moeten we de governancekloof gaan dichten? Wat is een praktisch governanceplan?
Begin met een beoordeling van de omgeving en de gegevens van de organisatie om gegevensbronnen, locaties van ongestructureerde gegevens en samenwerkingspatronen in kaart te brengen. Definieer governancedoelen en een Microsoft 365-governanceraamwerk dat machtigingsmodellen, gegevensbescherming, gegevensbewaring en gegevenskwaliteit omvat. Stel prioriteiten: implementeer toegangsbeheer, dwing classificatie en labeling af met Microsoft Purview, maak levenscyclusregels, leg governancerollen formeel vast en gebruik waar mogelijk automatisering om op te schalen.
Welke rol speelt Microsoft Purview bij het dichten van de governancekloof?
Microsoft Purview biedt de kernfunctionaliteit voor governance op het gebied van classificatie, labeling, data loss prevention (DLP) en bewaring binnen Microsoft 365. Het helpt je effectieve datagovernance op te zetten door beleid voor gevoelige gegevens, gegevensbescherming en bewaarbeheer in te schakelen, het zicht op gegevens in de omgeving te verbeteren en compliance- en governance-best practices te ondersteunen.
Welke gevolgen hebben AI-agents en Microsoft 365 Copilot voor governancevereisten?
AI-agents en Microsoft 365 Copilot brengen nieuwe governance-overwegingen met zich mee, zoals welke gegevens worden gebruikt voor modelprompts, de privacy van de gegevens van je organisatie, toegang tot zakelijke gegevensbronnen en de controleerbaarheid van AI-systemen. Goede governance moet controles omvatten op AI-innovatie, beperkingen op blootstelling van gegevens, monitoring van door AI aangestuurde acties en beleid om gevoelige gegevens te beschermen, zodat AI-systemen toch zakelijke waarde opleveren.
Welke governancecontroles moeten we toepassen op machtigingen en toegang in Microsoft 365?
Pas een least-privilege-model toe met op rollen gebaseerd toegangsbeheer, voorwaardelijke toegangsbeleidsregels, regelmatige toegangsbeoordelingen en waar mogelijk just-in-time-toegang. Implementeer governancepraktijken om gastentoegang, extern delen en de levenscyclus van groepen te beheren, en gebruik automatisering om consistente machtigingsinstellingen af te dwingen over teams en sites heen, zodat bedrijfsgegevens beschermd blijven.
Hoe beschermen we gevoelige gegevens en zorgen we voor datakwaliteit in Microsoft 365?
Bescherm gevoelige gegevens door content te classificeren en te labelen, DLP-beleid in te zetten, gegevens te versleutelen tijdens transport en in rust, en het delen van gevoelige gegevens te beperken. Verbeter de datakwaliteit door metadatastandaarden te definiëren, levenscyclusbeleid voor gegevens te automatiseren, dubbele gegevensbronnen te consolideren en governance-best practices toe te passen om betrouwbare bedrijfsgegevens te waarborgen.
Met welke beperkingen moeten we rekening houden bij het implementeren van governance in Microsoft 365?
Beperkingen zijn onder meer de grenzen van het platform, integratiehiaten met apps van derden, uitdagingen bij gebruikersadoptie en de complexiteit van ongestructureerde gegevens. Technische beperkingen bij het automatiseren van bepaalde governanceprocessen en de noodzaak om beleid voortdurend bij te stellen (zeker bij AI-agents) betekenen dat governance een doorlopend proces is en geen eenmalig project.
Hoe verschillen governancepraktijken voor cloud-first- en traditionele on-premises-omgevingen?
Cloud-first-omgevingen vragen om governance met dynamische machtigingsmodellen, geautomatiseerde controles op de levenscyclus van gegevens en realtime monitoring. Traditionele on-premises governance draaide vaak om statische perimeters en handmatige processen. Effectieve datagovernance in Microsoft 365 moet meeschalen met de omvang van de cloud, de gedistribueerde aard van samenwerking en de grote hoeveelheid ongestructureerde gegevens.
Welke governance-best practices verbeteren de gereedheid voor audits en compliance?
Best practices zijn onder meer het documenteren van governancebeslissingen, het consistent toepassen van classificatie- en bewaarbeleid, het centraliseren van auditlogs, het afdwingen van DLP en versleuteling, periodieke toegangsbeoordelingen en het gebruik van Microsoft Purview voor compliancerapportage. Een gedocumenteerd Microsoft 365-governanceframework en een robuust governanceframework vergroten de gereedheid en tonen aan dat je controle hebt over bedrijfsgegevens.
Wie moet eigenaar zijn van governance in een Microsoft 365-implementatie: IT, security of de business?
Het eigenaarschap moet gedeeld zijn. IT levert de platformarchitectuur en automatisering, security handhaaft de beveiligingscontroles en de Microsoft 365-beveiligingspraktijken, en business-afdelingen sturen het databeheer en de governancebeslissingen over zakelijke waarde en de levenscyclus van gegevens. Een multidisciplinaire governancecommissie is een belangrijke capaciteit om beleid en governancepraktijken in de hele organisatie te coördineren.
Hoe meten we de voortgang bij het dichten van de governancekloof?
Meet de voortgang aan de hand van indicatoren zoals het aantal niet-beheerde sites, het percentage gelabelde gevoelige gegevens, de frequentie van beleidsschendingen, de tijd die nodig is om incidenten op te lossen, de resultaten van toegangsbeoordelingen, indicatoren voor datakwaliteit en de dekking van geautomatiseerde governancecontroles. Regelmatig rapporteren aan de hand van deze indicatoren laat zien hoe de governancecapaciteiten in Microsoft 365 verbeteren.
Wat zijn de aanbevolen volgende stappen om een duurzaam Microsoft 365-governanceframework op te bouwen?
Maak een gefaseerde roadmap met de volgende onderdelen: het ontdekken van data- en samenwerkingspatronen, het definiëren van beleid voor gegevensbescherming en bewaring, het uitrollen van Microsoft Purview en beveiligingsmaatregelen, het inrichten van governancerollen en automatisering, het trainen van gebruikers in best practices voor governance, en het instellen van continue monitoring en verbetering zodat je kunt meebewegen met nieuwe eisen en AI-systemen.
Kortom, het aanpakken van de AI-governancekloof in Microsoft 365 is geen eenmalig project, maar een blijvende verplichting op het gebied van zichtbaarheid, controle en veilige samenwerking. Door geautomatiseerde tooling in te zetten, duidelijke eigenaarschap vast te leggen en gebruik te maken van geavanceerde compliancemogelijkheden, kunnen organisaties innovatie omarmen zonder hun beveiligingspositie in gevaar te brengen. Wil je deze thema's verder verkennen en concrete stappen voor jouw eigen omgeving leren? Luister dan zeker naar onze bijbehorende aflevering, Close the Microsoft Teams Channel Governance Gap.