 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Segurança de funções do Dataverse vs. segurança em nível de linha: qual você precisa?
By Mirko Peters ·
Saiba as diferenças entre funções de segurança do Dataverse, segurança em nível de linha e permissões em nível de coluna no Dynamics 365 e no Microsoft 365.
Automatically translated with AI from the original post. Read the English original
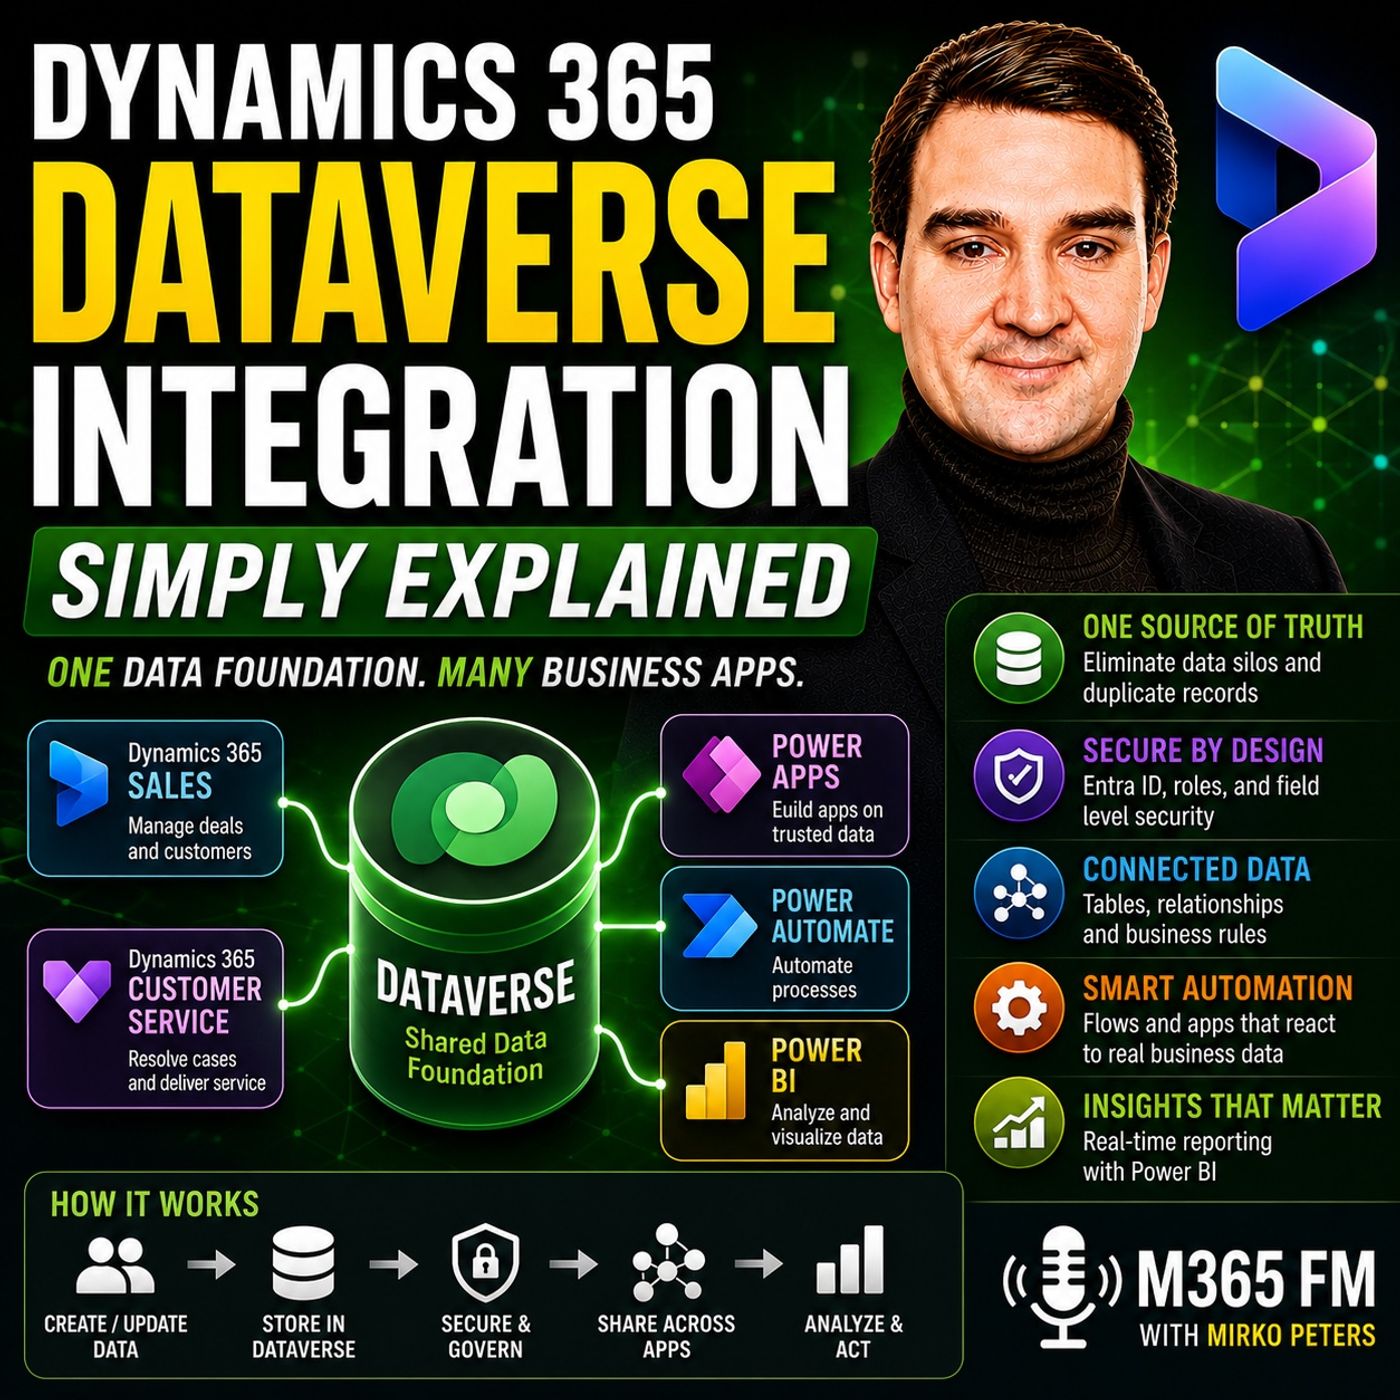
Ao arquitetar soluções de negócio no Microsoft Dynamics 365 e no Power Platform, controlar o acesso a dados sensíveis é essencial. Escolher entre funções de segurança do Dataverse em nível de tabela e segurança refinada em nível de linha evita a exposição não autorizada de dados e, ao mesmo tempo, garante que os membros da equipe mantenham as permissões necessárias para executar suas atividades diárias com eficiência.
Principais conclusões
- As funções de segurança do Dataverse funcionam como a recepção de um prédio corporativo, determinando em quais tabelas (como contas ou casos) um usuário pode ler, criar, atualizar ou excluir registros.
- A segurança em nível de linha restringe o acesso a registros individuais dentro de uma tabela, garantindo que os representantes de vendas vejam apenas as oportunidades de clientes das quais são proprietários.
- O Microsoft Entra ID verifica a identidade do usuário no login, enquanto o Dataverse aplica permissões granulares e regras de negócio sobre o modelo de dados subjacente.
- A segurança em nível de coluna oferece uma camada extra de proteção para detalhes sensíveis, como anotações financeiras ou informações salariais, dentro de uma linha que, de resto, está acessível.
- Combinar permissões de tabela, linha e coluna permite que as organizações ajustem a visibilidade dos dados com precisão às necessidades operacionais, sem depender de ajustes dispersos na interface.
Entendendo as camadas de segurança do Dataverse
A segurança de dados no Microsoft Dataverse não é um botão de liga/desliga único para todos os casos. Em vez disso, ela opera em um modelo arquitetural em múltiplas camadas, projetado para equilibrar eficiência operacional com conformidade rigorosa. Quando as organizações tratam a segurança como algo secundário, ou dependem apenas de ocultar elementos da interface dentro de Power Apps ou módulos do Dynamics 365 individuais, inevitavelmente se expõem a vazamentos de dados e atritos para os usuários. Uma estratégia de segurança robusta exige entender como identidade, tabelas, linhas e colunas se interrelacionam.
Pense no seu ambiente de dados como uma sede corporativa segura. Os funcionários não têm livre acesso a todos os escritórios, arquivos e gavetas. A segurança no Dataverse reflete essa realidade ao estabelecer limites claros em cada nível da estrutura de dados. Antes que um usuário possa interagir com qualquer registro de negócio, o sistema verifica a identidade dele e avalia suas responsabilidades atribuídas em relação à arquitetura do banco de dados.
Funções de segurança em nível de tabela explicadas
As funções de segurança formam a camada fundamental das permissões do Dataverse. Uma função de segurança é, essencialmente, um conjunto agrupado de privilégios associado a uma função de trabalho ou departamento específico, como um representante de vendas, um agente de atendimento ao cliente ou um gerente de departamento.
No nível de tabela, essas funções controlam se um usuário pode executar as operações padrão de CRUD (criar, ler, atualizar e excluir) sobre categorias inteiras de dados. Por exemplo:
- Representantes de vendas: normalmente recebem permissões para ler, criar e atualizar contas, contatos, leads e oportunidades, mas costumam ter a exclusão de registros históricos importantes restringida.
- Agentes de atendimento ao cliente: configurados para gerenciar casos de suporte e filas de clientes, mas potencialmente impedidos de alterar etapas do funil de vendas ou oportunidades comerciais.
- Gerentes de departamento: Recebem privilégios de supervisão mais amplos sobre várias tabelas operacionais para gerar relatórios multifuncionais e acompanhar o desempenho das equipes.
Como essas permissões estão diretamente ligadas à base de dados, e não às telas de cada aplicativo, as mesmas proteções continuam ativas quer o usuário acesse as informações por um aplicativo de tela personalizada, por um aplicativo orientado a modelo ou diretamente por fluxos conectados do Power Automate.
Segurança em nível de linha e propriedade
Enquanto a segurança em nível de tabela define se um usuário pode abrir a tabela de contas, a segurança em nível de linha determina quais registros específicos de empresas ele pode ver dentro dessa tabela. Sem a segurança em nível de linha, todos os usuários atribuídos à função de segurança de vendedor teriam acesso a cada registro de cliente do banco de dados.
A segurança em nível de linha depende fortemente da propriedade dos registros e das unidades de negócios. Em uma configuração padrão de vendas, um representante pode ter acesso apenas às linhas de contas e contatos em que esteja explicitamente designado como proprietário. Já um gerente de vendas pertence a um escopo de segurança mais amplo, que lhe dá visibilidade sobre todas as linhas de clientes pertencentes a toda a equipe regional.
Essa abordagem granular garante que os funcionários se concentrem em suas tarefas relevantes e impede que funcionários júnior naveguem por contas sensíveis gerenciadas por outras divisões. Ela reduz significativamente o risco de exposição acidental de dados e mantém a poluição visual do espaço de trabalho no mínimo.
Segurança em nível de coluna para dados sensíveis
Mesmo quando um usuário tem acesso legítimo a uma linha de conta ou contato, algumas colunas individuais podem conter detalhes sensíveis que exigem visualização restrita. A segurança em nível de coluna permite que os administradores bloqueiem campos específicos, como dados bancários, valores de remuneração executiva ou notas confidenciais de negociação, mantendo o restante do registro do cliente totalmente acessível para as operações do dia a dia.
Combinada com unidades de negócios, a segurança em nível de coluna permite que as organizações estabeleçam limites hierárquicos robustos que espelham estruturas corporativas complexas, subsidiárias regionais ou divisões operacionais distintas. Para um aprofundamento em como essas estruturas de dados unificadas funcionam nos bastidores, você pode ouvir o episódio completo do podcast M365 FM.
Conclusão
Configurar o seu ambiente do Microsoft Dataverse exige uma estratégia deliberada que alinhe as permissões dos usuários aos fluxos de trabalho reais do negócio. Ao combinar a verificação de identidade do Entra ID, as funções de segurança em nível de tabela, as regras de propriedade em nível de linha e as proteções em nível de coluna, você cria uma base de dados segura e de alto desempenho para o Dynamics 365 e o Power Platform. Reserve um tempo para avaliar os requisitos de acesso da sua organização e projete o seu modelo de segurança em torno dos próprios dados. Ouça o episódio completo do podcast para mais estratégias práticas e insights de especialistas sobre como otimizar o seu ambiente de nuvem da Microsoft.
Perguntas frequentes
Qual é a diferença entre segurança em nível de tabela e em nível de linha no Dataverse?
A segurança em nível de tabela controla se um usuário pode interagir com uma categoria inteira de dados, como todas as contas ou todos os casos de suporte. A segurança em nível de linha vai além e restringe o acesso a registros específicos dentro dessa tabela com base na propriedade, nas atribuições de equipe ou nas unidades de negócios.
Como o Microsoft Entra ID interage com a segurança do Dataverse?
O Microsoft Entra ID atua como a camada inicial de autenticação (como a recepção de um prédio) que verifica a identidade do usuário no momento do login. Em seguida, o Dataverse usa essa identidade e aplica funções de segurança e permissões específicas para determinar o que o usuário pode visualizar e modificar.
Posso restringir o acesso a campos específicos de um registro de cliente?
Sim. O Dataverse inclui a segurança em nível de coluna, que permite aos administradores proteger campos individuais, como dados financeiros ou notas privadas, dentro de uma linha que de outra forma estaria acessível, garantindo que os usuários vejam apenas os dados relevantes para a sua função.
As funções de segurança precisam ser configuradas separadamente para cada Power App?
Não. Como o Dataverse serve como a base de dados compartilhada para os aplicativos do Dynamics 365 e do Power Platform, as funções de segurança e as regras de negócio são aplicadas diretamente na camada de dados, garantindo automaticamente as mesmas proteções em todos os aplicativos conectados.