 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Dataverse: роли безопасности и безопасность на уровне строк — что выбрать?
By Mirko Peters ·
Разберитесь в отличиях ролей безопасности Dataverse, безопасности на уровне строк и разрешений на уровне столбцов в Dynamics 365 и Microsoft 365.
Automatically translated with AI from the original post. Read the English original
При проектировании бизнес-решений в Microsoft Dynamics 365 и Power Platform контроль доступа к конфиденциальным данным имеет критическое значение. Выбор между ролями безопасности Dataverse на уровне таблиц и детализированной безопасностью на уровне строк позволяет предотвратить несанкционированный доступ к данным и при этом сохранить у сотрудников разрешения, необходимые для эффективного выполнения повседневных задач.
Главное
- Роли безопасности Dataverse работают как стойка ресепшн в здании: они определяют, с какими таблицами (например, учётными записями или обращениями) пользователь может работать — читать, создавать, обновлять или удалять.
- Безопасность на уровне строк ограничивает доступ к отдельным записям в таблице, так что продавцы видят только те возможности по клиентам, владельцами которых являются сами.
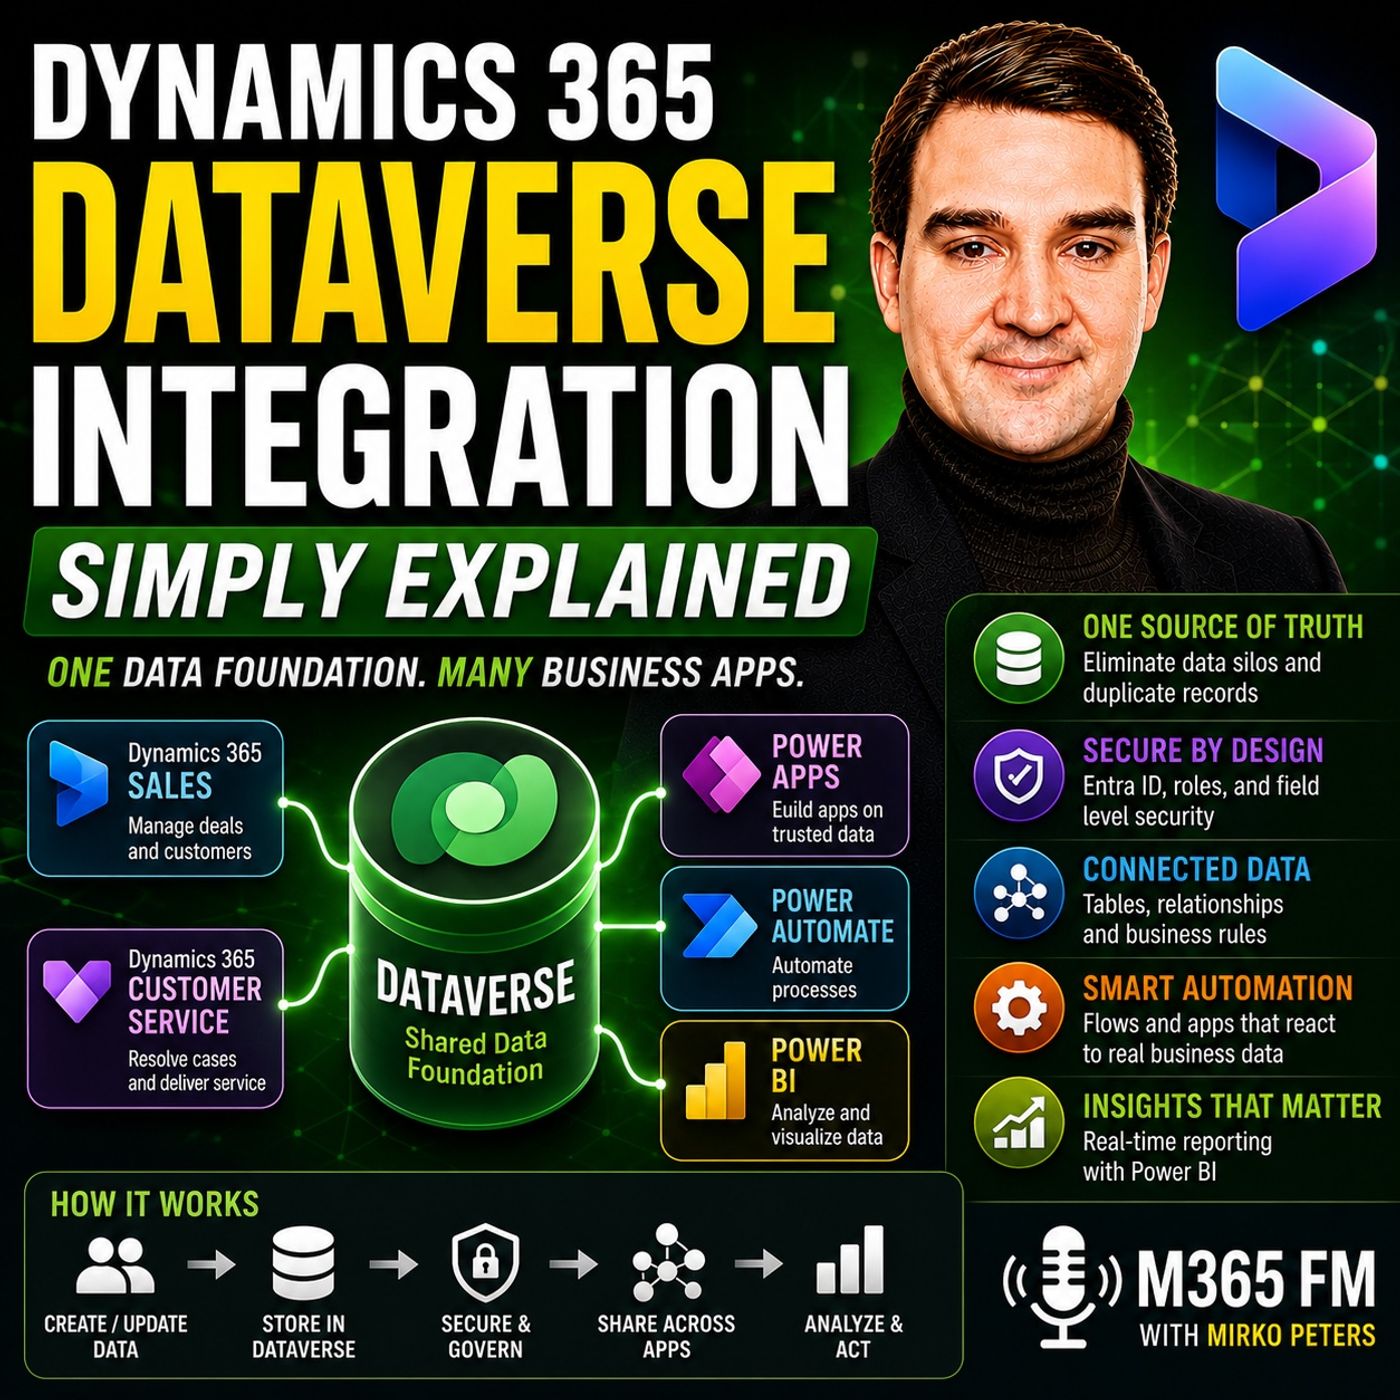
- Microsoft Entra ID проверяет личность пользователя при входе, а Dataverse применяет детализированные разрешения и бизнес-правила к базовой модели данных.
- Безопасность на уровне столбцов обеспечивает дополнительный уровень защиты для чувствительных данных, например финансовых заметок или сведений о зарплате, внутри строки, которая в остальном доступна.
- Сочетание разрешений на уровне таблиц, строк и столбцов позволяет организациям точно настроить видимость данных под операционные потребности, не полагаясь на разрозненные настройки интерфейса.
Уровни безопасности Dataverse
Безопасность данных в Microsoft Dataverse — это не переключатель «всё или ничего». Она построена на многоуровневой архитектурной модели, которая призвана сочетать операционную эффективность со строгим соблюдением требований. Когда организации рассматривают безопасность как второстепенную задачу или полагаются только на скрытие элементов интерфейса в отдельных приложениях Power Apps или модулях Dynamics 365, они неизбежно подвергают себя утечкам данных и неудобствам для пользователей. Надёжная стратегия безопасности требует понимания того, как пересекаются идентификация, таблицы, строки и столбцы.
Представьте, что ваша среда данных — это защищённая корпоративная штаб-квартира. Сотрудникам не предоставляется свободный доступ к каждому кабинету, каждому шкафу и каждому ящику. Безопасность в Dataverse отражает эту реальность, устанавливая чёткие границы на каждом уровне структуры данных. Прежде чем пользователь сможет работать с любой деловой записью, система проверяет его личность и сопоставляет назначенные ему обязанности с архитектурой базы данных.
Роли безопасности на уровне таблиц
Роли безопасности образуют базовый уровень разрешений в Dataverse. Роль безопасности — это по сути набор привилегий, связанных с конкретной должностной функцией или подразделением, например с продавцом, агентом службы поддержки или руководителем отдела.
На уровне таблиц эти роли определяют, может ли пользователь выполнять стандартные операции создания, чтения, обновления и удаления (CRUD) для целых категорий данных. Например:
- Продавцы: обычно имеют разрешения на чтение, создание и обновление учётных записей, контактов, потенциальных клиентов и возможностей, но часто им запрещено удалять важные исторические записи.
- Агенты службы поддержки: настроены на работу с обращениями и очередями клиентов, но, возможно, не могут изменять этапы воронки продаж или коммерческие возможности.
- Руководители отделов: получают расширенные права контроля над несколькими операционными таблицами, что позволяет формировать межфункциональные отчёты и отслеживать показатели работы команд.
Поскольку эти разрешения привязаны непосредственно к основе данных, а не к отдельным экранам приложений, одни и те же ограничения действуют независимо от того, получает ли пользователь информацию через настроенное canvas-приложение, приложение на основе модели или напрямую через подключённые рабочие процессы Power Automate.
Безопасность на уровне строк и владение записями
Безопасность на уровне таблиц определяет, может ли пользователь вообще открыть таблицу учётных записей, а безопасность на уровне строк определяет, какие конкретные записи о компаниях ему разрешено видеть внутри этой таблицы. Без безопасности на уровне строк каждый пользователь с ролью безопасности «Продавец» видел бы каждую запись о клиенте в базе данных.
Безопасность на уровне строк в значительной степени опирается на владение записями и бизнес-подразделения. В стандартной конфигурации для продаж представитель может иметь доступ только к строкам учётных записей и контактов, владельцем которых он явно назначен. Руководитель отдела продаж, в свою очередь, относится к более широкой области безопасности, что даёт ему доступ ко всем строкам клиентов, принадлежащим всей региональной команде.
Такой детальный подход помогает сотрудникам сосредоточиться на своих задачах и не даёт младшим сотрудникам просматривать чувствительные учётные записи, которыми управляют другие подразделения. Это существенно снижает риск случайного раскрытия данных и минимизирует лишние элементы в рабочем пространстве.
Безопасность на уровне столбцов для конфиденциальных данных
Даже если у пользователя есть законный доступ к строке учётной записи или контакта, отдельные столбцы могут содержать конфиденциальные сведения, просмотр которых должен быть ограничен. Безопасность на уровне столбцов позволяет администраторам закрыть доступ к определённым полям, например банковским реквизитам, данным о вознаграждении руководителей или конфиденциальным заметкам о переговорах, оставляя остальную часть записи о клиенте полностью доступной для повседневной работы.
В сочетании с бизнес-подразделениями организации могут выстроить надёжные иерархические границы, которые отражают сложные корпоративные структуры, региональные дочерние компании или отдельные операционные подразделения. Чтобы глубже разобраться в том, как работают эти унифицированные структуры данных, вы можете прослушать полный выпуск подкаста M365 FM.
Заключение
Настройка среды Microsoft Dataverse требует продуманной стратегии, которая согласует разрешения пользователей с реальными бизнес-процессами. Сочетая проверку удостоверений Microsoft Entra ID, роли безопасности на уровне таблиц, правила владения на уровне строк и защиту на уровне столбцов, вы создаёте безопасную и высокопроизводительную основу данных для Dynamics 365 и Power Platform. Найдите время, чтобы оценить требования вашей организации к доступу, и проектируйте модель безопасности, исходя из самих данных. Слушайте полный выпуск подкаста, чтобы получить больше практических стратегий и экспертных советов по оптимизации вашей облачной среды Microsoft.
Часто задаваемые вопросы
В чём разница между безопасностью на уровне таблиц и на уровне строк в Dataverse?
Безопасность на уровне таблиц определяет, может ли пользователь работать с целой категорией данных, например со всеми учётными записями или обращениями в поддержку. Безопасность на уровне строк идёт дальше и ограничивает доступ к конкретным записям внутри таблицы на основании владения, назначения в команды или бизнес-подразделений.
Как Microsoft Entra ID взаимодействует с безопасностью Dataverse?
Microsoft Entra ID выступает в роли первичного уровня аутентификации (наподобие стойки регистрации в здании), который проверяет личность пользователя при входе. Затем Dataverse использует эту идентификацию, применяет конкретные роли безопасности и разрешения и определяет, что пользователь может просматривать и изменять.
Можно ли ограничить доступ к отдельным полям в записи о клиенте?
Да. Dataverse включает безопасность на уровне столбцов, которая позволяет администраторам защищать отдельные поля, например финансовые данные или личные заметки, внутри доступной строки, так что пользователи видят только данные, относящиеся к их роли.
Нужно ли настраивать роли безопасности отдельно для каждого приложения Power Apps?
Нет. Поскольку Dataverse служит общей основой данных для приложений Dynamics 365 и Power Platform, роли безопасности и бизнес-правила применяются непосредственно на уровне данных, автоматически обеспечивая единые ограничения во всех подключённых приложениях.