 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Почему разрастание ролей подрывает вашу систему безопасности
By Mirko Peters · · Updated
Разрастание инструментов кибербезопасности создаёт риски. Узнайте, как избежать этого через консолидацию инструментов кибербезопасности для повышения уровня защиты.
Automatically translated with AI from the original post. Read the English original
Разрастание ролей возникает, когда организации создают избыточное количество пользовательских ролей, что приводит к запутанной сети разрешений доступа. Такая сложность может существенно подорвать вашу систему безопасности. Вы можете обнаружить, что слишком большое количество ролей создаёт уязвимости, операционные неэффективности и повышенные риски. Например, сотрудники нередко тратят до 9% рабочего дня на переключение между различными приложениями из-за дублирующих функций. Это не только снижает производительность, но и усложняет соблюдение требований, что ведёт к росту операционных расходов. Понимание и устранение разрастания ролей имеет ключевое значение для поддержания надёжного уровня безопасности.
Главное
Разрастание ролей возникает, когда слишком много пользовательских ролей создают путаницу и риски для безопасности.
Избыточное количество ролей увеличивает поверхности атак, повышая вероятность утечек данных и злоупотребления привилегиями.
Управление большим количеством ролей замедляет работу сотрудников и расходует ресурсы, снижая производительность.
Усталость от оповещений из-за большого количества предупреждений системы безопасности может привести к пропуску угроз и выгоранию аналитиков.
Применяйте принцип наименьших привилегий, чтобы предоставлять пользователям только тот доступ, который им необходим.
Проектируйте роли на основе бизнес-функций и сводите исключения к минимуму, чтобы избежать излишней сложности.
Регулярно проверяйте и очищайте роли, чтобы поддерживать безопасность и упрощать соблюдение требований.
Сокращение разрастания ролей экономит деньги, повышает эффективность и укрепляет безопасность в долгосрочной перспективе.
Что такое разрастание ролей?
7 неожиданных фактов о разрастании ролей
Понимание того, почему разрастание ролей подрывает вашу систему безопасности, помогает расставить приоритеты при устранении проблем. Ниже приведены семь неожиданных фактов, которые показывают, насколько широко распространено и насколько вредно разрастание ролей.
- Привилегий часто больше, чем пользователей: во многих средах отдельных привилегированных ролей больше, чем реальных привилегированных пользователей, что создаёт сложную поверхность атаки и объясняет, почему разрастание ролей подрывает вашу систему безопасности.
- Неактивные роли остаются уязвимыми для эксплуатации: роли, назначенные для временных проектов или тестирования, часто не удаляются; злоумышленники и ошибки конфигурации могут использовать эти неактивные роли и спустя долгое время после того, как в них перестала быть необходимость.
- Названия ролей вводят в заблуждение: описательные названия могут быть обманчивыми: роли с пометками «только чтение» или «разработчик» нередко содержат скрытые разрешения, и аудит становится ненадёжным, если разрешения не проверяются напрямую.
- Несогласованность между системами умножает риски: разные платформы по-разному обрабатывают наследование и область действия ролей, поэтому роль, безопасная в одной системе, может быть излишне широкой в другой, что усиливает эффект того, почему разрастание ролей подрывает вашу систему безопасности.
- Автоматизация ускоряет разрастание: автоматизированное предоставление доступа и шаблоны IaC могут массово тиражировать чрезмерно широкие роли, распространяя избыточные привилегии по всем средам до того, как это заметят.
- Принцип наименьших привилегий трудно подтвердить и легко потерять: даже в организациях с политикой наименьших привилегий часто отсутствует непрерывный контроль; без аналитики поведения и доступа привилегии постепенно возвращаются к избыточному уровню доступа.
- Очистка приносит немедленную отдачу в безопасности: удаление или уточнение небольшого набора чрезмерно широких ролей зачастую сокращает привилегированные риски гораздо сильнее, чем дорогостоящие средства защиты периметра, что демонстрирует, почему разрастание ролей подрывает вашу систему безопасности, и почему точечная гигиена ролей быстро окупается.
Определение и причины
Role sprawl — это чрезмерное создание ролей пользователей внутри организации. Такое часто происходит, когда компании создают слишком узкие или пересекающиеся роли вместо того, чтобы использовать более широкие роли, привязанные к должностным обязанностям. В результате вы можете оказаться в сложной паутине разрешений доступа, которая приводит к путанице и неэффективности.
На разрастание ролей влияют несколько факторов:
Рост организации: по мере расширения организации возникает потребность в новых ролях. Новые проекты и команды часто приводят к созданию ролей, которые не соответствуют существующей структуре.
Отсутствие стандартизации: без чётких правил команды могут создавать роли самостоятельно, что приводит к несогласованности.
Пересечение обязанностей: когда роли пересекаются, становится сложно определить, кто к чему имеет доступ, что создаёт ненужную сложность.
Взрывной рост ролей и сложность аудита
Role explosion возникает, когда количество ролей в системе становится неуправляемым. Это происходит потому, что организации создают новую роль для каждой уникальной комбинации требований доступа. Как следствие, вы можете столкнуться с серьёзными трудностями во время проверок безопасности.
Вот несколько способов, которыми взрывной рост ролей усложняет аудит:
Сложная структура ролей: раздутая система ролей затрудняет поддержание согласованных прав доступа. Вам может быть трудно убедиться, что у пользователей есть нужные разрешения.
Несогласованные роли: когда роли не стандартизированы, могут возникать бреши в безопасности. Такая несогласованность может привести к несанкционированному доступу или утечке данных.
Административная нагрузка: управление большим количеством ролей создаёт бесконечный цикл обслуживания и документирования. Вы можете обнаружить, что проверка прав доступа превращается в непосильную задачу.
Более того, когда инструменты аудита плохо взаимодействуют друг с другом, во время подготовки к аудиту может начаться хаос. Такая разобщённость усложняет документирование и целостность данных и в конечном счёте увеличивает сложность аудита. По факту, 92% организаций используют три и более инструмента для сбора доказательств аудита, но автоматизировано только 39% этого процесса. Такая зависимость от ручных операций ведёт к неэффективности и ошибкам.
Последствия разрастания ролей
Уязвимости безопасности
Разрастание ролей создаёт серьёзные уязвимости безопасности для вашей организации. Когда ролей слишком много, увеличивается поверхность атаки, и злоумышленникам становится проще использовать слабые места. Каждая роль потенциально может открывать доступ к конфиденциальным данным, а когда роли пересекаются, несанкционированный доступ становится реальным риском.
Расширение поверхности атаки
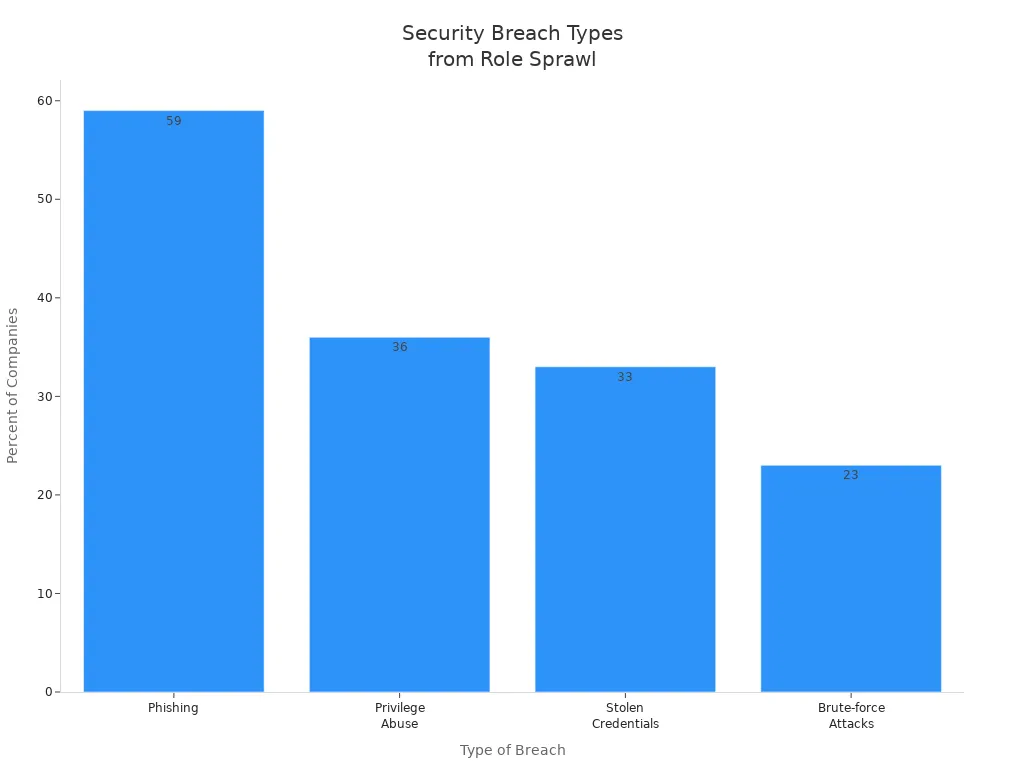
Данные показывают, что неконтролируемое разрастание ролей приводит к различным типам нарушений. Например, 59% компаний сообщают о фишинговых атаках, а 36% сталкиваются со злоупотреблением привилегиями. В таблице ниже показана доля компаний, пострадавших от различных типов нарушений, связанных с разрастанием ролей:
Тип нарушения | Доля пострадавших компаний |
|---|---|
Фишинг | 59% |
Злоупотребление привилегиями | 36% |
Украденные учётные данные | 33% |
Атаки перебором паролей | 23% |
Примеры нарушений
Рассмотрим случай крупного финансового учреждения, которое пострадало от утечки данных из-за избыточных разрешений, выданных сотрудникам. Злоумышленники использовали идентификаторы с избыточными разрешениями, повышали свои привилегии и перемещались по облачной среде. Этот инцидент показывает, как разрастание ролей может превратить незначительную компрометацию в крупное нарушение, затрагивающее не только организацию, но и её клиентов.
Операционная неэффективность
Разрастание ролей также приводит к операционным неэффективностям. Когда вы управляете слишком большим количеством ролей, возникают путаница и задержки в принятии решений. Такая фрагментация может снижать продуктивность и напрасно расходовать ценные ресурсы.
Потеря продуктивности
Сотрудникам часто бывает трудно разобраться в пересекающихся ролях, из-за чего теряется продуктивность. Исследования показывают, что операционные неэффективности возникают из-за:
Фрагментации и отсутствия интеграции между несколькими инструментами или ролями.
Изолированных данных и сбоев в коммуникации.
Дублирования усилий и задержек в принятии решений.
Все это может перегружать ИT-команды и затруднять эффективное управление системами.
Проблемы распределения ресурсов
Когда роли не определены четко, важные функции безопасности могут остаться без внимания. Команды могут полагать, что за конкретные меры контроля отвечает кто-то другой, из-за чего пути эскалации во время инцидентов становятся неясными. Такая неопределенность может существенно замедлить реагирование на инциденты.
Усталость от оповещений
Еще одно критическое последствие разрастания ролей — усталость от оповещений в командах безопасности. По мере роста числа оповещений аналитики могут не успевать их обрабатывать, что приводит к выгоранию и пропущенным угрозам.
Перегрузка оповещениями безопасности
Статистика показывает, что 70% аналитиков SOC страдают от выгорания из-за перегрузки оповещениями. Аналитики часто тратят смены на разбор малозначимых оповещений, что запускает цикл реагирования вместо анализа. По мере накопления оповещений умственная нагрузка растет, создавая путаницу и неэффективность.
Последствия притупления реакции
Усталость от оповещений напрямую подрывает цели инструментов безопасности. Когда аналитики не успевают обрабатывать поступающие оповещения, реальные угрозы могут остаться незамеченными. Инструменты могут обнаруживать атаки, но узким местом становится человеческий ресурс. Итогом становится увеличение времени реагирования и пропуск критически важных оповещений.
В таблице ниже сведены последствия усталости от оповещений:
Последствие усталости от оповещений | Описание |
|---|---|
Пропущенные угрозы | Реальные атаки прячутся среди ложных срабатываний и остаются без внимания. |
Задержка реагирования | Растущие очереди увеличивают время между генерацией оповещения и расследованием. |
Непоследовательная сортировка | Перегруженные аналитики принимают поспешные решения из-за объема работы. |
Снижение глубины расследования | Нехватка времени не позволяет тщательно анализировать подозрительную активность. |
Выгорание и текучесть кадров | Хроническая перегрузка заставляет опытных аналитиков уходить с должностей в сфере безопасности. |
Недоверие к инструментам | Команды теряют доверие к продуктам, которые генерируют больше шума, чем полезного сигнала. |
Снижение разрастания ролей
 Источник изображения: pexels
Рекомендуемые практики управления ролями
Чтобы эффективно управлять ролями пользователей и предотвращать разрастание ролей, вам стоит применить несколько рекомендуемых практик. Они помогают упорядочить управление доступом и повысить уровень безопасности. Вот ключевые стратегии:
Практика | Описание |
|---|---|
Принцип наименьших привилегий | Предоставляйте пользователям только минимально необходимые разрешения для их задач. Такой подход предотвращает избыточные права и снижает риски безопасности. |
Разделяйте пользователей, роли и разрешения | Рассматривайте разрешения как отдельные единицы, а роли как наборы разрешений. Такое разделение обеспечивает гибкость и помогает предотвратить разрастание ролей. |
Проектируйте роли вокруг бизнес-функций | Создавайте роли на основе стабильных бизнес-функций, а не должностей. Такой подход сохраняет согласованность при организационных изменениях и снижает путаницу. |
Планируйте исключения из ролей, но сводите их к минимуму | Заранее предусматривайте пограничные случаи и документируйте исключения. Старайтесь minimizировать количество исключений и по возможности возвращать их в стандартные роли. |
Автоматизируйте для снижения человеческих ошибок | Внедряйте автоматизацию в процессах управления доступом на основе ролей (RBAC). Автоматизация минимизирует ручные ошибки и операционные издержки, повышая одновременно безопасность и эффективность. |
Внедрение управления доступом на основе ролей
Внедрение управления доступом на основе ролей (RBAC) — ключевой шаг в снижении разрастания ролей. Следуйте этим основным шагам, чтобы создать эффективную систему RBAC:
Динамические роли, которые упрощают и автоматизируют назначение доступа.
Управление доступом на основе атрибутов (ABAC) для динамического назначения доступа на основе атрибутов пользователя.
Управление доступом на основе политик (PBAC) для привязки прав к бизнес-правилам, что обеспечивает соответствие доступа политикам организации.
Периодический пересмотр и очистка ролей, чтобы предотвратить накопление ненужных ролей со временем.
Коренная перестройка моделей доступа, когда разрастание устаревших ролей делает точечные исправления невозможными.
Выполнив эти шаги, вы сможете создать более управляемую и безопасную среду доступа.
Регулярные аудиты и проверки
Регулярные аудиты и проверки необходимы для поддержания безопасной среды доступа. Вот несколько рекомендаций по эффективному аудиту:
Проводите аудит ролей не реже одного раза в год. Организациям в секторах с повышенным риском следует проводить аудит чаще.
Компаниям с высокой текучестью кадров, возможно, придётся увеличить частоту аудитов, чтобы разрешения оставались актуальными.
Настройте регулярные процессы обслуживания для повторной сертификации доступа. Планируйте аудит ролей, чтобы проверять, что разрешения одновременно точны и безопасны.
Регулярные аудиты помогают не только выявлять и устранять разрастание ролей, но и повышать соответствие требованиям безопасности. RBAC упрощает аудит, предоставляя понятный журнал аудита доступа пользователей, что важно для таких требований, как HIPAA, GDPR и PCI DSS.
Следуя этим стратегиям, вы сможете эффективно снизить разрастание ролей и укрепить систему безопасности.
Оптимизация систем безопасности
Преимущества сокращения разрастания ролей
Сокращение разрастания ролей даёт множество преимуществ, которые укрепляют систему безопасности вашей организации. Упорядоченный подход упрощает управление доступом и минимизирует риски. Вот основные преимущества:
Экономия затрат: сокращая разрастание ролей, вы можете существенно снизить операционные расходы ИT-отдела. Сложная структура ролей часто приводит к ненужным расходам, таким как оплата множества лицензий и затраты на обслуживание. В таблице ниже показано, как сокращение разрастания ролей может сэкономить деньги:
Фактор затрат | Пояснение |
|---|---|
Лицензионные сборы | Организации часто платят за несколько лицензий из-за разрастания инструментов, что приводит к ненужным расходам. |
Затраты на обслуживание | Большее количество инструментов требует больше обслуживания, что увеличивает общие операционные расходы. |
Дублирующие функции | Пересекающиеся возможности разных инструментов усложняют работу и увеличивают расходы. |
Затраты на интеграцию | Дополнительные системы создают сложные задачи интеграции, которые поглощают значительную часть ИT-бюджетов. |
Потери производительности сотрудников | Трения от технологий приводят к существенным потерям производительности, которые обходятся организациям в тысячи долларов ежегодно. |
Повышение эффективности: упорядоченная система безопасности снижает операционную неэффективность. Вы можете эффективнее распределять ресурсы, позволяя команде сосредоточиться на важных задачах, а не на управлении запутанной сетью ролей.
Улучшение соответствия требованиям: упрощение структуры ролей облегчает выполнение требований регулирования. Понятная и лаконичная структура помогает вести точные записи и гарантирует, что права доступа соответствуют требованиям комплаенса.
Улучшение долгосрочного уровня безопасности
Упорядоченная система безопасности не только решает текущие проблемы, но и укрепляет долгосрочный уровень защищённости. Эффективно управляя ролями, вы повышаете устойчивость к новым киберугрозам. В NIST Cybersecurity Framework (CSF) 2.0 подчёркивается несколько ключевых улучшений, которые способствуют этой цели:
Ключевые улучшения в NIST CSF 2.0 | Описание |
|---|---|
Управление рисками цепочки поставок (SCRM) | Акцент на управлении рисками во всей цепочке поставок с учётом роста атак через поставщиков. |
Управление идентификацией и контроль доступа | Предоставляет расширенные рекомендации по управлению идентификацией и доступом, что критически важно для защиты инфраструктуры. |
Измерение и метрики | Предлагает улучшенные рекомендации по измерению эффективности кибербезопасности, помогая проводить постоянную оценку и совершенствование. |
Интеграция с Privacy Framework | Соответствует Privacy Framework от NIST и обеспечивает комплексный подход к рискам безопасности и конфиденциальности. |
Улучшенные указания по уровням внедрения | Уточняет указания по уровням внедрения, что помогает точнее оценивать текущее состояние и ставить цели. |
Внедряя эти улучшения, вы сможете создать более устойчивую систему безопасности. Однако при упрощении структуры безопасности могут возникнуть трудности. К распространённым проблемам относятся операционная неэффективность, рост затрат и нехватка навыков у сотрудников службы безопасности. Устранение этих проблем необходимо для поддержания надёжной защиты.
Управление избыточным количеством ролей имеет решающее значение для поддержания прочной системы безопасности. Важно понимать, что избыточные роли могут приводить к уязвимостям и снижению эффективности. Грамотное управление ролями поддерживает вашу систему безопасности несколькими способами:
Преимущество | Пояснение |
|---|---|
Обеспечивает принцип наименьших привилегий | Гарантирует, что пользователи имеют только тот доступ, который необходим для выполнения их обязанностей, что сводит к минимуму потенциальный ущерб. |
Сокращает поверхность атаки | Ограничивает разрешения необходимыми ролями, закрывая точки входа для злоумышленников. |
Упрощает аудит и соответствие требованиям | Упрощает подтверждение контроля доступа и помогает соблюдать такие нормативы, как HIPAA и GDPR. |
Повышает операционную эффективность | Централизует разрешения, сокращая ручную работу и ускоряя реагирование на инциденты безопасности. |
Снижает административные расходы | Упрощает управление доступом, что приводит к значительной экономии средств для организаций. |
Упорядочивая структуру безопасности, вы повышаете устойчивость организации к киберугрозам.
Чек-лист: как устранить избыточность ролей с помощью Entra ID
Цель: предотвратить и устранить избыточность ролей, чтобы укрепить управление идентификацией и доступом. Почему избыток ролей подрывает систему безопасности и как с ним справиться с помощью Entra ID.
- Составьте инвентаризацию текущих ролей и назначений
- Действие: экспортируйте все встроенные и пользовательские роли, включая роли Azure AD, Azure RBAC и привилегированные роли.
- Зачем: создайте исходную базу для выявления избыточности и «осиротевших» разрешений.
- Владелец: команда IAM/администраторов | Приоритет: высокий | Статус: ☐
- Сопоставьте роли с бизнес-функциями и принципом наименьших привилегий
- Действие: для каждой роли задокументируйте её бизнес-назначение и необходимые разрешения; выявите роли с избыточными правами.
- Зачем: убедитесь, что роли соответствуют реальным рабочим задачам и соблюдается принцип наименьших привилегий.
- Владелец: владельцы приложений | Приоритет: высокий | Статус: ☐
- Объедините и упорядочьте дублирующиеся или пересекающиеся роли
- Действие: объедините похожие роли или удалите неиспользуемые и пользовательские роли; где возможно, замените их ролями с точно ограниченной областью действия.
- Зачем: снижает сложность и поверхность атаки, которые создает избыточность ролей.
- Владелец: команда IAM/администраторов | Приоритет: средний | Статус: ☐
- Примените стандарты именования и классификации ролей
- Действие: определите соглашения об именовании, теги классификации (например, admin, read-only, temp) и требования к документированию.
- Зачем: упрощает поиск ролей и управление ими.
- Владелец: руководитель направления управления идентификацией | Приоритет: средний | Статус: ☐
- Используйте Privileged Identity Management (PIM) для повышенных ролей
- Действие: для всех привилегированных ролей требуйте назначения по запросу с подтверждением, активацию «по мере необходимости» и доступ с ограничением по времени.
- Зачем: ограничивает постоянные привилегии и снижает устойчивый избыток прав.
- Владелец: специалисты по безопасности и ИТ-эксплуатации | Приоритет: высокий | Статус: ☐
- Внедрите проверки доступа на основе ролей
- Действие: планируйте периодические проверки доступа в Entra ID для привилегированных и критически важных ролей; привлекайте владельцев и руководителей.
- Зачем: регулярные проверки выявляют постепенное расширение прав и устаревшие назначения.
- Владелец: владельцы ресурсов | Приоритет: высокий | Статус: ☐
- Применяйте управление правами и пакеты доступа
- Действие: используйте управление правами Entra ID для определения каталогизированных пакетов доступа с согласованием и сроком действия.
- Зачем: централизует запросы на доступ и предотвращает бессистемное появление ролей.
- Владелец: команда IAM/администраторов | Приоритет: средний | Статус: ☐
- Автоматизируйте выдачу и отзыв доступа
- Действие: интегрируйте кадровые системы и автоматизацию жизненного цикла идентификаторов, чтобы назначать, изменять и отзывать роли на основе атрибутов и событий.
- Зачем: снижает количество ошибок при ручном назначении ролей и «осиротевших» доступов.
- Владелец: инженерия идентификации | Приоритет: высокий | Статус: ☐
- Отслеживайте изменения назначений ролей и аномальную активацию ролей
- Действие: настройте диагностические журналы, оповещения и аналитику Sentinel для событий создания, назначения и активации ролей.
- Зачем: позволяет на раннем этапе обнаружить подозрительное неконтролируемое накопление ролей.
- Владелец: Security Operations | Приоритет: высокий | Статус: ☐
- Применяйте условный доступ и разделение обязанностей
- Действие: сочетайте средства контроля ролей с политиками условного доступа и обеспечивайте разделение обязанностей для критических действий.
- Зачем: снижает риск, даже когда роли выданы широко, и предотвращает сговор и злоупотребления.
- Владелец: Security Architecture | Приоритет: высокий | Статус: ☐
- Задавайте срок действия для временных ролей и доступа
- Действие: требуйте, чтобы все временные и аварийные назначения ролей имели автоматическое истечение срока и триггеры для проверки.
- Зачем: предотвращает бессрочное повышенное доступ и накопление избыточных ролей.
- Владелец: IAM/Admin Team | Приоритет: высокий | Статус: ☐
- Внедрите процессы согласования изменений ролей
- Действие: требуйте документированного обоснования и многостороннего согласования при создании или изменении ролей.
- Зачем: контролирует распространение пользовательских ролей и обеспечивает управление.
- Владелец: Change Control Board | Приоритет: средний | Статус: ☐
- Документируйте и публикуйте политики использования ролей
- Действие: поддерживайте доступную документацию о назначении ролей, их владельцах и правилах использования; обучайте заинтересованных сторон.
- Зачем: способствует ответственному назначению ролей и сокращает создание ролей ad hoc.
- Владелец: IAM Governance | Приоритет: средний | Статус: ☐
- Проводите периодические проверки прав и разрешений ролей
- Действие: проверяйте определения ролей на избыточные разрешения и обновляйте области действия ролей, чтобы минимизировать привилегии.
- Зачем: предотвращает «ползучее расширение» ролей, когда они со временем получают дополнительные разрешения.
- Владелец: Security/Audit | Приоритет: средний | Статус: ☐
- Установите KPI и отчетность по разрастанию ролей
- Действие: отслеживайте метрики: количество ролей, неиспользуемые роли, долю привилегированных учетных записей с постоянным доступом, время устранения выявленных проблем.
- Зачем: обеспечивает измеримый прогресс в сокращении разрастания ролей и повышении уровня безопасности.
- Владелец: Security Metrics | Приоритет: низкий/средний | Статус: ☐
- Проводите учения по имитации атак и очистке ролей
- Действие: периодически имитируйте эскалацию привилегий и проводите спринты очистки для удаления лишних ролей и назначений.
- Зачем: проверяет работу средств контроля и выявляет скрытые риски разрастания ролей.
- Владелец: Red Team/Blue Team | Приоритет: средний | Статус: ☐
Советы по завершению: начните с инвентаризации ролей, внедрите PIM и управление правами доступа (entitlement management), автоматизируйте события жизненного цикла и ведите непрерывный мониторинг. Именно поэтому разрастание ролей по своей природе подрывает вашу систему безопасности. Используйте этот чек-лист, чтобы планировать работы, назначать владельцев и отслеживать статус, пока разрастание ролей не будет под контролем.
Часто задаваемые вопросы: разрастание инструментов кибербезопасности и стоимость этого разрастания
Что такое разрастание ролей и как оно подрывает вашу систему безопасности?
Разрастание ролей возникает, когда пользователи накапливают разрешения сверх того, что требуется для их работы. Часто это происходит потому, что организации добавляют новые продукты безопасности, новые инструменты или разовые права доступа вместо консолидации рабочих процессов. Это расширяет поверхность атаки и создает пробелы в безопасности, снижает видимость и контроль, усложняет управление и затрудняет для команд безопасности обнаружение угроз, тем самым ослабляя уровень безопасности организации.
Как разрастание ролей связано с разрастанием инструментов кибербезопасности и поставщиков?
Разрастание ролей и разрастание инструментов кибербезопасности усиливают друг друга: множество инструментов и поставщиков приводит к фрагментированным политикам идентификации и доступа во всем стеке безопасности, а каждый новый инструмент зачастую вводит собственные роли и разрешения. Такая фрагментация затрудняет централизацию управления, усложняет управление доступом во всей корпоративной среде безопасности и может привести к серьезным рискам безопасности и нарушениям требований соответствия.
Может ли разрастание ролей увеличить стоимость разрастания инструментов для моей организации?
Да. Разрастание ролей порождает скрытые расходы, заставляя команды SOC и центра операций безопасности тратить больше времени на ручные проверки доступа, устранение проблем и расследование инцидентов в многочисленных продуктах безопасности. Организации начинают платить за перекрывающиеся возможности и дублирующие лицензии, одновременно теряя киберустойчивость и эффективность обнаружения и реагирования, что повышает общую стоимость разрастания инструментов.
Какие проблемы с видимостью и контролем возникают из-за разрастания ролей?
Role sprawl снижает видимость и контроль, потому что затрудняет понимание того, кто и к чему имеет доступ. Когда роли несогласованы между инструментами, команды безопасности не могут легко сопоставить конечные точки, привилегии пользователей и покрытие обнаружения угроз. Это снижает способность выявлять боковое перемещение или злоупотребление привилегиями. Отсутствие централизованной видимости ослабляет обнаружение и реагирование и повышает вероятность нарушений безопасности.
Как role sprawl влияет на усилия по соответствию требованиям и управлению?
Role sprawl усложняет соблюдение требований, поскольку затрудняет демонстрацию принципа наименьших привилегий, разделения обязанностей и единообразных политик доступа в инфраструктуре безопасности. Роли, разрозненные между множеством инструментов и поставщиков, делают журналы аудита неполными или противоречивыми и повышают риск несоответствия требованиям и штрафов со стороны регуляторов, если не провести консолидацию и не улучшить управление.
Какие практические шаги помогают сократить role sprawl и повысить общий уровень безопасности?
Начните с инвентаризации ролей во всём стеке безопасности и сопоставления их с бизнес-процессами. При консолидации инструментов или централизации управления идентификацией и доступом выводите из употребления избыточные роли. Внедрите контроль доступа на основе ролей, автоматизируйте выдачу и отзыв доступа и отдавайте предпочтение меньшему числу инструментов, которые хорошо интегрируются между собой. Эти меры сокращают cybersecurity tool sprawl, упрощают обнаружение угроз и реагирование на них и укрепляют общую позицию безопасности организации.
Как автоматизация помогает предотвратить role sprawl и улучшить обнаружение и реагирование?
Автоматизация обеспечивает единообразное назначение ролей и устраняет ручные ошибки, которые порождают sprawl. Автоматизированное управление жизненным циклом идентификаторов, проверки доступа и распространение политик между интегрированными платформами безопасности сокращают количество ручных изменений, ведущих к sprawl для аналитиков. Это ускоряет реагирование в SOC и освобождает специалистов по кибербезопасности для работы над обнаружением и устранением наиболее значимых угроз.
Когда уместны консолидация или переход на платформу безопасности?
Консолидация уместна, когда многие инструменты дублируют друг друга по функциям, что ведёт к фрагментации, vendor sprawl и росту затрат. Переход на единую платформу безопасности или сокращение количества продуктов безопасности может восстановить видимость, снизить сложность управления доступом и угрозами и дать реальные результаты в области безопасности: повышение киберустойчивости, более быстрое обнаружение и реагирование, а также улучшение управления.
Как организациям оценивать новые инструменты, чтобы не усугубить role sprawl?
Оцените, интегрируется ли новый инструмент с существующими средствами управления идентификацией и доступом, поддерживает ли он централизованную выдачу доступа и сокращает ли количество инструментов в стеке безопасности. Определите, закрывает ли он незакрытую потребность или дублирует имеющиеся возможности, и требуйте чёткие модели ролей и разрешений. Приоритет интеграции, меньшего числа инструментов и автоматизации помогает предотвратить sprawl в кибербезопасности и снижает влияние каждого нового инструмента на позицию безопасности организации.