 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Чому розростання ролей підриває вашу систему безпеки
By Mirko Peters · · Updated
Розростання інструментів кібербезпеки створює ризики. Дізнайтеся, як уникнути цього через консолідацію інструментів кібербезпеки для кращого захисту.
Automatically translated with AI from the original post. Read the English original
Розростання ролей виникає, коли організації створюють надмірну кількість ролей користувачів, що призводить до заплутаної мережі дозволів на доступ. Ця складність може суттєво підірвати вашу систему безпеки. Ви можете помітити, що надто велика кількість ролей створює вразливості, операційну неефективність і підвищені ризики. Наприклад, працівники часто витрачають до 9% робочого дня на перемикання між різними застосунками через дублювання функцій. Це не лише знижує продуктивність, а й ускладнює виконання вимог відповідності, що призводить до вищих операційних витрат. Розуміння та усунення розростання ролей є критично важливим для підтримання надійного рівня безпеки.
Головне
Розростання ролей виникає, коли надмірна кількість ролей користувачів породжує плутанину та ризики для безпеки.
Надмірна кількість ролей збільшує поверхні атак, роблячи витоки даних і зловживання привілеями більш імовірними.
Керування великою кількістю ролей сповільнює роботу співробітників і marnує ресурси, знижуючи продуктивність.
Втома від сповіщень через велику кількість попереджень безпеки може призвести до пропуску загроз і вигорання аналітиків.
Застосовуйте принцип найменших привілеїв, надаючи користувачам лише той доступ, який їм потрібен.
Проєктуйте ролі на основі бізнес-функцій і мінімізуйте винятки, щоб уникнути ускладнень.
Регулярно перевіряйте та очищайте ролі, щоб підтримувати безпеку і спрощувати виконання вимог відповідності.
Скорочення розростання ролей заощаджує кошти, підвищує ефективність і зміцнює довгострокову безпеку.
Що таке розростання ролей?
7 несподіваних фактів про розростання ролей
Розуміння того, чому розростання ролей підриває вашу систему безпеки, допомагає визначити пріоритети усунення проблем. Нижче наведено сім несподіваних фактів, які показують, наскільки поширеним і шкідливим може бути розростання ролей.
- Привілейованих ролей часто більше, ніж користувачів: У багатьох середовищах існує більше окремих привілейованих ролей, ніж справжніх привілейованих користувачів, що створює складну поверхню атаки і пояснює, чому розростання ролей підриває вашу систему безпеки.
- Неактивні ролі залишаються вразливими: Ролі, призначені для тимчасових проєктів або тестування, часто залишаються активними; зловмисники та помилки конфігурації можуть використати ці неактивні ролі ще довго після завершення їх призначення.
- Назви ролей оманливі: Описові назви можуть вводити в оману: ролі з позначками «лише читання» або «розробник» часто містять приховані дозволи, тому аудит ненадійний, якщо дозволи не перевіряти безпосередньо.
- Невідповідності між системами множать ризик: Різні платформи по-різному обробляють успадкування та область дії ролей, тож роль, безпечна в одній системі, може бути надто широкою в іншій, що посилює те, чому розростання ролей підриває вашу систему безпеки.
- Автоматизація прискорює розростання: Автоматизоване надання доступу та шаблони IaC можуть масово поширювати надто широкі ролі, закріплюючи надмірні привілеї в середовищах ще до того, як їх помітять.
- Принцип найменших привілеїв важко підтвердити і легко втратити: Навіть організації з політикою найменших привілеїв часто не мають безперервного вимірювання; без аналітики поведінки та доступу привілеї поступово повертаються до надмірного доступу.
- Очищення дає миттєву віддачу від безпеки: Видалення або уточнення невеликої частини надто широких ролей часто зменшує привілейовану експозицію значно більше, ніж дорогі периметральні засоби контролю, демонструючи, чому розростання ролей підриває вашу систему безпеки, і чому цільова гігієна ролей швидко окупається.
Визначення та причини
Role sprawl — це надмірне створення ролей користувачів в організації. Таке часто трапляється, коли компанії створюють надто вузькі або перекривні ролі замість того, щоб використовувати ширші ролі, прив'язані до посад. У результаті ви можете опинитися в складній мережі дозволів доступу, яка призводить до плутанини та неефективності.
На появу role sprawl впливає кілька чинників:
Зростання організації: Коли організація розширюється, може виникнути потреба в нових ролях. Нові проєкти та команди часто призводять до створення ролей, які не відповідають наявній структурі.
Відсутність стандартизації: Без чітких правил команди можуть створювати ролі самостійно, що призводить до невідповідностей.
Перекриття обов'язків: Коли ролі перекриваються, стає важко визначити, хто до чого має доступ, що створює зайву складність.
Role explosion і складність аудиту
Role explosion виникає, коли кількість ролей у системі стає некерованою. Така ситуація складається тому, що організації створюють нові ролі для кожної унікальної комбінації вимог до доступу. Відповідно, ви можете зіткнутися з серйозними труднощами під час перевірок безпеки.
Ось як role explosion ускладнює аудит:
Складна структура ролей: Роздута система ролей ускладнює підтримку узгоджених прав доступу. Вам може бути важко гарантувати, що користувачі мають відповідні дозволи.
Неузгоджені ролі: Коли ролям бракує стандартизації, можуть з'явитися прогалини в безпеці. Така неузгодженість може призвести до несанкціонованого доступу або витоку даних.
Адміністративне навантаження: Керування великою кількістю ролей створює нескінченний цикл підтримки та документування. Ви можете побачити, що перегляд прав доступу стає непосильним завданням.
Крім того, коли інструменти аудиту погано взаємодіють між собою, підготовка до аудиту може перетворитися на хаос. Ця роз'єднаність ускладнює документування та цілісність даних, зрештою підвищуючи складність аудиту. Наприклад, 92% організацій покладаються на три й більше інструменти для збору доказів для аудиту, але лише 39% цього процесу автоматизовано. Така залежність від ручних операцій може призводити до неефективності та помилок.
Наслідки role sprawl
Вразливості безпеки
Role sprawl створює значні вразливості безпеки для вашої організації. Коли ролей забагато, зростає поверхня атаки, і зловмисникам легше використати слабкі місця. Кожна роль потенційно може надавати доступ до чутливих даних, а коли ролі перекриваються, несанкціонований доступ стає реальним ризиком.
Зростання поверхні атаки
Дані свідчать, що неконтрольований role sprawl призводить до різних типів витоків. Наприклад, 59% компаній повідомляють про фішингові атаки, а 36% стикаються зі зловживанням привілеями. У таблиці нижче наведено відсоток компаній, які постраждали від різних типів витоків, пов'язаних із role sprawl:
Тип витоку | Відсоток постраждалих компаній |
|---|---|
Фішинг | 59% |
Зловживання привілеями | 36% |
Викрадені облікові дані | 33% |
Атаки повним перебором | 23% |
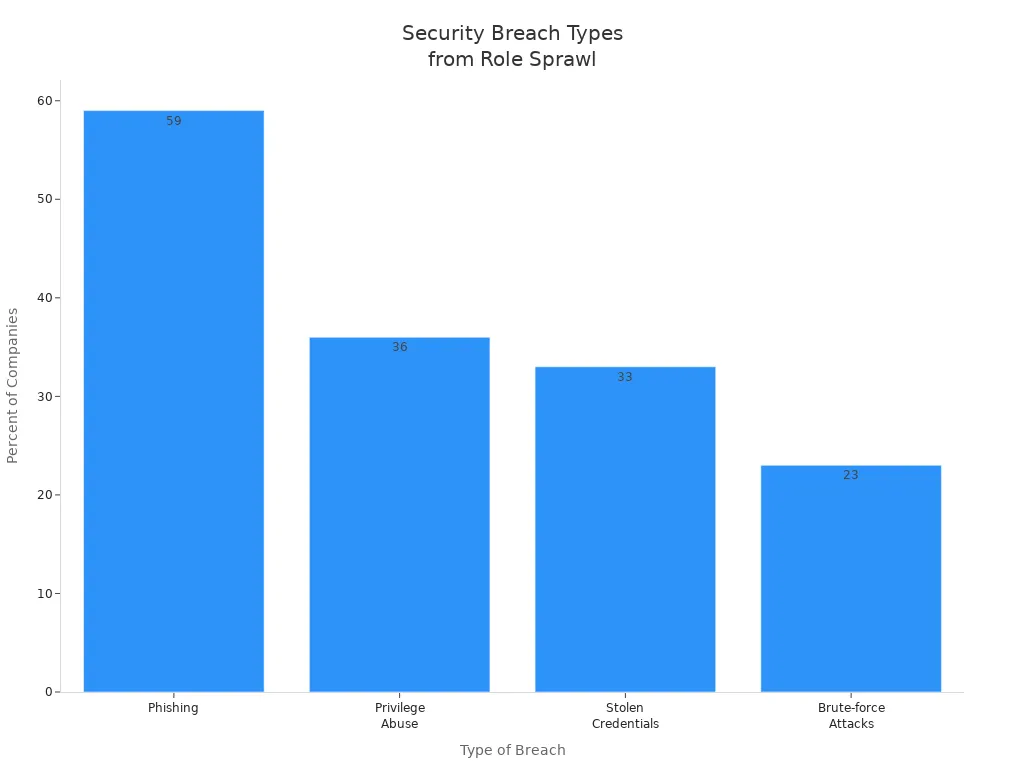
Кейси витоків
Розгляньмо випадок великої фінансової установи, яка зазнала витоку даних через надмірні дозволи, надані працівникам. Зловмисники використали ідентичності з надмірними дозволами, підвищили свої привілеї та перемістилися хмарним середовищем. Цей інцидент показує, як role sprawl може перетворити незначне компрометування на серйозний витік, що вражає не лише організацію, а й її клієнтів.
Операційна неефективність
Розростання ролей також призводить до операційної неефективності. Коли ви керуєте надто великою кількістю ролей, виникають плутанина та затримки у прийнятті рішень. Така фрагментація може знижувати продуктивність і марнувати цінні ресурси.
Втрата продуктивності
Працівники часто мають труднощі з орієнтуванням у перетинних ролях, що призводить до втрати продуктивності. Дослідження показують, що операційна неефективність виникає через:
Фрагментацію та відсутність інтеграції між кількома інструментами або ролями.
Ізольовані дані та збої в комунікації.
Дублювання зусиль і затримки у прийнятті рішень.
Ці проблеми можуть перевантажувати ІТ-команди й ускладнювати ефективне керування системами.
Проблеми з розподілом ресурсів
Коли ролі чітко не визначені, важливі функції безпеки можуть залишитися без уваги. Команди можуть вважати, що інші керують певними елементами контролю, через що шляхи ескалації під час інцидентів стають неочевидними. Ця нечіткість може суттєво сповільнити реагування на інциденти.
Втома від сповіщень
Ще один критичний наслідок розростання ролей — втома від сповіщень у командах безпеки. Чим більше сповіщень, тим важче аналітикам встигати за ними, що призводить до вигорання та пропущених загроз.
Надмірна кількість сповіщень безпеки
Статистика свідчить, що 70% аналітиків SOC відчувають вигорання через надмірну кількість сповіщень. Аналітики часто витрачають зміни на розбирання малоцінних сповіщень, що породжує цикл реагування замість аналізу. Розумове навантаження зростає в міру накопичення сповіщень, створюючи плутанину та неефективність.
Наслідки десенсибілізації
Втома від сповіщень безпосередньо підриває цілі інструментів безпеки. Коли аналітики не встигають обробляти вхідні сповіщення, реальні загрози можуть залишитися непоміченими. Інструменти можуть виявляти атаки, але вузьким місцем стає людський ресурс. Це призводить до довшого часу реагування та пропущених критичних сповіщень.
У таблиці нижче узагальнено наслідки втоми від сповіщень:
Вплив втоми від сповіщень | Опис |
|---|---|
Пропущені загрози | Справжні атаки ховаються серед хибних спрацьовувань і ігноруються. |
Затримка реагування | Зростання черг збільшує час між генерацією сповіщення та його розслідуванням. |
Непослідовна триєдж-обробка | Перевантажені аналітики приймають поспішні рішення через навантаження. |
Зменшення глибини розслідування | Брак часу не дозволяє ретельно аналізувати підозрілу активність. |
Вигорання та плинність кадрів | Хронічне перевантаження змушує досвідчених аналітиків залишати роботу в безпеці. |
Недовіра до інструментів | Команди втрачають довіру до продуктів, які генерують більше шуму, ніж корисного сигналу. |
Пом'якшення розростання ролей
 Джерело зображення: pexels
Найкращі практики керування ролями
Щоб ефективно керувати ролями користувачів і запобігти розростанню ролей, варто дотримуватися кількох найкращих практик. Вони допомагають оптимізувати керування доступом і підвищити безпеку. Ось ключові стратегії:
Практика | Опис |
|---|---|
Принцип найменших привілеїв | Надавайте користувачам лише мінімальні дозволи, необхідні для їхніх завдань. Такий підхід запобігає надмірним дозволам і зменшує ризики безпеки. |
Розділяйте користувачів, ролі та дозволи | Розглядайте дозволи як окремі одиниці, а ролі як набори дозволів. Таке розділення забезпечує гнучкість і допомагає запобігти розростанню ролей. |
Проєктуйте ролі навколо бізнес-функцій | Створюйте ролі на основі стабільних бізнес-функцій, а не посад. Такий підхід зберігає узгодженість під час організаційних змін і зменшує плутанину. |
Плануйте винятки з ролей, але мінімізуйте їх | Передбачайте граничні випадки та документуйте винятки. Прагніть тримати винятки на мінімумі та, коли це можливо, повертати їх до стандартних ролей. |
Автоматизуйте, щоб зменшити людські помилки | Впроваджуйте автоматизацію в процесах контролю доступу на основі ролей (RBAC). Автоматизація зменшує ручні помилки та операційні витрати, підвищуючи і безпеку, і ефективність. |
Впровадження контролю доступу на основі ролей
Впровадження контролю доступу на основі ролей (RBAC) є ключовим кроком у пом'якшенні розростання ролей. Дотримуйтеся цих основних кроків, щоб створити ефективну систему RBAC:
Динамічні ролі, які спрощують і автоматизують призначення доступу.
Контроль доступу на основі атрибутів (ABAC), щоб динамічно призначати доступ залежно від атрибутів користувача.
Контроль доступу на основі політик (PBAC), щоб пов’язати права з бізнес-правилами і гарантувати, що доступ відповідає політикам організації.
Періодичний перегляд і очищення ролей, щоб не допускати накопичення непотрібних ролей із часом.
Фундаментальне переосмислення моделей доступу, коли через застарілий безлад у ролях виправити ситуацію неможливо.
Виконавши ці кроки, ви створите більш керованe й безпечне середовище доступу.
Регулярні аудити та перегляди
Регулярні аудити та перегляди є необхідними для підтримання безпечного середовища доступу. Ось кілька рекомендацій щодо ефективного аудиту:
Проводьте аудит ролей щонайменше раз на рік. Організаціям у секторах із вищим рівнем ризику варто проводити аудит частіше.
Компаніям із високою плинністю кадрів може знадобитися частіше проводити аудит, щоб дозволи залишалися актуальними.
Налаштуйте регулярні процеси обслуговування для recertification доступу. Плануйте аудит ролей, щоб перевіряти, що дозволи є і точними, і безпечними.
Регулярні аудити не лише допомагають виявляти й усувати розростання ролей, а й посилюють відповідність вимогам безпеки. RBAC спрощує аудит, забезпечуючи чіткий журнал аудиту доступу користувачів, що є критично важливим для таких регуляторних вимог, як HIPAA, GDPR і PCI DSS.
Дотримуючись цих стратегій, ви ефективно знизите ризик розростання ролей і зміцните свою систему безпеки.
Оптимізація систем безпеки
Переваги скорочення розростання ролей
Скорочення розростання ролей дає численні переваги, які посилюють систему безпеки вашої організації. Оптимізований підхід спрощує управління доступом і мінімізує ризики. Ось ключові переваги:
Економія коштів: скорочуючи розростання ролей, ви можете суттєво знизити операційні витрати ІT-відділу. Складна структура ролей часто призводить до зайвих витрат, наприклад, на кілька ліцензій і витрати на обслуговування. У таблиці нижче показано, як скорочення розростання ролей може зберегти кошти:
Стаття витрат | Пояснення |
|---|---|
Ліцензійні збори | Організації часто платять за кілька ліцензій через розростання інструментів, що призводить до зайвих витрат. |
Витрати на обслуговування | Більше інструментів потребують більшого обслуговування, що підвищує загальні операційні витрати. |
Дублювання функціональності | Перетин функцій між інструментами ускладнює роботу та збільшує витрати. |
Витрати на інтеграцію | Додаткові системи створюють складні завдання інтеграції, які поглинають значну частину ІT-бюджетів. |
Втрати продуктивності співробітників | Труднощі з технологіями призводять до суттєвих втрат продуктивності, які щороку коштують організаціям тисячі. |
Підвищена ефективність: оптимізована система безпеки зменшує операційну неефективність. Ви можете ефективніше розподіляти ресурси, дозволяючи команді зосередитися на критичних завданнях замість управління заплутаною мережею ролей.
Покращена відповідність вимогам: спрощення структури ролей полегшує дотримання нормативних вимог. Чітка й стисла структура допомагає вести точні записи та гарантує, що права доступу відповідають вимогам відповідності.
Покращення довгострокової позиції безпеки
Оптимізована система безпеки не лише вирішує поточні проблеми, а й зміцнює вашу довгострокову позицію безпеки. Ефективно керуючи ролями, ви підвищуєте стійкість до нових кіберзагроз. NIST Cybersecurity Framework (CSF) 2.0 наголошує на кількох ключових удосконаленнях, що підтримують цю мету:
Ключові зміни в NIST CSF 2.0 | Опис |
|---|---|
Управління ризиками ланцюга постачання (SCRM) | Наголошує на управлінні ризиками по всьому ланцюгу постачання з урахуванням зростання атак на ланцюг постачання. |
Управління ідентичністю та контроль доступу | Надає розширені рекомендації з управління ідентифікацією та доступом, що є критично важливим для захисту інфраструктури. |
Вимірювання та метрики | Пропонує покращені рекомендації щодо вимірювання ефективності кібербезпеки, що сприяє постійній оцінці та вдосконаленню. |
Інтеграція з Privacy Framework | Узгоджується з Privacy Framework від NIST для комплексного підходу до ризиків безпеки та приватності. |
Покращені рекомендації щодо рівнів впровадження | Уточнює рекомендації щодо рівнів впровадження для кращої оцінки та постановки цілей. |
Впроваджуючи ці покращення, ви можете створити стійкішу систему безпеки. Однак під час спрощення структури безпеки можуть виникнути труднощі. Серед типових проблем — операційна неефективність, зростання витрат і нестача навичок у співробітників служби безпеки. Вирішення цих проблем є критично важливим для підтримання надійного рівня безпеки.
Управління надмірною кількістю ролей є критично важливим для підтримки надійної системи безпеки. Слід розуміти, що надмірна кількість ролей може призводити до вразливостей і неефективності. Ефективне управління ролями підтримує ваш рівень безпеки кількома способами:
Перевага | Пояснення |
|---|---|
Забезпечує принцип найменших привілеїв | Гарантує, що користувачі мають лише той доступ, який потрібен для їхніх обов’язків, мінімізуючи потенційну шкоду. |
Зменшує поверхню атаки | Обмежує дозволи необхідними ролями, закриваючи точки входу для зловмисників. |
Спрощує аудит і відповідність вимогам | Спрощує підтвердження контролю доступу та сприяє дотриманню таких норм, як HIPAA та GDPR. |
Підвищує операційну ефективність | Централізує дозволи, зменшуючи ручну роботу й прискорюючи реагування на інциденти безпеки. |
Нижчі адміністративні витрати | Спрощує управління доступом, що веде до суттєвої економії для організацій. |
Спрощуючи структуру безпеки, ви підвищуєте стійкість своєї організації до кіберзагроз.
Контрольний список: усунення надмірної кількості ролей за допомогою Entra ID
Мета: запобігти надмірній кількості ролей і усунути її наслідки, щоб зміцнити управління ідентифікацією та доступом, — чому надмірна кількість ролей підриває структуру безпеки і як із нею впоратися за допомогою Entra ID.
- Інвентаризуйте поточні ролі та призначення
- Дія: експортуйте всі вбудовані та власні ролі, зокрема Azure AD, Azure RBAC і привілейовані ролі.
- Навіщо: встановіть базовий рівень для виявлення надмірних ролей і «осиротілих» дозволів.
- Відповідальний: команда IAM/адміністрування | Пріоритет: високий | Статус: ☐
- Зіставте ролі з бізнес-функціями та принципом найменших привілеїв
- Дія: для кожної ролі задокументуйте бізнес-призначення та необхідні дозволи; визначте ролі з надлишковими дозволами.
- Навіщо: переконайтеся, що ролі відповідають реальним посадовим обов’язкам, і дотримуйтеся принципу найменших привілеїв.
- Відповідальний: власники застосунків | Пріоритет: високий | Статус: ☐
- Об’єднайте та впорядкуйте дублікати або ролі, що перетинаються
- Дія: об’єднайте схожі ролі або видаліть невикористовувані чи власні ролі; де можливо, замініть їх чітко обмеженими ролями.
- Навіщо: зменшує складність і поверхню атаки, спричинені надмірною кількістю ролей.
- Відповідальний: команда IAM/адміністрування | Пріоритет: середній | Статус: ☐
- Запровадьте стандарти іменування та класифікації ролей
- Дія: визначте конвенції іменування, теги класифікації (наприклад, admin, read-only, temp) і вимоги до документації.
- Навіщо: роблять ролі легкими для пошуку, а управління — простішим.
- Відповідальний: керівник управління ідентифікацією | Пріоритет: середній | Статус: ☐
- Використовуйте Privileged Identity Management (PIM) для підвищених ролей
- Дія: вимагайте призначення з правом на активацію, погодження, активацію «just-in-time» і доступ, обмежений часом, для всіх привілейованих ролей.
- Навіщо: обмежує постійні привілеї та зменшує тривалі надлишкові дозволи.
- Відповідальний: команда безпеки/ IT Ops | Пріоритет: високий | Статус: ☐
- Впровадьте перегляди доступу на основі ролей
- Дія: плануйте періодичні перегляди доступу в Entra ID для привілейованих і критичних ролей; залучайте власників і керівників.
- Навіщо: регулярні перегляди виявляють «повзуче» розширення ролей і застарілі призначення.
- Відповідальний: власники ресурсів | Пріоритет: високий | Статус: ☐
- Застосовуйте управління правами та пакети доступу
- Дія: використовуйте управління правами (entitlement management) в Entra ID, щоб визначити каталогізовані пакети доступу з робочими процесами погодження та терміном дії.
- Навіщо: централізує запити на доступ і запобігає неконтрольованому поширенню ролей.
- Відповідальний: команда IAM/адміністрування | Пріоритет: середній | Статус: ☐
- Автоматизуйте надання та відкликання доступу
- Дія: інтегруйте HR-системи та автоматизацію життєвого циклу ідентичностей, щоб надавати, змінювати й відкликати призначення ролей на основі атрибутів і подій.
- Навіщо: зменшує кількість помилок у ручному призначенні ролей і «осиротілого» доступу.
- Відповідальний: інженерія ідентичностей | Пріоритет: високий | Статус: ☐
- Відстежуйте зміни призначення ролей і підозрілі активації
- Дія: Налаштуйте діагностичні журнали, сповіщення та аналітику Sentinel для подій створення, призначення й активації ролей.
- Навіщо: Дозволяє рано виявляти підозрілі дії, пов’язані з надмірним розростанням ролей.
- Відповідальний: Security Operations | Пріоритет: Високий | Статус: ☐
- Застосовуйте умовний доступ і розподіл обов’язків
- Дія: Поєднуйте керування ролями з політиками умовного доступу та забезпечте розподіл обов’язків для критичних дій.
- Навіщо: Знижує ризик навіть тоді, коли ролі широкі; запобігає змові та зловживанню.
- Відповідальний: Security Architecture | Пріоритет: Високий | Статус: ☐
- Встановлюйте строк дії для тимчасових ролей і доступу
- Дія: Вимагайте, щоб усі тимчасові або аварійні призначення ролей мали автоматичне закінчення строку дії та тригери для перегляду.
- Навіщо: Запобігає постійному підвищеному доступу та накопиченню зайвих ролей.
- Відповідальний: IAM/Admin Team | Пріоритет: Високий | Статус: ☐
- Впроваджуйте робочі процеси погодження змін ролей
- Дія: Вимагайте документованого обґрунтування та погодження кількома сторонами для створення або зміни ролей.
- Навіщо: Стримує поширення власних ролей і забезпечує управління.
- Відповідальний: Change Control Board | Пріоритет: Середній | Статус: ☐
- Документуйте та публікуйте політики використання ролей
- Дія: Ведіть доступну документацію щодо призначення ролей, їх власників і правил використання; навчайте зацікавлені сторони.
- Навіщо: Сприяє відповідальному призначенню ролей і зменшує хаотичне створення ролей.
- Відповідальний: IAM Governance | Пріоритет: Середній | Статус: ☐
- Проводьте періодичний перегляд повноважень і дозволів для ролей
- Дія: Перевіряйте визначення ролей на надмірні дозволи та оновлюйте їх області дії, щоб мінімізувати привілеї.
- Навіщо: Запобігає «повзучому розширенню» ролей, коли вони з часом набувають нових дозволів.
- Відповідальний: Security/Audit | Пріоритет: Середній | Статус: ☐
- Встановіть KPI та звітність щодо розростання ролей
- Дія: Відстежуйте метрики: кількість ролей, невикористані ролі, % привілейованих облікових записів із постійним доступом, час усунення виявлених проблем.
- Навіщо: Дає вимірюваний прогрес у скороченні розростання ролей і покращенні стану безпеки.
- Відповідальний: Security Metrics | Пріоритет: Низький/Середній | Статус: ☐
- Проводьте навчання із симуляцією атак і очищенням
- Дія: Періодично симулюйте ескалацію привілеїв і проводьте спринти очищення для видалення непотрібних ролей і призначень.
- Навіщо: Перевіряє ефективність засобів контролю та виявляє приховані ризики розростання.
- Відповідальний: Red Team/Blue Team | Пріоритет: Середній | Статус: ☐
Поради щодо завершення: почніть з інвентаризації ролей, застосуйте PIM і керування правами доступу (entitlement management), автоматизуйте події життєвого циклу та постійно здійснюйте моніторинг. Так ви розумієте, чому розростання ролей за своєю суттю підриває вашу систему безпеки. Використовуйте цей контрольний список, щоб планувати заходи, призначати відповідальних і відстежувати статус, доки розростання ролей не буде під контролем.
Поширені запитання: розростання інструментів кібербезпеки та вартість такого розростання
Що таке розростання ролей і як воно підриває вашу систему безпеки?
Розростання ролей виникає, коли користувачі накопичують дозволи понад те, що потрібно для їхньої роботи. Часто це відбувається тому, що організації додають нові продукти безпеки, нові інструменти або разовий доступ замість того, щоб консолідувати робочі процеси. Це збільшує поверхню атаки, створює прогалини в безпеці, зменшує видимість і контроль, ускладнює управління та робить для команд безпеки складнішим виявлення загроз, тим самим послаблюючи стан безпеки організації.
Як розростання ролей пов’язане з розростанням інструментів кібербезпеки та постачальників?
Розростання ролей і розростання інструментів кібербезпеки посилюють одне одного: багато інструментів і постачальників призводять до фрагментованих політик ідентичності та доступу в межах стеку безпеки, а кожен новий інструмент часто вводить власні ролі та дозволи. Ця фрагментація ускладнює централізоване управління, підвищує складність керування доступом у корпоративному середовищі безпеки та може призвести до серйозних ризиків для безпеки й порушень відповідності вимогам.
Чи може розростання ролей збільшити вартість розростання інструментів для моєї організації?
Так. Розростання ролей породжує приховані витрати, змушуючи команди SOC і центру операцій безпеки витрачати більше часу на ручні перевірки доступу, усунення проблем і розслідування інцидентів у багатьох продуктах безпеки. Організації опиняються в ситуації, коли платять за перекриваючі можливості та дублікати ліцензій, водночас втрачаючи кіберстійкість і ефективність виявлення та реагування, що підвищує загальну вартість розростання інструментів.
Які проблеми з видимістю та контролем виникають через розростання ролей?
Надмірна кількість ролей послаблює видимість і контроль, адже стає незрозумілим, хто і до чого має доступ. Коли ролі непослідовні між інструментами, команди безпеки не можуть легко зіставити кінцеві точки, привілеї користувачів і покриття виявлення загроз. Через це знижується здатність виявляти горизонтальне переміщення чи зловживання привілеями. Відсутність централізованої видимості послаблює виявлення та реагування і збільшує ймовірність порушень безпеки.
Як надмірна кількість ролей впливає на відповідність вимогам і управління?
Надмірна кількість ролей ускладнює дотримання вимог, бо важче довести застосування принципу найменших привілеїв, розподіл обов'язків і єдині політики доступу в інфраструктурі безпеки. Роздроблені ролі в багатьох інструментах і у різних постачальників роблять журнали аудиту неповними або суперечливими. Це збільшує ризик невідповідності вимогам і регуляторних штрафів, якщо не провести консолідацію та не покращити управління.
Які практичні кроки зменшують надмірну кількість ролей і покращують загальну безпеку?
Почніть з інвентаризації ролей у всьому стеку безпеки та зіставлення їх із бізнес-процесами. Під час консолідації інструментів або централізації управління ідентифікацією та доступом вилучайте дублювальні ролі. Впроваджуйте рольовий контроль доступу, автоматизуйте надання та відкликання доступу і віддавайте перевагу меншій кількості інструментів, які добре інтегруються між собою. Ці заходи зменшують розростання кількості інструментів у сфері кібербезпеки, спрощують виявлення загроз і реагування та зміцнюють безпековий стан організації.
Як автоматизація допомагає запобігати надмірній кількості ролей і покращує виявлення та реагування?
Автоматизація забезпечує послідовне призначення ролей і усуває ручні помилки, що породжують надмірну кількість ролей. Автоматизоване управління життєвим циклом ідентифікації, перегляди доступу та поширення політик між інтегрованими платформами безпеки зменшують кількість ручних змін, які призводять до розростання ролей для аналітиків. Це прискорює реагування в SOC і звільняє фахівців з кібербезпеки для важливішої роботи з виявлення загроз і усунення їх наслідків.
Коли доцільна консолідація або перехід на платформу безпеки?
Консолідація доцільна, коли багато інструментів дублюють одна одного за функціями, що спричиняє роздробленість, розростання кількості постачальників і вищі витрати. Перехід на єдину платформу безпеки або скорочення кількості продуктів безпеки може відновити видимість, зменшити складність керування доступом і загрозами та дати реальні результати для безпеки: вищу кіберстійкість, швидше виявлення і реагування та кращі механізми управління.
Як організаціям оцінювати нові інструменти, щоб не посилювати надмірну кількість ролей?
Перевірте, чи новий інструмент інтегрується з наявними засобами управління ідентифікацією та доступом, підтримує централізоване надання доступу та зменшує кількість інструментів у вашому стеку безпеки. Оцініть, чи він заповнює непокриту потребу або дублює вже наявні можливості, і вимагайте чітких моделей ролей і дозволів. Пріоритет інтеграції, меншої кількості інструментів і автоматизації допомагає запобігати розростанню в сфері кібербезпеки та зменшує вплив кожного нового інструменту на безпековий стан організації.